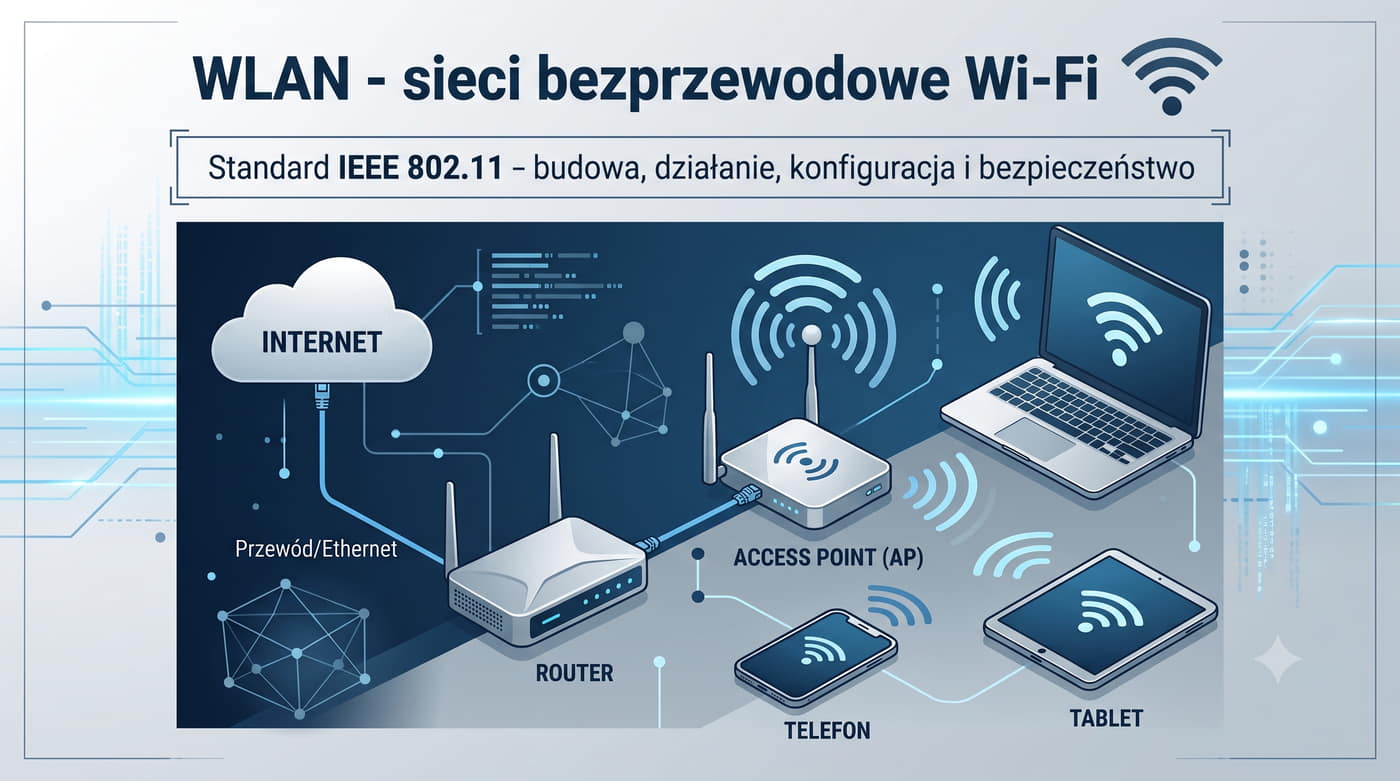
1/30 WLAN - sieci bezprzewodowe Wi-Fi

Standard IEEE 802.11 - budowa, działanie, konfiguracja i bezpieczeństwo

Przedmiot: Sieci komputerowe - wykład uzupełniający

Prezentacja omawia sieci bezprzewodowe WLAN (Wireless Local Area Network) w standardzie IEEE 802.11, powszechnie znane jako Wi-Fi.

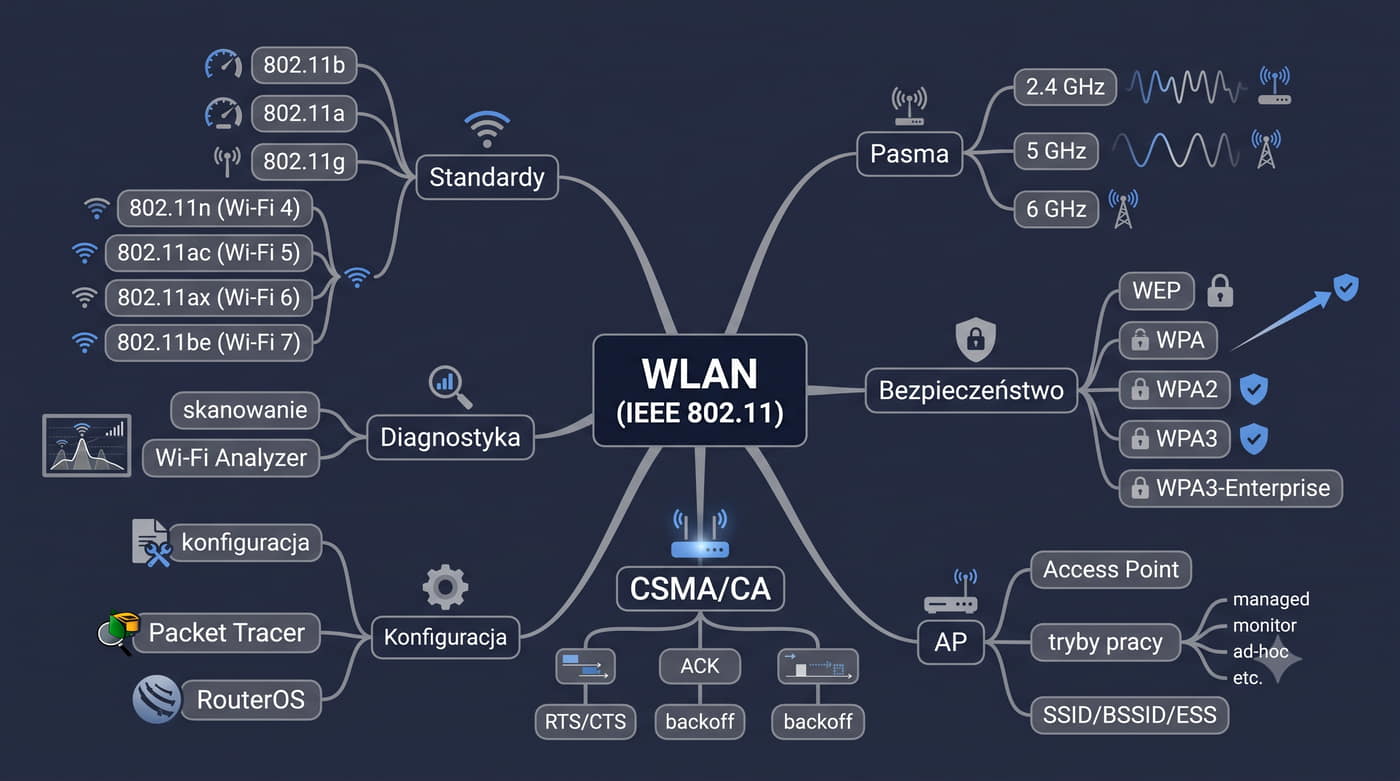
Przedstawiono ewolucję standardów od 802.11b do Wi-Fi 7, budowę ramki 802.11, mechanizm CSMA/CA, pasma częstotliwości i kanały, bezpieczeństwo (WEP, WPA, WPA2, WPA3) oraz praktyczne przykłady konfiguracji punktów dostępowych w Cisco Packet Tracer i RouterOS.

Głównym celem jest zrozumienie, czym różni się sieć bezprzewodowa od przewodowej, jakie są ograniczenia i zagrożenia oraz jak poprawnie konfigurować i zabezpieczać sieci Wi-Fi w środowisku korporacyjnym i domowym.
Zrozumienie zasad działania WLAN jest kluczowe dla każdego administratora sieci, ponieważ większość urządzeń końcowych (laptopy, smartfony, tablety, IoT) łączy się bezprzewodowo.

Sieci bezprzewodowe WLAN stały się nieodłącznym elementem współczesnej infrastruktury IT.

Standard IEEE 802.11, rozwijany od 1997 roku, przeszedł długą drogę od przepustowości 1-2 Mbps do 46 Gbps w Wi-Fi 7.

Prezentacja koncentruje się na praktycznych aspektach: jak działa CSMA/CA, dlaczego kanały w 2.4 GHz nakładają się na siebie, czym różni się WPA2 od WPA3, jak skonfigurować punkt dostępowy w Cisco Packet Tracer i RouterOS.

Każdy blok teoretyczny jest ilustrowany przykładami konfiguracji i diagnostyki.

Wiedza przedstawiona w tej prezentacji stanowi niezbędną podstawę do projektowania, wdrażania i utrzymania bezpiecznych sieci bezprzewodowych w małych i średnich przedsiębiorstwach.

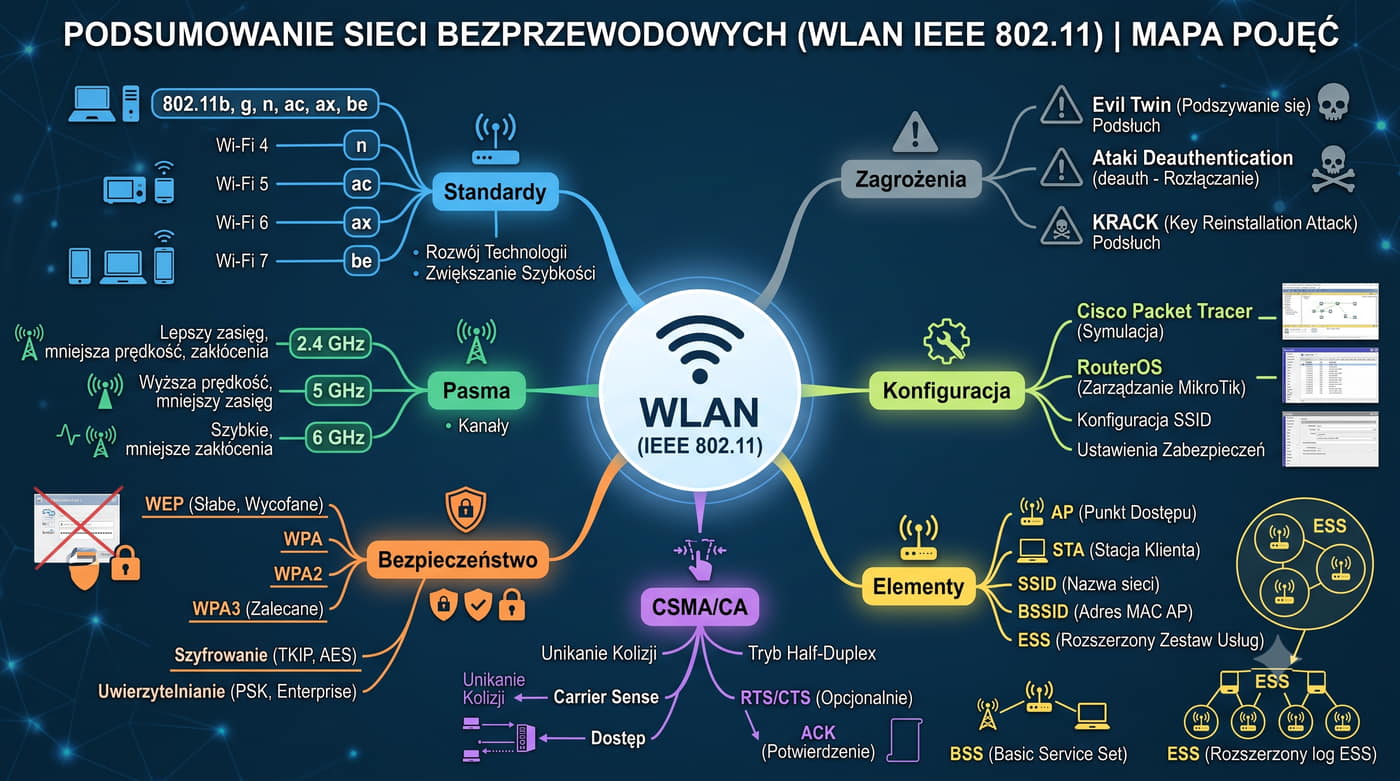
2/30 Streszczenie

WLAN (Wireless Local Area Network) to sieć lokalna wykorzystująca fale radiowe zamiast kabli.

Standard IEEE 802.11 definiuje trzy pasma: 2.4 GHz (większy zasięg, więcej zakłóceń), 5 GHz (wyższa przepustowość, mniej zakłóceń) i 6 GHz (najnowsze, najmniej zakłóceń).

Ewolucja standardów od 802.11b (11 Mbps) do 802.11be / Wi-Fi 7 (46 Gbps) przyniosła coraz wyższe prędkości, nowe techniki modulacji (OFDMA, 4096-QAM) oraz zaawansowane metody szyfrowania (WPA2, WPA3).

W sieci WLAN kluczową rolę odgrywa Access Point (AP), który konwertuje ramki Ethernet na ramki 802.11 i zarządza komunikacją z klientami.

Mechanizm CSMA/CA zapobiega kolizjom, a szyfrowanie chroni dane przed nieautoryzowanym dostępem.

W przeciwieństwie do Ethernetu, w Wi-Fi medium jest współdzielone - wszyscy klienci w jednym kanale muszą rywalizować o dostęp do anteny.

Prezentacja podzielona jest na cztery bloki tematyczne.

Zrozumienie tych ograniczeń jest kluczowe dla poprawnego projektowania sieci.

Blok pierwszy omawia podstawy: standardy 802.11, pasma, kanały i elementy sieci WLAN.

Blok drugi koncentruje się na budowie ramki 802.11 i mechanizmie CSMA/CA.

Blok trzeci przedstawia bezpieczeństwo sieci Wi-Fi - od WEP do WPA3 oraz typowe zagrożenia.

Blok czwarty zawiera praktyczne przykłady konfiguracji w Cisco Packet Tracer i RouterOS oraz najlepsze praktyki.

Główną tezą prezentacji jest stwierdzenie, że sieć Wi-Fi, mimo wygody i powszechności, ma fundamentalne ograniczenia w porównaniu z Ethernetem: połowiczny dupleks, współdzielone medium, podatność na zakłócenia i niższe bezpieczeństwo.

3/30 Literatura

Książki

  1. Sieci komputerowe - Andrew S. Tanenbaum, David J. Wetherall, wyd. Rebis
  2. Sieci bezprzewodowe Wi-Fi. Podręcznik administratora - Krzysztof Pytel, wyd. WSIP
  3. Administrator sieci komputerowej. Podręcznik - Jarosław Szymanek, wyd. Helion
  4. 802.11 Wireless Networks: The Definitive Guide - Matthew Gast, wyd. O'Reilly

Źródła internetowe

  1. MikroTik Wiki - Wireless - wiki.mikrotik.com
  2. Dokumentacja Cisco - Wireless LAN Controller - www.cisco.com
  3. Wi-Fi Alliance - www.wi-fi.org
  4. Standard IEEE 802.11-2020 (omówienia na polskich stronach branżowych)

Literatura dotycząca sieci bezprzewodowych jest obszerna.

Książka Tanenbauma oferuje systematyczne wprowadzenie do WLAN w kontekście całego modelu OSI.

Publikacje Pytla i Szymanka dostarczają praktycznych przykładów konfiguracji na urządzeniach Cisco i MikroTik.

Książka Matthew Gasta to wyczerpujące źródło wiedzy o standardzie 802.11, uznawane za biblię inżynierów Wi-Fi.

MikroTik Wiki zawiera aktualne przykłady konfiguracji interfejsów bezprzewodowych w RouterOS.

Wi-Fi Alliance publikuje specyfikacje generacji Wi-Fi (Wi-Fi 4, 5, 6, 7) oraz listy certyfikowanych urządzeń.

Standard IEEE 802.11-2020 jest bazowym dokumentem technicznym, a jego omówienia na polskich stronach branżowych pomagają w zrozumieniu złożonych zagadnień.

4/30 Czym jest WLAN?
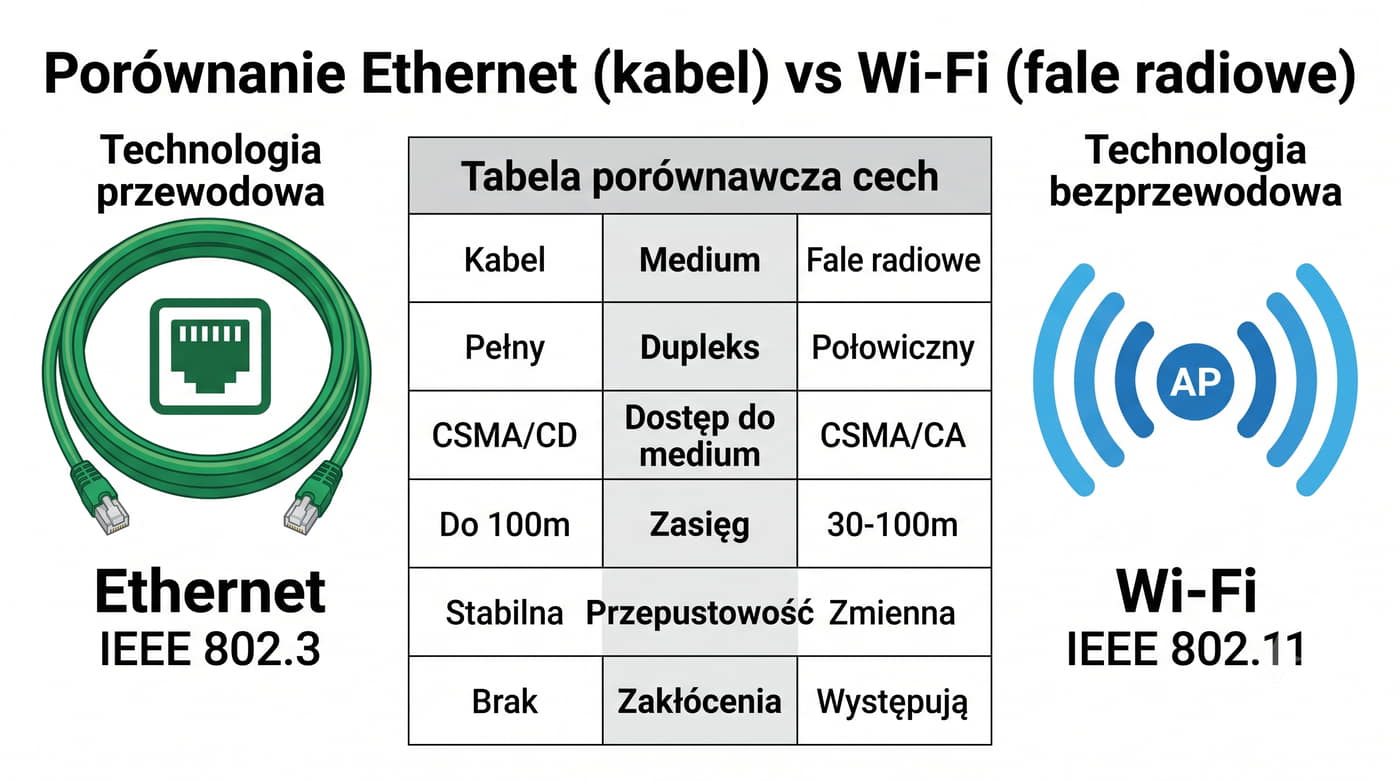
CechaEthernet (IEEE 802.3)Wi-Fi (IEEE 802.11)
MediumKabel (miedź, światłowód)Fale radiowe (powietrze)
DupleksPełny (full-duplex)Połowiczny (half-duplex)
Dostęp do mediumCSMA/CDCSMA/CA
ZasięgDo 100 m (kabel miedziany)Do 30-100 m (zależny od pasma)
PrzepustowośćStabilna, 1-100 GbpsZmienna, zależna od sygnału
ZakłóceniaBrakWystępują (ściany, inne sieci)

WLAN (Wireless Local Area Network) to sieć lokalna, w której hosty komunikują się za pomocą fal radiowych zamiast kabli.

Standard IEEE 802.11, znany komercyjnie jako Wi-Fi, definiuje fizyczną warstwę (PHY) i podwarstwę MAC sieci bezprzewodowej.

Wi-Fi Alliance (organizacja branżowa) certyfikuje produkty zgodne z 802.11 i nadaje im nazwy handlowe: Wi-Fi 4 (802.11n), Wi-Fi 5 (802.11ac), Wi-Fi 6 (802.11ax), Wi-Fi 7 (802.11be).

WLAN to skrót od Wireless Local Area Network - sieć lokalna bez kabli.

Podstawową zaletą jest mobilność użytkowników oraz łatwość rozbudowy (brak konieczności prowadzenia kabli).

Wadami są: niższa przepustowość, większe opóźnienie, podatność na zakłócenia radiowe oraz niższy poziom bezpieczeństwa w porównaniu do sieci przewodowej.

Standard IEEE 802.11 został opublikowany po raz pierwszy w 1997 roku i od tego czasu był wielokrotnie nowelizowany.

Każda nowelizacja (a, b, g, n, ac, ax, be) wprowadzała wyższe prędkości i nowe funkcje.

Wi-Fi Alliance uprościło nazewnictwo dla konsumentów, wprowadzając oznaczenia Wi-Fi 4, 5, 6 i 7.

W środowisku profesjonalnym nadal używa się oznaczeń IEEE 802.11.

5/30 Ewolucja standardów 802.11
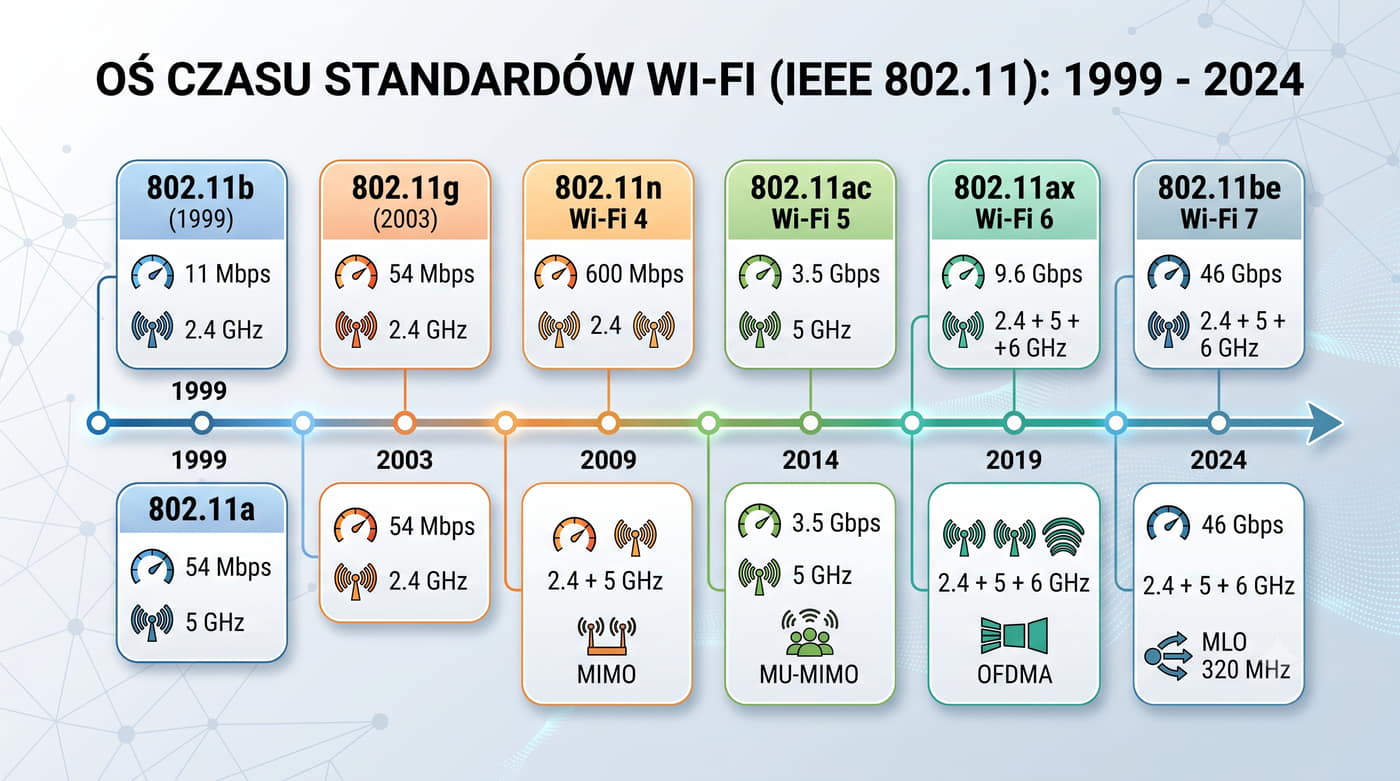
StandardWi-FiRokMaks. prędkośćPasmaKluczowa innowacja
802.11b-199911 Mbps2.4 GHzPierwszy powszechny standard
802.11a-199954 Mbps5 GHzOFDM, wyższa prędkość
802.11g-200354 Mbps2.4 GHzOFDM w 2.4 GHz, wsteczna zgodność z b
802.11nWi-Fi 42009Do 600 Mbps2.4 + 5 GHzMIMO, kanały 40 MHz
802.11acWi-Fi 52014Do 3.5 Gbps5 GHzMU-MIMO, kanały 80/160 MHz, 256-QAM
802.11axWi-Fi 62019Do 9.6 Gbps2.4 + 5 + 6 GHzOFDMA, 1024-QAM, TWT
802.11beWi-Fi 72024Do 46 Gbps2.4 + 5 + 6 GHzMLO, 320 MHz, 4096-QAM

Wi-Fi 6E rozszerza go o pasmo 6 GHz.

Każdy nowy standard zachowuje wsteczną zgodność ze starszymi.

Wi-Fi 6 (802.11ax) to obecnie standard rekomendowany do nowych instalacji.

Pozwoliło to na osiągnięcie prędkości do 600 Mbps.

Ewolucja standardów 802.11 pokazuje, jak szybko rozwijała się technologia bezprzewodowa.

802.11b był pierwszym standardem, który zdobył masową popularność dzięki niskiej cenie i wystarczającej jak na tamte czasy prędkości 11 Mbps.

802.11a, mimo wyższej prędkości (54 Mbps), był rzadziej stosowany ze względu na wyższy koszt i gorszy zasięg w paśmie 5 GHz.

Przełomem był 802.11n (Wi-Fi 4), który wprowadził technikę MIMO (Multiple Input Multiple Output) - wiele anten pracujących jednocześnie.

802.11ac (Wi-Fi 5) rozszerzył MIMO o obsługę wielu użytkowników (MU-MIMO) i wprowadził szersze kanały 80 i 160 MHz.

Najnowsze standardy, Wi-Fi 6 i Wi-Fi 7, koncentrują się nie tylko na prędkości, ale także na wydajności w gęstych środowiskach (stadion, biurowiec, centrum handlowe).

OFDMA w Wi-Fi 6 dzieli kanał na mniejsze zasoby, pozwalając wielu klientom na jednoczesną transmisję, co dramatycznie zmniejsza opóźnienia.

6/30 Pasma częstotliwości - 2.4, 5 i 6 GHz
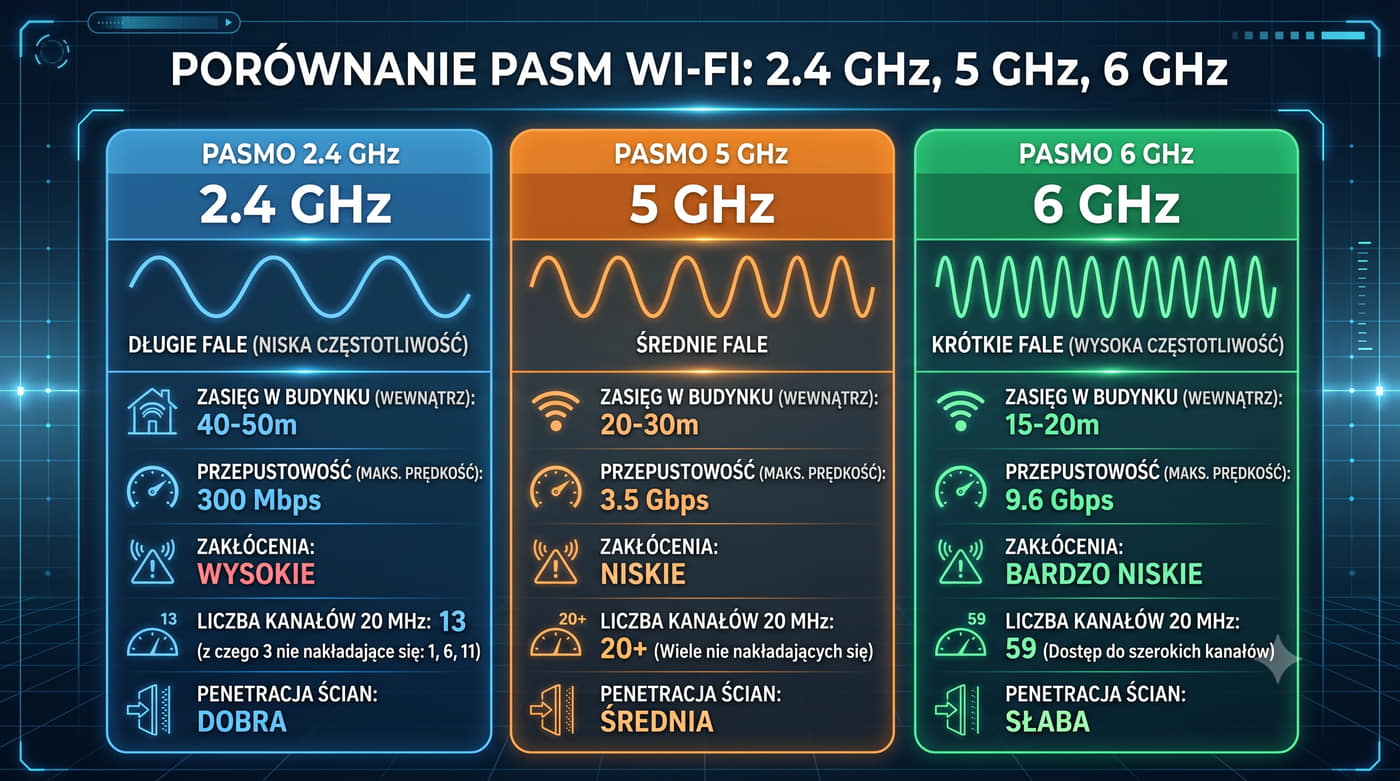
Parametr2.4 GHz5 GHz6 GHz (Wi-Fi 6E/7)
Zasięg w budynkuDo 40-50 mDo 20-30 mDo 15-20 m
PrzepustowośćDo 300 Mbps (Wi-Fi 4)Do 3.5 Gbps (Wi-Fi 5)Do 9.6 Gbps (Wi-Fi 6E)
ZakłóceniaWysokie (mikrofale, Bluetooth)NiskieBardzo niskie
Liczba kanałów (20 MHz)13 (3 nie nakładające się)ponad 20ponad 59
Penetracja ścianDobraŚredniaSłaba

Standard 802.11 wykorzystuje trzy główne pasma częstotliwości.

Każde ma inne właściwości fizyczne, które wpływają na zasięg, przepustowość i podatność na zakłócenia.

Niska częstotliwość (2.4 GHz) lepiej przenika przez przeszkody, ale ma mniejszą przepustowość.

Wysoka częstotliwość (5/6 GHz) oferuje większą prędkość i mniej zakłóceń, ale gorzej przenika przez ściany.

Wybór pasma ma kluczowe znaczenie dla wydajności sieci Wi-Fi.

Pasmo 2.4 GHz jest współdzielone z wieloma innymi urządzeniami: kuchenkami mikrofalowymi, telefonami bezprzewodowymi, urządzeniami Bluetooth, a nawet niektórymi monitorami dla niemowląt.

Powoduje to wysokie ryzyko zakłóceń, zwłaszcza w gęsto zabudowanych obszarach (blokowiska, biurowce).

Pasmo 5 GHz oferuje znacznie więcej kanałów i mniej zakłóceń.

Jednak fale 5 GHz są silniej tłumione przez przeszkody (ściany, meble), co ogranicza zasięg.

W praktyce biurowej AP 5 GHz pokrywa zazwyczaj 1-2 pomieszczenia, podczas gdy 2.4 GHz może pokryć całe piętro.

Pasmo 6 GHz, udostępnione dla Wi-Fi 6E i Wi-Fi 7, oferuje najwięcej kanałów i najmniej zakłóceń, ponieważ jest to nowe pasmo, w którym pracuje jeszcze niewiele urządzeń.

Wadą jest bardzo krótki zasięg i słaba penetracja ścian - AP 6 GHz wymaga gęstszego rozmieszczenia.

7/30 Kanały w paśmie 2.4 GHz
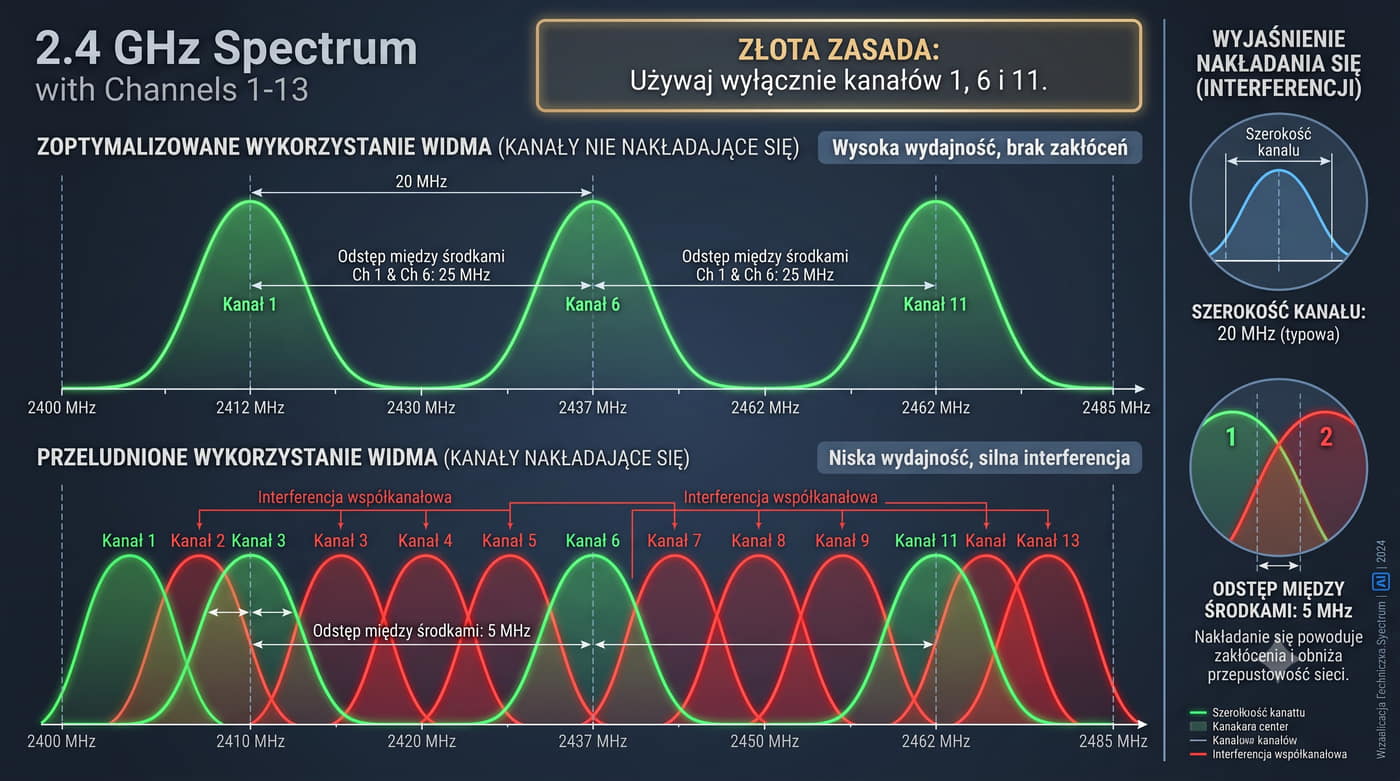
Złota zasada 2.4 GHz: Używaj wyłącznie kanałów 1, 6 i 11. Kanały pośrednie (2-5, 7-10) powodują zakłócenia międzysąsiedzkie (ACI), które degradują wydajność obu sąsiadujących sieci.

Tylko trzy kanały w paśmie 2.4 GHz nie nakładają się: 1, 6 i 11.

Oznacza to, że w jednym obszarze można umieścić maksymalnie trzy AP pracujące w 2.4 GHz bez wzajemnych zakłóceń.

Pasmo 2.4 GHz w Europie obejmuje 13 kanałów (1-13), każdy o szerokości 20 MHz.

Odstęp między środkami sąsiednich kanałów wynosi 5 MHz, co powoduje znaczne nakładanie się kanałów sąsiednich.

W praktyce oznacza to, że gęste sieci Wi-Fi (biura, hotele) powinny korzystać głównie z pasma 5 GHz, a 2.4 GHz używać tylko dla urządzeń starszych lub o większych wymaganiach zasięgowych.

W USA dostępne są tylko kanały 1-11.

Nakładanie się kanałów w 2.4 GHz wynika z konstrukcji standardu 802.11.

Każdy kanał ma 20 MHz szerokości, a odstęp między środkami kanałów wynosi 5 MHz.

Oznacza to, że kanał 1 zajmuje pasmo od 2401 do 2423 MHz, a kanał 2 od 2406 do 2428 MHz - nakładają się na długości 17 MHz.

Tylko kanały rozsunięte o 5 kroków (25 MHz) nie nakładają się: 1, 6, 11.

Kanał 14 (2484 MHz) jest dostępny tylko w Japonii i ma szerokość 20 MHz z ograniczeniem do standardu 802.11b.

Kanały 12 i 13 są w Europie dozwolone, ale z ograniczeniem mocy (ETSI).

W nowoczesnych sieciach Wi-Fi 6 i 7 pasmo 2.4 GHz jest używane głównie dla urządzeń IoT i starszych klientów, podczas gdy większość ruchu obsługują pasma 5 GHz i 6 GHz z szerszymi kanałami (80, 160, a nawet 320 MHz w Wi-Fi 7).

8/30 Kanały w pasmach 5 GHz i 6 GHz
PasmoKanałySzerokość kanałuDFS
5 GHz UNII-136, 40, 44, 4820, 40, 80 MHzNie
5 GHz UNII-252, 56, 60, 6420, 40, 80 MHzTak
5 GHz UNII-2e100-14420, 40, 80, 160 MHzTak
5 GHz UNII-3149, 153, 157, 161, 16520, 40, 80 MHzNie
6 GHz1-23320, 40, 80, 160 MHzNie (w większości krajów)

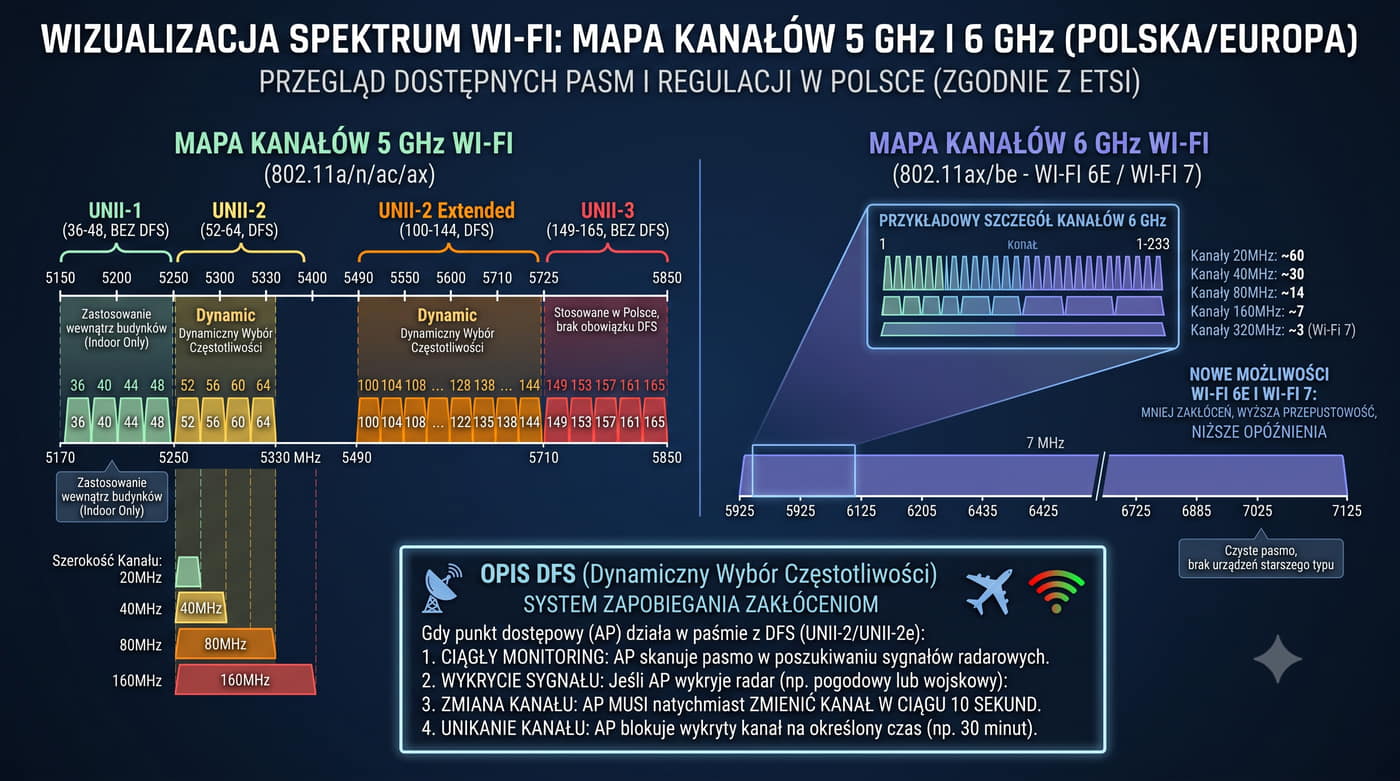
DFS dotyczy kanałów 52-64, 100-144.

Pasmo 5 GHz oferuje znacznie więcej kanałów niż 2.4 GHz.

Kanały są oznaczone numerami od 36 do 165, pogrupowane w podpasma UNII (Unlicensed National Information Infrastructure).

W Europie dostępnych jest około 19 kanałów 20 MHz.

Niektóre kanały w 5 GHz wymagają DFS (Dynamic Frequency Selection) - AP musi wykryć radar i automatycznie zmienić kanał, jeśli radar zostanie wykryty.

Pasmo 6 GHz (Wi-Fi 6E/7) oferuje aż 59 kanałów 20 MHz w USA i 24 w Europie.

To pasmo jest obecnie najmniej zatłoczone.

Należy pamiętać, że niektóre karty klienckie nie obsługują DFS, co może ograniczać kompatybilność.

DFS (Dynamic Frequency Selection) to mechanizm obowiązkowy w paśmie 5 GHz w kanałach, które są współdzielone z radarami meteorologicznymi i wojskowymi.

AP przed rozpoczęciem nadawania na kanale DFS musi odsłuchać go przez 60 sekund (CAC - Channel Availability Check).

Jeśli w trakcie pracy wykryje radar, musi opuścić kanał w ciągu 10 sekund i przejść na inny.

Z punktu widzenia planowania sieci kanały bez DFS (UNII-1 i UNII-3) są preferowane, ponieważ nie ma ryzyka nagłej zmiany kanału.

Jednak w gęstych sieciach korzysta się także z kanałów DFS, aby zwiększyć dostępną pojemność.

Pasmo 6 GHz (5925-7125 MHz) zostało udostępnione dla Wi-Fi w 2020 roku (USA) i 2021 (Europa).

Jest to pasmo licencjonowane na zasadzie dostępu bezpłatnego, ale z wymogiem AFC (Automated Frequency Coordination) dla AP na zewnątrz.

W Europie pasmo 6 GHz dla Wi-Fi obejmuje 5945-6425 MHz (480 MHz, 24 kanały 20 MHz).

9/30 Elementy sieci WLAN
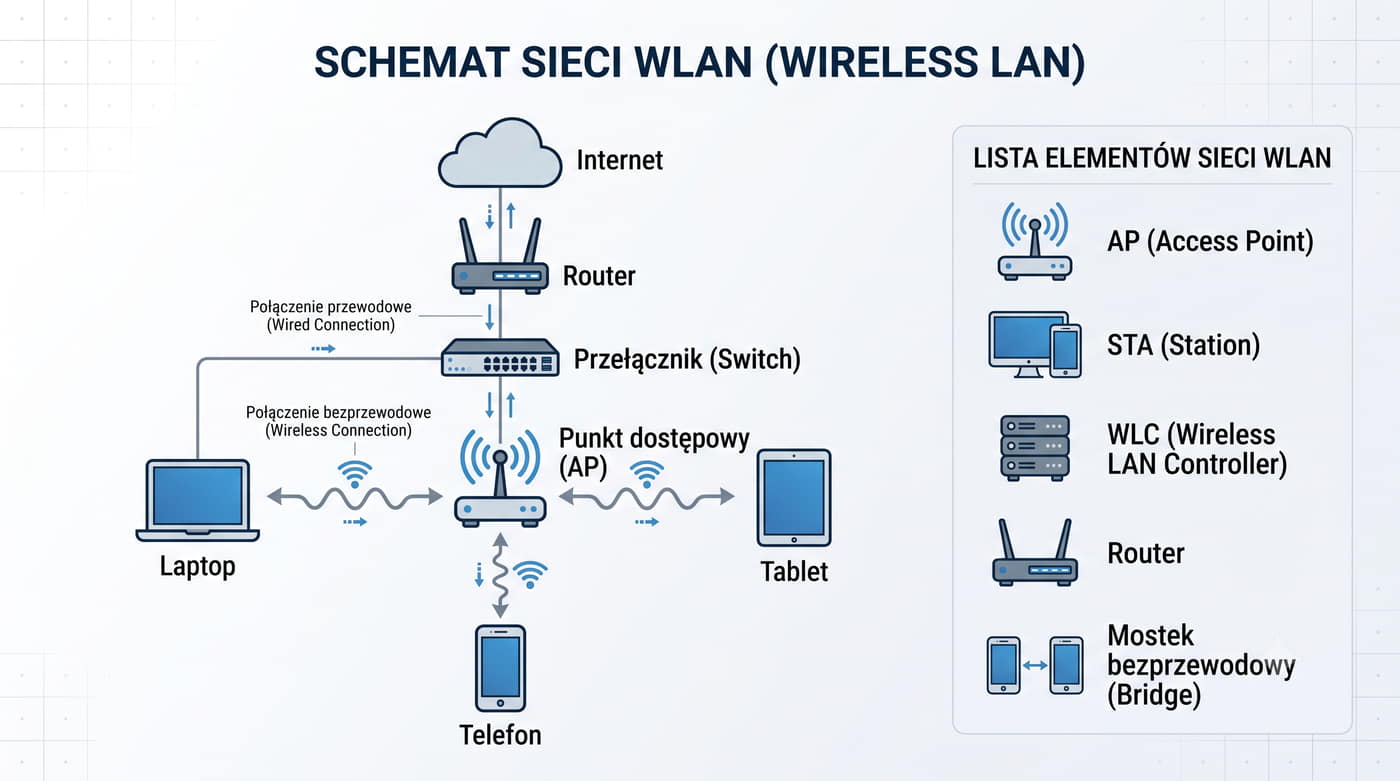
  • AP (Access Point) - punkt dostępowy, urządzenie warstwy 2, które konwertuje ramki Ethernet na ramki 802.11 i odwrotnie. Tworzy sieć bezprzewodową (BSS).
  • STA (Station) - klient sieci Wi-Fi: laptop, telefon, tablet, drukarka, urządzenie IoT. Każde urządzenie z interfejsem 802.11.
  • WLC (Wireless LAN Controller) - kontroler zarządzający wieloma AP w sieci korporacyjnej. Umożliwia centralną konfigurację, roaming i monitorowanie.
  • Router - łączy sieć WLAN z LAN i Internetem. Często zintegrowany z AP w urządzeniach domowych (router + AP + switch).
  • Mostek bezprzewodowy (Bridge) - łączy dwie sieci przewodowe przez Wi-Fi. Stosowany, gdy położenie kabla jest niemożliwe.

W sieci domowej typowe urządzenie to router z wbudowanym AP i przełącznikiem 4-portowym.

W sieci korporacyjnej AP są osobnymi urządzeniami zarządzanymi przez kontroler (WLC).

Elementy sieci WLAN tworzą hierarchię.

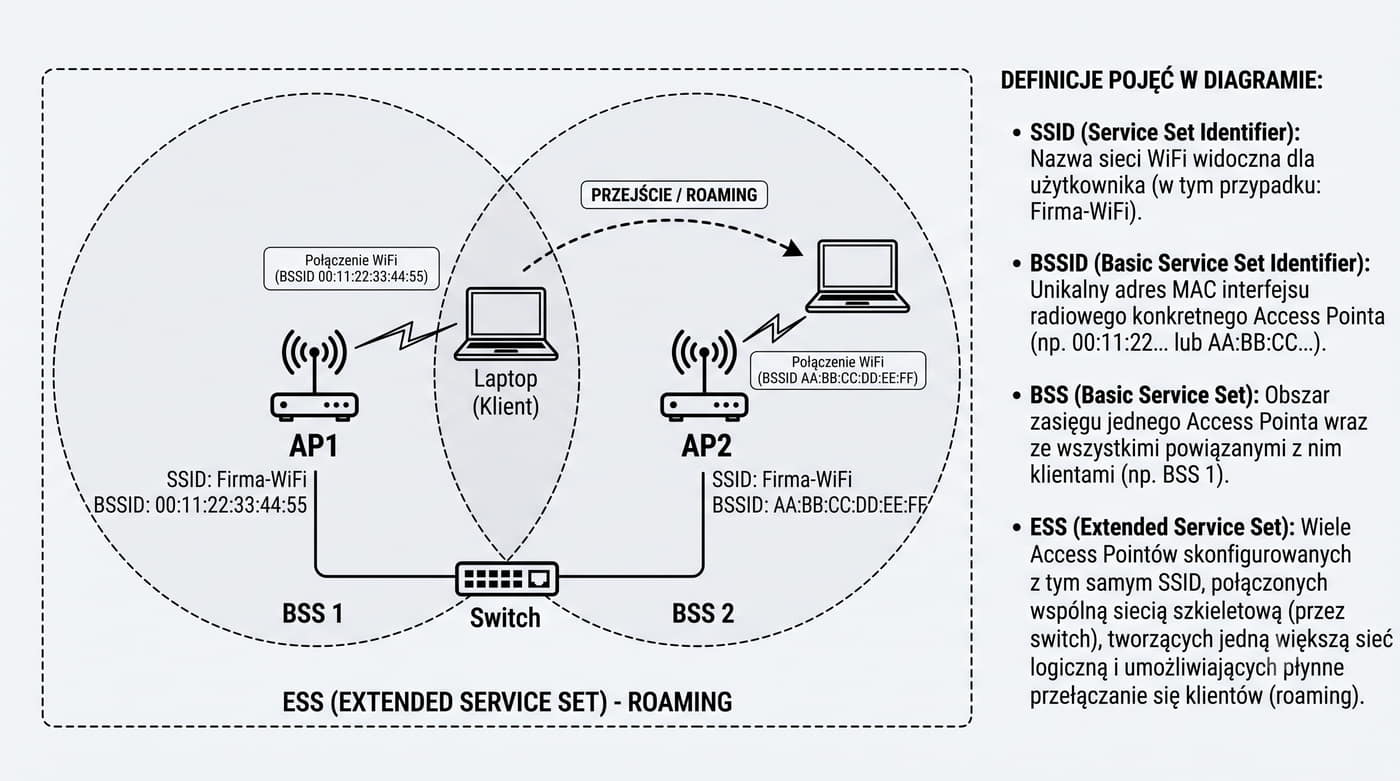
Najprostsza sieć składa się z jednego AP i kilku klientów (BSS - Basic Service Set).

Większa sieć to ESS (Extended Service Set) - wiele AP połączonych siecią przewodową (DS - Distribution System), zarządzanych przez kontroler WLC.

WLC (Wireless LAN Controller) pełni kluczową rolę w sieciach korporacyjnych.

Odpowiada za: autoryzację klientów, przypisanie, zarządzanie mocą nadawania, automatyczny wybór kanału, równoważenie obciążenia oraz płynny roaming między AP.

W architekturze Cisco WLC występują w modelach fizycznych (3504, 9800) lub wirtualnych (vWLC).

MikroTik oferuje rozwiązanie CAPsMAN (Controlled Access Point system Manager), które pełni podobną funkcję do WLC Cisco.

CAPsMAN pozwala na centralne zarządzanie wieloma punktami dostępowymi (CAP - Controlled Access Point) z poziomu jednego interfejsu, co znacznie upraszcza administrację w większych sieciach.

10/30 Access Point - budowa i tryby pracy

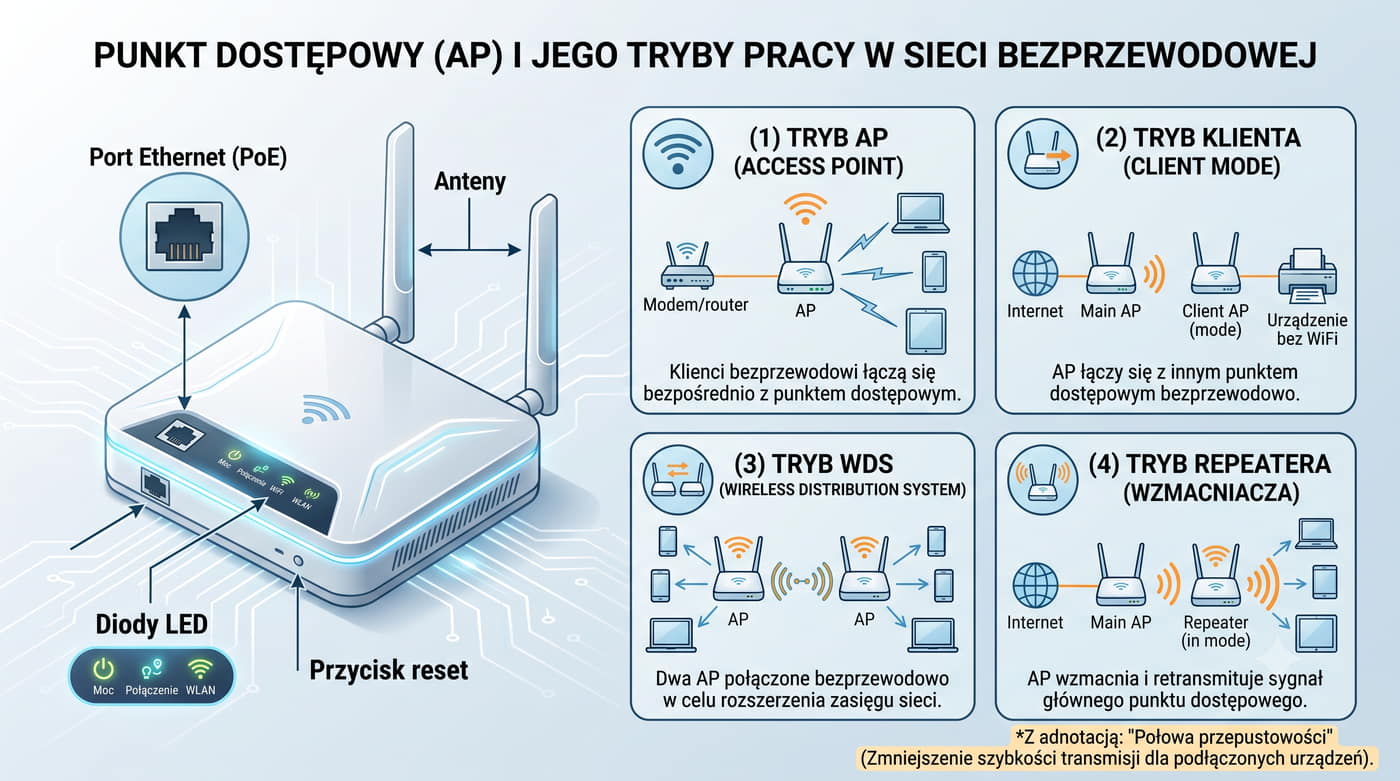
Tryby pracy AP:

  • AP (Access Point) - tworzy sieć Wi-Fi, klienci łączą się do niego. To podstawowy tryb.
  • Client (Station) - AP działa jak karta Wi-Fi, łączy się z innym AP (tryb mostu klienckiego).
  • WDS (Wireless Distribution System) - łączy dwa AP bez kabla, tworząc rozszerzoną sieć.
  • Repeater / Range Extender - wzmacnia sygnał istniejącej sieci (połowa przepustowości).

Access Point to urządzenie warstwy 2 (most), które odbiera ramki Ethernet z sieci przewodowej i przekazuje je do sieci bezprzewodowej po przekonwertowaniu na format 802.11.

Każdy AP ma adres MAC interfejsu radiowego (BSSID) oraz adres MAC interfejsu przewodowego (Ethernet).

Klienci identyfikują AP po SSID i BSSID.

Fizyczna budowa AP różni się w zależności od przeznaczenia.

Warunkiem jest obsługa WDS przez wszystkie AP w łańcuchu.

AP wewnętrzne (indoor) mają zazwyczaj obudowę przystosowaną do montażu na suficie lub ścianie, zasilanie przez PoE (Power over Ethernet) i zintegrowane anteny dookólne.

AP zewnętrzne (outdoor) mają obudowy odporne na warunki atmosferyczne i często obsługują anteny kierunkowe.

Tryb Repeater (znany też jako Range Extender) działa poprzez odbior sygnału od głównego AP i retransmisję go z większą mocą.

Wadą tego trybu jest połowa przepustowości, ponieważ repeater musi odbierać i nadawać na tym samym kanale.

W praktyce lepszym rozwiązaniem jest WDS lub Mesh, które wykorzystują osobny interfejs radiowy do łączenia AP.

WDS (Wireless Distribution System) pozwala na łączenie AP bez kabli, zachowując pełną przepustowość.

WDS jest często używany w sieciach Mesh, gdzie AP automatycznie wybierają najlepszą ścieżkę do szkieletu sieci.

11/30 SSID, BSSID, ESS - identyfikatory sieci
  • SSID (Service Set Identifier) - nazwa sieci Wi-Fi widoczna dla użytkowników. Może mieć do 32 znaków. Może być ukryta (Hidden SSID), ale ukrywanie nie jest skutecznym zabezpieczeniem.
  • BSSID (Basic Service Set Identifier) - adres MAC interfejsu radiowego AP. Każdy AP i każde radio (2.4, 5, 6 GHz) ma własny BSSID. Klienci używają BSSID do jednoznacznej identyfikacji AP.
  • BSS (Basic Service Set) - podstawowa jednostka sieci WLAN: jeden AP i podłączeni do niego klienci.
  • ESS (Extended Service Set) - wiele AP z tym samym SSID połączonych siecią przewodową (DS). Klienci mogą przełączać się między AP (roaming).

W sieci korporacyjnej często spotyka się kilka SSID na tym samym AP (np. "Firma-Pracownicy", "Firma-Goscie"), każde z innymi parametrami bezpieczeństwa i QoS.

W Cisco rozwiązanie to nazywa się Multiple BSSID (MBSSID).

Identyfikatory sieci WLAN pełnią kluczową rolę w procesie łączenia klienta z AP.

Gdy klient skanuje dostępne sieci (aktywny skan - Probe Request, pasywny - nasłuch Beacon), otrzymuje listę SSID i BSSID.

Wybór AP przez klienta zależy od siły sygnału (RSSI), obsługiwanych standardów i preferencji użytkownika.

Ukrywanie SSID polega na wyłączeniu nadawania ramek Beacon z nazwą sieci.

Klient musi znać SSID, aby się połączyć (wysłać Probe Request z konkretnym SSID).

Jest to jednak słabe zabezpieczenie - narzędzia takie jak Wireshark czy Kismet bez trudu wykrywają ukryte SSID, ponieważ nazwa jest przesyłana w ramkach Probe Request i Probe Response.

Wiele SSID na jednym AP (multi-SSID) pozwala na segmentację ruchu bez konieczności stosowania osobnych AP dla każdej grupy użytkowników.

Każde SSID może mieć własne ustawienia: WPA2/WPA3, limit klientów, filtrowanie MAC.

12/30 Ramka 802.11 - budowa

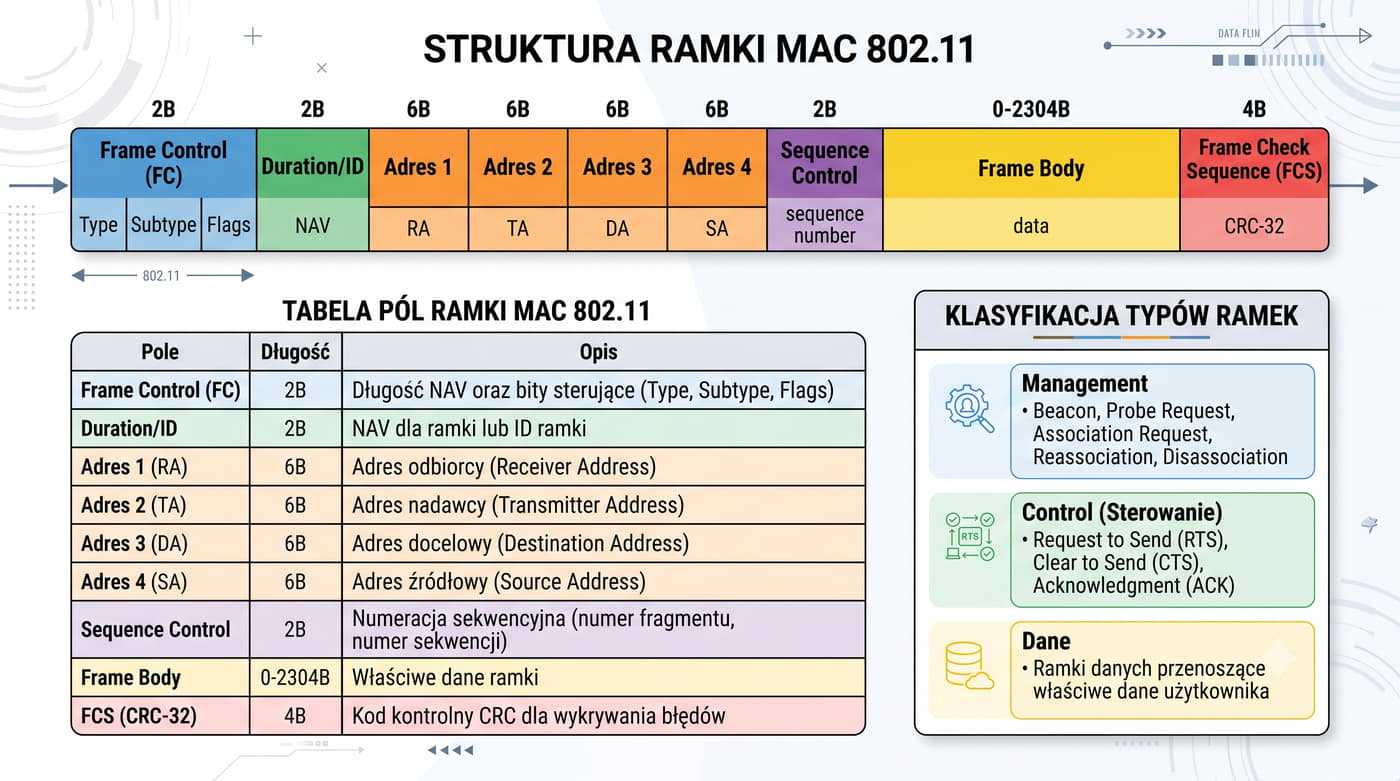
Główne pola ramki 802.11:

PoleDługośćOpis
Frame Control2 BTyp ramki (Management/Control/Data), podtyp, flagi (ToDS, FromDS, Retry, Power Mgmt, WEP)
Duration / ID2 BCzas rezerwacji medium (NAV) lub ID klienta (PS-Poll)
Address 1-44 x 6 BAdresy MAC: RA, TA, DA, SA, BSSID - zależnie od flag ToDS/FromDS
Sequence Control2 BNumer sekwencyjny (12 bitów) i fragmentu (4 bity)
Frame Body0-2304 BDane wyższych warstw (payload)
FCS4 BSuma kontrolna CRC-32

Ramka 802.11 różni się od ramki Ethernet.

Ma bardziej złożoną strukturę, ponieważ musi obsługiwać trzy typy ramek (zarządzania, sterowania i danych) oraz do czterech adresów.

Maksymalna długość ramki 802.11 wynosi 2346 B, co jest większe niż 1518 B w Ethernecie (mieści się więcej danych).

Typ jest określony w polu Frame Control (bity 2-3).

Data frames niosą dane użytkownika.

To kluczowy element CSMA/CA, który redukuje kolizje.

Ramka 802.11 ma trzy typy: Management (zarządzanie - 00), Control (sterowanie - 01) i Data (dane - 10).

Management frames odpowiadają za: Beacon (ogłaszanie sieci), Probe Request/Response (skanowanie), Authentication, Association Request/Response.

Control frames to: RTS/CTS (rezerwacja medium), ACK (potwierdzenie), PS-Poll (pobranie buforowanych danych).

Pole Duration w ramce 802.11 implementuje mechanizm NAV (Network Allocation Vector).

Stacja nadająca ustawia w Duration czas, przez jaki zamierza zajmować medium.

Inne stacje odczytują Duration i ustawiają swój wewnętrzny licznik NAV - przez ten czas nie próbują nadawać.

Cztery adresy w ramce 802.11 są interpretowane w zależności od flag ToDS i FromDS.

W najprostszym przypadku (ramka od klienta do AP: ToDS=1, FromDS=0): Address 1 = BSSID (AP), Address 2 = SA (klient), Address 3 = DA (docelowy, np. router w sieci LAN), Address 4 nie występuje.

W ramce od AP do klienta (ToDS=0, FromDS=1): Address 1 = DA (klient), Address 2 = BSSID (AP), Address 3 = SA (źródłowy).

13/30 CSMA/CA - mechanizm dostępu do medium

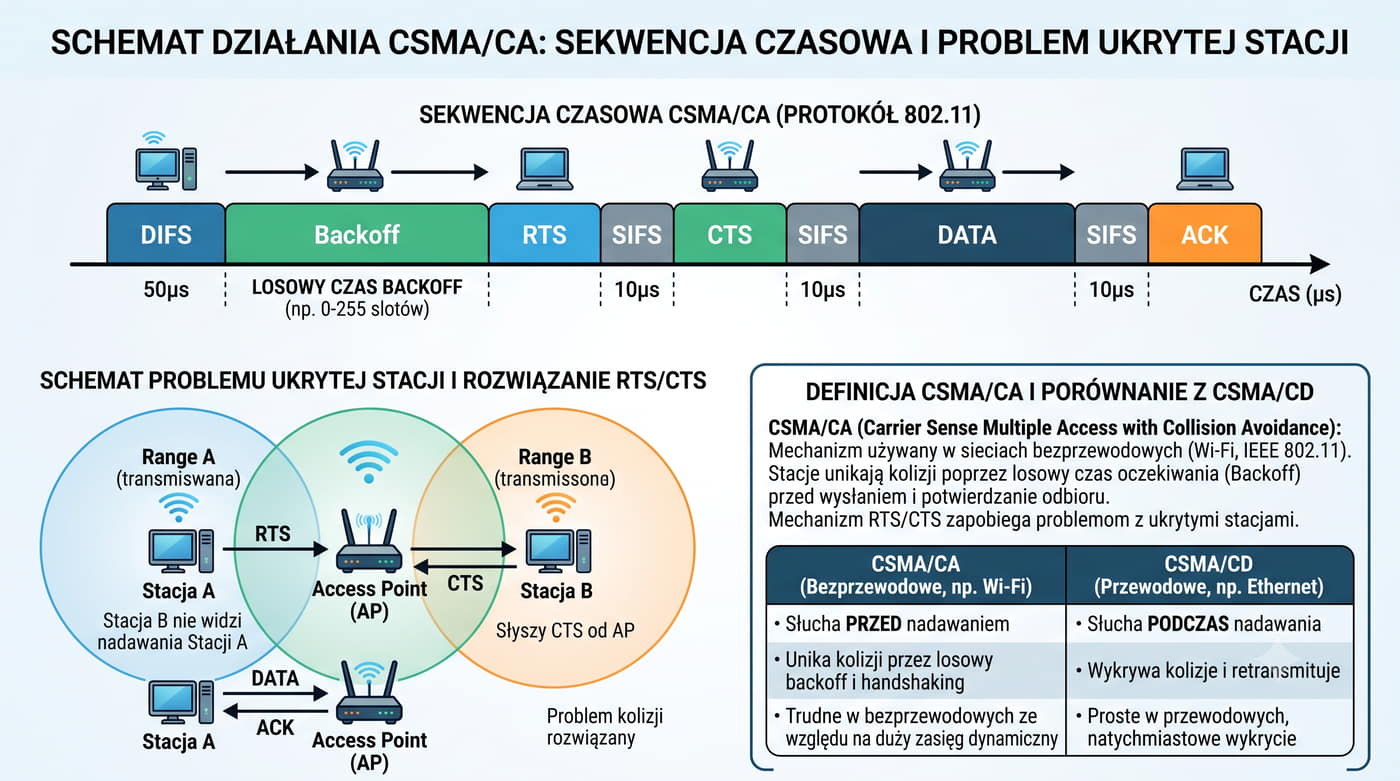
Zasada działania CSMA/CA:

  1. Stacja nasłuchuje, czy kanał jest wolny (Clear Channel Assessment - CCA).
  2. Jeśli kanał jest zajęty, czeka losowy czas (backoff) i ponownie sprawdza.
  3. Jeśli kanał jest wolny, stacja czeka DIFS (Distributed Inter-Frame Space) - ok. 50 us (2.4 GHz).
  4. Następnie wysyła ramkę RTS (Request to Send) do AP.
  5. AP odpowiada CTS (Clear to Send), który rezerwuje medium na czas transmisji.
  6. Stacja wysyła dane, AP potwierdza ACK.
Definicja: CSMA/CA to mechanizm unikania kolizji przez nasłuch medium i rezerwację kanału (RTS/CTS) przed transmisją danych.
W sieci radiowej nie można wykryć kolizji podczas nadawania, ponieważ nadajnik zagłusza odbiornik.

Wi-Fi używa CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance) - w przeciwieństwie do Ethernetu, który używa CSMA/CD (Collision Detection).

CSMA/CA jest główną przyczyną niższej wydajności Wi-Fi w porównaniu do Ethernetu.

Każda ramka wymaga potwierdzenia ACK (z wyjątkiem broadcast/multicast), a przed transmisją może odbyć się opcjonalna wymiana RTS/CTS.

Powoduje to znaczny narzut protokołowy, zwłaszcza przy małych ramkach.

Problem ukrytej stacji (hidden station problem) występuje, gdy dwie stacje nie słyszą się nawzajem (są poza zasięgiem), ale obie słyszą AP.

Wtedy obie mogą nadawać jednocześnie, powodując kolizję w AP.

Mechanizm RTS/CTS rozwiązuje ten problem - stacje rezerwują medium przez AP, który słyszy wszystkie.

Problematykę wydajności Wi-Fi pogłębia fakt, że całe medium (jeden kanał) jest współdzielone - w danej chwili tylko jedna stacja może nadawać.

W przeciwieństwie do Ethernetu z przełącznikiem, gdzie wiele par może komunikować się jednocześnie na różnych portach, w Wi-Fi wszystkie transmisje w jednym kanale muszą odbywać się sekwencyjnie.

To fundamentalne ograniczenie przepustowości sieci bezprzewodowych.

14/30 Szyfrowanie Wi-Fi - od WEP do WPA3
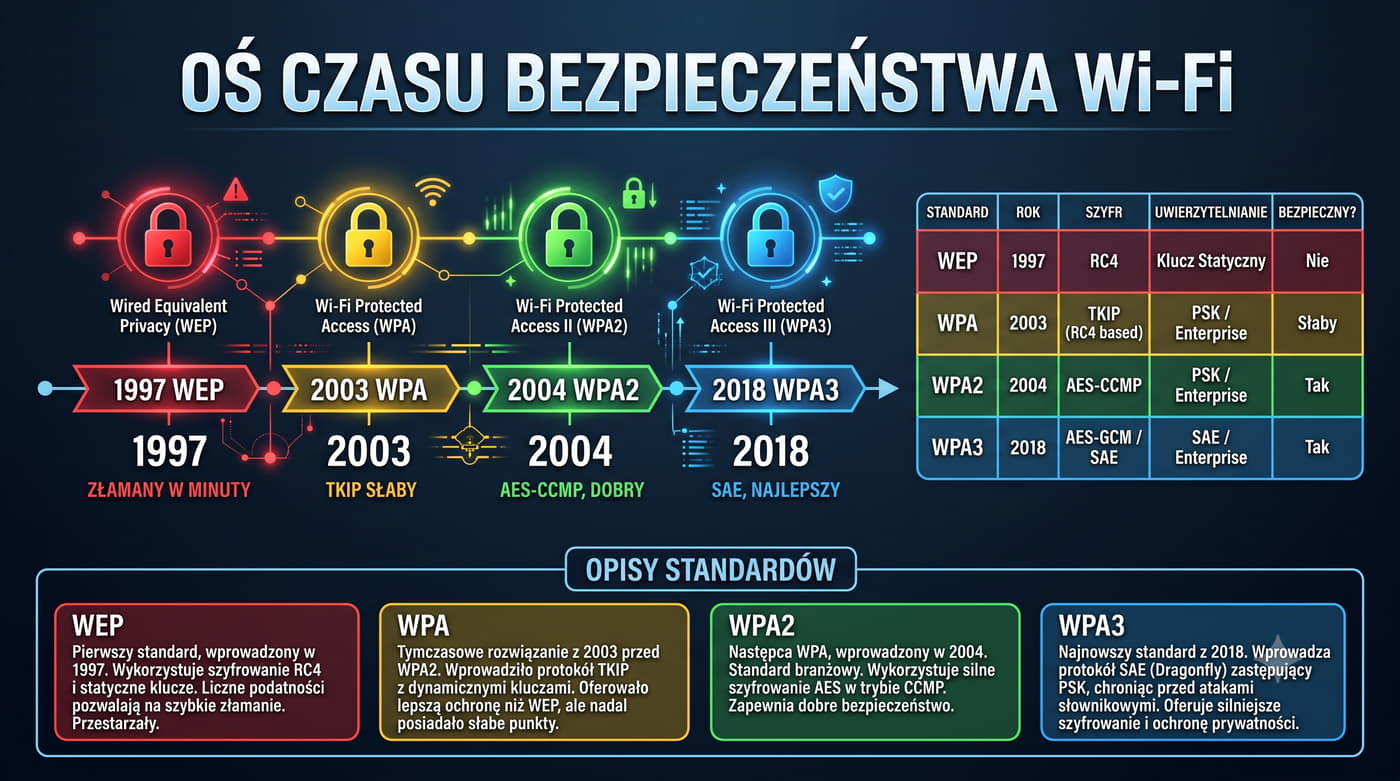
StandardRokSzyfrUwierzytelnianieBezpieczny?
WEP1997RC4 (64/128 bit)Shared Key lub OpenNIE - złamany w minuty
WPA2003TKIP (RC4)PSK lub 802.1X (RADIUS)NIE - podatny na ataki
WPA22004AES-CCMP (128 bit)PSK lub 802.1X (RADIUS)TAK (z uwagami - KRACK)
WPA32018GCMP (128/256 bit)SAE (Personal) lub 802.1X (Enterprise)TAK - obecnie najbezpieczniejszy

WEP został złamany przez słabość algorytmu RC4 i krótki wektor inicjujący (IV).

WPA był rozwiązaniem tymczasowym - używał TKIP (wciąż RC4), ale z dłuższym IV i dynamicznym kluczem.

WPA2 z AES-CCMP jest standardem od 2004 roku.

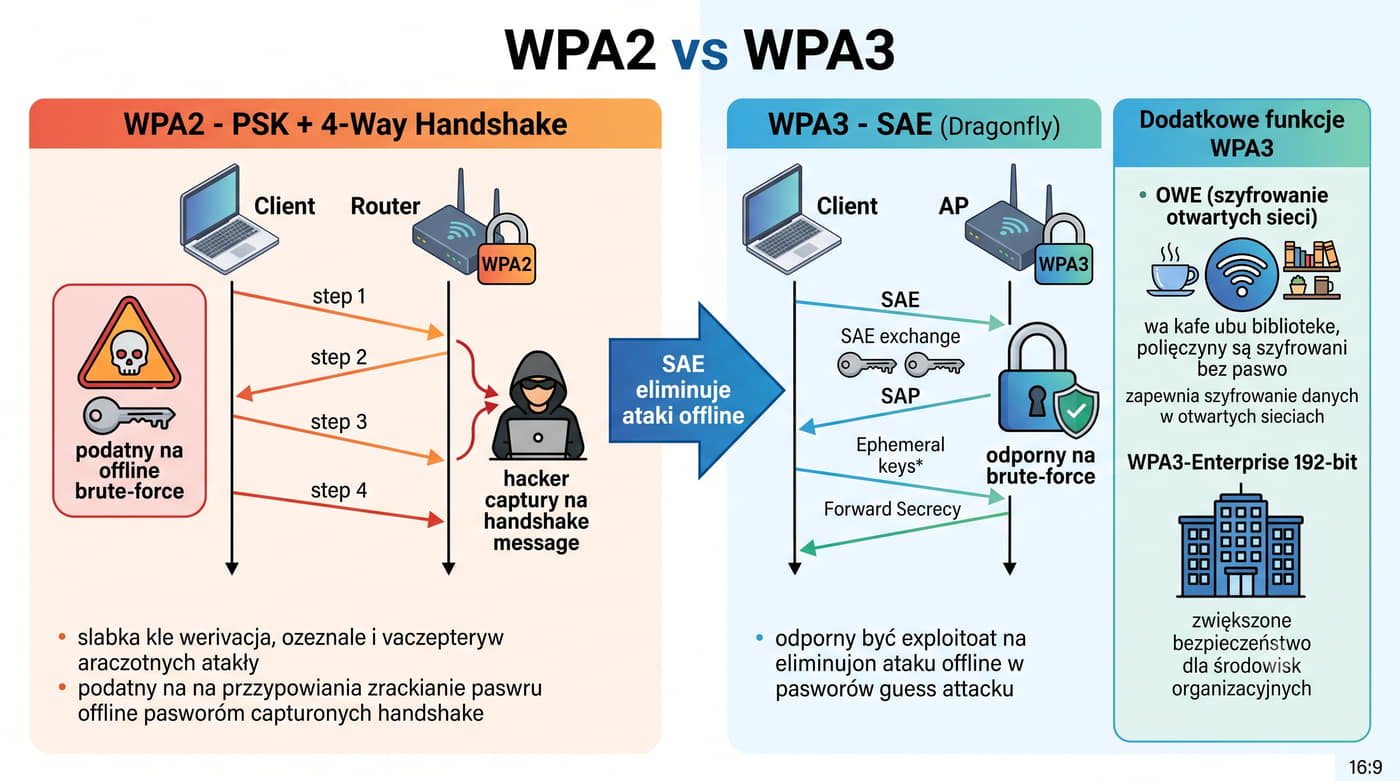
WPA3 wprowadza SAE, które zastępuje podatny na brute-force PSK.

Mimo to TKIP został ostatecznie złamany (atak Beck-Tews).

Jest obowiązującym standardem od 2004 roku.

WPA3 dodatkowo wzmacnia ochronę przed tego typu atakami.

WEP (Wired Equivalent Privacy) był pierwszym standardem szyfrowania Wi-Fi.

Używał algorytmu RC4 z 40- lub 104-bitowym kluczem i 24-bitowym wektorem inicjującym (IV).

Ponieważ IV był krótki i przesyłany jawnie, po przechwyceniu około 5000-20000 ramek klucz można było odtworzyć w kilka minut za pomocą narzędzi takich jak Aircrack-ng.

WPA (Wi-Fi Protected Access) został wprowadzony jako szybka łatka dla WEP.

Używał TKIP (Temporal Key Integrity Protocol), który zachował RC4, ale dodał: mieszanie klucza, dłuższy IV (48 bit), sekwencjonowanie ramek i mechanizm detekcji manipulacji (MIC - Michael).

WPA2 (IEEE 802.11i) to pierwszy standard, który można uznać za bezpieczny.

Używa AES-CCMP (Counter Mode CBC-MAC Protocol) z blokowym szyfrem AES (128 bit).

W 2017 roku odkryto podatność KRACK (Key Reinstallation Attack) na 4-Way Handshake, ale została ona załatana przez producentów.

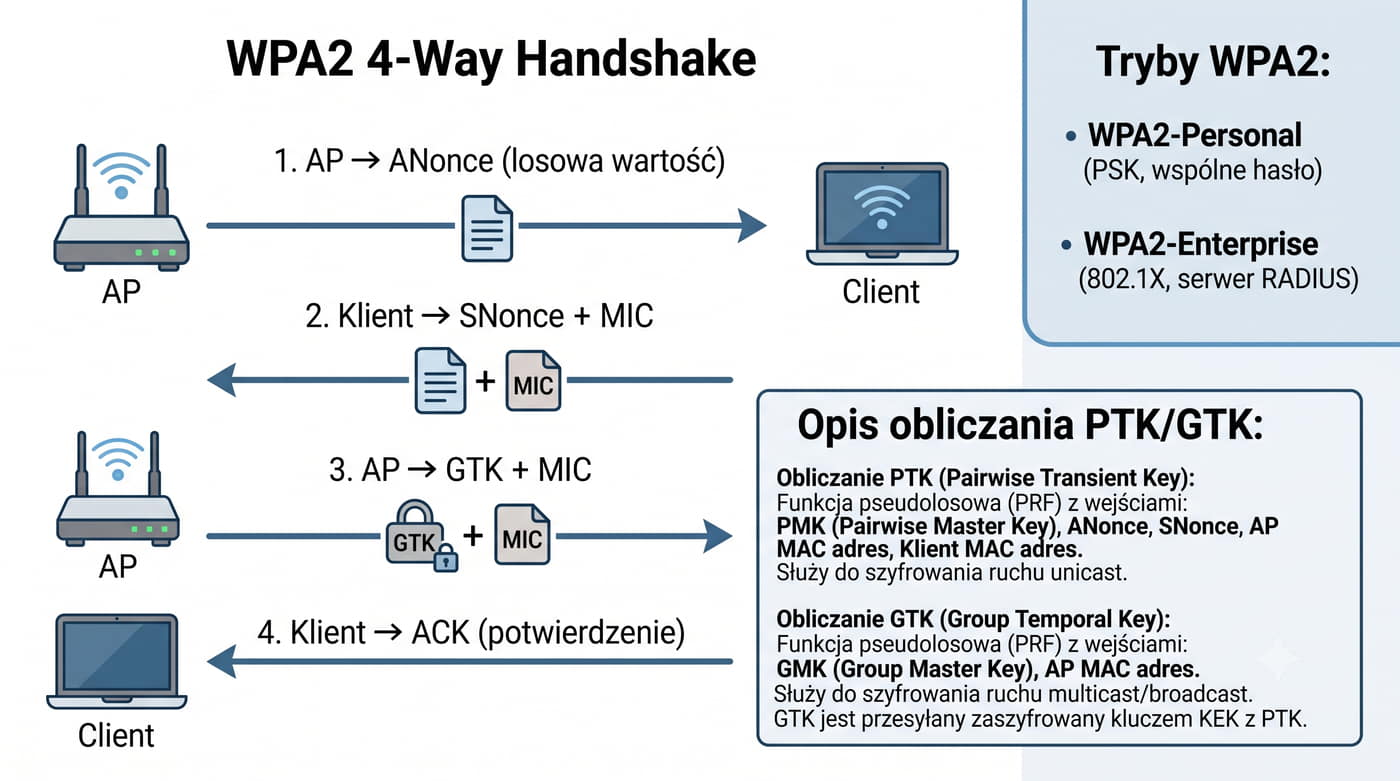
15/30 WPA2 - AES-CCMP i 4-Way Handshake

Tryby WPA2:

  • WPA2-Personal (PSK) - wspólne hasło (Pre-Shared Key) o długości 8-63 znaków. Klucz jest wyprowadzany z hasła i SSID (PBKDF2).
  • WPA2-Enterprise (802.1X) - uwierzytelnianie przez serwer RADIUS. Każdy użytkownik ma indywidualny login i hasło. Klucze są generowane dynamicznie.

4-Way Handshake:

  1. AP wysyła do klienta wartość ANonce (losowa).
  2. Klient odpowiada SNonce + MIC (Message Integrity Code).
  3. AP wysyła GTK (Group Temporal Key) + MIC.
  4. Klient potwierdza - obie strony mają klucz sesji PTK.

WPA2 to standard IEEE 802.11i, który zastąpił słabe WEP i WPA.

Opiera się na AES-CCMP (Counter Mode CBC-MAC Protocol) z kluczem 128-bitowym.

4-Way Handshake odbywa się po pomyślnej autoryzacji, przed rozpoczęciem szyfrowania danych.

AES

4-Way Handshake jest kluczowym procesem w WPA2.

WPA2-Enterprise wymaga serwera RADIUS (np.

FreeRADIUS, Windows NPS, Cisco ISE).

CCMP składa się z dwóch komponentów: CTR (Counter Mode) do szyfrowania i CBC-MAC (Cipher Block Chaining Message Authentication Code) do uwierzytelniania.

Ramka WPA2 zawiera na początku nagłówek CCMP (8 bajtów: PN - Packet Number, ExtIV, Key ID), a na końcu MIC (Message Integrity Code, 8 bajtów).

Umożliwia negocjację PTK (Pairwise Temporal Key) bez przesyłania hasła przez sieć.

Nawet jeśli atakujący przechwyci cały 4-Way Handshake, nie będzie mógł odtworzyć hasła bez znajomości PMK (Pairwise Master Key), który jest wyprowadzany z hasła i SSID przez funkcję PBKDF2.

Jednak atak brute-force na przechwycony handshake jest możliwy offline (słabe hasła są podatne).

Użytkownik podaje login i hasło, a AP przekazuje dane uwierzytelniające do serwera RADIUS.

Po pomyślnej weryfikacji serwer przekazuje klucz PMK do AP, a następnie odbywa się standardowy 4-Way Handshake.

Enterprise jest znacznie bezpieczniejszy niż PSK, ponieważ każdy użytkownik ma unikalny klucz, a unieważnienie dostępu nie wymaga zmiany hasła u wszystkich.

16/30 WPA3 - SAE, OWE i nowości
  • SAE (Simultaneous Authentication of Equals) - zastępuje 4-Way Handshake w WPA2-PSK. SAE używa protokołu Dragonfly (wariant Diffie-Hellman oparty o krzywe eliptyczne). Jest odporny na ataki offline brute-force - nawet jeśli atakujący przechwyci wymianę, nie może bez łączności z AP testować haseł.
  • OWE (Opportunistic Wireless Encryption) - szyfrowanie w otwartych sieciach Wi-Fi (np. w kawiarniach). Wcześniej otwarte sieci nie miały żadnej ochrony. OWE szyfruje ruch bez konieczności podawania hasła.
  • WPA3-Enterprise 192-bit - opcjonalny tryb z 192-bitowym szyfrowaniem (AES-GCMP-256, HMAC-SHA384). Wymagany dla danych niejawnych.

WPA3 (Wi-Fi Protected Access 3) to najnowszy standard bezpieczeństwa Wi-Fi opublikowany w 2018 roku.

Wprowadza kilka kluczowych ulepszeń w porównaniu do WPA2.

PMF jest obowiązkowy w WPA3 i opcjonalny w WPA2.

SAE (Simultaneous Authentication of Equals) to protokół uwierzytelniania oparty na Dragonfly Key Exchange.

Zamiast przesyłać materiał do weryfikacji hasła (jak w 4-Way Handshake WPA2), SAE wykonuje uwierzytelnianie wzajemne z użyciem kryptografii krzywych eliptycznych.

Nawet jeśli atakujący przechwyci całą komunikację, nie może przeprowadzić ataku brute-force offline, ponieważ każda próba wymaga interakcji z AP.

OWE (Opportunistic Wireless Encryption) to rozszerzenie 802.11, które umożliwia szyfrowanie w sieciach otwartych (bez hasła).

Działa poprzez wymianę kluczy Diffie-Hellman podczas asocjacji.

OWE chroni przed biernym nasłuchem (sniffing), ale nie zapewnia uwierzytelniania - każdy może się podłączyć.

WPA3-OWE jest rekomendowany dla hotspotów publicznych zamiast całkowicie otwartej sieci.

PMF (Protected Management Frames) to dodatkowy mechanizm w WPA2/WPA3, który szyfruje ramki zarządzania (Deauthentication, Disassociation).

Chroni przed atakami deauth, w których atakujący wysyła fałszywe ramki Deauth, rozłączając klientów.

17/30 Zagrożenia sieci Wi-Fi
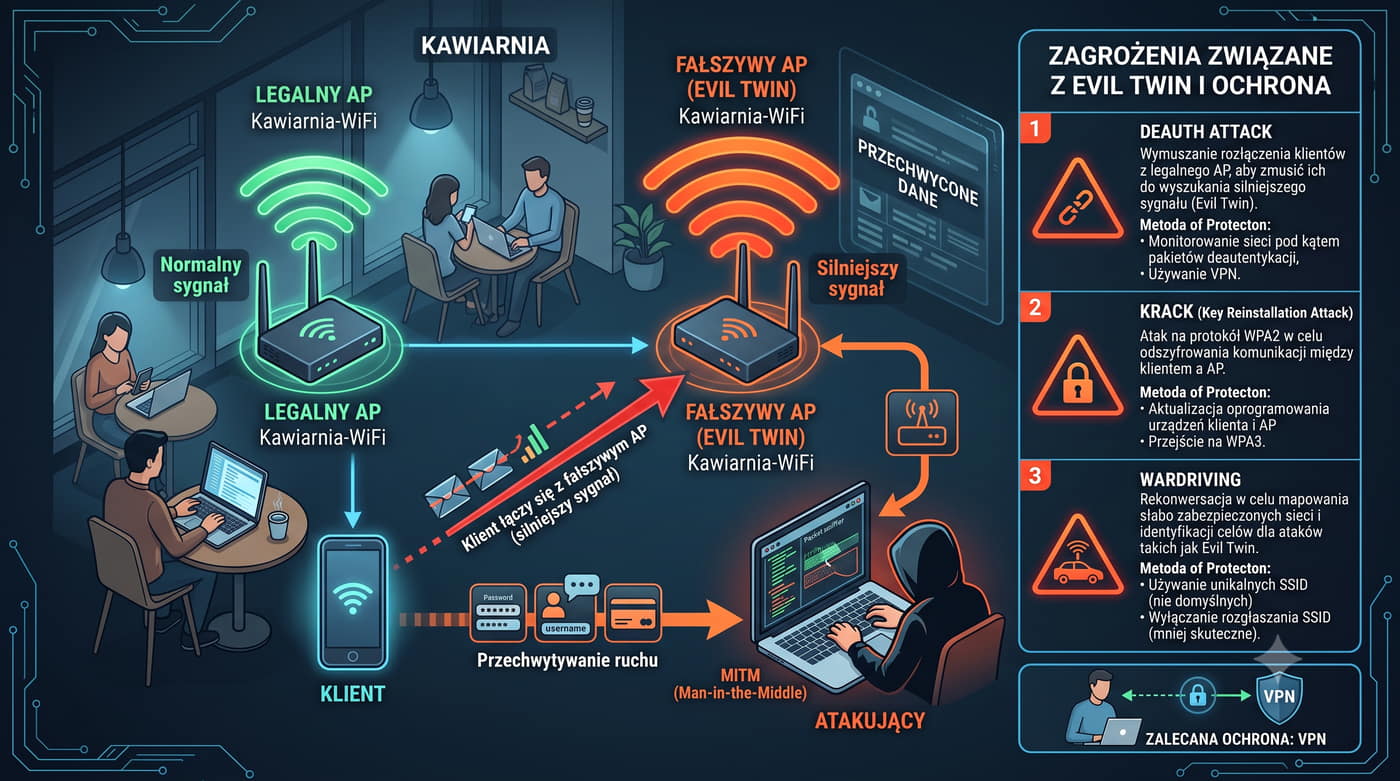
  • Evil Twin - fałszywy AP podszywający się pod legalną sieć (to samo SSID). Klient łączy się z silniejszym sygnałem - atakujący przechwytuje ruch. Ochrona: WPA2-Enterprise z certyfikatami, VPN.
  • Deauth Attack (Deauthentication) - atakujący wysyła fałszywe ramki Deauth do AP lub klienta, rozłączając go. Używany do zmuszenia klienta do ponownej asocjacji i przechwycenia 4-Way Handshake. Ochrona: PMF (Protected Management Frames).
  • KRACK (Key Reinstallation Attack) - atak na 4-Way Handshake WPA2. Atakujący zmusza do ponownego użycia klucza sesji (nonce reuse). Ochrona: aktualizacje firmware (załatane w 2017-2018).
  • Wardriving - skanowanie sieci Wi-Fi z pojazdu w celu znalezienia słabo zabezpieczonych sieci. Ochrona: WPA2/WPA3, wyłączenie SSID broadcast (słaba), monitoring.

Evil Twin to jeden z najczęstszych ataków na sieci Wi-Fi.

"Kawiarnia-WiFi") i zazwyczaj z wyższą mocą nadawania.

Klienci automatycznie łączą się z AP o silniejszym sygnale.

WPA3 jest odporny na KRACK.

Atakujący konfiguruje AP z tym samym SSID co legalna sieć (np.

Po połączeniu atakujący może przechwytywać cały ruch (Man-in-the-Middle), podmieniać strony WWW, wykradać hasła.

Ochrona przed Evil Twin wymaga uwierzytelniania wzajemnego - w WPA2-Enterprise klient weryfikuje certyfikat serwera RADIUS, co uniemożliwia podszycie się.

Deauth Attack wykorzystuje brak ochrony ramek zarządzania w starszych standardach.

Ramki Deauthentication i Disassociation nie są szyfrowane ani uwierzytelniane, jeśli nie jest włączony PMF (Protected Management Frames, standard 802.11w).

Atakujący może wysłać ramkę Deauth z fałszywym adresem źródłowym (spoofing MAC), rozłączając dowolnego klienta.

Narzędzia takie jak aireplay-ng (z zestawu aircrack-ng) automatyzują ten atak.

KRACK (Key Reinstallation Attack) został odkryty w 2017 roku przez Mathy'ego Vanhoefa.

Atak polega na zmuszeniu AP lub klienta do ponownego zainstalowania już używanego klucza sesji (nonce) w 4-Way Handshake.

Powoduje to resetowanie licznika pakietów i ponowne użycie wektora inicjującego, co z kolei umożliwia odszyfrowanie ruchu.

Atak dotyczył wszystkich implementacji WPA2 i wymagał aktualizacji firmware.

18/30 Anteny w sieciach Wi-Fi
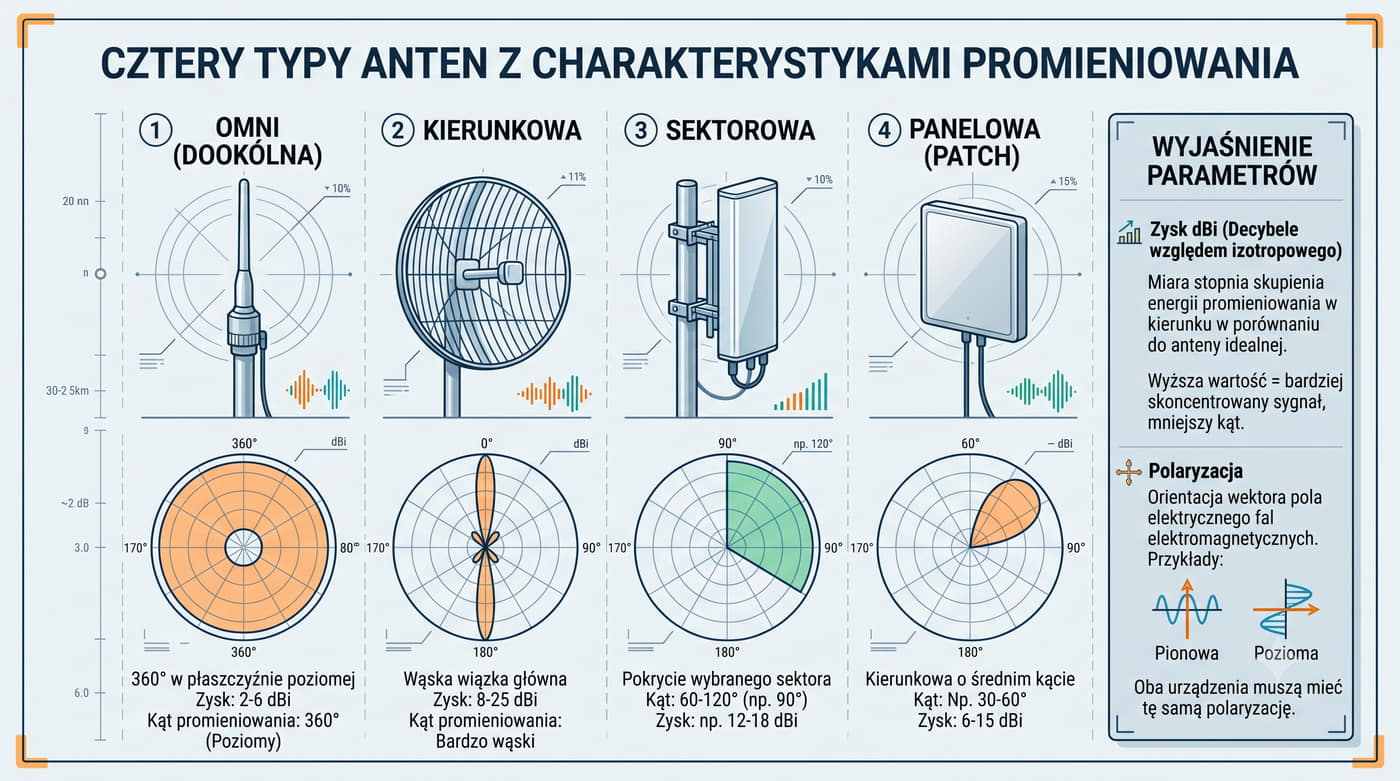
  • Antena dookólna (Omni) - promieniuje we wszystkich kierunkach (360 stopni w płaszczyźnie poziomej). Stosowana w AP wewnętrznych i routerach domowych. Zysk: 2-6 dBi.
  • Antena kierunkowa - skupia wiązkę w jednym kierunku. Stosowana do łączenia budynków (mosty Wi-Fi). Zysk: 8-25 dBi.
  • Antena sektorowa - promieniuje w wycinku kąta (60-120 stopni). Stosowana w zewnętrznych AP do pokrycia ulic, placów.
  • Antena panelowa (Patch) - płaska antena o kształcie prostokąta, zysk 6-15 dBi. Stosowana wewnątrz i na zewnątrz.

Zysk energetyczny (dBi) - miara skupienia wiązki.

Wyższy zysk = większy zasięg w jednym kierunku, ale węższa wiązka.

Antena jest kluczowym elementem każdej sieci Wi-Fi - to ona zamienia sygnał elektryczny na fale radiowe i odwrotnie.

Wybór anteny ma bezpośredni wpływ na zasięg i kształt strefy pokrycia.

Każdy wzrost o 3 dBi podwaja moc skuteczną (zysk anteny), ale zawęża wiązkę.

Większość AP domowych używa polaryzacji pionowej.

Polaryzacja krzyżowa daje stratę około 20-30 dB.

Typowy AP Wi-Fi 5 ma 3-4 anteny, Wi-Fi 6 może mieć do 8.

Zysk energetyczny anteny wyrażany w dBi (decibel izotropowy) określa, o ile decybeli antena wzmacnia sygnał w porównaniu do anteny izotropowej (teoretycznej anteny punktowej promieniującej jednakowo we wszystkich kierunkach).

Antena 2 dBi ma prawie kulistą charakterystykę, antena 15 dBi tworzy wąską wiązkę o zasięgu kilku kilometrów.

Polaryzacja anteny (pionowa, pozioma) musi być zgodna między nadajnikiem a odbiornikiem.

Anteny z polaryzacją pozioma są stosowane w mostach Wi-Fi, gdzie obie anteny można ustawić w tej samej płaszczyźnie.

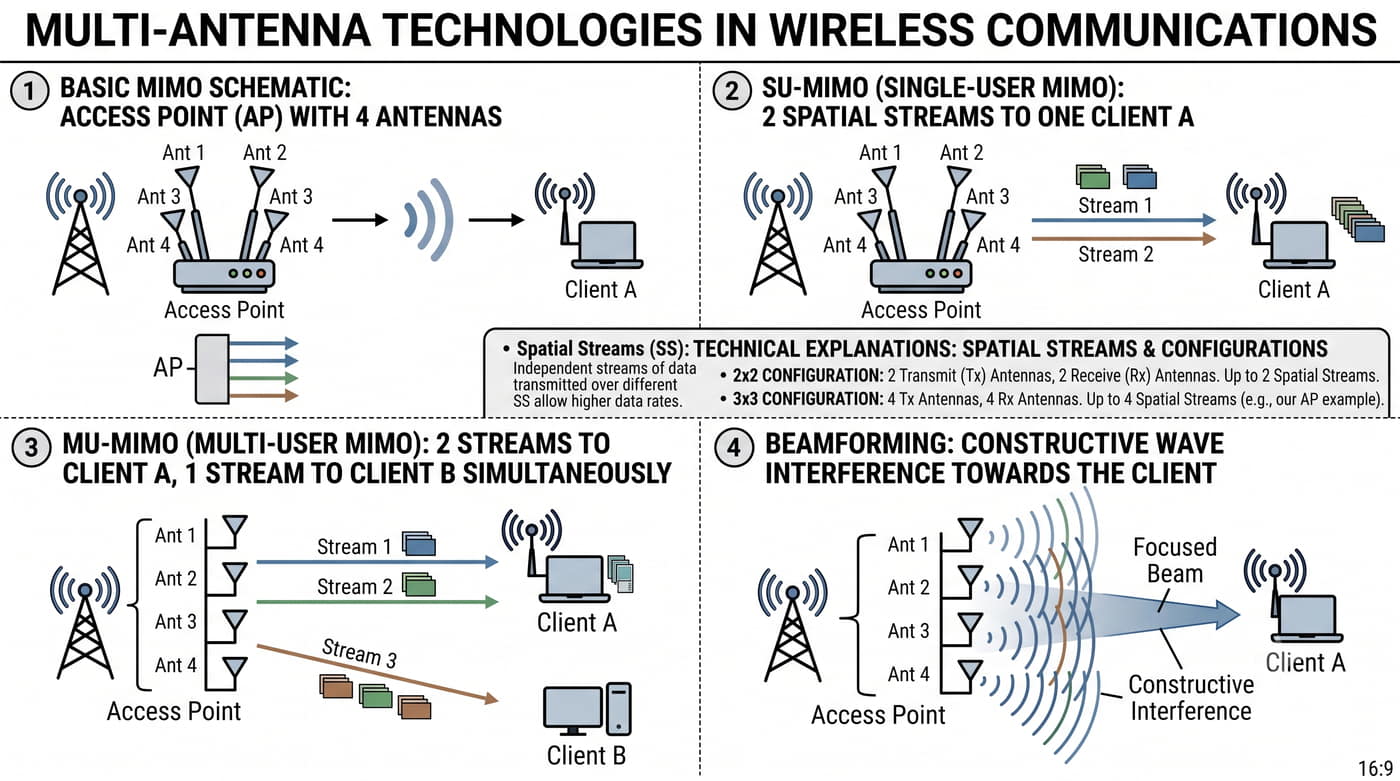
MIMO (Multiple Input Multiple Output) wykorzystuje wiele anten do jednoczesnej transmisji wielu strumieni danych.

Każda antena nadaje ten sam sygnał z nieznacznym opóźnieniem (beamforming), co powoduje wzmocnienie sygnału w kierunku klienta przez interferencję konstruktywną.

19/30 MIMO, MU-MIMO i Beamforming
  • SU-MIMO (Single User MIMO) - wiele anten, ale transmisja do jednego klienta naraz. Wprowadzone w 802.11n.
  • MU-MIMO (Multi-User MIMO) - jednoczesna transmisja do wielu klientów (do 4 w Wi-Fi 5, do 8 w Wi-Fi 6). Znacznie zwiększa wydajność w gęstych sieciach.
  • Beamforming (kształtowanie wiązki) - AP nadaje ten sam sygnał z wielu anten z nieznacznym opóźnieniem, tworząc skoncentrowaną wiązkę w kierunku klienta. Zwiększa zasięg i SNR.

MIMO (Multiple Input Multiple Output) to technika wykorzystująca wiele anten do jednoczesnego nadawania i odbioru wielu strumieni danych.

Została wprowadzona w 802.11n (Wi-Fi 4).

Liczba strumieni przestrzennych (spatial streams) określa, ile niezależnych strumieni danych może być transmitowanych jednocześnie.

Typowe konfiguracje: 2x2 (2 anteny nadawcze, 2 odbiorcze, 2 strumienie), 3x3, 4x4.

W Wi-Fi 6 dodano UL MU-MIMO (klient -> AP).

MIMO wykorzystuje zjawisko wielodrogowości (multipath propagation) na swoją korzyść.

W tradycyjnych systemach radiowych odbicia od przeszkod były problemem.

W MIMO każda droga (bezpośrednia i odbita) może nieść osobny strumień danych, jeśli anteny są odpowiednio rozsunięte (zalecany odstęp to co najmniej połowa długości fali).

MU-MIMO (Multi-User MIMO) to znaczący postęp w stosunku do SU-MIMO.

W SU-MIMO AP musi obsłużyć klientów sekwencyjnie - jeden po drugim.

W MU-MIMO AP może nadawać do wielu klientów jednocześnie, dzieląc między nich strumienie przestrzenne.

W Wi-Fi 5 (802.11ac) MU-MIMO działa tylko w kierunku Downlink (AP -> klient).

Beamforming (kształtowanie wiązki) w 802.11ac/ax różni się od wcześniejszych implementacji.

W 802.11n beamforming był opcjonalny i każdy producent implementował go inaczej.

W 802.11ac i 802.11ax beamforming jest obowiązkowy i standaryzowany jako Explicit Beamforming - klient wysyła do AP informację zwrotną (CSI - Channel State Information), na podstawie której AP oblicza optymalne wagi dla każdej anteny.

20/30 Wi-Fi 6 (802.11ax) - kluczowe nowości
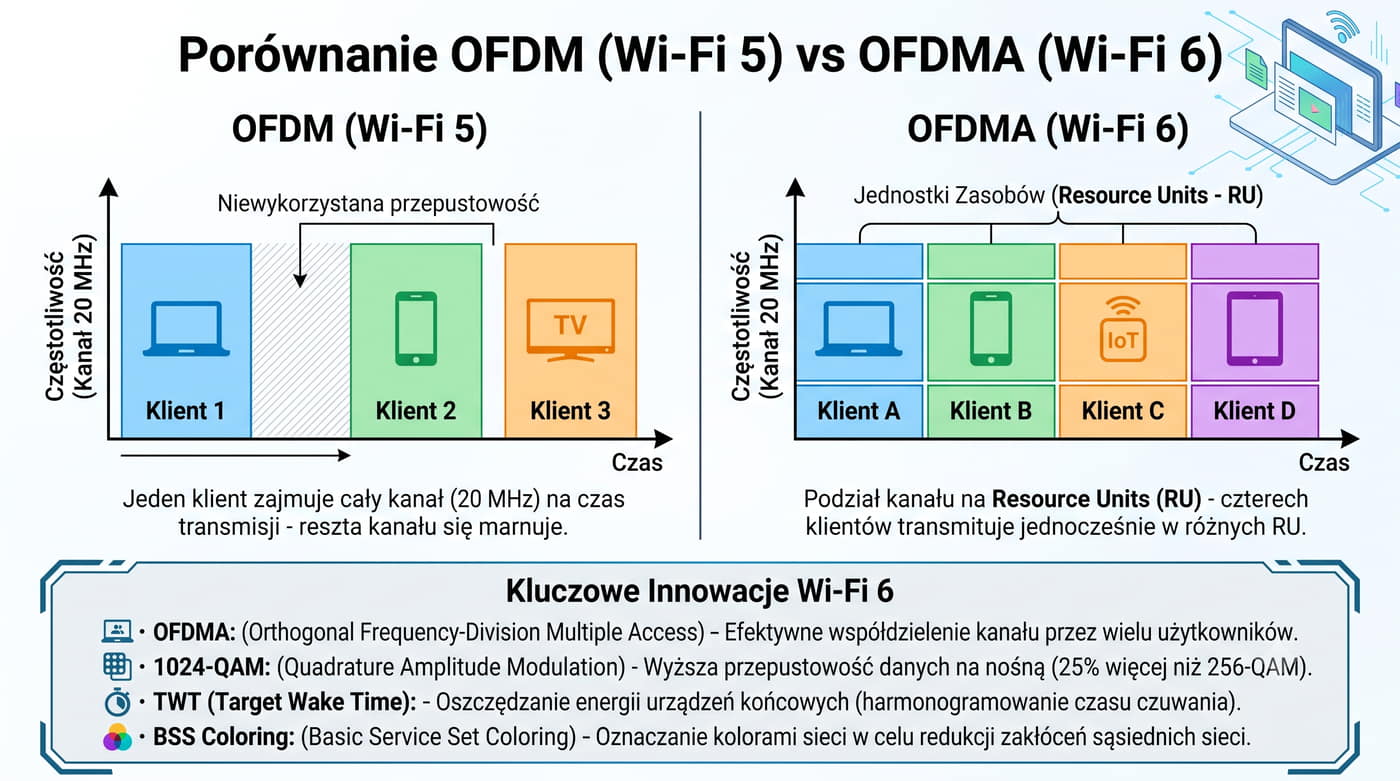
  • OFDMA (Orthogonal Frequency Division Multiple Access) - podział kanału na mniejsze jednostki (Resource Units - RU) o szerokości 26-996 tonów. Pozwala wielu klientom na jednoczesną transmisję w tym samym kanale. Zmniejsza opóźnienia nawet o 75%.
  • 1024-QAM - wyższa modulacja (10 bitów na symbol). Wi-Fi 5 używał 256-QAM (8 bitów). Daje ok. 25% wyższą prędkość.
  • Target Wake Time (TWT) - klient umawia się z AP na konkretne czasy nadawania/odbioru. Pozwala na głęboki sen między transmisjami. Kluczowe dla IoT i bateryjnych urządzeń.
  • BSS Coloring - oznaczenie kanału kolorem. Pozwala AP rozpoznać, czy sygnał pochodzi z własnej sieci (BSS) czy sąsiedniej (OBSS). Jeśli z OBSS, AP może nadawać bez czekania.

Wi-Fi 6 (802.11ax), zwany też "High Efficiency Wi-Fi", to standard z 2019 roku, który koncentruje się nie tylko na prędkości, ale na wydajności w gęstych środowiskach.

BSS Coloring dodaje 6-bitowe pole koloru w nagłowku PHY.

Target Wake Time (TWT) to mechanizm oszczędzania energii.

OFDMA (Orthogonal Frequency Division Multiple Access) to najważniejsza innowacja Wi-Fi 6.

W Wi-Fi 5 (i wcześniejszych) cały kanał (20, 40, 80 MHz) był przydzielany jednemu klientowi na czas transmisji.

Jeśli klient miał do wysłania mało danych (np. potwierdzenie), reszta kanału się marnowała.

W OFDMA kanał jest dzielony na mniejsze Resource Units o szerokości od 26 do 996 tonów (w 802.11ax jeden ton = 78.125 kHz).

AP może przydzielić różne RU różnym klientom w tej samej ramce, co dramatycznie zwiększa efektywność.

BSS Coloring rozwiązuje problem wspólnego kanału (Co-Channel Interference).

Wcześniej, jeśli AP słyszał sygnał na swoim kanale (nawet z sąsiedniej sieci), musiał czekać z transmisją.

Jeśli AP odbiera sygnał z innego koloru, może nadawać (o ile sygnał jest wystarczająco słaby).

To znacznie zwiększa wykorzystanie medium w gęsto zabudowanych obszarach.

Klient negocjuje z AP harmonogram transmisji - umawia się na konkretne przedziały czasowe, w których będzie odbierał i nadawał.

Poza tymi przedziałami klient może przejść w stan głębokiego uśpienia, oszczędzając baterię.

TWT jest kluczowy dla urządzeń IoT zasilanych bateryjnie, gdzie priorytetem jest wieloletnia praca bez wymiany baterii.

21/30 Wi-Fi 7 (802.11be) - przyszłość
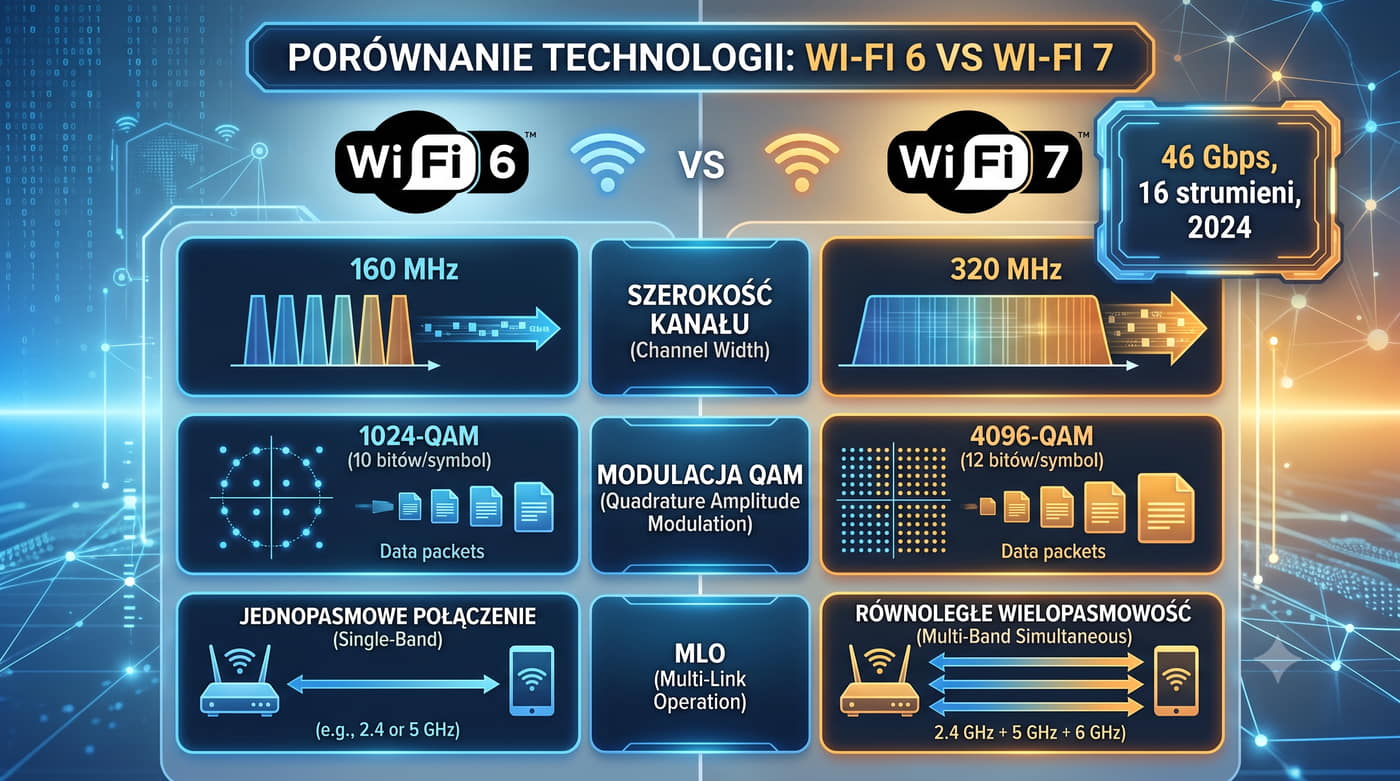
  • 320 MHz kanały - podwojona szerokość w porównaniu do Wi-Fi 6 (160 MHz). Wymaga pasma 6 GHz.
  • 4096-QAM - 12 bitów na symbol (Wi-Fi 6: 1024-QAM = 10 bitów). Daje ok. 20% wyższą prędkość.
  • MLO (Multi-Link Operation) - jednoczesne łącze w wielu pasmach (2.4 + 5 + 6 GHz). Klient może nadawać/odbierać na wszystkich pasmach naraz, zwiększając przepustowość i niezawodność.
  • Zwiększona liczba strumieni - do 16 strumieni przestrzennych (Wi-Fi 6: 8).

Wi-Fi 7 (802.11be), znany też jako "Extremely High Throughput" (EHT), został ratyfikowany w 2024 roku.

Oferuje teoretyczną prędkość do 46 Gbps.

Wi-Fi 7 jest wstecznie zgodny z Wi-Fi 6 i 5.

Urządzenia Wi-Fi 7 są już dostępne na rynku (laptopy, routery, smartfony flagowe).

Standard jest szczególnie ważny dla aplikacji wymagających bardzo wysokiej przepustowości: VR/AR, 8K wideo, gry w chmurze.

MLO (Multi-Link Operation) to przełomowa funkcja Wi-Fi 7.

Jeśli AP obsługiwał wiele pasm, klient wybierał jedno.

To zwiększa przepustowość i niezawodność.

W poprzednich standardach klient łączył się z AP na jednym paśmie (2.4, 5 lub 6 GHz).

MLO pozwala na jednoczesne połączenie na wszystkich dostępnych pasmach.

Klient może nadawać dane na 5 GHz, podczas gdy odbiera potwierdzenia na 6 GHz.

W razie zakłóceń na jednym paśmie, ruch automatycznie przechodzi na inne.

320 MHz kanały są dostępne tylko w paśmie 6 GHz, gdzie jest wystarczająco dużo miejsca.

W 5 GHz maksymalna szerokość kanału to 160 MHz, w 2.4 GHz - 40 MHz.

Połączenie 320 MHz z 4096-QAM i 16 strumieniami daje teoretyczną prędkość 46 Gbps.

W praktyce rzeczywista prędkość będzie niższa (około 5-10 Gbps dla pojedynczego klienta), ale to wciąż ogromny postęp.

Wi-Fi 7 wymaga nowego sprzętu - starsze karty Wi-Fi 6 nie obsługują 320 MHz, 4096-QAM ani MLO.

Producenci (Qualcomm, Intel, Broadcom) już produkują chipy Wi-Fi 7.

Cena urządzeń Wi-Fi 7 jest obecnie wyższa niż Wi-Fi 6, ale spodziewany jest szybki spadek cen w miarę upowszechnienia standardu.

22/30 Mesh Wi-Fi - sieć kratowa i roaming
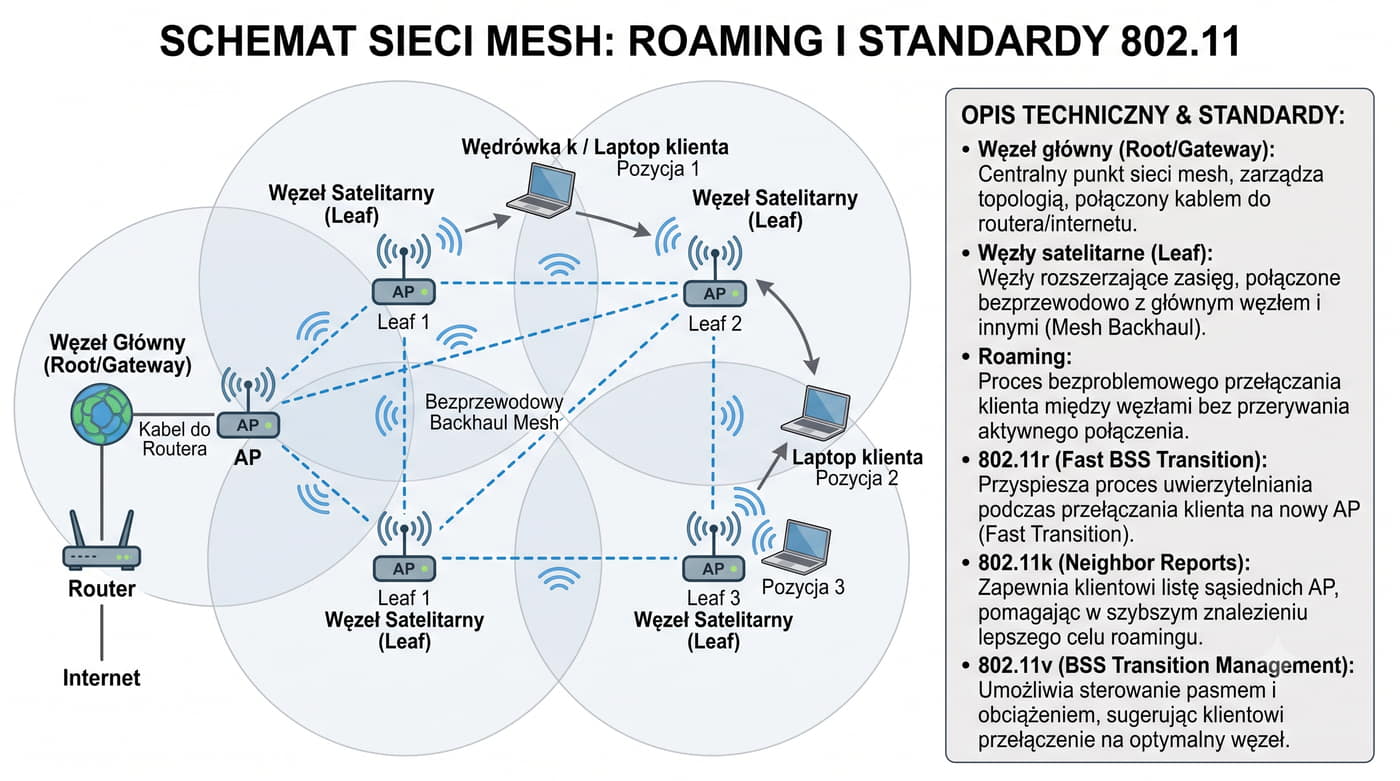
  • Węzeł główny (Root/Gateway) - podłączony do routera i Internetu. Zarządza siecią Mesh.
  • Węzły satelitarne (Leaf/Satellite) - rozmieszczone w obszarze pokrycia, łączą się z węzłem głównym i między sobą.
  • Roaming - klient płynnie przełącza się między węzłami w miarę przemieszczania. W Mesh klient wybiera węzeł z najlepszym sygnałem.
  • Szybki roaming (802.11r/k/v) - standardy przyspieszające roaming: 802.11r (Fast BSS Transition), 802.11k (Neighbor Reports), 802.11v (BSS Transition Management).

Mesh Wi-Fi (sieć kratowa) to architektura, w której wiele AP (węzłów) komunikuje się ze sobą bezprzewodowo, tworząc jednolitą sieć Wi-Fi z jednym SSID w całym obszarze.

Mesh Wi-Fi jest popularny w dużych domach, biurach i hotelach.

Przykłady: Google Nest, TP-Link Deco, MikroTik CAPsMAN, Ubiquiti UniFi.

Standardy 802.11r, 802.11k i 802.11v są kluczowe dla płynnego roamingu w sieciach korporacyjnych.

Mesh Wi-Fi różni się od tradycyjnej sieci z wieloma AP tym, że węzły komunikują się między sobą bezprzewodowo (WDS lub dedykowany backhaul).

W tradycyjnej sieci każdy AP musi być podłączony kablem do sieci przewodowej (switch).

W Mesh tylko jeden węzeł (gateway) ma połączenie kablowe - pozostałe łączą się bezprzewodowo.

Ułatwia to instalację, ale kosztem przepustowości (każdy przeskok dzieli pasmo).

Niektóre systemy Mesh używają osobnego radia do backhaulu (tri-band), co eliminuje ten problem.

802.11k (Neighbor Reports) pozwala AP przesłać klientowi listę sąsiednich AP (z kanałami i sygnałem).

Klient może szybciej znaleźć najlepszy AP bez skanowania wszystkich kanałów.

802.11r (Fast BSS Transition) skraca 4-Way Handshake podczas roamingu z 4 wiadomości do 2 (lub 0 w trybie pre-authentication).

802.11v (BSS Transition Management) umożliwia AP rekomendowanie klientowi przejścia na inny AP.

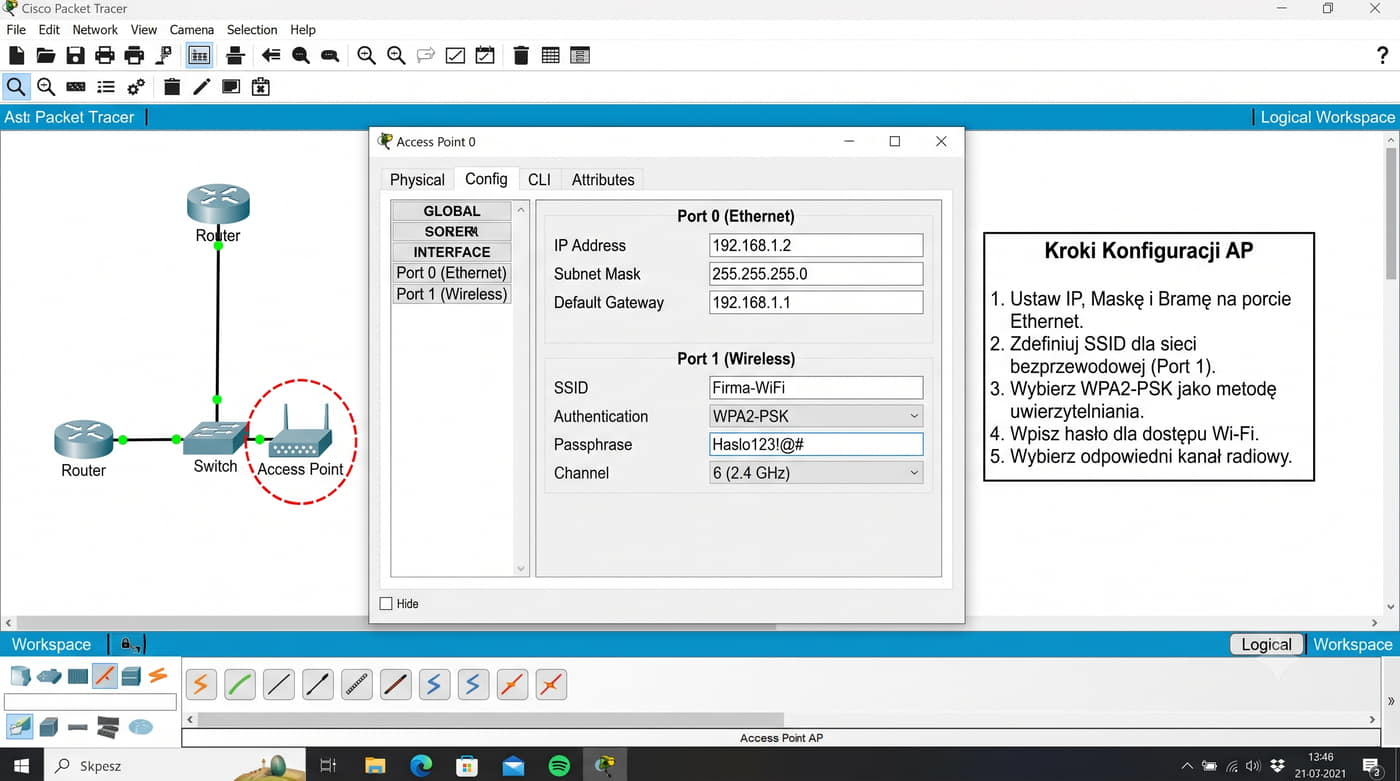
23/30 Konfiguracja AP w Cisco Packet Tracer - przykład
! Topologia: Router -> Switch -> AP (Port 1) + klienci Wi-Fi
! Router: 192.168.1.1/24 (DHCP serwer)
! AP: 192.168.1.2/24 (brama 192.168.1.1)

! Krok 1 - Konfiguracja AP przez GUI w Packet Tracer
! Zakładka Config -> Port 0 (Ethernet):
  IP Address: 192.168.1.2
  Subnet Mask: 255.255.255.0
  Default Gateway: 192.168.1.1

! Krok 2 - Konfiguracja interfejsu radiowego (Port 1):
  SSID: Firma-WiFi
  Authentication: WPA2-PSK
  Passphrase: Haslo123!@#
  Channel: 6 (2.4 GHz)

Wybierają SSID i podają hasło.

Cisco Packet Tracer umożliwia symulację sieci bezprzewodowej z AP i klientami Wi-Fi.

Poniżej przykładowa konfiguracja AP (AccessPoint-PT) z zabezpieczeniem WPA2.

Po skonfigurowaniu AP, klienci (Laptopy, Smartfony w Packet Tracer) łączą się przez zakładkę Desktop -> PC Wireless -> Connect.

AP może obsługiwać do 8 klientów jednocześnie.

Packet Tracer oferuje dwa typy urządzeń bezprzewodowych: AccessPoint-PT (sam AP) i Wireless Router-PT (router z wbudowanym AP i 4-portowym switchem).

Dla celów edukacyjnych lepiej użyć osobnego AP, aby pokazać, że AP jest urządzeniem warstwy 2.

AP w Packet Tracer ma dwa interfejsy: Port 0 (Ethernet, przewodowy) i Port 1 (Wireless, radiowy).

Port 0 wymaga adresacji IP (do zarządzania i komunikacji z siecią LAN).

Port 1 konfiguruje się przez GUI: SSID, tryb zabezpieczeń, kanał.

W trybie Simulation Packet Tracer można prześledzić cały proces łączenia klienta Wi-Fi: skanowanie kanałów (Probe Request/Response), uwierzytelnianie (Authentication), asocjacja (Association Request/Response), a następnie dla WPA2 - 4-Way Handshake.

Po asocjacji klient otrzymuje adres IP z serwera DHCP routera i może komunikować się z siecią.

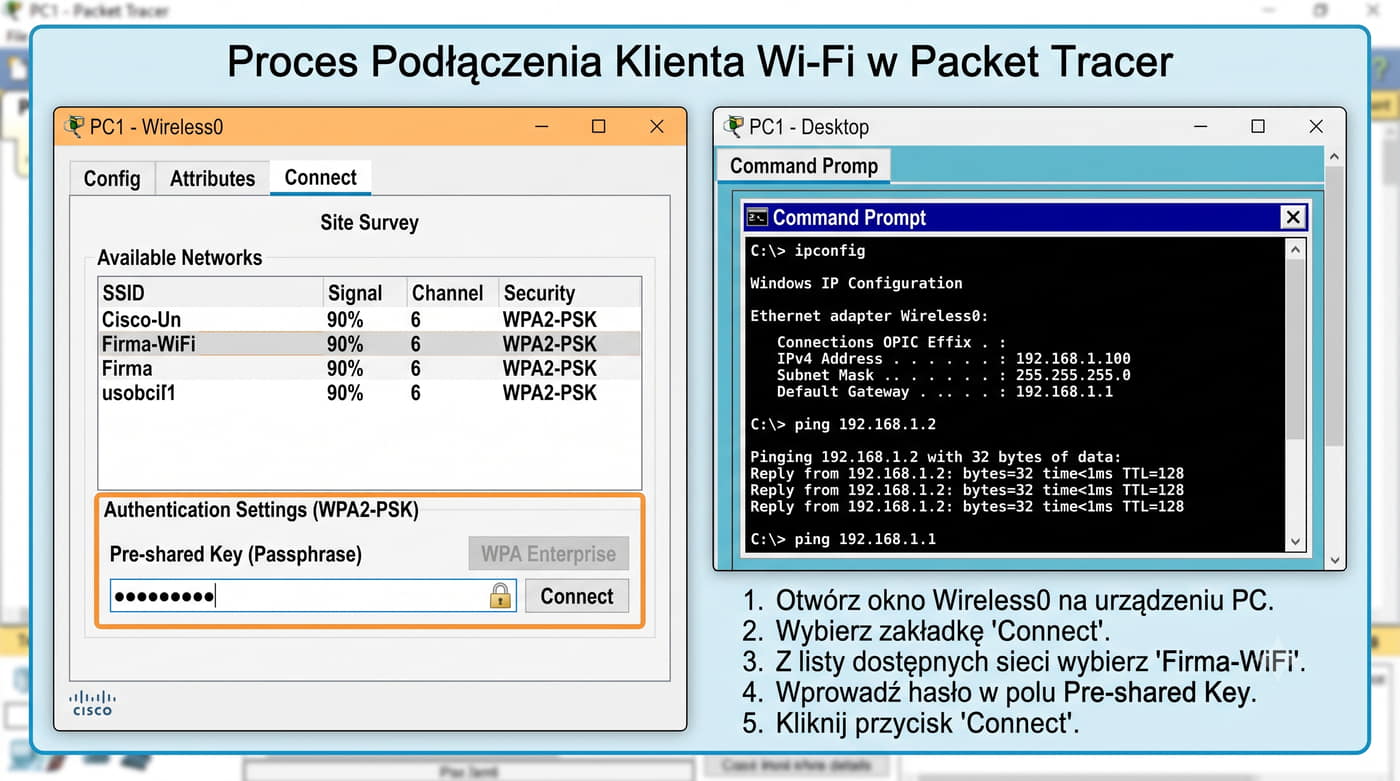
24/30 Konfiguracja klienta Wi-Fi w Packet Tracer
! Krok 1 - Na kliencie (Laptop-PT) przejdź do:
  Desktop -> PC Wireless

! Krok 2 - Zakładka Connect:
! Wyświetli się lista dostępnych sieci Wi-Fi (SSID)
  Wybierz: Firma-WiFi
  Kliknij: Connect

! Krok 3 - Wprowadź hasło WPA2:
  Pre-shared Key: Haslo123!@#
  Kliknij: Connect

! Krok 4 - Sprawdź połączenie:
  Desktop -> Command Prompt
  ipconfig
  ping 192.168.1.2 (AP)
  ping 192.168.1.1 (brama)

Klienci Wi-Fi w Packet Tracer (Laptop-PT, Smartphone-PT, Tablet-PT) mają wbudowany interfejs bezprzewodowy, który konfiguruje się przez GUI.

Po pomyślnej asocjacji klient otrzymuje adres IP z serwera DHCP (jeśli skonfigurowany na routerze). ping na bramę domyślną potwierdza pełną łączność.

W Packet Tracer klient Wi-Fi po włączeniu automatycznie skanuje dostępne sieci (wysyła Probe Request na wszystkich kanałach).

AP odpowiada Probe Response z SSID, obsługiwanymi standardami i zabezpieczeniami.

Lista dostępnych sieci jest widoczna w PC Wireless -> Connect.

Po wybraniu SSID i podaniu hasła (dla WPA2-PSK) klient wykonuje: Open System Authentication (2 ramki: Authentication Request i Authentication Response z AP), następnie Association Request/Response, a potem 4-Way Handshake.

W Packet Tracer proces ten widać w trybie Simulation - można kliknąć na każdą ramkę i zobaczyć jej szczegółową zawartość (pola Frame Control, Addresses, Sequence Control).

Po asocjacji klient otrzymuje adres IP z DHCP (jeśli router ma włączony serwer DHCP z odpowiednim zakresem).

Jeśli DHCP nie działa, adres IP trzeba skonfigurować statycznie (w PC Wireless -> IP Configuration).

Domyślnie Packet Tracer używa adresacji z sieci 192.168.0.0/24 dla DHCP na routerach.

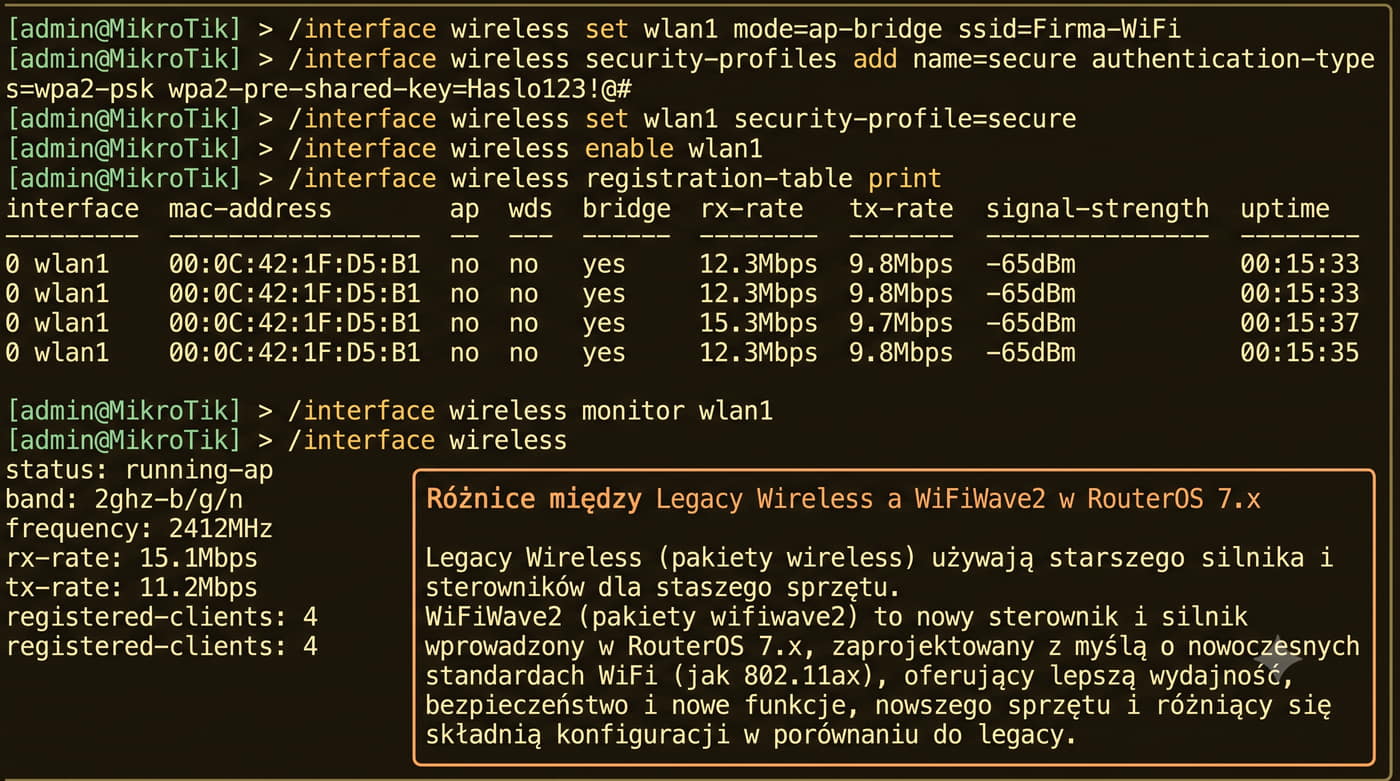
25/30 Konfiguracja AP w RouterOS (MikroTik)
# Krok 1 - Ustawienie trybu AP i SSID:
/interface wireless set wlan1 mode=ap-bridge ssid=Firma-WiFi

# Krok 2 - Profil zabezpieczeń WPA2:
/interface wireless security-profiles add name=secure \
  authentication-types=wpa2-psk \
  wpa2-pre-shared-key=Haslo123!@#

# Krok 3 - Przypisanie profilu do interfejsu:
/interface wireless set wlan1 security-profile=secure

# Krok 4 - Włączenie interfejsu radiowego:
/interface wireless enable wlan1

# Sprawdzenie:
/interface wireless registration-table print
/interface wireless monitor wlan1

Konfiguracja AP na routerze MikroTik z interfejsem bezprzewodowym (np. hAP ac2, hAP ax3).

RouterOS używa oddzielnych poleceń do konfiguracji interfejsu radiowego i profilu zabezpieczeń.

W RouterOS AP jest gotowy po skonfigurowaniu adresu IP na interfejsie przewodowym (ether1 - LAN) i trasie domyślnej.

W starszych wersjach (6.x) używano /interface wireless.

Nowy stos jest zalecany dla nowych instalacji z Wi-Fi 6.

RouterOS w wersji 7.x (opartej na jądrze Linux) zmienił sposób konfiguracji interfejsów bezprzewodowych.

W wersji 7.x dostępne są dwa stosy: legacy (wireless) i nowy (wifiwave2).

Przykład powyżej dotyczy legacy (Wireless) zgodnego z RouterOS 6.x i 7.x.

Nowy stos wifiwave2 obsługuje Wi-Fi 6 (802.11ax), OFDMA, MU-MIMO.

Konfiguracja różni się składnią: zamiast /interface wireless używa się /interface wifiwave2.

Profil zabezpieczeń konfiguruje się przez /interface wifiwave2 security.

CAPsMAN (Controlled Access Point system Manager) to rozwiązanie MikroTik do centralnego zarządzania AP.

AP (CAP) łączy się z kontrolerem CAPsMAN i pobiera konfigurację automatycznie.

Umożliwia to scentralizowane zarządzanie wieloma AP z jednego interfejsu WinBox/WebFig.

Komendy: /caps-man manager enable, /caps-man channel, /caps-man security, /caps-man configuration.

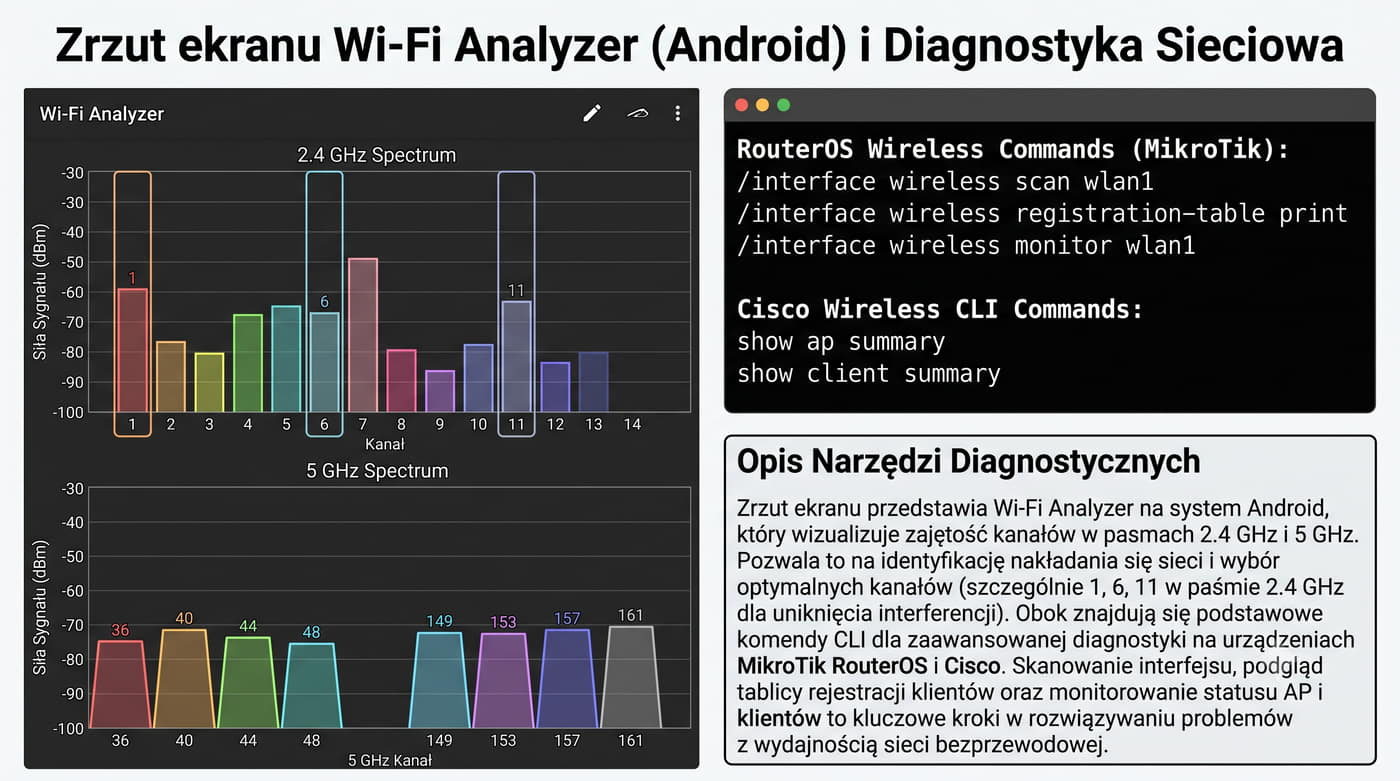
26/30 Diagnostyka sieci Wi-Fi
! RouterOS - skanowanie kanałów i klientów:
/interface wireless scan wlan1
# Lista dostępnych sieci: BSSID, SSID, kanał, RSSI, zabezpieczenia

/interface wireless registration-table print
# Lista podłączonych klientów: MAC, sygnał, SNR, czas podłączenia

/interface wireless monitor wlan1
# Monitoring na żywo: kanał, CCQ, TX/RX rate, klienci

! Cisco IOS - diagnostyka WLAN na kontrolerze:
show ap summary
# Lista AP i ich status
show client summary
# Lista klientów: MAC, AP, SSID, RSSI, SNR
show ap config general AP_01
# Szczegółowa konfiguracja AP

Podstawowe narzędzia i polecenia do diagnostyki sieci bezprzewodowych:

Narzędzia zewnętrzne: Wi-Fi Analyzer (Android), inSSIDer (Windows), Wireshark (analiza ramek 802.11), NetSpot (mapa ciepła).

Skanowanie kanałów (interface wireless scan) w RouterOS pokazuje wszystkie AP w zasięgu: BSSID (AP), SSID, kanał, siłę sygnału (RSSI w dBm), typ zabezpieczeń, obsługiwane standardy.

To narzędzie jest nieocenione przy wyborze optymalnego kanału dla nowego AP.

Należy wybrać kanał, na którym jest najmniej innych sieci (lub najsłabszy sygnał z innych sieci).

Registration-table print pokazuje klientów podłączonych do lokalnego AP: adres klienta, interfejs, sygnał (signal strength w dBm), SNR (Signal-to-Noise Ratio), TX/RX rate (aktualna prędkość nadawania/odbioru), czas podłączenia.

Jeśli klient ma niski SNR (poniżej 20 dB) lub niski TX rate, oznacza to słaby sygnał - warto sprawdzić odległość lub przeszkody.

Wireshark z kartą Wi-Fi w trybie monitora (promiscuous) pozwala na przechwytywanie i analizę ramek 802.11.

Można zobaczyć: ramki Beacon (co 102.4 ms), Probe Request/Response, 4-Way Handshake, a także zdekodować zawartość ramek.

Filtry Wireshark dla WLAN: wlan.fc.type eq 0 (management), wlan.fc.type eq 2 (data), wlan.ssid, wlan.bssid.

To zaawansowane narzędzie dydaktyczne do zrozumienia protokołu 802.11.

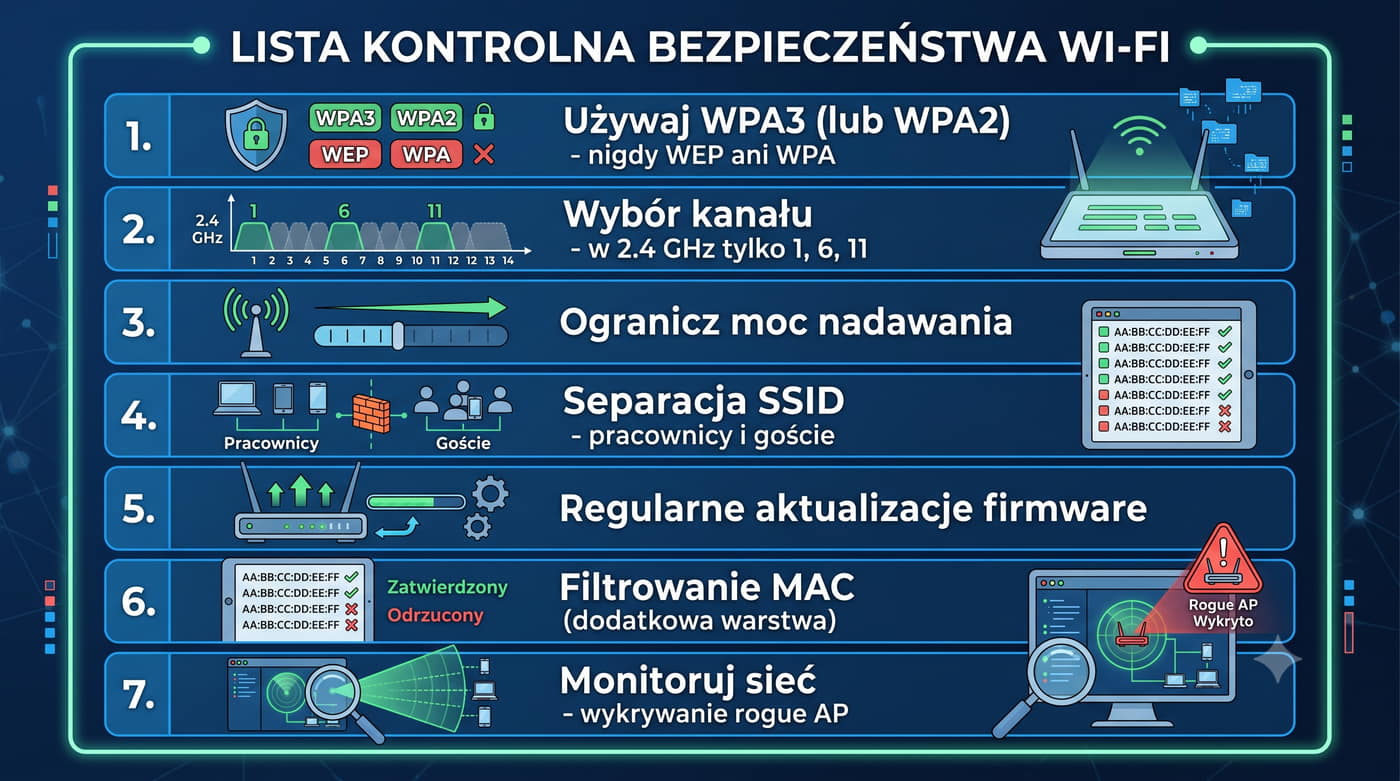
27/30 Najlepsze praktyki WLAN
  • Używaj WPA3 (lub WPA2) - nigdy WEP ani WPA - szyfrowanie jest podstawą bezpieczeństwa Wi-Fi. WEP i WPA (TKIP) są złamane i nie powinny być używane.
  • Wybór kanału - w 2.4 GHz używaj tylko kanałów 1, 6, 11. W 5 GHz unikaj kanałów z DFS, jeśli to możliwe. Przed wybórem kanału wykonaj skanowanie.
  • Ogranicz moc nadawania - nie ustawiaj maksymalnej mocy AP. Zbyt silny sygnał powoduje zakłócenia sąsiednich sieci. Dostosuj moc do potrzebnego zasięgu.
  • Separacja SSID - używaj osobnych SSID dla pracowników (WPA2-Enterprise) i gości (WPA2-PSK z ograniczonym dostępem do LAN).
  • Regularne aktualizacje - aktualizuj firmware AP, aby łatki bezpieczeństwa (np. KRACK) były na bieżąco.
  • Filtrowanie MAC - dodatkowa warstwa bezpieczeństwa, ale nie zabezpieczenie (MAC można sfałszować).
  • Monitoruj sieć - używaj narzędzi do monitorowania wydajności Wi-Fi i wykrywania nieautoryzowanych AP (rogue AP).
W 2.4 GHz obowiązuje zasada 1-6-11.
W gęstych sieciach biurowych zaleca się stosowanie szerszych kanałów (80 MHz) przy większej liczbie AP z mniejszą mocą (zasada: więcej AP, mniejsza moc, gęstsze pokrycie).

Najlepsze praktyki WLAN wynikają z wieloletniego doświadczenia w projektowaniu i utrzymaniu sieci bezprzewodowych.

Wybór WPA3 jako standardu szyfrowania jest obecnie rekomendowany przez Wi-Fi Alliance i wszystkie organizacje bezpieczeństwa.

WPA3 z SAE eliminuje podatność na offline brute-force, która jest głównym zagrożeniem dla WPA2-PSK.

Jeśli starsze urządzenia nie obsługują WPA3, należy skonfigurować tryb mieszany WPA2/WPA3 (transition mode).

Planowanie kanałów to kluczowy element projektu sieci Wi-Fi.

W 5 GHz należy zaplanować siatkę kanałów tak, aby AP na sąsiednich kanałach nie nakładały się.

W 6 GHz, dzięki większej liczbie kanałów, można stosować 160 MHz bez ryzyka zakłóceń.

Wykrywanie nieautoryzowanych AP (rogue AP) to ważny element bezpieczeństwa w sieciach korporacyjnych.

Pracownik może podłączyć do sieci firmowej własny AP, tworząc tylne drzwi dla atakujących.

Systemy WIPS (Wireless Intrusion Prevention System) automatycznie wykrywają rogue AP i blokują je przez wysłanie ramek Deauth (wireless containment).

Cisco WLC ma wbudowany moduł wIPS, a MikroTik oferuje skanowanie w poszukiwaniu rogue AP.

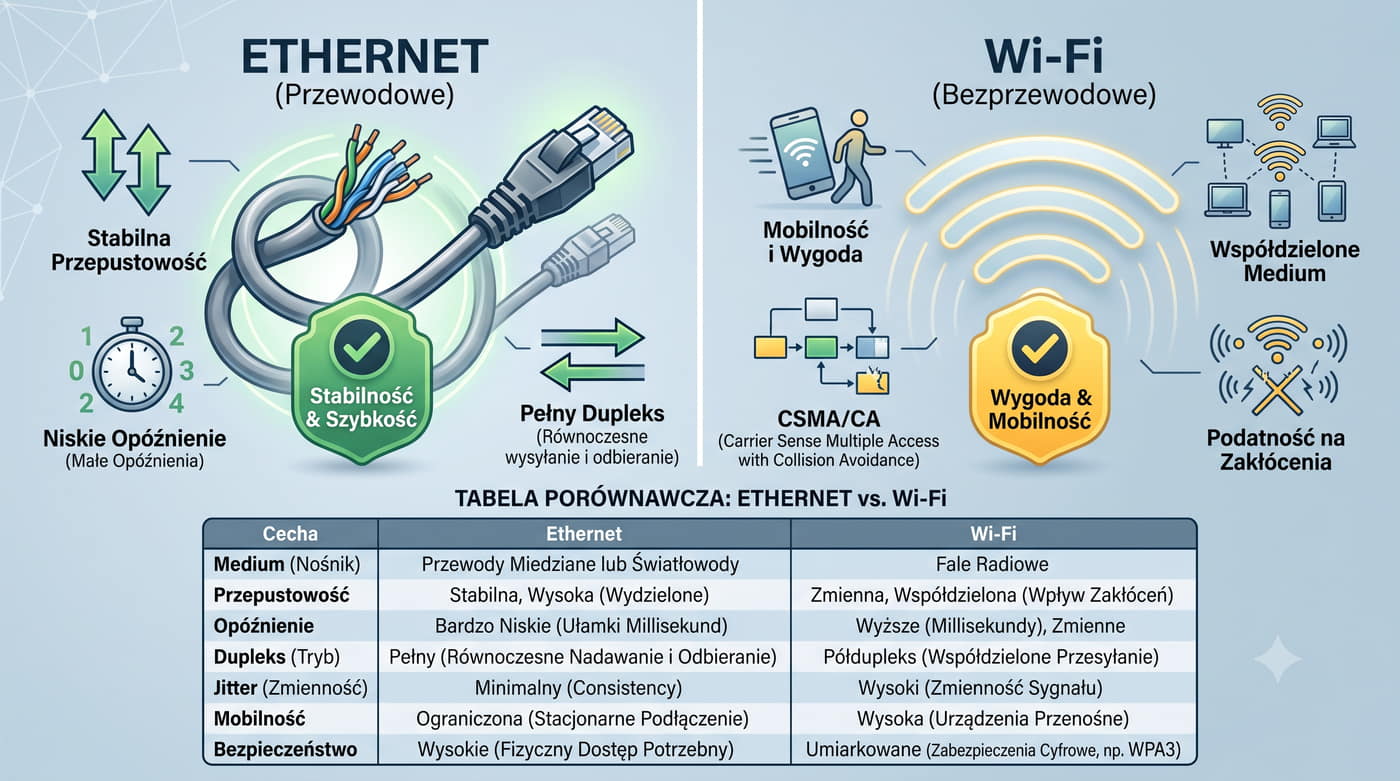
28/30 Porównanie: Ethernet vs Wi-Fi
CechaEthernet (IEEE 802.3)Wi-Fi (IEEE 802.11)
Medium transmisyjneSkrętka, światłowódFale radiowe (powietrze)
Przepustowość rzeczywistaStabilna, do 10 Gbps (kategoria 6a)Zmienna, do 1-2 Gbps (Wi-Fi 6, praktyka)
Opóźnienie (latency)< 1 ms1-10 ms (zależne od obciążenia)
Połowiczy/pełny dupleksPełny dupleks (przełącznik)Połowiczy dupleks (half-duplex)
Dostęp do mediumCSMA/CD (tylko hub, half-duplex) / full-duplex (przełącznik)CSMA/CA (RTS/CTS, ACK)
Jitter (zmienność opóźnienia)Bardzo niskiŚredni do wysokiego
MobilnośćBrak (kabel)Pełna (do 30-100 m od AP)
BezpieczeństwoWysokie (dostęp fizyczny)Niższe (sygnał na zewnątrz, szyfrowanie)
ZakłóceniaBrak (ekranowany kabel)Występują (ściany, inne sieci, sprzęt)
Koszt wdrożeniaWyższy (kable, robocizna)Niższy (brak kabli)

Wi-Fi nie zastępuje Ethernetu - uzupełnia go.

W sieci korporacyjnej szkielet zawsze pozostaje przewodowy, a Wi-Fi obsługuje urządzenia mobilne.

Najważniejsze wnioski: Ethernet oferuje stabilną przepustowość, niskie opóźnienie i brak zakłóceń - jest idealny dla serwerów, stacji roboczych i urządzeń wymagających stałej wydajności.

AP zapewniają dostęp bezprzewodowy dla klientów.

Tabela porównawcza Ethernet vs Wi-Fi pokazuje fundamentalne różnice, które mają bezpośredni wpływ na projektowanie sieci.

Wi-Fi oferuje mobilność i wygodę - jest idealne dla laptopów, smartfonów i urządzeń klienckich.

W praktyce sieci korporacyjnej obie technologie są komplementarne.

Switch szkieletowy (core) łączy serwery i AP przez Ethernet (1/10/40/100 Gbps).

Klient Wi-Fi ma realną przepustowość rzędu 200-800 Mbps w zależności od standardu, odległości od AP i liczby innych klientów.

Opóźnienie (latency) w Wi-Fi jest wyższe niż w Ethernecie z kilku powodów: CSMA/CA wymaga wymiany RTS/CTS przed transmisją, każda ramka wymaga potwierdzenia ACK (SIFS = 10 us w 2.4 GHz, 16 us w 5 GHz), a retransmisje w przypadku zakłóceń dodatkowo wydłużają czas.

Dla aplikacji czasu rzeczywistego (VoIP, gry online, VR) Ethernet pozostaje bezkonkurencyjny.

29/30 Podsumowanie

Najważniejsze wnioski:

  • WLAN (IEEE 802.11) to sieć lokalna wykorzystująca fale radiowe w pasmach 2.4, 5 i 6 GHz. Różni się od Ethernetu połowiczym dupleksem, współdzielonym medium i mechanizmem CSMA/CA.
  • Standardy Wi-Fi ewoluowały od 802.11b (11 Mbps) do Wi-Fi 7 (46 Gbps). Każdy nowy standard jest wstecznie zgodny. Wi-Fi 6 (802.11ax) to obecnie standard rekomendowany dla nowych instalacji.
  • Kanały w 2.4 GHz nakładają się - tylko kanały 1, 6, 11 nie kolidują. Pasma 5 GHz i 6 GHz oferują więcej kanałów i mniej zakłóceń.
  • Bezpieczeństwo Wi-Fi: WPA3 > WPA2 > WPA > WEP. WPA3 z SAE eliminuje ataki offline brute-force. PMF chroni przed deauth.
  • Wi-Fi ma ograniczenia: współdzielone medium, podatność na zakłócenia, większe opóźnienie. Nie zastępuje Ethernetu - uzupełnia go.

Prezentacja przedstawiła kompletny obraz sieci bezprzewodowych WLAN - od fizycznych podstaw (pasma, kanały, anteny) przez protokoły (CSMA/CA, ramka 802.11) po bezpieczeństwo (WPA2, WPA3) i praktyczną konfigurację (Packet Tracer, RouterOS).

Kluczowym wnioskiem jest zrozumienie, że Wi-Fi, mimo wygody i powszechności, ma fundamentalne ograniczenia w porównaniu do sieci przewodowej.

Zrozumienie CSMA/CA i współdzielonego medium wyjaśnia, dlaczego Wi-Fi ma niższą przepustowość i większe opóźnienie niż Ethernet.

Znajomość kanałów i zakłóceń pozwala na poprawne planowanie sieci.

Wiedza o bezpieczeństwie WPA2/WPA3 i zagrożeniach (Evil Twin, deauth, KRACK) jest niezbędna do ochrony sieci przed atakami.

Umiejętność konfiguracji AP w Cisco Packet Tracer i RouterOS daje praktyczne podstawy do pracy z rzeczywistym sprzętem sieciowym.

Symulacje w Packet Tracer pozwalają na bezpieczne eksperymentowanie i zrozumienie procesu łączenia klienta Wi-Fi bez ryzyka uszkodzenia produkcyjnej sieci.

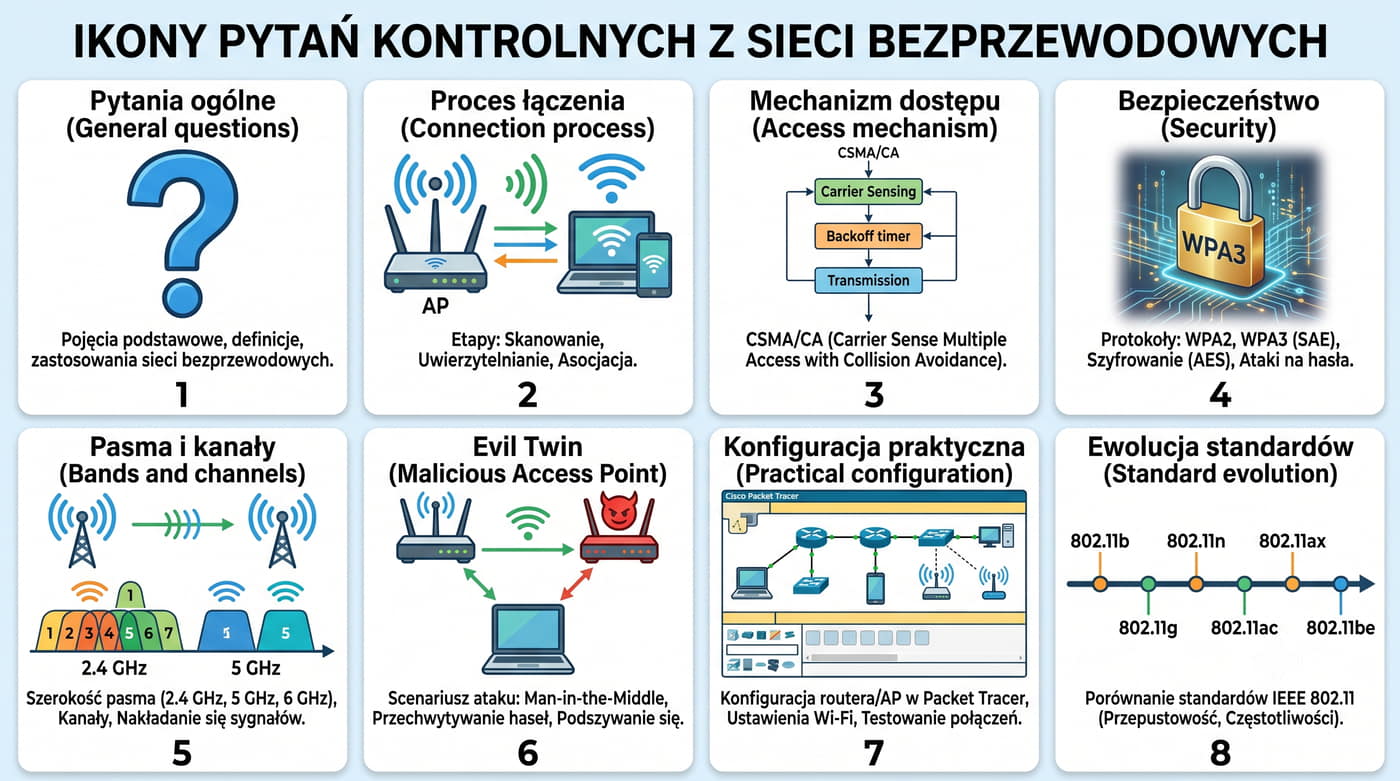
30/30 Pytania kontrolne
  1. Jakie są główne różnice między pasmami 2.4 GHz, 5 GHz i 6 GHz? Które pasmo oferuje największy zasięg, a które najwyższą przepustowość?
  2. Dlaczego w paśmie 2.4 GHz zaleca się używanie wyłącznie kanałów 1, 6 i 11? Co się stanie, jeśli dwa AP pracują na nakładających się kanałach?
  3. Jak działa CSMA/CA? Czym różni się od CSMA/CD stosowanego w Ethernecie? Wyjaśnij rolę RTS/CTS i ACK.
  4. Opisz krok po kroku proces łączenia klienta Wi-Fi z AP w trybie WPA2-PSK (skanowanie, autoryzacja, asocjacja, 4-Way Handshake).
  5. Czym różni się WPA3 od WPA2? Co to jest SAE i jakie zagrożenia eliminuje? Co to jest OWE?
  6. Jakie są główne zagrożenia sieci Wi-Fi? Opisz ataki Evil Twin, Deauth i KRACK oraz metody ochrony przed nimi.
  7. W Packet Tracer skonfiguruj AP z WPA2-PSK i podłącz klienta. Jakie kroki wykonujesz? Gdzie w trybie Simulation widać 4-Way Handshake?
Pytanie 3 dotyczy CSMA/CA - kluczowego mechanizmu odróżniającego Wi-Fi od Ethernetu.

Pytanie 5 dotyczy bezpieczeństwa WPA2 vs WPA3.

Pytanie 6 weryfikuje znajomość zagrożeń.

Pytania kontrolne sprawdzają zrozumienie wszystkich kluczowych zagadnień przedstawionych w prezentacji.

Pytanie 1 dotyczy pasm częstotliwości - podstawowej wiedzy potrzebnej przy projektowaniu sieci Wi-Fi.

Pytanie 2 weryfikuje zrozumienie nakładania się kanałów w 2.4 GHz.

Pytanie 4 wymaga opisania całego procesu łączenia klienta Wi-Fi, co można przećwiczyć w Packet Tracer w trybie Simulation.

Pytanie 7 to zadanie praktyczne w Packet Tracer, które można wykonać na zajęciach laboratoryjnych.

Zaleca się, aby studenci odpowiedzieli na pytania pisemnie, a następnie zweryfikowali odpowiedzi w Packet Tracer (szczególnie pytania 4 i 7).

Prezentacja dostarcza wszystkich informacji potrzebnych do udzielenia poprawnych odpowiedzi.