1/28 VLAN – wirtualne sieci lokalne IEEE 802.1Q

Segmentacja sieci warstwy 2 – izolacja, bezpieczeństwo, elastyczność

Przedmiot: Sieci komputerowe – wykład uzupełniający

Prezentacja w całości poświęcona jest wirtualnym sieciom lokalnym VLAN (IEEE 802.1Q).

Omówiono koncepcję domen rozgłoszeniowych, budowę ramki z tagiem 802.1Q, typy portów (access vs trunk), logikę ingresso i egress, konfigurację w Cisco IOS i RouterOS, routing między VLAN (router-on-a-stick i SVI) oraz najlepsze praktyki bezpieczeństwa.

Każdy blok teoretyczny został uzupełniony przykładami konfiguracji w systemach Cisco IOS oraz MikroTik RouterOS, co pozwala na praktyczne zastosowanie zdobytej wiedzy w rzeczywistych sieciach.
Szczególna uwaga poświęcona jest logice ingresso i egress, która jest najczęstszym źródłem błędów konfiguracyjnych u początkujących administratorów.

Wirtualne sieci lokalne VLAN stanowią fundament segmentacji w nowoczesnych sieciach Ethernet.

Dzięki VLAN możliwe jest logiczne dzielenie jednej fizycznej infrastruktury przełączającej na wiele izolowanych sieci, z których każda ma własną domenę rozgłoszeniową.

Pozwala to na poprawę bezpieczeństwa, wydajności i elastyczności zarządzania siecią.

Standard IEEE 802.1Q, opublikowany po raz pierwszy w 1998 roku, definiuje sposób dodawania znacznika VLAN do ramki Ethernet.

Dzięki 12-bitowemu polu VID możliwe jest utworzenie do 4094 niezależnych sieci wirtualnych.

Mimo że jest to mniej niż w przypadku nowszych technologii (VXLAN oferuje 16 mln VNI), 4094 VLAN w praktyce wystarcza dla zdecydowanej większości zastosowań korporacyjnych.

Prezentacja koncentruje się na praktycznych aspektach wdrażania VLAN – od zrozumienia koncepcji domen rozgłoszeniowych, przez konfigurację portów, po routing między sieciami wirtualnymi.

2/28 Streszczenie

Standard IEEE 802.1Q definiuje 4-bajtowy tag dodawany do ramki Ethernet, zawierający 12-bitowy identyfikator (VID) i 3-bitowy priorytet 802.1p.

Porty przełącznika dzielą się na access (jeden, ramki bez tagu) i trunk (wiele, ramki z tagiem 802.1Q).

Routing między różnymi VLAN wymaga urządzenia warstwy 3 – routera z subinterfejsami 802.1Q (router-on-a-stick) lub przełącznika L3 z interfejsami SVI.

Wprowadzenie VLAN do sieci firmowej niesie ze sobą zarówno korzyści, jak i wyzwania.

Do głównych zalet należą: izolacja ruchu między działami, zmniejszenie domeny rozgłoszeniowej, łatwość przenoszenia hostów między sieciami bez zmian okablowania oraz oszczędność na sprzęcie (jeden przełącznik zamiast kilku fizycznych).

Do wyzwań należą: konieczność routingu między VLAN (dodatkowy sprzęt lub konfiguracja), ryzyko błędnej konfiguracji (szczególnie logika ingresso/egress) oraz zagrożenia bezpieczeństwa (VLAN hopping, double-tagging).

Właściwe zrozumienie i wdrożenie VLAN wymaga starannego planowania i dokumentacji.

3/28 Literatura

Książki

  1. Sieci komputerowe – Andrew S. Tanenbaum, David J. Wetherall, wyd. Rebis
  2. VLAN i STP w sieciach Ethernet – Krzysztof Pytel, wyd. WSIP
  3. Administrator sieci komputerowej. Podręcznik – Jarosław Szymanek, wyd. Helion
  4. Przełączniki Cisco – konfiguracja i optymalizacja – Piotr Biernacki, wyd. RM

Źródła internetowe

  1. IEEE 802.1Q-2022 – standard VLAN (omówienia na polskich stronach branżowych)
  2. MikroTik Wiki – Bridge VLAN Filtering – wiki.mikrotik.com
  3. Dokumentacja Cisco – VLAN Configuration – www.cisco.com
  4. Materiały dydaktyczne Katedry Telekomunikacji AGH – www.kt.agh.edu.pl

Literatura dotycząca VLAN obejmuje zarówno klasyczne podręczniki akademickie, jak i specjalistyczne publikacje producentów.

Podręcznik Tanenbauma i Wetheralla oferuje systematyczne wprowadzenie do technologii VLAN na tle warstwy łącza danych modelu OSI.

Dokumentacja Cisco zawiera szczegółowe opisy konfiguracji VLAN w systemie IOS, w tym PVST+, VTP, DTP oraz mechanizmów bezpieczeństwa.

MikroTik Wiki stanowi kompendium wiedzy o konfiguracji VLAN z wykorzystaniem bridge VLAN-filtering w systemie RouterOS.

Standard IEEE 802.1Q-2022 jest obecnie aktualną wersją specyfikacji tagowania, która uwzględnia również mechanizmy YANG i modele danych dla automatyzacji sieci.

Dla zaawansowanych administratorów zalecana jest lektura oryginalnego standardu w celu zrozumienia szczegółów implementacyjnych.

4/28 Problem – jedna domena rozgłoszeniowa
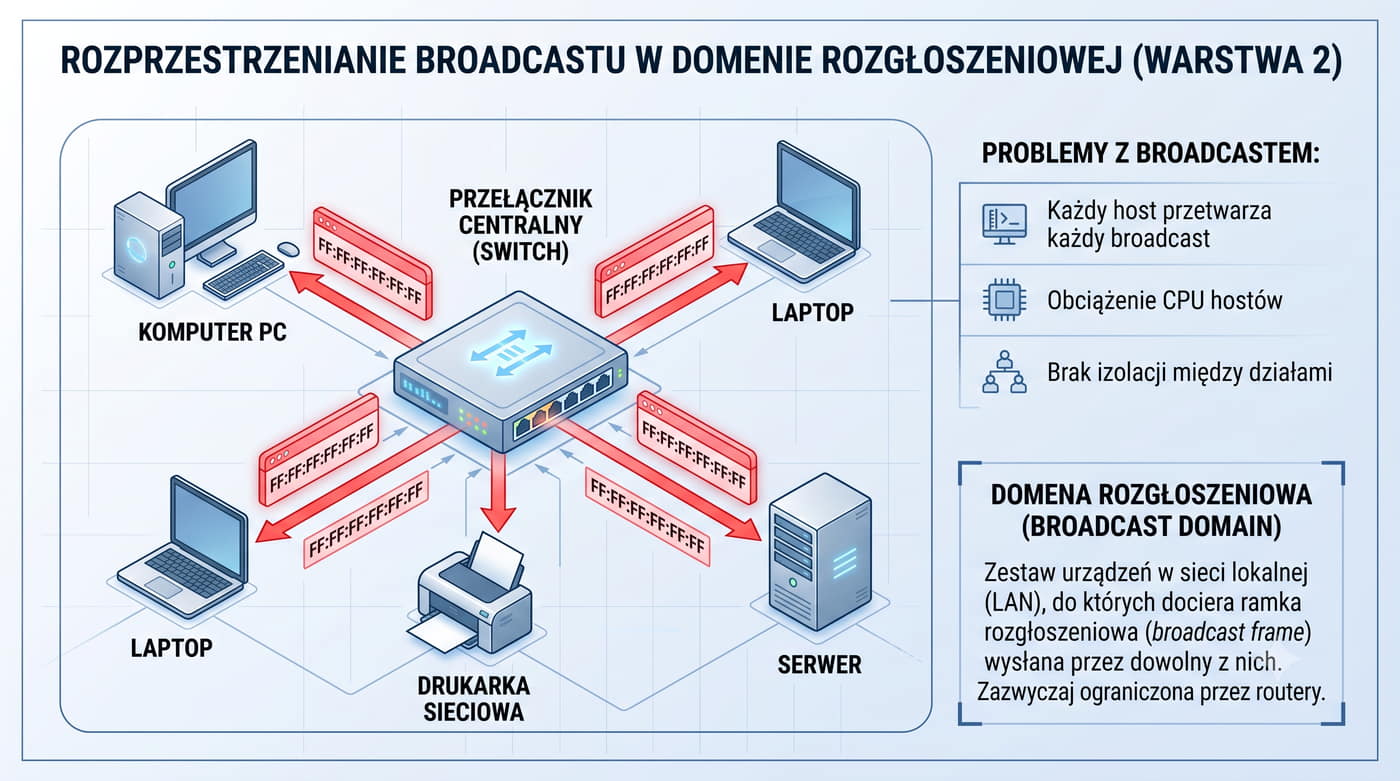
Definicja: Domena rozgłoszeniowa to zbiór urządzeń, które otrzymują ramki broadcast wysłane przez dowolne urządzenie w tej domenie.

W tradycyjnej sieci przełączanej bez VLAN wszystkie porty należą do jednej domeny rozgłoszeniowej.

Gdy jakiekolwiek urządzenie wysyła ramkę broadcast (FF:FF:FF:FF:FF:FF), ramka ta jest przekazywana na wszystkie porty przełącznika (poza portem źródłowym).

W praktyce oznacza to, że każdy host w sieci otrzymuje i musi przetworzyć każdy broadcast.

Przykład: w sieci ze 100 hostami każdy ARP Request (rozgłaszany do wszystkich) przerywa pracę 100 procesorów.

Przy kilkuset takich zapytaniach na sekundę obciążenie CPU hostów i przełączników staje się znaczące.

Dodatkowo brak izolacji między działami (księgowość widzi ruch marketingu) stanowi poważny problem bezpieczeństwa.

Problem jednej domeny rozgłoszeniowej narasta wraz ze wzrostem liczby hostów w sieci.

W sieci z 500 hostami ruch broadcast może stanowić znaczący procent całkowitego ruchu, szczególnie przy użyciu protokołów takich jak ARP (częste zapytania), DHCP (odnawianie adresów) i NetBIOS (usługi Windows).

W sieciach peer-to-peer i w systemach Windows broadcasty są wykorzystywane do odkrywania usług i urządzeń, co dodatkowo zwiększa ich liczbę.

Wirtualizacja pogłębia problem – na jednym fizycznym hoście może działać kilkadziesiąt maszyn wirtualnych, każda generująca własne broadcasty.

Rozwiązania problemu nadmiernego broadcastu mogą być fizyczne (zakup osobnych przełączników dla każdego działu – kosztowne i nieelastyczne) lub logiczne (VLAN – tanie, elastyczne, łatwe w zarządzaniu).

5/28 VLAN – definicja i istota
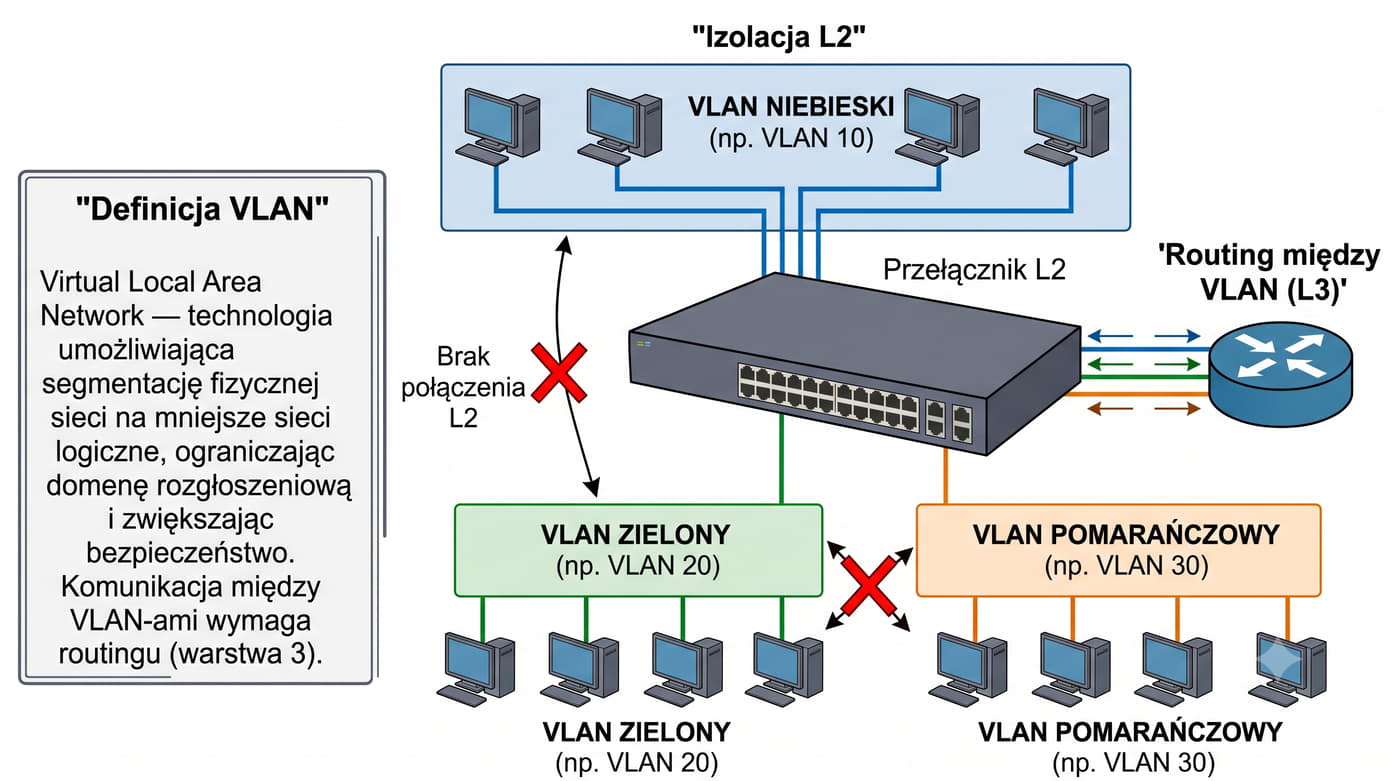
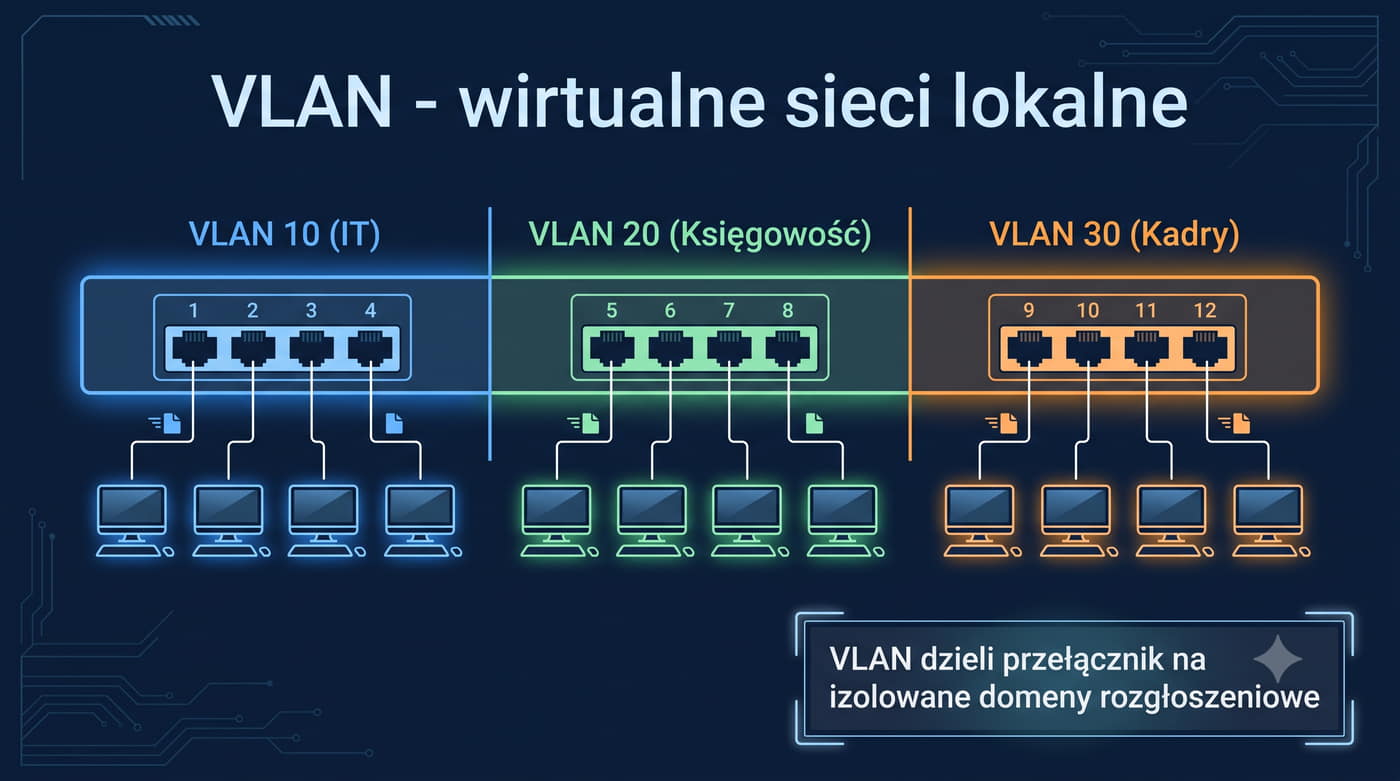
Definicja: VLAN (Virtual Local Area Network) to logiczny podział przełącznika na izolowane domeny rozgłoszeniowe. Hosty w różnych VLAN komunikują się przez router (warstwa 3).

Przełącznik z obsługą VLAN może jednocześnie obsługiwać kilka izolowanych sieci, nawet jeśli wszystkie urządzenia są podłączone do tego samego sprzętu.

Hosty w różnych VLAN nie widzą się wzajemnie na poziomie warstwy 2 – nie mogą wysyłać do siebie ramek Ethernet.

Komunikacja między różnymi VLAN wymaga urządzenia warstwy 3 (routera lub przełącznika L3).

Dzięki temu VLAN zapewniają naturalną izolację ruchu między działami firmy bez konieczności stosowania fizycznie oddzielnych przełączników.

Kluczową cechą VLAN jest to, że granice domeny rozgłoszeniowej są określane przez konfigurację, a nie przez fizyczną topologię sieci.

Oznacza to, że urządzenia w tym samym VLAN mogą być rozproszone po różnych piętrach budynku, a nawet w różnych lokalizacjach geograficznych.

W praktyce VLAN jest implementowany poprzez dodanie do ramki Ethernet specjalnego znacznika (tagu), który identyfikuje przynależność do VLAN.

Przełączniki wykorzystują ten tag do podejmowania decyzji o przekazywaniu ramek – ramka z tagiem VLAN 10 jest przekazywana tylko do portów należących do VLAN 10.

Standard IEEE 802.1Q definiuje format tagu, który jest dodawany do ramki Ethernet.

Tag ma długość 4 bajtów i jest wstawiany pomiędzy adres źródłowy MAC a pole EtherType/Length.

Dzięki 12-bitowemu polu VID możliwe jest utworzenie do 4094 VLAN (VID 1-4094).

6/28 Korzyści z VLAN
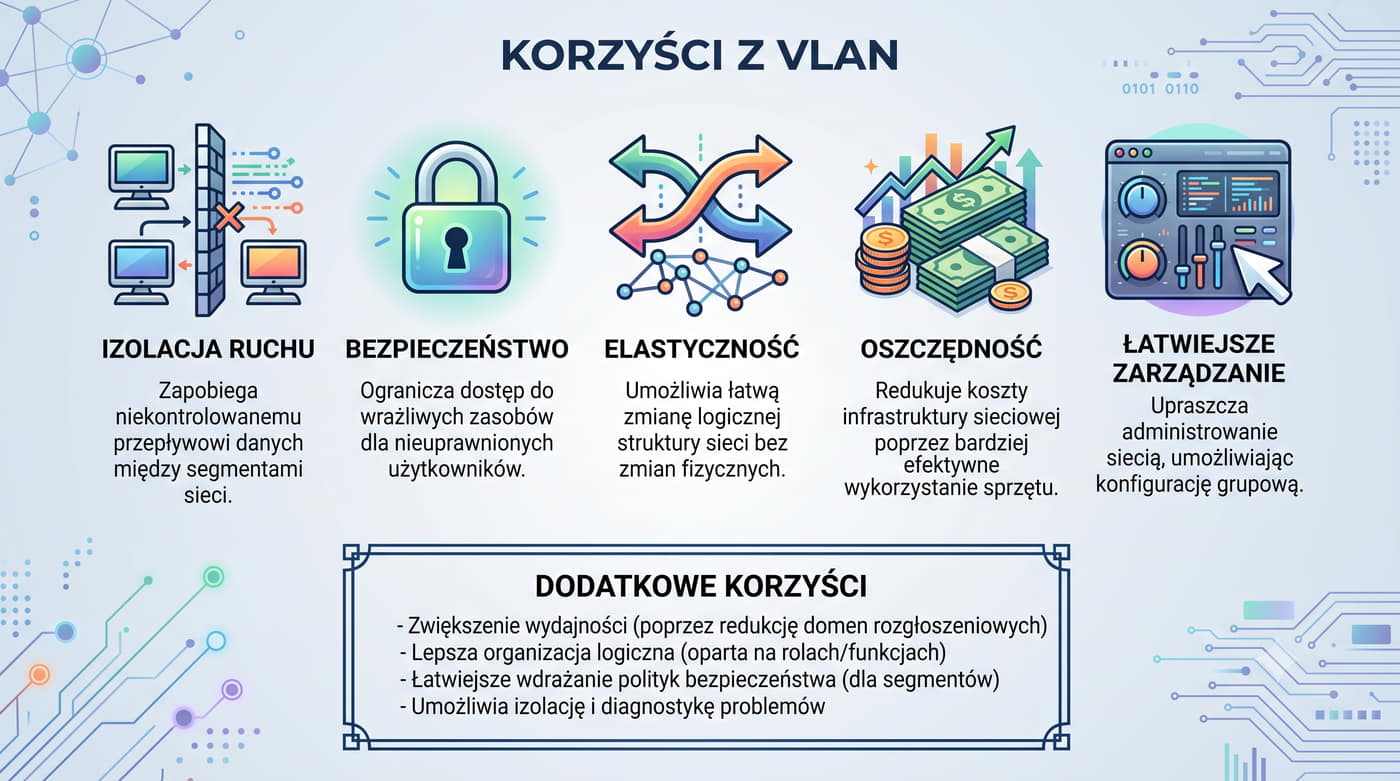
KorzyśćOpis
Izolacja ruchuBroadcasty nie przekraczają granic VLAN. Ruch z VLAN 10 nie trafia do VLAN 20.
BezpieczeństwoHosty w różnych VLAN domyślnie nie komunikują się. Kontrola dostępu przez ACL na routerze.
ElastycznośćZmiana przynależności do VLAN bez fizycznego przemieszczania urządzenia – zmiana konfiguracji portu.
OszczędnośćMniej przełączników, mniej okablowania. Jeden przełącznik z VLAN zastępuje wiele fizycznych.
Łatwiejsze zarządzanieZmiana konfiguracji z poziomu CLI, bez ingerencji w okablowanie.
Grupowanie logiczneUrządzenia grupowane według funkcji, a nie lokalizacji fizycznej.

Wdrożenie VLAN w sieci firmowej przynosi szereg korzyści:

Izolacja ruchu jest najważniejszą korzyścią.

W sieci bez VLAN każdy broadcast jest przetwarzany przez wszystkie hosty, co przy setkach urządzeń generuje znaczne obciążenie.

Bezpieczeństwo w VLAN polega na tym, że domyślnie hosty w różnych VLAN nie mogą się komunikować.

Aby umożliwić komunikację między VLAN, administrator musi skonfigurować routing i opcjonalnie listy ACL (Access Control Lists), które precyzyjnie regulują, jaki ruch jest dozwolony między sieciami.

Dzięki temu można na przykład zezwolić na dostęp z VLAN księgowości do serwera finansów, jednocześnie blokując dostęp do sieci administracyjnej.

Grupowanie logiczne umożliwia przypisanie do tego samego VLAN urządzeń znajdujących się na różnych piętrach lub w różnych budynkach, co jest szczególnie przydatne w organizacjach, gdzie działy są rozproszone przestrzennie.

Zmiana lokalizacji pracownika nie wymaga zmiany okablowania – wystarczy przeprogramowanie portu przełącznika.

7/28 Budowa ramki Ethernet z tagiem 802.1Q

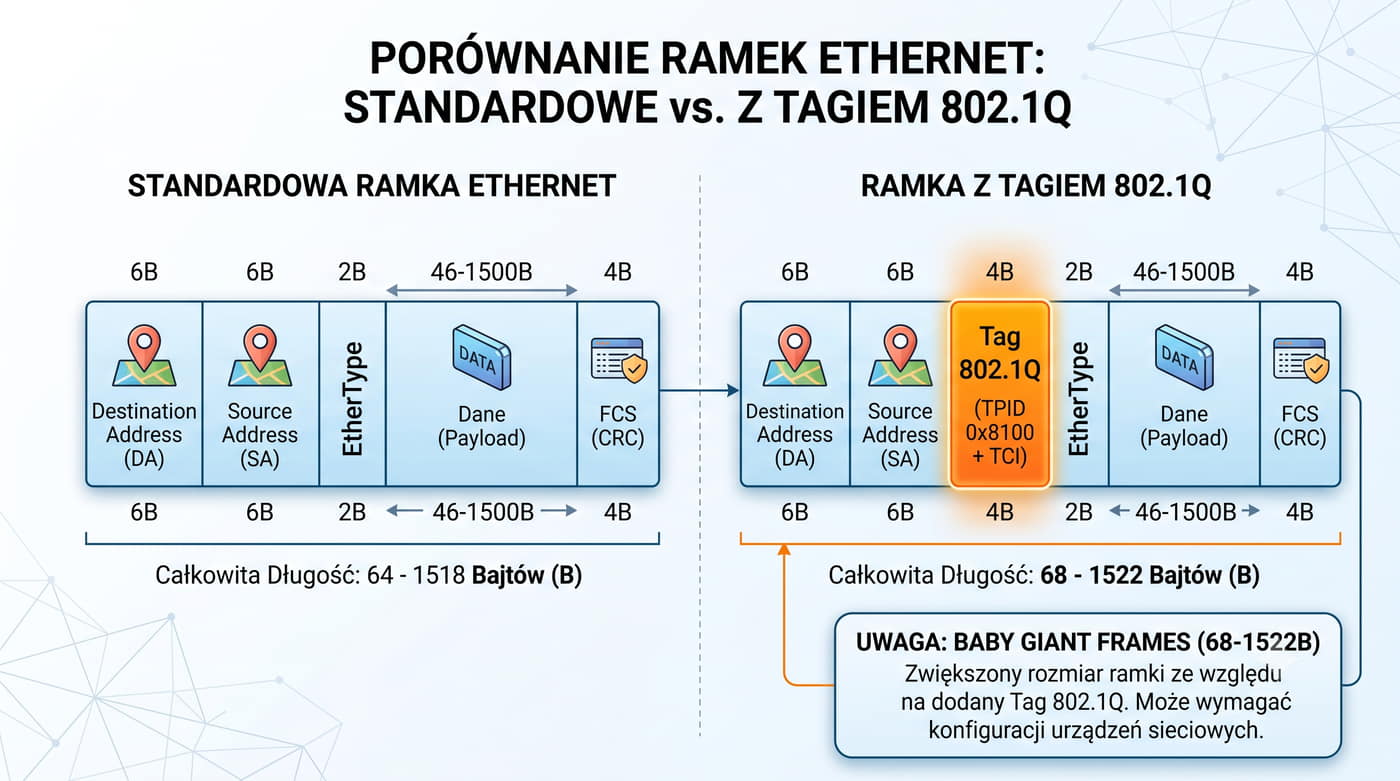
Struktura ramki 802.1Q:

PoleDługośćOpis
DA (Destination MAC)6 BAdres docelowy MAC
SA (Source MAC)6 BAdres źródłowy MAC
Tag 802.1Q4 BZnacznik VLAN (dodawany)
EtherType / Length2 BTyp protokołu (np. 0x0800 dla IPv4)
Payload (dane)46-1500 BDane użyteczne
FCS (Frame Check Sequence)4 BSuma kontrolna CRC

Standard IEEE 802.1Q definiuje sposób dodawania znacznika (tagu) do ramki Ethernet.

Tag ma długość 4 bajtów i jest wstawiany pomiędzy adres źródłowy MAC a pole EtherType/Length.

Ramka z tagiem jest nazywana tagged frame (ramką otagowaną).

Dodanie tagu zwiększa długość ramki z 64-1518 bajtów do 68-1522 bajtów (tzw. Baby Giant Frames).

Przełączniki muszą obsługiwać ramki o zwiększonym rozmiarze.

Standard IEEE 802.1Q został opublikowany w 1998 roku jako odpowiedź na potrzebę standaryzacji tagowania VLAN.

Przed 802.1Q każdy producent stosował własne, niekompatybilne metody tagowania – Cisco używało ISL (Inter-Switch Link), 3Com swojej własnej metody.

802.1Q zapewnił interoperacyjność między urządzeniami różnych producentów.

Wprowadzenie tagu 802.1Q wymagało modyfikacji w sposobie obliczania sumy kontrolnej, ponieważ zmianie uległa zawartość ramki.

Przełączniki odbierające ramkę 802.1Q weryfikują FCS przed przetworzeniem tagu.

Ramki z tagiem 802.1Q mają pole EtherType (TPID) ustawione na 0x8100, co informuje odbiorcę, że ramka zawiera tag 802.1Q.

Po polu EtherType 0x8100 następuje 2-bajtowe pole TCI (Tag Control Information), które zawiera właściwy identyfikator VLAN i priorytet.

Jeśli ramka ma kolejne pole EtherType (np. 0x0800 dla IPv4), jest to już część danych oryginalnej ramki.

8/28 Struktura pola tagu 802.1Q
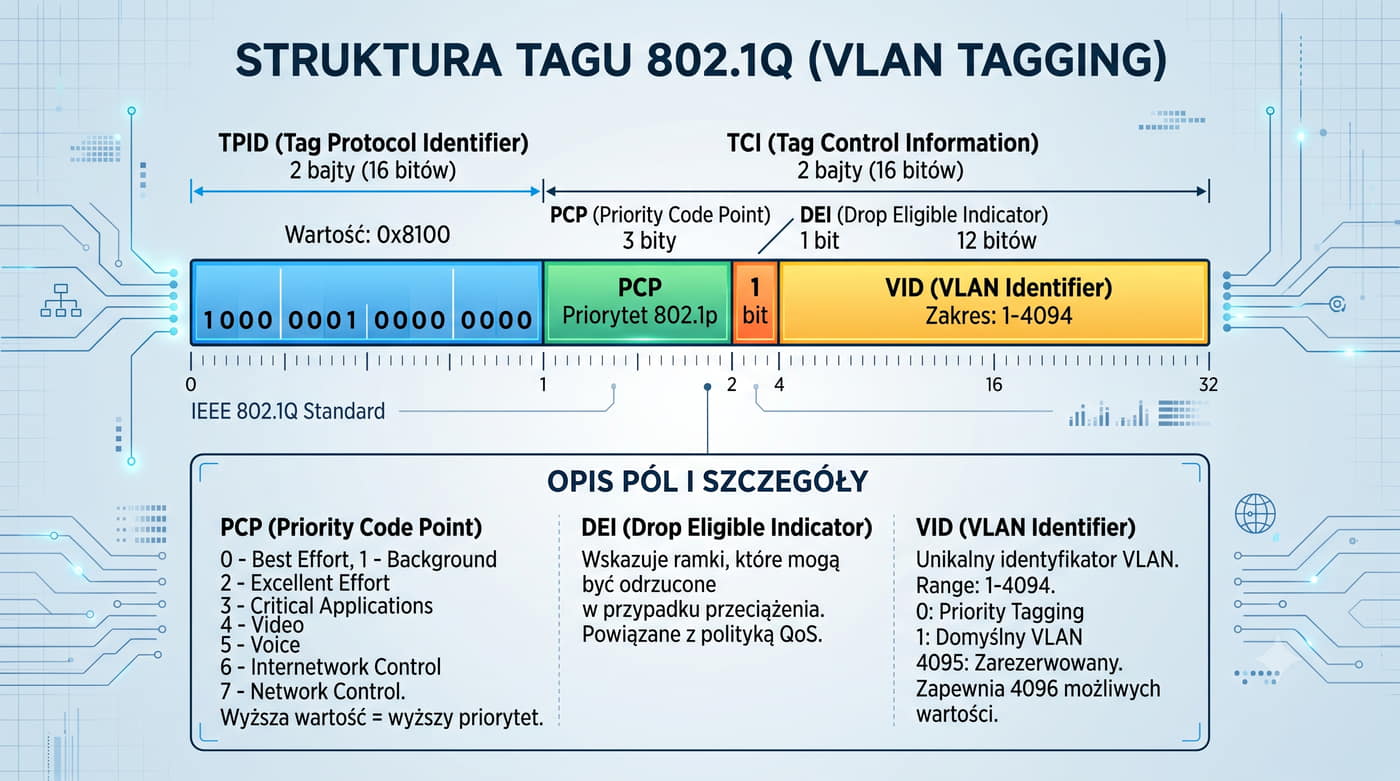
  • PCP (Priority Code Point) – 3 bity, określa priorytet IEEE 802.1p (0-7). Wartość 5 dla ruchu VoIP, 0 dla best-effort.
  • DEI (Drop Eligible Indicator) – 1 bit, wskazuje, czy ramkę można odrzucić przy przeciążeniu (dawniej CFI).
  • VID (VLAN Identifier) – 12 bitów, identyfikator VLAN (1-4094). VID 0 i 4095 zarezerwowane.
Wyróżnienie: Tag 802.1Q dodaje 4 bajty do ramki: TPID=0x8100 + 3 bity PCP + 1 bit DEI + 12 bitów VID. VID=0 oznacza ramkę z priorytetem bez VLAN, VID=4095 zarezerwowany.

TPID(2 bajty) – wartość 0x8100, informuje, że ramka zawiera tag VLAN .

Gdy przełącznik odbiera ramkę z EtherType = 0x8100, wie, że kolejne 2 bajty to TCI z właściwymi informacjami VLAN .

TCI(2 bajty) – dzieli się na trzy części:

Tag 802.1Q o długości 4 bajtów składa się z dwóch głównych pól: TPID (Tag Protocol Identifier) i TCI (Tag Control Information).

Pole PCP (Priority Code Point) w tagu 802.1Q pełni kluczową rolę w implementacji jakości usług (QoS) w sieciach VLAN.

Dzięki trzem bitom priorytetu możliwe jest wyróżnienie ośmiu klas ruchu: 0 – Best Effort (domyślnie), 1 – Background, 2 – Excellent Effort, 3 – Critical Applications, 4 – Video, 5 – Voice (VoIP), 6 – Internetwork Control, 7 – Network Management.

Bit DEI (Drop Eligible Indicator) został wprowadzony w standardzie 802.1Q-2011 jako rozszerzenie poprzedniego bitu CFI (Canonical Format Indicator).

DEI umożliwia oznaczanie ramek, które mogą być odrzucone w przypadku przeciążenia sieci, co jest szczególnie przydatne w mechanizmach kształtowania ruchu i PFC (Priority Flow Control) w sieciach centrów danych.

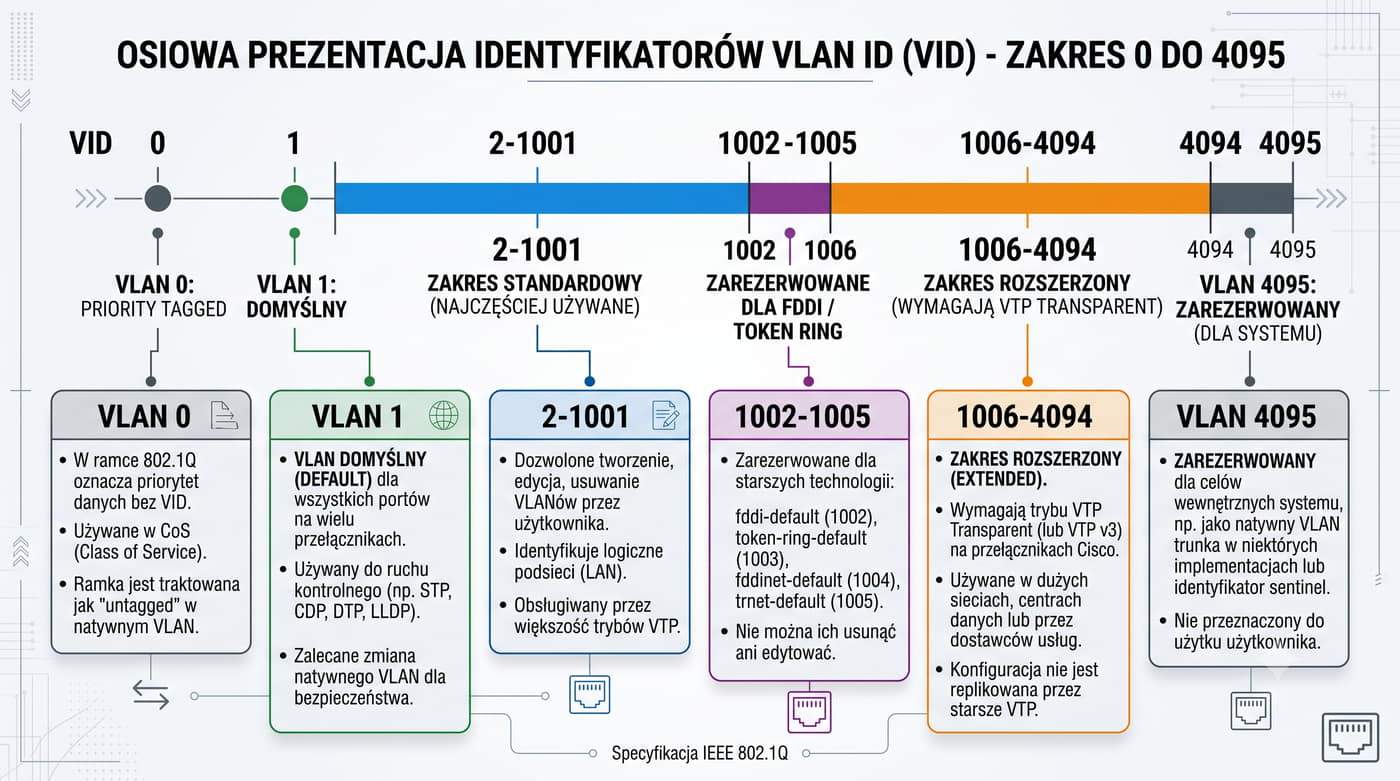
Zakres VID 1-4094 obejmuje VLAN standardowe (1-1005) i rozszerzone (1006-4094).

W praktyce zaleca się stosowanie VID z zakresu 2-1001 dla standardowych sieci i VID powyżej 1006 dla VLAN rozszerzonych.

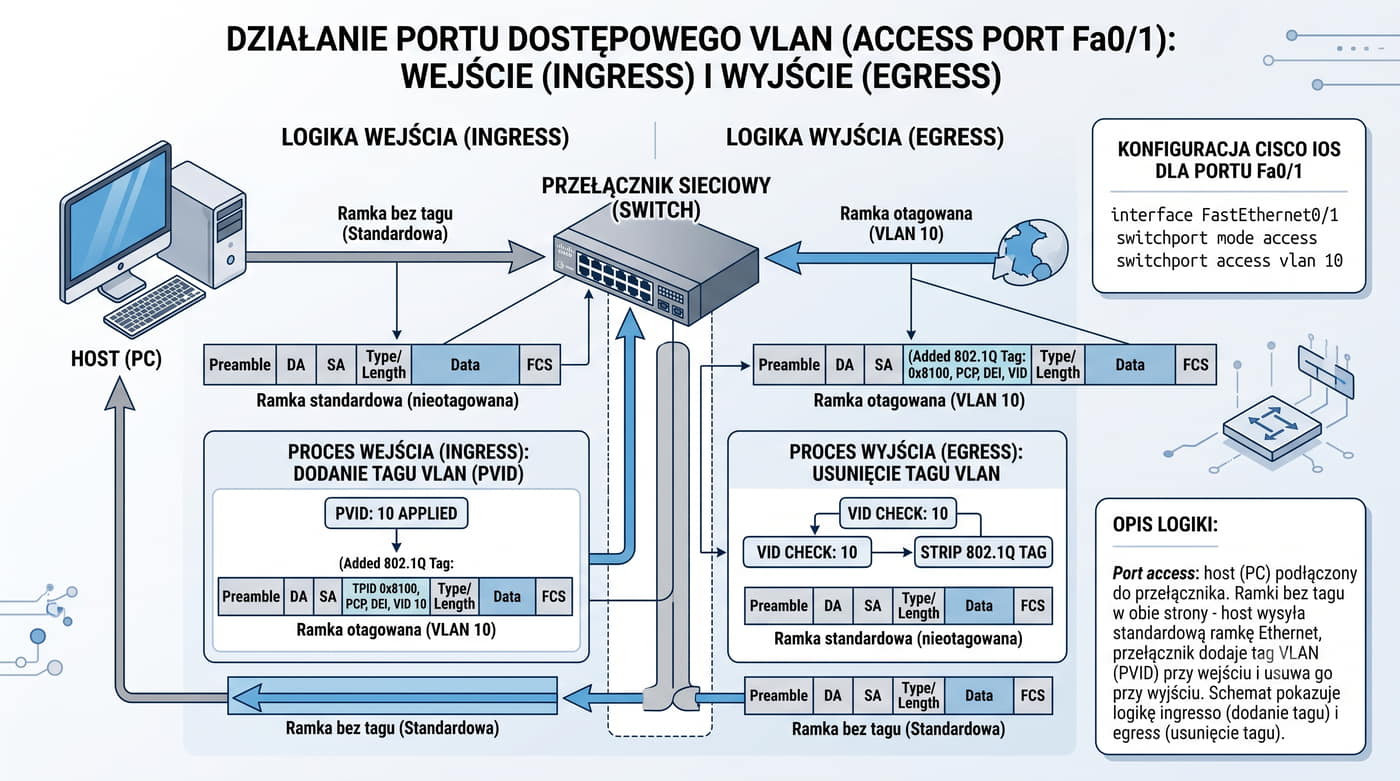
9/28 Port Access – jeden VLAN, ramki bez tagu

Logika ingresso (ramka wchodząca na port access): Gdy host wysyła ramkę do przełącznika, ramka dociera bez tagu.

Przełącznik dodaje tag VLAN przypisanego do portu (PVID – Port VLAN ID) przed dalszym przetwarzaniem.

Jeśli ramka ma tag (otagowana), a nie zgadza się z PVID, jest odrzucana.

Logika egress (ramka wychodząca przez port access): Przełącznik porównuje VID ramki z PVID portu.

Jeśli są zgodne, usuwa tag i wysyła ramkę do hosta.

Jeśli VID ≠ PVID, ramka jest odrzucana – port access może wysyłać tylko ramki ze swojego VLAN .

Port Access (zwany również portem nieoznakowanym) to port przełącznika, który należy do jednego VLAN i przesyła ramki bez tagu 802.1Q.

Host podłączony do portu access nie jest świadomy istnienia VLAN – otrzymuje i wysyła standardowe ramki Ethernet.

Domyślny PVID na każdym porcie to VLAN 1 (native VLAN).

Port Access jest najprostszym i najczęściej stosowanym typem portu w sieciach VLAN.

Używa się go do podłączania urządzeń końcowych: komputerów, drukarek, kamer IP, telefonów IP (w konfiguracji z voice VLAN).

Host nie musi mieć żadnej konfiguracji – wszystko odbywa się w sposób przezroczysty na przełączniku.

Oznacza to, że jeśli nie skonfigurujemy VLAN na porcie, host będzie należał do VLAN 1.

Ze względów bezpieczeństwa zaleca się zmianę PVID na innych VLAN i wyłączenie nieużywanych portów z VLAN 1.

W konfiguracji Cisco IOS port access ustawia się poleceniem switchport mode access, a przypisanie do VLAN: switchport access vlan N.

W RouterOS odpowiednikiem jest ustawienie untagged dla danego VLAN na porcie mostu z parametrem pvid.

10/28 Port Trunk – wiele VLAN, ramki z tagiem 802.1Q
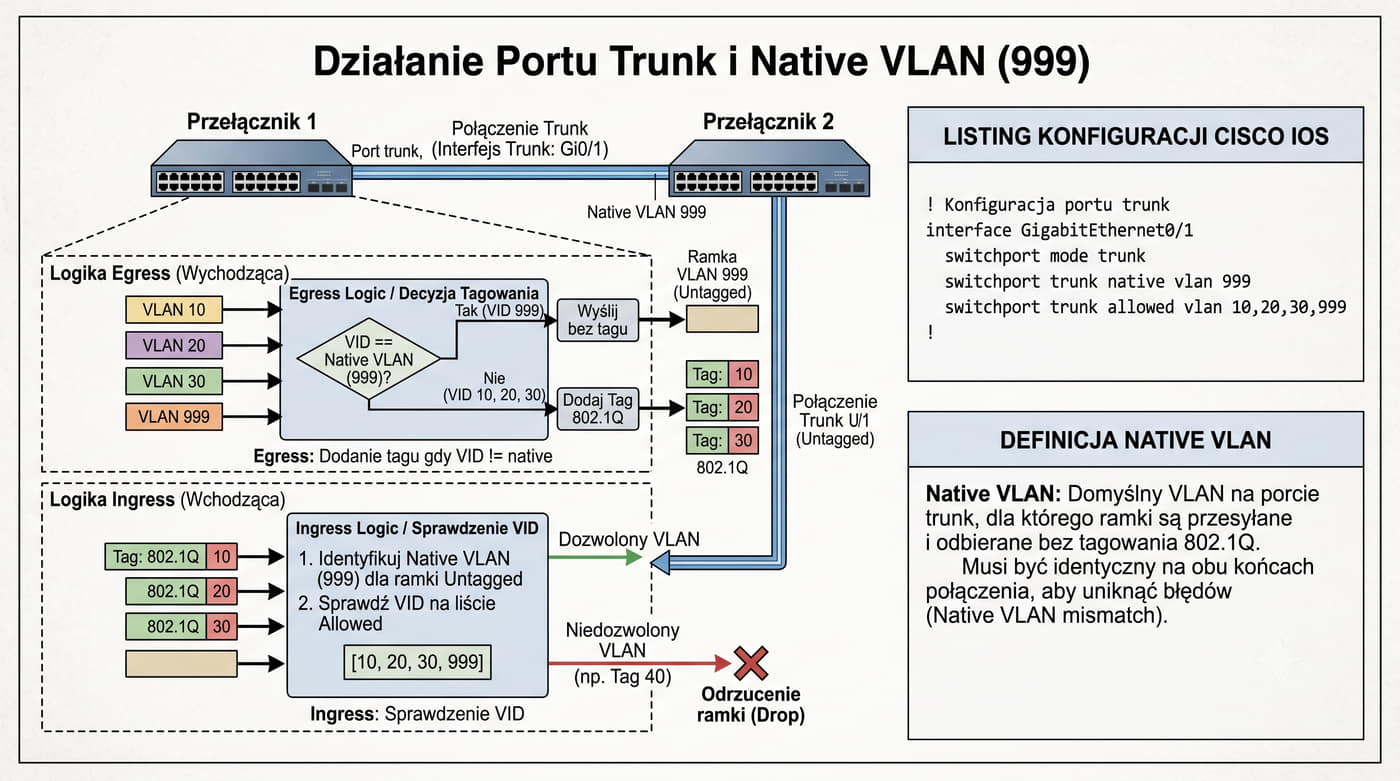
Wyróżnienie: Port trunk przenosi wiele VLAN z tagami 802.1Q. Native VLAN (domyślnie VLAN 1) jest przesyłany bez tagu. Zmień native VLAN na inny niż 1 dla bezpieczeństwa.

Logika ingresso na trunk:Ramka wchodząca z tagiem – jeśli VID jest dozwolony na trunk, ramka jest przyjmowana.

Jeśli VID nie jest dozwolony, ramka jest odrzucana.

Ramka wchodząca bez tagu jest traktowana jako należąca do native VLAN danego trunk.

Logika egress na trunk:Jeśli VID ramki = native VLAN, tag może być usunięty (w zależności od konfiguracji).

Jeśli VID ≠ native VLAN , ramka jest wysyłana z tagiem 802.1Q.

Ramki z VID niedozwolonym na trunk są odrzucane.

Port Trunk to port przełącznika, który przesyła ramki z zachowaniem tagów 802.1Q i może obsługiwać wiele VLAN jednocześnie.

Trunk łączy dwa przełączniki lub przełącznik z routerem.

Na trunk wszystkie ramki są przesyłane z tagiem, z wyjątkiem ramek z tzw. native VLAN.

Domyślnie native VLAN to VLAN 1.

Port Trunk jest kluczowym elementem w sieciach z wieloma przełącznikami i VLAN.

Bez trunk każdy VLAN wymagałby osobnego kabla między przełącznikami, co byłoby niepraktyczne.

Dzięki trunk wiele VLAN może współdzielić to samo łącze fizyczne.

Native VLAN na trunk to koncepcja zapewniająca kompatybilność ze starszymi urządzeniami i protokołami.

Ramki z native VLAN są przesyłane bez tagu, co oznacza, że starsze urządzenia nieobsługujące 802.1Q mogą komunikować się przez trunk w ramach native VLAN.

W praktyce produkcyjnej zaleca się zmianę native VLAN na trunkach z domyślnego VLAN 1 na inny, najlepiej nieużywany VLAN (np. 999).

Zapobiega to atakom double-tagging (VLAN hopping) i przypadkowemu połączeniu się z siecią zarządczą przez niezabezpieczony port trunk.

11/28 Zakres VID – numeracja VLAN
Zakres VIDPrzeznaczenieUwagi
0ZarezerwowaneOznacza ramkę z priorytetem, ale bez VLAN (priority tagged)
1VLAN domyślnyDomyślny VLAN na każdym przełączniku. Nie usuwać.
2-1001VLAN standardowe (normal range)Pełna obsługa we wszystkich przełącznikach. Najczęściej używane.
1002-1005ZarezerwowaneDla FDDI i Token Ring (historyczne). Nie używać w Ethernet.
1006-4094VLAN rozszerzone (extended range)Wymagają trybu VTP transparent w Cisco. Mniej kompatybilne.
4095ZarezerwowaneNieużywane (wartość maksymalna 12-bitowa).

Identyfikator VLAN (VID) to 12-bitowe pole w tagu 802.1Q, które może przyjmować wartości od 0 do 4095.

Nie wszystkie wartości są dostępne dla użytkownika:

W praktyce najczęściej używa się VID z zakresu 2-1001.

VID 0 jest używany w ramkach priority-tagged, które zawierają informację o priorytecie 802.1p (PCP), ale nie należą do żadnego VLAN.

Takie ramki są przesyłane przez przełącznik jak zwykłe ramki untagged, ale z oznaczonym priorytetem.

Jest to przydatne w implementacjach QoS, gdzie chcemy oznaczyć priorytet ruchu bez przypisywania go do konkretnego VLAN.

Zakres standardowy 2-1001 jest obsługiwany przez wszystkie zarządzalne przełączniki i jest najczęściej stosowany w praktyce.

Większość administratorów planuje numerację VLAN w tym zakresie, rezerwując określone bloki dla konkretnych zastosowań: 10-19 dla działów, 100-109 dla głosu, 900-999 dla zarządzania.

Niektóre starsze przełączniki nie obsługują VLAN rozszerzonych w ogóle.

W praktyce rzadko przekracza się liczbę 1000, więc zakres standardowy jest wystarczający dla większości zastosowań.

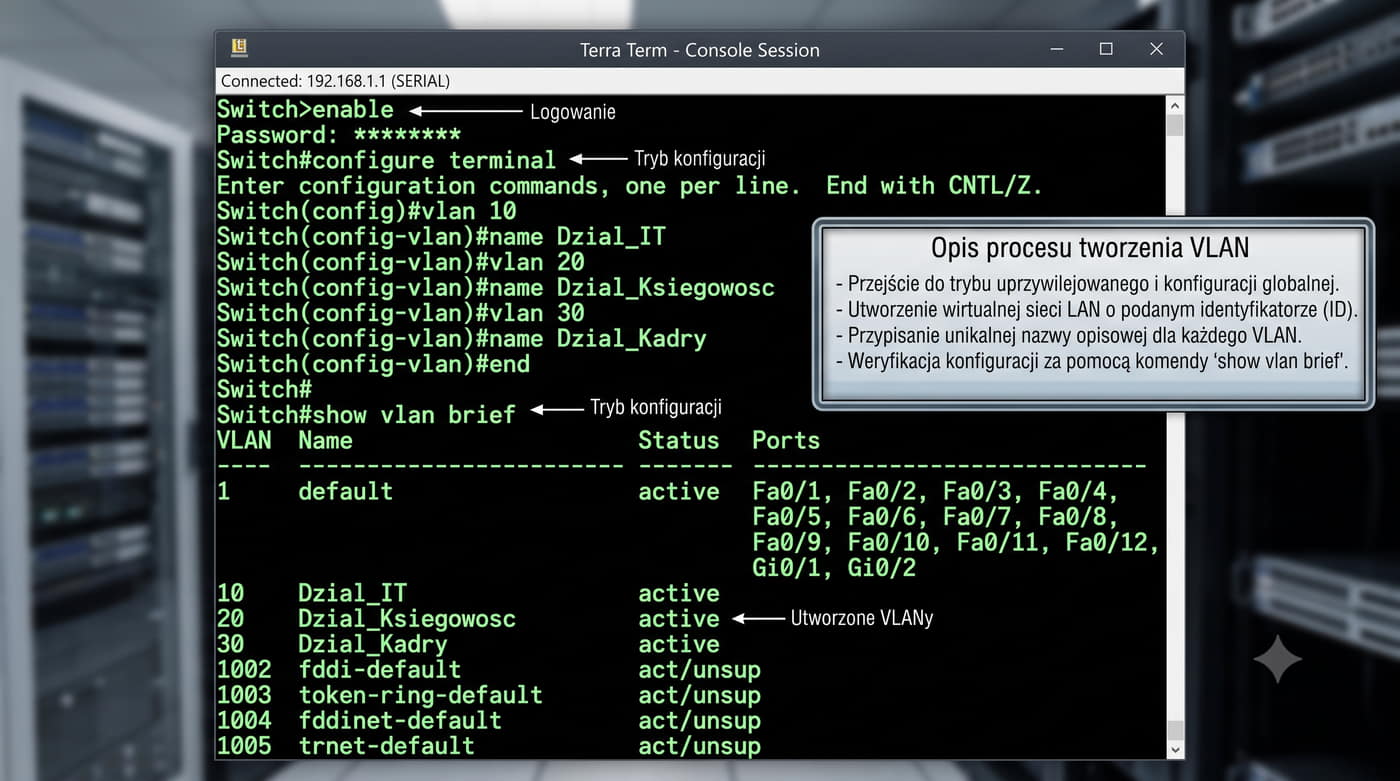
12/28 Tworzenie VLAN w Cisco IOS
enable
configure terminal
vlan 10
 name Dzial_IT
exit
vlan 20
 name Dzial_Ksiegowosc
exit
vlan 30
 name Dzial_Kadry
end
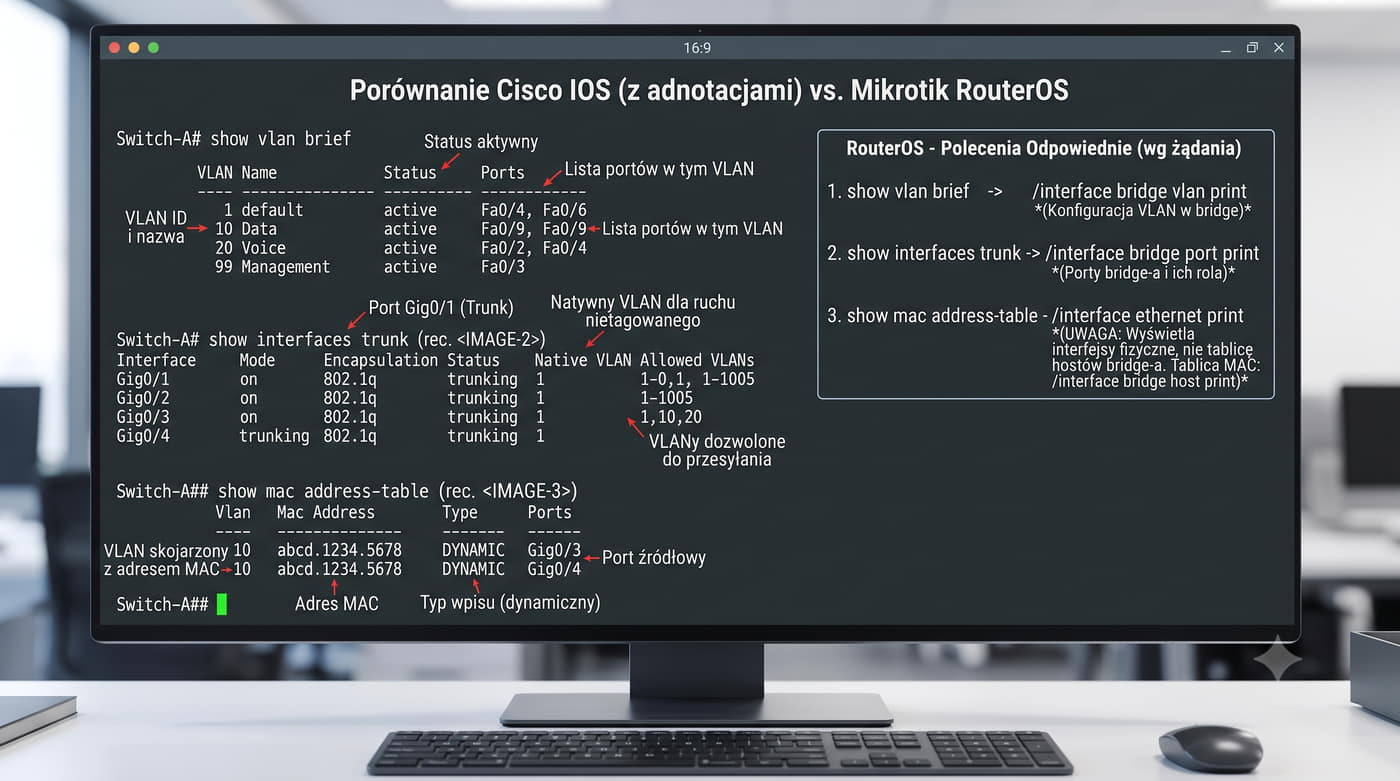
show vlan brief
! Wyświetlenie wszystkich VLAN i przypisanych portów

W Cisco IOS VLAN tworzy się w trybie konfiguracji globalnej poleceniem vlan.

Każdy VLAN ma numer (1-4094) oraz opcjonalną nazwę tekstową.

Po utworzeniu VLAN jest dostępny na przełączniku i można do niego przypisywać porty.

Polecenie show vlan brief wyświetla tabelę: numer, nazwa, status oraz porty przypisane do każdego VLAN.

Po utworzeniu VLAN należy zapisać konfigurację: copy running-config startup-config.

W systemie Cisco IOS po utworzeniu VLAN poleceniem vlan należy pamiętać o zapisaniu konfiguracji do pamięci NVRAM za pomocą polecenia copy running-config startup-config.

Utrata konfiguracji VLAN po restarcie to częsty błąd początkujących administratorów.

Polecenie show vlan brief wyświetla podstawowe informacje o VLAN, ale nie pokazuje VLAN rozszerzonych (1006-4094) oraz VLAN utworzonych w trybie VTP transparent.

Do pełnego wglądu we wszystkie VLAN należy użyć polecenia show vlan id lub show vlan all, które prezentują szczegółowe informacje o każdym VLAN, łącznie z portami i statystykami ruchu.

W nowszych wersjach Cisco IOS (15.x i nowsze) pojawiła się możliwość konfiguracji VLAN w trybie globalnym z automatycznym zastosowaniem zmian bez konieczności wchodzenia w tryb konfiguracji VLAN.

Polecenie vlan 10, name IT bezpośrednio z trybu configure terminal tworzy VLAN i nadaje mu nazwę w jednym kroku.

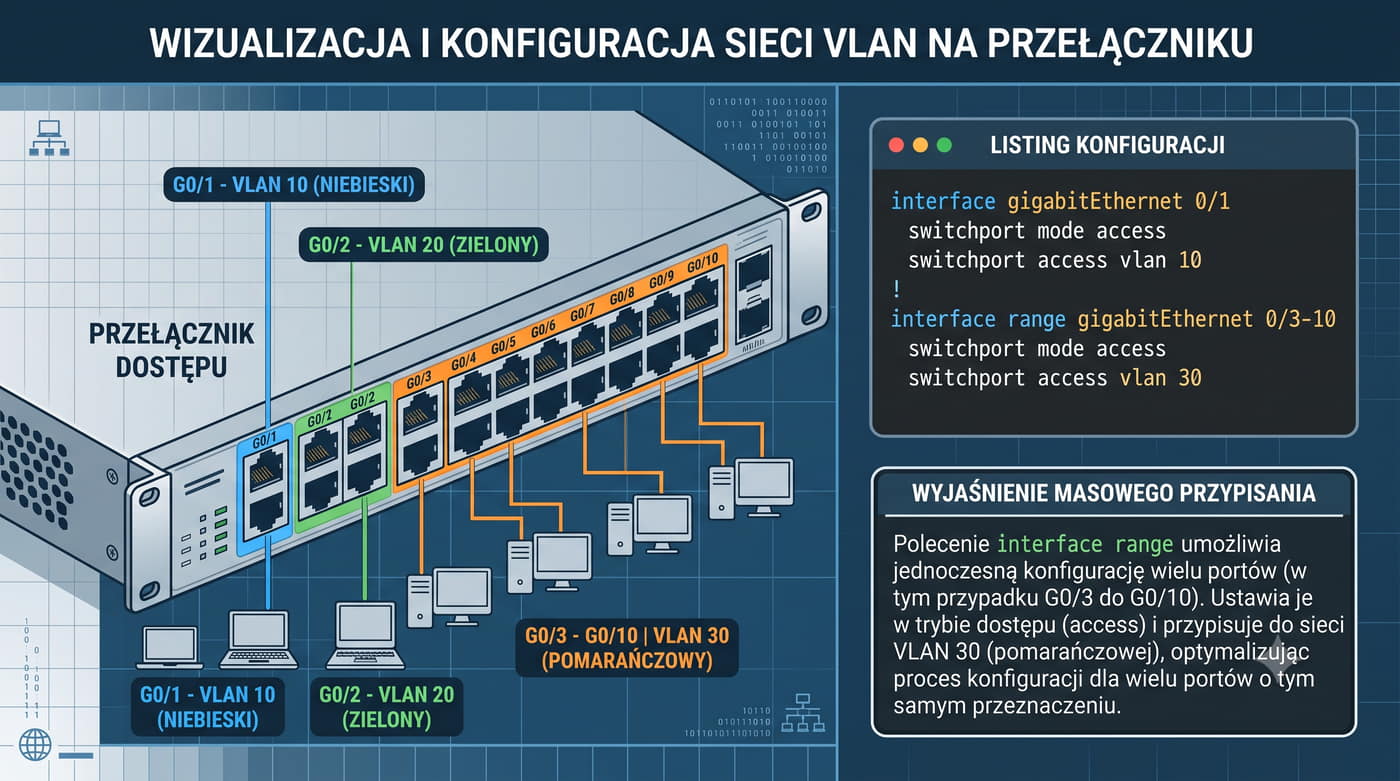
13/28 Przypisanie portów access w Cisco IOS
interface gigabitEthernet 0/1
 switchport mode access
 switchport access vlan 10
exit
! Port G0/1 przypisany do VLAN 10 w trybie access

interface gigabitEthernet 0/2
 switchport mode access
 switchport access vlan 20
exit
! Port G0/2 przypisany do VLAN 20

interface range gigabitEthernet 0/3-10
 switchport mode access
 switchport access vlan 30
exit
! Masowe przypisanie portów 3-10 do VLAN 30

W Cisco IOS port przełącznika konfiguruje się jako access i przypisuje do konkretnego VLAN.

Port access przesyła ramki bez tagu do hosta.

Po skonfigurowaniu portów polecenie show vlan brief pokaże, które porty należą do którego VLAN.

Port nieprzypisany do żadnego VLAN domyślnie należy do VLAN 1.

Konfiguracja portów access w Cisco IOS wymaga przestrzegania sekwencji poleceń.

Najpierw należy ustawić tryb portu na access za pomocą switchport mode access, a dopiero potem przypisać do VLAN za pomocą switchport access vlan.

Pominięcie pierwszego polecenia może skutkować błędną konfiguracją, jeśli port był wcześniej w trybie trunk.

W nowszych wersjach Cisco IOS polecenie switchport access vlan automatycznie zmienia tryb portu na access, jeśli port był w trybie dynamic auto lub desirable.

Niemniej jednak zaleca się jawne określenie trybu access dla czytelności konfiguracji.

Polecenie show interfaces status pokazuje aktualny tryb portu i VLAN, do którego port jest przypisany.

Do masowej konfiguracji wielu portów jednocześnie służy polecenie interface range, które pozwala na zastosowanie tych samych ustawień do grupy interfejsów.

Polecenie interface range gigabitEthernet 0/1-10 konfiguruje jednocześnie porty od 1 do 10, co znacząco przyspiesza wdrażanie konfiguracji VLAN w sieciach z setkami portów.

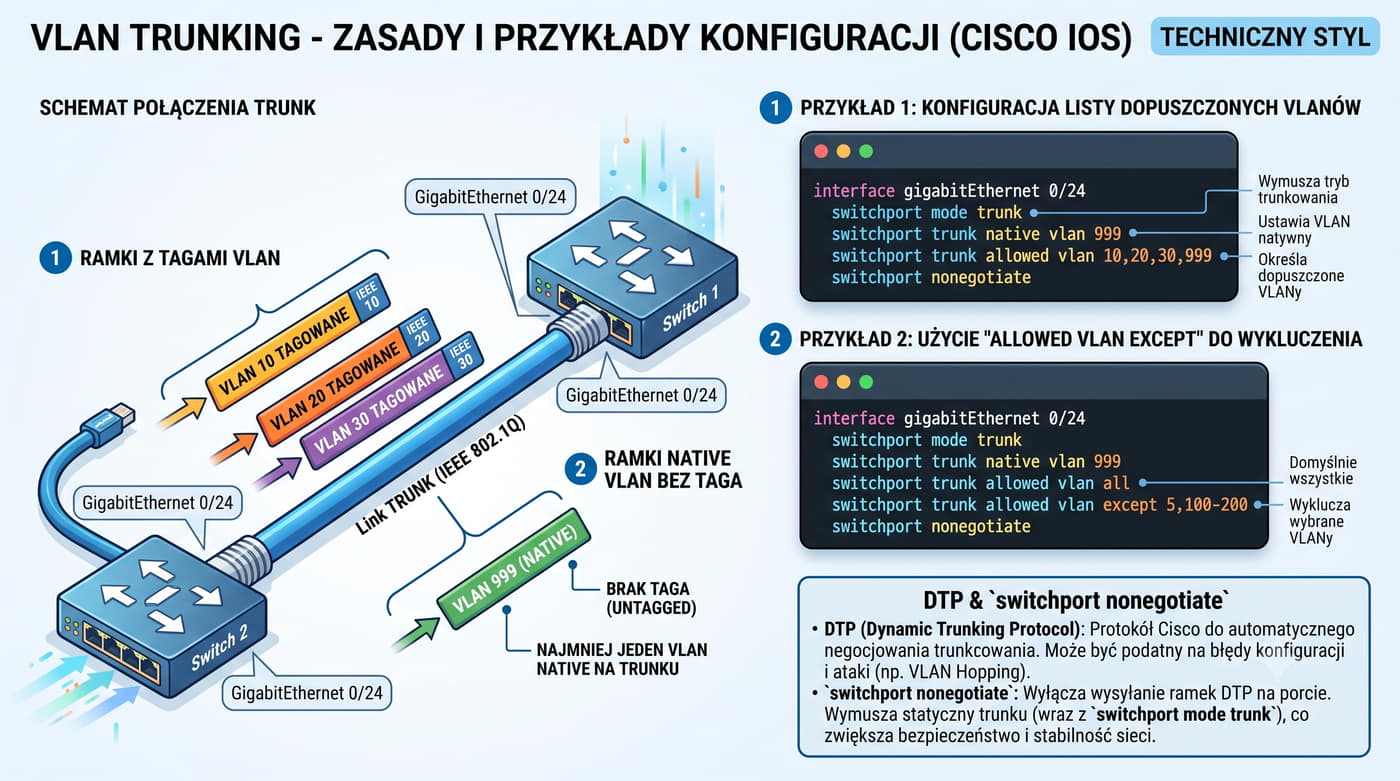
14/28 Konfiguracja trunk w Cisco IOS
interface gigabitEthernet 0/24
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,999
 switchport nonegotiate
exit
! Trunk: native VLAN 999, dozwolone VLAN 10,20,30,999, DTP wyłączony

interface gigabitEthernet 0/25
 switchport mode trunk
 switchport trunk allowed vlan except 1-1005
 switchport trunk allowed vlan add 10,20,30,999
exit
! Uwaga: komenda except usuwa VLAN 1-1005, add dodaje je z powrotem – wynik zawiera też VLAN 1006-4094

Domyślnie wszystkie VLAN są dozwolone.

Interfejs trunk w Cisco IOS odpowiada łączu między przełącznikami lub przełącznikiem a routerem, na którym przesyłane są ramki z tagami 802.1Q.

switchport trunk allowed vlan określa, które VLAN są przesyłane przez trunk.

Zawężenie listy dozwolonych VLAN zwiększa bezpieczeństwo i zmniejsza niepotrzebne obciążenie łącza.

Zmiana native VLAN na trunkach z domyślnego VLAN 1 na inny (np.

999) jest standardową praktyką bezpieczeństwa.

Jest to szczególnie ważne w przypadku VLAN zarządczego i VLAN głosowego, które często są izolowane na dedykowanych łączach trunk między przełącznikami w różnych lokalizacjach.

W konfiguracji trunk w Cisco IOS istotne jest zrozumienie mechanizmu DTP (Dynamic Trunking Protocol), który domyślnie negocjuje tryb trunk między przełącznikami.

Jeśli oba przełączniki obsługują DTP i mają skonfigurowany tryb dynamic desirable lub trunk, automatycznie ustanawiają łącze trunk.

W przypadku łączenia urządzeń różnych producentów należy wyłączyć DTP poleceniem switchport nonegotiate.

Zapobiega to atakom VLAN hopping (switch spoofing) przez DTP, w których atakujący wysyła sfałszowane ramki DTP, zmuszając port do przejścia w tryb trunk i uzyskując dostęp do innych sieci wirtualnych.

Ograniczenie listy dozwolonych VLAN na trunk za pomocą switchport trunk allowed vlan remove pozwala na wykluczenie VLAN, które nie powinny być transmitowane przez dane łącze.

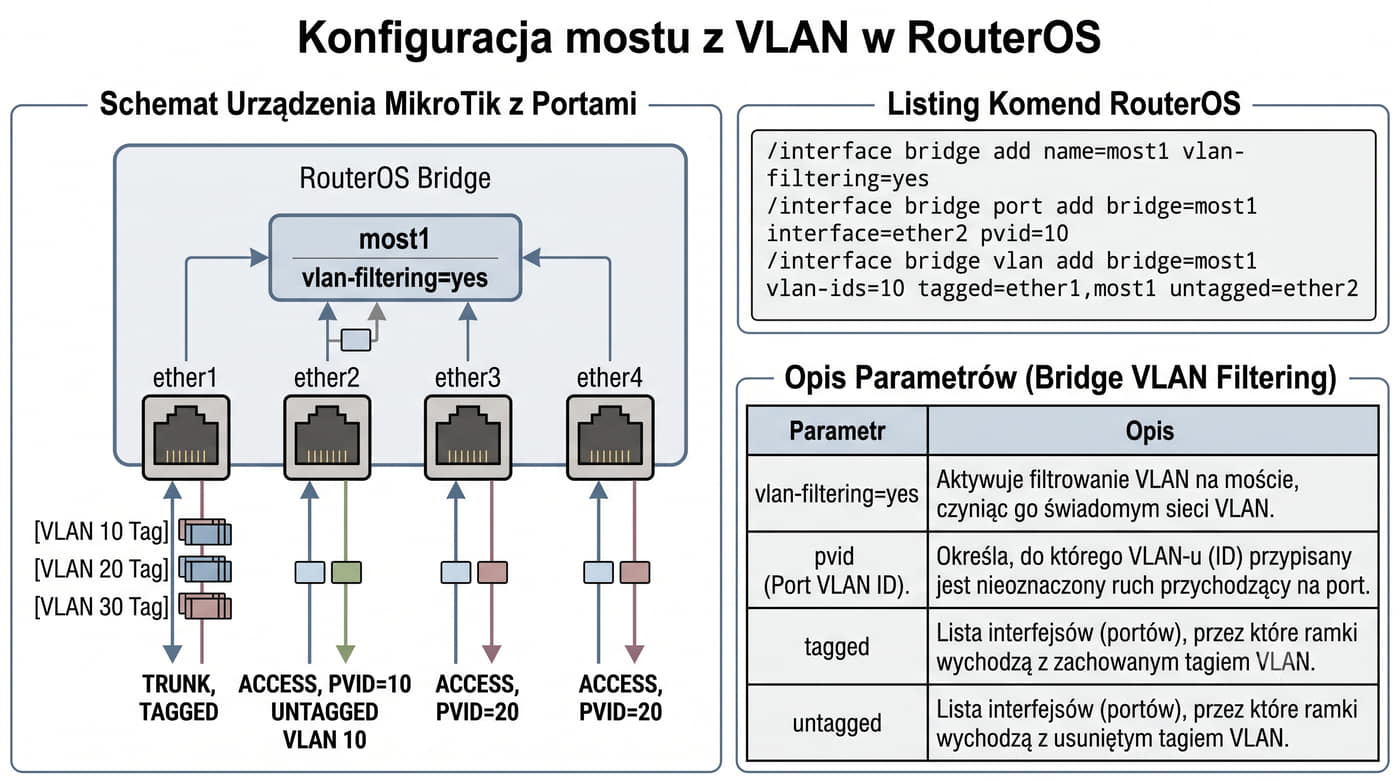
15/28 Konfiguracja VLAN w RouterOS
/interface bridge add name=most1 vlan-filtering=yes
# Utworzenie mostu z filtrowaniem VLAN

/interface bridge port add bridge=most1 interface=ether2 pvid=10
/interface bridge port add bridge=most1 interface=ether3 pvid=20
/interface bridge port add bridge=most1 interface=ether4 pvid=30
# Porty access z PVID (domyślny VLAN dla ramek untagged)

/interface bridge vlan add bridge=most1 vlan-ids=10 tagged=ether1,most1 untagged=ether2
/interface bridge vlan add bridge=most1 vlan-ids=20 tagged=ether1,most1 untagged=ether3
/interface bridge vlan add bridge=most1 vlan-ids=30 tagged=ether1,most1 untagged=ether4
# VLAN 10: ether2 access, ether1+most1 trunk; VLAN 20: ether3 access; VLAN 30: ether4 access

W RouterOS (MikroTik) VLAN konfiguruje się na moście (bridge) z włączoną obsługą filtrowania VLAN.

Most pełni rolę przełącznika, a bridge vlan definiuje, które porty są tagged (trunk) i untagged (access) dla poszczególnych VLAN.

Parametr pvid na porcie mostu określa domyślny VLAN dla ramek untagged (odpowiednik access vlan w Cisco).

Parametr untagged oznacza port access, tagged oznacza port trunk dla danego VLAN.

W RouterOS Bridge VLAN Filtering stanowi najczęściej zalecaną metodę konfiguracji VLAN na urządzeniach MikroTik, ponieważ oferuje pełną kontrolę nad przepływem ruchu między portami mostu.

Kluczowym elementem jest włączenie opcji -filtering=yes, bez której most zachowuje się jak zwykły przełącznik nieobsługujący izolacji.

Parametr pvid w konfiguracji portu mostu określa domyślny VLAN dla ramek untagged wchodzących na ten port.

Jeśli na przykład port ma pvid=10, wszystkie ramki bez tagu otrzymują tag VLAN 10 przed przetworzeniem.

Jest to odpowiednik native VLAN w Cisco, ale działa na poziomie pojedynczego portu, a nie trunk.

W tabeli bridge vlan definiuje się, które porty są tagged (przesyłają ramki z tagiem) i untagged (usuwają tag przed wysłaniem) dla każdego VLAN.

Interfejs mostu (bridge itself) również może być tagged, co umożliwia tworzenie interfejsów VLAN na moście dla celów routingu między sieciami wirtualnymi bezpośrednio na urządzeniu MikroTik.

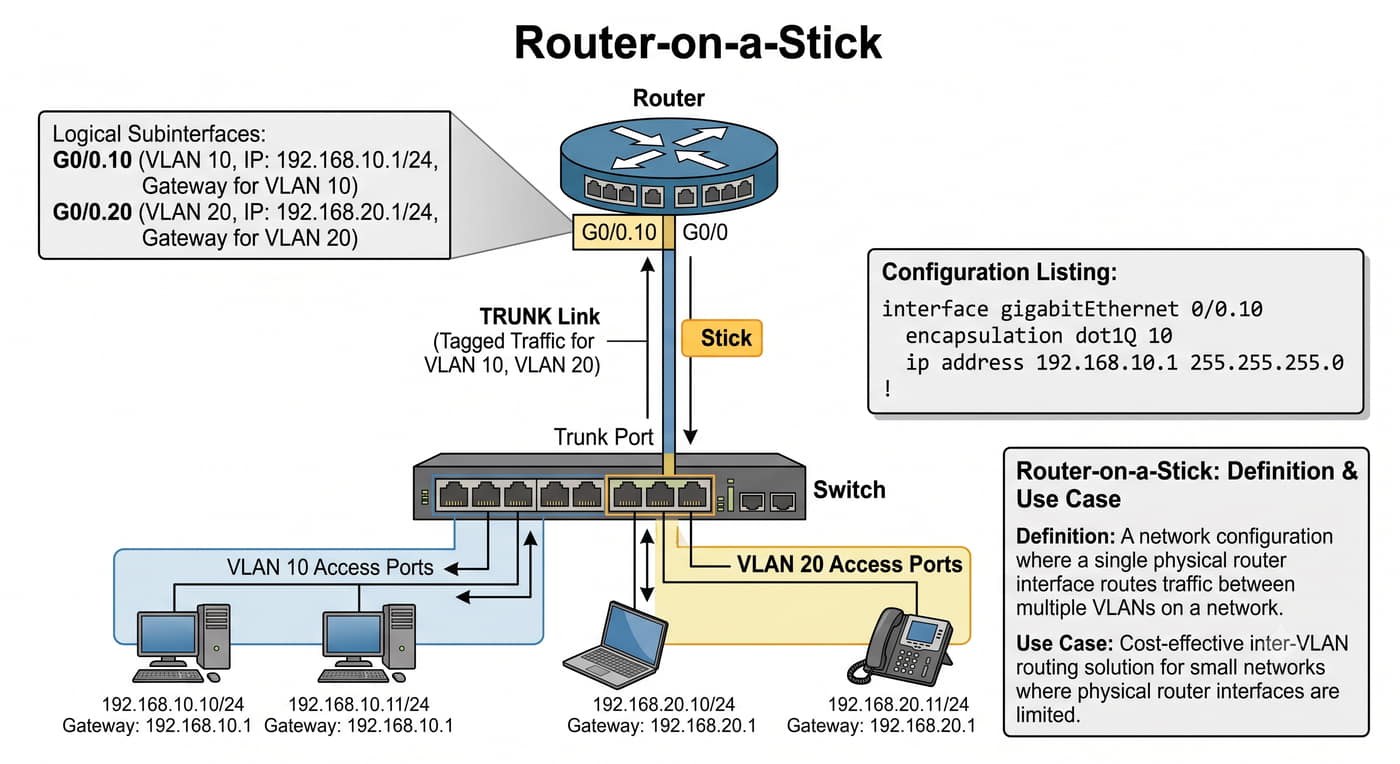
16/28 Routing między VLAN – Router-on-a-Stick
interface gigabitEthernet 0/0.10
 encapsulation dot1Q 10
 ip address 192.168.10.1 255.255.255.0
exit
interface gigabitEthernet 0/0.20
 encapsulation dot1Q 20
 ip address 192.168.20.1 255.255.255.0
exit
interface gigabitEthernet 0/0
 no shutdown
! Router-on-a-Stick: subinterfejsy dla VLAN 10 i 20 z bramami
Wyróżnienie: Router-on-a-Stick to ekonomiczne rozwiązanie dla małych sieci z wieloma VLAN. Wymaga skonfigurowania interfejsu trunk (802.1Q) między routerem a przełącznikiem.

Hosty w różnych VLAN nie mogą komunikować się bezpośrednio na poziomie warstwy 2 – potrzebują routera warstwy 3.

Router-on-a-Stick to ekonomiczne rozwiązanie, w którym jeden interfejs fizyczny routera jest dzielony na subinterfejsy logiczne, z których każdy obsługuje inny VLAN za pomocą enkapsulacji 802.1Q.

W przeciwieństwie do Cisco, RouterOS nie używa subinterfejsów, lecz tworzy osobne interfejsy, które są niezależnymi interfejsami logicznymi z własnymi regułami firewalla i routingu.

Router-on-a-Stick jest ekonomicznym rozwiązaniem dla małych i średnich firm, które potrzebują routingu między VLAN, ale nie chcą inwestować w drogi przełącznik warstwy 3.

W tym modelu pojedynczy interfejs fizyczny routera łączy się z portem trunk przełącznika, a router obsługuje wiele subinterfejsów, z których każdy odpowiada innemu VLAN.

Wadą tego rozwiązania jest ograniczona przepustowość, ponieważ cały ruch między VLAN musi przepływać przez pojedyncze łącze fizyczne.

W przypadku dużego ruchu między sieciami wirtualnymi łącze to może stać się wąskim gardłem.

Rozwiązaniem jest zastosowanie agregacji łączy LACP między routerem a przełącznikiem, co zwiększa dostępne pasmo.

W RouterOS konfiguracja router-on-a-stick polega na utworzeniu interfejsów VLAN na porcie fizycznym (np. ether1) i przypisaniu im adresów IP bram dla poszczególnych VLAN.

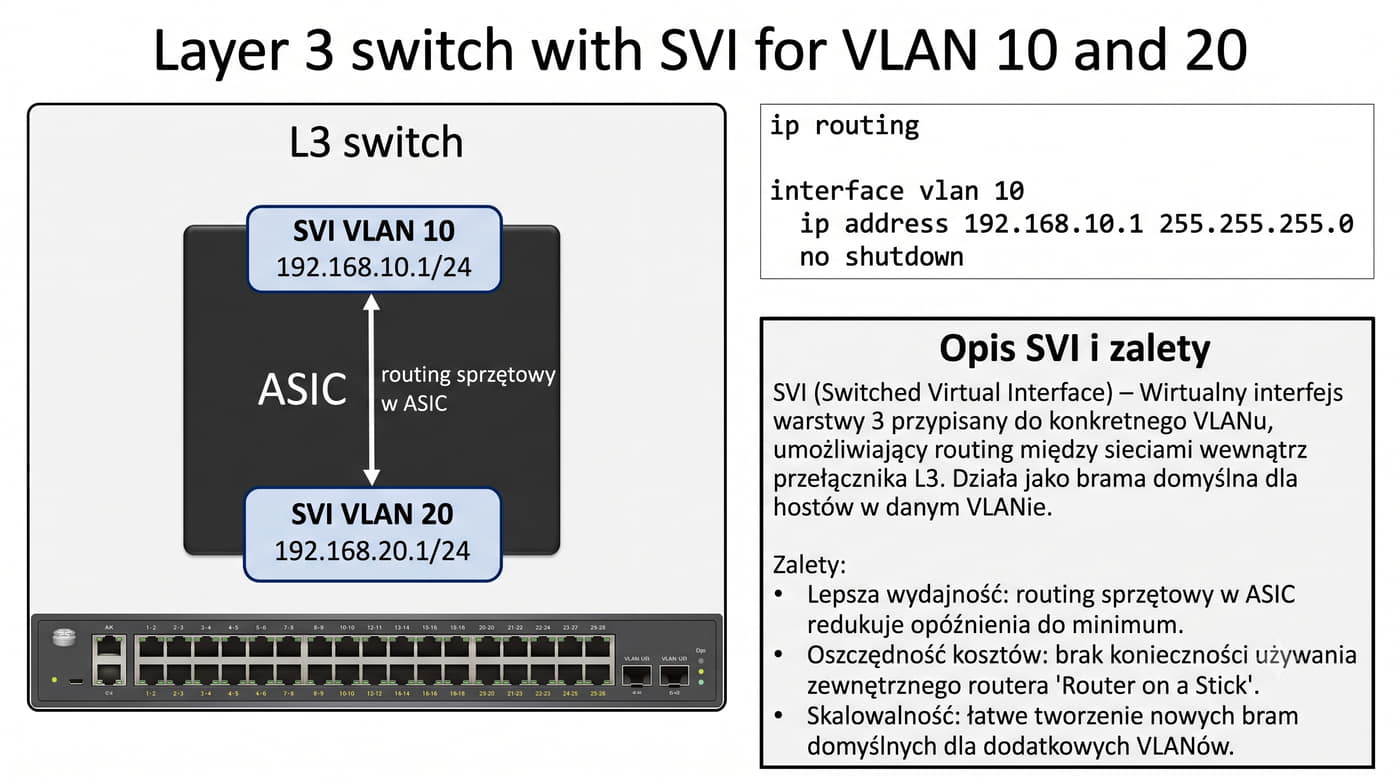
17/28 Routing między VLAN – przełącznik L3 (SVI)
ip routing
! Włączenie routingu na przełączniku L3

interface vlan 10
 ip address 192.168.10.1 255.255.255.0
 no shutdown
exit
interface vlan 20
 ip address 192.168.20.1 255.255.255.0
 no shutdown
end
! SVI dla VLAN 10 i 20 – routing wewnętrzny na przełączniku L3

Przełącznik warstwy 3 (multilayer switch) może wykonywać routing między VLAN bez zewnętrznego routera.

Służą do tego SVI (Switch Virtual Interfaces) – interfejsy wirtualne utworzone dla konkretnego VLAN, które otrzymują adres IP i działają jak bramy dla hostów w tym VLAN.

Routing między VLAN na przełączniku L3 jest znacznie szybszy niż router-on-a-stick, ponieważ pakiety są przekazywane w sprzęcie (hardware switching) w obrębie tego samego urządzenia, bez konieczności przesyłania przez zewnętrzne łącze.

Przełączniki warstwy 3 (multilayer switches) łączą w sobie funkcjonalność przełącznika L2 i routera, umożliwiając routing między VLAN z wydajnością zbliżoną do przełączania warstwy 2.

Sercem tych urządzeń są układy ASIC, które wykonują routing w sprzęcie, bez konieczności przesyłania pakietów do procesora głównego przełącznika.

Interfejsy SVI są tworzone poleceniem interface vlan i wymagają wcześniejszego utworzenia danego VLAN w bazie przełącznika.

Każdy SVI otrzymuje adres IP, który służy jako brama domyślna dla hostów w danym VLAN.

Ruch między VLAN jest przekazywany przez te interfejsy w obrębie tego samego urządzenia, co eliminuje potrzebę zewnętrznego routera.

W środowiskach korporacyjnych przełączniki L3 oferują dodatkowe funkcje, takie jak FHRP (First Hop Redundancy Protocol) w postaci HSRP, VRRP lub GLBP, które zapewniają wysoką dostępność bram domyślnych dla hostów w każdym VLAN.

W przypadku awarii jednego przełącznika L3, drugi przejmuje rolę bramy domyślnej bez zauważalnej przerwy w komunikacji.

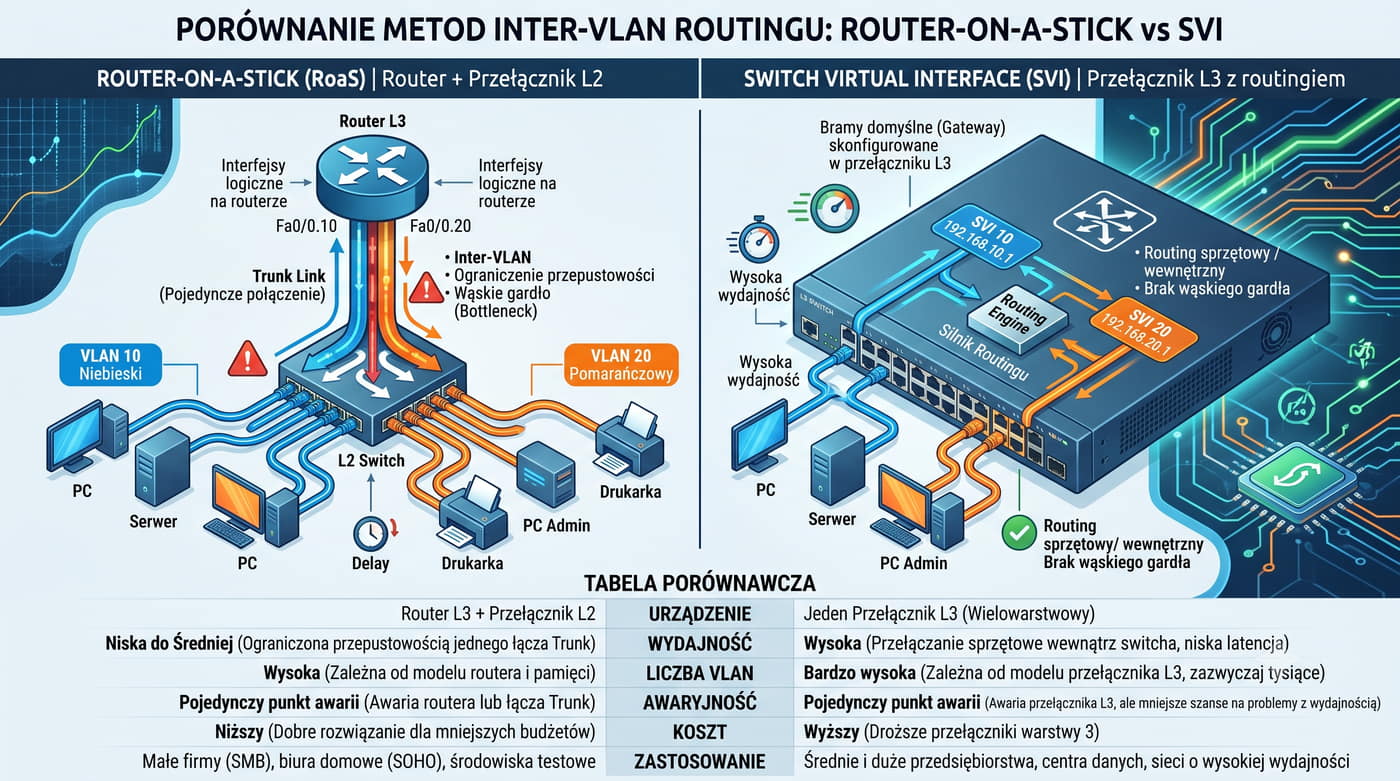
18/28 Porównanie: Router-on-a-Stick vs SVI
CechaRouter-on-a-StickSVI (przełącznik L3)
UrządzenieRouter zewnętrzny + przełącznik L2Przełącznik warstwy 3 (multi-layer)
WydajnośćOgraniczona przez jeden interfejs fizycznyBardzo wysoka – routing sprzętowy w ASIC
Liczba VLANOgraniczona pasmem łącza trunkPraktycznie nieograniczona
AwaryjnośćPojedynczy punkt awarii (jeden kabel)Możliwość redundantnych ścieżek
KosztNiższy (router L3 + switch L2)Wyższy (switch L3)
ZastosowanieMałe i średnie sieciŚrednie i duże sieci korporacyjne
KonfiguracjaSubinterfejsy 802.1QInterfejsy VLAN (SVI) + ip routing

Wybór metody zależy od budżetu, wymagań wydajnościowych i skali sieci.

W małych firmach router-on-a-stick jest wystarczający.

W sieciach z setkami VLAN zaleca się przełączniki L3 z SVI.

Wybór między router-on-a-stick a przełącznikiem L3 z SVI zależy przede wszystkim od wymagań wydajnościowych i budżetu.

Router-on-a-stick sprawdza się w sieciach, gdzie ruch między VLAN nie przekracza kilkudziesięciu megabitów na sekundę, a liczba VLAN jest niewielka (do kilkunastu).

Jest to rozwiązanie stosowane głównie w małych firmach i oddziałach.

Przełączniki L3 są zalecane w środowiskach, gdzie wymagana jest wysoka przepustowość routingu między VLAN rzędu gigabitów na sekundę oraz gdzie liczba VLAN przekracza kilkadziesiąt.

Nowoczesne przełączniki L3 oferują wydajność routingu na poziomie setek milionów pakietów na sekundę (Mpps) dzięki sprzętowemu przetwarzaniu w układach ASIC.

Coraz częściej spotyka się rozwiązania hybrydowe, w których przełącznik L3 pełni rolę szkieletu sieci (distribution layer), a router-on-a-stick jest używany w warstwie dostępu (access layer) dla małych grup użytkowników.

Takie podejście łączy zalety obu rozwiązań: wysoką wydajność routingu centralnego z elastycznością i niskim kosztem dostępu peryferyjnego.

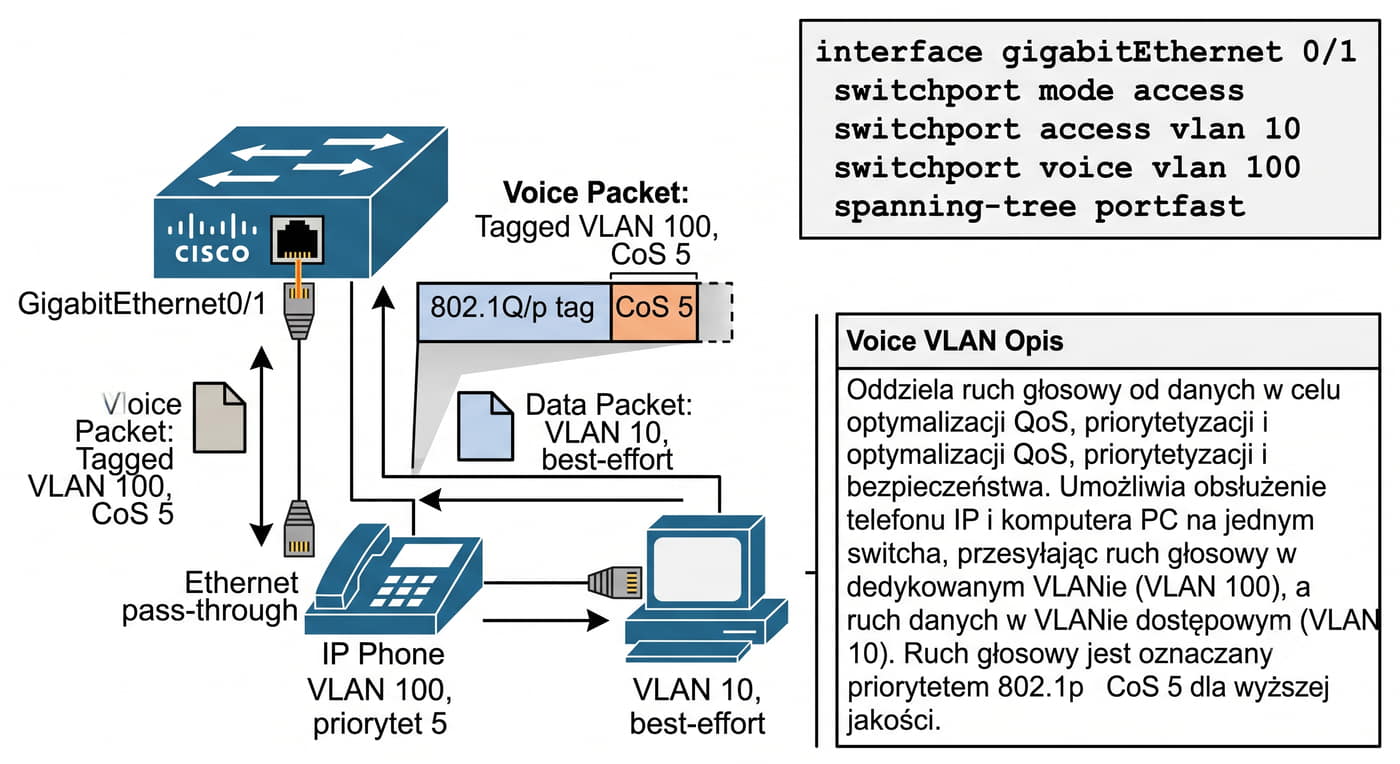
19/28 Voice VLAN – oddzielenie ruchu głosowego od danych
interface gigabitEthernet 0/1
 switchport mode access
 switchport access vlan 10
 switchport voice vlan 100
 spanning-tree portfast
exit
! Port z VLAN 10 dla danych (PC) i VLAN 100 dla głosu (telefon IP)

Voice to specjalna funkcja przełączników umożliwiająca oddzielenie ruchu głosowego (VoIP) od danych na tym samym porcie fizycznym.

Telefon IP jest podłączony do portu przełącznika, a za telefonem znajduje się komputer PC.

Port jest skonfigurowany jako access dla danych (VLAN danych) i jednocześnie jako voice dla telefonu (VLAN głosu).

Telefon IP (VLAN 100) otrzymuje adres IP z DHCP (opcja 184 w Cisco) i używa 802.1p do oznaczania priorytetu ruchu głosowego (CoS 5).

Ruch danych z komputera PC (VLAN 10) pozostaje w niższym priorytecie.

Voice VLAN jest kluczowym mechanizmem zapewniającym jakość usług (QoS) dla komunikacji VoIP w sieciach korporacyjnych.

Telefony IP Cisco używają protokołu CDP (Cisco Discovery Protocol) do automatycznego wykrywania VLAN głosowego i pobierania konfiguracji z przełącznika.

Po otrzymaniu informacji o voice VLAN telefon automatycznie taguje swój ruch odpowiednim identyfikatorem VLAN i priorytetem 802.1p.

W RouterOS konfiguracja Voice VLAN jest możliwa poprzez ustawienie odpowiedniego PVID na porcie oraz skonfigurowanie reguł firewalla i QoS dla ruchu VoIP.

RouterOS nie oferuje dedykowanego mechanizmu voice VLAN jak Cisco, ale pozwala na osiągnięcie podobnego efektu przez odpowiednią konfigurację bridge VLAN i reguł kolejkowania (queue trees) dla ruchu głosowego.

W sieciach z Voice VLAN istotne jest również skonfigurowanie DHCP z odpowiednimi opcjami, które informują telefon IP o adresie serwera TFTP do pobrania konfiguracji i o adresie bramy domyślnej dla ruchu głosowego.

Opcja 184 DHCP w Cisco umożliwia przekazanie telefonowi informacji o voice, serwerze TFTP i priorytecie 802.1p.

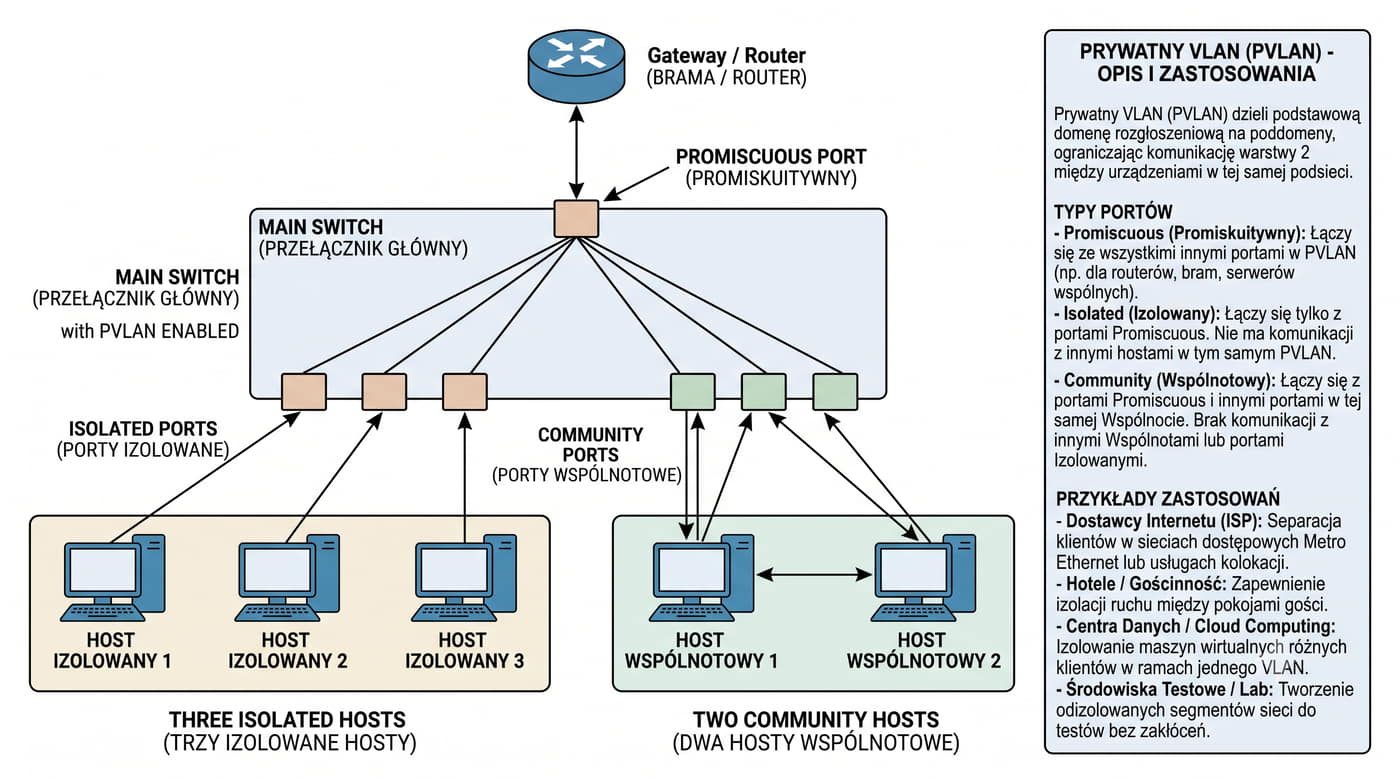
20/28 Private VLAN – izolacja w obrębie jednego VLAN

Private VLAN (PVLAN) to rozszerzenie standardu VLAN umożliwiające dalszą izolację hostów w obrębie jednej sieci VLAN.

W klasycznym VLAN wszystkie hosty widzą się wzajemnie (mogą komunikować się na poziomie L2).

W PVLAN jeden Primary VLAN dzieli się na mniejsze podsieci (Secondary VLAN) o różnych poziomach izolacji.

Istnieją trzy typy portów w PVLAN: Promiscuous – może komunikować się ze wszystkimi portami w PVLAN (zazwyczaj port bramy/routera).

Isolated – może komunikować się tylko z portem promiscuous (idealny dla hostów, które nie powinny komunikować się między sobą, np. w sieci hotelowej).

Community – porty w tej samej grupie community mogą komunikować się między sobą oraz z portem promiscuous, ale nie z innymi grupami community.

Private VLAN jest stosowany głównie u dostawców usług internetowych (ISP) oraz w centrach danych, gdzie wymagana jest izolacja klientów na poziomie warstwy 2 przy jednoczesnym współdzieleniu infrastruktury przełącznika.

W PVLAN jeden Primary VLAN jest dzielony na wiele Secondary, które mogą być typu isolated lub community.

Porty typu isolated w PVLAN mogą komunikować się wyłącznie z portem promiscuous, który zazwyczaj łączy się z routerem lub bramą sieciową.

Jest to idealne rozwiązanie dla sieci hotelowych, akademików czy ISP, gdzie każdy klient powinien być całkowicie odizolowany od innych, ale wszyscy potrzebują dostępu do internetu przez wspólną bramę.

Konfiguracja PVLAN w Cisco IOS wymaga utworzenia Primary, a następnie Secondary VLAN z parametrem private-vlan community lub isolated.

Port promiscuous konfiguruje się poleceniem switchport mode private-vlan promiscuous, a porty isolated lub community jako switchport mode private-vlan host.

PVLAN są obsługiwane tylko na przełącznikach warstwy 3 lub wybranych modelach przełączników L2.

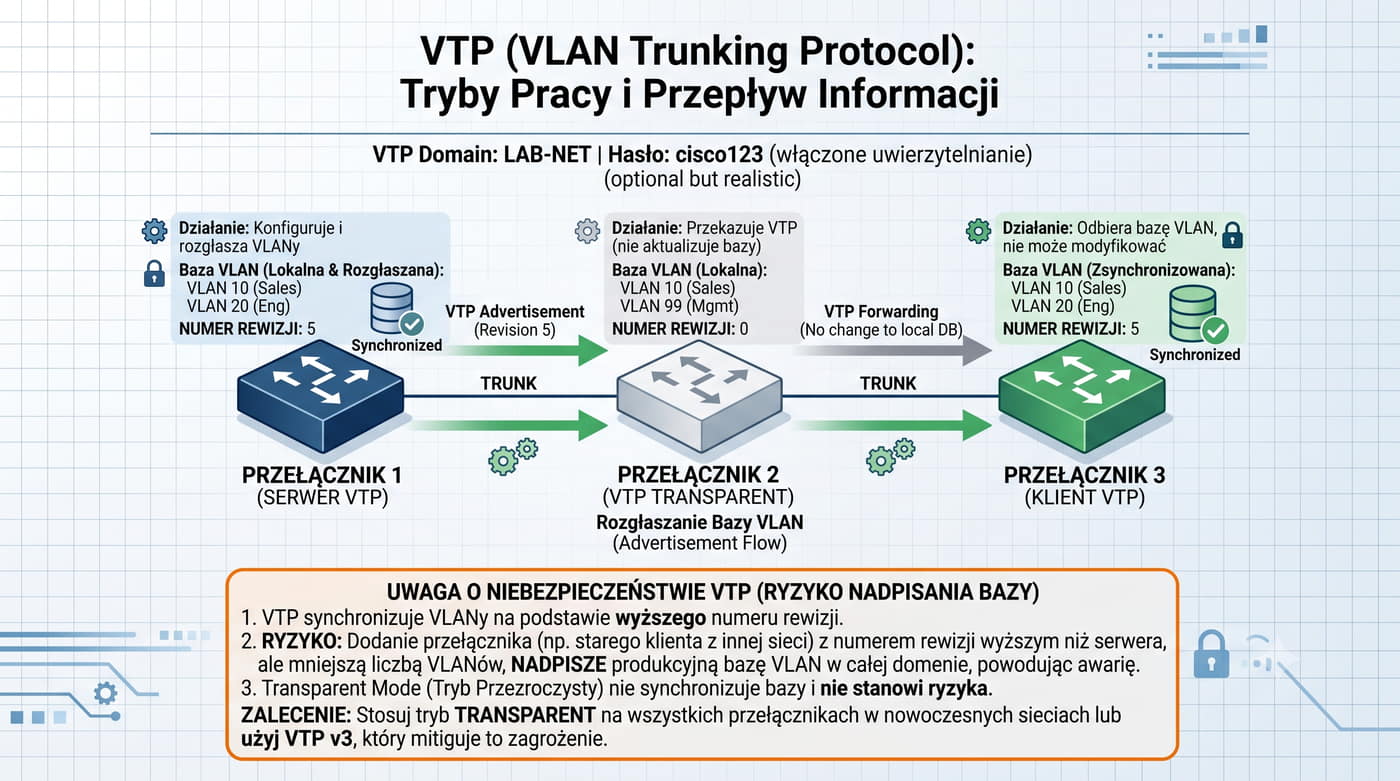
21/28 VTP – VLAN Trunking Protocol
Uwaga: VTP może być niebezpieczne – dodanie przełącznika z wyższym numerem rewizji nadpisuje bazę VLAN w całej sieci. W praktyce często używa się trybu transparent.

VTP ma wersje: VTPv1, VTPv2 i VTPv3.

VTP (VLAN Trunking Protocol) to protokół Cisco służący do dystrybucji bazy VLAN między przełącznikami w sieci.

Dzięki VTP administrator tworzy VLAN na jednym przełączniku (serwer VTP), a pozostałe przełączniki (klienty VTP) automatycznie otrzymują te same informacje.

VTP działa wyłącznie na trunkach i wykorzystuje do komunikacji VLAN 1.

VTP ma trzy tryby pracy: Server – przechowuje bazę, może ją modyfikować i rozgłasza zmiany.

Client – przechowuje bazę, ale nie może jej modyfikować – otrzymuje aktualizacje od serwera.

Transparent – nie uczestniczy w VTP (przekazuje ramki VTP dalej, ale nie aktualizuje własnej bazy).

VTP jest protokołem warstwy 2 opracowanym przez Cisco, który umożliwia automatyczną dystrybucję bazy VLAN między przełącznikami w sieci.

Działa on na trunkach i wykorzystuje ramki multicast wysyłane na adres 01:00:0C:CC:CC:CC.

Główną zaletą VTP jest centralne zarządzanie, co eliminuje konieczność ręcznej konfiguracji na każdym przełączniku.

Największym zagrożeniem VTP jest mechanizm numeru rewizji (revision number), który zwiększa się przy każdej zmianie bazy.

Jeśli do sieci zostanie podłączony przełącznik z wyższym numerem rewizji, jego baza VLAN nadpisze bazę wszystkich przełączników w domenie VTP, co może spowodować usunięcie wszystkich VLAN i paraliż sieci.

Dlatego w środowiskach produkcyjnych często używa się trybu transparent.

Alternatywą dla VTP w nowoczesnych sieciach są narzędzia do automatyzacji konfiguracji, takie jak Ansible, które oferują większą kontrolę i bezpieczeństwo przy synchronizacji konfiguracji VLAN między przełącznikami.

Ansible nie ingeruje w działanie sieci podczas synchronizacji i pozwala na weryfikację konfiguracji przed jej zastosowaniem.

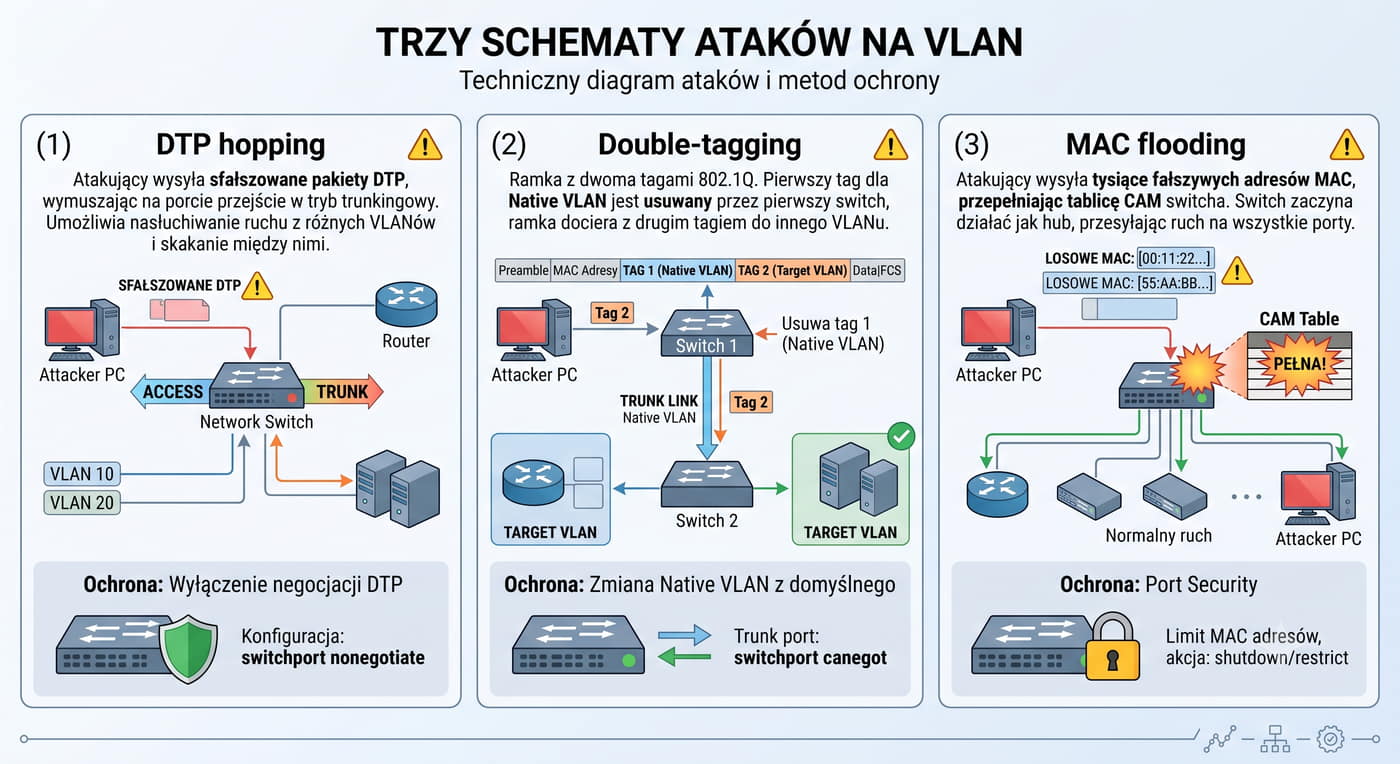
22/28 Bezpieczeństwo VLAN – zagrożenia i ochrona

Bezpieczeństwo VLAN – zagrożenia i ochrona

VLAN Hopping (atak DTP): Atakujący wysyła sfałszowane ramki DTP, zmuszając port przełącznika do przejścia w tryb trunk.

Po uzyskaniu trunk atakujący może przesyłać ruch z tagami VLAN, uzyskując dostęp do innych sieci wirtualnych. Ochrona: Wyłącz DTP (switchport nonegotiate) na wszystkich portach, które nie są trunk.

Double-Tagging (atak 802.1Q): Atakujący wysyła ramkę z dwoma tagami 802.1Q.

Przełącznik odbiera ramkę na trunk, usuwa pierwszy tag (należący do native VLAN) i przekazuje ramkę z drugim tagiem do docelowego VLAN. Ochrona: Zmień native VLAN na trunkach na inny niż VLAN 1.

MAC Flooding: Atakujący wysyła ramki z losowymi adresami MAC, wypełniając tablicę CAM przełącznika.

Po przepełnieniu tablicy przełącznik zaczyna floodować cały ruch na wszystkie porty. Ochrona: Ogranicz liczbę adresów MAC na porcie (port security).

VLAN Hopping (atak DTP): Atakujący wysyła sfałszowane ramki DTP, które informują przełącznik, że port powinien przejść w tryb trunk.

Jeśli port jest skonfigurowany jako dynamic desirable lub dynamic auto, atakujący może wymusić przejście w trunk bez fizycznego dostępu do przełącznika.

Standardem bezpieczeństwa jest statyczne określenie trybu (access lub trunk) i wyłączenie DTP.

Double-Tagging (znany również jako 802.1Q tunneling attack) wykorzystuje różnicę w obsłudze native VLAN.

Atakujący wysyła ramkę z dwoma tagami VLAN: pierwszy to native VLAN (np. VLAN 1), drugi to docelowy VLAN ofiary.

Przełącznik odbiera ramkę na trunk, usuwa pierwszy tag (bo należy do native VLAN) i przekazuje ramkę z drugim tagiem do docelowego VLAN, omijając izolację między sieciami wirtualnymi.

MAC Flooding: Atakujący wysyła ramki z losowymi adresami MAC źródłowymi, wypełniając tablicę CAM przełącznika.

Każda ramka tworzy nowy wpis w tablicy CAM przełącznika, która ma ograniczoną pojemność.

Po przepełnieniu tablicy przełącznik nie może już zapisywać nowych adresów MAC i zaczyna floodować cały ruch unicast na wszystkie porty, co umożliwia przechwytywanie ruchu przez atakującego.

Zabezpieczeniem jest port security, które ogranicza maksymalną liczbę adresów MAC na porcie.

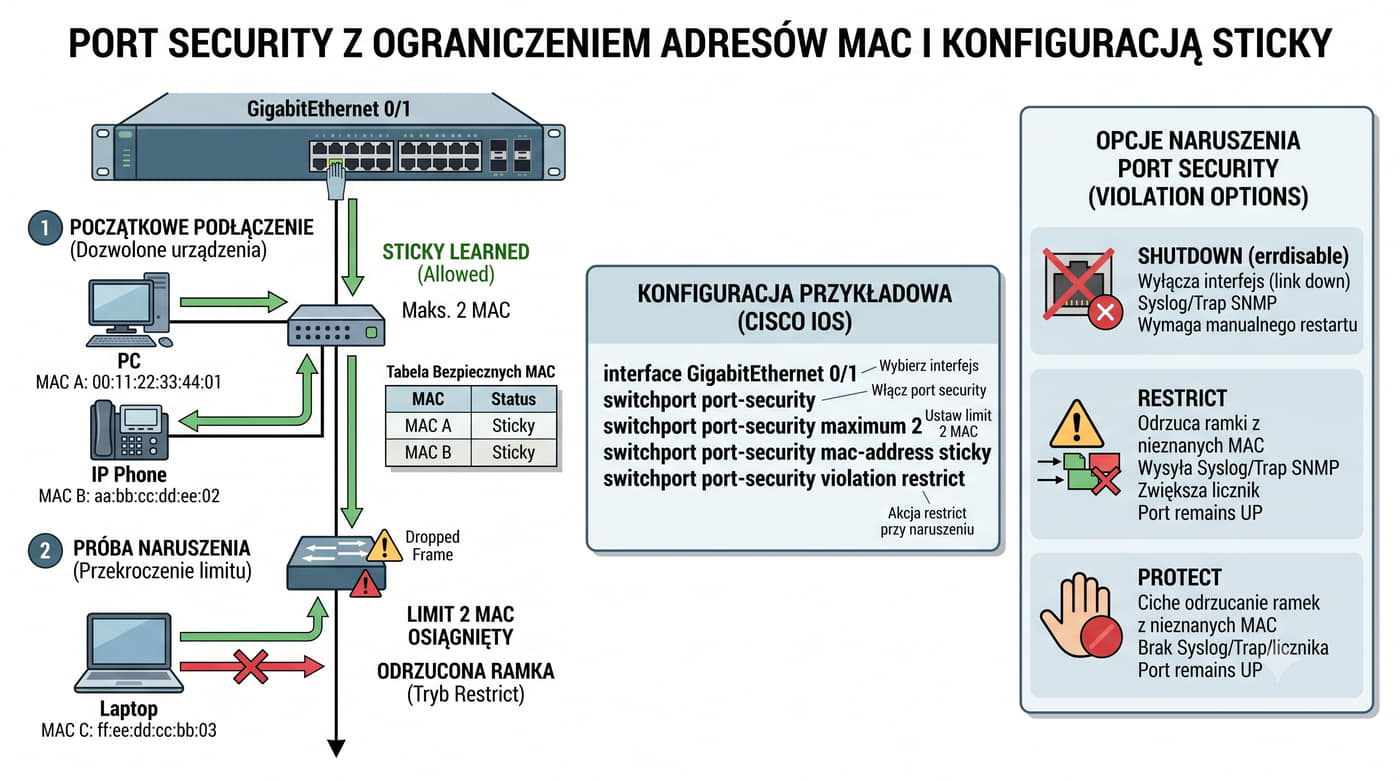
23/28 Port Security – ochrona przed MAC flooding
interface gigabitEthernet 0/1
 switchport port-security
 switchport port-security maximum 2
 switchport port-security mac-address sticky
 switchport port-security violation restrict
exit
! Port security: max 2 adresy MAC, sticky (uczy się dynamicznie), violation=restrict

Opcje violation: shutdown – port przechodzi w errdisable (domyślnie, najbezpieczniej). restrict – port działa, ale odrzuca ramki z nieznanego MAC i generuje log. protect – odrzuca ramki po cichu, bez logów.

mac-address sticky zapamiętuje adresy MAC dynamicznie w konfiguracji.

Zapobiega atakom MAC flooding i nieautoryzowanemu podłączaniu urządzeń do sieci.

Działa poprzez ograniczenie liczby adresów, które mogą być źródłem ramek na danym porcie.

Gdy liczba wykrytych adresów MAC przekroczy skonfigurowane maximum, przełącznik podejmuje akcję zgodną z ustawieniem violation.

Tryb shutdown (domyślny) natychmiast wyłącza port, przełączając go w stan errdisable.

Port można przywrócić przez shutdown/no shutdown na interfejsie lub skonfigurować auto recovery: errdisable recovery cause psecure-violation.

Tryb restrict jest mniej restrykcyjny – port pozostaje aktywny, ale ramki z nieautoryzowanego adresu MAC są odrzucane, a zdarzenie jest logowane.

Flaga sticky w switchport port-security mac-address sticky powoduje, że przełącznik zapamiętuje dynamicznie nauczone adresy MAC w konfiguracji running-config.

Po zapisaniu do startup-config adresy te stają się trwałe – nawet po restarcie przełącznik będzie pamiętał, które adresy MAC są dozwolone na porcie.

Jest to wygodne rozwiązanie w sieciach, gdzie urządzenia rzadko się zmieniają.

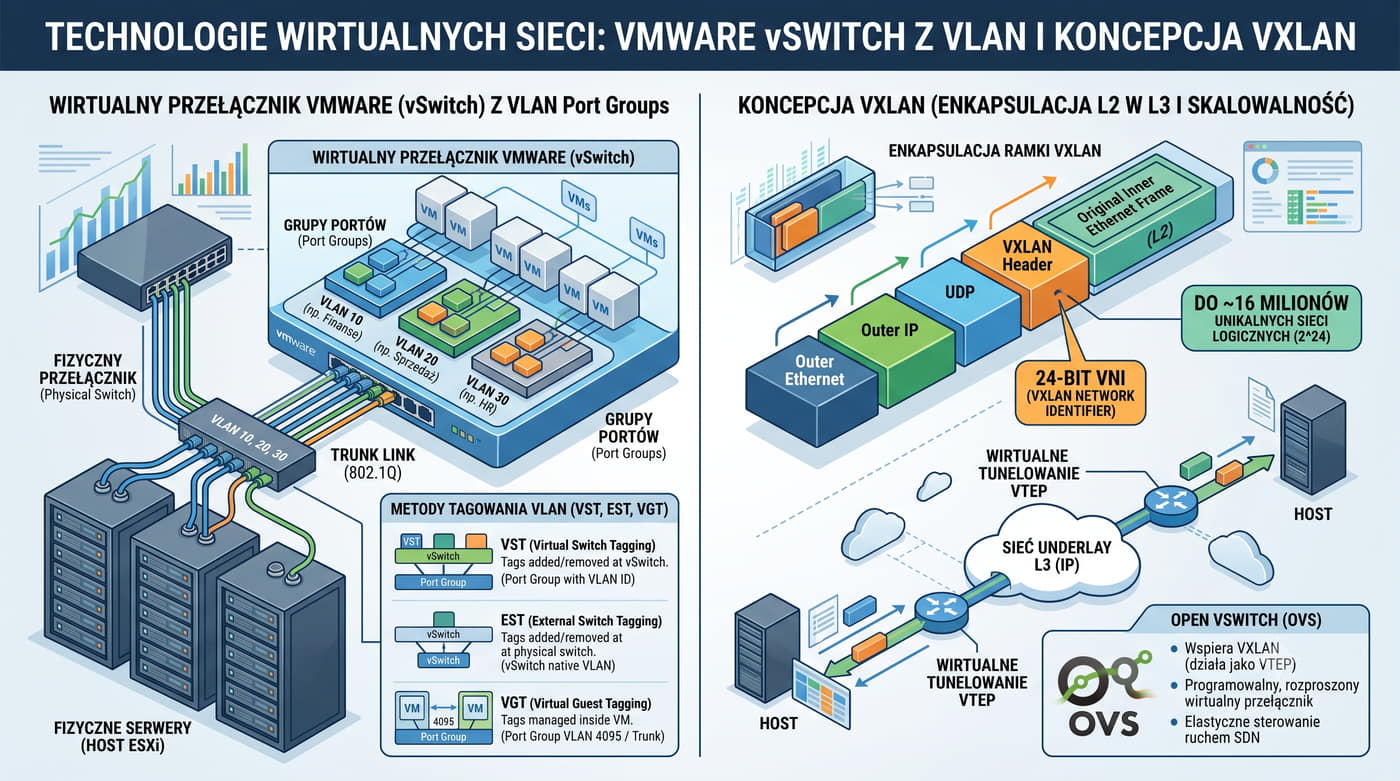
24/28 VLAN w środowisku wirtualnym i chmurze

W środowiskach wirtualizacyjnych (VMware vSphere, Open vSwitch) VLAN jest implementowany programowo na wirtualnych przełącznikach.

VMware vSphere oferuje wirtualny przełącznik standardowy (vSwitch) i rozproszony (dvSwitch), które obsługują tagowanie 802.1Q.

Administrator może przypisać VLAN do portu grupy wirtualnych maszyn, co izoluje ruch między VM bez konieczności konfiguracji fizycznego przełącznika.

W chmurze publicznej (AWS, Azure, GCP) koncepcja VLAN jest realizowana przez wirtualne sieci prywatne (VPC), które zapewniają izolację na poziomie warstwy 3 z użyciem enkapsulacji VXLAN (Virtual Extensible LAN).

VXLAN używa 24-bitowego identyfikatora VNI, co umożliwia adresację do 16 milionów izolowanych sieci wirtualnych (w porównaniu do 4094 w 802.1Q).

Open vSwitch (OVS) obsługuje 802.1Q, STP, LACP oraz tunelowanie VXLAN i GRE.

W środowiskach wirtualizacyjnych VLAN może być implementowany na trzy sposoby: Virtual Switch Tagging (VST) – wirtualny przełącznik taguje ramki, External Switch Tagging (EST) – tagowanie na fizycznym przełączniku, Virtual Guest Tagging (VGT) – tagowanie w systemie gościa (VM).

VST jest najczęściej stosowany, ponieważ nie wymaga konfiguracji w VM.

VXLAN (Virtual Extensible LAN) został opracowany przez Cisco i VMware jako rozwiązanie problemu ograniczonej liczby sieci VLAN (4094) w sieciach chmurowych i centrach danych.

VXLAN enkapsuluje ramkę Ethernet w pakiecie UDP (port 4789) z 24-bitowym VNI (VXLAN Network Identifier), co daje 16 milionów izolowanych sieci.

VXLAN jest fundamentem sieci definiowanych programowo (SDN).

Open vSwitch (OVS) to open-source'owy wirtualny przełącznik używany w platformach takich jak OpenStack, KVM i Docker.

OVS obsługuje 802.1Q, STP, LACP, VXLAN, GRE i OpenFlow, co czyni go elastycznym narzędziem do budowania wirtualnych sieci w środowiskach chmurowych i kontenerowych.

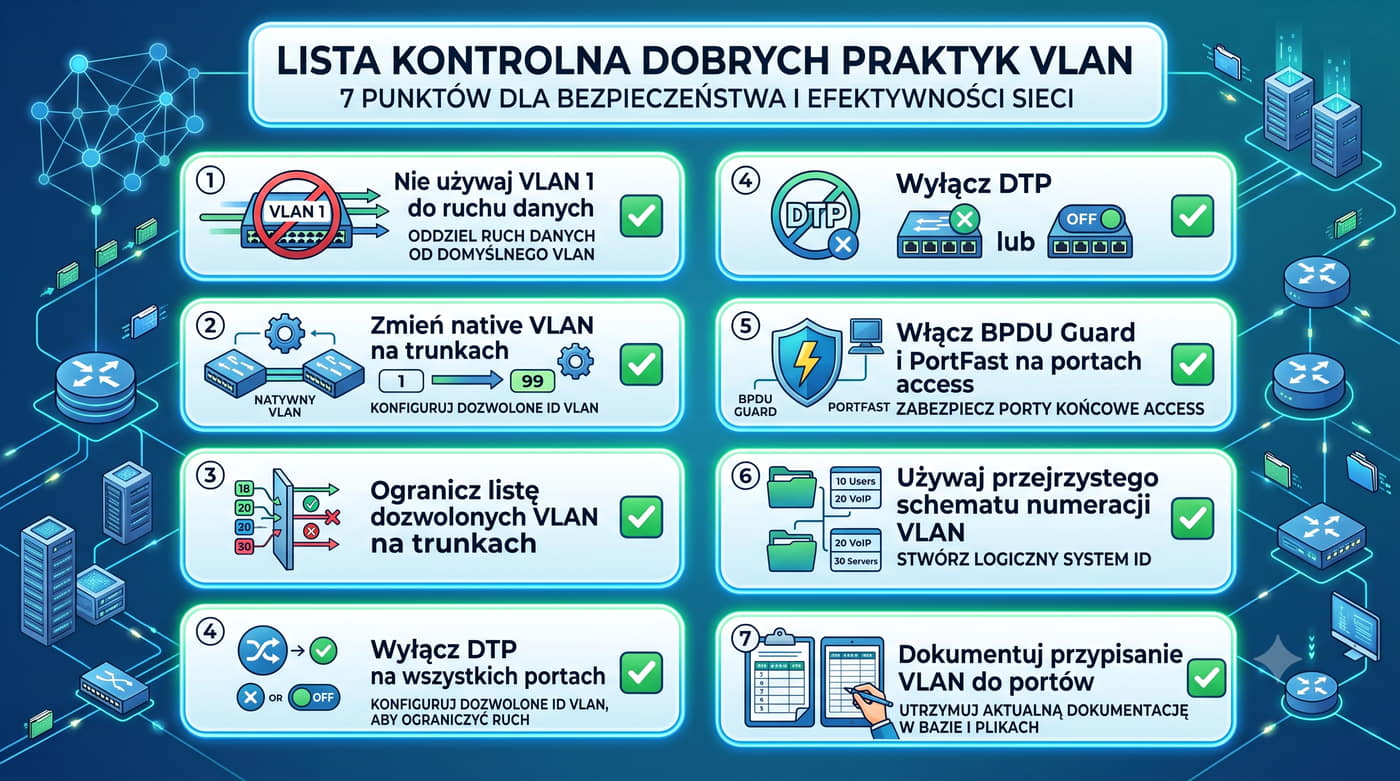
25/28 Najlepsze praktyki dla VLAN
  • Nie używaj VLAN 1 do ruchu danych – przenieś zarządzanie do dedykowanego VLAN (np. 999) i wyłącz nieużywane porty z VLAN 1.
  • Zmień native VLAN na trunkach – ustaw native VLAN na inny niż VLAN 1 (np. 999), aby zapobiec atakom double-tagging.
  • Ogranicz listę dozwolonych VLAN na trunkach – używaj switchport trunk allowed vlan z listą tylko niezbędnych VLAN.
  • Wyłącz DTP na wszystkich portach – porty access ustaw jako switchport mode access, trunk jako switchport mode trunk z nonegotiate.
  • Włącz BPDU Guard i PortFast na wszystkich portach access – ochrona przed nieautoryzowanymi przełącznikami.
  • Używaj przejrzystego schematu numeracji VLAN – np. 10 – IT, 20 – Księgowość, 30 – Kadry, 100 – Głos, 999 – Zarządzanie.
  • Dokumentuj przypisanie VLAN do portów – ułatwia diagnostykę, audyt i planowanie zmian.

Poniżej zestawienie dobrych praktyk dotyczących konfiguracji i zarządzania VLAN w sieciach produkcyjnych.

Stosowanie się do najlepszych praktyk VLAN jest kluczowe dla utrzymania bezpiecznej i wydajnej sieci korporacyjnej.

Regularne audyty konfiguracji VLAN powinny obejmować weryfikację list dozwolonych VLAN na trunkach, sprawdzenie czy nieużywane porty są wyłączone lub przypisane do blackhole, oraz kontrolę spójności konfiguracji native VLAN na obu końcach łączy trunk.

W kontekście dokumentacji VLAN warto prowadzić centralny rejestr w formie arkusza kalkulacyjnego lub systemu CMDB, który zawiera: numer, nazwę, przeznaczenie, podsieć IP, listę portów i przełączników, oraz datę ostatniej modyfikacji.

Taka dokumentacja jest nieoceniona podczas diagnostyki awarii i planowania rozbudowy sieci.

Automatyzacja konfiguracji VLAN przy użyciu narzędzi takich jak Ansible, Python z biblioteką Netmiko lub NAPALM pozwala na masowe wdrażanie zmian z minimalnym ryzykiem błędu.

Szablony konfiguracji (Jinja2) umożliwiają generowanie konfiguracji VLAN dla setek przełączników na podstawie jednego pliku z danymi, co znacząco przyspiesza wdrażanie i zapewnia spójność konfiguracji.

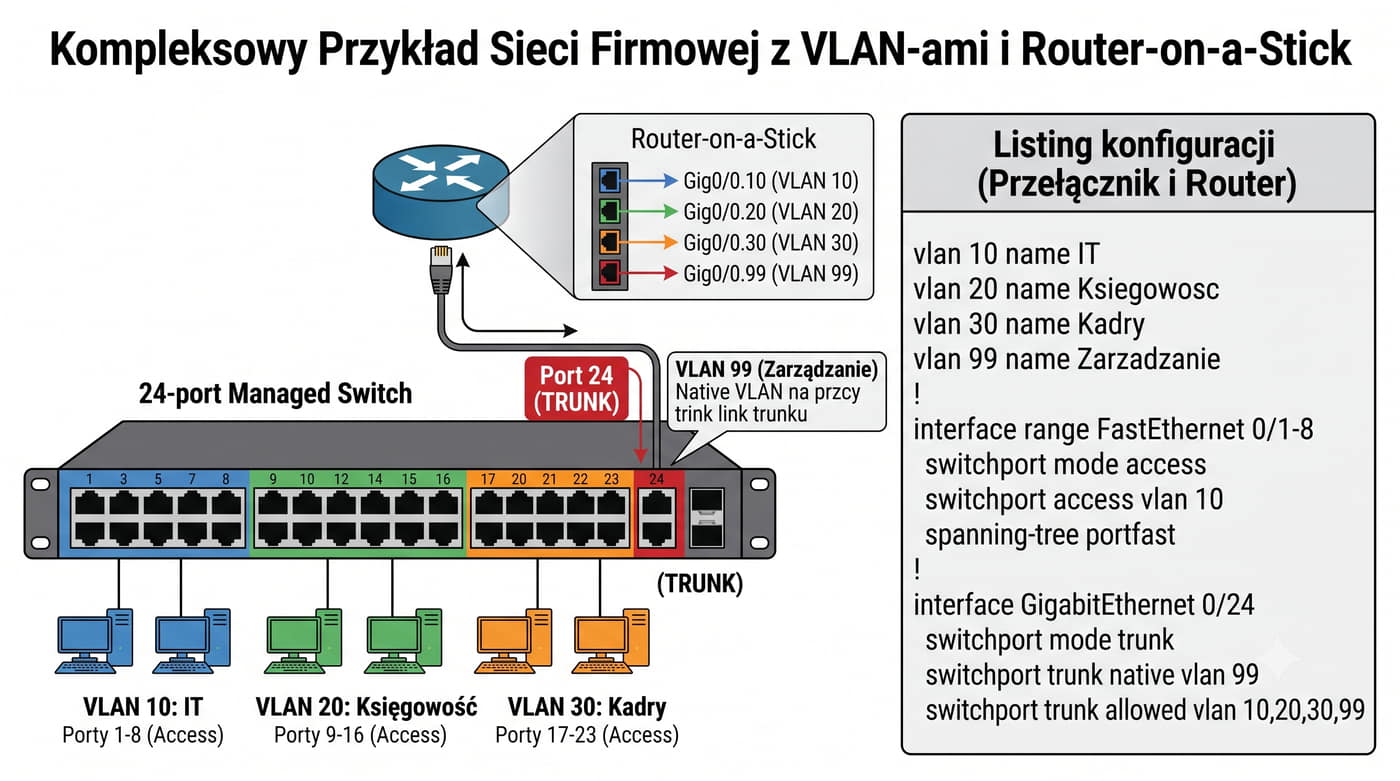
26/28 Przykład kompleksowy – sieć firmowa z VLAN
! Konfiguracja przełącznika
vlan 10
 name IT
vlan 20
 name Ksiegowosc
vlan 30
 name Kadry
vlan 99
 name Zarzadzanie

! Porty access
interface range fastEthernet 0/1-8
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast
exit
interface range fastEthernet 0/9-16
 switchport mode access
 switchport access vlan 20
 spanning-tree portfast
exit
interface range fastEthernet 0/17-23
 switchport mode access
 switchport access vlan 30
 spanning-tree portfast
exit

! Trunk do routera
interface gigabitEthernet 0/24
 switchport mode trunk
 switchport trunk native vlan 99
 switchport trunk allowed vlan 10,20,30,99

Firma ma trzy działy: IT, Księgowość i Kadry, korzystające z jednego przełącznika Cisco 24-portowego.

Router łączy się przez trunk do przełącznika (router-on-a-stick) i zapewnia routing między VLAN oraz dostęp do Internetu.

Port 24 jest trunkiem z dozwolonymi VLAN 10,20,30,99.

Po skonfigurowaniu routingu na routerze, hosty z różnych VLAN mogą komunikować się ze sobą zgodnie z regułami ACL.

W przykładzie przedstawiono typową konfigurację sieci małej firmy z VLAN i routingiem między sieciami wirtualnymi.

Przełącznik ma 24 porty: 8 dla IT (VLAN 10), 8 dla Księgowości (VLAN 20), 7 dla Kadr (VLAN 30) i 1 trunk do routera (G0/24).

Native VLAN na trunk został zmieniony na VLAN 99 (zarządzanie), co eliminuje ryzyko ataku double-tagging.

PortFast na wszystkich portach access eliminuje 30-sekundowe opóźnienie przy podłączaniu hostów.

Należy również dodać BPDU Guard na portach access dla pełnego bezpieczeństwa.

Router musi mieć skonfigurowane subinterfejsy dla każdego VLAN z enkapsulacją 802.1Q i adresami IP bram.

Hosty w każdym VLAN używają adresu IP subinterfejsu jako bramy domyślnej.

27/28 Diagnostyka VLAN
show vlan brief
! Podstawowa lista VLAN i przypisanych portów

show vlan id 10
! Szczegółowe informacje o VLAN 10

show interfaces trunk
! Lista interfejsów trunk, native VLAN i dozwolone VLAN

show interfaces status
! Status portów, VLAN i tryb (access/trunk)

show mac address-table
! Tablica adresów MAC z informacją o VLAN

show interfaces gigabitEthernet 0/1 switchport
! Szczegółowa konfiguracja switchport (tryb, native VLAN, dozwolone VLAN)

Podstawowe polecenia do diagnostyki VLAN w Cisco IOS:

W RouterOS odpowiedniki: /interface bridge vlan print (lista VLAN na moście), /interface bridge port print (role i PVID portów), /interface ethernet print (status łączy).

Polecenie show vlan brief jest najszybszym sposobem na uzyskanie ogólnego obrazu VLAN na przełączniku.

Wyświetla numer, nazwę, status (active/inactive) oraz porty przypisane do każdego VLAN.

Jeśli VLAN jest aktywny, ale nie ma przypisanych portów, widnieje jako active z pustą kolumną portów.

Polecenie show interfaces trunk wyświetla wszystkie interfejsy skonfigurowane jako trunk wraz z informacjami: tryb (on, desirable, auto, nonegotiate), native VLAN, lista dozwolonych VLAN oraz lista VLAN aktywnych na trunk.

Jeśli lista dozwolonych VLAN nie zawiera sieci wirtualnych, które powinny być dostępne, ruch z tych VLAN nie będzie przekazywany przez trunk.

show mac address-table wyświetla tablicę adresów MAC z podziałem na VLAN.

Jest to przydatne narzędzie do sprawdzenia, czy hosty w danym VLAN są poprawnie widoczne na odpowiednich portach.

Jeśli adres MAC hosta pojawia się na nieprawidłowym porcie lub VLAN, może to wskazywać na problem z konfiguracją VLAN lub pętlę w sieci.

28/28 Podsumowanie

Najważniejsze wnioski:

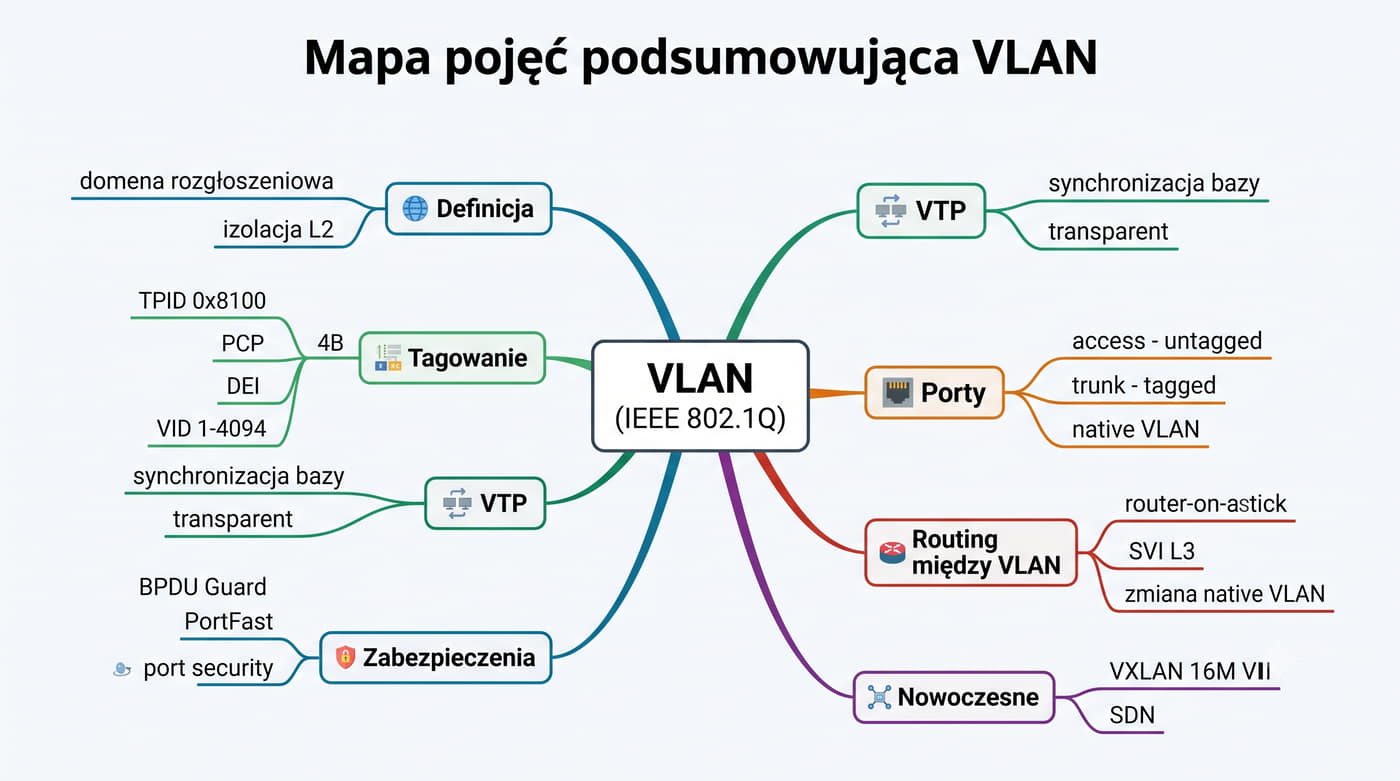
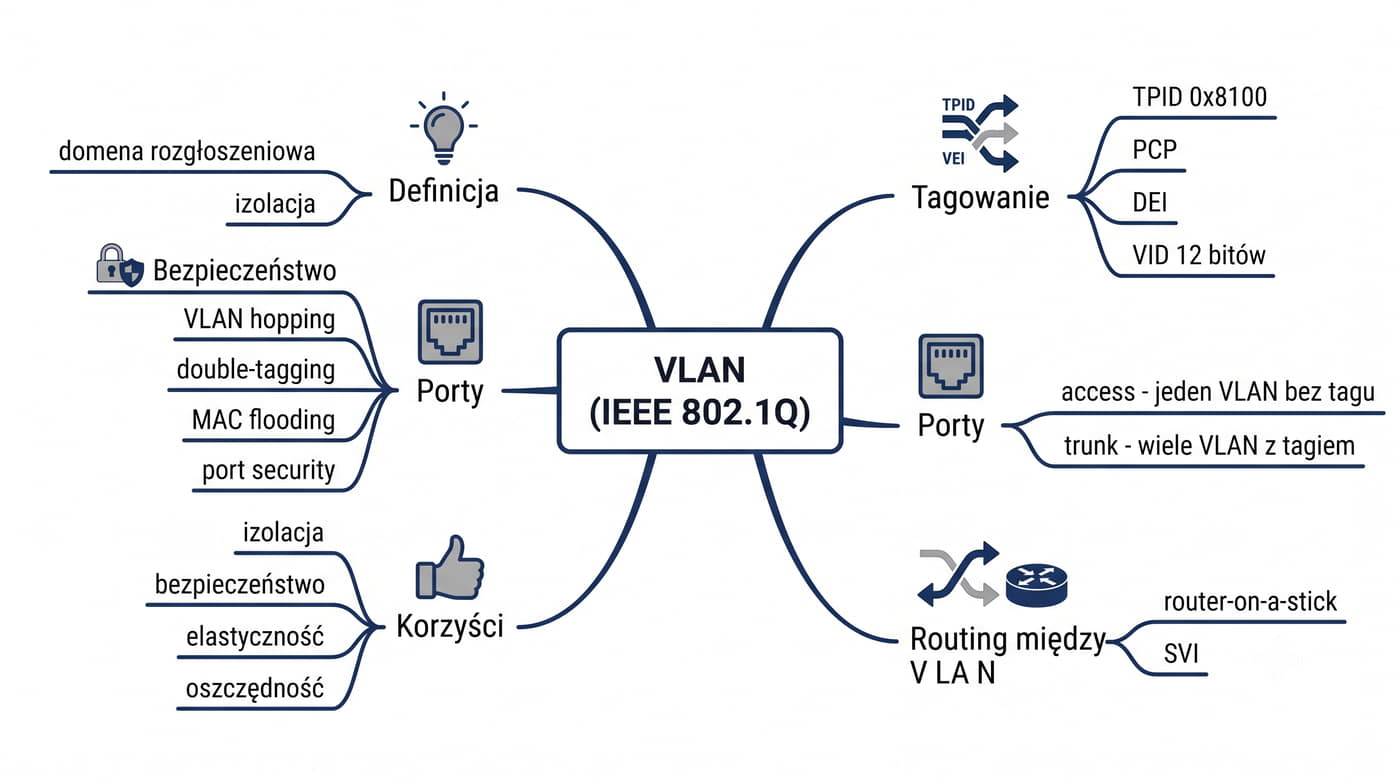
  • VLAN dzieli przełącznik na izolowane domeny rozgłoszeniowe – poprawia bezpieczeństwo i wydajność sieci.
  • Standard IEEE 802.1Q dodaje 4-bajtowy tag do ramki Ethernet: TPID (0x8100) + PCP (3 bity) + DEI (1 bit) + VID (12 bitów, 1-4094).
  • Port Access – jeden VLAN, ramki bez tagu. Port Trunk – wiele VLAN, ramki z tagiem 802.1Q. Native VLAN na trunk przesyła ramki bez tagu.
  • Routing między VLAN wymaga urządzenia warstwy 3: router-on-a-stick (subinterfejsy 802.1Q) dla małych sieci lub przełącznik L3 z SVI dla większych.
  • VTP synchronizuje bazę VLAN między przełącznikami Cisco – używać z ostrożnością (zalecany tryb transparent).
  • Zabezpieczenia: zmień native VLAN na trunkach, wyłącz DTP, stosuj BPDU Guard, PortFast i port security.
  • W chmurze i wirtualizacji koncepcja VLAN jest realizowana przez VPC/VXLAN z 24-bitowym VNI (16 mln sieci).

Zrozumienie zasad działania, tagowania 802.1Q, typów portów oraz routingu między sieciami wirtualnymi jest niezbędne dla każdego administratora sieci.

Szczególną uwagę należy zwrócić na kwestie bezpieczeństwa związane z VLAN.

Ataki VLAN hopping, double-tagging i MAC flooding mogą zagrozić izolacji między sieciami wirtualnymi.

Wdrożenie odpowiednich zabezpieczeń, w tym zmiana native VLAN, wyłączenie DTP i stosowanie port security, powinno być standardem w każdej sieci produkcyjnej.

W sieciach definiowanych programowo (SDN) VLAN są zastępowane przez VXLAN, który oferuje 16 milionów izolowanych sieci i enkapsulację przez sieć IP.