1/29 Routing statyczny

Router, tablica routingu i trasy statyczne

Prezentacja poświęcona jest routingowi statycznemu – budowie routera, tablicy routingu, trasom statycznym i domyślnej bramie.

Omówiono komunikację między hostami w różnych podsieciach z wykorzystaniem ARP, konfigurację routingu w RouterOS i Cisco IOS oraz symulacje w Cisco Packet Tracer.

Routing statyczny polega na ręcznym definiowaniu przez administratora tras w tablicy routingu routera.

Każdy wpis określa sieć docelową z maską, adres następnego skoku oraz interfejs wyjściowy, co daje pełną kontrolę nad przepływem ruchu w sieci.

Podstawową zaletą rozwiązania jest całkowity brak narzutu na pasmo sieciowe, ponieważ routery nie wymieniają się żadnymi komunikatami aktualizującymi.

Trasy pozostają niezmienione do czasu ręcznej ingerencji administratora, co zapewnia stabilność i przewidywalność działania sieci.

Routing statyczny sprawdza się doskonale w małych sieciach o stabilnej topologii oraz w punktach brzegowych, gdzie istnieje pojedyncza ścieżka do sieci zewnętrznych.

W rozległych infrastrukturach korporacyjnych pełni często rolę uzupełnienia dla routingu dynamicznego, szczególnie przy definiowaniu tras domyślnych.

2/29 Streszczenie

Router to urządzenie warstwy 3, które łączy różne sieci IP i podejmuje decyzje o przekazywaniu pakietów na podstawie tablicy routingu.

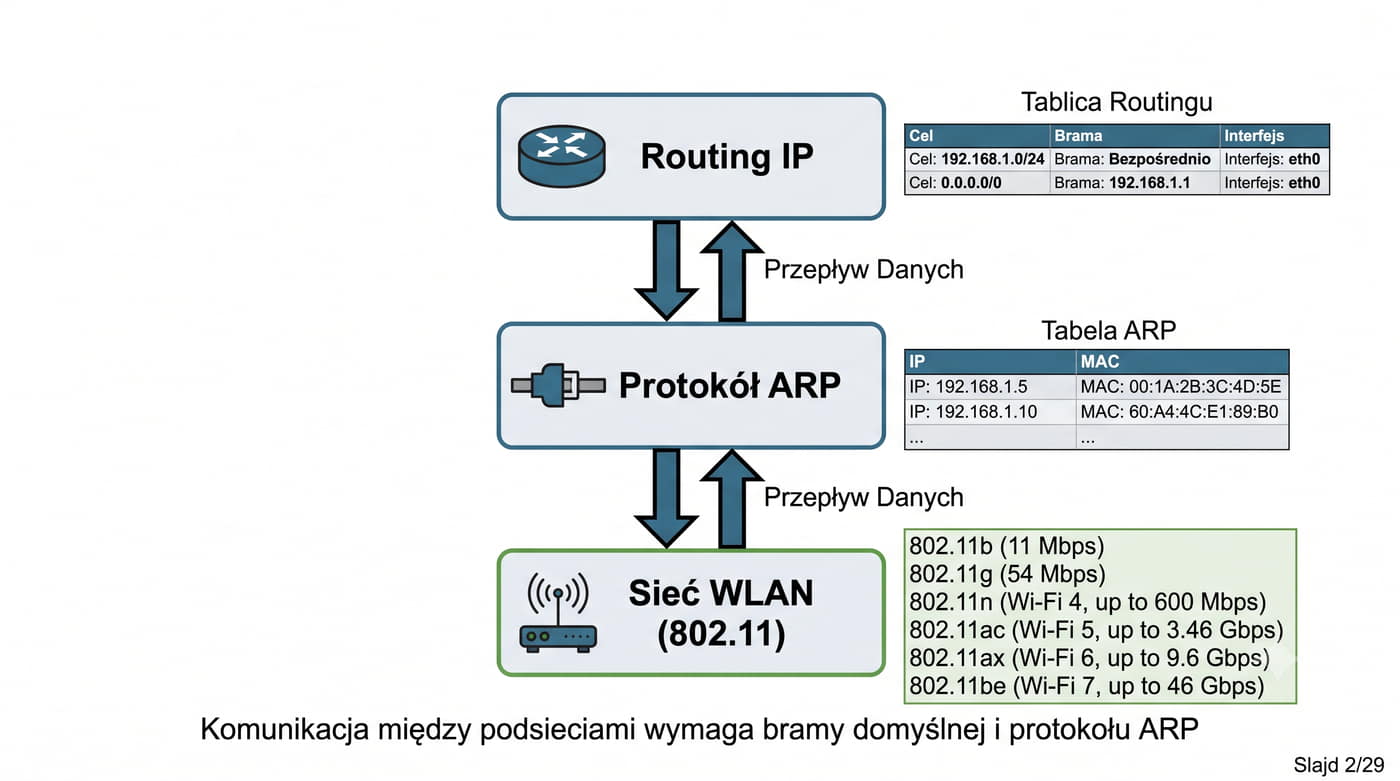
Komunikacja między hostami w różnych podsieciach wymaga bramy domyślnej (routera) i protokołu ARP do mapowania adresów.

Routing statyczny pozwala administratorowi ręcznie definiować trasy do sieci docelowych.

Najważniejsze pojęcia to tablica routingu, następny skok, trasa domyślna i metryka.

Router stanowi urządzenie warstwy trzeciej modelu OSI, które łączy różne sieci IP i podejmuje decyzje o przekazywaniu pakietów na podstawie zawartości tablicy routingu.

Komunikacja między hostami należącymi do różnych podsieci wymaga obecności bramy domyślnej oraz współdziałania protokołu ARP na obu etapach transmisji.

Routing statyczny umożliwia administratorowi ręczne definiowanie tras do sieci docelowych poprzez wskazanie adresu następnego skoku i interfejsu wyjściowego.

Najważniejszymi pojęciami w tym kontekście są tablica routingu, następny skok, trasa domyślna oraz metryka określająca preferencję danej trasy.

W praktyce inżynierskiej znajomość tras statycznych stanowi fundament niezbędny do zrozumienia działania protokołów routingu dynamicznego.

Właściwie skonfigurowany routing statyczny jest kluczowy dla zapewnienia komunikacji w sieciach o dowolnej skali i złożoności.

3/29 Literatura

Książki

  1. Sieci komputerowe – Andrew S. Tanenbaum, David J. Wetherall, wyd. Rebis (wydanie polskie)
  2. Routing w sieciach IP – Krzysztof Nowicki, Józef Woźniak, wyd. Uniwersytetu Gdańskiego
  3. Sieci bezprzewodowe Wi-Fi. Podręcznik administratora – Krzysztof Pytel, wyd. WSIP
  4. Administrator sieci komputerowej. Podręcznik – Jarosław Szymanek, wyd. Helion

Źródła internetowe

  1. MikroTik Wiki – Routing, Wireless – wiki.mikrotik.com
  2. Dokumentacja Cisco IOS – IP Routing – www.cisco.com
  3. Standard IEEE 802.11-2020 (omówienia na polskich stronach branżowych)
  4. Materiały dydaktyczne Katedry Telekomunikacji AGH – www.kt.agh.edu.pl
Dobór odpowiedniej literatury przedmiotowej ma kluczowe znaczenie dla skutecznego opanowania zagadnień związanych z routingiem i architekturą sieci komputerowych.

Podręcznik Andrew Tanenbauma od lat stanowi standardowe źródło wiedzy akademickiej, obejmujące zarówno podstawy teoretyczne, jak i praktyczne aspekty działania protokołów sieciowych.

Publikacja Nowickiego i Woźniaka poświęcona routingowi w sieciach IP zawiera szczegółowe omówienie protokołów dynamicznych oraz mechanizmów trasowania stosowanych w infrastrukturach operatorskich i korporacyjnych.

Dokumentacja techniczna producentów takich jak MikroTik i Cisco dostarcza natomiast praktycznych informacji niezbędnych w codziennej pracy administratora.

Materiały dydaktyczne publikowane przez ośrodki akademickie, w tym Katedrę Telekomunikacji AGH, stanowią wartościowe uzupełnienie literatury komercyjnej.

Korzystanie z bieżących artykułów branżowych oraz specyfikacji IEEE pozwala na bieżąco śledzić rozwój technologii sieciowych.

4/29 Router – definicja i miejsce w modelu OSI
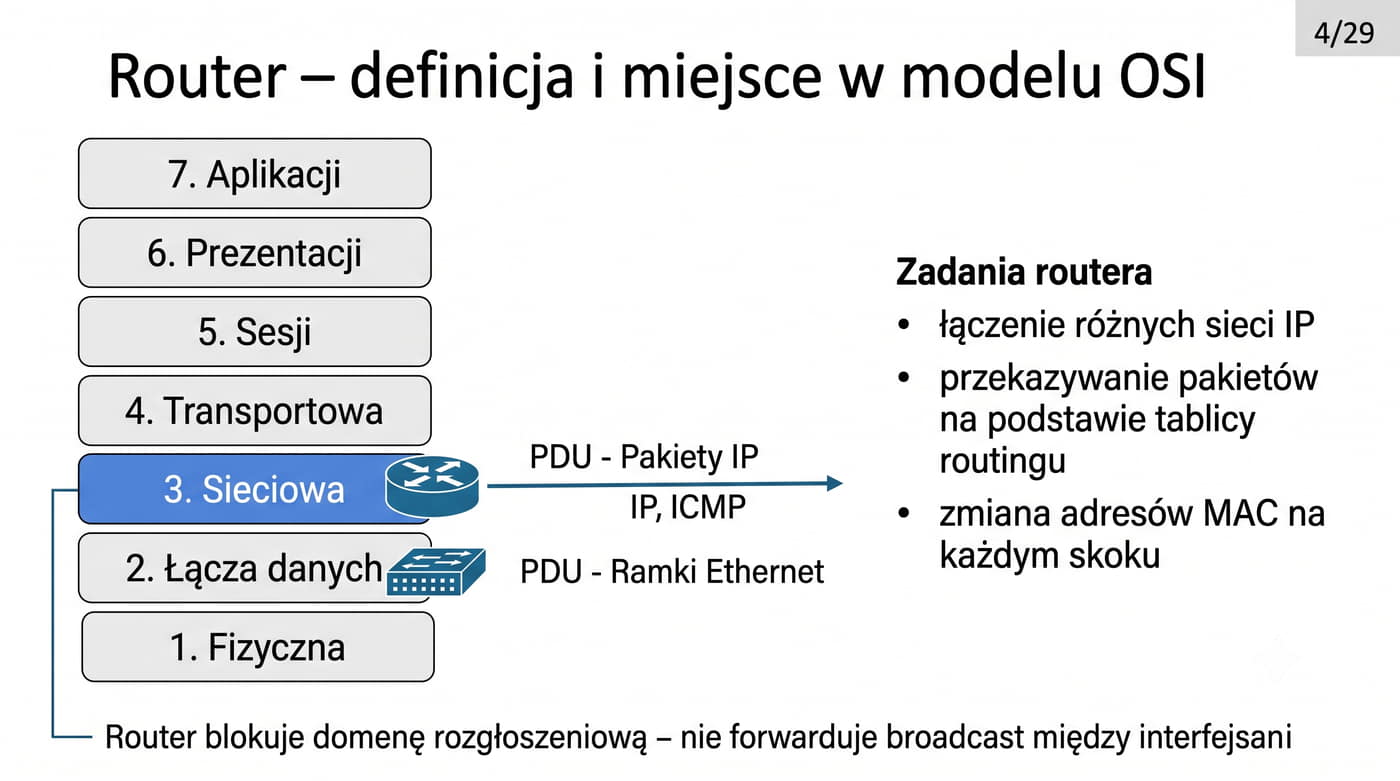
Definicja: Router to urządzenie sieciowe warstwy 3, którego zadaniem jest przekazywanie pakietów IP między różnymi sieciami/podsieciami na podstawie tablicy routingu.

Router jest urządzeniem warstwy 3 (sieciowej) modelu OSI oraz modelu TCP/IP.

Jego podstawowym zadaniem jest łączenie różnych sieci IP i podejmowanie decyzji o przekazywaniu pakietów na podstawie adresu IP docelowego.

Router operuje na jednostkach danych zwanych pakietami (packets), odczytując z nich adres docelowy i konsultując się z tablicą routingu.

W przeciwieństwie do przełącznika, który działa w warstwie 2 i operuje na ramkach Ethernet, router analizuje nagłówek IP (warstwa 3), zmienia adresy MAC w ramce (na każdym skoku) i przekazuje pakiet dalej.

Router jest również granicą domeny rozgłoszeniowej – nie forwarduje ruchu broadcast między swoimi interfejsami.

Router jest urządzeniem warstwy trzeciej modelu OSI, którego podstawowym zadaniem jest analiza nagłówka pakietu IP i podjęcie decyzji routingu na podstawie adresu docelowego.

Każdy router posiada co najmniej dwa interfejsy sieciowe należące do różnych podsieci IP, co umożliwia przekazywanie pakietów między nimi w czasie rzeczywistym.

W przeciwieństwie do przełącznika działającego w warstwie drugiej, router operuje na wyższym poziomie abstrakcji i może łączyć sieci o różnych technologiach warstwy drugiej, takich jak Ethernet, Wi-Fi czy łącza światłowodowe.

Router blokuje również domeny rozgłoszeniowe, co oznacza, że ramka broadcast wysłana w jednej podsieci nie przedostaje się do innych sieci podłączonych do tego samego urządzenia.

W zależności od przeznaczenia router może być urządzeniem dedykowanym lub komputerem z odpowiednim oprogramowaniem.

W sieciach korporacyjnych stosuje się zaawansowane routery z wieloma modułami rozszerzeń obsługujące protokoły routingu dynamicznego i mechanizmy QoS, podczas gdy routery operatorskie potrafią obsługiwać setki tysięcy tras w tablicy routingu.

5/29 Router vs przełącznik – porównanie
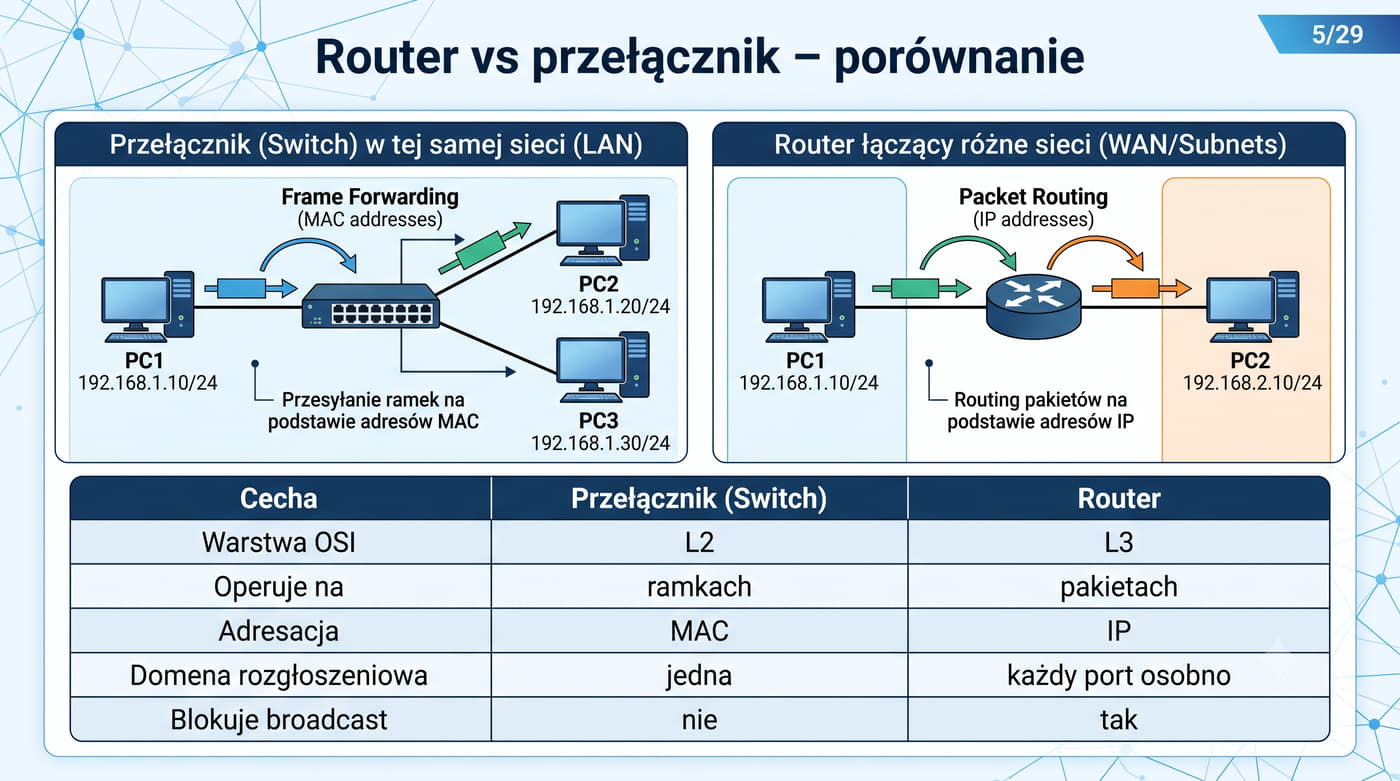
CechaPrzełącznik (switch)Router
Warstwa OSIL2 (łącza danych)L3 (sieciowa)
Operuje naramkach (frame)pakietach (packet)
AdresacjaMACIP
Domena kolizyjnakażdy port osobno
Domena rozgłoszeniowajedna (lub VLAN)każdy port osobno
Przekazuje na podstawieMAC (tablica adresów)IP (tablica routingu)
Blokuje broadcastnietak

Podstawowa różnica: przełącznik łączy urządzenia w tej samej sieci lokalnej i nie rozumie adresów IP, podczas gdy router łączy różne sieci i podejmuje decyzje routingu na podstawie adresów IP.

Przełącznik i router to dwa fundamentalne urządzenia sieciowe o zupełnie różnych zakresach odpowiedzialności wynikających z warstwy działania w modelu OSI.

Przełącznik operuje w warstwie drugiej i forwarduje ramki na podstawie adresów MAC, podczas gdy router działa w warstwie trzeciej i podejmuje decyzje o przekazywaniu pakietów na podstawie adresów IP zawartych w nagłówkach.

Kluczową różnicą między tymi urządzeniami jest sposób obsługi ruchu broadcast.

Przełącznik forwarduje ramki broadcast na wszystkie porty w danej sieci, natomiast router blokuje ten ruch na granicy podsieci, dzięki czemu możliwe jest dzielenie sieci na mniejsze domeny rozgłoszeniowe, co poprawia wydajność i bezpieczeństwo.

W nowoczesnych sieciach korporacyjnych przełączniki i routery często współpracują ze sobą w ramach jednej infrastruktury.

Pojawiają się również przełączniki warstwy trzeciej łączące funkcje obu urządzeń, co jest szczególnie przydatne w środowiskach z wieloma sieciami VLAN wymagającymi routingu.

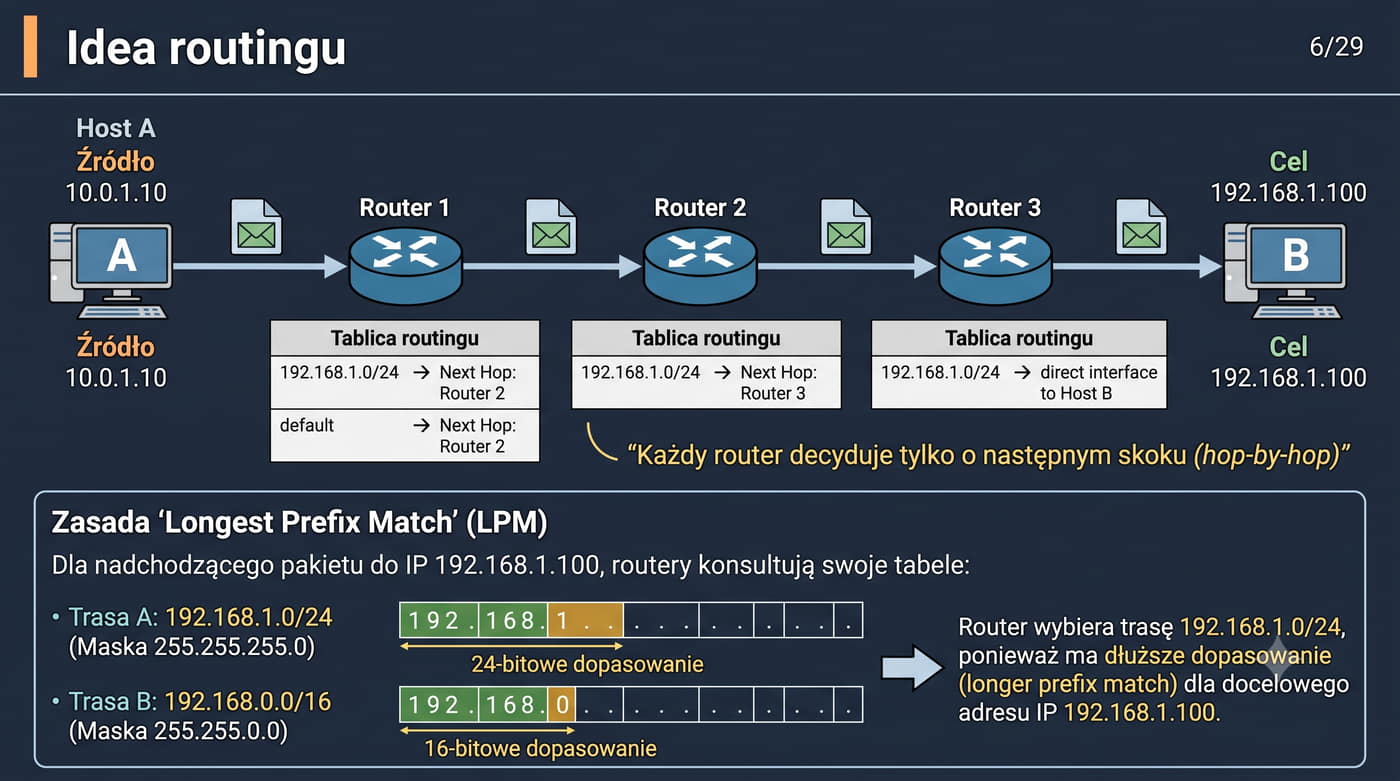
6/29 Idea routingu
Kluczowe pojęcie: Routing = proces znajdowania ścieżki dla pakietu IP od źródła do celu, realizowany przez routery na podstawie tablic routingu.

Routing to proces przekazywania pakietów IP między różnymi sieciami.

Gdy pakiet opuszcza sieć źródłową, trafia do routera, który na podstawie tablicy routingu decyduje, do którego interfejsu i dalej – do którego sąsiedniego routera lub bezpośrednio do hosta docelowego – pakiet powinien zostać wysłany.

Decyzja routingu opiera się na zasadzie najdłuższego dopasowania prefiksu (Longest Prefix Match).

Router przegląda tablicę routingu i wybiera trasę, której maska ma najwięcej bitów zgadzających się z adresem docelowym pakietu.

W przypadku zbieżności wygrywa trasa z najdłuższą maską (najbardziej specyficzna, czyli o największej liczbie bitów prefiksu).

Routing to proces przekazywania pakietów IP między różnymi sieciami, który odbywa się na każdym routerze na ścieżce transmisyjnej.

Każdy router działa samodzielnie, podejmując decyzję wyłącznie na podstawie swojej lokalnej tablicy routingu, co oznacza, że nie ma on pełnej wiedzy o całej ścieżce do celu, a jedynie zna następny krok, do którego należy przekazać pakiet.

Ten mechanizm, nazywany routingiem hop-by-hop, stanowi podstawę działania Internetu.

Kluczowym algorytmem decyzyjnym w routingu jest najdłuższe dopasowanie prefiksu, które polega na wyborze trasy o najbardziej specyficznej masce spośród wszystkich pasujących do adresu docelowego pakietu.

W praktyce routing wymaga poprawnej konfiguracji na wszystkich routerach na ścieżce komunikacji.

Jeśli choć jeden router nie ma trasy do sieci docelowej, pakiet zostanie odrzucony, a nadawca otrzyma komunikat ICMP Destination Unreachable, co podkreśla znaczenie starannego planowania tras w sieciach z routingiem statycznym.

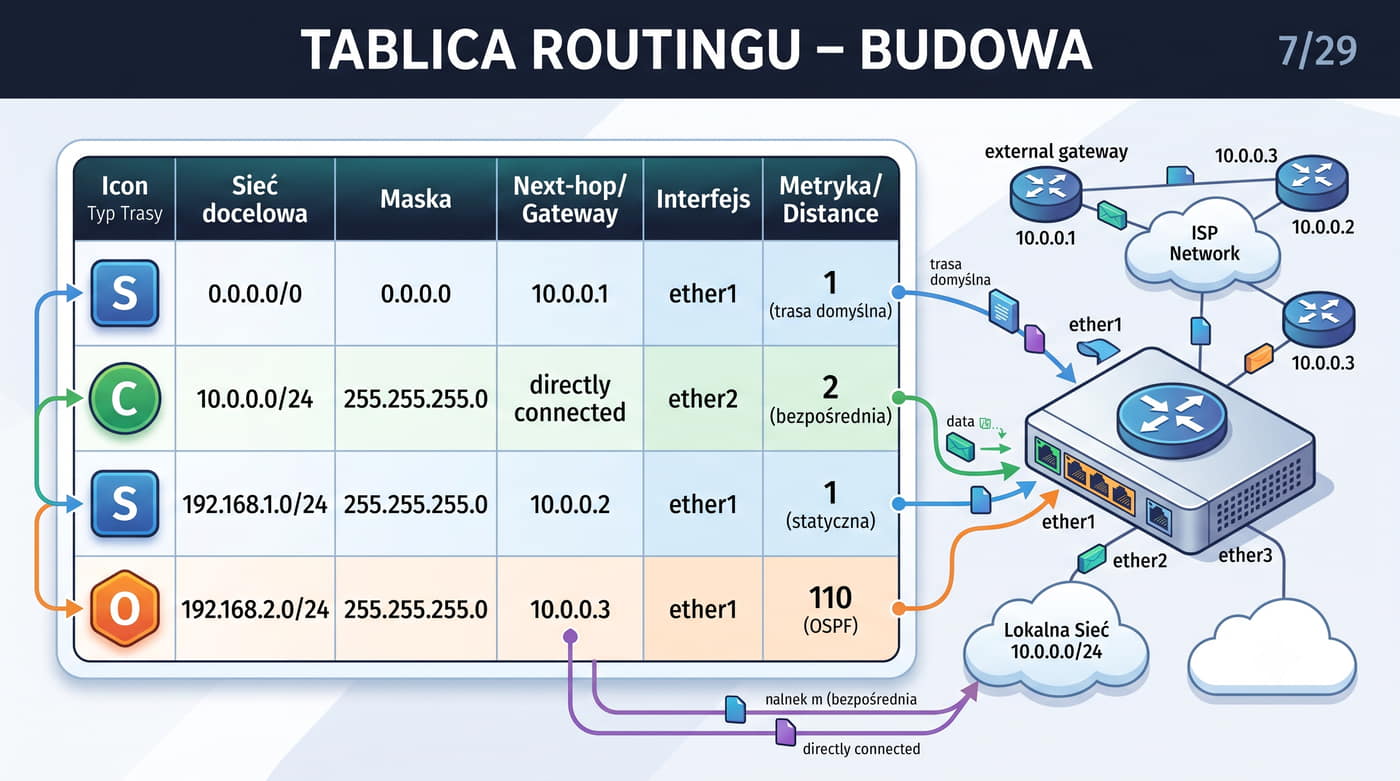
7/29 Tablica routingu – budowa

Tablica routingu zawiera następujące kolumny: sieć docelowa (destination network), maska podsieci (netmask), adres następnego skoku (next-hop / gateway), interfejs wyjściowy oraz metrykę (koszt trasy).

Przykład wpisu: 192.168.2.0/24 via 10.0.0.2 na interfejsie ether1 z metryką 1.

Trasy dzielą się na cztery kategorie:

Trasy bezpośrednie (directly connected) – dodawane automatycznie dla sieci podłączonych do interfejsów routera.

Trasy statyczne – konfigurowane ręcznie przez administratora.

Trasy dynamiczne – uczone przez protokoły routingu (OSPF, RIP, BGP).

Trasa domyślna (default route) – 0.0.0.0/0, używana dla pakietów, których adres docelowy nie pasuje do żadnej konkretnej trasy.

Tablica routingu jest centralną strukturą danych routera przechowującą wszystkie znane trasy, z których każda zawiera adres sieci docelowej, maskę podsieci, adres następnego skoku, interfejs wyjściowy oraz metrykę.

Adres sieci docelowej w połączeniu z maską definiuje zakres adresów IP, do których dana trasa ma zastosowanie.

Trasy w tablicy routingu kategoryzuje się według źródła pochodzenia na bezpośrednio podłączone, statyczne konfigurowane ręcznie oraz dynamiczne uczone przez protokoły routingu.

Szczególnym przypadkiem jest trasa domyślna 0.0.0.0/0, używana dla pakietów, których adres docelowy nie pasuje do żadnej konkretnej trasy w tablicy.

Metryka w RouterOS nazywana jest distance i domyślnie wynosi 1 dla tras statycznych, podczas gdy w Cisco IOS odpowiednikiem jest odległość administracyjna.

Im niższa wartość metryki, tym bardziej preferowana jest dana trasa, a router aktywnie wykorzystuje tylko najlepszą trasę spośród wszystkich dostępnych do tej samej sieci.

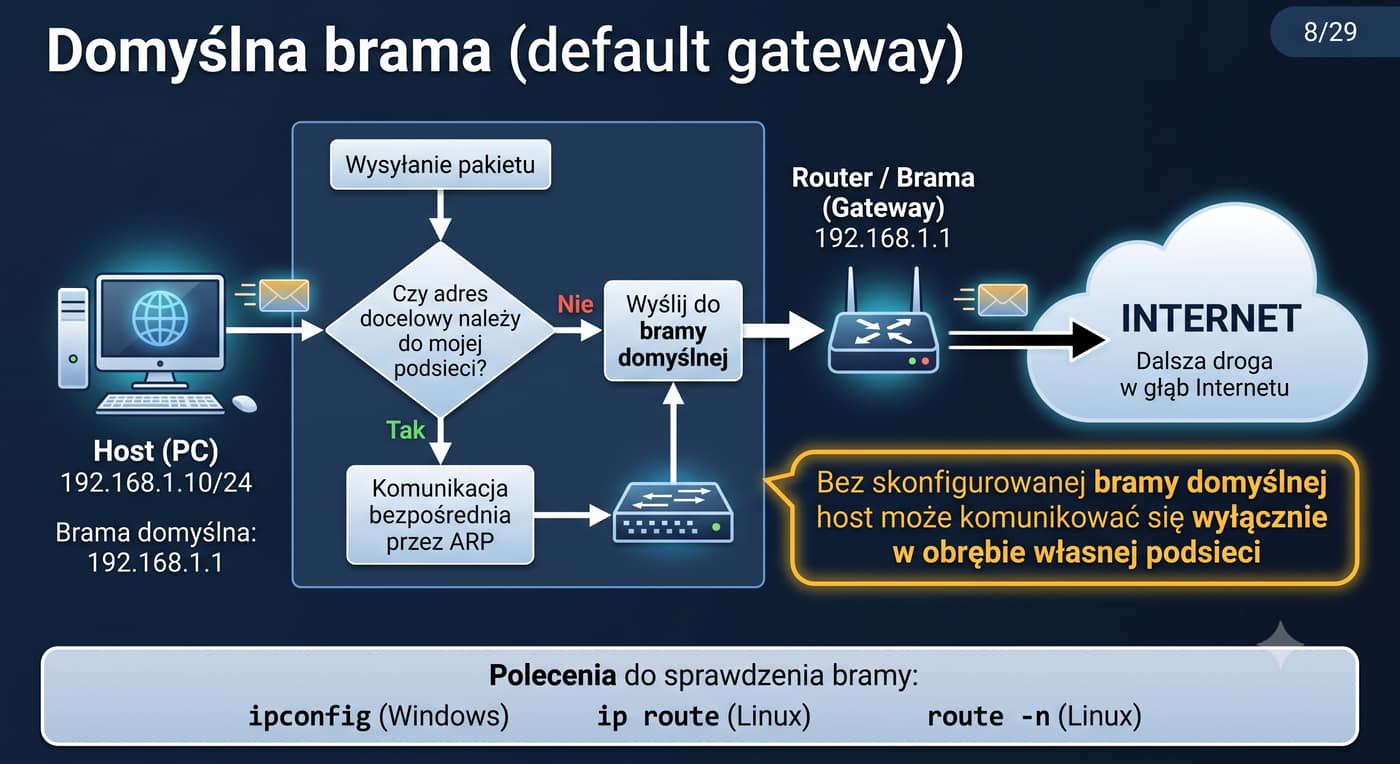
8/29 Domyślna brama (default gateway)
Wyróżnienie: Bez skonfigurowanej domyślnej bramy host może komunikować się wyłącznie w obrębie własnej podsieci. To jeden z najczęstszych błędów konfiguracyjnych uniemożliwiających dostęp do Internetu.

Domyślna brama (default gateway) to adres IP routera, który jest punktem wyjścia z sieci lokalnej do innych sieci.

Każdy host posiada skonfigurowaną bramę domyślną – ręcznie (statycznie) lub przez DHCP.

Gdy host chce wysłać pakiet do adresu spoza swojej podsieci, wysyła go właśnie do bramy domyślnej.

Mechanizm działania: host sprawdza, czy adres docelowy znajduje się w tej samej podsieci co jego własny adres.

Jeśli tak – komunikacja odbywa się bezpośrednio (z wykorzystaniem ARP).

Jeśli nie – pakiet kierowany jest na adres MAC bramy domyślnej, a router przejmuje odpowiedzialność za dalsze dostarczenie pakietu.

Domyślna brama jest jednym z najważniejszych parametrów konfiguracyjnych każdego hosta sieciowego, bez którego komunikacja z urządzeniami spoza własnej podsieci nie jest możliwa.

W systemach Windows konfigurację bramy domyślnej można sprawdzić poleceniem ipconfig, natomiast w systemach Linux za pomocą poleceń ip route lub route -n.

Mechanizm decyzyjny na hoście opiera się na porównaniu adresu docelowego z własnym adresem IP i maską podsieci za pomocą operacji logicznej AND.

Jeśli wynik AND na adresie docelowym i masce jest identyczny z adresem sieci hosta, komunikacja odbywa się bezpośrednio, w przeciwnym razie pakiet kierowany jest na adres MAC bramy domyślnej.

Brak skonfigurowanej bramy domyślnej lub podanie błędnego adresu jest jednym z najczęstszych problemów uniemożliwiających dostęp do Internetu.

W diagnostyce pierwszą czynnością jest sprawdzenie konfiguracji IP hosta i weryfikacja łączności z bramą za pomocą narzędzia ping.

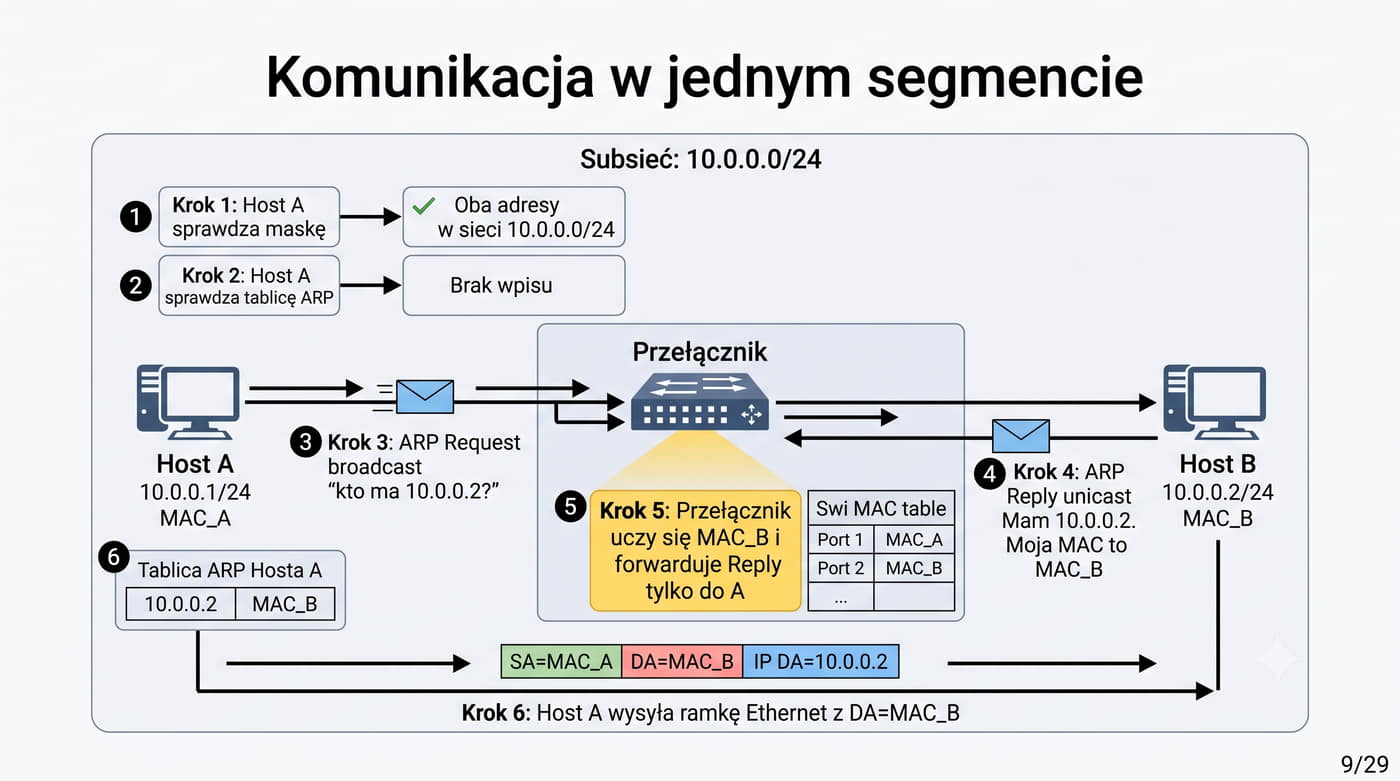
9/29 Komunikacja w jednym segmencie (switch)

Proces wygląda następująco.

Gdy dwa hosty znajdują się w tej samej podsieci, komunikacja odbywa się bezpośrednio przez przełącznik.

Host A (10.0.0.1/24) chce wysłać dane do hosta B (10.0.0.2/24).

Sprawdza maskę – oba adresy należą do sieci 10.0.0.0/24, więc komunikacja jest bezpośrednia.

Host A wysyła ARP Request (broadcast) z pytaniem "kto ma 10.0.0.2?".

Przełącznik nie zna jeszcze MAC_B, więc flooduje ARP Request na wszystkie pozostałe porty – przy okazji uczy się, że MAC_A jest przy porcie hosta A.

Host B odbiera ARP Request i odpowiada ARP Reply (unicast).

Przełącznik odbiera tę ramkę, uczy się MAC_B przy porcie hosta B i forwarduje odpowiedź tylko do portu A.

Host A zapisuje parę IP-MAC w tablicy ARP i wysyła ramkę Ethernet z adresem docelowym MAC_B.

Przełącznik zna już oba adresy, więc forwarduje ramkę precyzyjnie tylko na port hosta B.

Komunikacja między hostami w jednej podsieci opiera się wyłącznie na mechanizmach warstwy drugiej, głównie na protokole ARP.

Host źródłowy przed wysłaniem danych musi poznać adres MAC hosta docelowego, wysyłając zapytanie ARP Request broadcastem na adres FF:FF:FF:FF:FF:FF, które dociera do wszystkich urządzeń w domenie rozgłoszeniowej.

Tylko host z poszukiwanym adresem IP odpowiada komunikatem ARP Reply, podając swój adres MAC, który jest następnie zapisywany w lokalnej tablicy ARP hosta źródłowego.

Kolejne pakiety do tego samego adresu IP mogą być wysyłane bez ponownego zapytania ARP, dopóki wpis w tablicy nie wygaśnie po upływie czasu życia wynoszącego typowo od 30 do 300 sekund.

Przełącznik w tej komunikacji pełni rolę pasywną, ale kluczową dla wydajności, ucząc się adresów MAC i zapisując je w swojej tablicy MAC wraz z numerami portów.

Dzięki temu kolejne ramki są forwardowane bezpośrednio na odpowiednie porty, bez zbędnego rozgłaszania ich na wszystkie interfejsy.

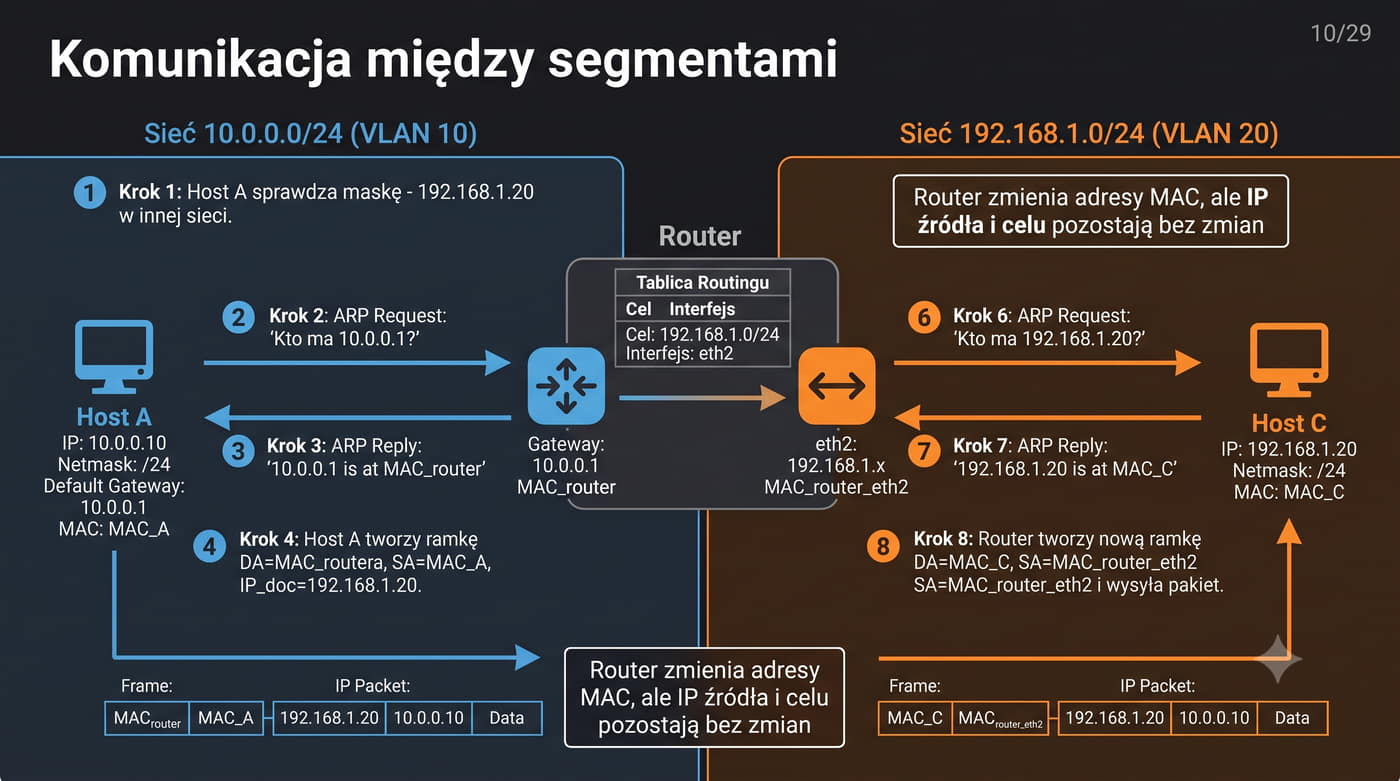
10/29 Komunikacja między segmentami (przez router)

Host A (10.0.0.10/24) chce wysłać dane do hosta C (192.168.1.20/24).

Host A sprawdza maskę – adres 192.168.1.20 nie należy do sieci 10.0.0.0/24.

Host A wysyła ARP Request na adres bramy domyślnej (10.0.0.1) – router odpowiada ARP Reply.

Host A tworzy ramkę: DA = MAC_routera, SA = MAC_A, IP_doc = 192.168.1.20.

Router odbiera pakiet, sprawdza tablicę routingu i stwierdza, że sieć 192.168.1.0/24 jest dostępna przez interfejs eth2.

Router wysyła ARP Request w sieci 192.168.1.0: "kto ma 192.168.1.20?" – Host C odpowiada ARP Reply.

Router tworzy nową ramkę: DA = MAC_C, SA = MAC_router_eth2 i wysyła pakiet do hosta C.

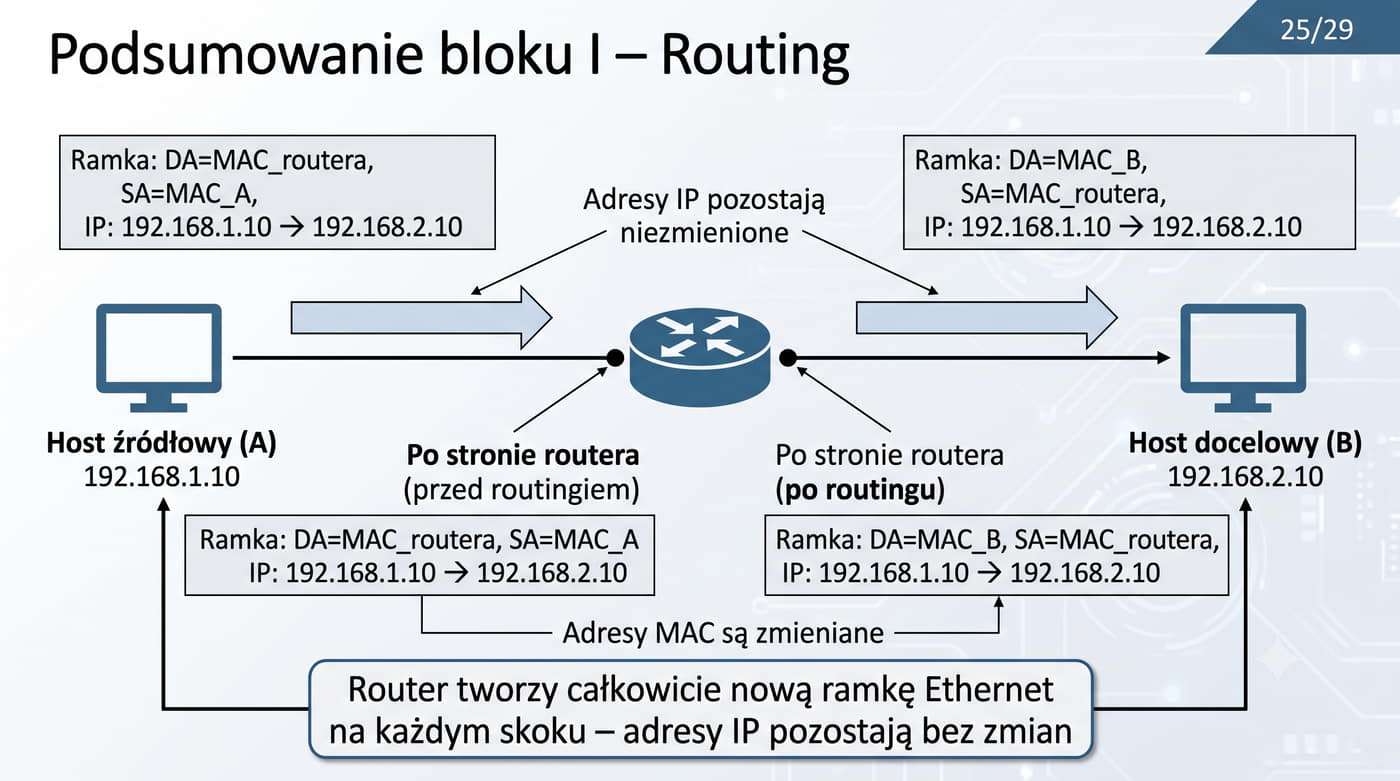
WARSTWA L2 vs L3: Router tworzy całkowicie nową ramkę Ethernet z własnym adresem MAC jako źródłowym i adresem MAC hosta C jako docelowym.

Adresy IP źródła (10.0.0.10) i celu (192.168.1.20) w pakiecie oraz dane wyższych warstw (ICMP, TCP, UDP) pozostają bez zmian – router nie modyfikuje niczego powyżej warstwy 3.

Gdyby pakiet przechodził przez kilka routerów, każde z nich zmieniłoby adresy MAC, ale adresy IP pozostałyby te same na całej trasie.

Cały proces jest przezroczysty dla aplikacji – host A i C widzą tylko swoje adresy IP.
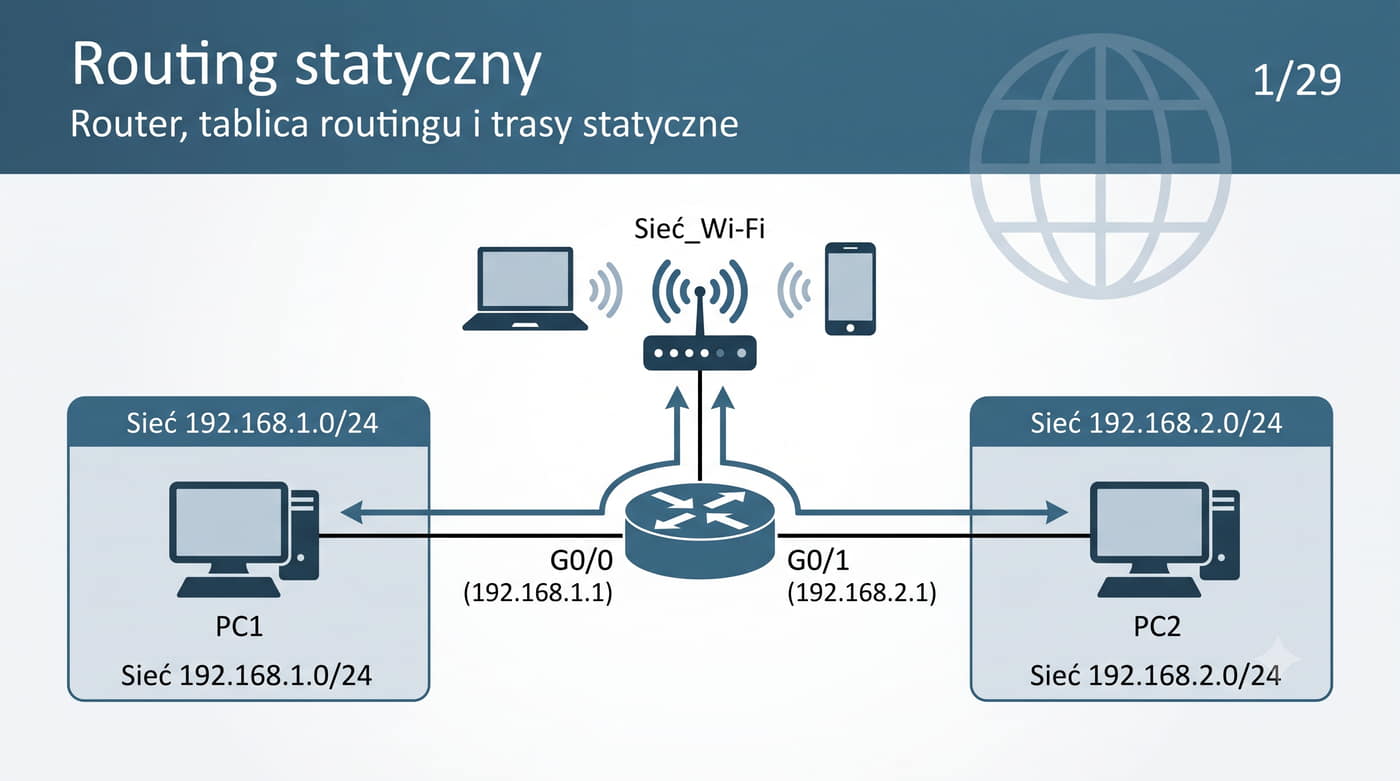
Komunikacja między hostami w różnych podsieciach wymaga udziału routera jako pośrednika i rozpoczyna się od sprawdzenia przez host źródłowy, czy adres docelowy znajduje się w tej samej podsieci.

Po stwierdzeniu różnicy sieci host wysyła zapytanie ARP Request na adres swojej bramy domyślnej, aby poznać jej adres MAC, a następnie kieruje pakiet danych z adresem MAC routera jako docelowym adresem warstwy drugiej.

Router po otrzymaniu pakietu odczytuje docelowy adres IP i przeszukuje swoją tablicę routingu, a po znalezieniu trasy do sieci docelowej sprawdza, przez który interfejs ma wysłać pakiet.

W przypadku gdy sieć docelowa jest bezpośrednio podłączona do jednego z interfejsów, router wykonuje własne zapytanie ARP w tej sieci, aby poznać adres MAC hosta docelowego.

W trakcie tego procesu router tworzy zupełnie nową ramkę Ethernet z własnym adresem MAC jako źródłowym i adresem MAC hosta docelowego jako docelowym, nie modyfikując jednak adresów IP źródła i przeznaczenia w pakiecie.

Router dekrementuje również wartość pola TTL w nagłówku IP, co zapobiega zapętlaniu pakietów w sieci w przypadku błędnych konfiguracji tras.

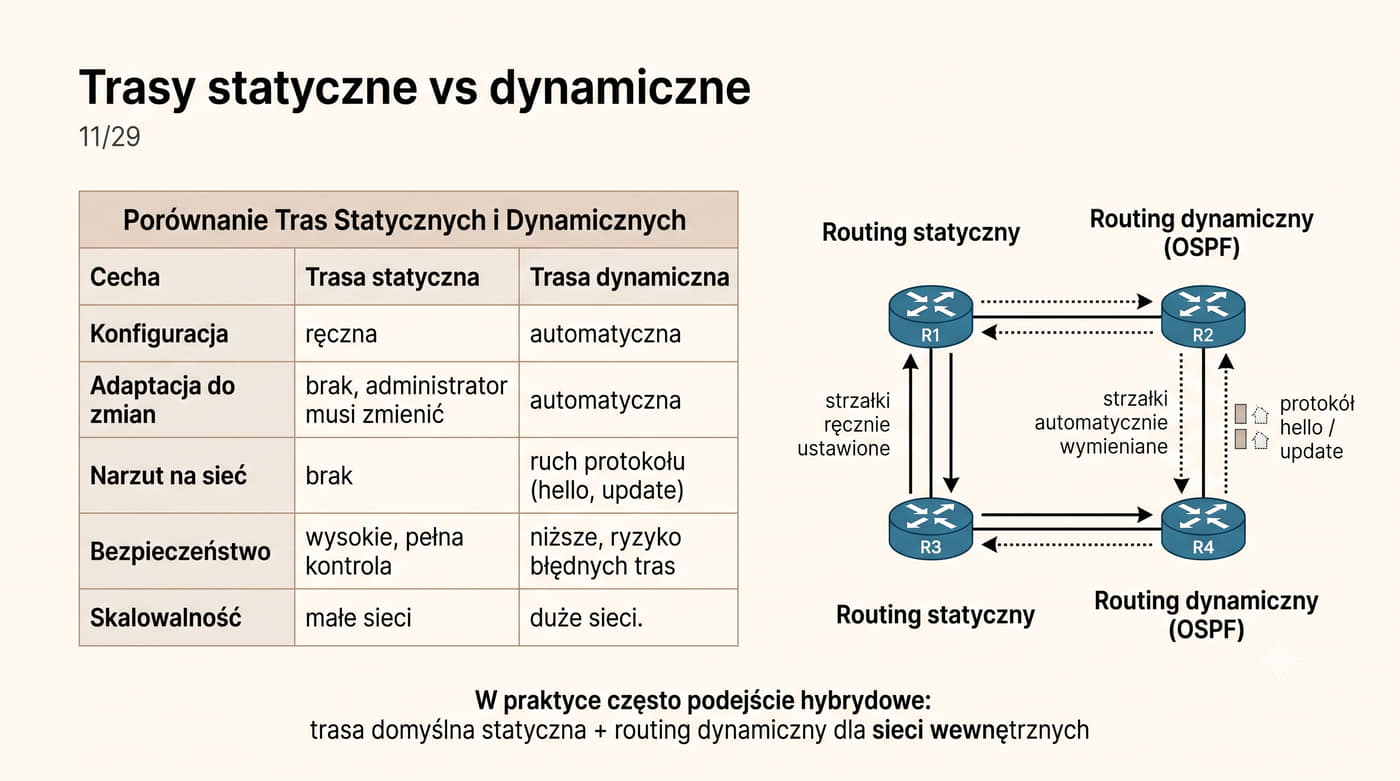
11/29 Trasy statyczne vs dynamiczne
CechaTrasa statycznaTrasa dynamiczna
Konfiguracjaręczna przez administratoraautomatyczna przez protokół routingu
Adaptacja do zmianbrak – administrator musi zmienićautomatyczna
Narzut na siećbrakruch protokołu (hello, update)
Bezpieczeństwowysokie – pełna kontrolaniższe – ryzyko błędnych tras
Skalowalnośćmałe sieci (do kilku tras)duże sieci (setki tras)

Trasy statyczne są proste i przewidywalne – idealne dla małych sieci z jedną ścieżką.

Trasy dynamiczne (RIP, OSPF, BGP) są niezbędne w złożonych topologiach, gdzie routery muszą automatycznie reagować na zmiany (awarie łącza, dodanie nowej sieci).

W praktyce często stosuje się podejście hybrydowe: trasa domyślna statyczna + routing dynamiczny dla sieci wewnętrznych.

Trasy statyczne i dynamiczne różnią się przede wszystkim sposobem zarządzania i adaptacji do zmian w topologii sieci.

Trasy statyczne są definiowane ręcznie przez administratora i pozostają niezmienione do czasu ręcznej modyfikacji, co czyni je idealnymi dla małych sieci o stałej topologii, natomiast trasy dynamiczne są automatycznie wymieniane między routerami za pomocą protokołów routingu.

Wybór między routingiem statycznym a dynamicznym zależy przede wszystkim od wielkości i złożoności sieci.

W sieci z kilkoma routerami routing statyczny jest w pełni wystarczający i prostszy w zarządzaniu, natomiast w sieci z dziesiątkami routerów ręczne zarządzanie trasami staje się niemożliwe i konieczne jest zastosowanie protokołów dynamicznych takich jak OSPF, RIP czy BGP.

W praktyce sieciowej często stosuje się podejście hybrydowe, w którym trasa domyślna do Internetu jest konfigurowana statycznie, a wewnątrz sieci korporacyjnej routing dynamiczny zapewnia automatyczne dostosowanie do zmian i redundancję.

Trasy statyczne mogą również pełnić rolę zapasową z wyższą odległością administracyjną na wypadek awarii routingu dynamicznego.

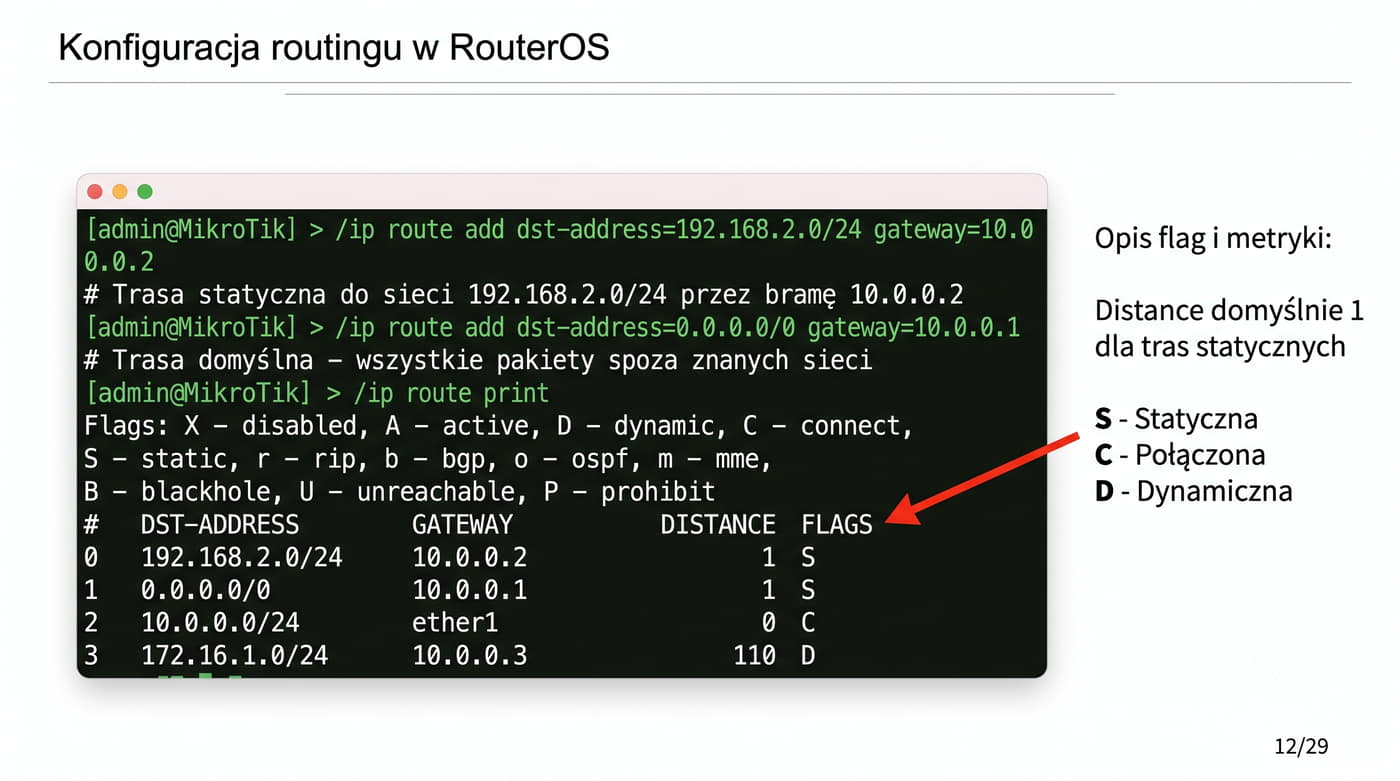
12/29 Konfiguracja routingu w RouterOS
/ip route add dst-address=192.168.2.0/24 gateway=10.0.0.2
# Trasa statyczna do sieci 192.168.2.0/24 przez bramę 10.0.0.2

/ip route add dst-address=0.0.0.0/0 gateway=10.0.0.1
# Trasa domyślna – wszystkie pakiety spoza znanych sieci

/ip route print
# Wyświetlenie tablicy routingu

RouterOS (MikroTik) umożliwia dodawanie tras statycznych za pomocą polecenia /ip route add.

Trasa domyślna to najważniejszy wpis w tablicy routingu – bez niej router nie będzie kierował ruchu do Internetu.

Polecenie /ip route print pokazuje flagi: S (static), C (connected), D (dynamic), R (RIP), O (OSPF).

Flagi pomagają zidentyfikować typ trasy.

Metryka (distance) domyślnie wynosi 1 dla tras statycznych.

RouterOS firmy MikroTik jest popularnym systemem operacyjnym dla routerów oferującym bogate możliwości konfiguracji routingu statycznego za pomocą polecenia /ip route add z parametrami dst-address określającym sieć docelową w notacji CIDR oraz gateway wskazującym adres IP następnego skoku lub interfejs.

Parametr distance pozwala na ustawienie metryki dla tras zapasowych, co umożliwia tworzenie konfiguracji z równoważeniem obciążenia.

RouterOS umożliwia również zaawansowane funkcje routingu, w tym routing tables marks umożliwiający kierowanie ruchu do różnych tablic routingu na podstawie reguł policy routing.

Funkcja ta jest szczególnie przydatna w przypadku wielu łączy internetowych, gdzie ruch do różnych sieci ma być kierowany przez różnych dostawców usług.

Diagnostyka routingu w RouterOS opiera się na poleceniach takich jak /ip route print wyświetlających tablicę routingu z flagami i metrykami oraz /ip route check pozwalających sprawdzić, którą trasą router wyśle pakiet do danego adresu docelowego.

Narzędzie /tool traceroute umożliwia śledzenie ścieżki pakietu do celu i identyfikację potencjalnych problemów na trasie.

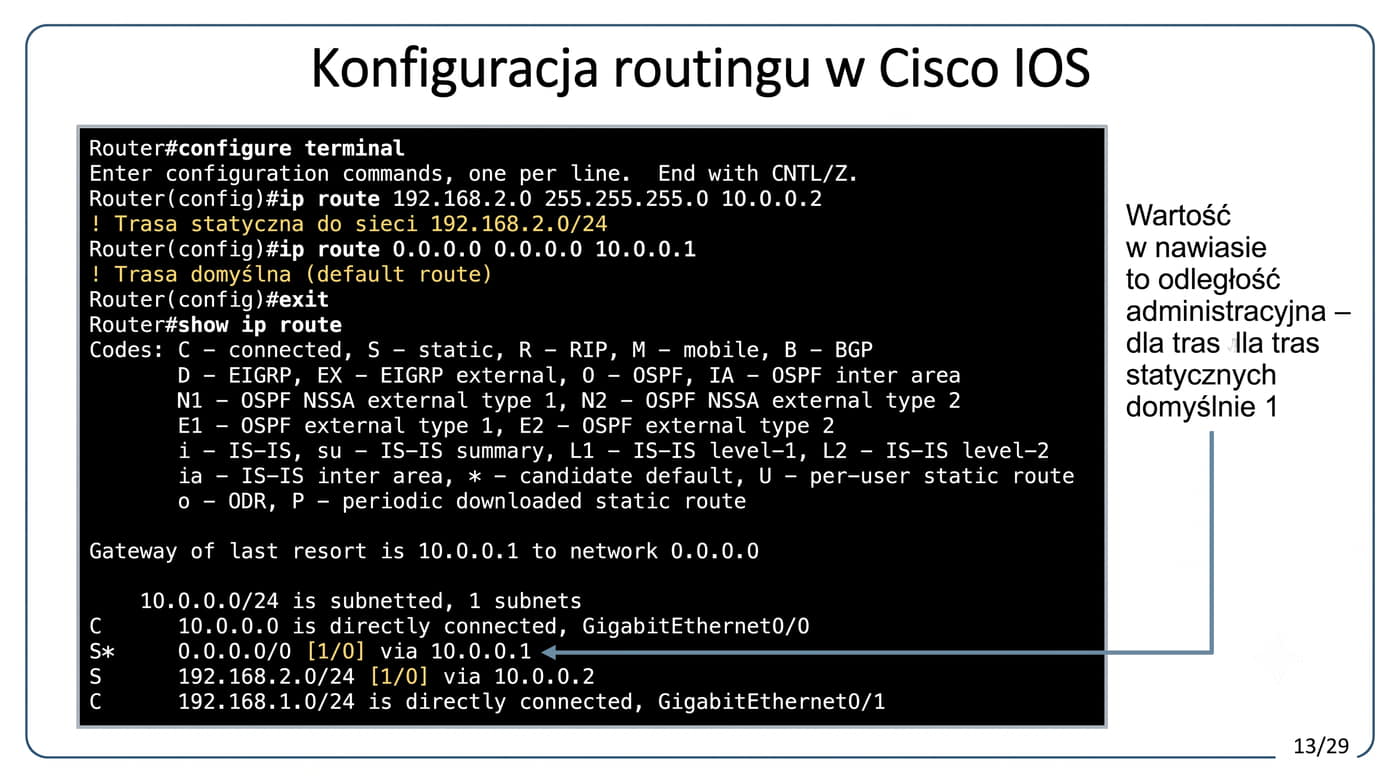
13/29 Konfiguracja routingu w Cisco IOS
ip route 192.168.2.0 255.255.255.0 10.0.0.2
! Trasa statyczna do sieci 192.168.2.0/24

ip route 0.0.0.0 0.0.0.0 10.0.0.1
! Trasa domyślna (default route)

show ip route
! Wyświetlenie tablicy routingu z kodami tras

W Cisco IOS trasy statyczne konfiguruje się poleceniem ip route w trybie konfiguracji globalnej.

Składnia: ip route [sieć_docelowa] [maska] [next-hop].

Wyjście show ip route oznacza trasy kodami: C (connected), S (static), R (RIP), O (OSPF), B (BGP).

Trasa domyślna jest oznaczona jako S*(static + candidate default).

Wartość w nawiasie po kodzie to odległość administracyjna (trustworthiness) – dla tras statycznych domyślnie 1.

System Cisco IOS jest jednym z najpopularniejszych systemów operacyjnych dla routerów i przełączników sieciowych na świecie, a konfiguracja routingu statycznego odbywa się w trybie konfiguracji globalnej za pomocą polecenia ip route.

Po dodaniu trasa jest natychmiast aktywna i widoczna w tablicy routingu, a router Cisco może korzystać z tras typu floating static o wyższej odległości administracyjnej, używanych tylko w przypadku awarii trasy głównej.

Podstawowym narzędziem diagnostycznym w Cisco IOS jest polecenie show ip route, które wyświetla pełną tablicę routingu z kodami określającymi pochodzenie każdej trasy.

Kody obejmują między innymi C dla tras bezpośrednio podłączonych, S dla tras statycznych oraz O i R odpowiednio dla protokołów OSPF i RIP.

Cisco IOS oferuje również zaawansowane funkcje, w tym możliwość konfiguracji tras z parametrem permanent zapobiegającym ich usunięciu w przypadku awarii interfejsu.

Trasy statyczne mogą wskazywać interfejs zamiast adresu IP następnego skoku, co jest szczególnie przydatne w sieciach point-to-point oraz w konfiguracji trasy domyślnej 0.0.0.0 0.0.0.0.

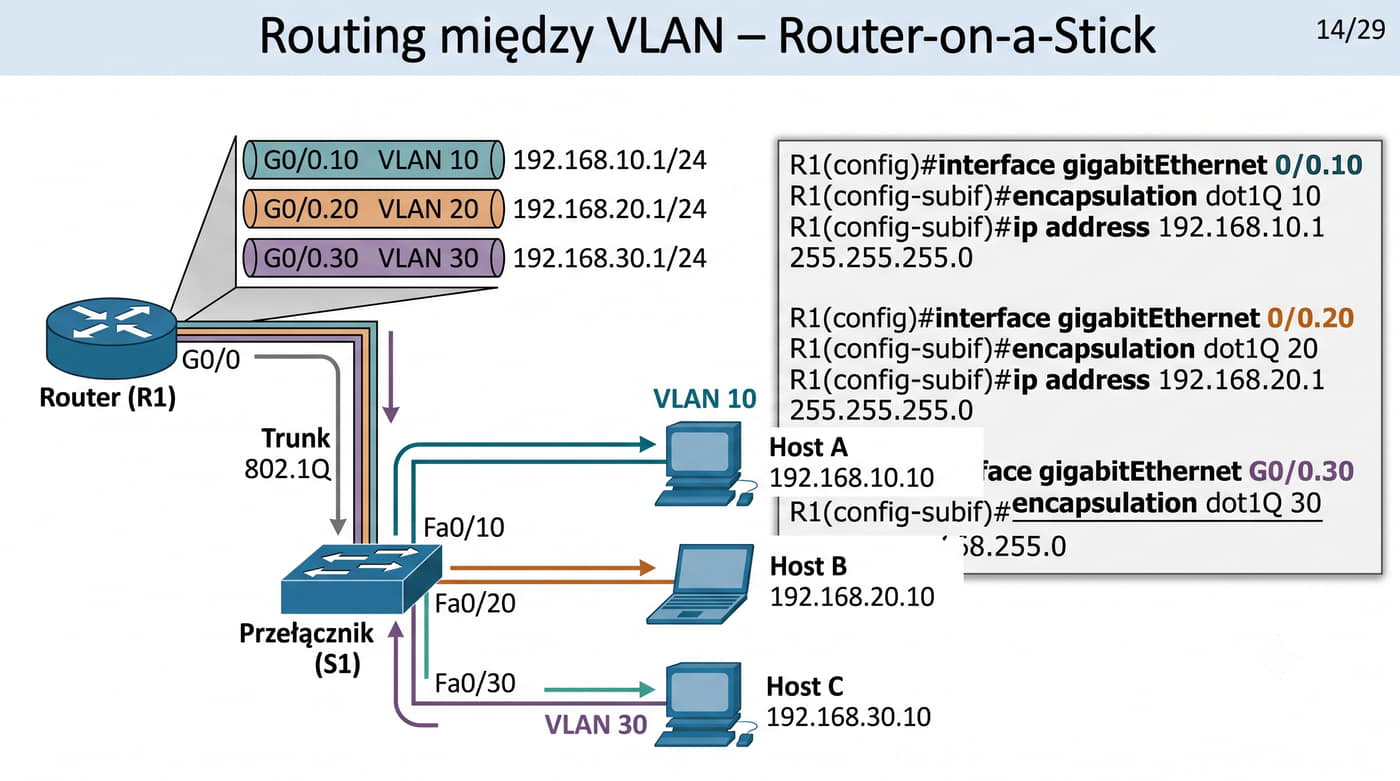
14/29 Routing między VLAN – Router-on-a-Stick
interface gigabitEthernet 0/0.10
 encapsulation dot1Q 10
 ip address 192.168.10.1 255.255.255.0
! Subinterfejs dla VLAN 10

interface gigabitEthernet 0/0.20
 encapsulation dot1Q 20
 ip address 192.168.20.1 255.255.255.0
! Subinterfejs dla VLAN 20
Wyróżnienie: Router-on-a-Stick to ekonomiczne rozwiązanie dla małych sieci z wieloma VLAN. Wymaga skonfigurowania interfejsu trunk (802.1Q) między routerem a przełącznikiem.

Router-on-a-Stick to technika routingu między sieciami przy użyciu jednego fizycznego interfejsu routera.

Interfejs dzielony jest na subinterfejsy logiczne, z których każdy obsługuje inny VLAN za pomocą enkapsulacji 802.1Q (tagowanie ramek).

Router-on-a-Stick to technika routingu między sieciami VLAN wykorzystująca jeden fizyczny interfejs routera podzielony na logiczne subinterfejsy, z których każdy przypisany jest do innej sieci wirtualnej.

Enkapsulacja 802.1Q na subinterfejsie powoduje, że router dodaje znacznik VLAN do ramek wychodzących i usuwa go z ramek przychodzących, dzięki czemu rozróżnia pochodzenie poszczególnych pakietów.

Konfiguracja Router-on-a-Stick wymaga współpracy routera z przełącznikiem obsługującym trunking 802.1Q, gdzie interfejs przełącznika podłączony do routera musi być skonfigurowany jako trunk do przesyłania ramek z różnymi znacznikami VLAN.

Gdy host z jednego VLAN wysyła pakiet do hosta w innym VLAN, ramka trafia do przełącznika, który taguje ją odpowiednim znacznikiem i przesyła przez trunk do routera.

Router-on-a-Stick ma ograniczenie wydajnościowe polegające na tym, że cały ruch między VLAN przechodzi przez jeden interfejs fizyczny, co może stanowić wąskie gardło w sieciach z dużym natężeniem ruchu.

W takich przypadkach lepszym rozwiązaniem jest zastosowanie przełącznika warstwy trzeciej wykonującego routing sprzętowo, jednak Router-on-a-Stick pozostaje ekonomicznym rozwiązaniem dla małych i średnich sieci.

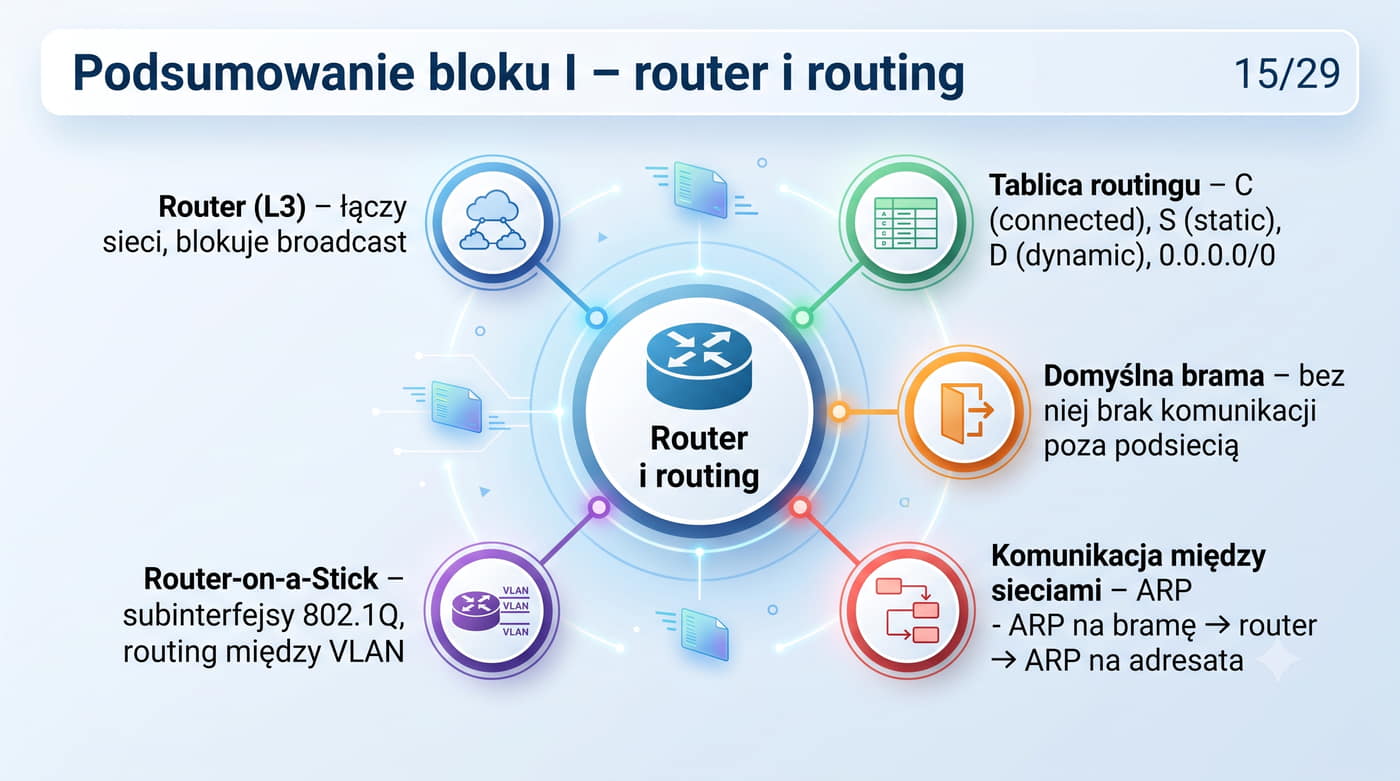
15/29 Podsumowanie bloku I – router i routing
  • Router (L3) łączy sieci i blokuje broadcast, switch (L2) łączy hosty w tej samej sieci.
  • Tablica routingu zawiera trasy: bezpośrednie, statyczne, dynamiczne i domyślną.
  • Domyślna brama (default gateway) – bez niej host nie komunikuje się poza własną podsiecią.
  • Komunikacja między sieciami: ARP na bramę → router → ARP na adresata.
  • Router-on-a-Stick – routing między VLAN przez jeden interfejs z subinterfejsami 802.1Q.

Router jako urządzenie warstwy trzeciej jest kluczowym elementem infrastruktury sieciowej odpowiedzialnym za łączenie różnych sieci IP i blokowanie domen rozgłoszeniowych, co odróżnia go od przełącznika działającego w warstwie drugiej.

Dzięki tej właściwości możliwe jest budowanie rozległych sieci o dużej liczbie urządzeń bez niekontrolowanego rozprzestrzeniania się ruchu broadcast.

Tablica routingu stanowi centralną strukturę danych routera zawierającą trasy bezpośrednie dodawane automatycznie, trasy statyczne konfigurowane ręcznie oraz trasy dynamiczne uczone przez protokoły routingu.

Trasa domyślna 0.0.0.0/0 pełni rolę ostatniej deski ratunku dla pakietów do nieznanych sieci, a metryka i odległość administracyjna określają preferencję poszczególnych tras w przypadku duplikatów.

Komunikacja między hostami w różnych podsieciach wymaga bramy domyślnej i wykorzystuje protokół ARP w dwóch etapach: najpierw host źródłowy poznaje adres MAC routera, a następnie router poznaje adres MAC hosta docelowego w drugiej sieci.

Technika Router-on-a-Stick pozwala na routing między VLAN przy użyciu jednego interfejsu z subinterfejsami 802.1Q.

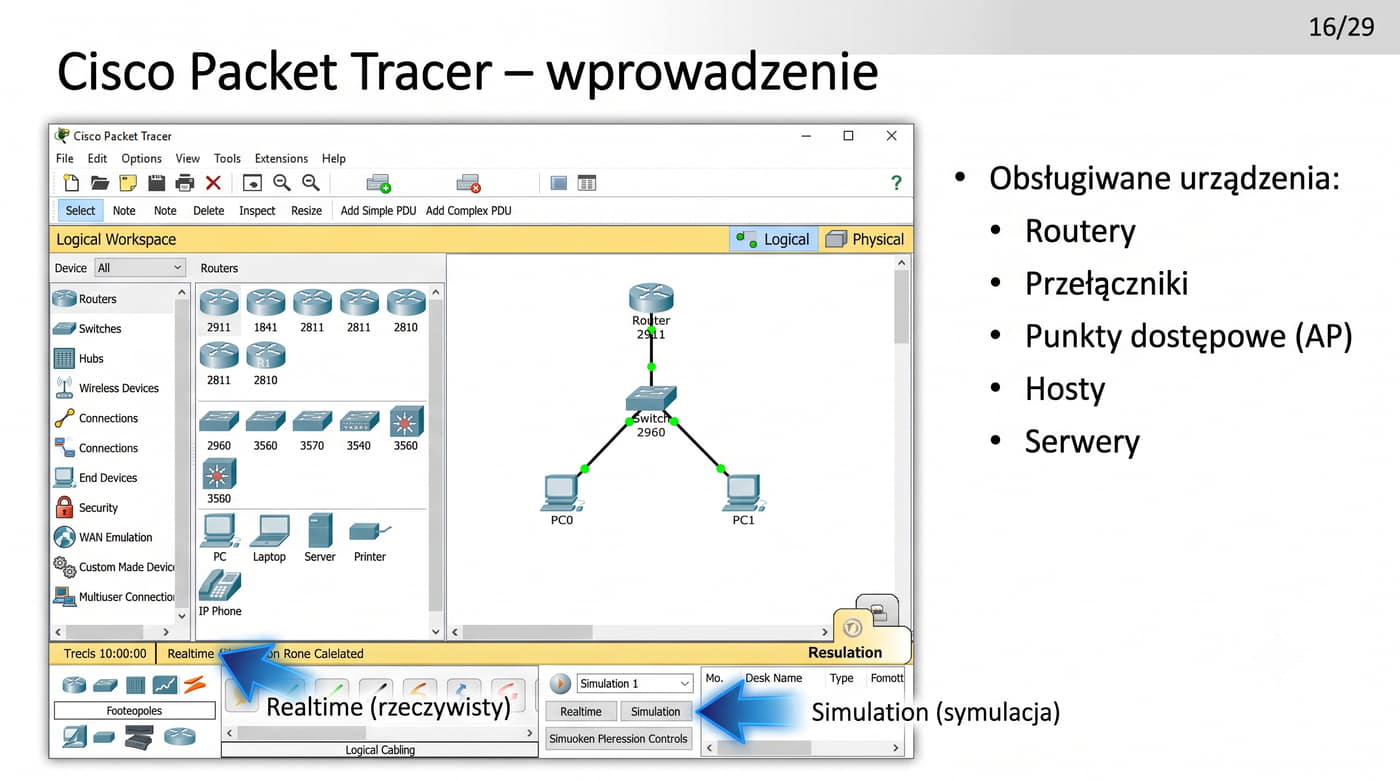
16/29 Cisco Packet Tracer – wprowadzenie

Cisco Packet Tracer to program symulacyjny firmy Cisco, umożliwiający tworzenie topologii sieciowych, konfigurację urządzeń oraz symulację ruchu sieciowego.

Jest to narzędzie dydaktyczne przeznaczone głównie dla studentów i początkujących administratorów, pozwalające na bezpieczne eksperymentowanie bez konieczności posiadania fizycznego sprzętu.

Packet Tracer oferuje dwa tryby pracy.

Tryb Realtime (rzeczywisty) – pakiety są przesyłane natychmiast, jak w rzeczywistej sieci.

Tryb Simulation (symulacja) – ruch jest zatrzymywany na każdym kroku, co pozwala szczegółowo przeanalizować każdą ramkę i pakiet.

Obsługiwane urządzenia to: routery, przełączniki, punkty dostępowe, hosty, serwery i wiele innych.

Cisco Packet Tracer jest programem symulacyjnym stworzonym przez firmę Cisco w celu wspomagania nauczania sieci komputerowych, umożliwiającym tworzenie wirtualnych topologii z wykorzystaniem routerów, przełączników, hostów i innych urządzeń bez konieczności posiadania fizycznego sprzętu.

Program jest bezpłatnie dostępny dla studentów i słuchaczy kursów Cisco Networking Academy i obsługuje szeroki zakres protokołów sieciowych.

Packet Tracer oferuje dwa podstawowe tryby pracy: tryb Realtime symulujący działanie rzeczywistej sieci, gdzie pakiety są przesyłane natychmiast po wygenerowaniu, oraz tryb Simulation pozwalający na zatrzymanie czasu i analizę każdego pakietu krok po kroku w oknie PDU Information.

W trybie Simulation można ustawić filtry do obserwacji wybranych protokołów, co jest szczególnie przydatne przy analizie sekwencji ARP czy procesu DORA.

Program zawiera również narzędzia do tworzenia scenariuszy edukacyjnych z punktacją i automatyczną oceną za pomocą funkcji Activity Wizard.

Dzięki tym możliwościom Packet Tracer jest nieocenionym narzędziem dydaktycznym zarówno w nauczaniu stacjonarnym, jak i zdalnym, pozwalającym na bezpieczne eksperymentowanie bez ryzyka uszkodzenia fizycznej infrastruktury.

17/29 Packet Tracer – topologia 2 hosty + switch

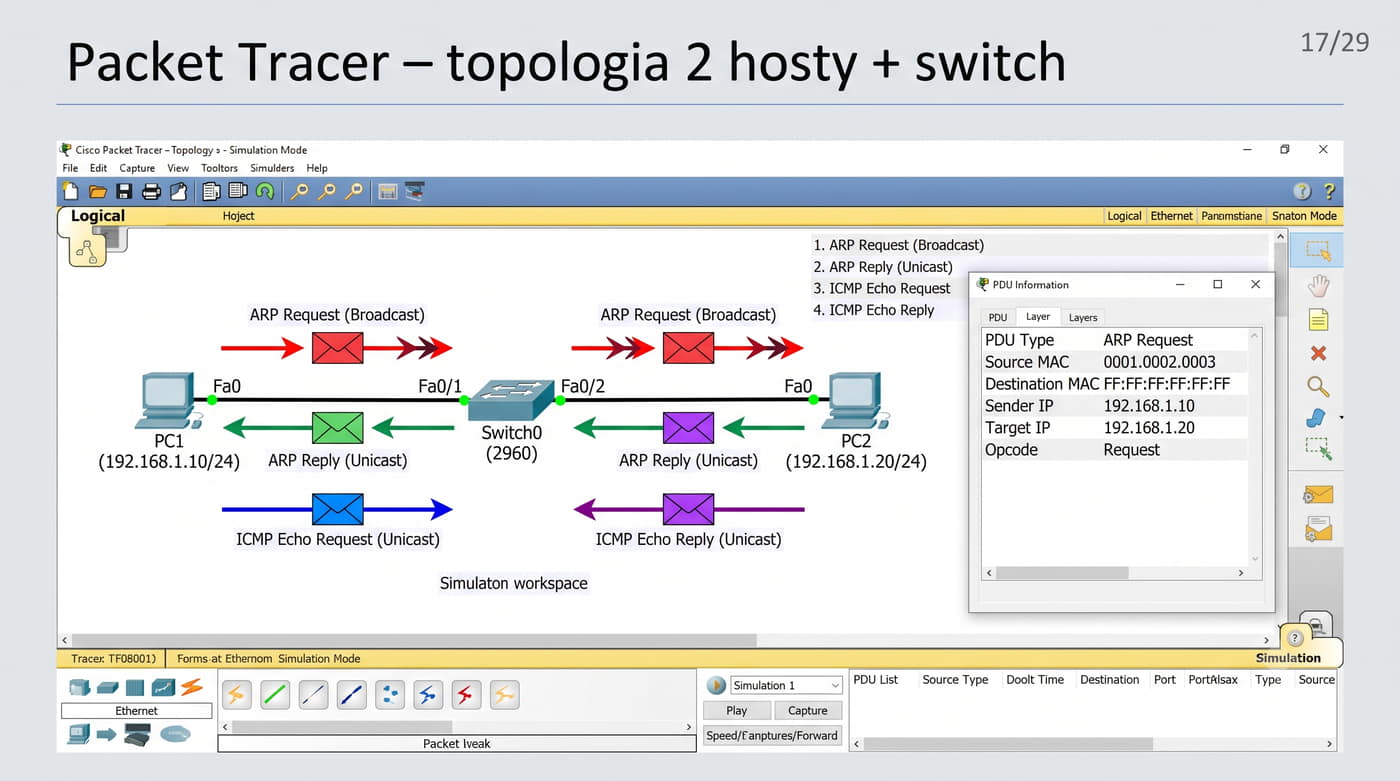
Najprostsza topologia w Packet Tracer: dwa hosty PC1 (192.168.1.10/24) i PC2 (192.168.1.20/24) połączone przez przełącznik.

Po skonfigurowaniu adresów IP uruchamiamy ping z PC1 do PC2, przełączając się na tryb Simulation.

W trybie Simulation obserwujemy następującą sekwencję:

Najpierw pojawia się ARP Request (broadcast) – PC1 szuka adresu PC2.

PC2 odpowiada ARP Reply (unicast).

Przełącznik forwarduje ramkę na wszystkie porty.

Następnie widzimy ramkę ICMP Echo Request i ICMP Echo Reply.

Każdą ramkę można kliknąć i przeanalizować jej zawartość w oknie PDU Information.

Topologia z dwoma hostami i przełącznikiem jest najprostszym przykładem sieci w Packet Tracer, idealnym do zrozumienia podstaw komunikacji warstwy drugiej między urządzeniami w tej samej podsieci.

Po skonfigurowaniu adresów IP hosty mogą komunikować się bezpośrednio przez przełącznik, a uruchomienie polecenia ping w trybie Simulation ukazuje pełną sekwencję protokołów.

W trybie Simulation widoczna jest sekwencja rozpoczynająca się od ARP Request broadcast, następnie ARP Reply, a dopiero potem ICMP Echo Request i Echo Reply.

Okno PDU Information umożliwia szczegółową analizę każdej ramki na trzech poziomach enkapsulacji: ramki Ethernet, pakietu IP oraz komunikatu ICMP.

Przełącznik w tej topologii początkowo nie ma żadnych wpisów w tablicy MAC, ale w miarę przepływu ruchu uczy się adresów MAC hostów i zapisuje je wraz z numerami portów.

Kolejne ramki są forwardowane tylko do odpowiednich portów, co w sposób praktyczny demonstruje proces uczenia się przełącznika i budowy jego tablicy adresów MAC.

18/29 Packet Tracer – topologia 2 sieci + router

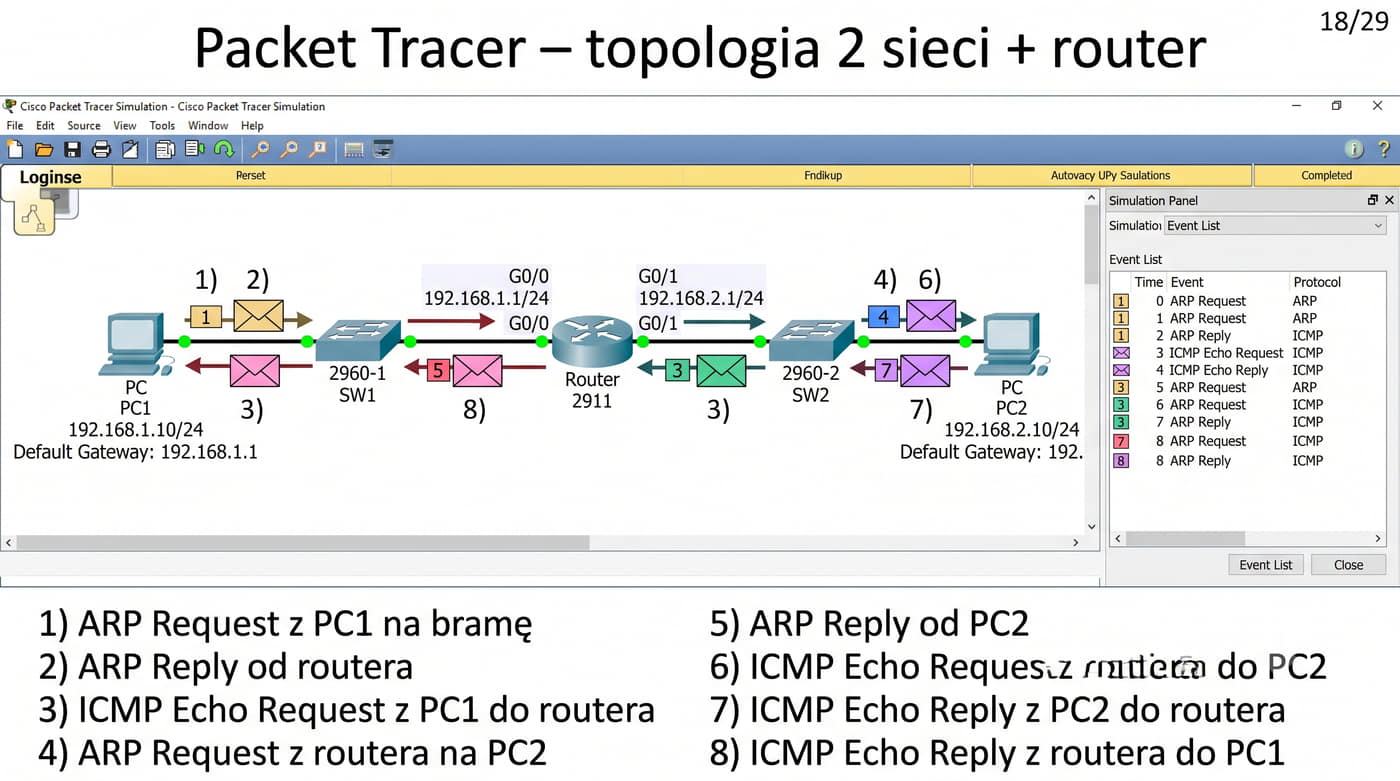
Bardziej zaawansowana topologia: PC1 (192.168.1.10/24) podłączony do Switch1, PC2 (192.168.2.10/24) podłączony do Switch2, a pomiędzy przełącznikami znajduje się router z dwoma interfejsami.

Router wymaga konfiguracji adresów IP na obu interfejsach oraz (opcjonalnie) tras statycznych.

Po skonfigurowaniu routera uruchamiamy ping z PC1 do PC2.

W trybie Simulation obserwujemy etapy: PC1 sprawdza maskę i stwierdza, że PC2 jest w innej sieci → ARP Request na bramę domyślną (adres routera w sieci 192.168.1.0) → Router odpowiada ARP Reply → PC1 wysyła ICMP Echo Request do routera → Router odbiera, sprawdza tablicę routingu i forwarduje na drugi interfejs → Router wykonuje ARP na PC2 w sieci 192.168.2.0 → PC2 odpowiada → Router wysyła ICMP Echo Request do PC2.

Topologia z dwoma sieciami połączonymi routerem stanowi naturalne rozszerzenie prostego przykładu z dwoma hostami, gdzie PC1 w sieci 192.168.1.0/24 komunikuje się z PC2 w sieci 192.168.2.0/24 za pośrednictwem routera.

Router musi mieć skonfigurowane dwa interfejsy z adresami IP z obu sieci, a hosty muszą mieć ustawioną bramę domyślną wskazującą na odpowiedni adres routera w swojej podsieci.

Proces komunikacji w trybie Simulation pokazuje wszystkie etapy routingu: PC1 sprawdza maskę i stwierdza, że PC2 jest w innej sieci, wysyła ARP Request na adres bramy domyślnej, router odpowiada ARP Reply, po czym PC1 wysyła ICMP Echo Request do routera.

Router po otrzymaniu pakietu sprawdza tablicę routingu, wykonuje ARP Request w drugiej sieci i przekazuje ICMP Echo Request do celu.

W trybie Simulation widoczne jest, że router modyfikuje adresy MAC w ramce podczas przesyłania między interfejsami, zmieniając adres źródłowy na MAC własnego interfejsu wyjściowego, a docelowy na MAC hosta docelowego.

Adresy IP źródła i przeznaczenia pozostają niezmienione, a wartość TTL w nagłówku IP jest dekrementowana o jeden przez router.

19/29 Packet Tracer – konfiguracja routera
enable
configure terminal
interface gigabitEthernet 0/0
 ip address 192.168.1.1 255.255.255.0
 no shutdown
exit
interface gigabitEthernet 0/1
 ip address 192.168.2.1 255.255.255.0
 no shutdown
end
show ip interface brief

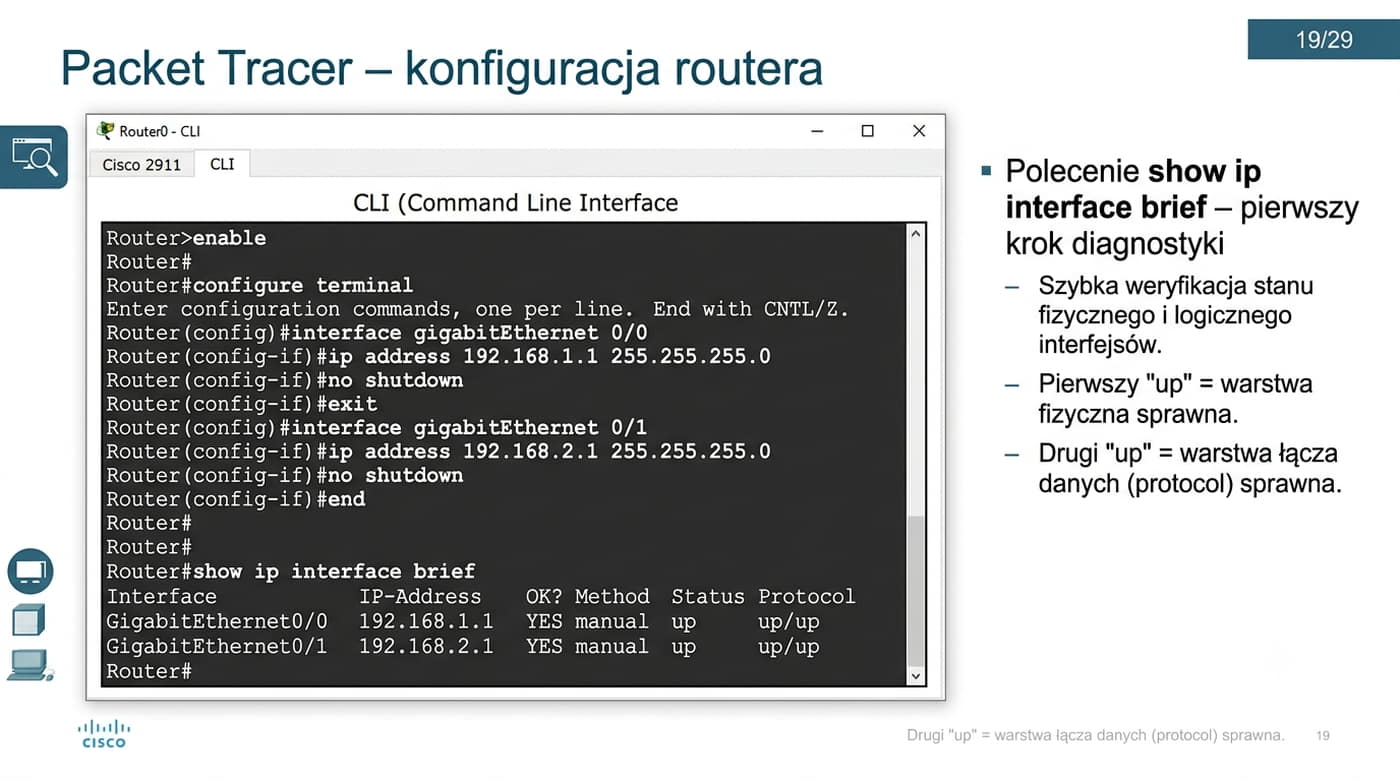
Polecenie show ip interface brief pozwala szybko sprawdzić, które interfejsy mają adresy IP i są w stanie UP/UP.

Jest to pierwszy krok diagnostyki po konfiguracji routera.

Konfiguracja routera w Packet Tracer odbywa się poprzez CLI (Command Line Interface), identyczne jak w rzeczywistym Cisco IOS.

Poniżej przykład konfiguracji dwóch interfejsów GigabitEthernet.

Konfiguracja routera w Packet Tracer poprzez CLI jest identyczna jak w rzeczywistym Cisco IOS, co stanowi doskonałe przygotowanie do pracy z fizycznym sprzętem.

Proces rozpoczyna się od wejścia w tryb enable poleceniem enable, następnie w tryb konfiguracji globalnej poleceniem configure terminal, gdzie wybiera się interfejs do skonfigurowania, nadaje mu adres IP, maskę i aktywuje poleceniem no shutdown.

Każdy interfejs routera wymaga nadania adresu IP z innej podsieci, a polecenie no shutdown jest konieczne, ponieważ domyślnie wszystkie interfejsy w Cisco IOS są administracyjnie wyłączone.

Po skonfigurowaniu interfejsów warto sprawdzić ich stan poleceniem show ip interface brief, które wyświetla listę wszystkich interfejsów z adresami IP i statusem działania.

Packet Tracer ułatwia konfigurację poprzez podświetlanie składni i podpowiedzi dostępnych poleceń po naciśnięciu znaku zapytania.

Program umożliwia również zapisanie konfiguracji do pliku i załadowanie jej na inny router, co ułatwia replikację konfiguracji w większych topologiach i przyspiesza proces tworzenia złożonych środowisk sieciowych.

20/29 Packet Tracer – symulacja ARP między segmentami
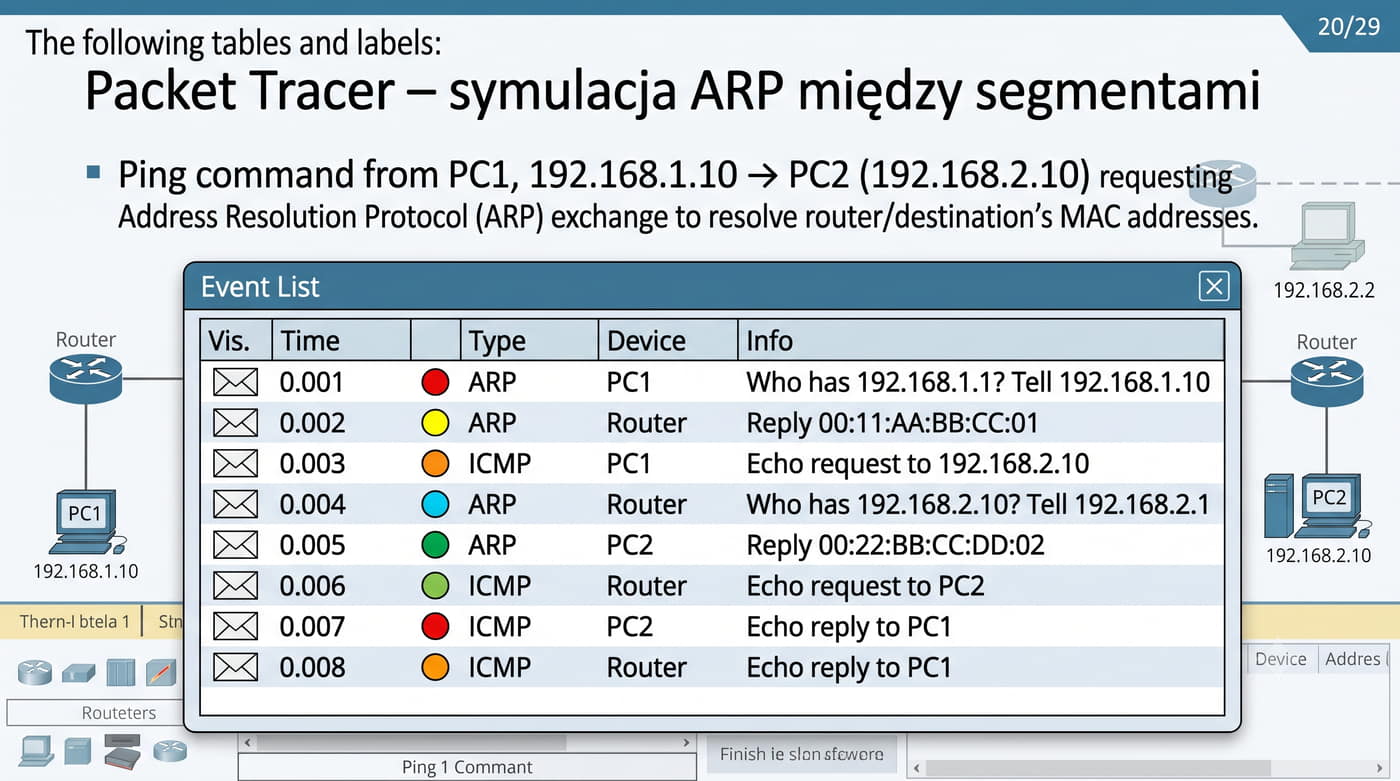
  1. PC1 sprawdza maskę – PC2 (192.168.2.10) jest w innej sieci niż 192.168.1.0/24.
  2. PC1 wysyła ARP Request (broadcast): "kto ma 192.168.1.1?" (brama domyślna).
  3. Router odpowiada ARP Reply (unicast) ze swoim MAC (00:11:AA:BB:CC:01).
  4. PC1 wysyła ICMP Echo Request do routera: DA=MAC_routera, SA=MAC_PC1, IP_doc=192.168.2.10.
  5. Router odbiera, sprawdza tablicę routingu – sieć 192.168.2.0/24 jest na interfejsie G0/1.
  6. Router wysyła ARP Request na G0/1: "kto ma 192.168.2.10?".
  7. PC2 odpowiada ARP Reply ze swoim MAC.
  8. Router tworzy nową ramkę: DA=MAC_PC2, SA=MAC_router_G0/1, wysyła ICMP do PC2.

Szczegółowa sekwencja w trybie Simulation podczas ping z PC1 (192.168.1.10) do PC2 (192.168.2.10):

Symulacja ARP między segmentami w Packet Tracer dokładnie ilustruje działanie protokołu ARP w kontekście routingu między sieciami.

W pierwszym kroku host źródłowy sprawdza przynależność adresu docelowego do podsieci za pomocą operacji AND na swoim adresie IP i masce, a po stwierdzeniu różnic wysyła ARP Request broadcast z pytaniem o adres MAC bramy domyślnej.

Router odbiera zapytanie na odpowiednim interfejsie i odpowiada ARP Reply, podając swój adres MAC, po czym host źródłowy zapisuje parę IP–MAC w swojej tablicy ARP i może wysłać ICMP Echo Request.

Ramka Ethernet ma wówczas adres docelowy MAC równy adresowi routera, a adres źródłowy MAC równy adresowi hosta źródłowego.

Router po otrzymaniu pakietu odczytuje docelowy adres IP, sprawdza tablicę routingu i wysyła ARP Request broadcast w sieci docelowej w celu poznania adresu MAC hosta docelowego.

Po otrzymaniu ARP Reply router tworzy nową ramkę Ethernet z adresem MAC hosta docelowego i przesyła ICMP Echo Request do celu, co demonstruje dwuetapowe wykorzystanie protokołu ARP w komunikacji międzysieciowej.

21/29 Packet Tracer – analiza pakietów w trybie Simulation

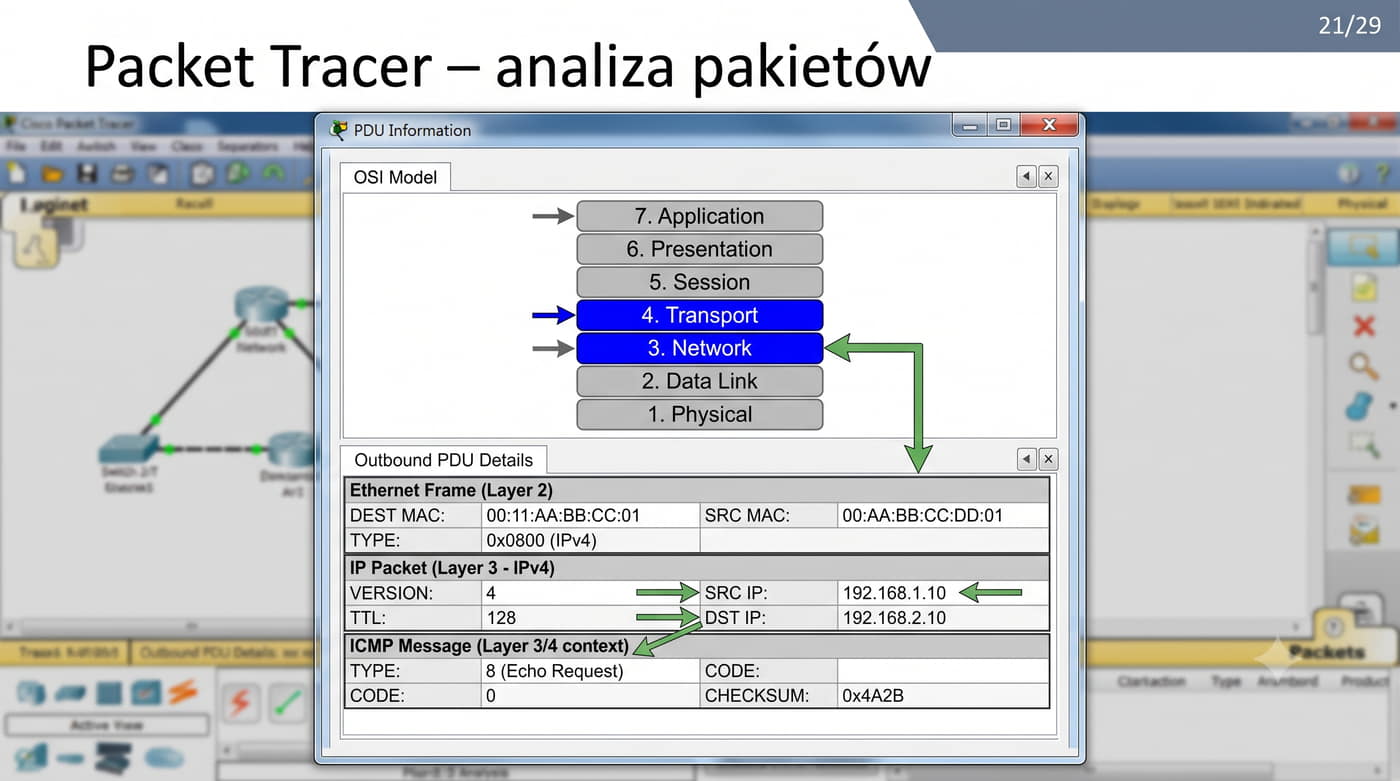
Tryb Simulation w Packet Tracer wyświetla okno PDU Information, w którym można szczegółowo przeanalizować każdą jednostkę danych.

W przypadku ramki Ethernet widzimy: adres MAC źródłowy (SA), adres MAC docelowy (DA), EtherType (0x0800 dla IPv4, 0x0806 dla ARP) oraz pola nagłówka.

W pakiecie IP odczytujemy: wersję (IPv4), TTL (Time to Live), adres źródłowy i docelowy IP.

W komunikacie ICMP: Type (8 dla Echo Request, 0 dla Echo Reply), Code, Checksum oraz dane (payload).

Tryb Simulation pozwala na zatrzymanie czasu i przejście krok po kroku przez cały proces komunikacji, co jest nieocenione w nauczaniu protokołów sieciowych.

Okno PDU Information w trybie Simulation Packet Tracer jest kluczowym narzędziem dydaktycznym umożliwiającym szczegółową analizę pakietów na trzech poziomach enkapsulacji: ramki Ethernet, pakietu IP oraz komunikatu ICMP.

Po kliknięciu na ramkę w oknie topologii otwiera się okno z zakładkami Outbound PDU Details i Inbound PDU Details, które dla routera ilustrują modyfikacje dokonane podczas routingu.

Na poziomie ramki Ethernet widoczne są adresy MAC źródłowy i docelowy, pole EtherType o wartości 0x0800 dla IPv4 lub 0x0806 dla ARP, a w przypadku ramek ARP dodatkowe pola obejmują typ sprzętu, typ protokołu i adresy MAC oraz IP nadawcy i celu.

Na poziomie pakietu IP wyświetlane są wersja IP, długość nagłówka, pole TTL, adresy źródłowy i docelowy oraz suma kontrolna nagłówka.

Analiza różnic między wartościami inbound i outbound na routerze pozwala w czasie rzeczywistym obserwować modyfikacje adresów MAC oraz dekrementację pola TTL.

Filtrowanie protokołów w trybie Simulation umożliwia skupienie się na wybranych typach ruchu, co jest szczególnie cenne przy analizie konkretnych protokołów sieciowych.

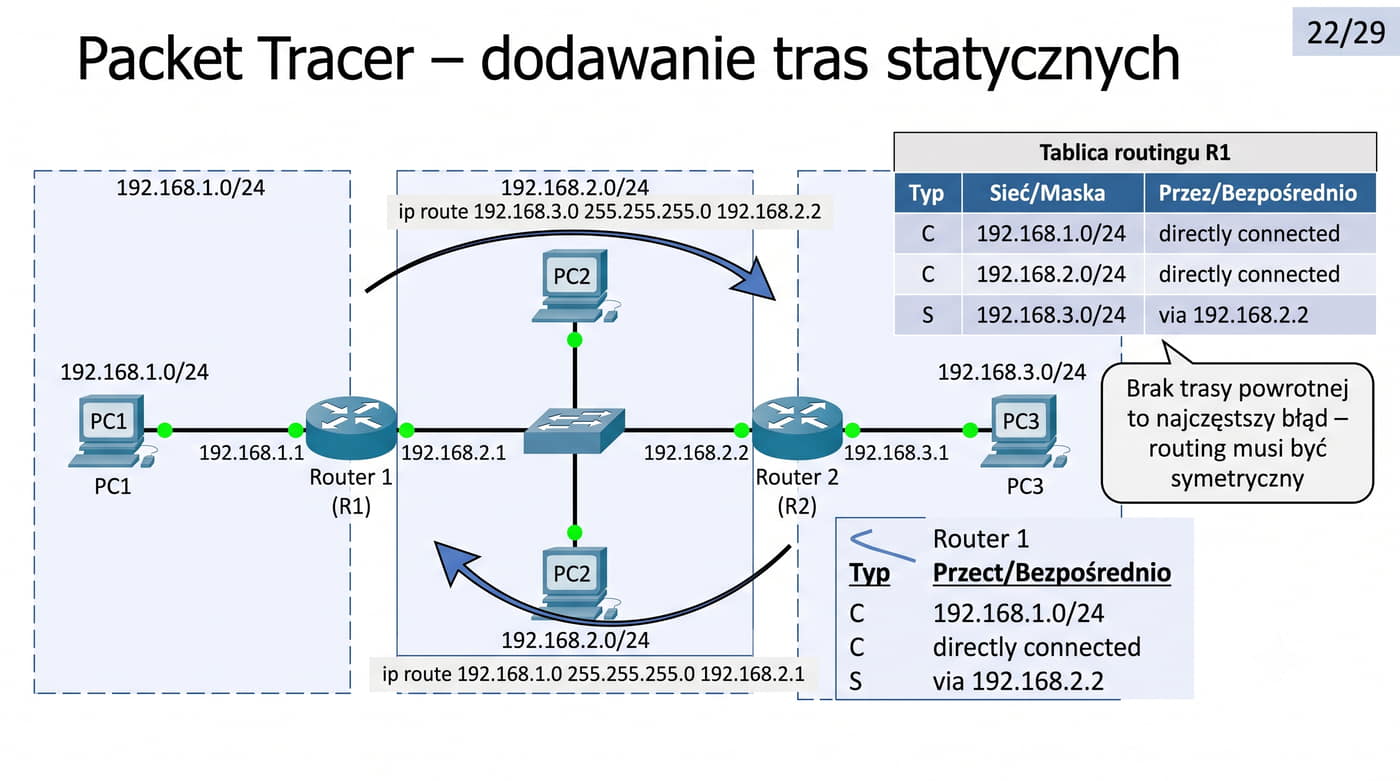
22/29 Packet Tracer – dodawanie tras statycznych
ip route 192.168.3.0 255.255.255.0 192.168.1.254
! Trasa statyczna do sieci 192.168.3.0 przez router pośredniczący

ip route 0.0.0.0 0.0.0.0 192.168.1.254
! Trasa domyślna – alternatywny zapis

show ip route
! Sprawdzenie tablicy routingu – trasa S (static) widoczna

W topologii z trzema sieciami (192.168.1.0/24, 192.168.2.0/24, 192.168.3.0/24) i dwoma routerami, każdy router musi mieć skonfigurowane trasy do sieci, które nie są bezpośrednio podłączone.

Na Router1 dodajemy trasę do sieci 192.168.3.0/24 przez adres interfejsu Router2.

Po skonfigurowaniu tras statycznych na obu routerach ping między dowolnymi hostami w trzech sieciach powinien działać.

Brak trasy powrotnej to najczęstszy błąd – routing musi być symetryczny.

Dodawanie tras statycznych w Packet Tracer jest kluczową umiejętnością przy budowie sieci z wieloma routerami, gdzie każdy router ma sieć bezpośrednio podłączoną, ale nie zna tras do sieci po drugiej stronie.

W topologii z trzema sieciami i dwoma routerami dodaje się trasę statyczną do zdalnej sieci z adresem IP następnego skoku wskazującym na interfejs sąsiedniego routera.

Po dodaniu tras statycznych na wszystkich routerach konieczne jest sprawdzenie poprawności konfiguracji za pomocą polecenia show ip route, gdzie trasy statyczne są oznaczone kodem S, a trasa domyślna kodem S*.

W przypadku błędu w adresie next-hop trasa może być widoczna w konfiguracji, ale nieaktywna, co jest sygnalizowane brakiem wpisu w tablicy routingu.

Najczęstszym błędem przy konfiguracji tras statycznych jest brak trasy powrotnej, co powoduje, że ping działa tylko w jedną stronę.

Dlatego przy konfiguracji tras statycznych należy zawsze sprawdzać routing w obu kierunkach i upewnić się, że każdy router ma trasę do każdej sieci, która nie jest bezpośrednio podłączona.

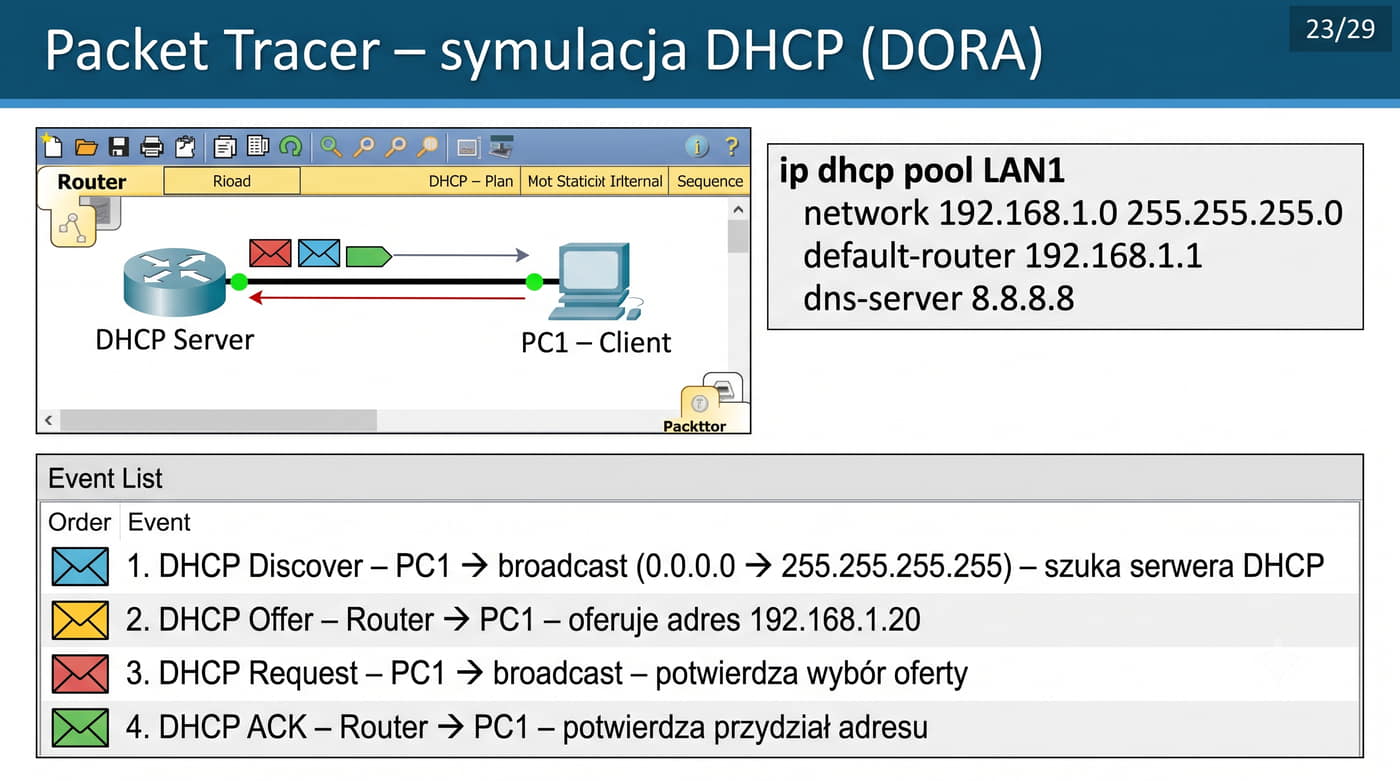
23/29 Packet Tracer – symulacja DHCP (DORA)
ip dhcp pool LAN1
 network 192.168.1.0 255.255.255.0
 default-router 192.168.1.1
 dns-server 8.8.8.8
exit
ip dhcp excluded-address 192.168.1.1 192.168.1.10
! Wykluczenie adresów statycznych z puli DHCP

Router Cisco w Packet Tracer może pełnić funkcję serwera DHCP.

Po skonfigurowaniu puli DHCP na routerze, host ustawiony na automatyczne pobieranie adresu IP przechodzi przez sekwencję DORA: Discover, Offer, Request, ACK.

W trybie Simulation obserwujemy: Discover (broadcast, z portu 68 na port 67), Offer (unicast z serwera), Request (broadcast, potwierdzenie wyboru), ACK (unicast z serwera).

Każdy krok DORA można kliknąć i przeanalizować w oknie PDU Information.

Router Cisco w Packet Tracer może pełnić funkcję serwera DHCP pozwalającego na automatyczne przydzielanie adresów IP hostom w sieci.

Konfiguracja rozpoczyna się od utworzenia puli DHCP poleceniem ip dhcp pool z nazwą puli, w której definiuje się sieć z maską, bramę domyślną oraz serwer DNS, a polecenie ip dhcp excluded-address wyklucza adresy używane statycznie.

Sekwencja DORA jest widoczna w trybie Simulation po skonfigurowaniu hosta jako klienta DHCP i składa się z czterech kroków: Discover wysyłany broadcastem z portu 68 na port 67, Offer od serwera z proponowanym adresem IP, Request broadcastem potwierdzający wybór oferty oraz ACK z potwierdzeniem przydziału adresu.

W oknie PDU Information w DHCP Discover pole Client IP Address ma wartość 0.0.0.0, ponieważ host nie ma jeszcze adresu IP.

DHCP znacząco upraszcza administrację siecią poprzez automatyzację procesu konfiguracji adresów IP, co eliminuje ryzyko błędów wynikających z ręcznego przydzielania adresów.

Protokół DHCP jest powszechnie stosowany we wszystkich typach sieci, od domowych po korporacyjne, a jego zrozumienie jest niezbędne dla każdego administratora sieci.

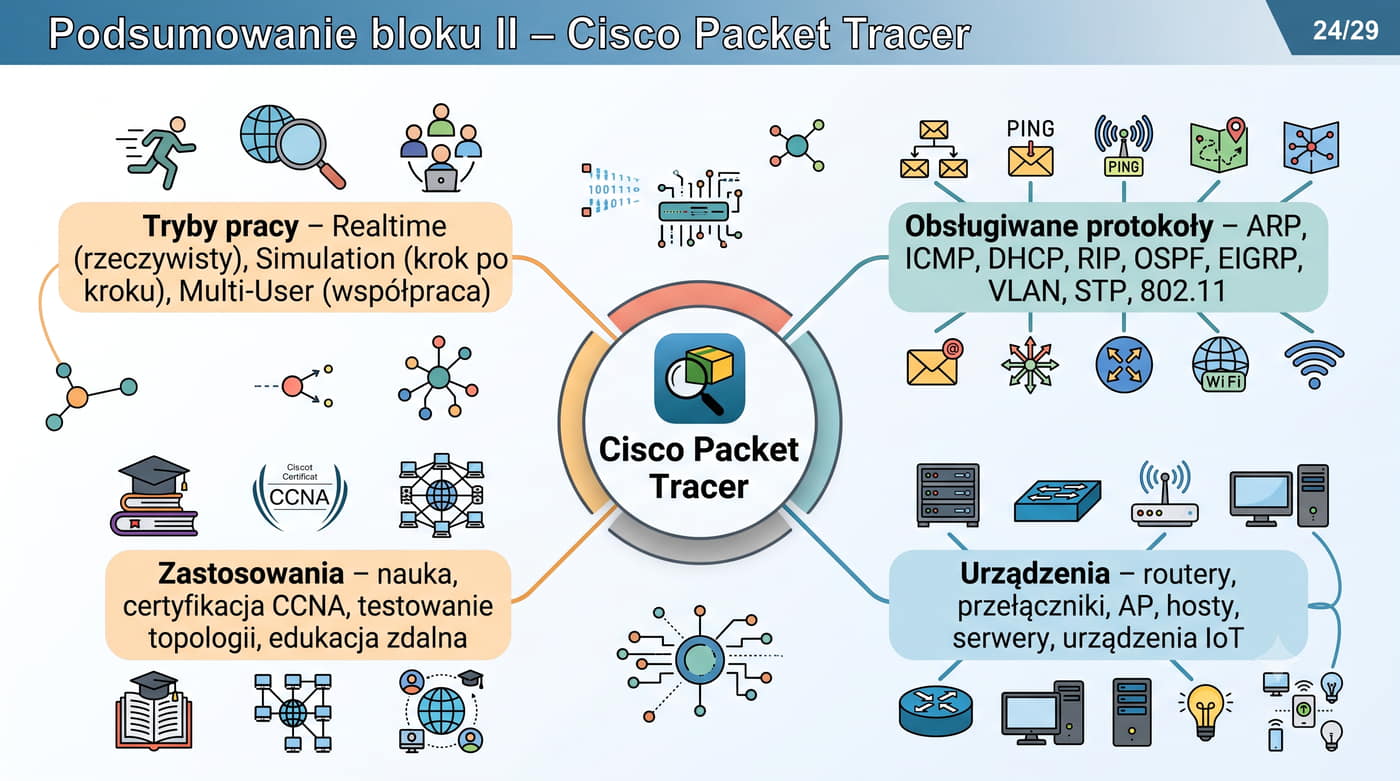
24/29 Podsumowanie bloku II – Cisco Packet Tracer
  • Packet Tracer to bezpieczne środowisko do nauki konfiguracji sieci.
  • Tryb Simulation umożliwia szczegółową analizę przepływu pakietów krok po kroku.
  • Obserwacja ARP Request/Reply, ICMP, DORA (DHCP) – kluczowa dla zrozumienia protokołów.
  • Router-on-a-Stick i routing między VLAN – symulacja zaawansowanych topologii.
  • Możliwość dodawania urządzeń bezprzewodowych (AP, klienci Wi-Fi) i analizy ramek 802.11.

Packet Tracer jest wszechstronnym narzędziem dydaktycznym umożliwiającym symulację szerokiego zakresu technologii sieciowych, od podstawowych topologii z routerami i przełącznikami po sieci bezprzewodowe WLAN i zaawansowane funkcje bezpieczeństwa.

Program obsługuje protokoły routingu dynamicznego RIP i OSPF oraz umożliwia symulację mechanizmów takich jak NAT, ACL i VPN.

Tryb Simulation jest najbardziej wartościową funkcją Packet Tracera z punktu widzenia dydaktyki, pozwalającą na zatrzymanie czasu i szczegółową analizę każdego pakietu na każdym etapie podróży przez sieć.

Studenci mogą obserwować sekwencję ARP, proces DORA, fragmentację pakietów oraz składanie ich w całość z możliwością filtrowania protokołów według własnych potrzeb.

Packet Tracer jest dostępny bezpłatnie dla zarejestrowanych użytkowników Cisco Networking Academy, a także w wersji mobilnej na tablety z systemem Android i iOS.

Program jest regularnie aktualizowany o nowe urządzenia i protokoły, co czyni go niezastąpionym narzędziem w edukacji sieciowej na całym świecie.

25/29 Podsumowanie bloku I – Routing

Router jest urządzeniem warstwy 3, które łączy sieci IP, blokuje domenę rozgłoszeniową i podejmuje decyzje o przekazywaniu pakietów na podstawie tablicy routingu.

W przeciwieństwie do przełącznika (L2), router operuje na adresach IP, a nie MAC, i nie forwarduje ruchu broadcast między interfejsami.

Tablica routingu zawiera trasy bezpośrednie (dodawane automatycznie dla podłączonych sieci), trasy statyczne (konfigurowane ręcznie), trasy dynamiczne (uczone przez protokoły takie jak OSPF, RIP, BGP) oraz trasę domyślną (0.0.0.0/0).

Komunikacja między hostami w różnych podsieciach wymaga bramy domyślnej – host wysyła ARP Request na adres routera, a następnie router forwarduje pakiet do sieci docelowej z użyciem ARP na docelowy host.

Routing jest fundamentalnym mechanizmem umożliwiającym komunikację między sieciami IP w skali globalnej, a router jako urządzenie warstwy trzeciej podejmuje decyzje o przekazywaniu pakietów na podstawie tablicy routingu.

Trasy mogą być bezpośrednie, statyczne lub dynamiczne, a każdy typ ma swoje charakterystyczne zalety i obszary zastosowania w infrastrukturze sieciowej.

Trasa domyślna 0.0.0.0/0 jest szczególnym przypadkiem trasy statycznej używanej dla ruchu do sieci nieznanych, a komunikacja między hostami w różnych podsieciach wymaga obecności bramy domyślnej i wykorzystania protokołu ARP w dwóch następujących po sobie etapach.

Router modyfikuje adresy MAC w ramce, zachowując oryginalne adresy IP, co zapewnia przezroczystość działania dla aplikacji końcowych.

Technika Router-on-a-Stick umożliwia routing między sieciami VLAN przy użyciu jednego interfejsu fizycznego routera z subinterfejsami 802.1Q, a znajomość tras statycznych stanowi fundament niezbędny do zrozumienia bardziej zaawansowanych mechanizmów routingu dynamicznego.

Protokoły dynamiczne takie jak OSPF czy BGP automatycznie wymieniają informacje o trasach, zapewniając spójność tablic routingu w całej sieci.

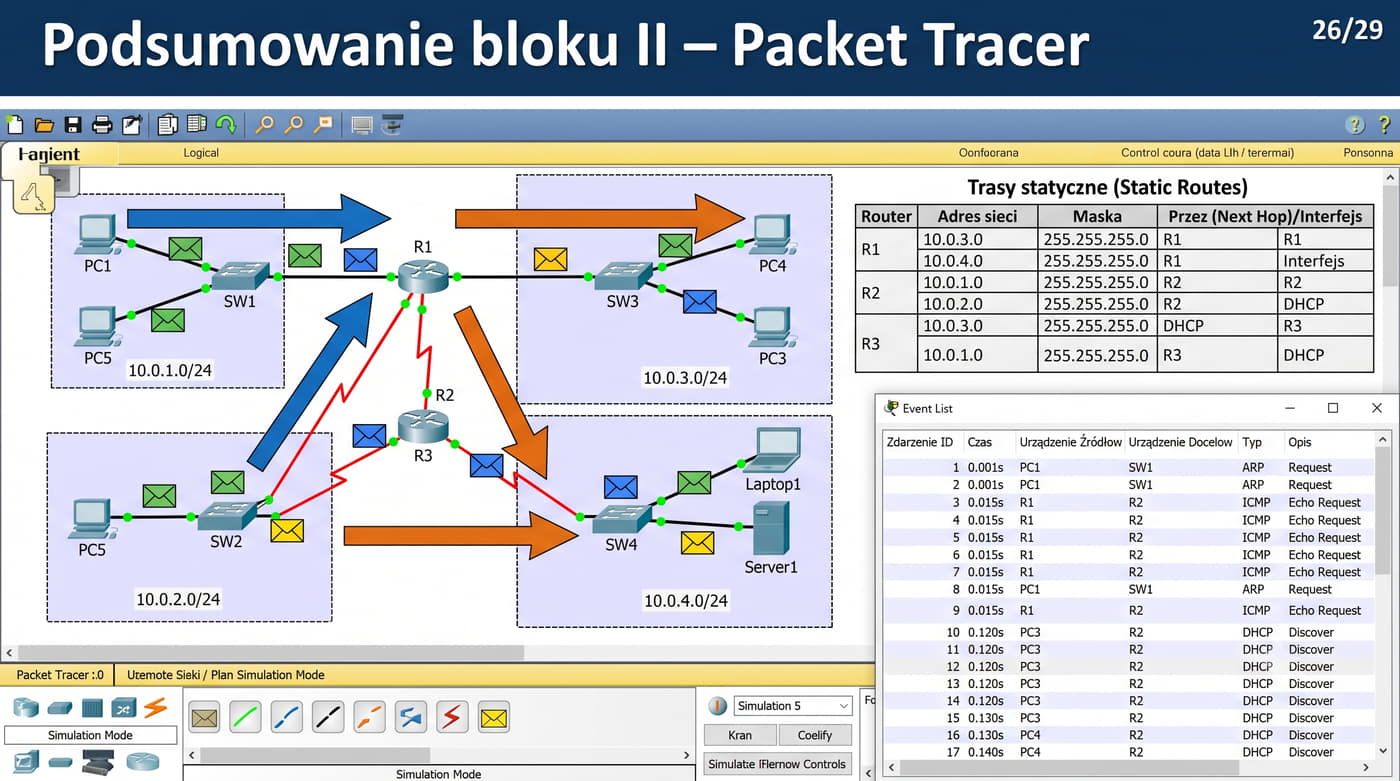
26/29 Podsumowanie bloku II – Packet Tracer

Cisco Packet Tracer to potężne narzędzie dydaktyczne umożliwiające bezpieczne eksperymentowanie bez ryzyka uszkodzenia fizycznej infrastruktury.

Umożliwia tworzenie topologii od najprostszych (dwa hosty + switch) po zaawansowane (wielu routerów, VLAN-y, routing dynamiczny, sieci bezprzewodowe).

Tryb Simulation jest szczególnie cenny w procesie nauczania – pozwala zatrzymać ruch, przeanalizować każdy pakiet na poziomie ramki Ethernet, nagłówka IP, segmentu TCP/UDP oraz danych aplikacji.

Dzięki niemu studenci mogą zrozumieć sekwencję ARP Request/Reply, proces DORA, routing między sieciami i wiele innych koncepcji w praktyce.

Cisco Packet Tracer jest nieocenionym narzędziem w procesie nauczania sieci komputerowych na wszystkich poziomach zaawansowania, od prostych topologii z dwoma hostami po złożone infrastruktury z wieloma routerami i protokołami routingu dynamicznego.

Początkujący studenci mogą zrozumieć podstawy adresacji IP i komunikacji warstwy drugiej, podczas gdy zaawansowani użytkownicy poznają protokół IPv6 i zaawansowane funkcje bezpieczeństwa.

Tryb Realtime jest idealny do testowania działania sieci po wprowadzeniu zmian konfiguracyjnych, ponieważ zachowuje się jak rzeczywista sieć, a tryb Simulation jest niezastąpiony w diagnostyce i analizie protokołów dzięki możliwości zatrzymania czasu i szczegółowego badania każdego pakietu.

Okno PDU Information dostarcza informacji na każdym poziomie enkapsulacji, a filtrowanie protokołów pozwala skupić się na wybranych typach ruchu.

Packet Tracer oferuje również możliwość współpracy między użytkownikami w trybie Multi-User, co jest szczególnie przydatne w nauczaniu zdalnym i podczas ćwiczeń grupowych.

Program stale ewoluuje, a nowe wersje dodają obsługę kolejnych protokołów i urządzeń, pozostając standardowym narzędziem dydaktycznym w kursach Cisco Networking Academy na całym świecie.

27/29 Pytania kontrolne – Routing
  1. Czym różni się router od przełącznika w kontekście warstw OSI i adresacji?
  2. Co to jest trasa domyślna (default route) i w jakiej sytuacji jest używana przez router?
  3. Jak host decyduje, czy wysłać pakiet bezpośrednio do odbiorcy, czy przez bramę domyślną?
  4. Opisz krok po kroku komunikację między hostem A (10.0.0.10/24) a hostem B (192.168.1.20/24) z uwzględnieniem ARP i routingu.
  5. Czym różni się trasa statyczna od dynamicznej? Podaj zalety i wady obu rozwiązań.
  6. Jak działa Router-on-a-Stick i w jakim celu stosuje się subinterfejsy z enkapsulacją 802.1Q?

Pytania kontrolne z zakresu routingu mają na celu sprawdzenie zrozumienia kluczowych koncepcji niezbędnych w administracji sieciami komputerowymi.

Różnica między routerem a przełącznikiem wynika z warstwy działania w modelu OSI: router operuje w warstwie trzeciej na adresach IP i blokuje domeny rozgłoszeniowe, podczas gdy przełącznik działa w warstwie drugiej na adresach MAC i propaguje ruch broadcast.

Trasa domyślna 0.0.0.0/0 jest używana przez router do kierowania pakietów, których adres docelowy nie pasuje do żadnej bardziej szczegółowej trasy w tablicy routingu, a host decyduje o wyborze metody transmisji poprzez porównanie adresu docelowego z własną maską podsieci.

Routing między hostami w różnych podsieciach obejmuje sekwencję ARP Request na bramę, przekazanie pakietu do routera, sprawdzenie tablicy routingu i ARP Request w sieci docelowej.

Trasa statyczna konfigurowana ręcznie nie adaptuje się do zmian w topologii, co stanowi jej ograniczenie w dużych sieciach, ale zaletę w małych środowiskach o stabilnej strukturze.

Technika Router-on-a-Stick wykorzystuje subinterfejsy z enkapsulacją 802.1Q do routingu między VLAN przez jeden interfejs fizyczny, co stanowi ekonomiczne rozwiązanie dla małych i średnich sieci.

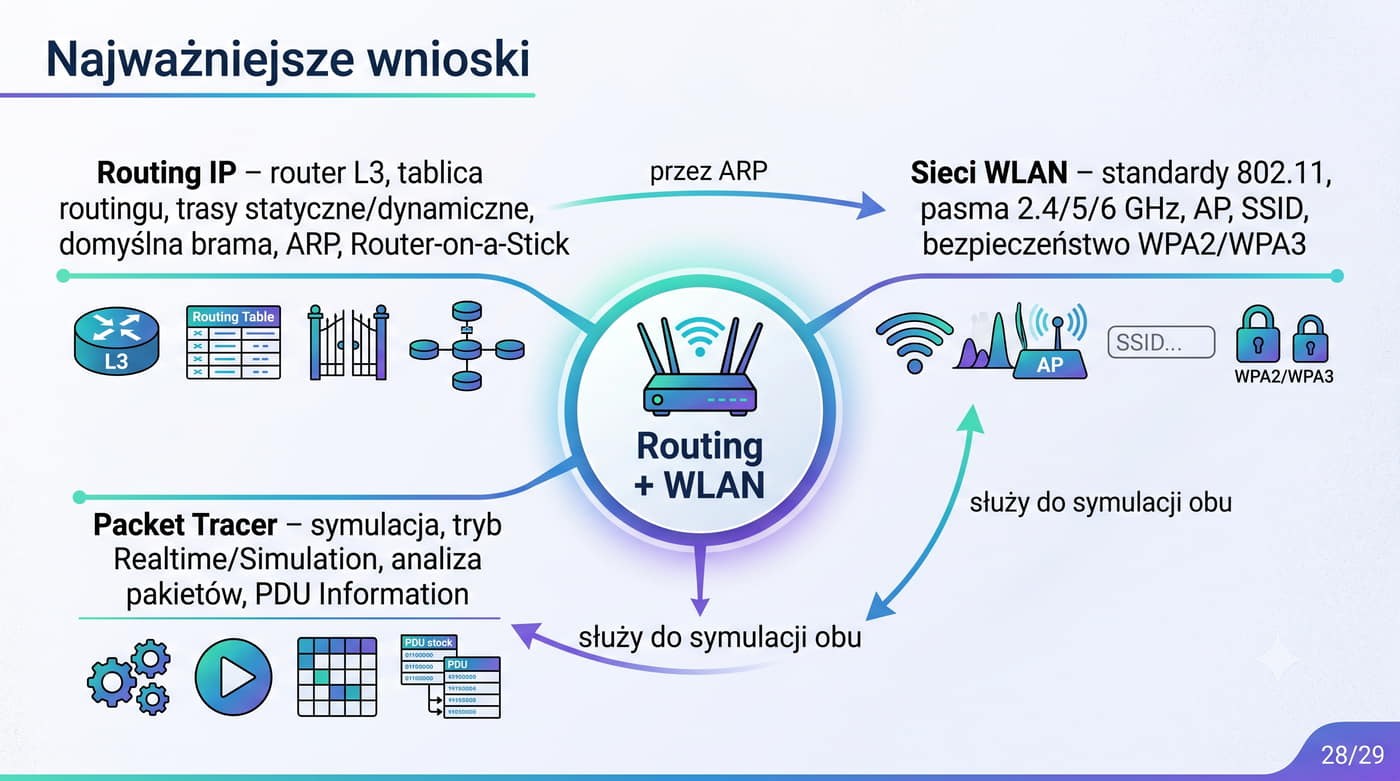
28/29 Najważniejsze wnioski
  1. Router łączy sieci IP – decyzje na podstawie adresu docelowego, blokuje broadcast warstwy 2.
  2. Domyślna brama (default gateway) to router, przez który hosty komunikują się z innymi sieciami – bez niej host jest odizolowany od Internetu.
  3. Protokół ARP jest kluczowy zarówno w komunikacji lokalnej (bezpośrednie mapowanie IP-MAC), jak i przy komunikacji przez router (ARP na bramę domyślną).
  4. Narzędzia takie jak Cisco Packet Tracer umożliwiają bezpieczne symulowanie sieci i dogłębne zrozumienie protokołów sieciowych.

Router jako urządzenie warstwy trzeciej łączy sieci IP i blokuje domeny rozgłoszeniowe, co stanowi podstawową różnicę w stosunku do przełącznika działającego w warstwie drugiej.

Domyślna brama jest routerem, przez który hosty komunikują się z innymi sieciami, a jej brak całkowicie izoluje host od Internetu, co czyni ją jednym z najważniejszych parametrów konfiguracyjnych.

Protokół ARP jest niezbędny zarówno w komunikacji lokalnej do mapowania adresów IP na MAC, jak i w komunikacji przez router do poznania adresu MAC bramy domyślnej.

Trasy statyczne konfigurowane ręcznie są bezpieczne i przewidywalne, ale wymagają ręcznej aktualizacji przy zmianach topologii, podczas gdy trasy dynamiczne automatycznie adaptują się do zmian, generując jednak dodatkowy ruch sieciowy.

Wybór między routingiem statycznym a dynamicznym zależy od wielkości sieci i wymagań dotyczących niezawodności, a w praktyce często stosuje się podejście hybrydowe łączące oba typy tras.

Narzędzia symulacyjne takie jak Cisco Packet Tracer umożliwiają bezpieczne eksperymentowanie z konfiguracją sieci, a wiedza zdobyta podczas pracy z symulatorem przekłada się bezpośrednio na umiejętności konfiguracji rzeczywistych urządzeń.

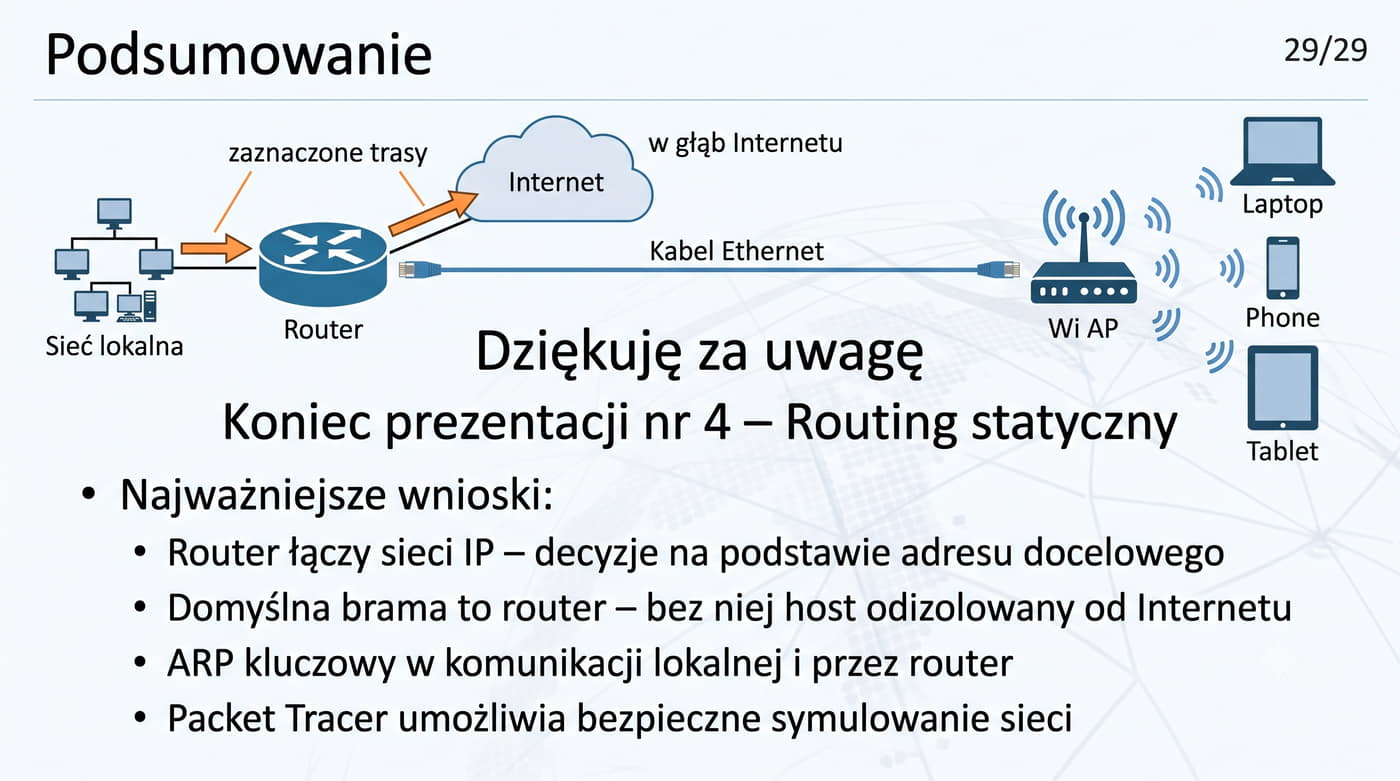
29/29 Podsumowanie

Dziękuję za uwagę.

Koniec prezentacji nr 4 – Routing statyczny.

Prezentacja przedstawiła routing statyczny – fundamentalną technikę łączenia sieci IP.

Router jest urządzeniem warstwy 3, które łączy sieci, blokuje broadcast i kieruje pakiety na podstawie tablicy routingu.

Zrozumienie różnicy między routingiem a switchingiem oraz roli bramy domyślnej jest niezbędne dla każdego administratora sieci.

Trasy statyczne są podstawą routingu w małych i średnich sieciach – są bezpieczne, przewidywalne i nie generują narzutu na sieć.

Prezentacja przedstawiła routing statyczny jako fundamentalną technikę łączenia sieci IP, będącą podstawą działania Internetu, w ramach której router jako urządzenie warstwy trzeciej odpowiada za przekazywanie pakietów między różnymi sieciami na podstawie tablicy routingu.

Domyślna brama jest niezbędnym elementem konfiguracji każdego hosta komunikującego się poza własną podsiecią, a protokół ARP realizuje mapowanie adresów IP na adresy MAC.

Trasy statyczne konfigurowane przez administratora są bezpieczne i przewidywalne, co czyni je idealnym rozwiązaniem dla małych sieci o stałej topologii, podczas gdy trasy dynamiczne automatycznie adaptują się do zmian w sieci za pośrednictwem protokołów takich jak OSPF, RIP i BGP.

Praktyczna znajomość konfiguracji tras statycznych w systemach RouterOS i Cisco IOS jest niezbędna dla każdego administratora sieci.

Technika Router-on-a-Stick pozwala na routing między VLAN przy użyciu jednego interfejsu fizycznego z subinterfejsami 802.1Q, a narzędzia symulacyjne jak Packet Tracer umożliwiają praktyczną naukę tych koncepcji bez ryzyka uszkodzenia fizycznej infrastruktury.

Dalsze zgłębianie tematyki routingu dynamicznego i zaawansowanych protokołów sieciowych jest naturalnym kolejnym krokiem w edukacji sieciowej.