1/55 Bezpieczeństwo i diagnostyka sieci

Firewalle, ACL, VPN, narzędzia diagnostyczne

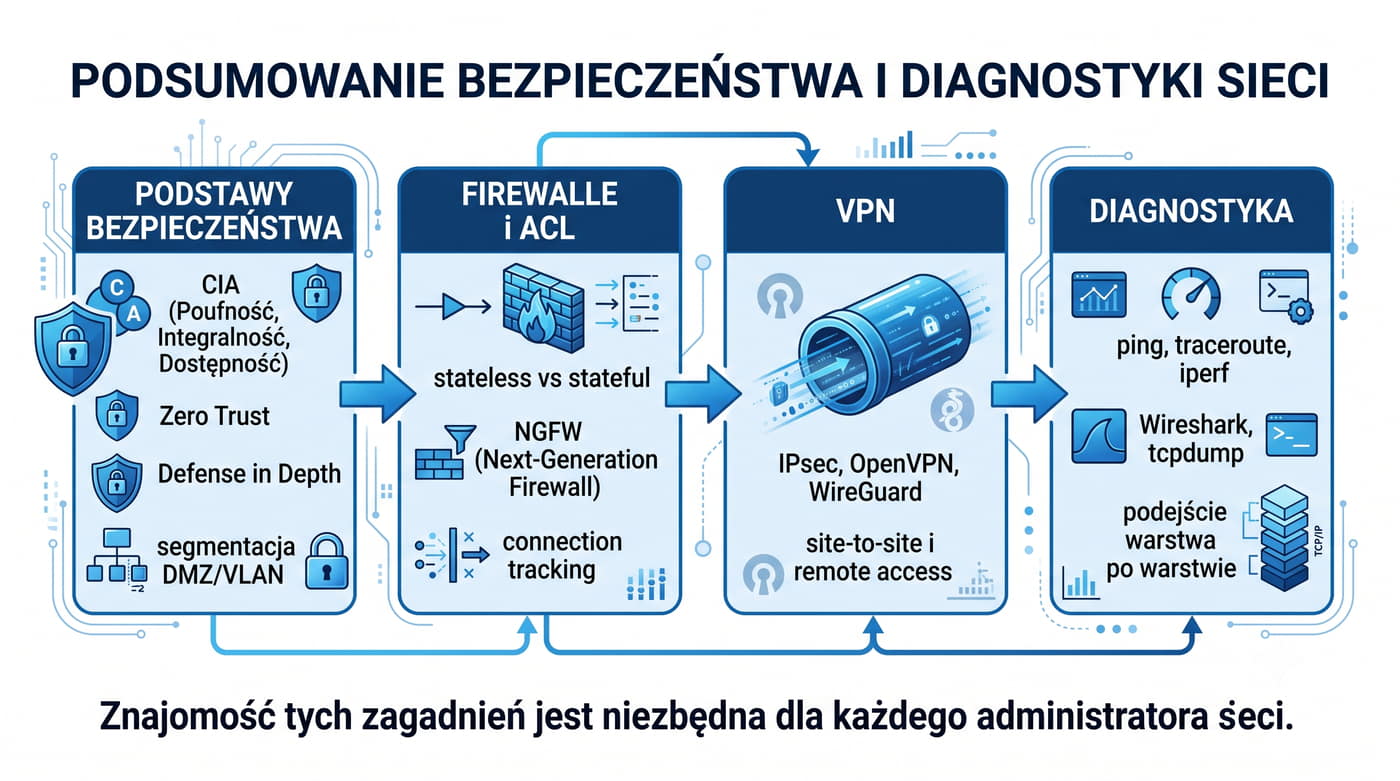
Prezentacja dotyczy bezpieczeństwa sieci, firewalli, list ACL i diagnostyki sieciowej.

Bezpieczeństwo sieci to wielowarstwowe podejście do ochrony infrastruktury i danych przed zagrożeniami takimi jak nieautoryzowany dostęp, ataki DDoS, malware i wycieki danych.

  • Firewall i ACL – filtrowanie ruchu na różnych warstwach modelu OSI
  • VPN – szyfrowane tunele dla zdalnego dostępu i łączenia oddziałów
  • Diagnostyka sieci – ping, traceroute, iperf, Wireshark

Znajomość mechanizmów bezpieczeństwa, konfiguracji firewalli i ACL, wdrażania VPN oraz umiejętność diagnostyki są niezbędne dla każdego administratora sieci.

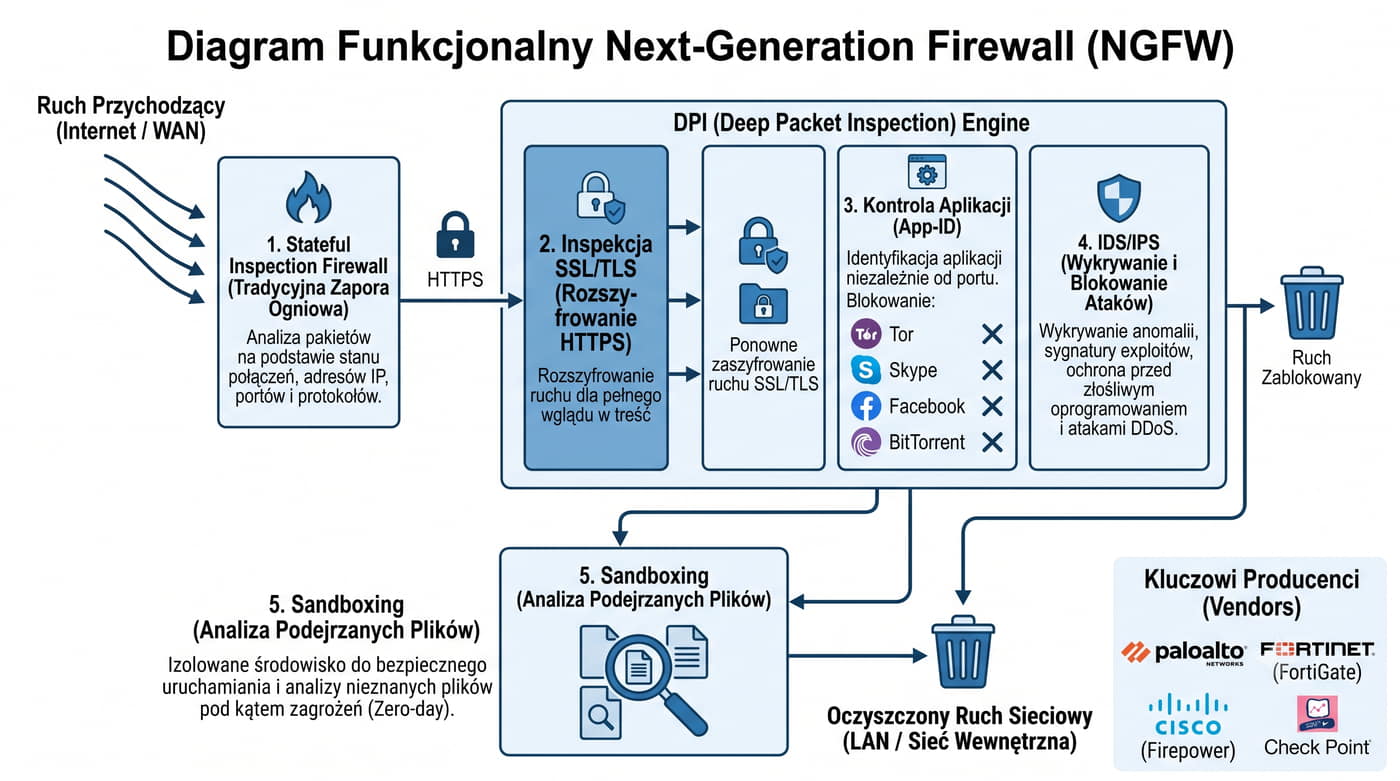
Bezpieczeństwo sieci to nie tylko firewalle i VPN-y, ale także zaawansowane mechanizmy ochronne działające na różnych warstwach modelu OSI. Firewalle nowej generacji (NGFW) oferują funkcje takie jak inspekcja pakietów na poziomie aplikacji, co pozwala na bardziej precyzyjne filtrowanie ruchu niż tradycyjne listy ACL oparte wyłącznie na protokołach i portach. Dzięki temu można skuteczniej blokować złośliwe oprogramowanie i ataki typu zero-day.

W kontekście diagnostyki sieci, narzędzia takie jak Wireshark pozwalają nie tylko na analizę ruchu w czasie rzeczywistym, ale także na rekonstrukcję sesji i identyfikację nietypowych wzorców komunikacji. Traceroute z kolei umożliwia śledzenie ścieżki pakietów przez sieć, co jest kluczowe przy lokalizowaniu wąskich gardeł lub anomalii w trasowaniu. Dla bardziej zaawansowanych pomiarów wydajności można wykorzystać narzędzia takie jak iperf3, które oferują szczegółowe metryki przepustowości i jittera.

Wdrażanie VPN wymaga uwzględnienia nie tylko aspektów bezpieczeństwa (jak szyfrowanie end-to-end czy uwierzytelnianie dwuskładnikowe), ale także optymalizacji pod kątem wydajności, szczególnie w przypadku łączy o ograniczonej przepustowości. Warto rozważyć protokoły takie jak WireGuard, które oferują lepszą wydajność i bezpieczeństwo niż tradycyjne rozwiązania oparte na IPsec. Ponadto, w środowiskach korporacyjnych istotne jest zaimplementowanie polityk zero trust, gdzie każde połączenie jest traktowane jako potencjalnie niezaufane.

Konfiguracja list ACL powinna uwzględniać zasady najmniejszych uprawnień - zamiast blokować cały ruch przychodzący, lepiej precyzyjnie otworzyć tylko niezbędne porty i protokoły. W przypadku firewalli sprzętowych warto korzystać z wbudowanych raportów i alertów, które pomagają w szybkiej identyfikacji prób ataków lub nietypowego ruchu. Dodatkowo, regularne audyty konfiguracji firewalli i ACL są kluczowe dla utrzymania spójności polityki bezpieczeństwa.

Diagnostyka sieciowa to nie tylko reaktywne rozwiązywanie problemów, ale także proaktywne monitorowanie wydajności i wykrywanie potencjalnych zagrożeń. Narzędzia takie jak Nagios czy Zabbix pozwalają na ciągłe śledzenie metryk sieciowych (jak utylizacja łącza, opóźnienia czy straty pakietów), co umożliwia wczesne wykrycie degradacji jakości usług (QoS) lub prób ataków DDoS.

2/55 Bezpieczeństwo wielowarstwowe

Wprowadzenie

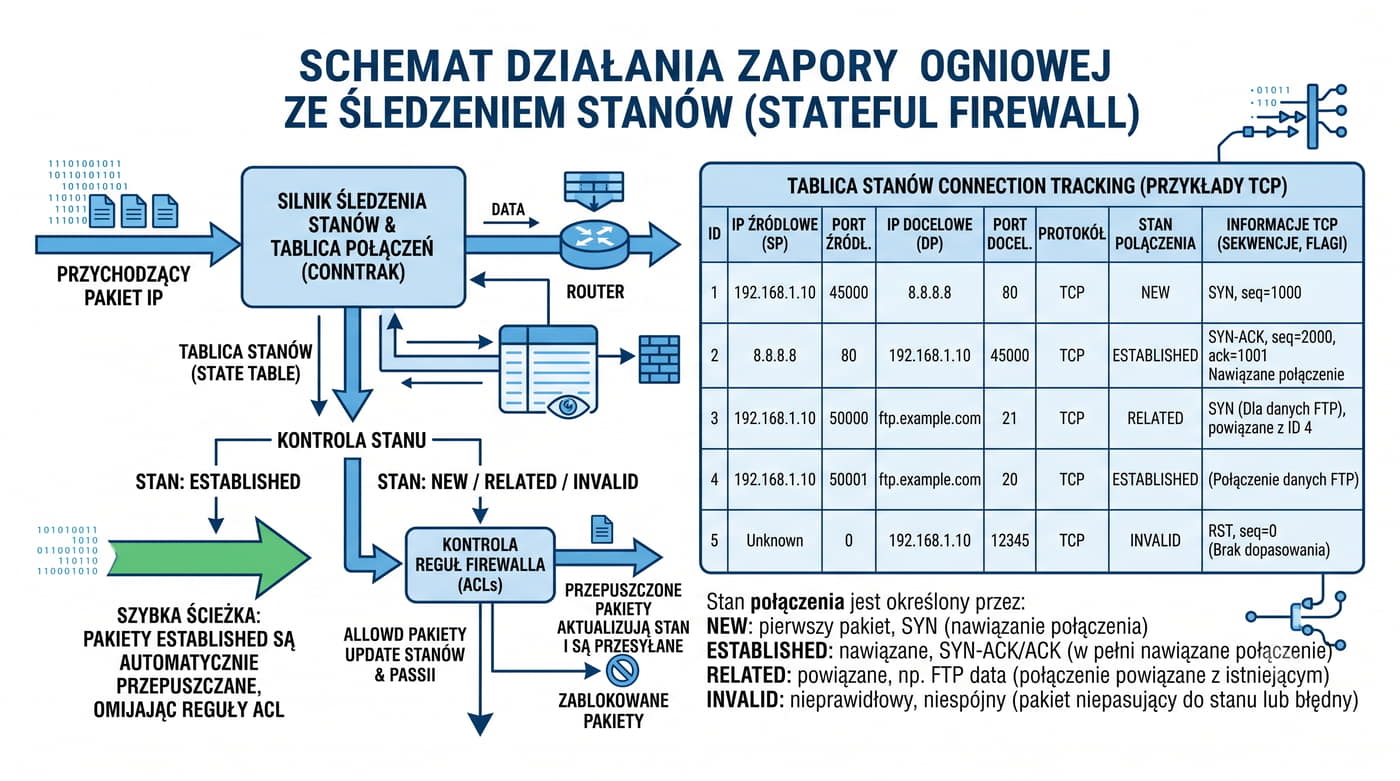
NGFW dodaje IPS i kontrolę aplikacji.

Firewalle kontrolują ruch od warstwy 3 do 7.

ACL to podstawa filtrowania na routerach.

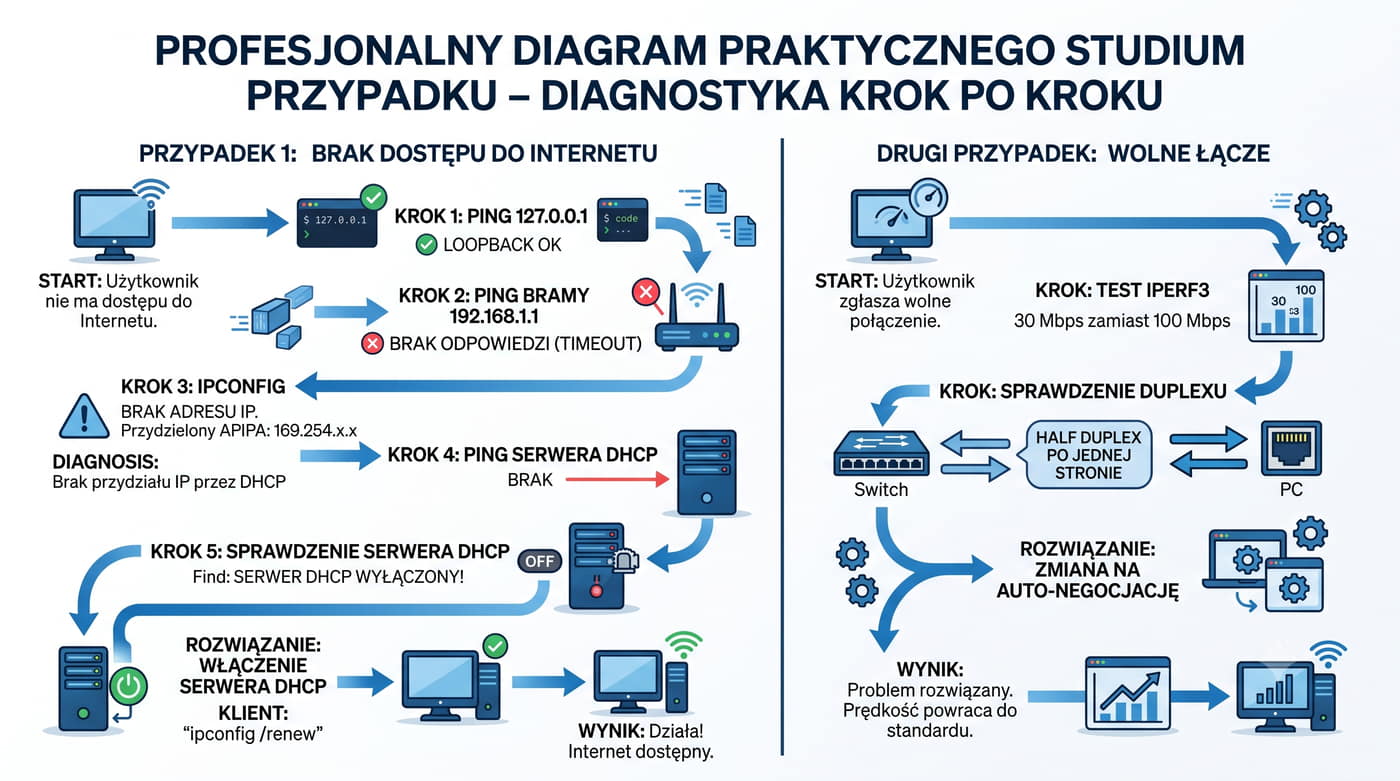
Narzędzia diagnostyczne umożliwiają szybkie wykrywanie problemów.

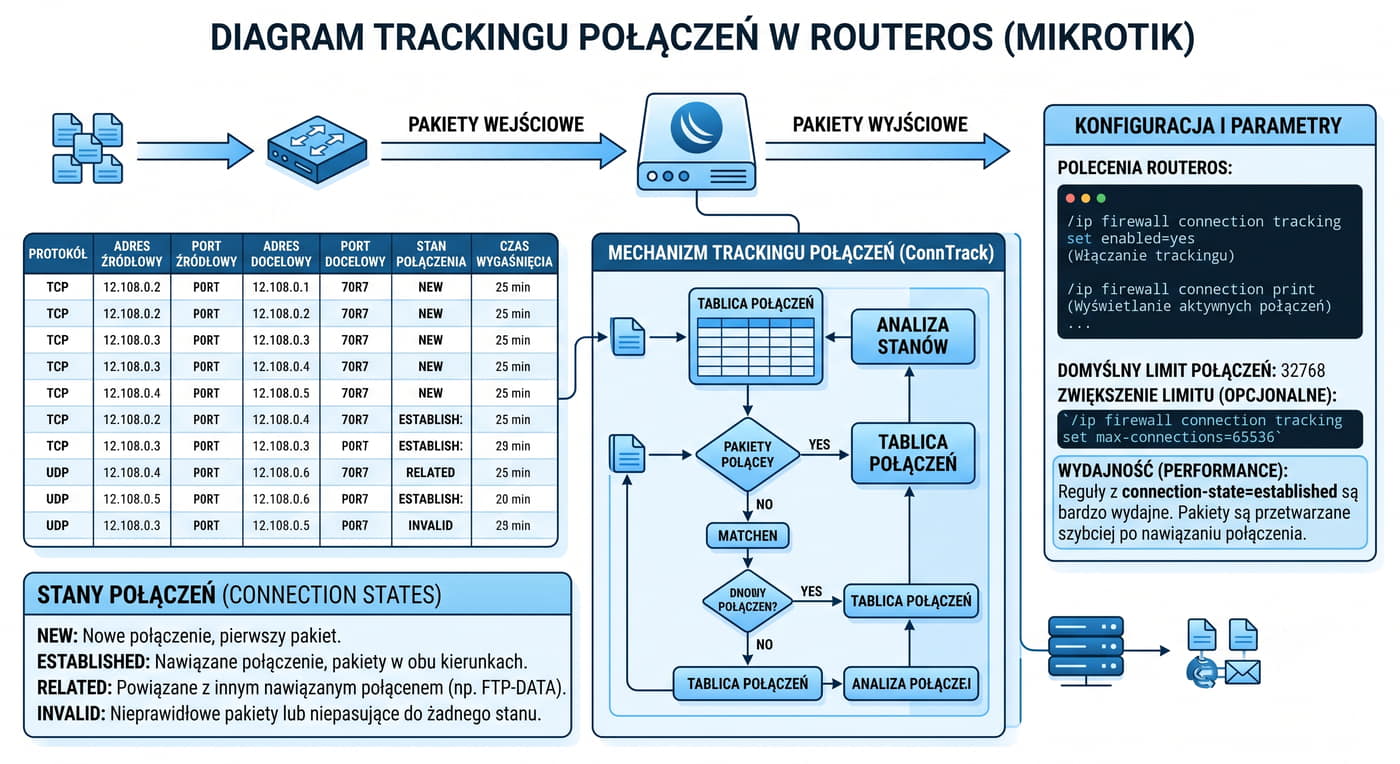
Stateful firewall z connection tracking jest standardem.

Segmentacja sieci (VLAN, DMZ) ogranicza zasięg ataku.

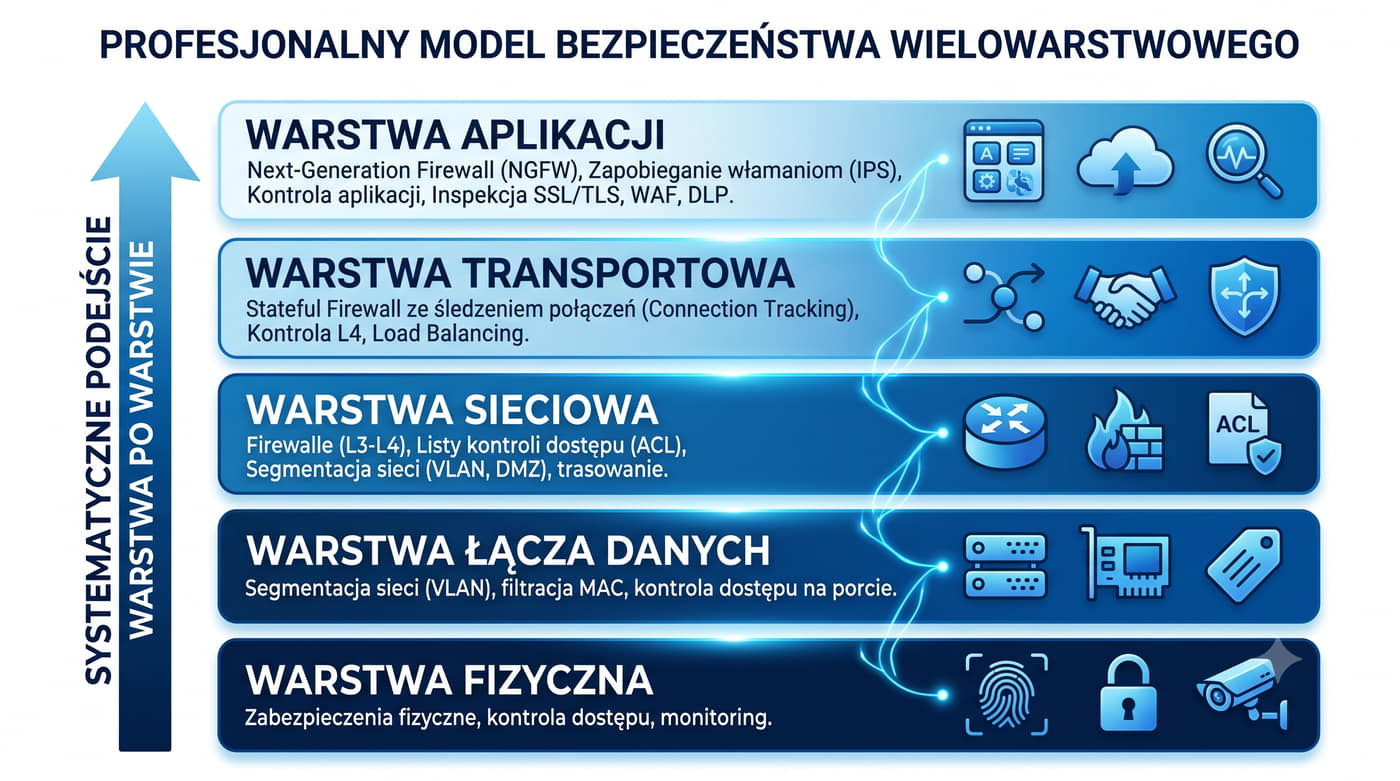
Systematyczne podejście warstwa po warstwie: fizyczna, łącza danych, sieciowa, transportowa, aplikacji.

Bezpieczeństwo wielowarstwowe jest kluczowym elementem ochrony sieci korporacyjnych. Next-Generation Firewalls (NGFW) wykraczają poza tradycyjne funkcje zapór sieciowych, oferując zaawansowane możliwości, takie jak inspekcja pakietów IP oraz kontrola aplikacji. Dzięki temu mogą one skutecznie blokować zagrożenia na poziomie warstwy aplikacji, co jest szczególnie istotne w kontekście rosnącej liczby ataków wykorzystujących popularne protokoły i usługi.

Firewalle nowej generacji nie tylko kontrolują ruch na warstwach od 3 do 7 modelu OSI, ale także integrują funkcje takie jak Deep Packet Inspection (DPI), co pozwala na bardziej szczegółową analizę zawartości pakietów. W połączeniu z segmentacją sieci za pomocą VLAN i stref DMZ, NGFW znacząco ograniczają możliwość rozprzestrzeniania się ataków w obrębie infrastruktury.

Stateful firewalle z connection tracking są obecnie standardem, ponieważ umożliwiają śledzenie stanu połączeń i blokowanie nieautoryzowanych prób dostępu. Narzędzia diagnostyczne wbudowane w NGFW pozwalają administratorom na szybkie identyfikowanie i rozwiązywanie problemów związanych z bezpieczeństwem, co jest kluczowe dla utrzymania ciągłości działania sieci.

3/55 Literatura

Materiały źródłowe

  • MikroTik Wiki – dokumentacja RouterOS
  • Dokumentacja Cisco – konfiguracja ACL i VPN
  • Książka Krzysztofa Pytla o bezpieczeństwie sieci
  • Publikacja Piotra Biernackiego o firewallach i IDS/IPS
  • Dokumentacja iptables/nftables (netfilter.org)

Dokumentacja MikroTik Wiki stanowi nieocenione źródło wiedzy praktycznej, szczególnie przydatne podczas konfiguracji routerów z systemem RouterOS. Zawiera ona liczne przykłady konfiguracyjne oraz wyjaśnienia dotyczące zaawansowanych funkcji sieciowych.

Oficjalna dokumentacja Cisco dostarcza szczegółowych informacji na temat implementacji technologii ACL (Access Control Lists) i VPN, co jest kluczowe dla zrozumienia mechanizmów bezpieczeństwa w dużych sieciach korporacyjnych. Warto zwrócić uwagę na sekcje poświęcone protokołom takim jak IPSec.

Książka Krzysztofa Pytla o bezpieczeństwie sieci oferuje kompleksowe omówienie zagadnień związanych z ochroną infrastruktury IT, w tym analizę zagrożeń i metody ich minimalizacji. Jest to lektura obowiązkowa dla osób zainteresowanych cyberbezpieczeństwem.

Publikacja Piotra Biernackiego skupia się na praktycznych aspektach działania firewalli oraz systemów wykrywania i zapobiegania włamaniom (IDS/IPS). Zawiera ona liczne studia przypadków i porady dotyczące konfiguracji tych rozwiązań w różnych środowiskach sieciowych.

Dokumentacja iptables/nftables (netfilter.org) to zasób niezbędny dla administratorów systemów Linux, którzy chcą dogłębnie poznać możliwości firewalla netfilter. Zawiera ona zarówno podstawowe informacje konfiguracyjne, jak i zaawansowane techniki filtrowania pakietów.

Dla osób zainteresowanych głębszym zrozumieniem protokołów sieciowych polecam również lekturę książki "CCNA Routing and Switching" autorstwa Matta DeHaana, która stanowi doskonałe uzupełnienie wiedzy teoretycznej i praktycznej.

Warto także zapoznać się z materiałami dostępnymi na stronie CISSP Institute (isac.org), które oferują aktualne informacje na temat najlepszych praktyk w dziedzinie bezpieczeństwa sieciowego i przygotowują do egzaminów certyfikacyjnych.

Na koniec polecam śledzenie blogów ekspertów takich jak Kevin Mitnick czy Bruce Schneier, którzy regularnie publikują artykuły na temat najnowszych trendów i zagrożeń w cyberbezpieczeństwie. Ich analizy dostarczają cennych insightów dla praktyków branży IT.

4/55 Dlaczego bezpieczeństwo sieci?

Zagrożenia i konsekwencje

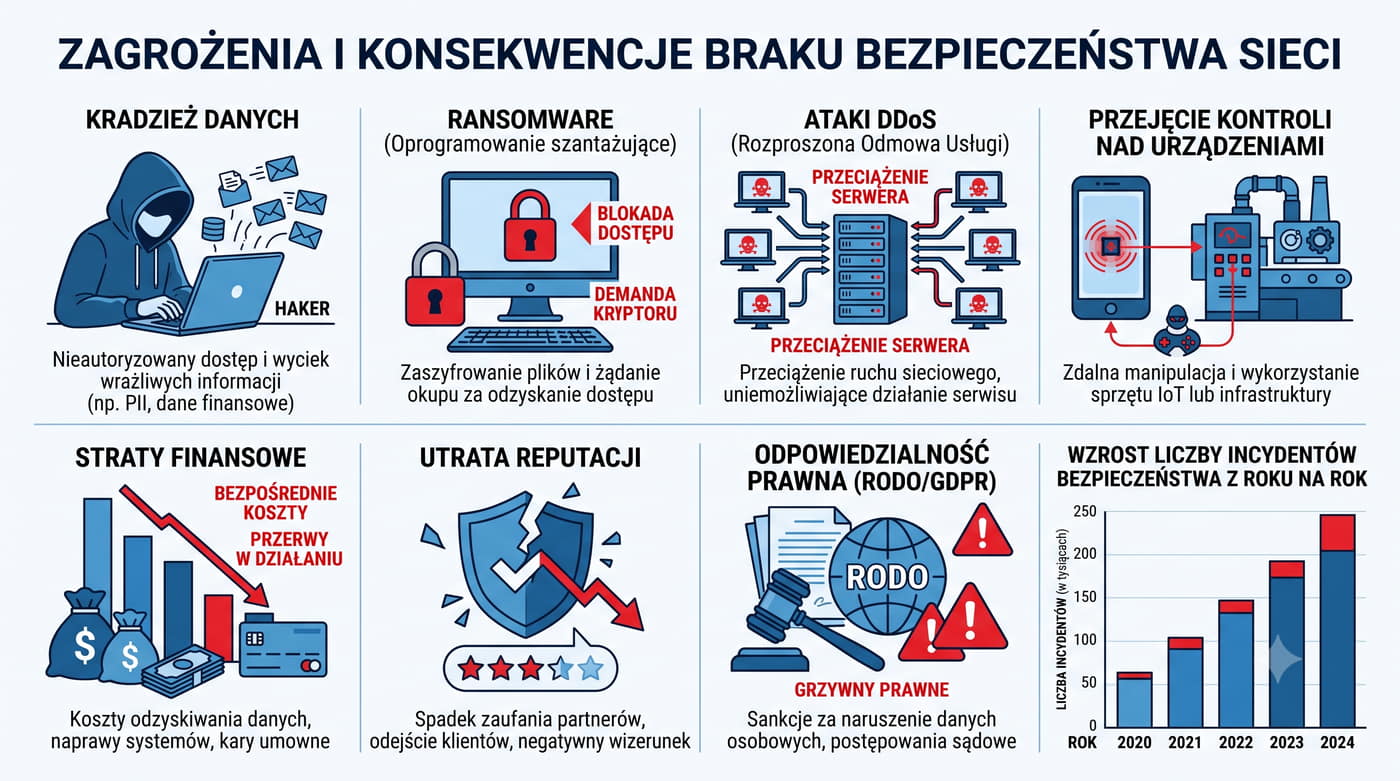
Ataki prowadzą do kradzieży danych, ransomware, DDoS i przejęcia kontroli nad urządzeniami.
  • Konsekwencje: straty finansowe, utrata reputacji, odpowiedzialność prawna (RODO)
  • Statystyki pokazują wzrost liczby incydentów z roku na rok
  • Koszty naruszenia bezpieczeństwa są ogromne

Bezpieczeństwo sieci jest kluczowe ze względu na rosnącą złożoność i integrację systemów informatycznych. Ataki, takie jak phishing czy exploity zero-day, mogą prowadzić do nieautoryzowanego dostępu do wrażliwych danych, co skutkuje naruszeniem poufności i integralności informacji.

Konsekwencje ataków wykraczają poza bezpośrednie straty finansowe. Utrata zaufania klientów i partnerów biznesowych może mieć długotrwały wpływ na wizerunek organizacji, a także prowadzić do sankcji prawnych wynikających z nieprzestrzegania regulacji takich jak RODO. W przypadku sektora publicznego, naruszenia mogą wpłynąć na bezpieczeństwo narodowe.

Statystyki podkreślają skalę problemu: raport Verizon Data Breach Investigations Report (DBIR) analizuje z roku na rok coraz większą liczbę incydentów i naruszeń danych (np. edycja 2025 objęła ponad 22 000 incydentów, w tym 12 195 potwierdzonych naruszeń danych), a liczba takich zdarzeń w skali światowej rośnie. Koszty naruszeń są znaczące - średni koszt incydentu dla dużych organizacji może przekraczać miliony dolarów, uwzględniając koszty operacyjne, prawne i wizerunkowe.

5/55 Triada CIA

Confidentiality, Integrity, Availability

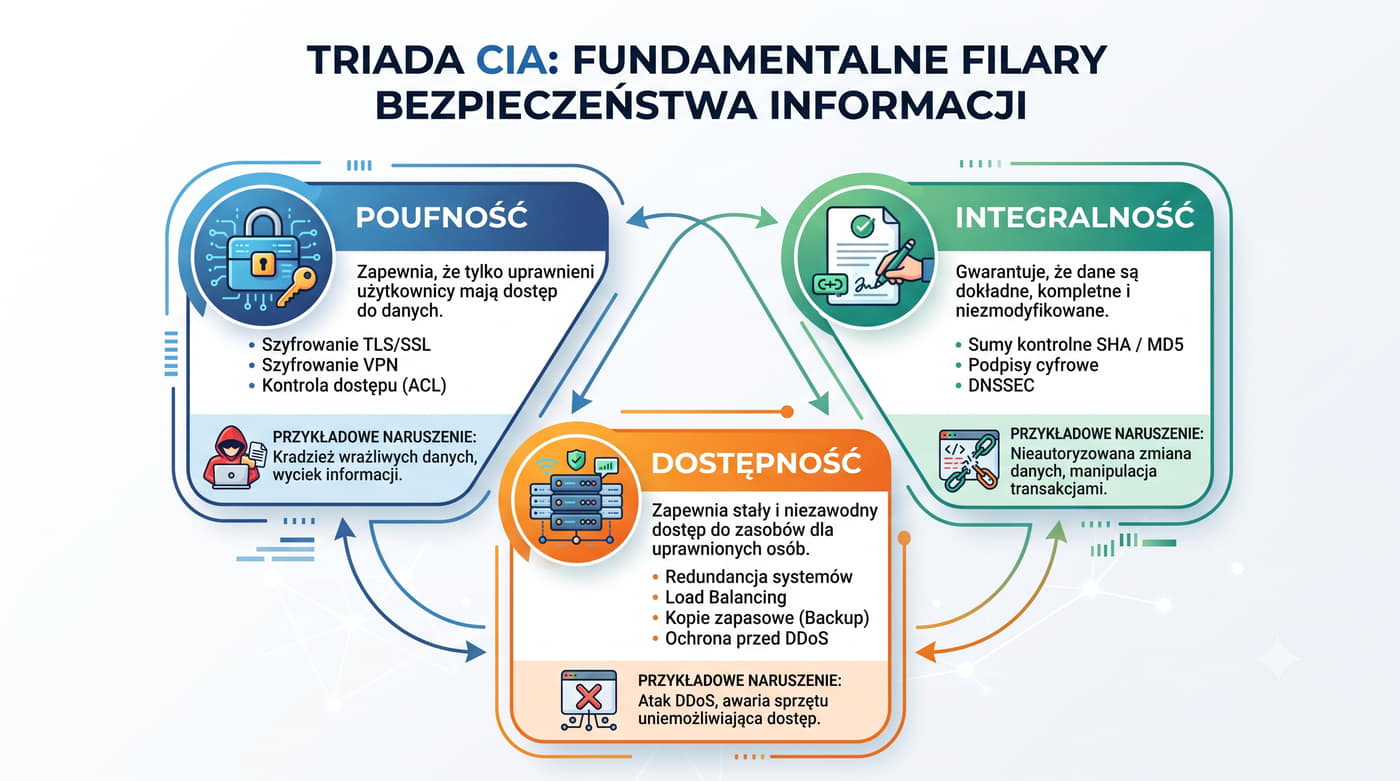
Triada CIA to fundament bezpieczeństwa informacji: poufność, integralność i dostępność.
  • Poufność (Confidentiality): dane dostępne tylko dla uprawnionych – szyfrowanie (TLS, IPsec), kontrola dostępu (ACL)
  • Integralność (Integrity): dane niezmodyfikowane – sumy kontrolne, podpisy cyfrowe, DNSSEC
  • Dostępność (Availability): usługi dostępne, gdy potrzebne – redundancja, równoważenie obciążenia, kopie zapasowe, ochrona przed DDoS

Triada CIA jest kluczową koncepcją w bezpieczeństwie informacji, definiującym podstawowe cele ochrony danych. Poufność (Confidentiality) zapewnia, że dane są dostępne tylko dla uprawnionych użytkowników, co osiąga się poprzez mechanizmy takie jak szyfrowanie (np. TLS, IPsec) oraz kontrola dostępu oparta na listach ACL. Integralność (Integrity) gwarantuje, że dane nie zostały zmodyfikowane bez autoryzacji, co jest realizowane za pomocą sum kontrolnych, podpisów cyfrowych oraz protokołów takich jak DNSSEC. Dostępność (Availability) odnosi się do zdolności systemu do zapewnienia usług w momencie, gdy są one potrzebne, co wymaga zastosowania rozwiązań takich jak redundancja, równoważenie obciążenia, kopie zapasowe oraz ochrona przed atakami DDoS.

W praktyce, zapewnienie triady CIA wymaga zintegrowanego podejścia do bezpieczeństwa. Na przykład, wdrożenie szyfrowania end-to-end (E2EE) nie tylko chroni poufność danych, ale również może wspierać ich integralność poprzez wykorzystanie protokołów takich jak TLS 1.3, które oferują silne mechanizmy uwierzytelniania i integralności wiadomości. W kontekście dostępności, zastosowanie redundantnych systemów plików i replikacji danych (np. rozproszonych systemów plików czy klastrów) może znacząco zwiększyć odporność na awarie, zapewniając ciągłość działania nawet w przypadku lokalnych incydentów.

Warto również zwrócić uwagę na dynamiczne aspekty triady CIA w środowiskach chmurowych. Usługi takie jak AWS S3 oferują wbudowane mechanizmy ochrony danych, które automatycznie zarządzają poufnością (np. poprzez szyfrowanie po stronie serwera), integralnością (za pomocą sum kontrolnych) oraz dostępnością (dzięki globalnej infrastrukturze i mechanizmom failover). W kontekście edukacyjnym, studenci powinni analizować przypadki użycia tych technologii, aby zrozumieć, jak w praktyce implementuje się triadę CIA w nowoczesnych systemach informatycznych.

6/55 Model Zero Trust

Never trust, always verify

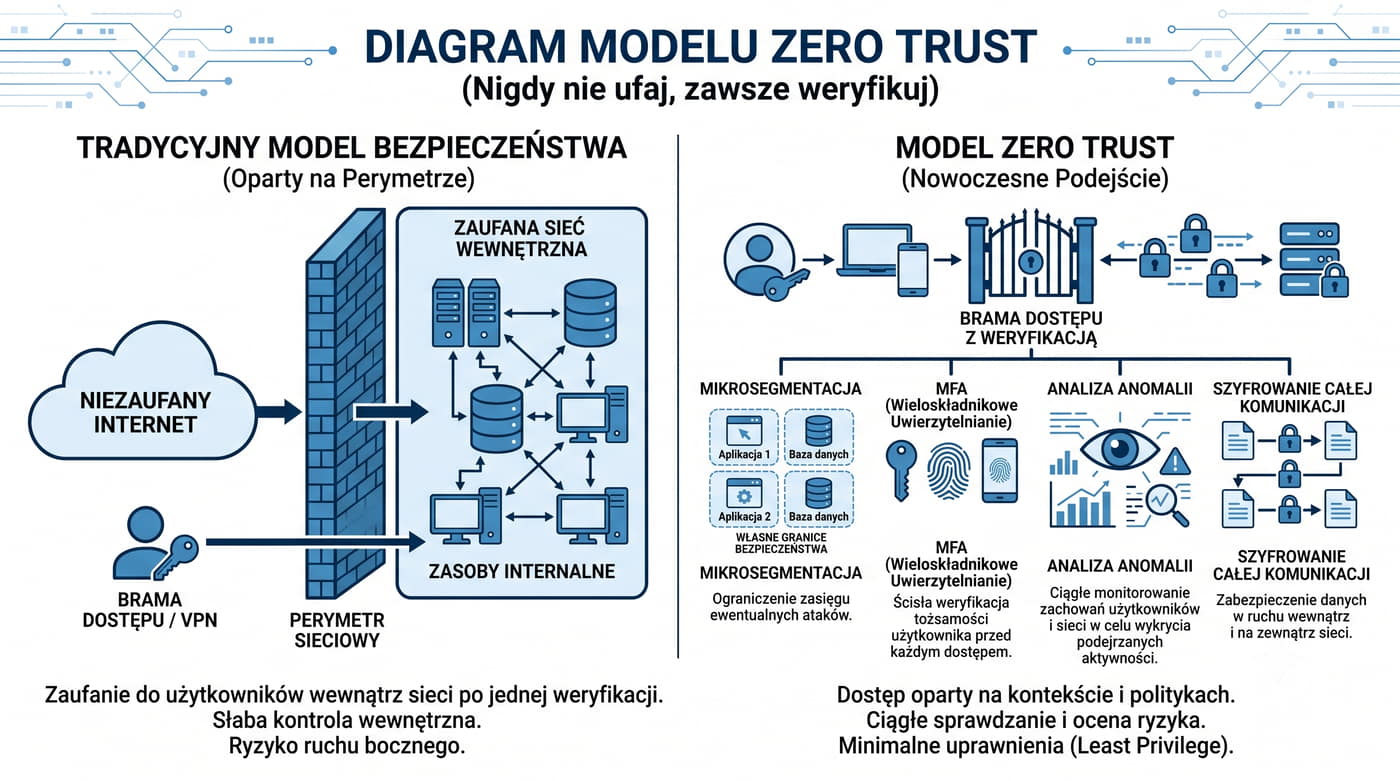
Zero Trust zakłada, że żadne urządzenie ani użytkownik nie jest domyślnie zaufany.
  • Wymaga ciągłej weryfikacji tożsamości i uprawnień
  • Mikrosegmentacja: każdy zasób ma własne granice bezpieczeństwa
  • MFA, analiza anomalii, szyfrowanie całej komunikacji

Model Zero Trust to filozofia bezpieczeństwa, która zakłada brak zaufania do jakiegokolwiek użytkownika lub urządzenia w sieci korporacyjnej. Kluczowym elementem jest ciągła weryfikacja tożsamości i uprawnień każdego podmiotu próbującego uzyskać dostęp do zasobów.

Mikrosegmentacja odgrywa istotną rolę w Zero Trust, dzieląc sieć na mniejsze segmenty. Każdy segment ma odrębną politykę bezpieczeństwa i kontrolę dostępu, co minimalizuje ryzyko rozprzestrzeniania się zagrożeń w przypadku naruszenia.

Wdrożenie modelu Zero Trust wymaga zaawansowanych technologii takich jak MFA (uwierzytelnianie wieloskładnikowe), analiza behawioralna użytkowników oraz szyfrowanie end-to-end. Te rozwiązania zapewniają dodatkową warstwę ochrony i umożliwiają wykrywanie podejrzanych aktywności.

Istotnym aspektem jest również zarządzanie tożsamościami oparte na rolach (RBAC), które ogranicza dostęp użytkowników tylko do niezbędnych zasobów. To podejście zmniejsza powierzchnię ataku i zwiększa kontrolę nad danymi.

Zero Trust wymaga także regularnego audytu i aktualizacji polityk bezpieczeństwa, aby dostosować się do ewoluujących zagrożeń. Organizacje muszą przyjąć podejście "zawsze sprawdzaj", niezależnie od lokalizacji użytkownika czy urządzenia.

W kontekście pracy zdalnej i rosnącej liczby urządzeń IoT, model Zero Trust staje się niezbędny. Zapewnia spójną ochronę zarówno dla użytkowników wewnętrznych, jak i zewnętrznych, co jest kluczowe w dzisiejszym hybrydowym środowisku pracy.

7/55 Defense in Depth

Obrona warstwowa

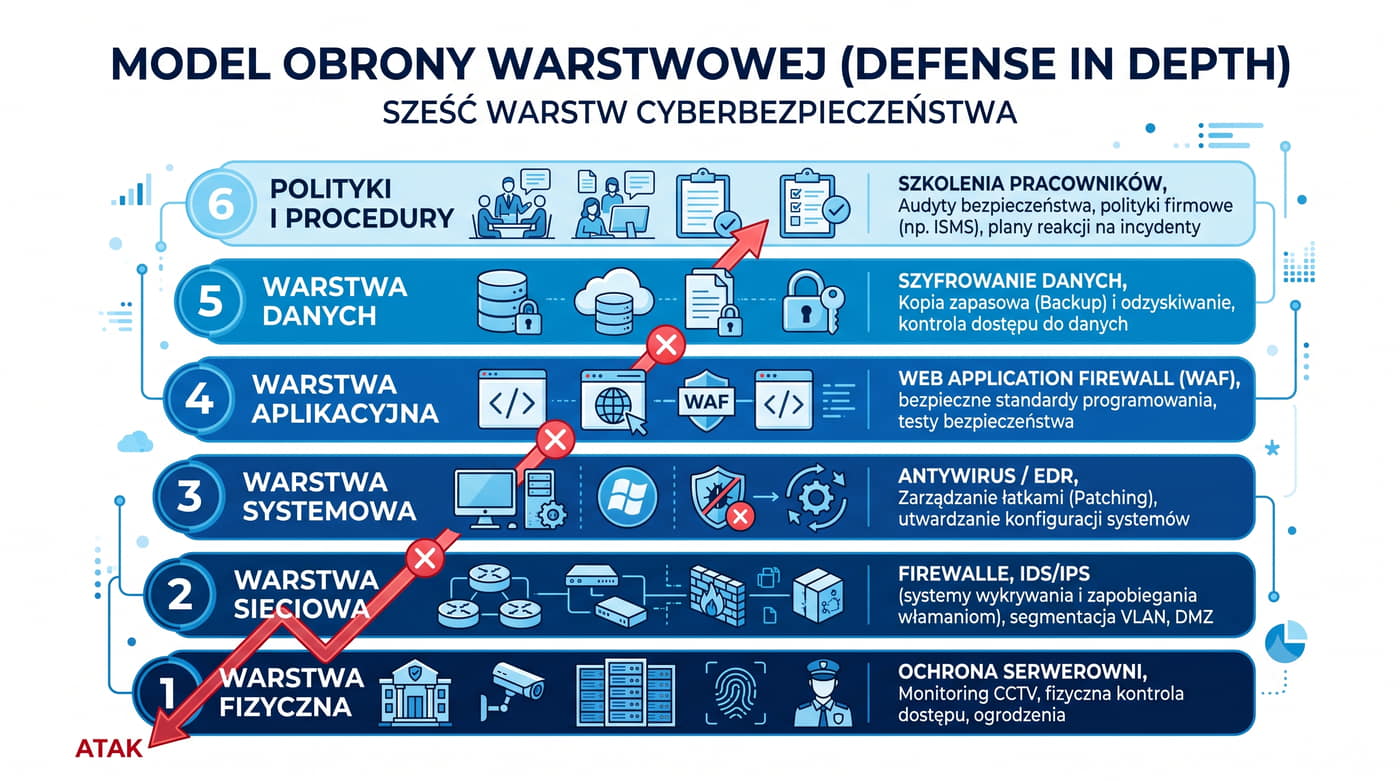
Strategia Defense in Depth to wiele niezależnych warstw ochrony – żadna pojedyncza nie jest wystarczająca.
  • Fizyczna: kontrola dostępu do serwerowni
  • Sieciowa: Firewall, IDS/IPS, segmentacja
  • Systemowa: antywirus, aktualizacje
  • Aplikacyjna: bezpieczne programowanie, WAF
  • Dane: szyfrowanie, kopie zapasowe
  • Polityki: szkolenia, audyty

Strategia Defense in Depth (DoD) to kluczowy element współczesnych systemów bezpieczeństwa, polegający na wielowarstwowej ochronie przed zagrożeniami. Każda warstwa jest projektowana tak, aby stanowiła niezależną linię obrony, co znacząco utrudnia potencjalnym atakującym penetrację całego systemu.

Na poziomie fizycznym, kontrola dostępu do serwerowni jest realizowana poprzez systemy biometryczne, karty dostępu oraz monitoring wideo. W warstwie sieciowej, firewalle nowej generacji (NGFW) oferują zaawansowaną analizę ruchu, a systemy IDS/IPS wykrywają i blokują próby ataków w czasie rzeczywistym. Segmentacja sieci dodatkowo ogranicza możliwość rozprzestrzeniania się zagrożeń.

Warstwa systemowa obejmuje nie tylko tradycyjne antywirusy, ale także zaawansowane rozwiązania EDR (Endpoint Detection and Response), które monitorują zachowanie oprogramowania. Regularne aktualizacje systemów i aplikacji są kluczowe dla łatania luk bezpieczeństwa.

Bezpieczne programowanie na poziomie aplikacyjnym to nie tylko stosowanie sprawdzonych praktyk kodowania, ale także wykorzystanie narzędzi do analizy statycznej i dynamicznej kodu. Web Application Firewalle (WAF) chronią przed atakami takimi jak SQL injection czy XSS.

Szyfrowanie danych w spoczynku i w transmisji jest niezbędne do ochrony poufności informacji. Kopie zapasowe, przechowywane w bezpiecznej lokalizacji, umożliwiają szybkie przywrócenie danych po ataku ransomware.

Polityki bezpieczeństwa, takie jak regularne szkolenia pracowników i audyty wewnętrzne, podnoszą świadomość zagrożeń i pomagają w identyfikacji słabych punktów systemu. Wdrażanie tych praktyk wymaga ciągłego monitorowania i dostosowywania do zmieniającego się krajobrazu zagrożeń.

8/55 Podstawowe zagrożenia sieciowe

Sniffing, Spoofing, MITM, DoS/DDoS

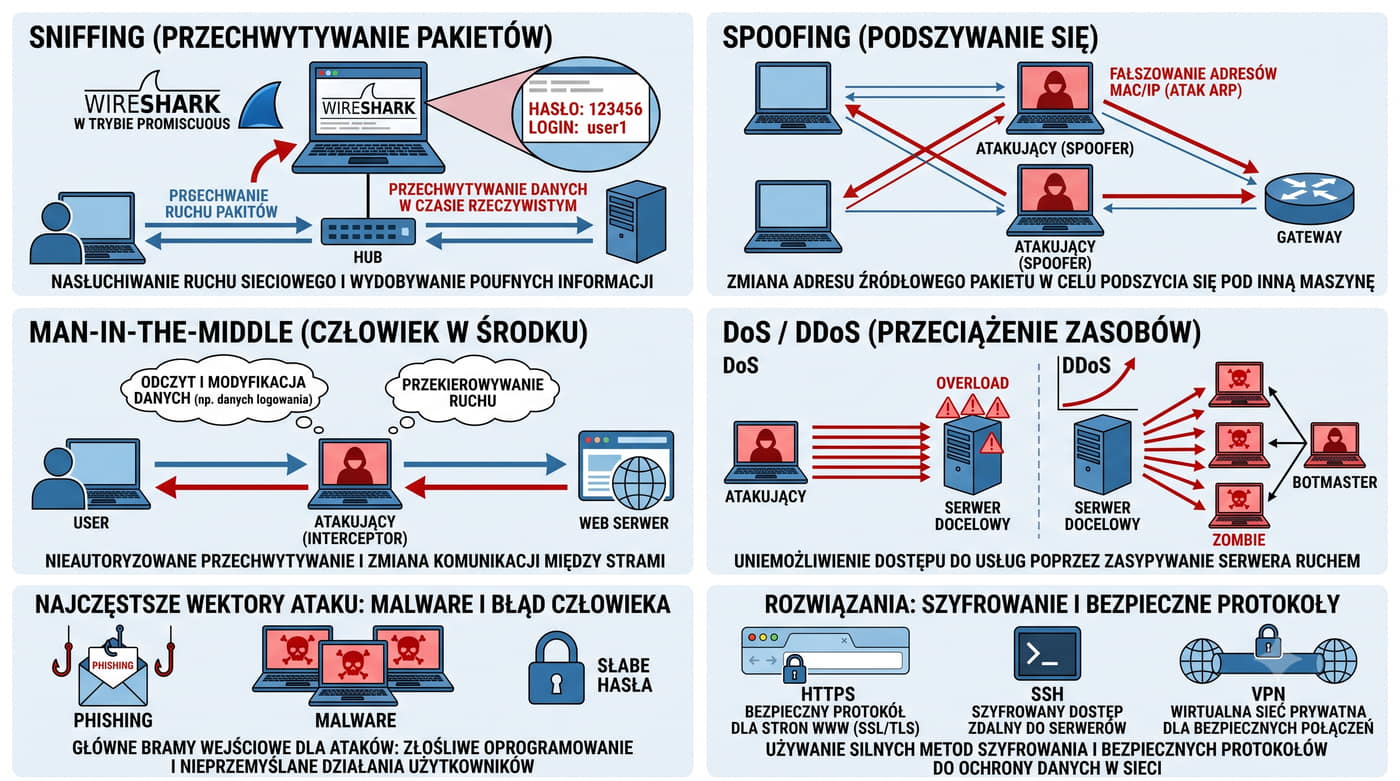
Podstawowe zagrożenia sieciowe obejmują sniffing, spoofing, MITM i DDoS.
  • Sniffing: przechwytywanie ruchu (Wireshark, tryb promiscuous)
  • Spoofing: fałszowanie adresów MAC lub IP
  • MITM: atak typu man-in-the-middle
  • DoS/DDoS: przeciążenie zasobów
  • Zapobieganie: szyfrowanie (TLS, IPsec)

Najczęstszym wektorem jest błąd człowieka (phishing, słabe hasła).

Sniffing to technika polegająca na przechwytywaniu pakietów w sieci, co pozwala atakującemu na analizę ruchu i potencjalne kradzieże danych. Narzędzia takie jak Wireshark umożliwiają tryb promiscuous, który zbiera wszystkie pakiety niezależnie od adresacji. W praktyce, sniffing może być wykorzystywany do monitorowania sieci przez administratorów, ale również stanowi poważne zagrożenie bezpieczeństwa.

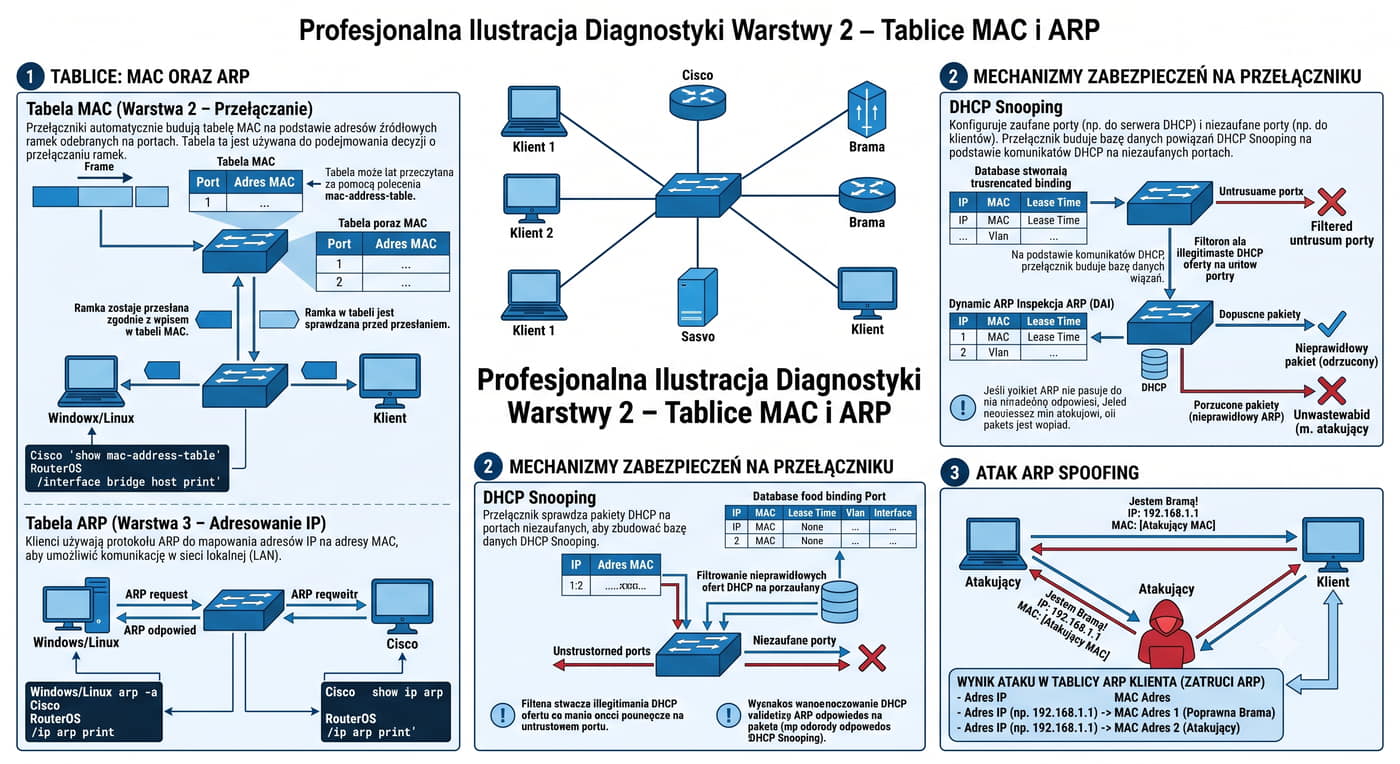
Spoofing polega na fałszowaniu adresów MAC lub IP w celu udawania innego urządzenia w sieci. Atakujący może w ten sposób uzyskać nieautoryzowany dostęp do zasobów sieciowych, np. poprzez podszywanie się pod zaufane hosty. MITM (Man-in-the-Middle) wykorzystuje spoofing do przechwytywania i modyfikacji komunikacji między dwoma stronami, co może prowadzić do kradzieży danych lub manipulacji treścią.

DoS (Denial of Service) i DDoS (Distributed Denial of Service) to ataki mające na celu przeciążenie zasobów serwera lub sieci, co skutkuje niedostępnością usług dla użytkowników. Zapobieganie tym zagrożeniom wymaga stosowania zaawansowanych mechanizmów szyfrowania, takich jak TLS i IPsec, które chronią dane przed przechwyceniem i modyfikacją.

Najczęstszym wektorem ataków sieciowych jest błąd ludzki, w tym phishing i stosowanie słabych haseł. Edukacja użytkowników w zakresie bezpieczeństwa oraz wdrażanie polityk haseł mogą znacząco zmniejszyć ryzyko skutecznych ataków.

9/55 Segmentacja sieci

DMZ, VLAN-y, strefy bezpieczeństwa

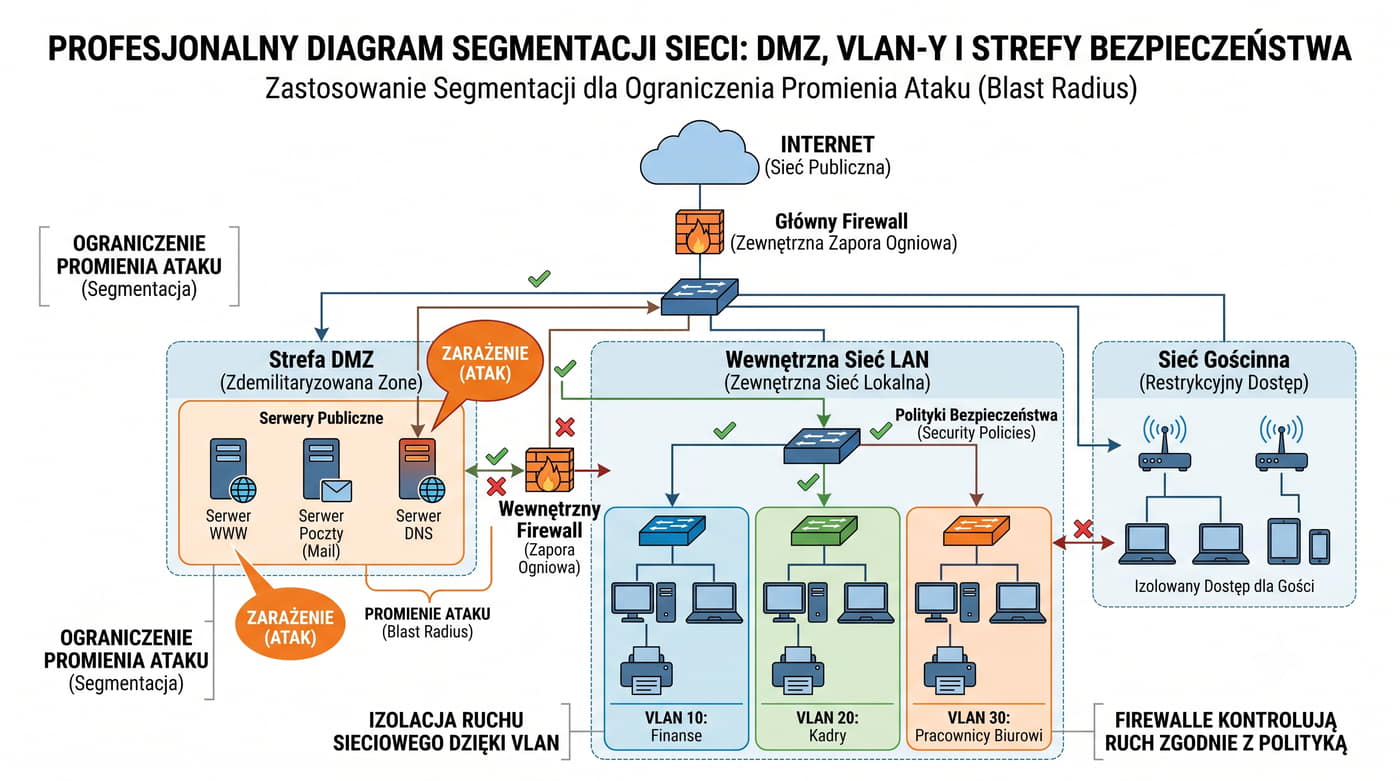
Segmentacja sieci dzieli infrastrukturę na izolowane strefy, ograniczając promień ataku.
  • DMZ: strefa dla serwerów publicznych między Internetem a LAN
  • VLAN: logiczny podział sieci w ramach tej samej infrastruktury fizycznej
  • Firewalle między strefami kontrolują ruch zgodnie z polityką bezpieczeństwa

Segmentacja sieci jest kluczowym elementem projektowania bezpiecznych infrastruktur IT. DMZ (Demilitarized Zone) to strefa buforowa między publicznym Internetem a prywatną siecią LAN, przeznaczona dla serwerów wymagających dostępu z zewnątrz. Dzięki umieszczeniu krytycznych usług (np. WWW, FTP) w DMZ ogranicza się ryzyko przedostania się zagrożeń do wewnętrznej sieci korporacyjnej.

VLAN-y (Virtual Local Area Networks) umożliwiają logiczne grupowanie urządzeń w ramach tej samej fizycznej infrastruktury, co pozwala na izolację ruchu między różnymi segmentami sieci. Przykładowo, można utworzyć osobne VLAN-y dla działów firmy lub urządzeń IoT, kontrolując dostęp do zasobów na poziomie oprogramowania przełączników.

Firewalle stosowane między różnymi strefami (np. DMZ i VLAN-ami) pełnią rolę "bram kontrolnych". Implementują polityki bezpieczeństwa oparte na regułach, takich jak filtrowanie portów, translacja adresów NAT czy inspekcja pakietów (SPI). Dzięki temu możliwe jest precyzyjne zarządzanie przepływem danych i blokowanie nieautoryzowanych połączeń.

Zaawansowane techniki segmentacji obejmują mikrosegmentację, gdzie nawet pojedyncze serwery lub maszyny wirtualne są izolowane. Rozwiązania takie jak network functions virtualization (NFV) i software-defined networking (SDN) automatyzują zarządzanie segmentami, co jest szczególnie istotne w dynamicznych środowiskach chmurowych.

W praktyce implementacja segmentacji wymaga koordynacji między warstwą fizyczną (przełączniki), aplikacyjną (firewalle) i zarządczą. Narzędzia do monitoringu ruchu (np. Wireshark, Nmap) pomagają weryfikować skuteczność podziału sieci i wykrywać potencjalne luki.

Segmentacja nie eliminuje całkowicie ryzyka, ale znacząco utrudnia atakującym poruszanie się w głąb sieci. W połączeniu z uwierzytelnianiem wieloskładnikowym i szyfrowaniem end-to-end stanowi warstwę obrony zgodną z modelem "defense in depth".

10/55 DMZ

Demilitarized Zone

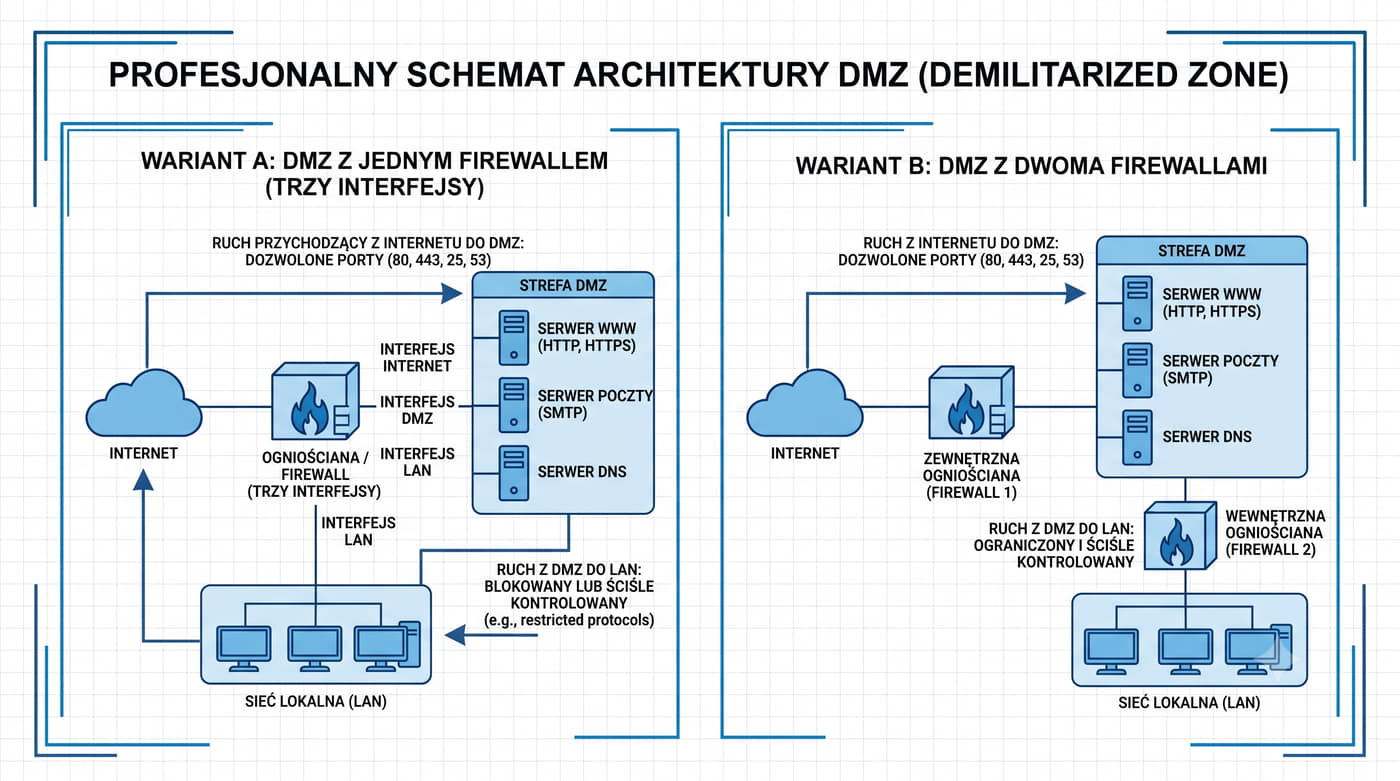
DMZ to sieć pośrednia między Internetem a LAN dla serwerów publicznych.
  • DMZ z jednym firewallem (3 interfejsy) – prostsze, ale mniej bezpieczne
  • DMZ z dwoma firewallami – wyższy poziom bezpieczeństwa
  • Ruch z Internetu do DMZ tylko na wybrane porty
  • Ruch z DMZ do LAN blokowany lub ściśle kontrolowany

DMZ (Demilitarized Zone) to kluczowy element architektury sieciowej, który pełni rolę strefy buforowej między publicznym Internetem a wewnętrzną siecią lokalną (LAN). Jego głównym celem jest izolowanie zasobów firmowych od bezpośredniego dostępu z zewnątrz, jednocześnie umożliwiając hostowanie serwerów publicznych, takich jak WWW, poczta czy DNS.

W konfiguracji DMZ z jednym firewallem (posiadającym trzy interfejsy: zewnętrzny, wewnętrzny i dla serwera w DMZ) ruch z Internetu jest kierowany wyłącznie na określone porty, np. 80 (HTTP) czy 443 (HTTPS). Taka konfiguracja jest prostsza do wdrożenia i zarządzania, ale oferuje mniejszą elastyczność i bezpieczeństwo w porównaniu do bardziej zaawansowanych rozwiązań.

DMZ z dwoma firewallami (lub firewallem i routerem) zapewnia wyższy poziom ochrony. W tym modelu ruch z Internetu najpierw trafia na zewnętrzny firewall, który filtruje i ogranicza dostęp do określonych portów w DMZ. Następnie ruch jest przekazywany przez wewnętrzny firewall lub router do sieci LAN, gdzie podlega dodatkowej kontroli. Taka architektura minimalizuje ryzyko nieautoryzowanego dostępu i ataków.

W obu przypadkach kluczowe jest precyzyjne zarządzanie regułami firewalla w DMZ. Ruch z Internetu do strefy DMZ powinien być ograniczony tylko do niezbędnych portów, a ruch z DMZ do LAN musi być blokowany lub ściśle kontrolowany, aby zapobiec potencjalnym naruszeniom bezpieczeństwa wewnętrznej sieci.

W praktyce, implementacja DMZ wymaga regularnych aktualizacji oprogramowania firewalli, monitorowania logów oraz testowania pod kątem luk w zabezpieczeniach. Ponadto, warto rozważyć dodatkowe mechanizmy ochrony, takie jak systemy wykrywania i zapobiegania włamaniom (IDS/IPS) czy segmentację sieci w obrębie DMZ.

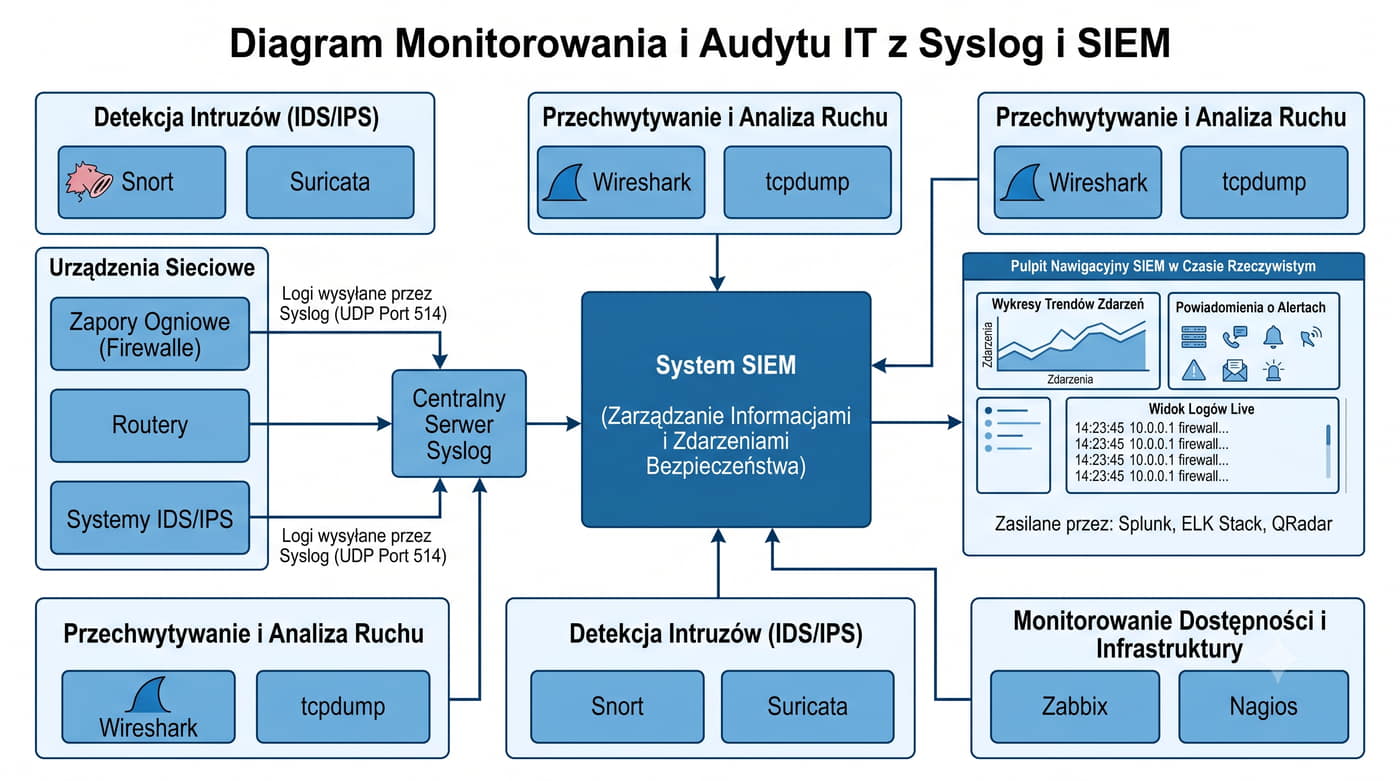
11/55 Monitorowanie i audyt

Syslog, SIEM

Syslog (UDP 514) umożliwia centralne logowanie, a SIEM dokonuje korelacji zdarzeń.
  • Syslog: centralne gromadzenie logów z firewalli, IDS/IPS, serwerów
  • SIEM (Splunk, ELK, QRadar): korelacja zdarzeń, wykrywanie anomalii, dashboardy

Syslog (UDP 514) to protokół komunikacyjny służący do centralnego logowania zdarzeń z różnych urządzeń sieciowych, takich jak firewalle, systemy IDS/IPS czy serwery. Pozwala on na agregację logów w jednym miejscu, co ułatwia administratorom monitorowanie stanu infrastruktury. Jednak sam Syslog nie oferuje zaawansowanych funkcji analizy danych.

SIEM (Security Information and Event Management) to bardziej zaawansowane rozwiązanie, które wykracza poza prostą konsolidację logów. Systemy SIEM, takie jak Splunk czy ELK Stack (Elasticsearch, Logstash, Kibana), umożliwiają nie tylko gromadzenie danych z wielu źródeł, ale także ich korelację i analizę w czasie rzeczywistym. Dzięki temu możliwe jest wykrywanie anomalii, tworzenie zaawansowanych raportów oraz generowanie alertów o potencjalnych zagrożeniach.

Warto zwrócić uwagę na różnice w funkcjonalności między Syslogiem a SIEM. Podczas gdy Syslog skupia się na transmisji logów, SIEM oferuje kompleksowe narzędzia do analizy bezpieczeństwa, w tym możliwość tworzenia dashboardów i wizualizacji danych. Przykładowo, QRadar to kolejne rozwiązanie SIEM, które integruje różnorodne źródła danych, umożliwiając głęboką analizę zagrożeń i automatyzację reakcji na incydenty.

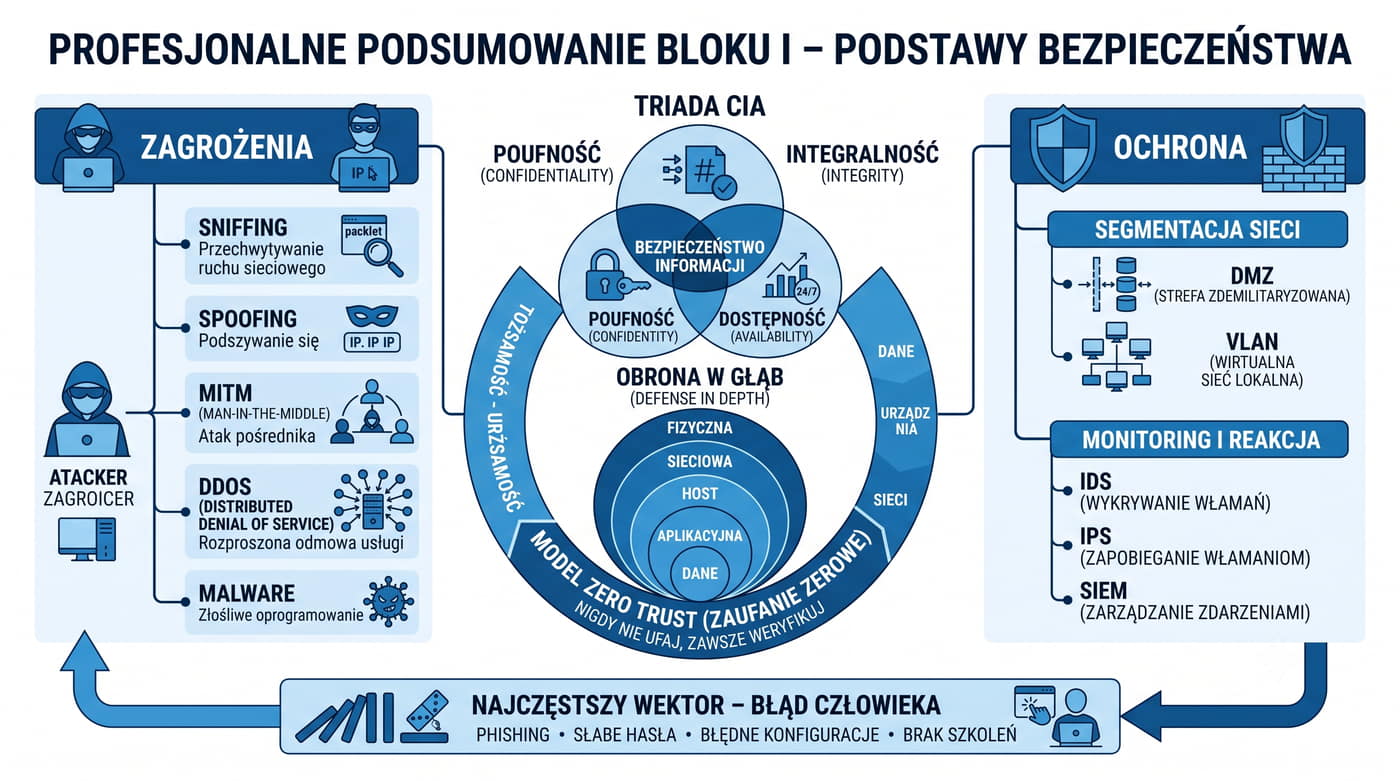
12/55 Podsumowanie bloku I

Podstawy bezpieczeństwa

  • Zagrożenia: sniffing, spoofing, MITM, DDoS
  • Ochrona: segmentacja, monitoring, szyfrowanie
  • Najczęstszy wektor: błąd człowieka
  • Triada CIA, Zero Trust, Defense in Depth

Podstawy bezpieczeństwa sieciowego obejmują zrozumienie różnorodnych zagrożeń oraz metod ich przeciwdziałania. Sniffing, czyli przechwytywanie pakietów, może prowadzić do kradzieży poufnych danych, podczas gdy spoofing polega na fałszowaniu tożsamości nadawcy w celu oszukania odbiorcy. Ataki typu Man-in-the-Middle (MITM) umożliwiają przechwycenie i modyfikację komunikacji między dwiema stronami, co stanowi poważne zagrożenie dla integralności danych. DDoS, czyli rozproszony atak odmowy usługi, ma na celu przeciążenie infrastruktury sieciowej i uniemożliwienie jej prawidłowego funkcjonowania.

Ochrona przed tymi zagrożeniami wymaga zastosowania zaawansowanych technik, takich jak segmentacja sieci, która ogranicza ruch do określonych obszarów, zmniejszając powierzchnię ataku. Monitoring sieci pozwala na wczesne wykrywanie anomalii i reagowanie na incydenty bezpieczeństwa. Szyfrowanie danych jest kluczowe dla zapewnienia poufności i integralności informacji przesyłanych przez sieć.

Najczęstszym wektorem ataków jest błąd człowieka, wynikający z braku świadomości lub niedostatecznego szkolenia użytkowników. Triada CIA (Confidentiality, Integrity, Availability) podkreśla znaczenie ochrony poufności, integralności i dostępności danych. Model Zero Trust zakłada, że żaden użytkownik ani urządzenie nie jest z natury godne zaufania, co wymaga ciągłej weryfikacji tożsamości. Defense in Depth to strategia obrony w głąb, polegająca na stosowaniu wielu warstw zabezpieczeń, aby zapewnić kompleksową ochronę systemów i danych.

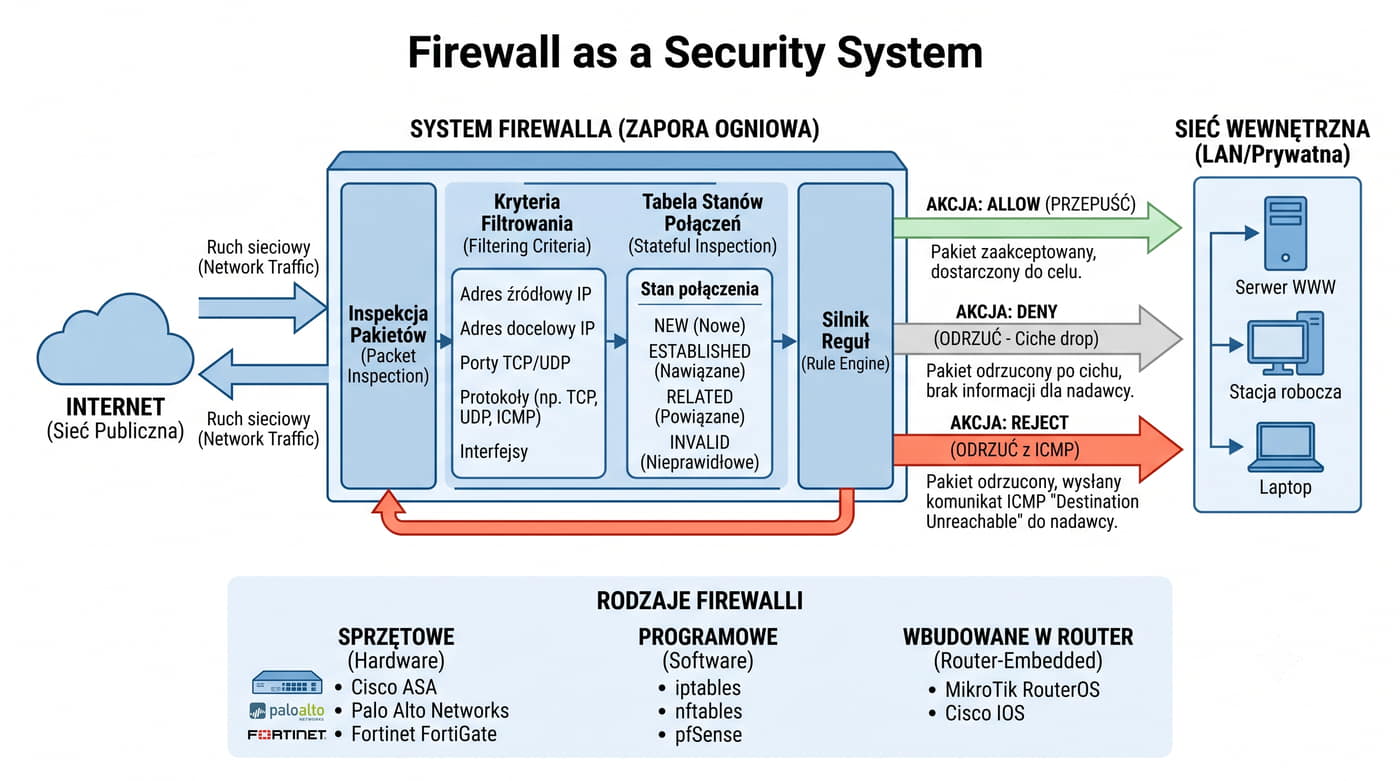
13/55 Firewall

System bezpieczeństwa sieci

Firewall monitoruje i kontroluje ruch sieciowy na podstawie reguł filtrowania.
  • Decyzje: allow (zezwolenie), deny (odrzucenie w ciszy, bez odpowiedzi), reject (odrzucenie z komunikatem błędu, np. ICMP)
  • Reguły na podstawie adresów, portów, protokołów, stanu połączenia, interfejsów

Firewalle są kluczowym elementem architektury bezpieczeństwa sieci, działając jako "strażnicy" ruchu sieciowego. W zależności od implementacji, mogą funkcjonować na różnych warstwach modelu OSI - od prostych urządzeń filtrujących pakiety (warstwa 3 i 4) po zaawansowane systemy analizujące zawartość (warstwa 7).

Istotnym aspektem jest różnica między trzema decyzjami firewalla: allow, deny i reject. Opcja 'deny' oznacza całkowite zablokowanie pakietu bez wysyłania odpowiedzi do nadawcy, co może prowadzić do problemów z wykrywalnością (stealthy denial). Natomiast 'reject' powoduje wysłanie komunikatu ICMP z informacją o przyczynie odrzucenia, co jest bardziej transparentne ale może ujawniać wewnętrzną strukturę sieci.

Zaawansowane firewalle oferują możliwość tworzenia reguł opartych na stanie połączenia (np. established, RELATED, INVALID) oraz inspekcję nagłówków TCP/UDP. Niektóre systemy, jak firewalle nowej generacji (NGFW), integrują dodatkowe funkcje bezpieczeństwa - deep packet inspection, ochronę przed złośliwym oprogramowaniem czy kontrolę aplikacji, co znacząco podnosi poziom ochrony sieci korporacyjnych.

W praktyce konfiguracja firewalla wymaga starannego planowania. Należy uwzględnić zasadę najmniejszych uprawnień - reguły powinny być możliwie szczegółowe i blokować domyślnie (deny-by-default). Ważne jest też stosowanie separacji sieci (network segmentation) poprzez tworzenie stref z różnymi poziomami zaufania, co ogranicza potencjalny wektor ataku w przypadku naruszenia zabezpieczeń.

Firewalle sprzętowe (np. Cisco ASA, Fortinet FortiGate) oferują wysoką wydajność i skalowalność, podczas gdy rozwiązania programowe (pfSense, OPNsense, iptables) są bardziej elastyczne dla mniejszych sieci. Wybór odpowiedniego typu zależy od specyfiki organizacji, wymagań dotyczących przepustowości i budżetu na utrzymanie.

Warto również wspomnieć o roli firewalla w kontekście bezpieczeństwa aplikacji webowych. Firewalle aplikacyjne (WAF - Web Application Firewall) specjalizują się w ochronie przed atakami na warstwie aplikacji, takimi jak SQL injection czy cross-site scripting, stanowiąc uzupełnienie tradycyjnych firewalla sieciowych.

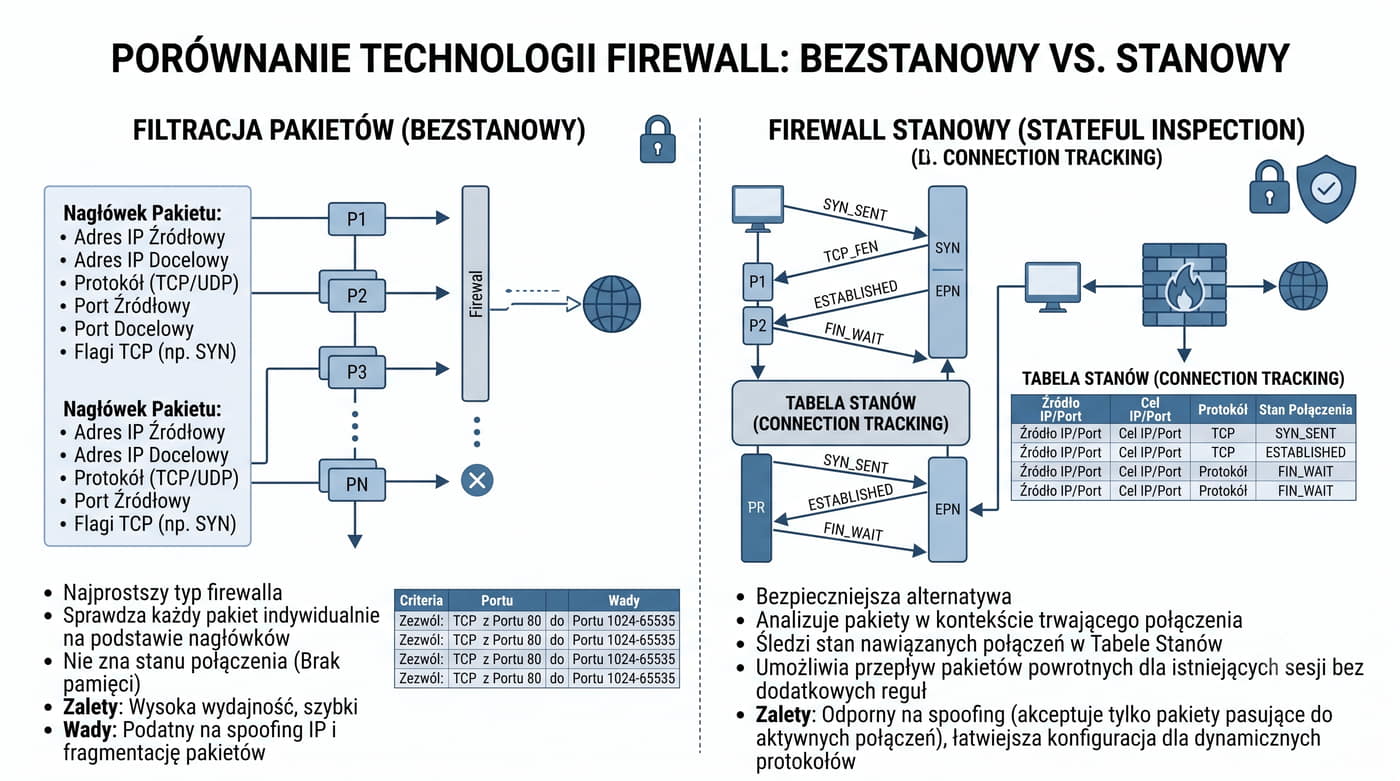
14/55 Packet Filter (stateless)

Najprostszy typ firewalla

  • Nie zna stanu połączenia – analizuje każdy pakiet indywidualnie
  • Szybki, ale podatny na spoofing i fragmentację
  • Sprawdza każdy pakiet na podstawie nagłówków IP, TCP/UDP

Packet Filter to najprostszy typ firewalla, który nie śledzi stanu połączeń. Zamiast tego analizuje każdy pakiet indywidualnie na podstawie nagłówków IP, TCP/UDP. Ta metoda jest szybka i prosta w implementacji, ale ma istotne ograniczenia: nie potrafi wykrywać ataków opartych na analizie sekwencji pakietów (np. fragmentacja, spoofing), ani chronić przed błędami konfiguracyjnymi w aplikacjach klient-serwer.

W praktyce oznacza to, że Packet Filter może przepuścić pakiety niezgodne z ustalonym protokołem (np. pakiet TCP z flagą SYN bez odpowiadającego ACK). Jest też podatny na ataki typu "smurfing" czy "land attack", gdzie fałszywe pakiety są używane do przeciążenia sieci. Dlatego stosuje się go głównie w prostych scenariuszach, np. filtrowaniu ruchu na podstawie portów lub adresów IP.

Zaletą Packet Filter jest niski narzut obliczeniowy - sprawdza tylko nagłówki pakietów, co czyni go odpowiednim dla środowisk o dużym natężeniu ruchu. Jednak w nowoczesnych sieciach częściej stosuje się firewalle stanowe (Stateful Firewall), które śledzą kontekst połączeń, zapewniając lepszą ochronę przed zaawansowanymi atakami i błędami aplikacji.

15/55 Stateful Firewall

Z connection tracking

Stateful firewall śledzi stan połączeń w tablicy connection tracking – bezpieczniejszy niż stateless.
  • Stany: NEW, ESTABLISHED, RELATED, INVALID
  • Tablica stanów z adresami, portami, sekwencjami TCP
  • Automatycznie przepuszcza pakiety powrotne dla nawiązanych połączeń

Stateful firewall wykorzystuje tablicę connection tracking do śledzenia stanu połączeń TCP, co zapewnia większe bezpieczeństwo niż mechanizmy stateless. Dzięki temu automatycznie rozpoznaje i przepuszcza pakiety powrotne (ACK) dla nawiązanych połączeń, co jest kluczowe dla poprawnego działania protokołu TCP.

Tablica connection tracking przechowuje informacje o adresach źródłowych i docelowych, portach oraz sekwencjach TCP. Firewall analizuje stany połączeń: NEW (nowe), ESTABLISHED (ustanowione), RELATED (powiązane) i INVALID (nieprawidłowe). Dzięki temu może podejmować decyzje o przepuszczaniu lub blokowaniu pakietów na podstawie kontekstu połączenia.

Mechanizm connection tracking jest szczególnie istotny w zapobieganiu atakom typu spoofing i replay, ponieważ weryfikuje zgodność sekwencji TCP. Dodatkowo, stateful firewalle często oferują bardziej zaawansowane funkcje, takie jak deep packet inspection (DPI) czy translacja adresów sieciowych (NAT), co czyni je niezbędnym elementem nowoczesnych systemów bezpieczeństwa sieciowego.

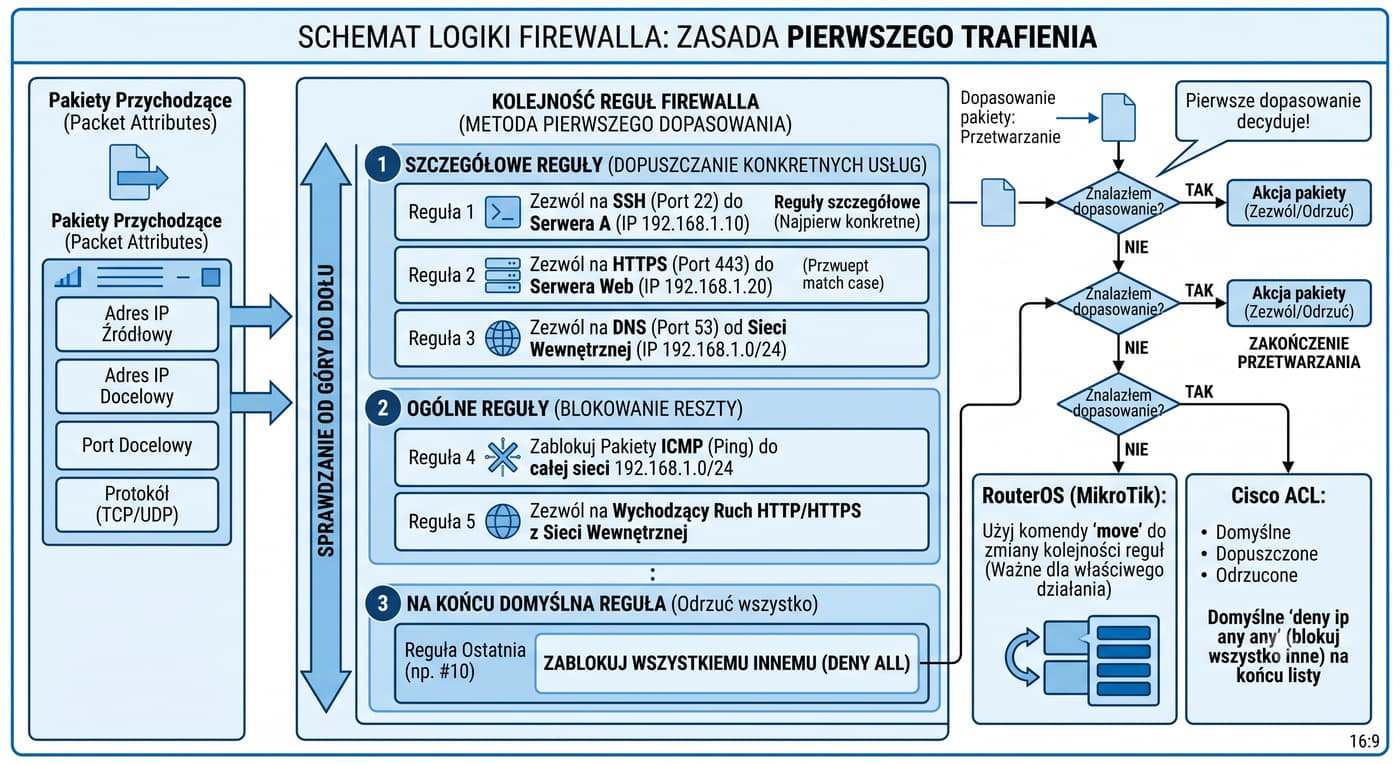
16/55 Kolejność reguł w firewallu

First match

  • Reguły sprawdzane od góry do dołu – pierwsze dopasowanie wygrywa
  • Na końcu explicit deny all
  • RouterOS: move do zmiany kolejności
  • Najpierw reguły szczegółowe, potem ogólne

Kolejność reguł w firewallu jest kluczowym aspektem konfiguracji zabezpieczeń sieciowych. Zasada "first match" oznacza, że reguły są sprawdzane od góry do dołu listy, a pierwsza pasująca reguła determinuje los pakietu. Dlatego niezwykle ważne jest odpowiednie uporządkowanie zasad – szczegółowe reguły powinny znajdować się na początku, a ogólne (np. blokujące wszystko) na końcu. Taka kolejność minimalizuje ryzyko niepożądanego ruchu i zapewnia precyzyjną kontrolę nad przepływem danych.

W systemach takich jak RouterOS istnieje możliwość dynamicznej zmiany kolejności reguł, co pozwala na elastyczne zarządzanie polityką bezpieczeństwa. Na przykład, umieszczenie reguły "explicit deny all" na samym końcu listy gwarantuje, że tylko wyraźnie dozwolony ruch przejdzie przez firewall. W praktyce oznacza to, że administrator musi dokładnie przemyśleć hierarchię zasad, aby uniknąć luk w zabezpieczeniach wynikających z błędnej kolejności.

Warto również pamiętać o konsekwencjach nieprawidłowej konfiguracji. Jeśli reguła blokująca znajdzie się przed regułą dozwalającą, może to uniemożliwić działanie usług lub aplikacji wymagających określonego ruchu sieciowego. Dlatego zaleca się stosowanie narzędzi do weryfikacji kolejności reguł oraz regularne audyty polityk firewalla, aby utrzymać optymalny poziom bezpieczeństwa i funkcjonalności sieci.

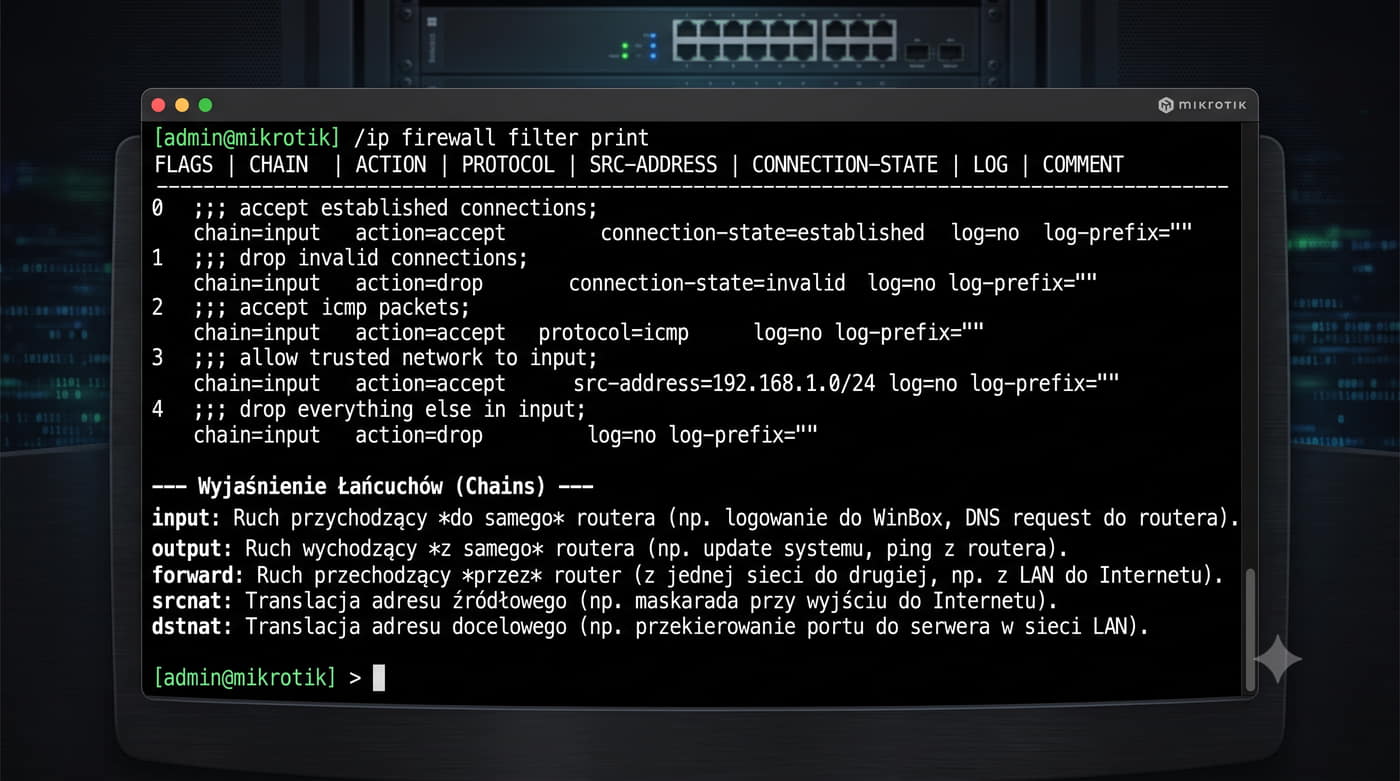
17/55 Firewall w RouterOS

/ip firewall filter

  • Chains: input (do routera), output (z routera), forward (przez router)
  • Parametr connection-state: new, established, related, invalid

Firewall w systemie RouterOS oferuje zaawansowane możliwości filtrowania ruchu sieciowego poprzez definiowanie łańcuchów filtrów: input (ruch przychodzący do routera), output (ruch wychodzący z routera) oraz forward (ruch przekazywany przez router). Parametr connection-state pozwala na bardziej precyzyjne zarządzanie regułami, uwzględniając stan połączenia: new (nowe), established (ustanowione), related (powiązane) oraz invalid (nieprawidłowe). Dzięki temu administrator może np. blokować ruch wychodzący typu related, co jest przydatne w ochronie przed atakami wykorzystującymi nawiązane połączenia.

W praktyce, zastosowanie connection-state umożliwia tworzenie bardziej złożonych polityk bezpieczeństwa. Na przykład, reguła blokująca ruch ICMP typu echo-request w łańcuchu input i connection-state=new może skutecznie przeciwdziałać próbom skanowania sieci. Podobnie, filtrowanie ruchu SSH w łańcuchu forward z connection-state=established pozwala na kontrolę dostępu do usług zdalnych. Warto zaznaczyć, że poprawne skonfigurowanie tych parametrów wymaga dogłębnego zrozumienia protokołów sieciowych i cyklu życia połączeń.

Dodatkowo, RouterOS wspiera mechanizmy takie jak stateful inspection, który dynamicznie aktualizuje stan połączeń na podstawie ruchu w sieci. Dzięki temu firewall może np. automatycznie odróżnić ruch inicjujący od odpowiedzi (syn vs. acknowledgement). Administratorzy powinni jednak pamiętać, że nadmierne poleganie na connection-state bez uwzględnienia kontekstu aplikacyjnego może prowadzić do fałszywych blokad lub luk w zabezpieczeniach. Dlatego kluczowe jest testowanie reguł w kontrolowanych środowiskach przed wdrożeniem na żywo.

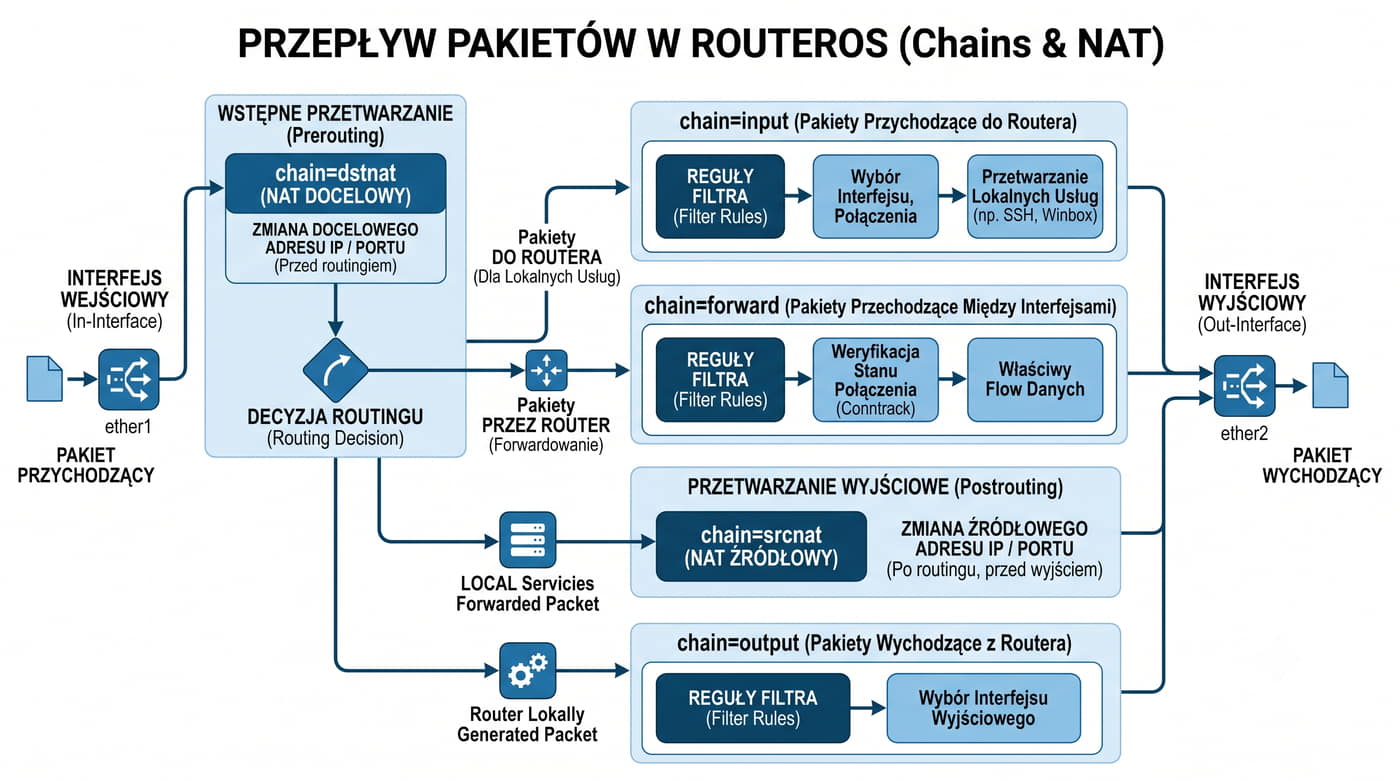
18/55 Chains w RouterOS

Przepływ pakietów

  • input: pakiety adresowane do routera
  • output: pakiety generowane przez router
  • forward: pakiety przechodzące przez router
  • srcnat: translacja adresu źródłowego
  • dstnat: translacja adresu docelowego

Slajd "s18: Chains w RouterOS" przedstawia podstawowe mechanizmy przetwarzania pakietów na routerze. Warto zwrócić uwagę na różne typy pakietów, które mogą być obsługiwane przez urządzenie: input (pakiety adresowane do routera), output (pakiety generowane przez router) oraz forward (pakiety przechodzące przez router).

Interesującym aspektem jest translacja adresów źródłowych (srcnat) i docelowych (dstnat), która pozwala na ukrycie prawdziwego adresu IP urządzenia lub zmianę adresu dla konkretnych pakietów. Mechanizmy te są szczególnie przydatne w sieciach korporacyjnych, gdzie wymagana jest dodatkowa warstwa bezpieczeństwa i kontroli nad ruchem sieciowym.

W praktyce, łańcuchy (chains) w RouterOS umożliwiają definiowanie złożonych reguł filtrowania i przetwarzania pakietów. Dzięki temu administratorzy mogą precyzyjnie kontrolować ruch sieciowy, stosując różne techniki takie jak NAT, maskarada czy inspekcja stanu połączeń (SPI). Zrozumienie tych mechanizmów jest kluczowe dla efektywnego zarządzania siecią i zapewnienia jej bezpieczeństwa.

19/55 Connection tracking

Śledzenie stanu połączeń

  • Rozmiar tablicy połączeń zależny od pamięci RAM (max-entries), w RouterOS 7 nawet ponad milion wpisów
  • /ip firewall connection tracking set enabled=yes
  • /ip firewall connection print
  • Stany: new, established, related, invalid

Śledzenie stanu połączeń (connection tracking) jest kluczowym mechanizmem w zarządzaniu ruchem sieciowym, szczególnie w kontekście zapór sieciowych. Maksymalna liczba jednoczesnych połączeń (max-entries) nie jest w nowszych wersjach RouterOS wartością stałą – jest wyliczana dynamicznie na podstawie ilości wolnej pamięci RAM (w RouterOS 7 może osiągnąć nawet ponad milion wpisów, w starszych wersjach bywała ograniczona do ok. 1 048 576). Administrator może też samodzielnie ograniczyć ten limit przez odpowiednią konfigurację zapory.

Mechanizm connection tracking śledzi stany połączeń TCP/IP, co pozwala na efektywne zarządzanie ruchem i ochronę przed atakami. Stany połączeń obejmują: new (nowe), established (ustanowione), related (powiązane) oraz invalid (nieważne). Dzięki temu zapora może podejmować odpowiednie decyzje dotyczące przetwarzania pakietów, np. zezwalając na ruch w ustanowionych połączeniach lub blokując nieznane próby komunikacji.

Ważnym aspektem jest również możliwość konfiguracji connection tracking w zaporze IP firewall. Opcja "connection tracking set enabled=yes" aktywuje ten mechanizm, co jest zalecane w środowiskach produkcyjnych dla zapewnienia pełnej funkcjonalności ochrony. Dodatkowo, opcja "ip firewall connection print" pozwala na wyświetlenie szczegółowych informacji o śledzonych połączeniach, co jest przydatne podczas diagnostyki i rozwiązywania problemów sieciowych.

20/55 ACL w Cisco IOS

Standardowe i rozszerzone

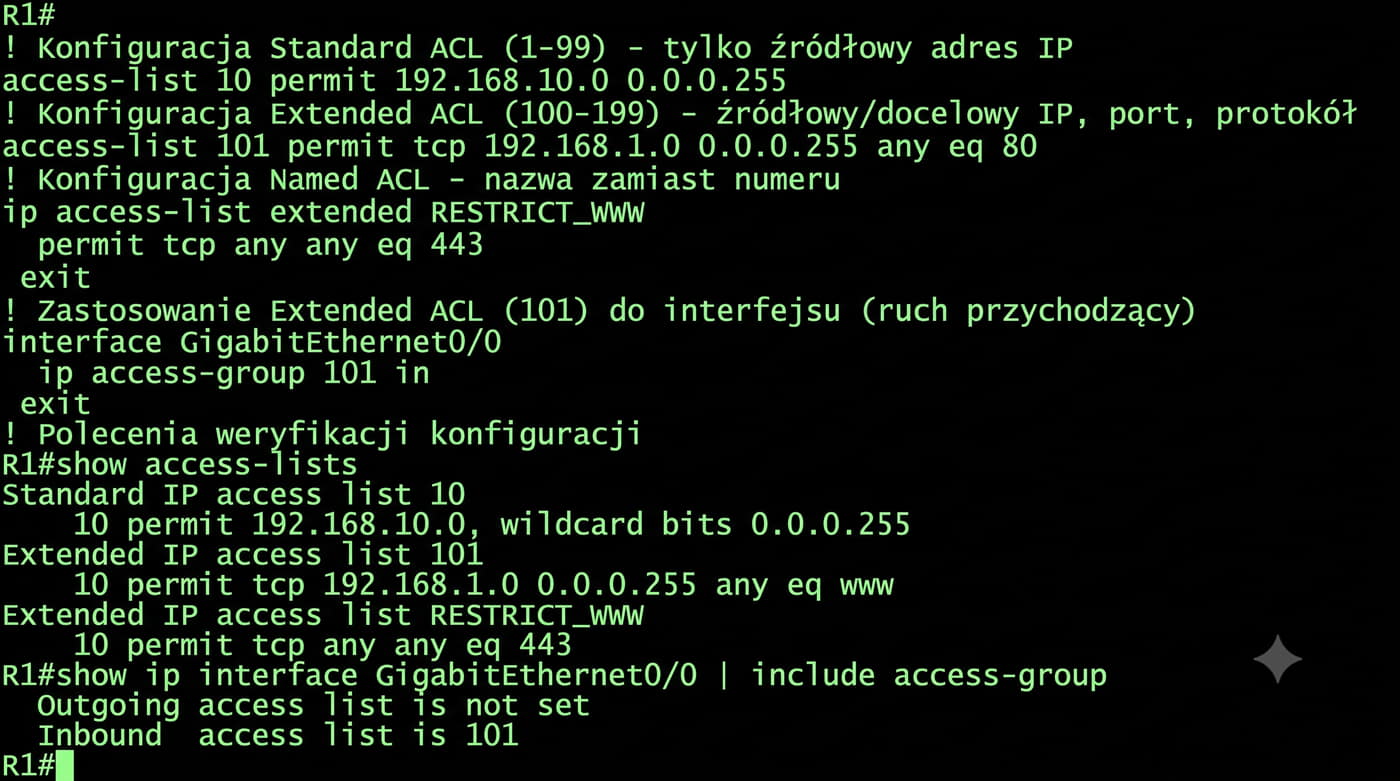
Listy ACL dzielą się na standardowe (tylko źródłowy IP) i rozszerzone (źródłowy i docelowy IP, port, protokół).
  • Standard ACL (1-99): tylko źródłowy IP
  • Extended ACL (100-199): źródłowy i docelowy IP, port, protokół
  • Named ACL: nazwa zamiast numeru dla czytelności
  • access-list 101 permit tcp 192.168.1.0 0.0.0.255 any eq 80
  • ip access-group 101 in
  • show access-lists

Listy dostępu (ACL) w Cisco IOS są kluczowym narzędziem do kontroli ruchu sieciowego, umożliwiającym administratorom definiowanie reguł przepływu pakietów. Standardowe listy ACL (oznaczone numerami 1-99) pozwalają na filtrowanie ruchu wyłącznie na podstawie adresu źródłowego IP, co ogranicza ich zastosowanie w bardziej złożonych scenariuszach. Rozszerzone listy ACL (100-199) oferują znacznie większą elastyczność, umożliwiając filtrowanie na podstawie adresów źródłowych i docelowych IP, numerów portów oraz protokołów.

Aby zwiększyć czytelność konfiguracji, Cisco wprowadziło named ACL, które pozwalają na przypisanie listom dostępu nazw zamiast numerów. Dzięki temu administratorzy mogą łatwiej zarządzać i identyfikować różne reguły filtrowania, co jest szczególnie przydatne w dużych sieciach o złożonej strukturze. Named ACL są definiowane za pomocą polecenia 'ip access-list extended nazwa' z regułami permit/deny.

Przykładowo, aby zezwolić na ruch HTTP (port 80) z sieci 192.168.1.0 do dowolnego adresu docelowego, można użyć polecenia 'access-list 101 permit tcp 192.168.1.0 0.0.0.255 any eq 80'. Następnie, aby zastosować tę listę na interfejsie, używa się polecenia 'ip access-group 101 in'. Weryfikację konfiguracji umożliwia polecenie 'show access-lists', które wyświetla wszystkie zdefiniowane listy dostępu.

21/55 Najlepsze praktyki ACL

Blisko źródła, explicit deny

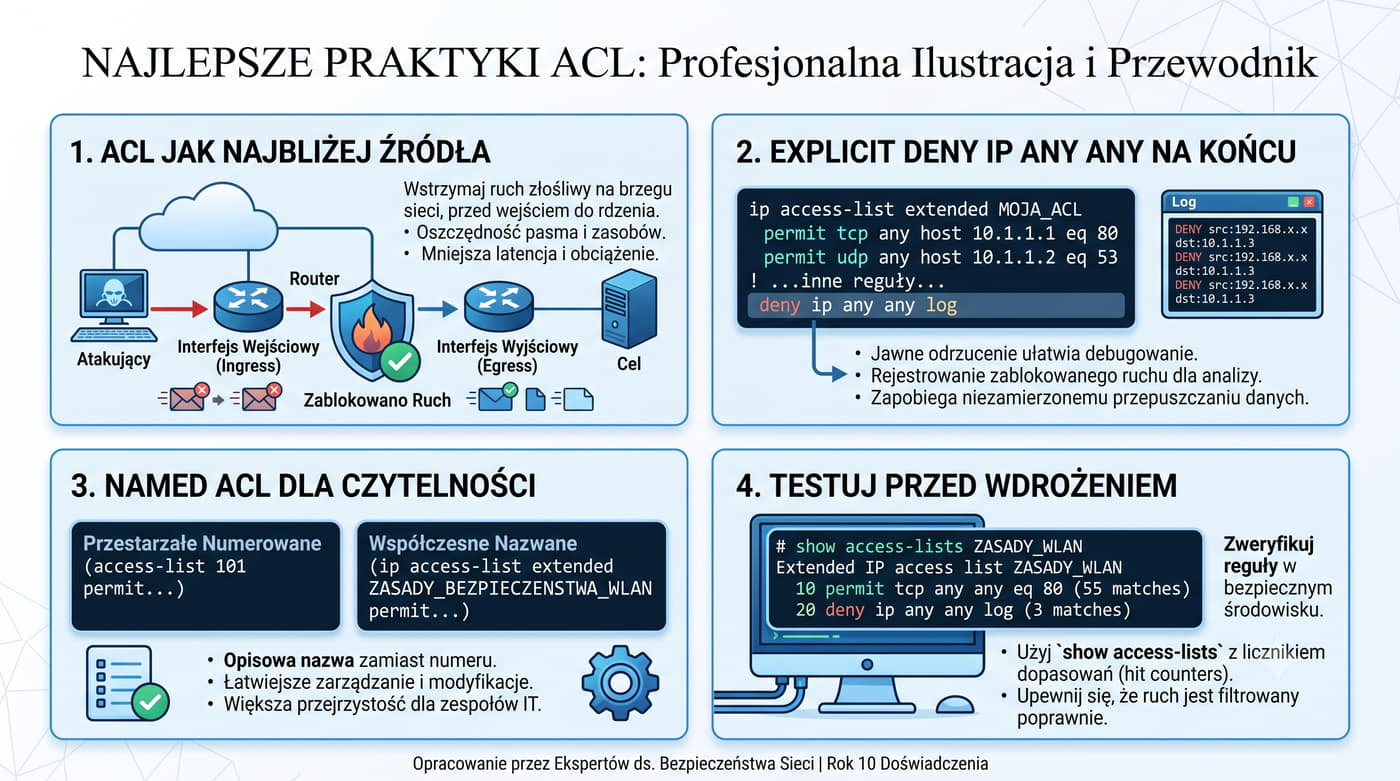
  • ACL jak najbliżej źródła ruchu
  • Na końcu explicit deny ip any any
  • Named ACL dla czytelności
  • Testuj przed wdrożeniem

W kontekście najlepszych praktyk dotyczących Access Control Lists (ACL) w sieciach komputerowych, kluczowe jest stosowanie zasady "blisko źródła". Oznacza to umieszczanie reguł ACL jak najbliżej miejsca generowania ruchu, co minimalizuje ryzyko nieautoryzowanego dostępu i ułatwia zarządzanie politykami bezpieczeństwa. Wykorzystanie explicit deny ACL pozwala na precyzyjne określenie, które operacje są zabronione, co jest szczególnie przydatne w środowiskach o restrykcyjnych wymaganiach bezpieczeństwa.

Ważnym aspektem jest również stosowanie named ACL dla czytelności i łatwości zarządzania. Nadawanie nazw regułom ACL ułatwia ich identyfikację i modyfikację, co jest istotne w dużych sieciach korporacyjnych. Przed wdrożeniem nowych konfiguracji ACL zaleca się przeprowadzenie testów w środowisku laboratoryjnym, aby upewnić się, że reguły działają zgodnie z oczekiwaniami i nie wprowadzają niepożądanych ograniczeń w ruchu sieciowym.

Dodatkowo, warto rozważyć implementację mechanizmów monitorowania i logowania zdarzeń związanych z ACL, co umożliwia szybką reakcję na potencjalne incydenty bezpieczeństwa. Regularne przeglądy i aktualizacje reguł ACL są niezbędne w dynamicznie zmieniającym się środowisku sieciowym, aby zapewnić ciągłą ochronę przed nowymi zagrożeniami.

22/55 Przykład firewalla dla małej firmy

RouterOS

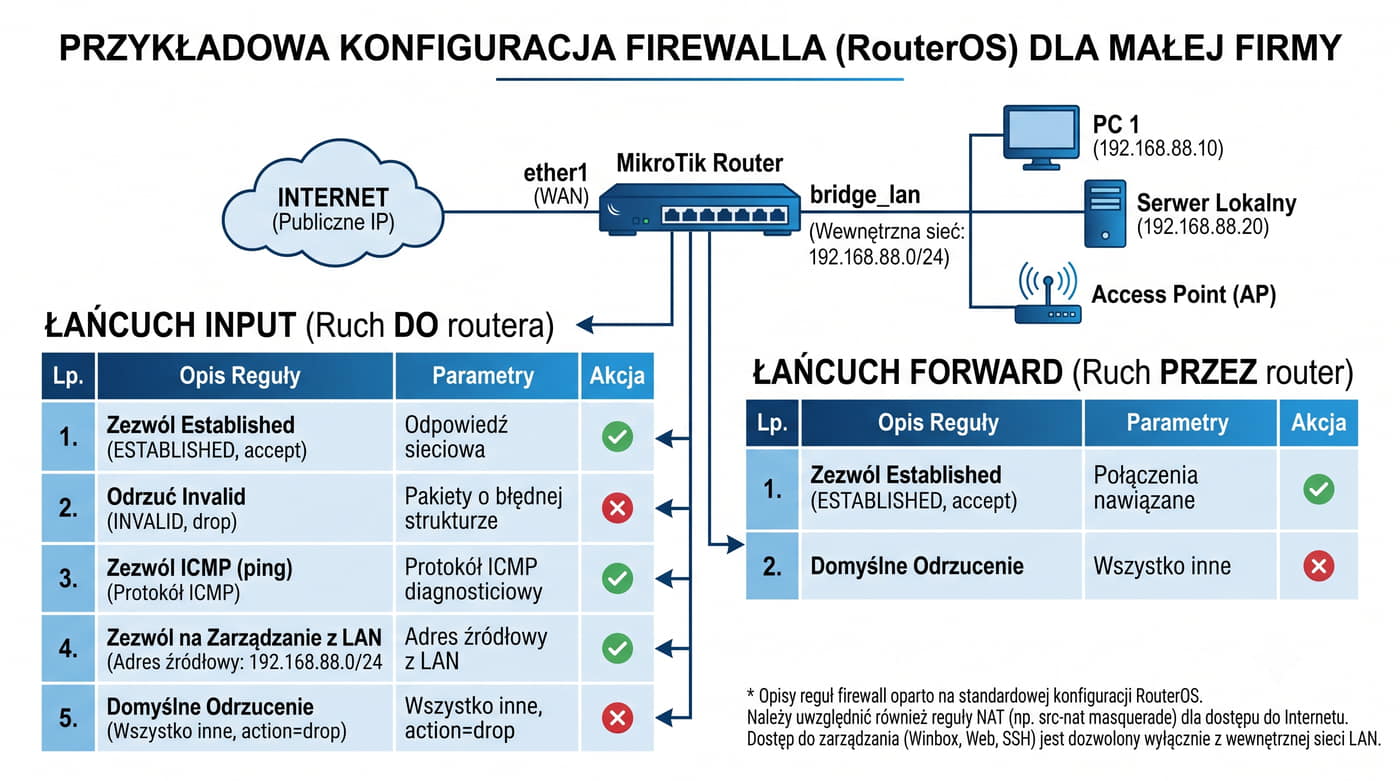
  • Ochrona routera i ruchu użytkowników
  • Reguły input: akceptuj ustanowione, odrzuć nieprawidłowe, akceptuj SSH z LAN, odrzuć całą resztę
  • Reguły forward: akceptuj ustanowione, odrzuć całą resztę

Firewall w małej firmie pełni kluczową rolę w zabezpieczaniu sieci przed nieautoryzowanym dostępem i atakami. RouterOS, jako system operacyjny routera, oferuje zaawansowane możliwości konfiguracji reguł firewalla. Reguły input są pierwszą linią obrony - akceptują tylko ustanowione połączenia (np. SSH) i ruch z sieci LAN, odrzucając wszystkie inne nieprawidłowe lub potencjalnie szkodliwe próby dostępu.

Reguły forward odpowiadają za przekazywanie ruchu między sieciami. Akceptują wyłącznie ustanowione połączenia, co zapobiega atakom typu "spoofing" i innym próbom nieautoryzowanego dostępu do zasobów wewnętrznych firmy. Takie podejście minimalizuje ryzyko wycieku danych i kompromitacji systemów.

W praktyce, konfiguracja firewalla wymaga dokładnego zrozumienia potrzeb sieciowych firmy oraz potencjalnych zagrożeń. Administratorzy powinni regularnie aktualizować reguły, aby dostosować je do zmieniającego się krajobrazu cyberbezpieczeństwa i nowych technologii.

23/55 NGFW

Next-Generation Firewall

NGFW łączy stateful firewall z IPS, kontrolą aplikacji i inspekcją SSL.
  • Stateful + IDS/IPS + kontrola aplikacji + inspekcja SSL
  • Palo Alto, Fortinet (FortiGate), Cisco Firepower
  • Standard w średnich i dużych organizacjach

Next-Generation Firewall (NGFW) to zaawansowane rozwiązanie sieciowe, które integruje funkcjonalności stateful firewall z systemami wykrywania i zapobiegania włamaniom (IDS/IPS), kontrolą aplikacji oraz inspekcją ruchu SSL. Dzięki temu NGFW nie tylko filtruje pakiety na podstawie reguł, ale także analizuje ich zawartość, co pozwala na wykrywanie i blokowanie zaawansowanych zagrożeń.

Kontrola aplikacji w NGFW umożliwia administratorom monitorowanie i ograniczanie ruchu generowanego przez konkretne aplikacje, co jest szczególnie ważne w środowiskach korporacyjnych, gdzie pracownicy często korzystają z nieautoryzowanych programów. Inspekcja SSL pozwala na deszyfrowanie i analizę ruchu szyfrowanego, co jest kluczowe dla zapewnienia pełnej widoczności sieci i ochrony przed zagrożeniami ukrytymi w zaszyfrowanych połączeniach.

Palo Alto, Fortinet (FortiGate) oraz Cisco Firepower to przykłady wiodących producentów rozwiązań NGFW. Te urządzenia są standardem w średnich i dużych organizacjach, gdzie wymagana jest kompleksowa ochrona sieciowa. Wdrożenie NGFW wymaga jednak starannego planowania i konfiguracji, aby w pełni wykorzystać jego możliwości i zapewnić optymalną ochronę.

24/55 IDS vs IPS

Intrusion Detection / Prevention

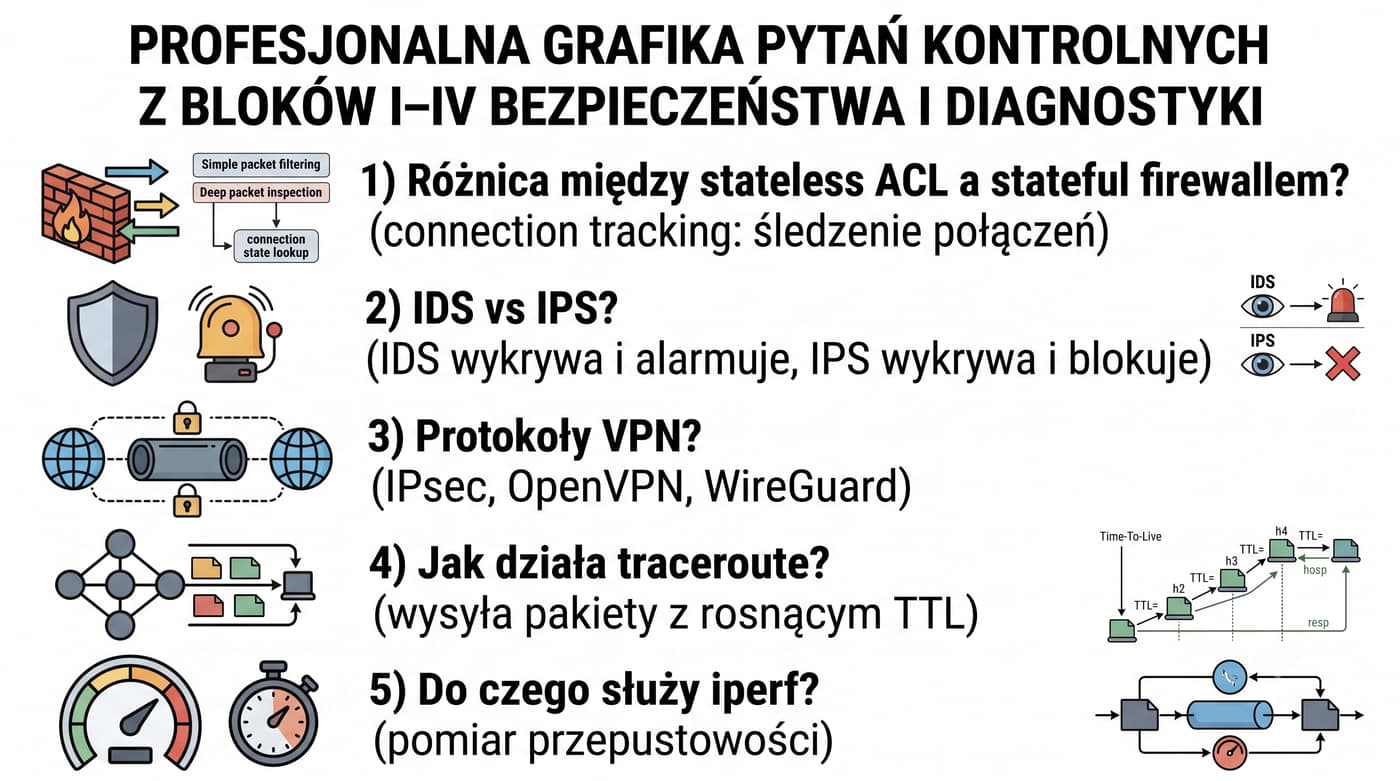
IDS wykrywa i alarmuje (tryb pasywny), IPS wykrywa i blokuje (tryb inline).
  • IDS: wykrywa i alarmuje (mirror port)
  • IPS: wykrywa i blokuje (inline)
  • Sygnatury (Snort, Suricata) i detekcja anomalii

Intrusion Detection System (IDS) i Intrusion Prevention System (IPS) to kluczowe narzędzia w ochronie sieci przed zagrożeniami, ale różnią się one podstawowymi funkcjami. IDS jest zaprojektowany do monitorowania ruchu sieciowego i wykrywania podejrzanych aktywności, takich jak próby włamań czy ataki na zasoby systemowe. Gdy IDS wykryje potencjalne zagrożenie, generuje alarm lub raport, który jest następnie analizowany przez administratora sieci. Działa głównie w trybie pasywnym, często korzystając z mirror portów do przekierowania ruchu bez jego modyfikacji.

Z kolei IPS nie tylko wykrywa zagrożenia, ale także aktywnie je blokuje. Działa w trybie inline, co oznacza, że jest umieszczony bezpośrednio na ścieżce ruchu sieciowego i może interweniować w czasie rzeczywistym. IPS wykorzystuje zaawansowane techniki, takie jak sygnatury ataków (znane z narzędzi jak Snort czy Suricata) oraz analizę anomalii behawioralnych, aby identyfikować i neutralizować zagrożenia zanim spowodują szkody. Ta proaktywna postawa czyni IPS bardziej skutecznym w zapobieganiu atakom niż tradycyjne systemy IDS.

Warto również zauważyć, że efektywność obu systemów może być zwiększona przez ich integrację. Wiele nowoczesnych rozwiązań łączy funkcje IDS i IPS w jednym urządzeniu lub oprogramowaniu, oferując kompleksową ochronę sieci. Takie podejście pozwala na szybszą reakcję na zagrożenia i lepsze zarządzanie incydentami bezpieczeństwa.

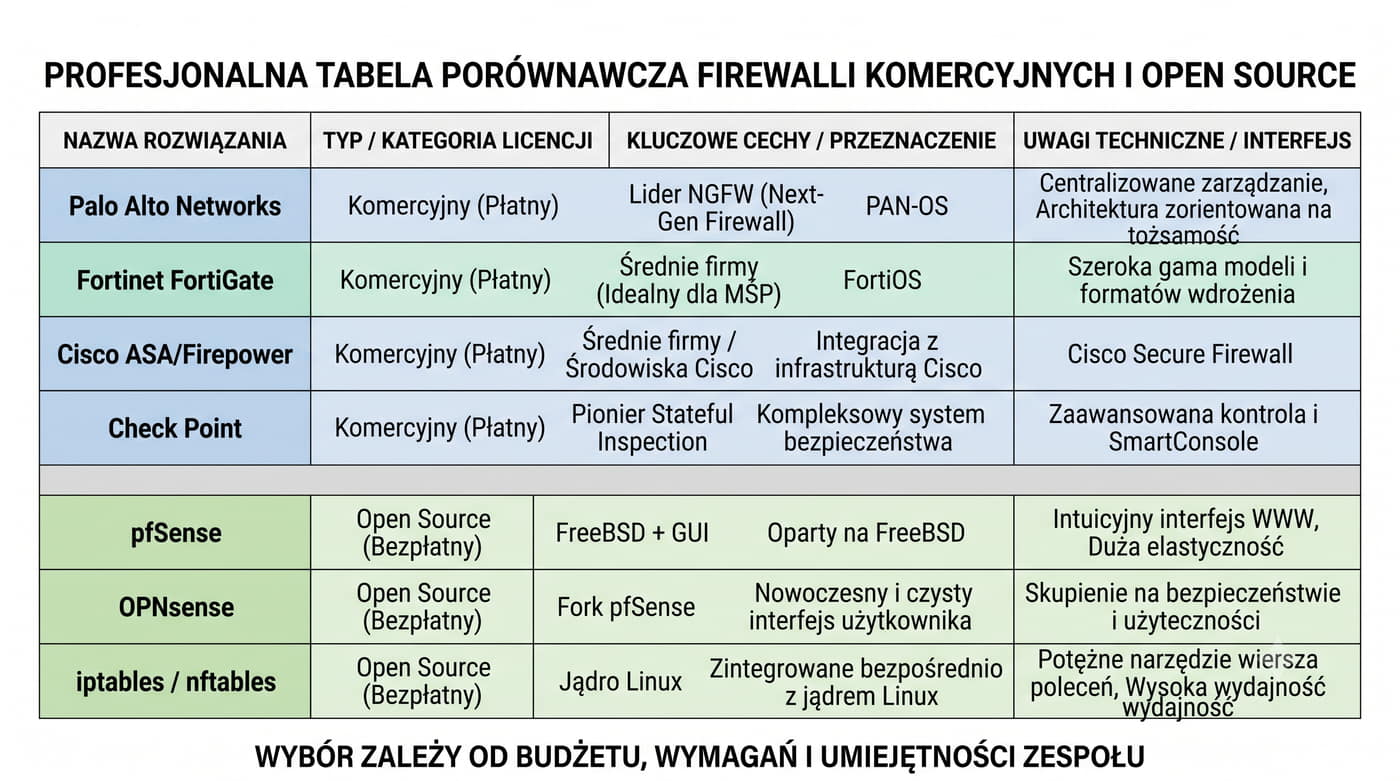
25/55 Firewalle komercyjne i open source

Porównanie

  • MikroTik ma wbudowany Firewall
  • Komercyjne: Palo Alto, Fortinet, Cisco, Check Point
  • Open source: pfSense, OPNsense, iptables/nftables

Firewalle komercyjne i open source różnią się pod wieloma względami, co ma istotne znaczenie dla wyboru odpowiedniego rozwiązania w zależności od potrzeb organizacji. Firewalle komercyjne, takie jak Palo Alto, Fortinet, Cisco czy Check Point, oferują zaawansowane funkcje bezpieczeństwa, wsparcie techniczne oraz regularne aktualizacje. Są one często wybierane przez duże przedsiębiorstwa i instytucje rządowe ze względu na ich niezawodność i skalowalność.

Z kolei firewalle open source, takie jak pfSense czy OPNsense, przyciągają użytkowników możliwością dostosowania do indywidualnych potrzeb oraz brakiem kosztów licencyjnych. iptables i nftables to przykłady narzędzi wbudowanych w systemy Linux, które pozwalają na konfigurację firewalla na poziomie jądra systemu. Te rozwiązania są często wybierane przez małe i średnie przedsiębiorstwa oraz entuzjastów technologii open source.

Wybór między firewallem komercyjnym a open source zależy od wielu czynników, takich jak budżet, wymagania dotyczące wsparcia technicznego, potrzeba elastyczności konfiguracji oraz doświadczenie zespołu IT. Warto również rozważyć integrację z innymi systemami bezpieczeństwa oraz dostępność dokumentacji i społeczności użytkowników.

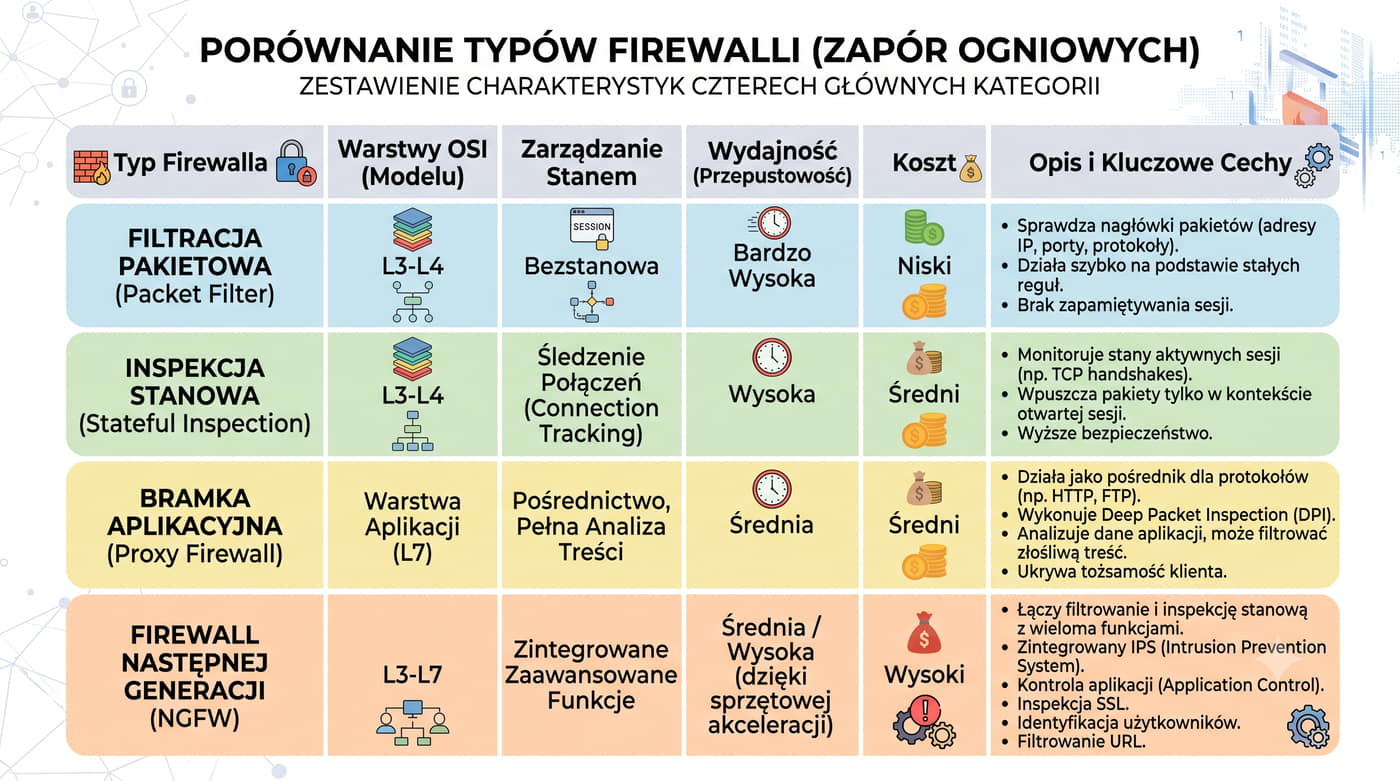
26/55 Porównanie typów firewalli

Packet Filter, Stateful, Proxy, NGFW

Cztery typy firewalli różnią się warstwą działania i poziomem zaawansowania: Packet Filter, Stateful, Proxy i NGFW.
  • Packet Filter (L3/4): stateless, bardzo szybki, niski koszt
  • Stateful (L3/4): connection tracking, szybki
  • Proxy (L7): analiza treści protokołów
  • NGFW (L3-7): wszystkie funkcje, wysoki koszt

Firewall typu Packet Filter działa na warstwie sieciowej (L3) i transportowej (L4), analizując nagłówki pakietów bez kontekstu połączenia. Jest to rozwiązanie szybkie, ale podatne na ataki takie jak IP spoofing czy fragmentacja pakietów. W przeciwieństwie do niego, firewall Stateful śledzi stan połączeń (connection tracking), co zwiększa bezpieczeństwo i skuteczność filtrowania.

Firewall Proxy działa na warstwie aplikacyjnej (L7), analizując treść protokołów, takich jak HTTP czy FTP. Pozwala to na bardziej szczegółową kontrolę ruchu i blokowanie niepożądanych akcji aplikacyjnych. Jest to rozwiązanie skuteczne przeciwko zagrożeniom aplikacyjnym, ale może być wolniejsze niż Packet Filter.

Next-Generation Firewall (NGFW) łączy funkcje wszystkich poprzednich typów, dodając zaawansowane mechanizmy takie jak inspekcja ruchu szyfrowanego (SSL/TLS), kontrola aplikacji i użytkowników oraz ochrona przed zagrożeniami APT. NGFW działa na wszystkich warstwach modelu OSI (L3-L7), oferując kompleksową ochronę, ale jest to rozwiązanie kosztowne i wymagające zaawansowanej konfiguracji.

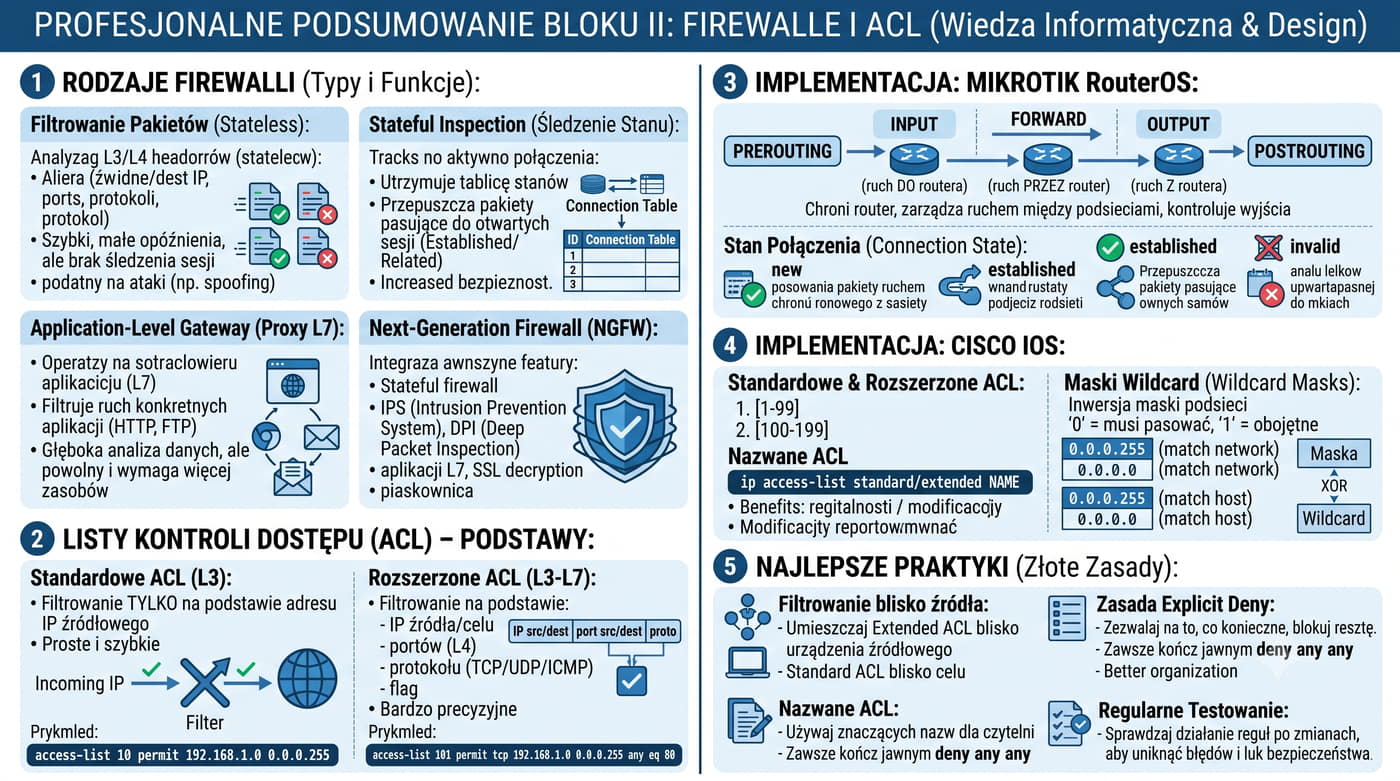
27/55 Podsumowanie bloku II

Firewalle i ACL

  • ACL: standard vs extended
  • RouterOS: chains, connection-state
  • Cisco: standard/extended ACL
  • Firewalle: Packet Filter (stateless), Stateful (connection tracking), Proxy (L7), NGFW

Firewalle i listy kontroli dostępu (ACL) są kluczowymi elementami bezpieczeństwa sieciowego, ale ich implementacja różni się w zależności od systemu operacyjnego. W standardowych ACL reguły są stosowane sekwencyjnie i nie uwzględniają stanu połączenia, co ogranicza ich skuteczność w bardziej złożonych scenariuszach.

Rozszerzone ACL (extended ACL) oferują dodatkowe możliwości, takie jak filtrowanie na podstawie adresu źródłowego i docelowego, protokołu oraz portów TCP/UDP. W systemach takich jak RouterOS firewalle wykorzystują łańcuchy (chains) i śledzenie stanu połączeń, co pozwala na bardziej precyzyjną kontrolę ruchu sieciowego.

Cisco oferuje zarówno standardowe, jak i rozszerzone ACL, przy czym te drugie są szczególnie przydatne w środowiskach wymagających zaawansowanej kontroli dostępu. Klasyczne ACL nie śledzą stanu połączeń – stanową kontrolę zapewniają dopiero rozwiązania takie jak stateful firewalle (np. Cisco ASA/FTD) czy NGFW.

Nowoczesne rozwiązania, takie jak Next-Generation Firewalls (NGFW), idą jeszcze dalej, oferując inspekcję ruchu na poziomie aplikacji (DPI) oraz zaawansowane funkcje bezpieczeństwa, takie jak ochrona przed zagrożeniami czy kontrola treści.

28/55 VPN – Virtual Private Network

Szyfrowane tunele

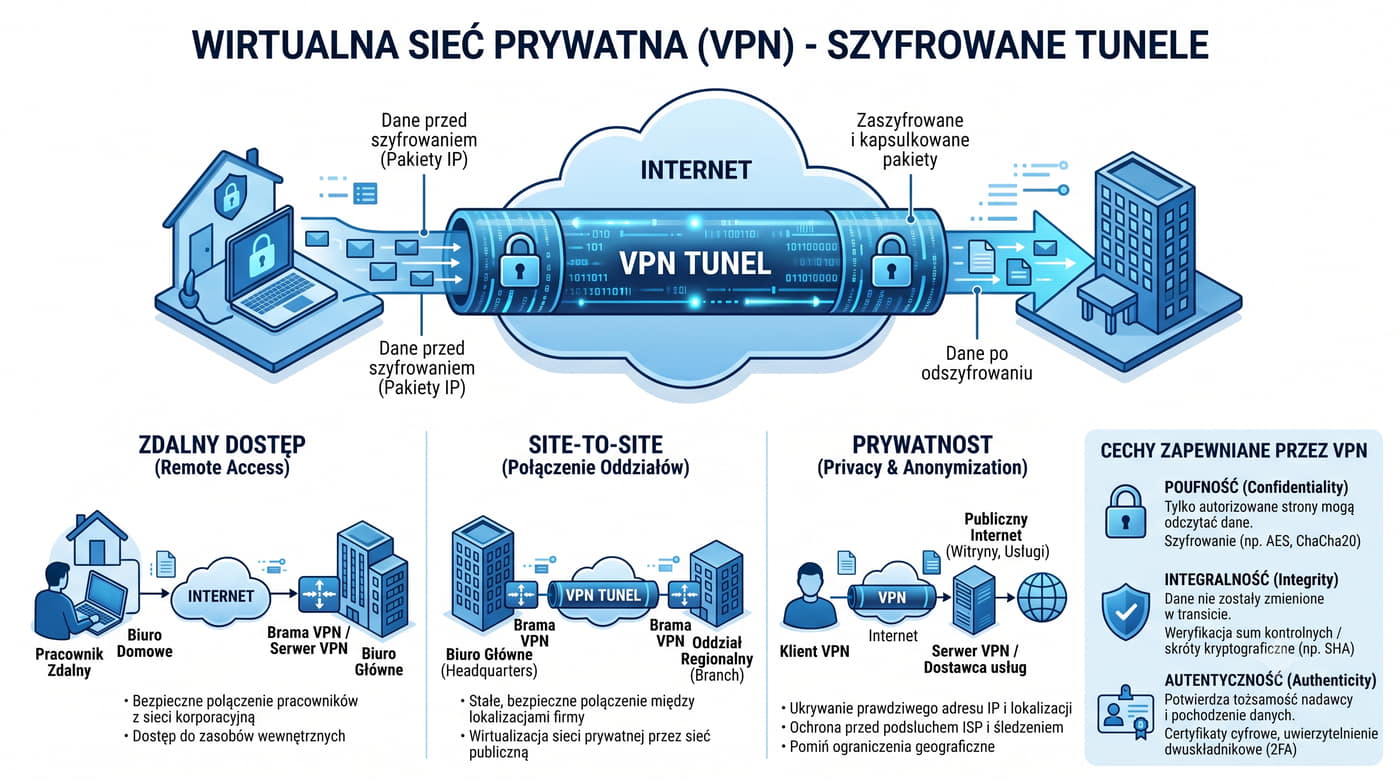
VPN (Virtual Private Network) umożliwia bezpieczną komunikację przez publiczną sieć Internet przez szyfrowane tunele.
  • Zastosowania: zdalny dostęp, site-to-site, prywatność
  • Zapewnia poufność, integralność i autentyczność

VPN (Virtual Private Network) to technologia umożliwiająca bezpieczną komunikację w publicznych sieciach, takich jak Internet, poprzez tworzenie szyfrowanych tuneli. Dzięki temu dane przesyłane między urządzeniami są chronione przed nieautoryzowanym dostępem, co jest kluczowe w kontekście bezpieczeństwa sieciowego.

Zastosowania VPN obejmują zdalny dostęp do zasobów firmowych, połączenia między oddziałami firmy (site-to-site) oraz ochronę prywatności użytkowników w publicznych sieciach Wi-Fi. W przypadku zdalnego dostępu, VPN umożliwia pracownikom bezpieczne połączenie z siecią korporacyjną z dowolnego miejsca na świecie.

VPN zapewnia trzy fundamentalne cechy bezpieczeństwa: poufność (confidentiality), integralność (integrity) i autentyczność (authenticity). Poufność oznacza, że dane są szyfrowane i niedostępne dla osób trzecich. Integralność gwarantuje, że dane nie zostały zmienione w trakcie transmisji, a autentyczność potwierdza tożsamość użytkowników i urządzeń.

W praktyce, VPN wykorzystuje protokoły takie jak OpenVPN, IPsec czy WireGuard, które różnią się poziomem bezpieczeństwa, wydajnością i złożonością konfiguracji. Wybór odpowiedniego protokołu zależy od specyficznych wymagań sieciowych i poziomu zagrożeń.

W kontekście IT, VPN jest nie tylko narzędziem do ochrony danych, ale także elementem strategii bezpieczeństwa sieciowego. Wdrażanie VPN wymaga starannego planowania, konfiguracji i monitoringu, aby zapewnić jego skuteczność i niezawodność w różnych scenariuszach użycia.

29/55 Zasada działania VPN

Tunelowanie i szyfrowanie

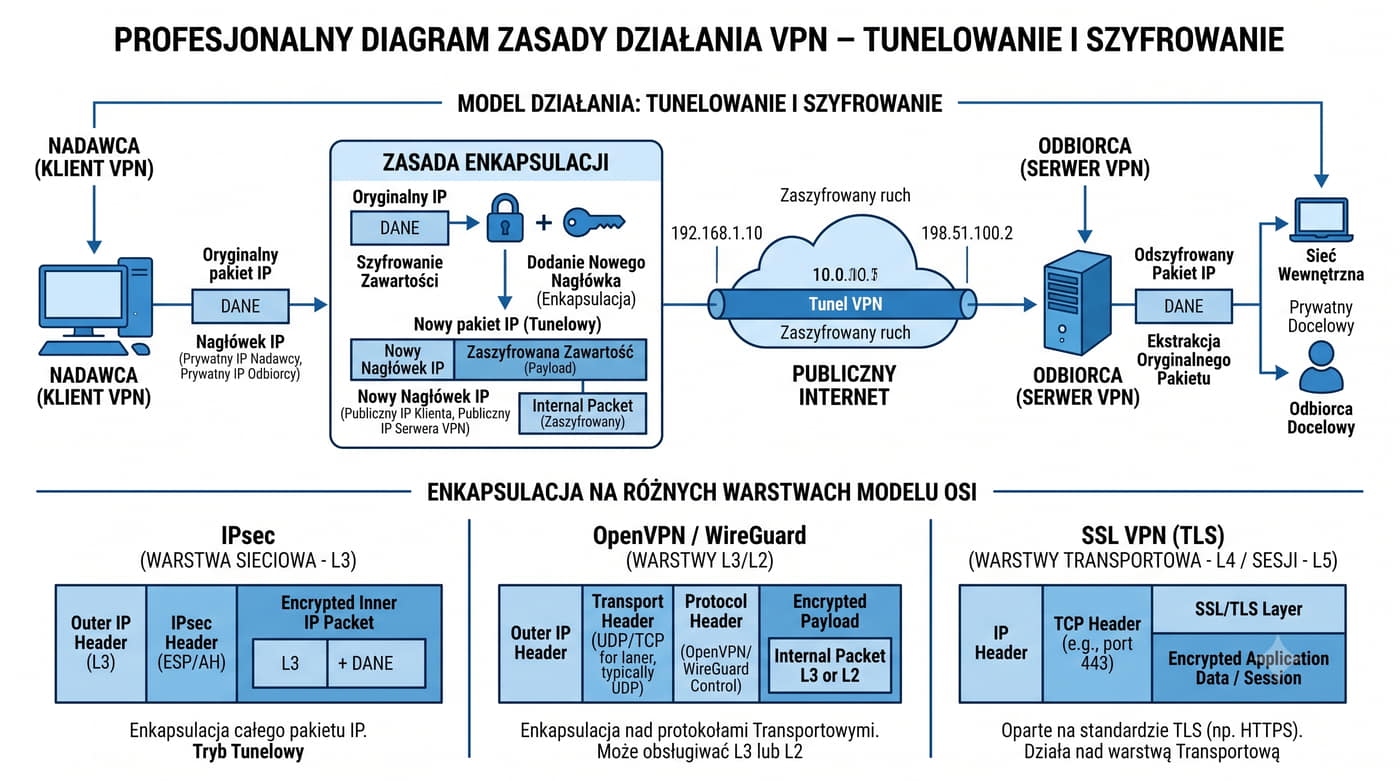
Oryginalny pakiet IP jest szyfrowany i umieszczany w nowym pakiecie IP z publicznymi adresami punktów końcowych.
  • Klient VPN szyfruje oryginalny pakiet i enkapsuluje go w nowy pakiet
  • Serwer VPN odszyfrowuje i przekazuje do sieci wewnętrznej
  • Nawet w przypadku przechwycenia pakietu atakujący nie odczyta treści

VPN (Virtual Private Network) wykorzystuje zaawansowane mechanizmy tunelowania i szyfrowania, aby zapewnić bezpieczną transmisję danych przez publiczną sieć. Proces rozpoczyna się od klienta VPN, który szyfruje oryginalny pakiet IP za pomocą algorytmów takich jak AES-256 lub ChaCha20. Następnie zaszyfrowany ładunek jest enkapsulowany w nowy pakiet IP, który zawiera publiczne adresy punktów końcowych - klienta i serwera VPN. Ten mechanizm ukrywa rzeczywistą ścieżkę i zawartość danych przed potencjalnymi obserwatorami.

Serwer VPN odbiera zaszyfrowany pakiet, deszyfruje go przy użyciu odpowiedniego klucza (zazwyczaj wymienianego poprzez protokoły takie jak IKE lub TLS) i przekazuje oryginalny pakiet do docelowej sieci wewnętrznej. Dzięki temu użytkownik zdalny uzyskuje dostęp do zasobów firmowych z poziomem bezpieczeństwa porównywalnym do połączenia lokalnego. Warto zauważyć, że nowoczesne implementacje VPN często wykorzystują protokoły takie jak WireGuard czy OpenVPN, które łączą wysoką wydajność z silnymi zabezpieczeniami.

Nawet w przypadku przechwycenia pakietu przez osobę trzecią (np. na skutek ataku Man-in-the-Middle), bez odpowiedniego klucza deszyfracyjnego, treść pozostaje nieczytelna. Dodatkowo, wiele rozwiązań VPN implementuje integralność danych poprzez wykorzystanie funkcji skrótu (np. SHA-256) w nagłówkach pakietów, co zapewnia autentyczność i nienaruszalność przesyłanych informacji. To sprawia, że VPN jest kluczowym narzędziem w ochronie poufności danych korporacyjnych i osobowych w erze pracy zdalnej.

30/55 Protokoły VPN

IPsec, OpenVPN, WireGuard

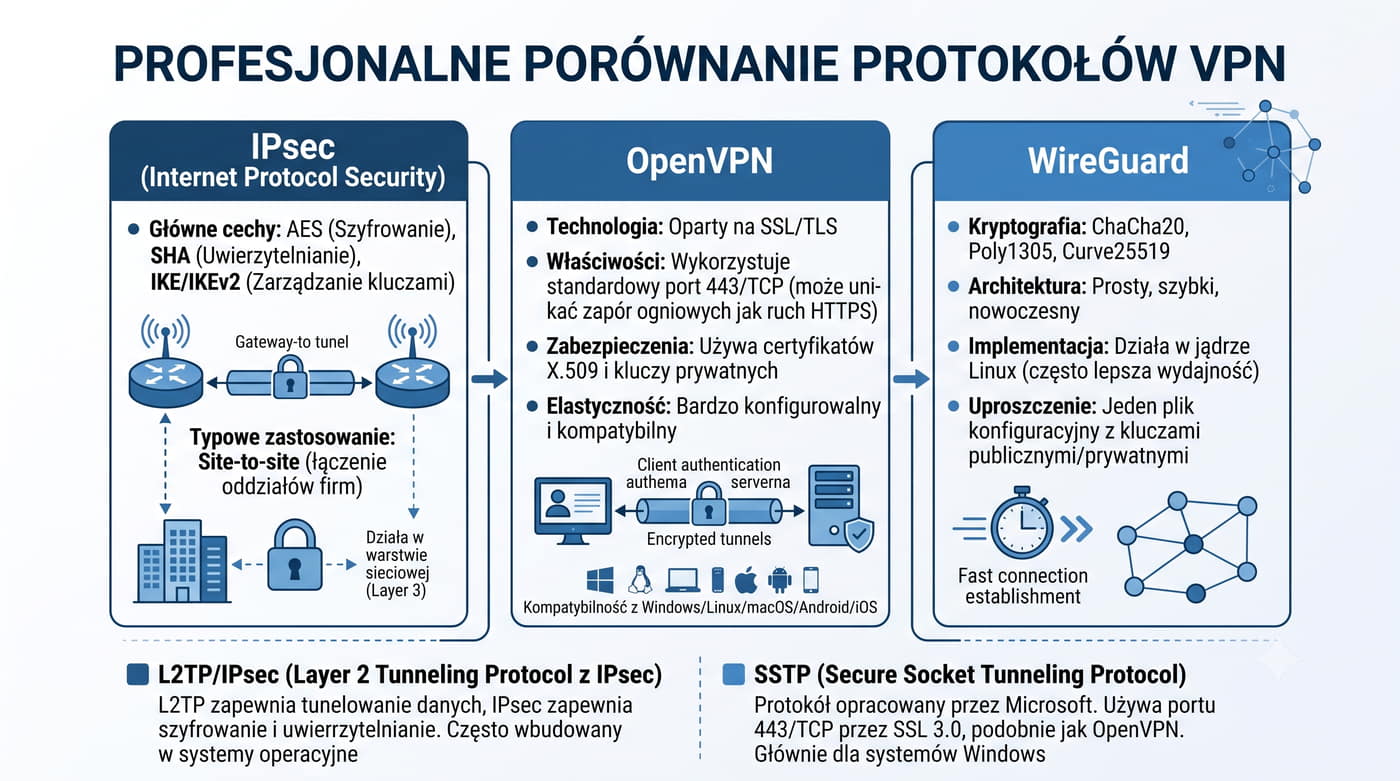
Trzy główne protokoły VPN: IPsec, OpenVPN i WireGuard – różnią się bezpieczeństwem, wydajnością i łatwością konfiguracji.
  • IPsec: silne szyfrowanie AES, standard site-to-site
  • OpenVPN: SSL/TLS, port 443, certyfikaty X.509, elastyczny
  • WireGuard: ChaCha20, Curve25519, prosty, szybki, w jądrze Linux

IPsec (Internet Protocol Security) to protokół stosowany głównie w połączeniach site-to-site, wykorzystujący szyfrowanie AES oraz mechanizmy uwierzytelniania (AH - Authentication Header i ESP - Encapsulation Security Payload). Jego zaletą jest silne bezpieczeństwo i integracja z systemami korporacyjnymi, ale konfiguracja bywa skomplikowana ze względu na konieczność zarządzania tunelami IPsec SA (Security Associations). Dla połączeń VPN użytkowników końcowych częściej od IPsec stosuje się inne protokoły, np. OpenVPN, WireGuard czy IKEv2, ponieważ konfiguracja IPsec dla pojedynczych klientów bywa bardziej złożona (przestarzałe i niebezpieczne PPTP oraz SSTP nie są warstwami transportowymi IPsec, lecz osobnymi, obecnie odradzanymi protokołami VPN).

OpenVPN, oparty na SSL/TLS (port 443), oferuje elastyczność dzięki obsłudze certyfikatów X.509 i możliwości konfiguracji protokołów takich jak UDP lub TCP. Jego siłą jest zdolność do omijania zapór sieciowych poprzez szyfrowanie na poziomie aplikacji, co czyni go popularnym wśród użytkowników domowych i małych firm. Wadą jest większa złożoność konfiguracji w porównaniu do WireGuard, szczególnie przy zaawansowanych scenariuszach, takich jak split-tunneling czy tunelowanie wybranych protokołów.

31/55 IPsec – Transport i Tunnel Mode

Tryby działania

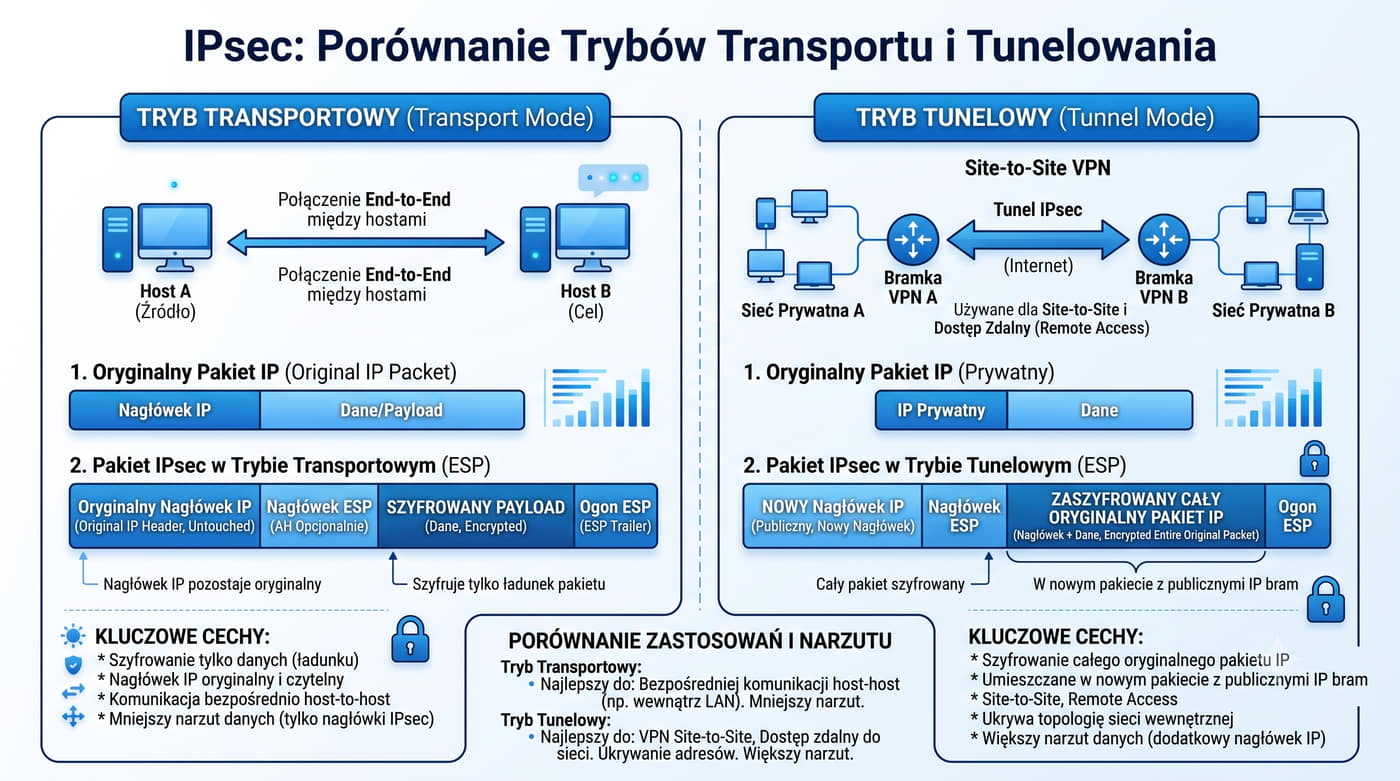
IPsec działa w dwóch trybach: Transport (szyfruje tylko payload) i Tunnel (szyfruje cały pakiet).
  • Transport: szyfruje tylko payload (end-to-end między hostami)
  • Tunnel: szyfruje cały pakiet (site-to-site, remote access)
  • Tunnel Mode jest używany częściej

IPsec (Internet Protocol Security) to protokół służący do zabezpieczania transmisji danych w sieciach IP. Działa w dwóch głównych trybach: Transport i Tunnel. W trybie Transport szyfrowana jest tylko zawartość pakietu (payload), co oznacza, że nagłówki IP i inne informacje są przesyłane w postaci nieszyfrowanej. Ten tryb jest często stosowany w komunikacji end-to-end między hostami, gdzie zarówno nadawca, jak i odbiorca muszą obsługiwać IPsec.

Tryb Tunnel, z kolei, szyfruje cały pakiet, włącznie z nagłówkami IP. Jest to szczególnie przydatne w scenariuszach takich jak połączenia site-to-site (między oddziałami firmy) lub zdalny dostęp, gdzie konieczne jest zapewnienie pełnej poufności i integralności przesyłanych danych. Tunnel Mode jest częściej stosowany w praktyce, ponieważ oferuje bardziej kompleksową ochronę.

Warto zauważyć, że wybór trybu zależy od konkretnych wymagań bezpieczeństwa i architektury sieci. Na przykład, w środowiskach korporacyjnych, gdzie wiele urządzeń musi komunikować się przez niezaufane sieci (np. Internet), tryb Tunnel jest preferowany ze względu na swoją uniwersalność i łatwość integracji z istniejącymi systemami.

IPsec wykorzystuje algorytmy takie jak AES (Advanced Encryption Standard) do szyfrowania oraz SHA (Secure Hash Algorithm) do generowania skrótów, co zapewnia wysoki poziom bezpieczeństwa. Dodatkowo, protokół ten obsługuje uwierzytelnianie za pomocą certyfikatów lub kluczy współdzielonych, co chroni przed atakami typu man-in-the-middle.

W kontekście implementacji, konfiguracja IPsec może być złożona, zwłaszcza w przypadku dużych sieci. Wymaga to odpowiedniego zarządzania kluczami i certyfikatami, a także integracji z systemami takimi jak firewalle czy urządzenia VPN. Dlatego też, w praktyce często stosuje się narzędzia automatyzujące ten proces, np. IPsec Policy Management.

Podsumowując, zrozumienie różnic między trybami Transport i Tunnel jest kluczowe dla efektywnego wdrażania IPsec w różnych środowiskach sieciowych. Wybór odpowiedniego trybu powinien być podyktowany specyficznymi potrzebami bezpieczeństwa oraz architekturą sieci, co pozwala na optymalizację zarówno pod kątem wydajności, jak i ochrony danych.
32/55 IKE – Internet Key Exchange

Phase 1 i Phase 2

IKE (Internet Key Exchange) negocjuje klucze i parametry bezpieczeństwa dla IPsec w dwóch fazach.
  • Phase 1 (ISAKMP SA): uwierzytelnienie, negocjacja algorytmów, Diffie-Hellman
  • Phase 2 (IPsec SA): negocjacja parametrów dla danych
  • Main Mode (6 msg) bezpieczniejszy, Aggressive Mode (3 msg) szybszy

IKE to kluczowy protokół w sieciach IPsec, który umożliwia bezpieczną negocjację parametrów szyfrowania i uwierzytelniania. Jego dwufazowa architektura (Phase 1 - ISAKMP SA oraz Phase 2 - IPsec SA) zapewnia elastyczność w konfiguracji, ale także wyzwania implementacyjne.

W Phase 1 następuje uwierzytelnienie stron za pomocą protokołu ISAKMP (Internet Security Association and Key Management Protocol). Strony negocjują algorytmy kryptograficzne, wymieniają certyfikaty lub klucze Diffie-Hellmana. Ta faza jest niezbędna do zapewnienia integralności i autentyczności całego procesu.

Phase 2 koncentruje się na szczegółowej negocjacji parametrów IPsec, takich jak tryby szyfrowania (AES, 3DES), algorytmy uwierzytelniania (MD5, SHA) oraz ustalenie klucza sesji. Main Mode zapewnia większe bezpieczeństwo kosztem wydajności, podczas gdy Aggressive Mode przyspiesza proces, ale może być mniej odporny na niektóre ataki.

Warto zauważyć, że IKEv2 (Internet Key Exchange version 2) wprowadza ulepszenia w stosunku do oryginalnego IKE, takie jak lepsze wsparcie dla mobilnych połączeń sieciowych i bardziej efektywne zarządzanie kluczami. Implementacje różnią się między systemami operacyjnymi - np. Linux używa pakietu StrongSwan, a Windows wbudowanego mechanizmu IKE.

Bezpieczeństwo IKE zależy od jakości implementacji - słabe konfiguracje mogą prowadzić do podatności na ataki, takie jak ataki typu replay czy man-in-the-middle. Dlatego kluczowe jest stosowanie najlepszych praktyk, w tym regularnych aktualizacji oprogramowania i monitorowania logów.

W kontekście sieci VPN IKE odgrywa fundamentalną rolę - to "serce" tunelu IPsec. Zrozumienie jego działania pozwala lepiej projektować i zabezpieczać rozwiązania oparte na szyfrowaniu end-to-end w sieciach korporacyjnych i dostępie zdalnym.

33/55 WireGuard

Nowoczesny protokół VPN

WireGuard to nowoczesny protokół VPN – jeden plik konfiguracyjny, brak IKE, wysoka wydajność.
  • Peer: PublicKey, AllowedIPs, Endpoint
  • Serwer: [Interface] PrivateKey, Address, ListenPort
  • Kryptografia: ChaCha20, Poly1305, Curve25519, BLAKE2s, HKDF

WireGuard to innowacyjny protokół VPN, który zyskuje popularność dzięki swojej prostocie i wydajności. W przeciwieństwie do tradycyjnych rozwiązań, nie wykorzystuje skomplikowanych protokołów takich jak IKE (Internet Key Exchange), co upraszcza konfigurację i zmniejsza obciążenie systemu.

Kluczową zaletą WireGuard jest minimalistyczna konfiguracja - wymaga tylko jednego pliku konfiguracyjnego, co znacznie ułatwia zarządzanie siecią VPN. Architektura oparta na tunelach i bezstanowym protokole sprawia, że jest odporny na przerwy w połączeniu i łatwo skalowalny.

WireGuard wykorzystuje nowoczesne algorytmy kryptograficzne: szyfrowanie symetryczne ChaCha20 z uwierzytelnianiem Poly1305, krzywą eliptyczną Curve25519 do wymiany kluczy oraz funkcje hashujące BLAKE2s i HKDF do derywacji kluczy. Ta kombinacja zapewnia wysoki poziom bezpieczeństwa przy zachowaniu niskich opóźnień.

Serwer WireGuard składa się z trzech głównych elementów: prywatnego klucza (PrivateKey), adresu interfejsu (Address) i portu nasłuchującego (ListenPort). Klient natomiast wymaga publicznego klucza (PublicKey) oraz listy dozwolonych adresów IP (AllowedIPs), co umożliwia precyzyjną kontrolę dostępu.

WireGuard oferuje również zaawansowane funkcje, takie jak automatyczne przełączanie tuneli w przypadku awarii czy możliwość tworzenia siatki (mesh) VPN. Jego otwartoźródłowy kod i aktywna społeczność gwarantują ciągły rozwój i szybkie reagowanie na nowe zagrożenia.

Warto zauważyć, że WireGuard jest szczególnie efektywny w środowiskach wymagających niskich opóźnień, takich jak gry online czy aplikacje czasu rzeczywistego. Jego wydajność przewyższa często tradycyjne protokoły VPN, co czyni go atrakcyjnym wyborem dla nowoczesnych zastosowań sieciowych.

Mimo swoich zalet, WireGuard wymaga starannej konfiguracji i zrozumienia zasad bezpieczeństwa - niewłaściwe zarządzanie kluczami może prowadzić do poważnych luk w zabezpieczeniach. Dlatego zaleca się korzystanie z sprawdzonych praktyk i regularne aktualizowanie oprogramowania.

34/55 OpenVPN

SSL/TLS VPN

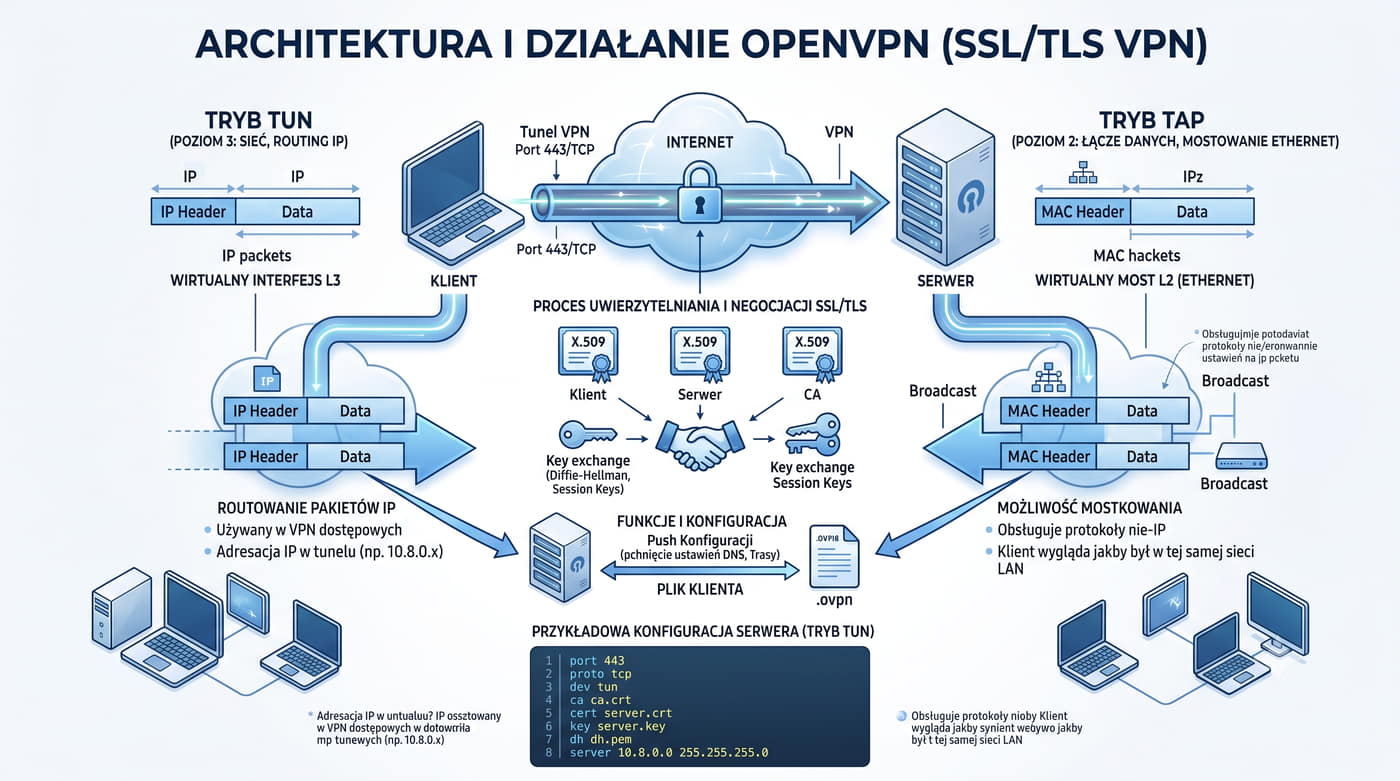
OpenVPN to elastyczny protokół VPN oparty na SSL/TLS, działający na porcie 443.
  • Tryb tun (L3) lub tap (L2)
  • Push konfiguracji do klienta
  • Plik .ovpn
  • Certyfikaty X.509
  • Kompatybilny z Windows, Linux, macOS, Android, iOS

OpenVPN to zaawansowany protokół VPN, który wykorzystuje SSL/TLS do zapewnienia bezpiecznej komunikacji przez port 443, co czyni go odpornym na typowe metody blokowania ruchu VPN. Jego elastyczność pozwala na działanie w trybie tunelowym (L3) lub tap (L2), co umożliwia dostosowanie do różnych scenariuszy sieciowych.

Konfiguracja OpenVPN odbywa się poprzez plik .ovpn, który zawiera wszystkie niezbędne informacje do nawiązania połączenia. Protokół wykorzystuje certyfikaty X.509 do uwierzytelniania, co zapewnia wysoki poziom bezpieczeństwa. OpenVPN jest kompatybilny z wieloma systemami operacyjnymi, w tym Windows, Linux, macOS, Android i iOS, co czyni go uniwersalnym rozwiązaniem dla różnych środowisk.

Jedną z kluczowych funkcji OpenVPN jest możliwość push konfiguracji do klienta, co upraszcza proces konfiguracji i zarządzania urządzeniami klienckimi. Dzięki temu administratorzy mogą łatwo wdrażać polityki bezpieczeństwa na szeroką skalę.

35/55 IPsec w RouterOS

Konfiguracja MikroTik

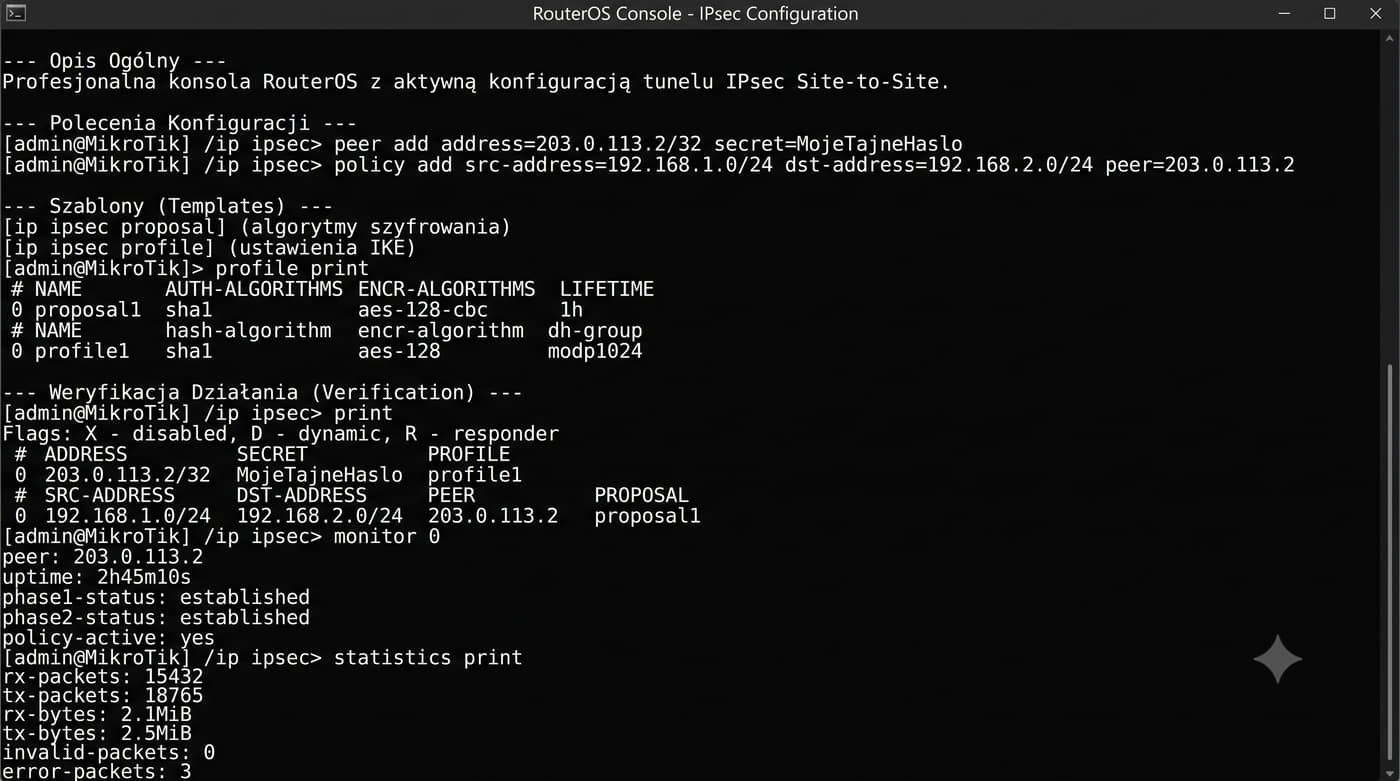
  • /ip ipsec peer add address=203.0.113.2/32 secret=haslo
  • /ip ipsec policy add src-address=192.168.1.0/24 dst-address=192.168.2.0/24 peer=203.0.113.2
  • Weryfikacja: /ip ipsec print

Konfiguracja IPsec w systemie RouterOS umożliwia tworzenie bezpiecznych tuneli VPN między różnymi sieciami. Proces rozpoczyna się od dodania partnera IPsec za pomocą polecenia /ip ipsec peer add, które określa adres IP i klucz tajny. Następnie definiuje się politykę IPsec przy użyciu polecenia /ip ipsec policy add, wskazując zakresy źródłowe i docelowe oraz partnera. Weryfikacja konfiguracji odbywa się poprzez wyświetlenie bieżących ustawień za pomocą /ip ipsec print.

Warto zwrócić uwagę na znaczenie odpowiedniego doboru klucza tajnego, który powinien być silny i unikalny dla każdej pary urządzeń. Ponadto, konfiguracja IPsec wymaga precyzyjnego określenia zakresów adresowych, aby zapewnić, że tylko wybrany ruch jest szyfrowany. W przypadku bardziej złożonych scenariuszy można skorzystać z dodatkowych opcji, takich jak uwierzytelnianie za pomocą certyfikatów lub dynamiczna wymiana kluczy.

Dla studentów kierunków IT ważne jest zrozumienie, że IPsec nie tylko zapewnia poufność i integralność danych, ale także umożliwia uwierzytelnianie urządzeń końcowych. Praktyczne ćwiczenia z konfiguracji IPsec w środowisku laboratoryjnym pozwalają na lepsze zrozumienie mechanizmów działania i potencjalnych wyzwań związanych z wdrażaniem tego typu rozwiązań w rzeczywistych sieciach.

36/55 IPsec w Cisco IOS

Konfiguracja Cisco IOS

  • crypto isakmp policy 10
  • crypto isakmp key
  • crypto ipsec transform-set
  • crypto map
  • match address
  • Weryfikacja: show crypto isakmp sa, show crypto ipsec sa

Konfiguracja IPsec w Cisco IOS jest kluczowym elementem zapewniającym bezpieczną komunikację w sieciach korporacyjnych. Protokół ten wykorzystuje polityki ISAKMP do negocjacji i utrzymywania szyfrowanych tuneli. W slajdzie przedstawiono podstawowe polecenia konfiguracyjne, takie jak crypto isakmp policy, które definiują zasady wymiany kluczy oraz transformacje danych.

Ważnym aspektem jest również mapowanie ruchu za pomocą polecenia crypto map match address, co pozwala na precyzyjne kierowanie szyfrowaniem w zależności od adresów źródłowych i docelowych. Weryfikacja konfiguracji odbywa się poprzez komendy show crypto isakmp sa oraz show crypto ipsec sa, które dostarczają szczegółowych informacji o aktywnych sesjach i tunelach IPsec.

Dla studentów kierunków IT istotne jest zrozumienie, jak te mechanizmy współpracują w praktyce. Przykładowo, konfiguracja transform-set określa algorytmy szyfrowania i uwierzytelniania, co ma bezpośredni wpływ na bezpieczeństwo i wydajność tuneli VPN. Znajomość tych zagadnień jest niezbędna do projektowania i zarządzania nowoczesnymi sieciami korporacyjnymi.

37/55 Site-to-Site vs Remote Access

Rodzaje VPN

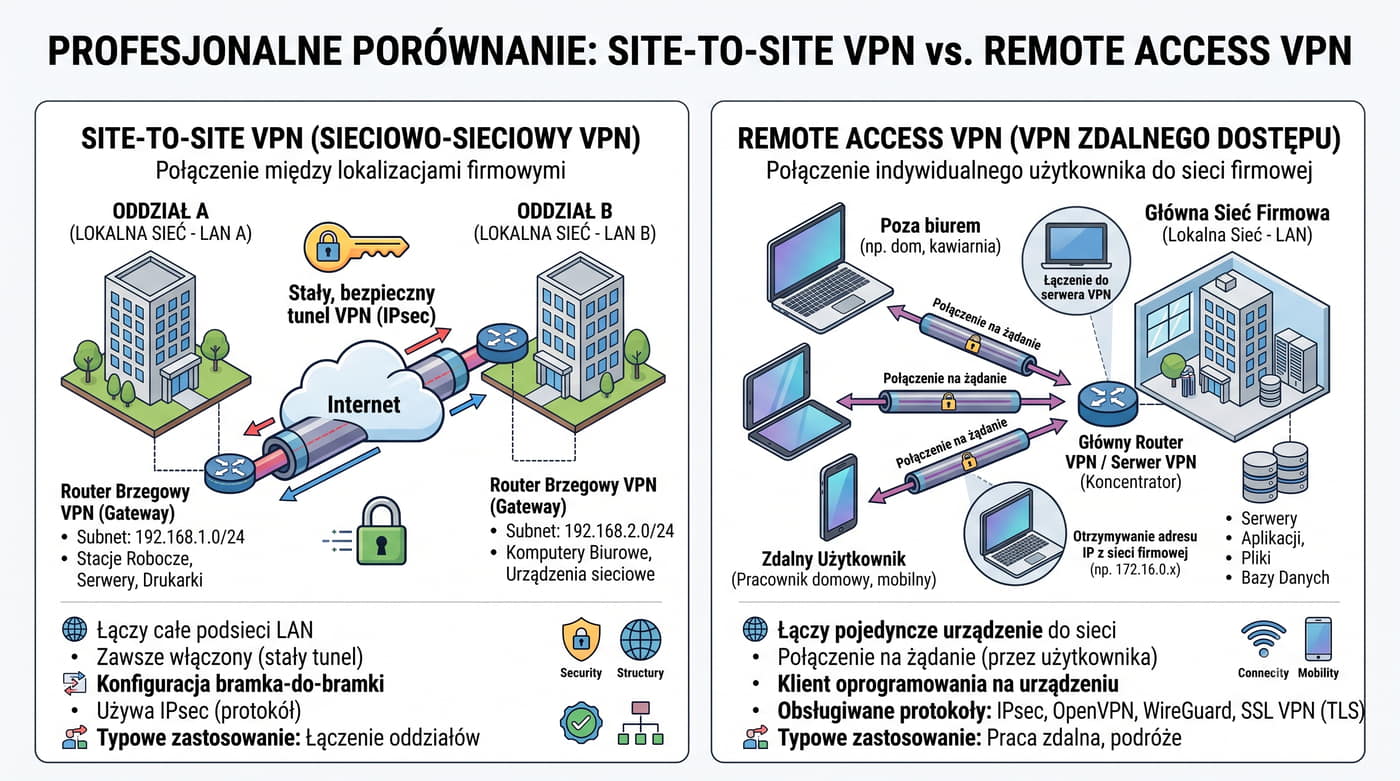
Site-to-Site łączy całe sieci stałym tunelem, Remote Access umożliwia indywidualnym użytkownikom dostęp na żądanie.
  • Site-to-Site: stały tunel między routerami (IPsec)
  • Remote Access: klient do serwera na żądanie (OpenVPN, WireGuard, IPsec z IKEv2)

W kontekście sieci VPN (Virtual Private Network), rozróżnienie między Site-to-Site a Remote Access jest kluczowe dla zrozumienia różnych scenariuszy implementacji. Site-to-Site to model, w którym całe sieci są połączone za pomocą stałego tunelu VPN, co umożliwia bezpieczną komunikację między oddziałami firmy lub różnymi lokalizacjami. Technologie takie jak IPsec (Internet Protocol Security) są często wykorzystywane w tym kontekście, ponieważ zapewniają silne szyfrowanie i uwierzytelnianie na poziomie protokołu routingu.

Z drugiej strony, Remote Access VPN skupia się na umożliwieniu indywidualnym użytkownikom zdalnego dostępu do zasobów sieciowych. W tym przypadku klient (np. komputer pracownika) łączy się z serwerem VPN, który następnie umożliwia dostęp do wewnętrznej sieci firmy. Popularne technologie dla Remote Access to OpenVPN i WireGuard, które oferują wysoką wydajność i elastyczność konfiguracji. IKEv2 (Internet Key Exchange version 2) jest również często stosowany, szczególnie w środowiskach mobilnych, gdzie szybkie i niezawodne połączenia są kluczowe.

Wybór między Site-to-Site a Remote Access zależy od specyficznych potrzeb organizacji. Firmy z rozproszonymi oddziałami często korzystają z Site-to-Site, aby zapewnić spójność i bezpieczeństwo komunikacji między lokalizacjami. Natomiast organizacje z dużą liczbą pracowników zdalnych lub podróżujących mogą preferować Remote Access, aby umożliwić elastyczny dostęp do zasobów firmowych z dowolnego miejsca.

38/55 Zalety i wady VPN

Co chroni, a czego nie?

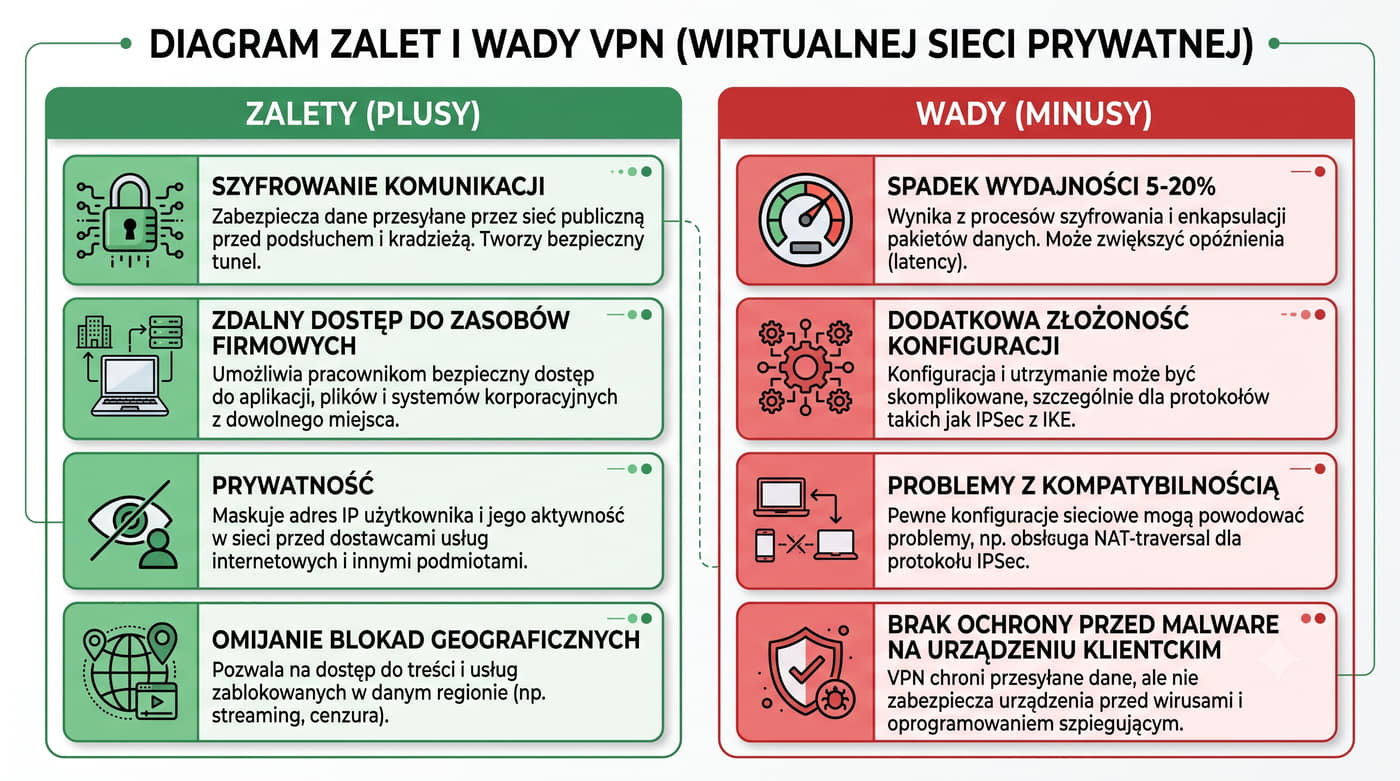
  • Zalety: szyfrowanie, zdalny dostęp, ochrona prywatności w publicznych Wi-Fi
  • Spadek wydajności 5-20% z powodu narzutu szyfrowania
  • Dodatkowa złożoność konfiguracji
  • VPN chroni dane w tranzycie, ale nie przed malwarem ani phishingiem

VPN (Virtual Private Network) zapewnia szyfrowanie danych przesyłanych przez sieć publiczną, co chroni je przed podsłuchem i przechwyceniem. Dzięki temu jest szczególnie przydatny w miejscach z niezabezpieczonym Wi-Fi, takich jak kawiarnie czy lotniska. Jednakże, mimo że VPN maskuje adres IP użytkownika i utrudnia śledzenie jego aktywności online, nie eliminuje całkowicie ryzyka związanego z phishingiem czy złośliwym oprogramowaniem. Ataki socjotechniczne mogą nadal skutecznie oszukać użytkownika i doprowadzić do utraty danych.

Wydajność sieci może spaść o 5-20% podczas korzystania z VPN ze względu na dodatkowy proces szyfrowania i deszyfrowania danych. Ponadto, konfiguracja VPN bywa skomplikowana, zwłaszcza w przypadku zaawansowanych protokołów takich jak OpenVPN czy WireGuard, które wymagają odpowiedniego skonfigurowania zapory sieciowej i certyfikatów. Mimo to, dla użytkowników dbających o prywatność i bezpieczeństwo danych, korzyści płynące z VPN często przewyższają te niedogodności.

Warto również wspomnieć, że niektóre usługi VPN mogą rejestrować aktywność użytkowników (tzw. logi), co podważa ich wiarygodność jako narzędzia do ochrony prywatności. Dlatego wybierając dostawcę VPN, należy zwrócić uwagę na jego politykę prywatności i lokalizację serwerów. Ponadto, VPN nie chroni użytkownika, gdy sam dostawca usługi VPN jest niewiarygodny - kompromitacja lub złośliwość po stronie dostawcy może odwzorować atak "man-in-the-middle" (np. podmiana certyfikatów), co podkreśla znaczenie wyboru zaufanego i sprawdzonego dostawcy.

39/55 Podsumowanie bloku III

VPN

  • IPsec: standard site-to-site z silnym szyfrowaniem
  • OpenVPN: elastyczny, port 443, certyfikaty X.509
  • WireGuard: prosty, szybki, ChaCha20
  • Site-to-Site vs Remote Access
  • Zalety: szyfrowanie, zdalny dostęp

VPN IPsec to standardowy protokół zapewniający bezpieczną komunikację między sieciami korporacyjnymi, wykorzystujący silne szyfrowanie i uwierzytelnianie. Jego główną zaletą jest niezawodność w środowiskach enterprise, gdzie priorytetem jest bezpieczeństwo danych przesyłanych między oddziałami firmy.

OpenVPN to elastyczne rozwiązanie bazujące na protokole TLS z możliwością konfiguracji różnych algorytmów szyfrowania. Wykorzystuje port 443 (HTTPS), co ułatwia jego implementację w istniejących infrastrukturach bez konieczności zmian w regułach zapór sieciowych. Certyfikaty X.509 zapewniają dodatkową warstwę uwierzytelnienia, co jest szczególnie ważne w przypadku połączeń zdalnych.

WireGuard to nowoczesny protokół VPN charakteryzujący się prostotą konfiguracji i wysoką wydajnością. Wykorzystuje szybkie algorytmy szyfrowania, takie jak ChaCha20, co czyni go idealnym rozwiązaniem dla środowisk wymagających niskich opóźnień i dużej przepustowości. Jego zaletą jest również mały narzut obliczeniowy, co sprawia, że nadaje się do zastosowań na urządzeniach o ograniczonych zasobach.

Porównując połączenia site-to-site i remote access, należy zwrócić uwagę na różnice w konfiguracji i wymaganiach bezpieczeństwa. Połączenia między sieciami korporacyjnymi (site-to-site) często wykorzystują bardziej zaawansowane mechanizmy uwierzytelniania, podczas gdy połączenia zdalne kładą większy nacisk na łatwość konfiguracji i dostępność z urządzeń mobilnych.

Zalety stosowania VPN obejmują nie tylko szyfrowanie ruchu sieciowego, ale także możliwość zdalnego dostępu do zasobów firmowych. Dzięki temu pracownicy mogą bezpiecznie łączyć się z siecią korporacyjną z dowolnej lokalizacji, co jest kluczowe w erze pracy hybrydowej i zdalnej.

Wybór odpowiedniego protokołu VPN zależy od specyficznych potrzeb organizacji. Dla dużych korporacji często preferowany jest IPsec ze względu na jego dojrzałość i wsparcie dla zaawansowanych funkcji bezpieczeństwa. Mniejsze firmy lub użytkownicy indywidualni mogą skorzystać z prostoty i wydajności WireGuard lub elastyczności OpenVPN.

40/55 Diagnostyka sieci

Wprowadzenie

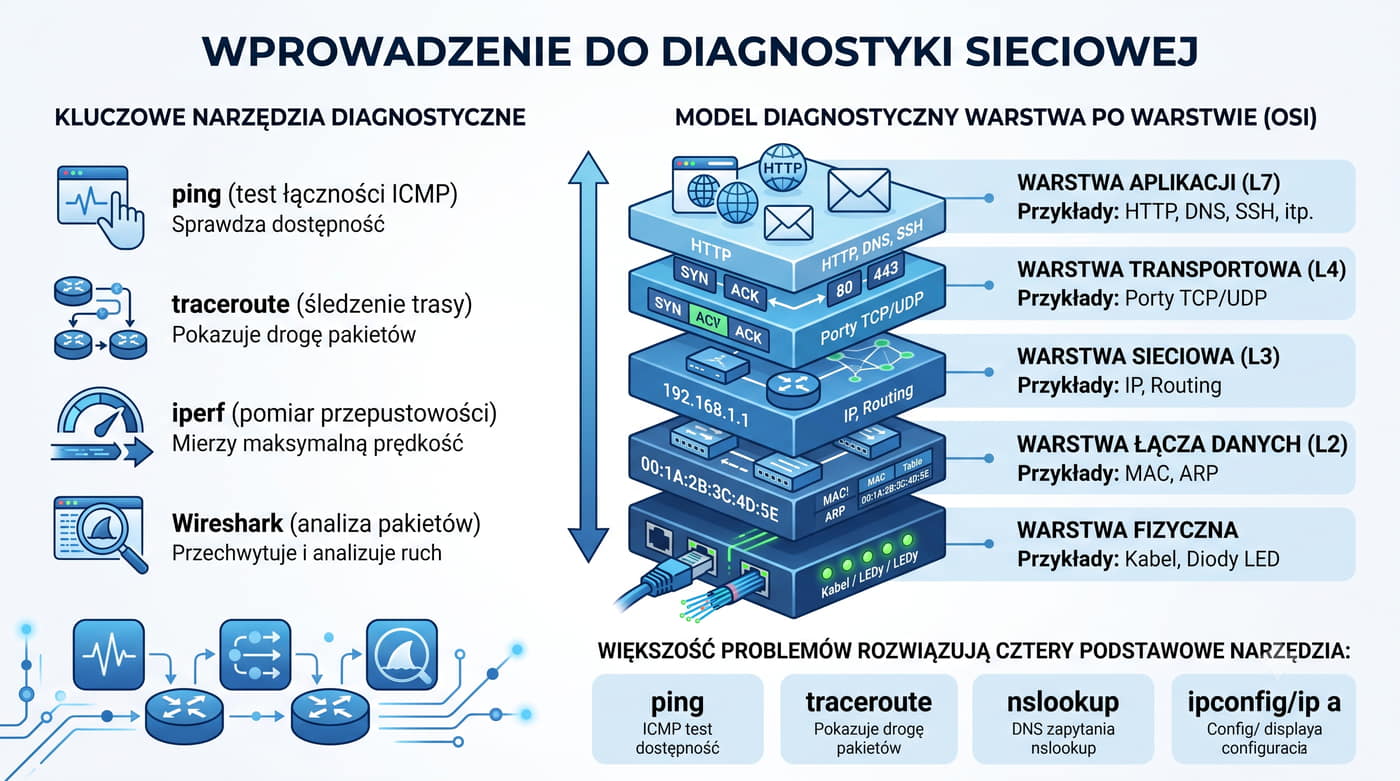
Diagnostyka sieci to proces systematycznego znajdowania i rozwiązywania problemów z użyciem narzędzi takich jak ping, traceroute, iperf, Wireshark.
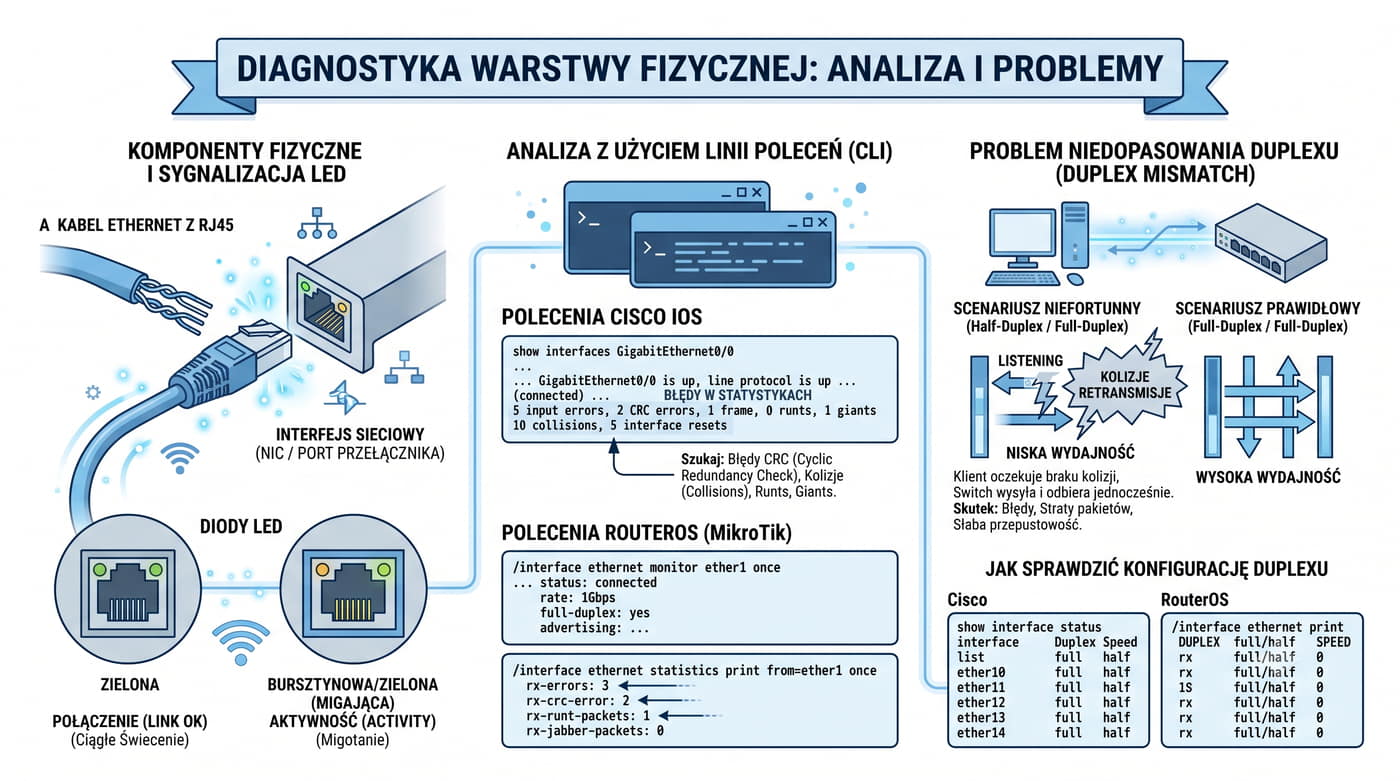
  • Model warstwa po warstwie: fizyczna, L2, L3, L4, aplikacji
  • Rozpoczynaj od warstwy fizycznej i przechodź w górę

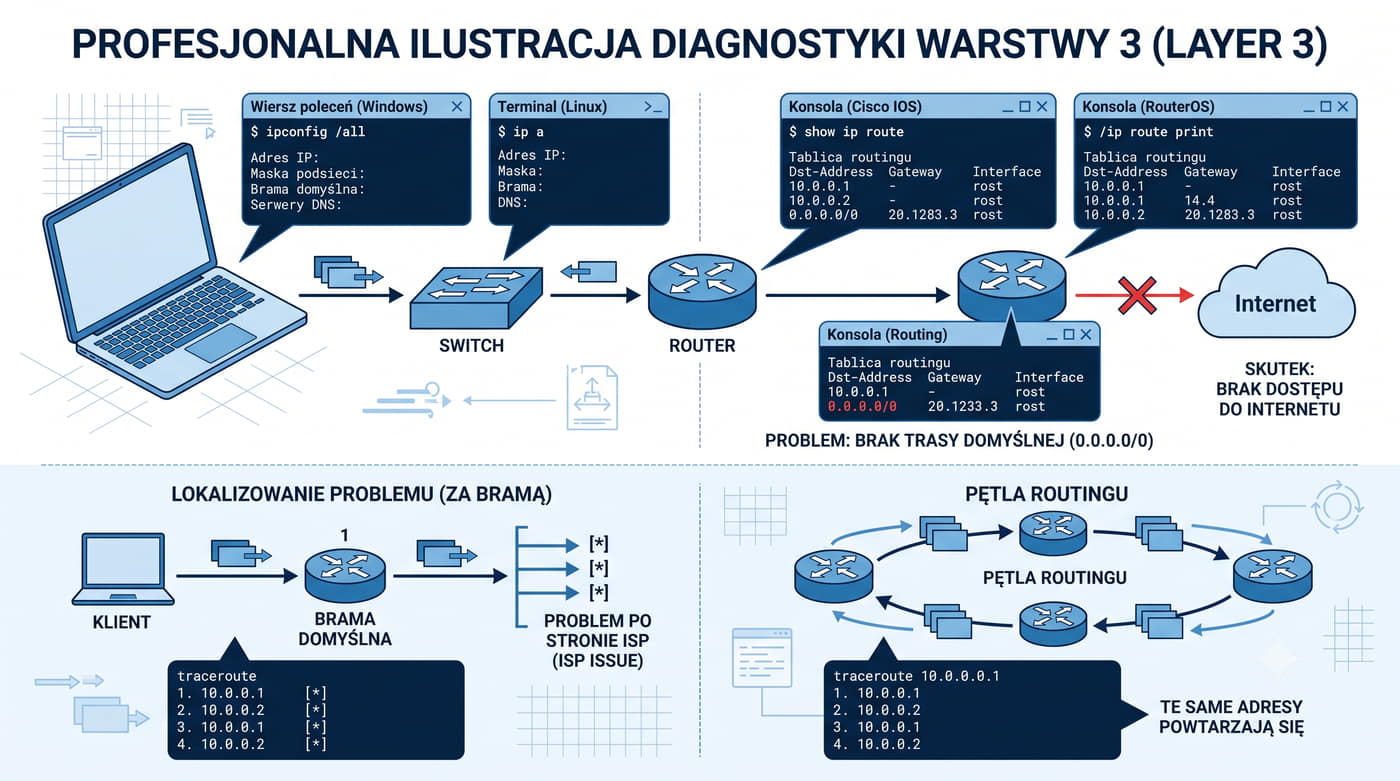
Diagnostyka sieci wymaga zrozumienia modelu warstwowego ISO/OSI oraz TCP/IP, aby precyzyjnie lokalizować problemy. Rozpoczynanie od warstwy fizycznej jest kluczowe - narzędzia takie jak ping pomagają wykryć problemy z łącznością (np. przerwane kable lub awarie przełączników), podczas gdy traceroute pozwala śledzić ścieżkę pakietów przez routery, identyfikując wąskie gardła na warstwie sieciowej (L3).

Na wyższych warstwach (L4 - aplikacji) niezbędne są narzędzia analizujące ruch, np. Wireshark, który dekoduje protokoły takie jak HTTP, DNS czy SSH, umożliwiając diagnozę błędów aplikacyjnych (np. timeouty, błędne odpowiedzi serwera). Testy wydajnościowe z użyciem iperf pozwalają natomiast mierzyć przepustowość i opóźnienia, co jest istotne przy optymalizacji sieci dla konkretnych usług (np. VoIP, streaming).

Kluczową zasadą jest iteracyjne podejście: po wykluczeniu problemów na niższych warstwach, skupiamy się na kolejnych. Na przykład, jeśli ping działa poprawnie, ale aplikacja nie łączy się z serwerem, użycie Wireshark do przechwycenia ruchu może ujawnić brak odpowiedzi DNS lub błędy w warstwie transportowej (np. problemy z TCP/UDP). Dokumentowanie kroków diagnostycznych i analiza logów urządzeń (jak routery Cisco) przyspieszają rozwiązanie problemu.

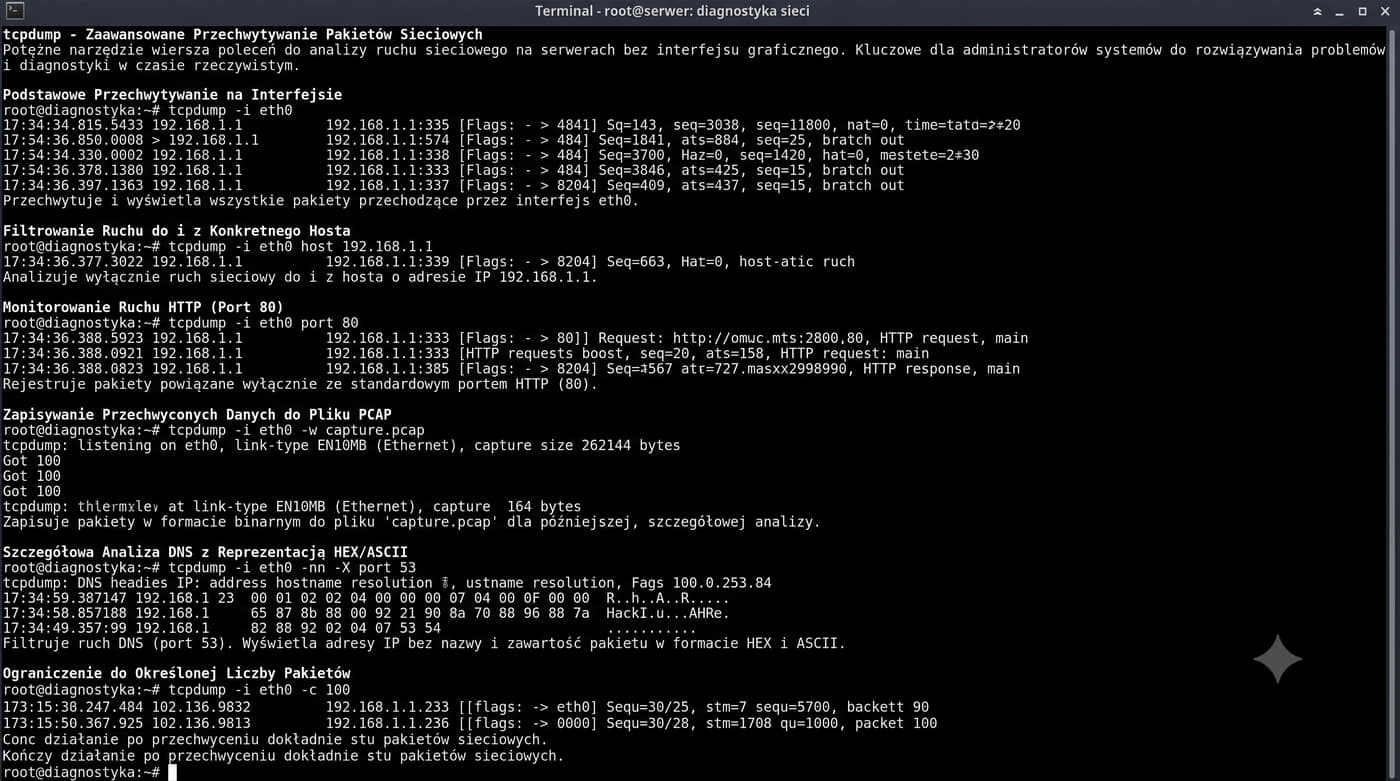
W praktyce, zaawansowana diagnostyka obejmuje też testy pod obciążeniem (np. symulacja ruchu użytkowników) oraz weryfikację konfiguracji urządzeń (np. sprawdzenie tablic routingu). Integracja narzędzi open-source (jak tcpdump) z automatyzacją (skrypty Python/Shell) pozwala na szybkie przetwarzanie dużych zbiorów danych, co jest niezbędne w diagnozie sieci enterprise. Warto również pamiętać o bezpieczeństwie - analiza ruchu powinna uwzględniać wykrywanie anomalii (np. ataków DDoS) przy użyciu IDS/IPS.

41/55 ping

Testowanie łączności ICMP

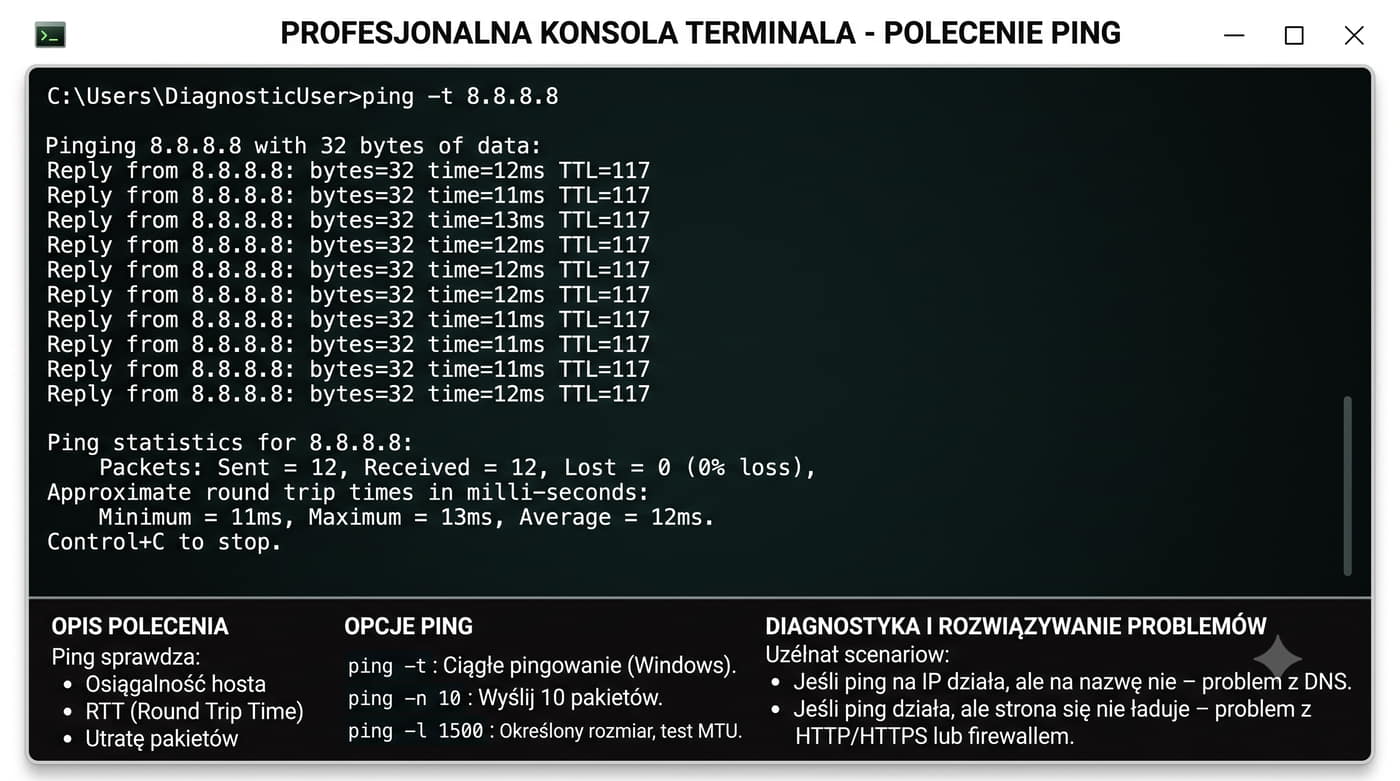
Ping wysyła ICMP Echo Request i oczekuje Echo Reply – podstawowe narzędzie diagnostyczne.
  • Sprawdza: osiągalność, RTT, utratę pakietów
  • Windows: ping 8.8.8.8, ping -t (ciągły), ping -n 10 (liczba echa), ping -l 1500 (rozmiar bufora)
  • Linux/Unix: ping 8.8.8.8, ping -c 10, ping -s 1500

Ping jest fundamentalnym narzędziem do testowania łączności sieciowej, wykorzystującym protokół ICMP (Internet Control Message Protocol). Działa poprzez wysyłanie pakietów ICMP Echo Request i oczekiwanie na odpowiedź ICMP Echo Reply. Jest to podstawowe, ale niezwykle przydatne narzędzie diagnostyczne, które pozwala sprawdzić osiągalność hosta docelowego, zmierzyć czas odpowiedzi (Round Trip Time - RTT) oraz wykryć utratę pakietów.

Komenda ping 8.8.8.8 służy do testowania połączenia z popularnym serwerem DNS Google, co jest często używane jako punkt odniesienia dla sprawdzenia ogólnej łączności sieciowej. Opcja -t (w systemach Windows) powoduje ciągłe wysyłanie żądań ping (w Linux odpowiednikiem jest brak limitu przy wywołaniu bez opcji -c lub użycie ping -c z bardzo dużą liczbą), co jest przydatne do monitorowania stabilności połączenia w czasie rzeczywistym. Natomiast opcja -n 10 (Windows) ogranicza liczbę wysyłanych żądań do 10, co jest użyteczne przy szybkich testach diagnostycznych; w Linux odpowiada jej -c 10.

Opcja -l 1500 (Windows, w Linux -s 1500) pozwala na ustawienie rozmiaru bufora pakietu ICMP na 1500 bajtów payload, co z nagłówkami IP/ICMP przekracza standardowy MTU 1500. Jest to przydatne do testowania fragmentacji pakietów i identyfikacji potencjalnych problemów z konfiguracją sieci, takich jak nieprawidłowe ustawienia MTU (Maximum Transmission Unit).

42/55 traceroute

Śledzenie trasy pakietów

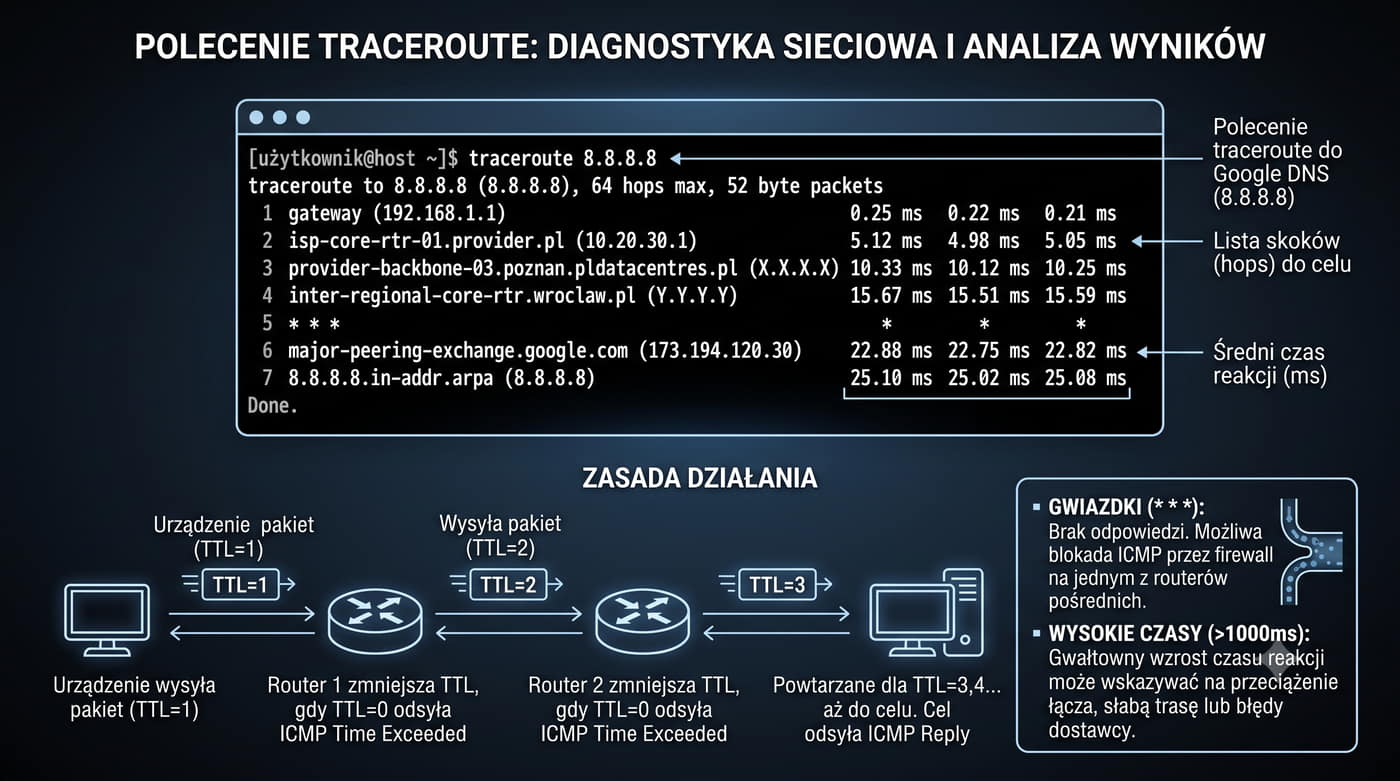
Traceroute śledzi trasę pakietów, wysyłając datagramy z narastającym TTL (Time to Live).
  • Wysyła pakiety z TTL = 1, 2, 3...
  • Każdy router zmniejsza TTL i odsyła ICMP Time Exceeded
  • Gwiazdki = brak odpowiedzi (możliwa blokada ICMP w firewallu)
  • traceroute 8.8.8.8

Traceroute to narzędzie sieciowe służące do śledzenia trasy pakietów IP od źródła do celu. Działa poprzez wysyłanie serii pakietów z narastającym parametrem TTL (Time to Live), gdzie każdy kolejny pakiet ma o jeden większą wartość TTL niż poprzedni. Gdy pakiet dotrze do routera, ten zmniejsza TTL i jeśli osiągnie zero, wysyła komunikat ICMP "Time Exceeded" z informacją o źródłowym adresie IP. Dzięki temu można określić kolejne przeskoki na trasie.

Wynik traceroute przedstawia listę routerów pośredniczących, gdzie każda linia odpowiada innemu przeskokowi. Brak odpowiedzi (gwiazdki) może wskazywać na blokadę ICMP w firewallu lub fizyczny brak trasy do celu. Narzędzie to jest szczególnie przydatne w diagnostyce problemów sieciowych, identyfikacji wąskich gardeł oraz planowaniu ścieżek routingu.

Warto zauważyć, że traceroute może nie działać poprawnie w sieciach z MPLS lub gdy routery filtrują komunikaty ICMP. Dodatkowo, w systemie Windows narzędzie to nazywa się tracert (nie traceroute) i jest wbudowane w system.

Analizując wyniki traceroute, należy zwrócić uwagę na stabilność ścieżki - częste zmiany przeskoków mogą wskazywać na dynamiczny routing lub problemy w infrastrukturze. Narzędzie to jest również użyteczne w testach łączności między lokalizacjami, szczególnie w kontekście sieci rozległych (WAN).

Przykład: traceroute do 8.8.8.8 (DNS Google) pokaże typową ścieżkę przez lokalny router, ISP, międzynarodowe punkty wymiany ruchu (np. DE-CIX, AMS-IX), aż do centrum danych Google. Czas odpowiedzi na każdym przeskoku może pomóc w identyfikacji opóźnień.

Zaawansowane opcje traceroute obejmują między innymi ustawienie maksymalnej liczby przeskoków (np. -m 20), wybór interfejsu sieciowego czy pomijanie rozwiązywania nazw (opcja -n). W środowiskach korporacyjnych często stosuje się skrypty automatyzujące zbieranie i analizę danych z wielu traceroute'ów dla monitorowania jakości usług (QoS).

Należy pamiętać, że traceroute nie śledzi fizycznej drogi pakietów, a jedynie logiczną ścieżkę routingu. W sieciach o złożonej topologii (np. data center interconnect) wyniki mogą być mylące bez kontekstu konfiguracji routingu w poszczególnych segmentach.

43/55 iperf3

Pomiar przepustowości

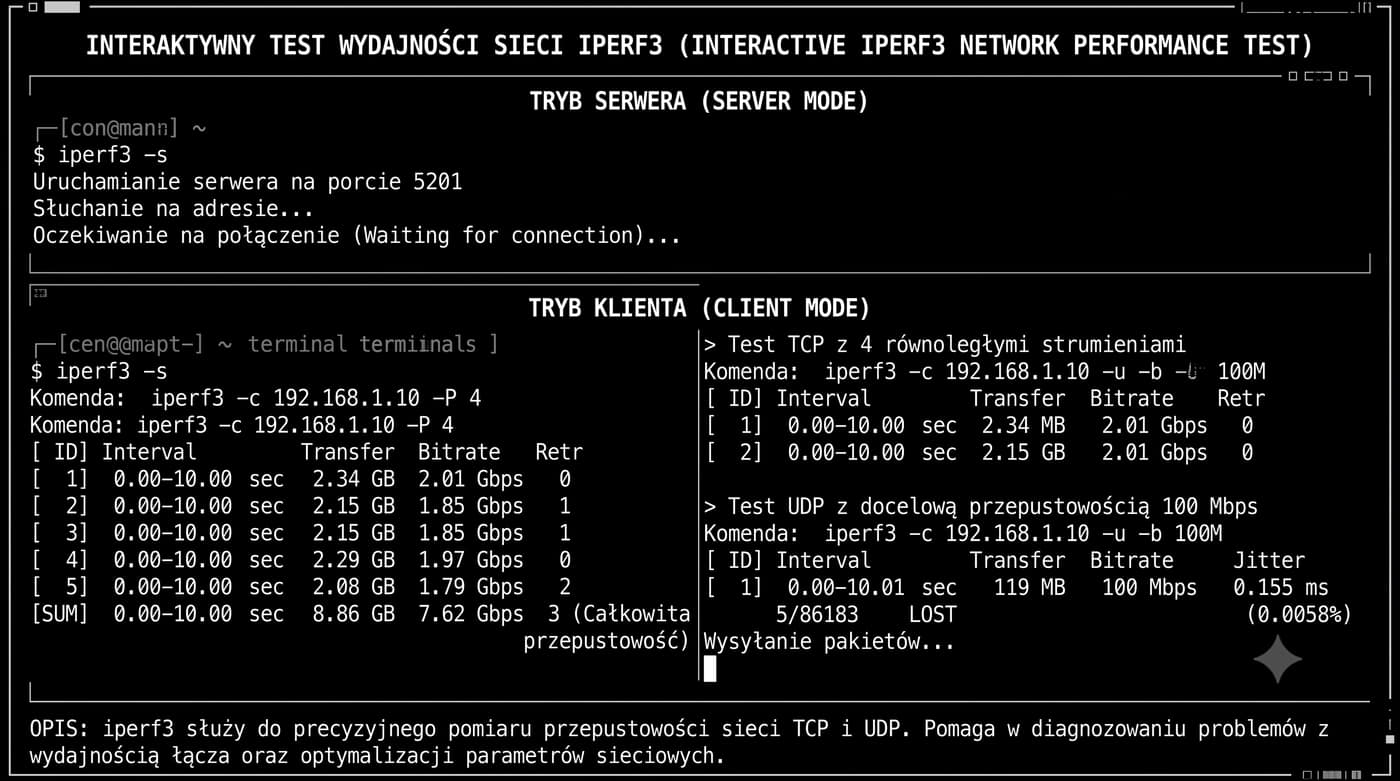
Iperf3 mierzy maksymalną przepustowość sieci w modelu klient-serwer na porcie 5201.
  • iperf3 -s (serwer), iperf3 -c adres (klient)
  • iperf3 -u -b 100M (test UDP)
  • iperf3 -P 4 (4 równoległe strumienie)
  • Pomiar Mbps, utrata pakietów, jitter

Iperf3 to zaawansowane narzędzie do testowania przepustowości sieci, które pozwala na symulację różnych scenariuszy komunikacji. W trybie klient-serwer (iperf3 -s dla serwera i iperf3 -c adres dla klienta) umożliwia precyzyjne mierzenie wydajności łącza.

Dodatkowe opcje, takie jak -u -b 100M (test UDP z przepustowością 100 Mbps) czy -P 4 (cztery równoległe strumienie danych), pozwalają na bardziej szczegółową analizę. Iperf3 dostarcza kluczowych metryk: przepustowość w Mbps, procent utraconych pakietów oraz jitter (zmienność opóźnienia), co jest niezbędne do oceny jakości połączenia sieciowego.

Warto zauważyć, że wyniki testów mogą się różnić w zależności od konfiguracji sieci, obciążenia ruchem oraz ustawień QoS. Dlatego zaleca się przeprowadzanie testów w kontrolowanych warunkach i analizę wyników w kontekście infrastruktury sieciowej.

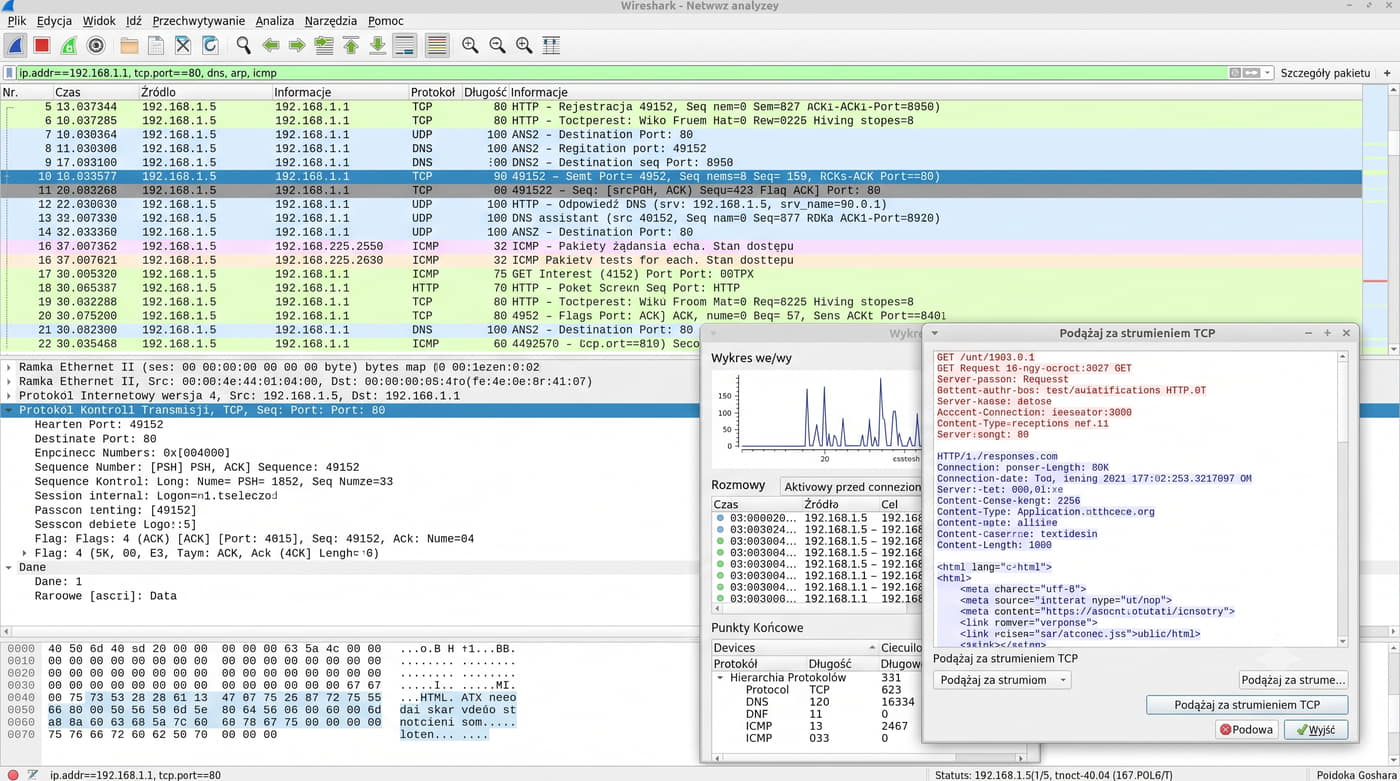
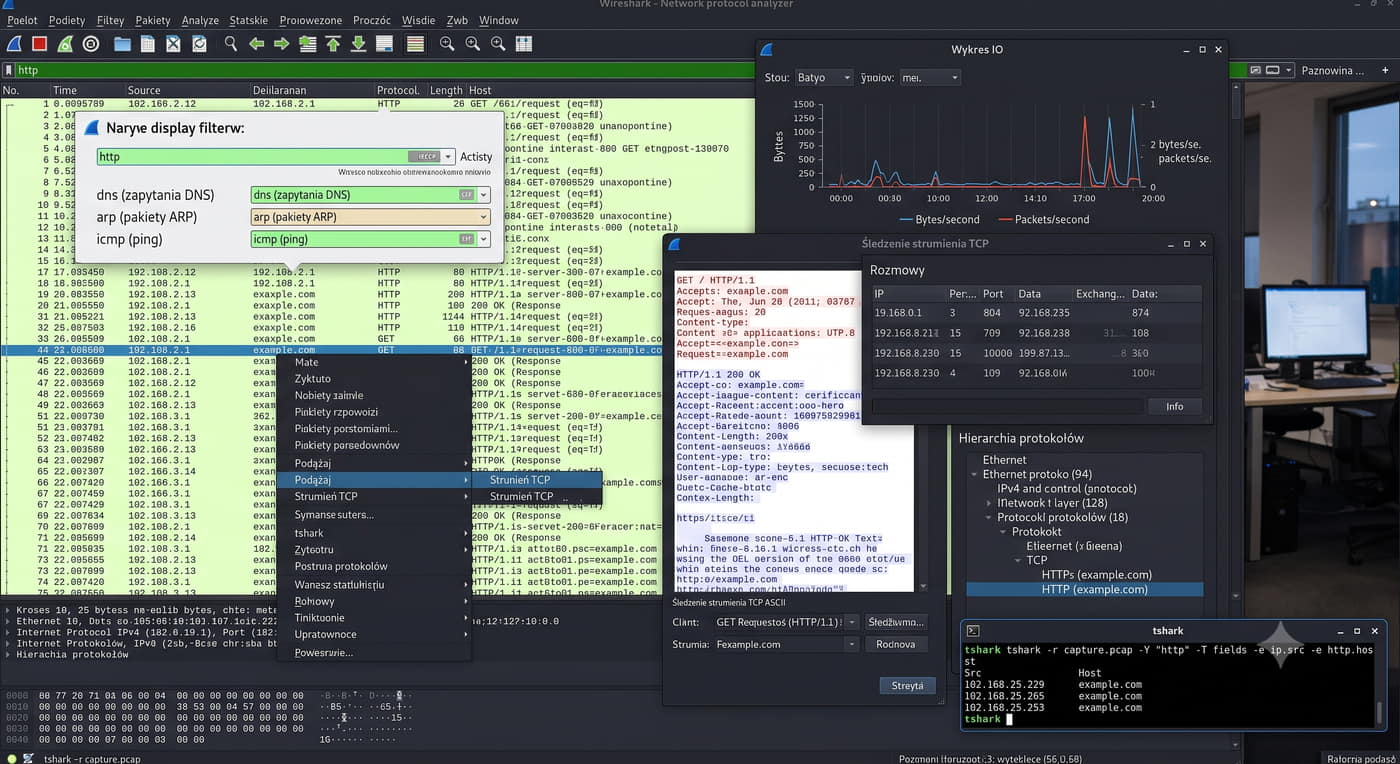
44/55 Wireshark

Analiza ruchu sieciowego

Wireshark to zaawansowane narzędzie do przechwytywania i analizy pakietów z graficznym interfejsem.
  • Filtry: ip.addr==x, tcp.port==80, dns
  • Follow TCP Stream
  • Statystyki: IO Graph, Conversations, Protocol Hierarchy

Wireshark to nie tylko narzędzie do przechwytywania pakietów, ale także potężna platforma do głębokiej analizy protokołów sieciowych. Jego graficzny interfejs umożliwia intuicyjną nawigację po strumieniu danych, co jest szczególnie przydatne w diagnostyce problemów sieciowych.

Filtry w Wiresharku pozwalają na precyzyjne wyodrębnienie interesujących nas pakietów. Przykładowo, filtr ip.addr==X && tcp.port==80 izoluje ruch HTTP skierowany do konkretnego adresu IP. Zaawansowani użytkownicy mogą tworzyć złożone wyrażenia filtrujące, łącząc warunki logiczne i korzystając z operatorów takich jak && (oraz), || (lub) czy ! (negacja).

Funkcja Follow TCP Stream pozwala na śledzenie całego strumienia połączenia TCP i rekonstrukcję przesyłanych danych, co ułatwia analizę protokołów takich jak HTTP czy SMTP.

Statystyki dostępne w Wiresharku, takie jak IO Graph, przedstawiają wizualizację przepływu danych w czasie rzeczywistym. Wykres konwersacji (Conversations) pokazuje sekwencję połączeń między hostami, podczas gdy Protocol Hierarchy oferuje hierarchiczną strukturę protokołów dla lepszej organizacji danych.

Wireshark wspiera również dekodowanie niestandardowych protokołów poprzez rozszerzenia, co czyni go uniwersalnym narzędziem do analizy zarówno standardowych (HTTP, FTP), jak i specjalistycznych protokołów używanych w korporacyjnych sieciach.

Dla celów edukacyjnych szczególnie przydatne jest przechwytywanie ruchu na żywo (live capture), które umożliwia monitorowanie pakietów w czasie rzeczywistym. To idealne rozwiązanie do demonstracji działania protokołów w czasie rzeczywistym podczas zajęć laboratoryjnych.

Warto zaznaczyć, że Wireshark oferuje także możliwość eksportu danych do formatów takich jak CSV czy JSON, co ułatwia dalszą analizę statystyczną lub integrację z innymi narzędziami analitycznymi. Ta funkcjonalność jest szczególnie cenna w badaniach naukowych i audytach bezpieczeństwa.

45/55 Wireshark – praktyczne użycie

Filtry i narzędzia

  • Filtry wyświetlania: http, dns, arp, icmp
  • Follow TCP Stream dla HTTP
  • Statystyki: IO Graph, Conversations, Endpoints, Protocol Hierarchy

Wireshark to potężne narzędzie do analizy ruchu sieciowego, które oferuje zaawansowane możliwości filtrowania i wizualizacji danych. Filtry wyświetlania takie jak http, dns czy icmp pozwalają na szybkie zawężenie analizy do konkretnych protokołów lub typów ruchu. Na przykład filtr 'http' wyświetli tylko pakiety związane z ruchem HTTP, co jest szczególnie przydatne podczas debugowania problemów z aplikacjami webowymi.

Narzędzie Follow TCP Stream dla HTTP umożliwia śledzenie pełnego przebiegu połączenia TCP, co jest kluczowe przy analizie sesji HTTP. Pozwala to na obserwację całej komunikacji między klientem a serwerem, w tym nagłówków, ciał odpowiedzi i ewentualnych błędów. Ta funkcja jest nieoceniona przy diagnozowaniu problemów z wydajnością lub bezpieczeństwem aplikacji internetowych.

Statystyki dostępne w Wiresharku, takie jak IO Graph, Conversations czy Protocol Hierarchy, oferują różnorodne perspektywy na analizowany ruch. IO Graph przedstawia przepływ danych między hostami w formie wykresów, co ułatwia identyfikację wzorców komunikacji. Conversations pokazuje całe konwersacje między klientem a serwerem, podczas gdy Protocol Hierarchy grupuje pakiety według protokołów, co pomaga w zrozumieniu złożonych sesji sieciowych.

Dla studentów IT szczególnie przydatne może być wykorzystanie Wiresharka do analizy rzeczywistych przypadków, takich jak problemy z ładowaniem stron internetowych, opóźnienia w komunikacji czy podejrzane aktywności sieciowe. Praktyczne ćwiczenia z użyciem tego narzędzia pomagają zrozumieć, jak działają różne protokoły sieciowe i jak ich implementacja wpływa na ogólną wydajność systemu.

Warto również eksperymentować z tworzeniem własnych filtrów, co pozwala na dostosowanie narzędzia do specyficznych potrzeb analizy. Na przykład można stworzyć filtr wyświetlający tylko pakiety z określonym nagłówkiem HTTP lub flagą TCP, co znacznie przyspiesza proces identyfikacji interesujących nas danych w dużym ruchu sieciowym.

Analiza ruchu za pomocą Wiresharka może być również wykorzystana do celów edukacyjnych, takich jak demonstracja działania protokołów warstwy transportowej (TCP/UDP) czy aplikacyjnej (HTTP, DNS). To praktyczne podejście pomaga studentom lepiej zrozumieć teoretyczne koncepcje poprzez obserwację ich implementacji w rzeczywistym ruchu sieciowym.

46/55 tcpdump

Przechwytywanie w CLI

  • tcpdump -i eth0
  • tcpdump -i eth0 host 192.168.1.1
  • tcpdump -i eth0 port 80
  • tcpdump -i eth0 -w capture.pcap
  • tcpdump -i eth0 -nn -X port 53

Tcpdump to potężne narzędzie do przechwytywania i analizy ruchu sieciowego w trybie wiersza poleceń. Jego główne zastosowania obejmują monitorowanie aktywności sieciowej, debugowanie problemów oraz badanie protokołów komunikacyjnych.

Komenda "tcpdump -i eth0" przechwytuje ruch na interfejsie sieciowym eth0. Opcja "-n" wyłącza rozwiązywanie nazw hostów, co przyspiesza działanie programu i zmniejsza zużycie zasobów.

Opcja "-X" służy do wyświetlania zawartości pakietów w formacie hex i ASCII, co jest przydatne w zaawansowanej analizie pakietów.

Opcja "-w capture.pcap" zapisuje przechwycony ruch do pliku pcap, który można później analizować innymi narzędziami, takimi jak Wireshark.

Filtry takie jak "host 192.168.1.1" lub "port 80" pozwalają na wyodrębnienie konkretnych pakietów z całego strumienia ruchu sieciowego.

Tcpdump jest szczególnie przydatny w środowiskach edukacyjnych do nauki protokołów sieciowych oraz w pracy administratorów systemowych podczas rozwiązywania problemów z łącznością.

47/55 Diagnostyka warstwy fizycznej

Kable, diody, duplex

Diagnostykę zawsze zaczynaj od warstwy fizycznej – kable, diody LED, duplex i prędkość interfejsów.
  • Niedopasowanie duplexu = kolizje i niska wydajność
  • Sprawdzenie kabla, diod LED
  • show interfaces (Cisco): CRC errors, collisions
  • /interface ethernet monitor (RouterOS)

Diagnostyka warstwy fizycznej jest kluczowym etapem w identyfikacji problemów sieciowych. Zaczynając od sprawdzenia kabli, należy upewnić się, że są one prawidłowo podłączone i nieuszkodzone - przerwane przewody lub zgięte żyły mogą powodować utratę sygnału. Warto wykorzystać reflektometr do pomiaru długości kabla oraz identyfikacji potencjalnych punktów awarii.

Dioda LED na porcie sieciowym dostarcza cennych informacji o stanie połączenia. Jej kolor i zachowanie (migotanie, brak aktywności) wskazują m.in. na tryb half-duplex lub full-duplex oraz prędkość transmisji. Niedopasowanie duplexu prowadzi do kolizji ramek i znaczącego spadku wydajności sieci, co można zaobserwować w statystykach interfejsu.

W systemach Cisco polecenie "show interfaces" wyświetla parametry takie jak CRC errors (błędy cyklicznej kontroli nadmiarowej) oraz liczbę kolizji, które mogą sugerować problemy z kablami lub konflikty w sieci. W routerach opartych na systemie RouterOS przydatne jest narzędzie "interface ethernet monitor", oferujące szczegółowe dane diagnostyczne, np. historię błędów i statystyki ruchu.

48/55 Diagnostyka warstwy 2

Tablica MAC, ARP

  • show mac-address-table (Cisco), /interface bridge host print (RouterOS)
  • arp -a, show ip arp
  • ARP Spoofing – atak przez fałszywe odpowiedzi ARP
  • DAI (Dynamic ARP Inspection) – zabezpieczenie przed spoofingiem

Tablica MAC (tablica CAM) jest kluczowym elementem diagnostyki warstwy 2 sieci, ponieważ przechowuje mapowania adresów MAC na porty (interfejsy) przełącznika, dzięki czemu przełącznik wie, na którym porcie znajduje się dane urządzenie. W systemach Cisco można ją wyświetlić za pomocą komendy "show mac-address-table", która pokazuje wszystkie aktywne i nieaktywne wpisy w tablicy MAC. W systemie RouterOS używa się komendy "interface bridge host print", aby uzyskać podobne informacje.

Protokół ARP (Address Resolution Protocol) jest używany do tłumaczenia adresów IP na adresy MAC. Komenda "arp -a" w systemach Unix/Linux lub "show ip arp" w systemach Cisco wyświetla lokalną tablicę ARP, co jest przydatne w diagnostyce problemów związanych z warstwą 2. Zrozumienie działania tablicy ARP jest kluczowe dla identyfikacji problemów z komunikacją na tej warstwie.

ARP Spoofing to technika ataku, w której napastnik wysyła fałszywe odpowiedzi ARP, aby przekierować ruch sieciowy przez swoje urządzenie. Jest to szczególnie niebezpieczne w sieciach lokalnych, gdzie atakujący może podszywać się pod inne urządzenia. Aby zabezpieczyć się przed takimi atakami, stosuje się mechanizmy takie jak Dynamic ARP Inspection (DAI), które monitorują i filtrują ruch ARP, zapobiegając nieautoryzowanym odpowiedziom.

49/55 Diagnostyka warstwy 3

Konfiguracja IP, tablica routingu

  • ipconfig /all, ip a
  • show ip route (Cisco), /ip route print (RouterOS)
  • Brak trasy domyślnej = brak Internetu
  • traceroute lokalizuje problem

Diagnostyka warstwy 3 (sieciowej) jest kluczowa przy rozwiązywaniu problemów z komunikacją między urządzeniami w sieci. Konfiguracja adresu IP i tablica routingu są podstawowymi elementami, które należy sprawdzić. Polecenia takie jak `ipconfig /all` (Windows), `ip a` (Linux), `show ip route` (Cisco IOS) czy `/ip route print` (RouterOS) pozwalają na weryfikację aktualnych tras i konfiguracji adresów IP.

Brak trasy domyślnej w tablicy routingu oznacza, że urządzenie nie ma możliwości komunikacji z innymi sieciami. W takim przypadku należy sprawdzić konfigurację interfejsów i upewnić się, że adres IP jest prawidłowo przypisany oraz że brama domyślna (default gateway) działa poprawnie. Polecenie `traceroute` może pomóc w lokalizacji miejsca, w którym występuje problem z trasowaniem pakietów.

W systemach Cisco polecenie `show ip route` wyświetla szczegółową tablicę routingu, podczas gdy w RouterOS używa się `/ip route print`. Analiza tych wyników pozwala na identyfikację błędnych konfiguracji lub problemów z łącznością między routerami. W przypadku braku Internetu, sprawdzenie trasy domyślnej jest pierwszym krokiem do rozwiązania problemu.

50/55 Diagnostyka warstwy 4

Porty TCP/UDP

  • netstat -an, telnet host port, nmap -p 80,443 host
  • ss -tln (Linux)
  • Jeśli usługa nie nasłuchuje, sprawdź czy serwer jest uruchomiony

Diagnostyka warstwy 4 w sieciach komputerowych koncentruje się na analizie usług działających na poziomie transportowym, głównie protokołów TCP i UDP. Narzędzia takie jak netstat -an umożliwiają sprawdzenie aktywnych połączeń i nasłuchujących portów, co jest kluczowe dla identyfikacji działających usług. W przypadku podejrzenia problemów z konkretnym portem, telnet host port pozwala na próbę nawiązania połączenia i oceny odpowiedzi serwera.

Skanery portów, takie jak nmap -p 80,443 host, są nieocenione w szybkim sprawdzaniu dostępności popularnych usług (np. HTTP na porcie 80 czy HTTPS na 443). Dla systemów Linux, polecenie ss -tln dostarcza szczegółowych informacji o stanie połączeń, w tym protokołach i flagach stanu. Ważne jest, aby pamiętać, że brak nasłuchującej usługi nie zawsze oznacza jej wyłączenie - może to być wynik konfiguracji zapory lub błędnej konfiguracji serwera.

W przypadku problemów z usługą, warto sprawdzić logi systemowe (np. /var/log/syslog lub /var/log/apache2/error.log) oraz status procesu odpowiedzialnego za daną usługę (np. za pomocą ps aux lub systemctl status service_name w systemach opartych na systemd). Często źródłem problemów są również konflikty portów lub błędne reguły zapory, które można zweryfikować za pomocą iptables -L (Linux) lub odpowiednich narzędzi w innych systemach operacyjnych.

51/55 Najczęstsze problemy sieciowe

Objawy i rozwiązania

Najczęstsze problemy sieciowe: brak łączności, wolna sieć, brak DNS, przerywane połączenia.
  • Brak łączności: kabel, DHCP, APIPA (169.254.x.x)
  • Przerywane: kabel, Wi-Fi, temperatura
  • Brak DNS: ping na IP działa, na nazwę nie
  • Wolna sieć: kolizje, duplex, broadcast storm

Brak łączności w sieci może wynikać z problemów sprzętowych, takich jak uszkodzone kable lub niepodłączone urządzenia. Warto sprawdzić stan połączeń fizycznych oraz upewnić się, że przełączniki i routery są włączone. Problemy z DHCP mogą powodować brak przypisania adresu IP, co skutkuje niemożnością uzyskania dostępu do sieci. W takim przypadku można ręcznie przypisać adres IP lub zrestartować serwer DHCP.

Przerywane połączenia często są spowodowane zakłóceniami w sieci bezprzewodowej, na przykład przez interferencje innych urządzeń Wi-Fi lub przeszkody fizyczne. Wysoka temperatura może również wpływać na stabilność połączenia, szczególnie w przypadku urządzeń starszych generacji. Optymalizacja ustawień kanału Wi-Fi i przeniesienie routera w bardziej centralne miejsce mogą poprawić jakość sygnału.

Brak DNS objawia się tym, że ping działa na adres IP, ale nie na nazwę hosta. Może to być spowodowane błędnymi ustawieniami serwera DNS lub jego awarią. W takim przypadku warto sprawdzić konfigurację DNS i ewentualnie zmienić serwer DNS na publiczny, taki jak Google DNS (8.8.8.8) lub Cloudflare DNS (1.1.1.1).

Wolna sieć może być wynikiem kolizji pakietów, które występują, gdy wiele urządzeń próbuje jednocześnie przesyłać dane. Sprawdzenie ustawień duplex (pełny/półdupleks) oraz zapewnienie odpowiedniej prędkości połączenia między urządzeniami może pomóc w rozwiązaniu tego problemu. Broadcast storm, czyli nadmierna liczba pakietów rozgłoszeniowych, również może obciążać sieć i powodować spowolnienia.

52/55 Praktyczne studium przypadku

Diagnostyka krok po kroku

Przypadek: użytkownik nie ma dostępu do Internetu.

  • Krok 1: ping 127.0.0.1 (loopback OK)
  • Krok 2: ping bramy (192.168.1.1 – brak odpowiedzi)
  • Krok 3: ipconfig – brak adresu IP (APIPA 169.254.x.x)
  • Krok 4: ping serwera DHCP (brak)
  • Krok 5: sprawdzenie serwera DHCP – przez przypadek wyłączony
  • Po włączeniu ipconfig /renew – działa!

Inny przypadek: wolne łącze. Iperf3 pokazuje tylko 30 Mbps zamiast 100 Mbps.

  • Sprawdzenie duplexu: show interface – half duplex po jednej stronie
  • Zmiana na autonegocjację rozwiązuje problem

W przypadku diagnostyki problemów z dostępem do Internetu, kluczowe jest systematyczne podejście krok po kroku. Pierwszy test, ping 127.0.0.1 (loopback), potwierdza poprawność konfiguracji sieciowej na komputerze lokalnym. Brak odpowiedzi przy pingu do bramy (192.168.1.1) wskazuje na problem z routingiem lub łącznością z routerem. Adres IP APIPA (169.254.x.x) sugeruje, że komputer nie otrzymał prawidłowego adresu IP z serwera DHCP.

Sprawdzenie serwera DHCP i odkrycie, że jest wyłączony, to częsty błąd konfiguracyjny. Po jego włączeniu i odnowieniu adresu IP (ipconfig /renew) problem zostaje rozwiązany. W drugim przypadku, niska przepustowość łącza (30 Mbps zamiast 100 Mbps) może wynikać z nieprawidłowej konfiguracji duplexu. Użycie polecenia show interface ujawnia, że jedno z urządzeń działa w trybie half duplex, co ogranicza prędkość transmisji.

Rozwiązaniem jest zmiana konfiguracji na autonegocjację, która automatycznie dostosowuje tryb pracy (full lub half duplex) w zależności od możliwości drugiego urządzenia. Warto również sprawdzić kable sieciowe i porty przełącznika, aby wykluczyć fizyczne uszkodzenia. Te przypadki pokazują, jak ważna jest dokładna diagnostyka i znajomość podstawowych narzędzi sieciowych.

53/55 Koniec prezentacji

Bezpieczeństwo i diagnostyka sieci

Prezentacja przedstawiła cztery kluczowe obszary: podstawy bezpieczeństwa, firewalle i ACL, VPN oraz narzędzia diagnostyczne.
Prezentacja przedstawiła cztery kluczowe obszary bezpieczeństwa i diagnostyki sieci: podstawy bezpieczeństwa (CIA, Zero Trust, Defense in Depth), firewalle i ACL (stateless, stateful, NGFW), VPN (IPsec, OpenVPN, WireGuard) oraz narzędzia diagnostyczne (ping, traceroute, iperf, Wireshark).

Dziękuję za uwagę.

Bezpieczeństwo sieci wymaga wielowarstwowego podejścia – żadna pojedyncza technologia nie zapewni pełnej ochrony.

Diagnostyka systematyczna warstwa po warstwie rozwiązuje większość problemów sieciowych.

W kontekście bezpieczeństwa sieci, model CIA (Confidentiality, Integrity, Availability) stanowi fundament zrozumienia wymagań ochrony danych. Poufność dotyczy zapobiegania nieautoryzowanemu dostępowi do informacji, integralność gwarantuje, że dane nie zostały zmodyfikowane bez uprawnień, a dostępność zapewnia ciągłość usług. Współczesne podejście Zero Trust zakłada, że żaden użytkownik ani urządzenie nie jest domyślnie zaufane, co wymaga weryfikacji tożsamości na każdym etapie dostępu do zasobów.
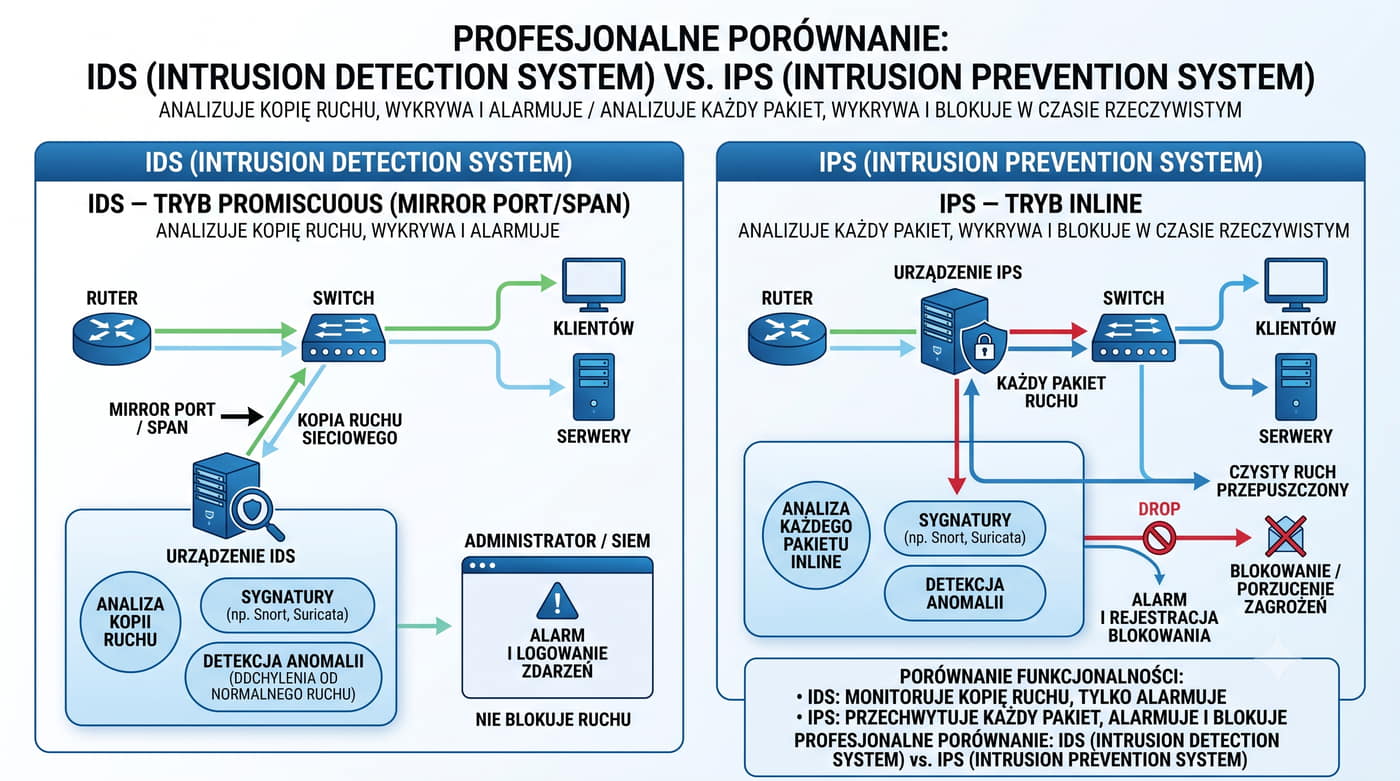
Firewalle odgrywają kluczową rolę w segmencie bezpieczeństwa sieci. Firewalle stateless, takie jak filtry pakietów, analizują ruch na podstawie prostych reguł bez kontekstu stanu połączenia. W przeciwieństwie do nich, firewalle stateful śledzą stan połączeń (np. NAT), co zwiększa skuteczność filtrowania. Next-Generation Firewalls (NGFW) łączą funkcje tradycyjnych firewalli z zaawansowanymi możliwościami, takimi jak inspekcja ruchu szyfrowanego (Deep Packet Inspection), kontrola aplikacji i ochrona przed zagrożeniami (UTM).

Wirtualne Sieci Prywatne (VPN) są niezbędne do bezpiecznego zdalnego dostępu. Protokół IPsec zapewnia szyfrowanie i integralność danych, ale może być mniej wydajny. OpenVPN, oparty na TLS, oferuje lepszą optymalizację, podczas gdy WireGuard wyróżnia się prostotą i wysoką wydajnością przy zachowaniu bezpieczeństwa. Wybór protokołu VPN zależy od wymagań dotyczących wydajności, złożoności konfiguracji i kompatybilności urządzeń.

Narzędzia diagnostyczne, takie jak Wireshark, umożliwiają szczegółową analizę ruchu sieciowego, co jest kluczowe dla identyfikacji problemów z wydajnością lub bezpieczeństwem. Traceroute pozwala na śledzenie ścieżki pakietów, ułatwiając diagnozowanie problemów z trasowaniem, podczas gdy iperf służy do pomiaru przepustowości łącza. Systematyczne stosowanie tych narzędzi w połączeniu z monitorowaniem logów firewalli i analizą anomalii jest niezbędne dla utrzymania stabilności i bezpieczeństwa sieci.

54/55 Pytania kontrolne

Bloki I–IV

  • Stateless vs stateful?
  • IDS vs IPS?
  • VPN – porównanie IPsec, OpenVPN, WireGuard

W kontekście bloków I-IV, kluczowe jest zrozumienie różnic między protokołami stateless i stateful. Protokoły stateless, takie jak DNS czy HTTP, nie wymagają utrzymywania stanu połączenia, co upraszcza skalowanie i zarządzanie. Z kolei protokoły stateful, np. TCP, przechowują informacje o stanie połączenia (jak numer sekwencji), co jest niezbędne dla poprawnej transmisji danych.
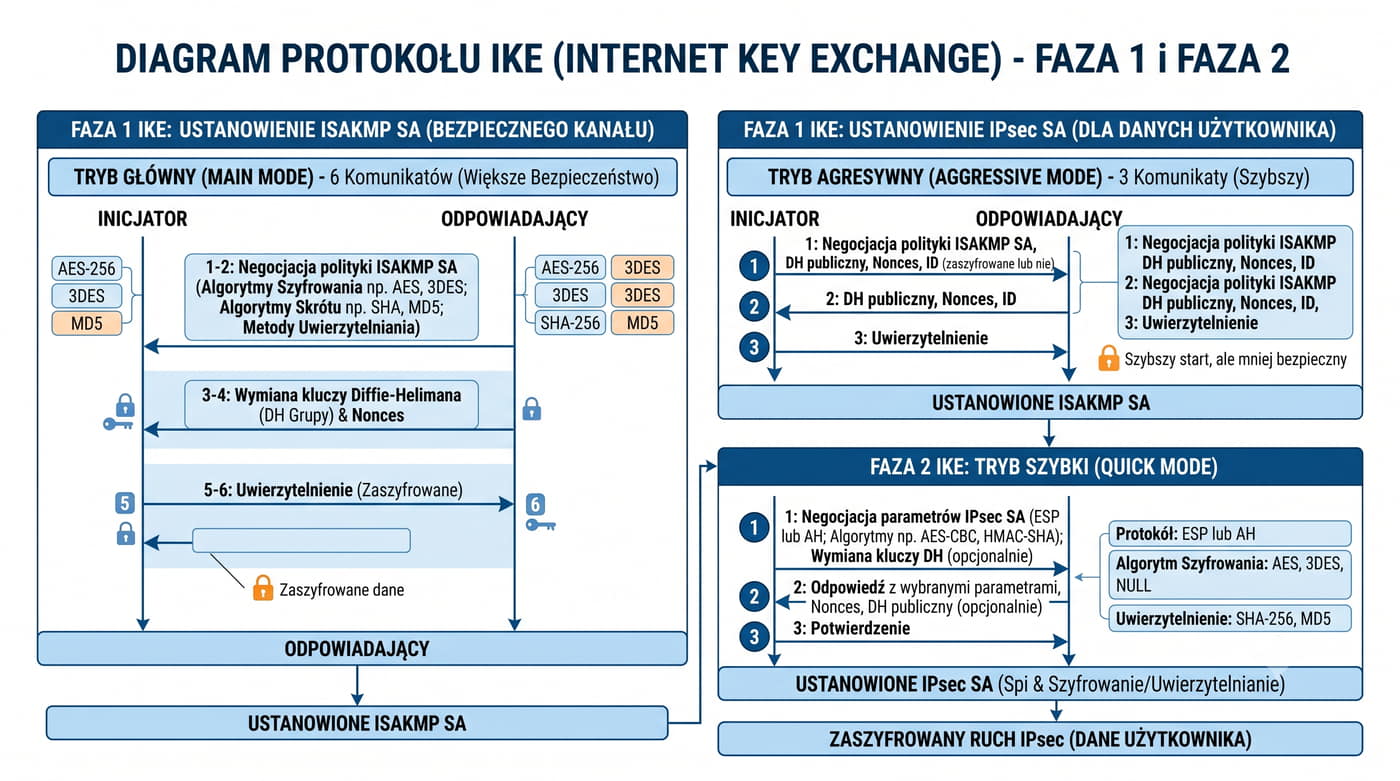
Porównując IDS (Intrusion Detection System) i IPS (Intrusion Prevention System), warto zauważyć, że IDS skupia się na wykrywaniu anomalii i alertowaniu administratora, podczas gdy IPS nie tylko wykrywa, ale także aktywnie blokuje ataki w czasie rzeczywistym. IPS często integruje się z zaporami sieciowymi (firewallami) dla automatycznej reakcji na zagrożenia.

W przypadku VPN, każdy z wymienionych protokołów (IPsec, OpenVPN, WireGuard) oferuje unikalne zalety. IPsec jest dobrze znormalizowany i wspierany przez wiele systemów operacyjnych, ale może być mniej wydajny. OpenVPN łączy elastyczność konfiguracji z silnym szyfrowaniem, choć jego konfiguracja jest bardziej złożona. WireGuard wyróżnia się prostotą i wysoką wydajnością, co czyni go atrakcyjnym wyborem dla nowoczesnych sieci.

55/55 Podsumowanie

Bezpieczeństwo i diagnostyka – najważniejsze wnioski

Cztery obszary: bezpieczeństwo (CIA, Zero Trust), firewalle i ACL, VPN, diagnostyka sieci.
Bezpieczeństwo sieci to proces ciągły wymagający triady CIA, modelu Zero Trust i strategii Defense in Depth. Firewalle od stateless po NGFW z connection tracking stanowią podstawę ochrony. VPN zapewnia szyfrowaną komunikację, a diagnostyka z ping, traceroute, iperf i Wireshark pozwala szybko lokalizować problemy.
  • Firewalle: od stateless do NGFW
  • VPN: IPsec, OpenVPN, WireGuard
  • Triada CIA, Defense in Depth, Zero Trust
  • Diagnostyka: ping, traceroute, iperf, Wireshark, tcpdump

Bezpieczeństwo sieci to złożony proces, który wymaga ciągłego monitorowania i aktualizacji. Triada CIA (Confidentiality, Integrity, Availability) stanowi fundament bezpieczeństwa informacji, gwarantując poufność, integralność i dostępność danych. Model Zero Trust zakłada, że żaden użytkownik ani urządzenie nie jest zaufane domyślnie, co wymaga weryfikacji tożsamości przy każdym dostępie do zasobów sieciowych. Strategia Defense in Depth polega na warstwowej ochronie, gdzie każda linia obrony (np. firewalle, systemy IDS/IPS) wzmacnia bezpieczeństwo całej sieci.
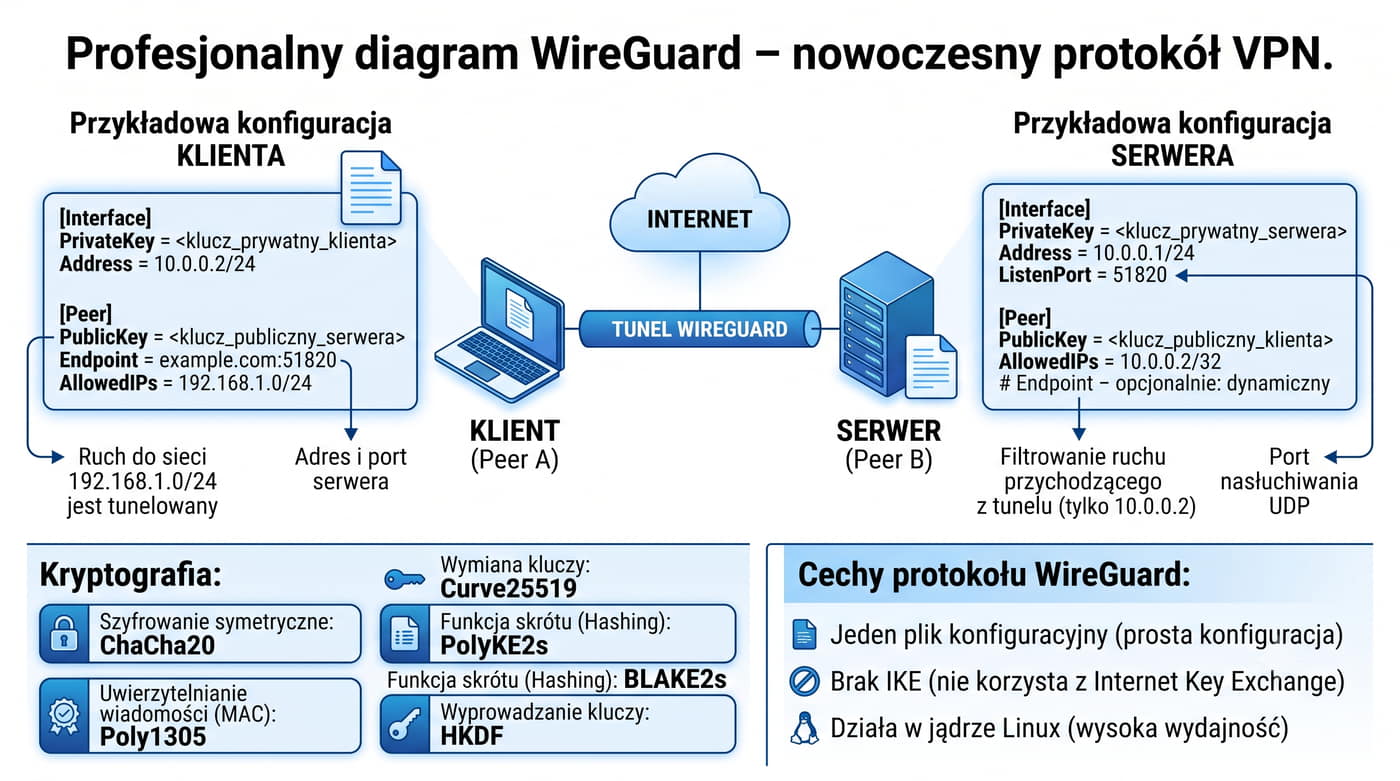
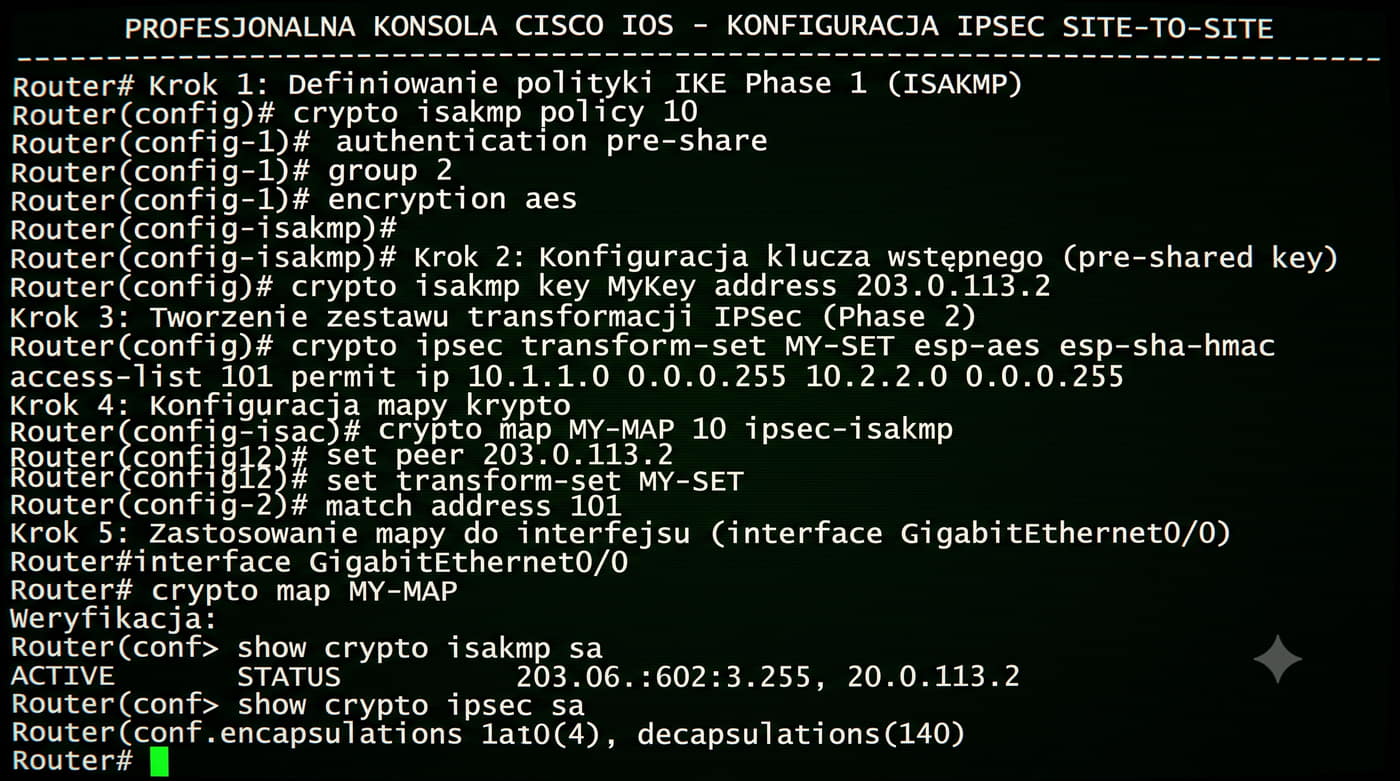
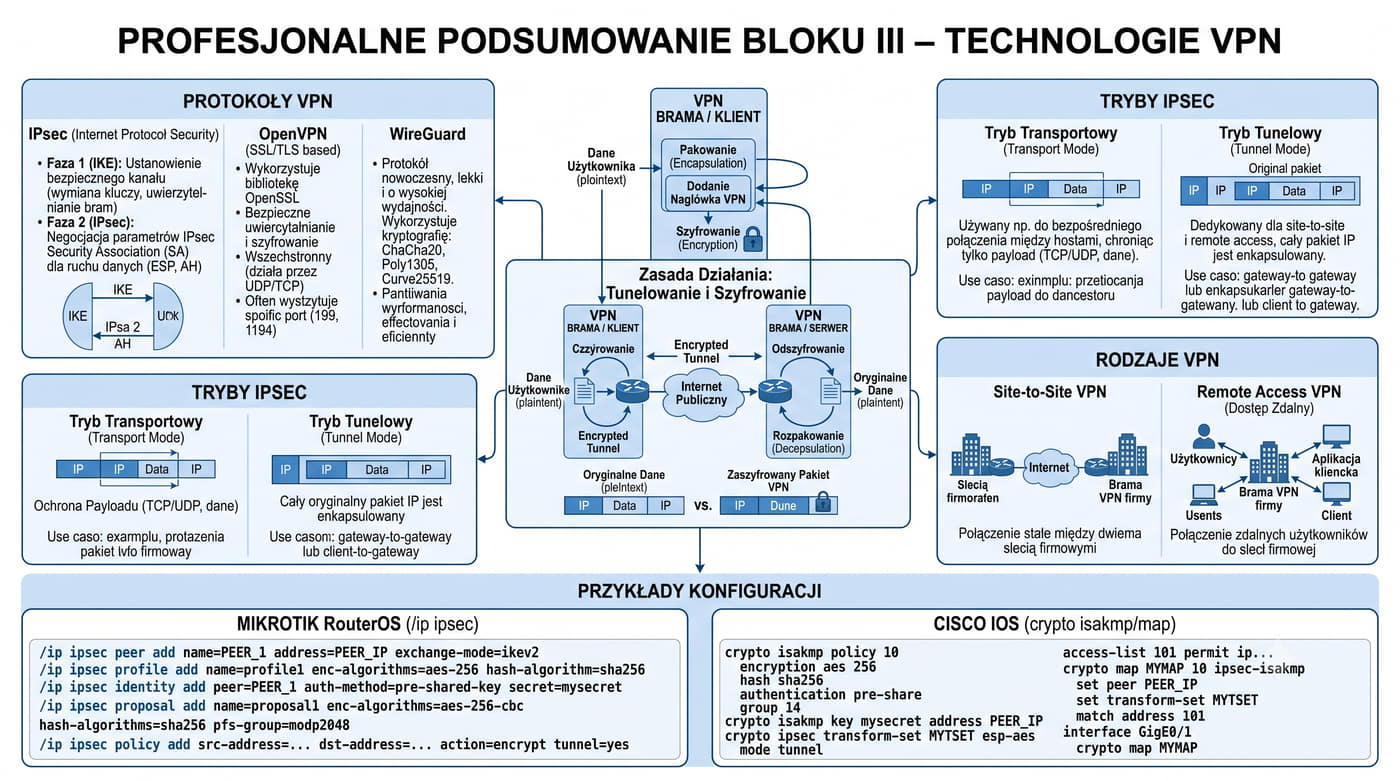
Firewalle odgrywają kluczową rolę w ochronie sieci. Firewalle stateless są proste i efektywne dla ruchu bezstanowego, ale nie śledzą kontekstu połączeń. Next-Generation Firewalls (NGFW) oferują zaawansowane funkcje, takie jak stateful inspection, deep packet inspection (DPI) i integrację z systemami IPS, co znacząco podnosi poziom bezpieczeństwa. VPN, wykorzystujący protokoły takie jak IPsec, OpenVPN czy WireGuard, zapewnia szyfrowaną komunikację, chroniąc dane przesyłane przez niezabezpieczone sieci.

Diagnostyka sieci jest równie istotna jak jej bezpieczeństwo. Narzędzia takie jak ping, traceroute i iperf pozwalają na szybkie wykrywanie problemów z łącznością, opóźnieniami czy przepustowością. Wireshark i tcpdump umożliwiają szczegółową analizę ruchu sieciowego, co jest nieocenione przy debugowaniu problemów z protokołami lub aplikacjami. Regularne testy penetracyjne i audyty bezpieczeństwa pomagają w identyfikacji i usuwaniu luk w zabezpieczeniach, zapewniając stabilność i integralność sieci.