1/31 WLAN – sieci bezprzewodowe

Sieci bezprzewodowe – standardy, konfiguracja i bezpieczeństwo

Prezentacja w całości poświęcona jest sieciom bezprzewodowym WLAN (IEEE 802.11).

Omówiono standardy Wi-Fi od 802.11b do Wi-Fi 7, pasma częstotliwości 2,4/5/6 GHz, kanały, budowę i konfigurację punktów dostępowych, bezpieczeństwo (WPA2/WPA3), zagrożenia, anteny, Wi-Fi 6/7, Mesh oraz diagnostykę sieci bezprzewodowych.

Geneza technologii Wi-Fi sięga 1985 roku, kiedy amerykańska Federalna Komisja Łączności (FCC) udostępniła pasma ISM (Industrial, Scientific and Medical) do nieodpłatnego wykorzystania bez konieczności posiadania licencji, co otworzyło drogę do rozwoju komercyjnych sieci bezprzewodowych. Pasma ISM, pierwotnie przeznaczone dla urządzeń przemysłowych, naukowych i medycznych, okazały się idealnym środowiskiem dla nowej generacji sieci lokalnych wykorzystujących fale radiowe. Decyzja ta miała fundamentalne znaczenie dla demokratyzacji dostępu do technologii bezprzewodowych na całym świecie.

W 1999 roku powołano organizację Wi-Fi Alliance, której zadaniem jest certyfikacja zgodności urządzeń bezprzewodowych z normami IEEE 802.11 oraz promowanie marki Wi-Fi na rynku konsumenckim i korporacyjnym. Proces certyfikacji prowadzony przez Wi-Fi Alliance gwarantuje, że urządzenia różnych producentów będą ze sobą współpracować, co jest kluczowe dla zapewnienia interoperacyjności w heterogenicznym środowisku sieciowym. Dzięki temu konsumenci mogą kupować sprzęt dowolnej marki z logo Wi-Fi z pewnością, że będzie on działał z innymi certyfikowanymi urządzeniami.

Należy pamiętać, że IEEE 802.11 to standard techniczny definiujący szczegóły implementacji warstwy fizycznej i łącza danych, natomiast Wi-Fi to nazwa handlowa nadana przez Wi-Fi Alliance, która gwarantuje interoperacyjność między urządzeniami różnych producentów. Rozróżnienie to jest istotne dla zrozumienia relacji między teorią a praktyką w dziedzinie sieci komputerowych.

2/31 Streszczenie

Sieci bezprzewodowe WLAN (IEEE 802.11) umożliwiają komunikację bez kabli, wykorzystując fale radiowe w pasmach 2,4 GHz, 5 GHz i 6 GHz.

Standardy ewoluowały od 802.11b (11 Mbps) do Wi-Fi 7 (46 Gbps), a bezpieczeństwo zapewniają protokoły WPA2 i WPA3.

Architektura WLAN obejmuje punkty dostępowe (AP) i stacje klienckie pracujące w trybie infrastruktury lub ad-hoc.

Mechanizm CSMA/CA (Collision Avoidance – unikanie kolizji) odróżnia sieci Wi-Fi od przewodowych sieci Ethernet, które w trybie half-duplex stosują CSMA/CD (Collision Detection – wykrywanie kolizji). We współczesnych przełączanych sieciach Ethernet w trybie full-duplex CSMA/CD nie występuje.

Ewolucja sieci WLAN na przestrzeni ostatnich dwudziestu pięciu lat obrazuje niezwykle dynamiczny rozwój technologii bezprzewodowych, które z prostych łączy oferujących zaledwie 11 megabitów na sekundę w standardzie 802.11b przekształciły się w zaawansowane systemy zdolne do transmisji z prędkością dziesiątek gigabitów na sekundę. Każda kolejna generacja standardu 802.11 wnosiła istotne ulepszenia w zakresie przepustowości, wydajności widmowej i niezawodności połączeń. Szczególnie przełomowe okazały się technologie MIMO i OFDMA, które zrewolucjonizowały sposób wykorzystania dostępnego widma radiowego.

Głównymi czynnikami napędzającymi ten rozwój były rosnące wymagania aplikacji takich jak streaming wideo w wysokiej rozdzielczości, dynamiczny rozwój Internetu Rzeczy (IoT) oraz masowe przejście na pracę zdalną, które wymusiło konieczność zapewnienia niezawodnej i wydajnej łączności bezprzewodowej w warunkach domowych i biurowych. Pandemia COVID-19 dodatkowo przyspieszyła proces cyfryzacji i uzmysłowiła, jak bardzo współczesne społeczeństwo polega na stabilnych sieciach bezprzewodowych.

Wraz ze wzrostem znaczenia sieci Wi-Fi w krytycznych zastosowaniach biznesowych i prywatnych, bezpieczeństwo transmisji bezprzewodowej stało się priorytetem, prowadząc do opracowania coraz bardziej zaawansowanych protokołów szyfrowania i uwierzytelniania, od WEP przez WPA2 aż po WPA3 z mechanizmem SAE chroniącym przed atakami na hasła. Świadomość zagrożeń i umiejętność konfiguracji zabezpieczeń to dziś obowiązkowe kompetencje każdego administratora sieci.

3/31 Literatura

Książki

  1. Sieci komputerowe – Andrew S. Tanenbaum, David J. Wetherall, wyd. Rebis (wydanie polskie)
  2. Routing w sieciach IP – Krzysztof Nowicki, Józef Woźniak, wyd. Uniwersytetu Gdańskiego
  3. Sieci bezprzewodowe Wi-Fi. Podręcznik administratora – Krzysztof Pytel, wyd. WSIP
  4. Administrator sieci komputerowej. Podręcznik – Jarosław Szymanek, wyd. Helion

Źródła internetowe

  1. MikroTik Wiki – Routing, Wireless – wiki.mikrotik.com
  2. Dokumentacja Cisco IOS – IP Routing – www.cisco.com
  3. Standard IEEE 802.11-2020 (omówienia na polskich stronach branżowych)
  4. Materiały dydaktyczne Katedry Telekomunikacji AGH – www.kt.agh.edu.pl

Literatura akademicka z zakresu sieci komputerowych, taka jak podręczniki Tanenbauma, Kurosego czy Stevensa, dostarcza uporządkowanej wiedzy teoretycznej i wyjaśnia koncepcje w sposób systematyczny i przystępny dla początkujących, podczas gdy dokumentacja techniczna producentów skupia się na konkretnych implementacjach i procedurach konfiguracyjnych. Podręczniki akademickie kładą nacisk na zrozumienie podstawowych mechanizmów i protokołów, co stanowi fundament niezbędny do samodzielnego rozwiązywania nietypowych problemów. Z kolei dokumentacja producentów, taka jak manuale Cisco czy MikroTik, jest niezastąpiona podczas codziennej pracy z konkretnym sprzętem.

Standard IEEE 802.11-2020, będący oficjalną specyfikacją techniczną, liczy kilka tysięcy stron i szczegółowo opisuje każdy aspekt działania sieci bezprzewodowych, od formatów ramek po algorytmy zarządzania widmem, co czyni go źródłem najbardziej autorytatywnym, ale również trudnym w odbiorze bez odpowiedniego przygotowania. Sięgnięcie do oryginalnej specyfikacji może być jednak niezbędne przy implementacji zaawansowanych funkcji lub diagnozowaniu nieoczywistych błędów.

Zachęcam do samodzielnego studiowania dokumentacji technicznej, ponieważ umiejętność czytania specyfikacji standardów i manuali producentów jest jedną z najcenniejszych kompetencji inżyniera sieciowego, pozwalającą na rozwiązywanie problemów wykraczających poza wiedzę zawartą w podręcznikach. Systematyczne poszerzanie wiedzy o źródła pierwotne odróżnia profesjonalistę od amatora w tej dziedzinie.

4/31 Packet Tracer – topologia z AP i klientami Wi-Fi
Wskazówka: W Packet Tracer urządzenia bezprzewodowe wymagają fizycznego dodania modułu Wi-Fi (np. WPC300N) w zakładce Physical. Bez tego klient nie będzie widział sieci bezprzewodowych.

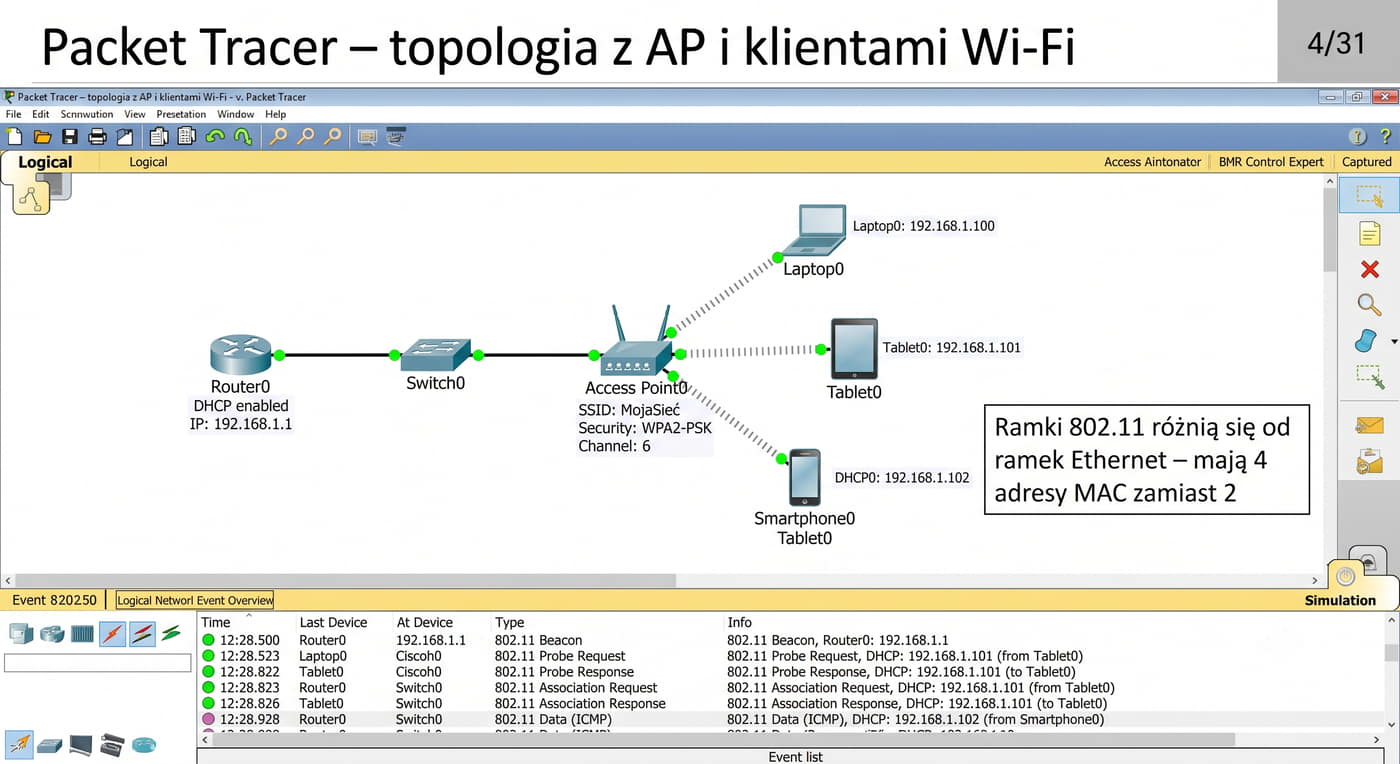
Packet Tracer umożliwia symulację sieci bezprzewodowych.

Topologia: Router (z DHCP) → Switch → Access Point (AP) → klienci Wi-Fi (laptopy, tablety).

AP konfigurujemy z nazwą SSID, zabezpieczeniami (WPA2) i kanałem.

Na klientach wybieramy zakładkę Wireless i łączymy się z siecią o odpowiednim SSID, podając hasło.

Po uzyskaniu adresu IP z DHCP (przez AP) klienci mogą komunikować się między sobą oraz z siecią przewodową.

W trybie Simulation obserwujemy ramki 802.11 – różnią się od ramek Ethernet nagłówkiem i formatem adresacji (4 adresy MAC zamiast 2).

Tryb Simulation w Cisco Packet Tracer umożliwia krokowe przechodzenie przez poszczególne zdarzenia w sieci i szczegółową inspekcję każdej przesyłanej ramki, co jest nieocenione podczas nauki protokołów komunikacyjnych i diagnostyki problemów sieciowych. Użytkownik może zatrzymać symulację w dowolnym momencie i przeanalizować zawartość ramek na każdym poziomie modelu OSI, od warstwy fizycznej aż po aplikacyjną.

W przypadku sieci bezprzewodowych w trybie Simulation można analizować różne typy ramek 802.11, w tym ramki zarządcze Beacon i Probe Request, ramki kontrolne RTS i CTS oraz ramki danych, obserwując ich strukturę nagłówka z czterema adresami MAC i mechanizm CSMA/CA. Szczególnie pouczająca jest obserwacja sekwencji wymiany ramek podczas procesu asocjacji klienta z punktem dostępowym oraz czterokrotnego uzgadniania kluczy w protokole WPA2.

Należy jednak pamiętać o ograniczeniach symulatora: Packet Tracer nie modeluje fizycznych zjawisk radiowych, takich jak tłumienie sygnału w wolnej przestrzeni, interferencje wielodrogowe czy zakłócenia pochodzące od innych urządzeń, dlatego wyniki uzyskane w symulacji mogą różnić się od zachowania rzeczywistego sprzętu w warunkach produkcyjnych. Symulator jest doskonałym narzędziem dydaktycznym, ale nie zastąpi praktyki na fizycznym sprzęcie sieciowym.

5/31 Sieci bezprzewodowe – wprowadzenie

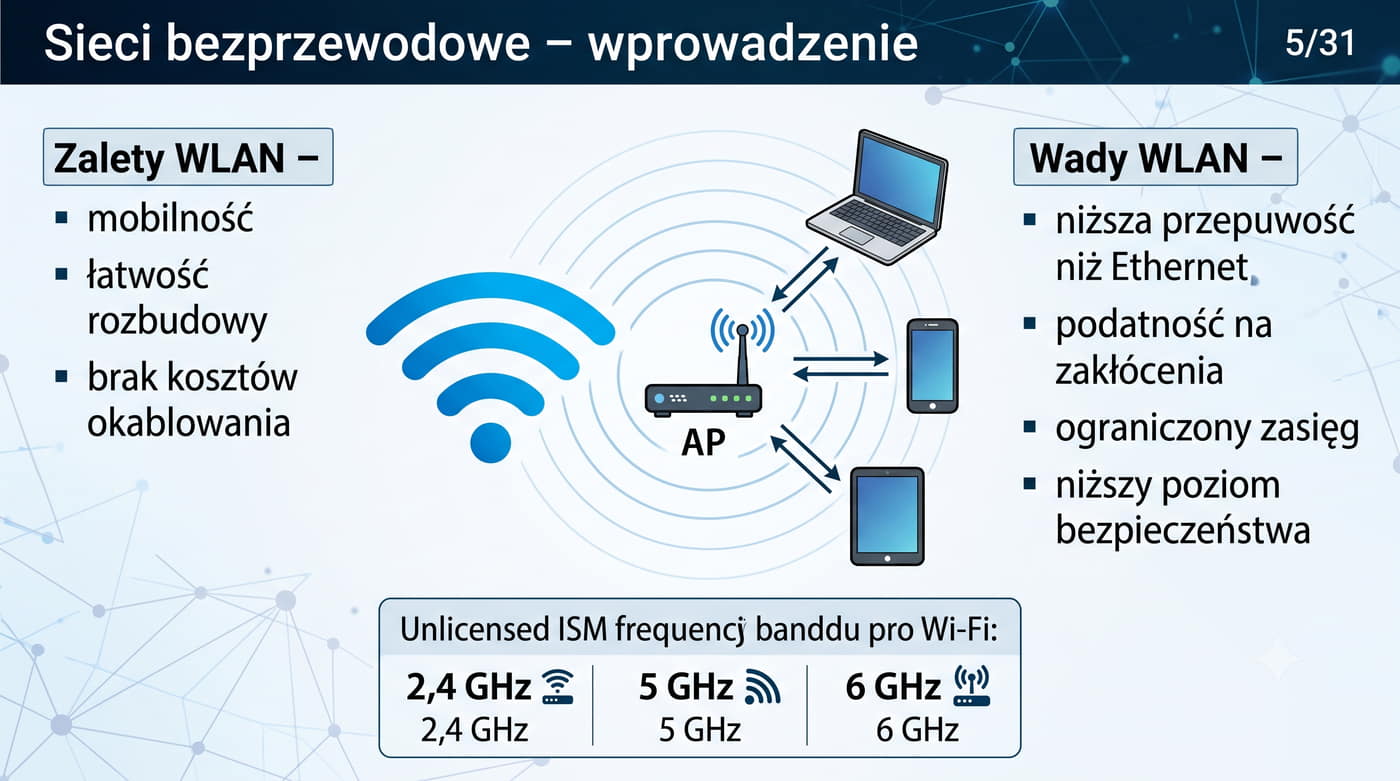
WLAN (Wireless Local Area Network) to sieć lokalna wykorzystująca fale radiowe zamiast kabli.

Standardem dominującym w sieciach WLAN jest IEEE 802.11, znany powszechnie jako Wi-Fi.

Sieci bezprzewodowe działają w pasmach ISM (Industrial, Scientific, Medical): 2,4 GHz, 5 GHz i od niedawna 6 GHz (Wi-Fi 6E/7).

Zaletami WLAN są: mobilność użytkowników, łatwość rozbudowy, brak kosztów okablowania.

Wadami: niższa przepustowość w porównaniu do Ethernetu, podatność na zakłócenia radiowe, ograniczony zasięg oraz niższy poziom bezpieczeństwa (sygnał propaguje się poza kontrolowany obszar).

Transmisja w sieciach bezprzewodowych polega na modulacji fali nośnej sygnałem cyfrowym, przy czym rodzaj zastosowanej modulacji, takiej jak QAM różnego rzędu, bezpośrednio wpływa na liczbę bitów przesyłanych w jednostce czasu oraz na odporność transmisji na zakłócenia. W standardzie Wi-Fi 6 zastosowano modulację 1024-QAM, która przesyła 10 bitów na symbol, podczas gdy Wi-Fi 7 wykorzystuje 4096-QAM zwiększając tę liczbę do 12 bitów. Wybór modulacji jest zawsze kompromisem między szybkością transmisji a wymaganym stosunkiem sygnału do szumu.

Zależność między częstotliwością a długością fali opisana wzorem lambda = c / f wyjaśnia, dlaczego wyższe częstotliwości, takie jak 5 GHz i 6 GHz, charakteryzują się krótszym zasięgiem: fale o wyższej częstotliwości ulegają większemu tłumieniu w wolnej przestrzeni oraz gorzej penetrują przeszkody budowlane, co jest konsekwencją fundamentalnych praw fizyki propagacji fal elektromagnetycznych. Im wyższa częstotliwość, tym więcej energii traconej jest na drodze między nadajnikiem a odbiornikiem w wyniku tłumienia atmosferycznego.

Na jakość sygnału Wi-Fi w rzeczywistych warunkach wpływają trzy podstawowe zjawiska propagacyjne: odbicie od powierzchni metalowych i ścian, dyfrakcja polegająca na uginaniu się fali na krawędziach przeszkód oraz absorpcja energii przez materiały budowlane, które wspólnie decydują o pokryciu sygnałem i występowaniu martwych stref w sieci. Zrozumienie tych zjawisk jest niezbędne przy planowaniu rozmieszczenia punktów dostępowych w dużych obiektach.

6/31 Standardy 802.11 – historia
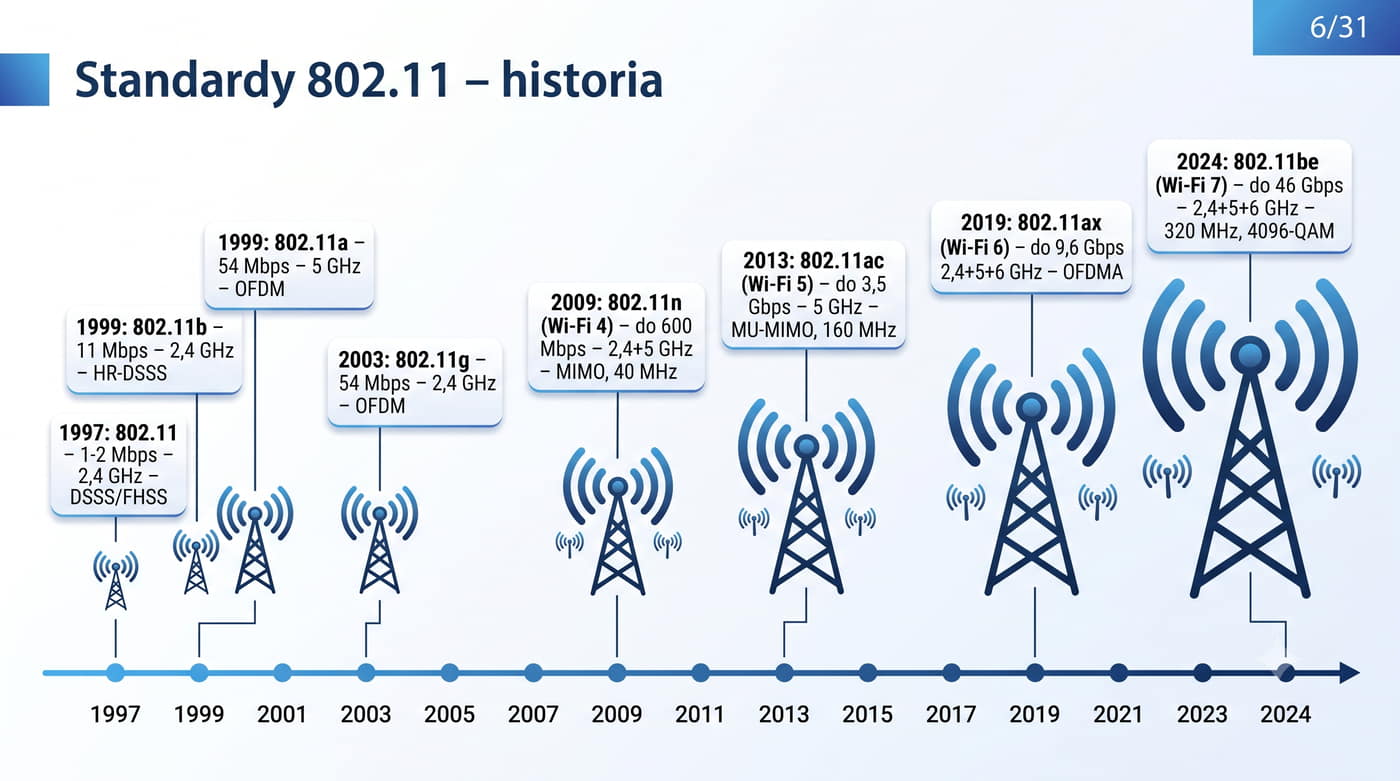
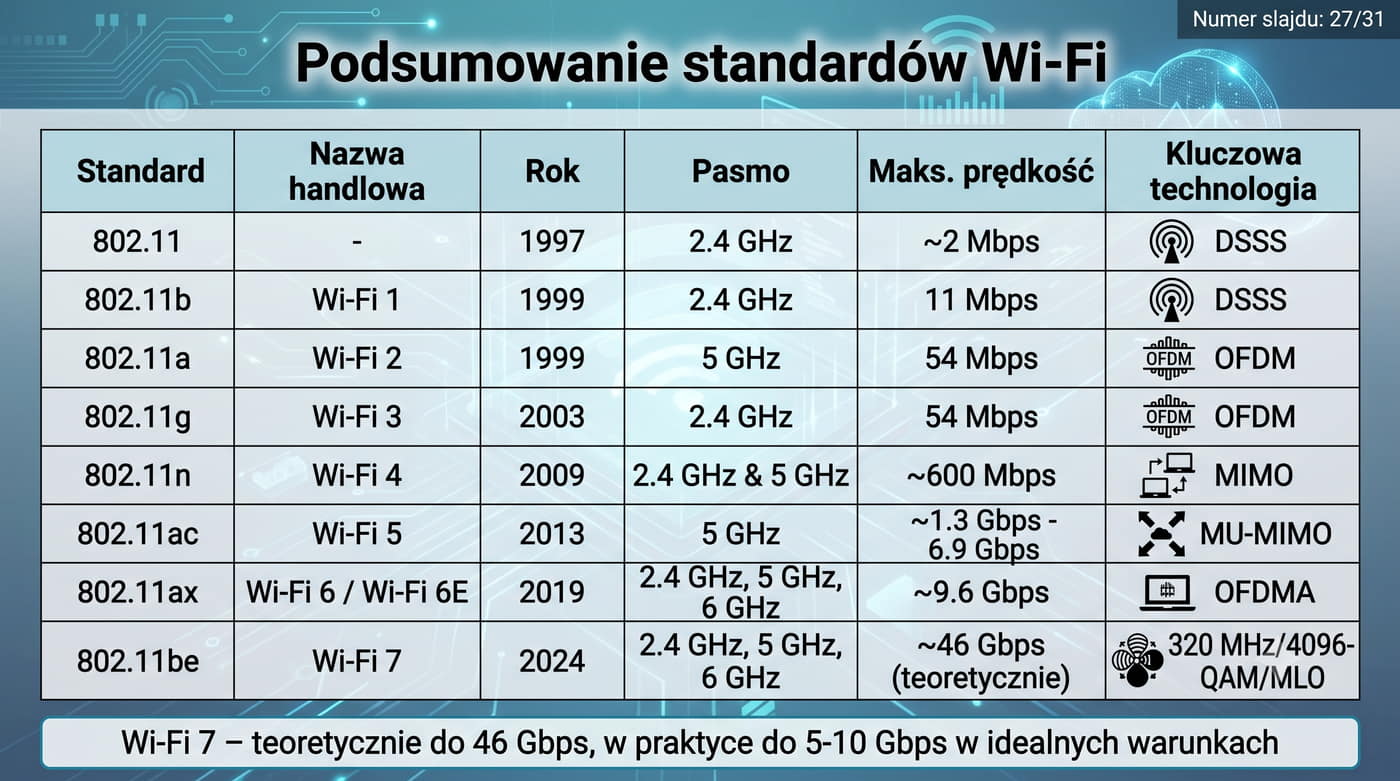
StandardRokPasmoMaks. prędkośćKluczowa cecha
802.1119972,4 GHz1-2 MbpsPierwszy standard
802.11b19992,4 GHz11 MbpsHR-DSSS
802.11a19995 GHz54 MbpsOFDM
802.11g20032,4 GHz54 MbpsOFDM w 2,4 GHz
802.11n20092,4+5 GHzdo 600 MbpsMIMO, 40 MHz
802.11ac20135 GHzdo 3,5 GbpsMU-MIMO, 160 MHz
802.11ax2019/20212,4+5+6 GHzdo 9,6 GbpsOFDMA, Wi-Fi 6
802.11be20242,4+5+6 GHzdo 46 GbpsWi-Fi 7, 320 MHz

Każdy kolejny standard zwiększał przepustowość i wprowadzał nowe technologie.

Wi-Fi 4 (802.11n) wprowadził MIMO, Wi-Fi 5 (802.11ac) MU-MIMO, a Wi-Fi 6 (802.11ax) OFDMA.

Wi-Fi 7 (802.11be) to najnowszy standard z 4096-QAM i kanałami 320 MHz.

OFDM (Orthogonal Frequency Division Multiplexing) stosowany w 802.11a i 802.11g dzieli kanał na wiele wąskich podnośnych, co zapewnia lepszą odporność na interferencje wielodrogowe i wyższą przepustowość niż starsze DSSS (Direct Sequence Spread Spectrum) używane w 802.11b. DSSS polega na rozpraszaniu sygnału w szerokim paśmie przy użyciu sekwencji kodowej, co zapewniało odporność na zakłócenia wąskopasmowe, ale oferowało niższe prędkości transmisji.

Standard 802.11a pojawił się w 1999 roku równocześnie z 802.11b, oferując znacznie wyższą przepustowość 54 Mbps, jednak pracował w paśmie 5 GHz, które charakteryzuje się gorszą penetracją przeszkód i krótszym zasięgiem. Wyższe koszty implementacji oraz gorszy zasięg spowodowały, że 802.11a był mniej popularny wśród użytkowników domowych, podczas gdy 802.11b zdominował rynek dzięki niższej cenie i lepszemu zasięgowi w paśmie 2,4 GHz.

Kompatybilność wsteczna okazała się kluczowym czynnikiem sukcesu Wi-Fi – każdy nowy standard zachowuje możliwość współpracy ze starszymi urządzeniami, co umożliwia stopniową migrację bez konieczności wymiany całej infrastruktury. Standard 802.11n z 2009 roku zrewolucjonizował Wi-Fi, wprowadzając technologię MIMO (Multiple Input Multiple Output) i kanały 40 MHz, co pozwoliło osiągnąć przepustowość do 600 Mbps i uczyniło sieci bezprzewodowe realną alternatywą dla Ethernetu w zastosowaniach domowych i biurowych.

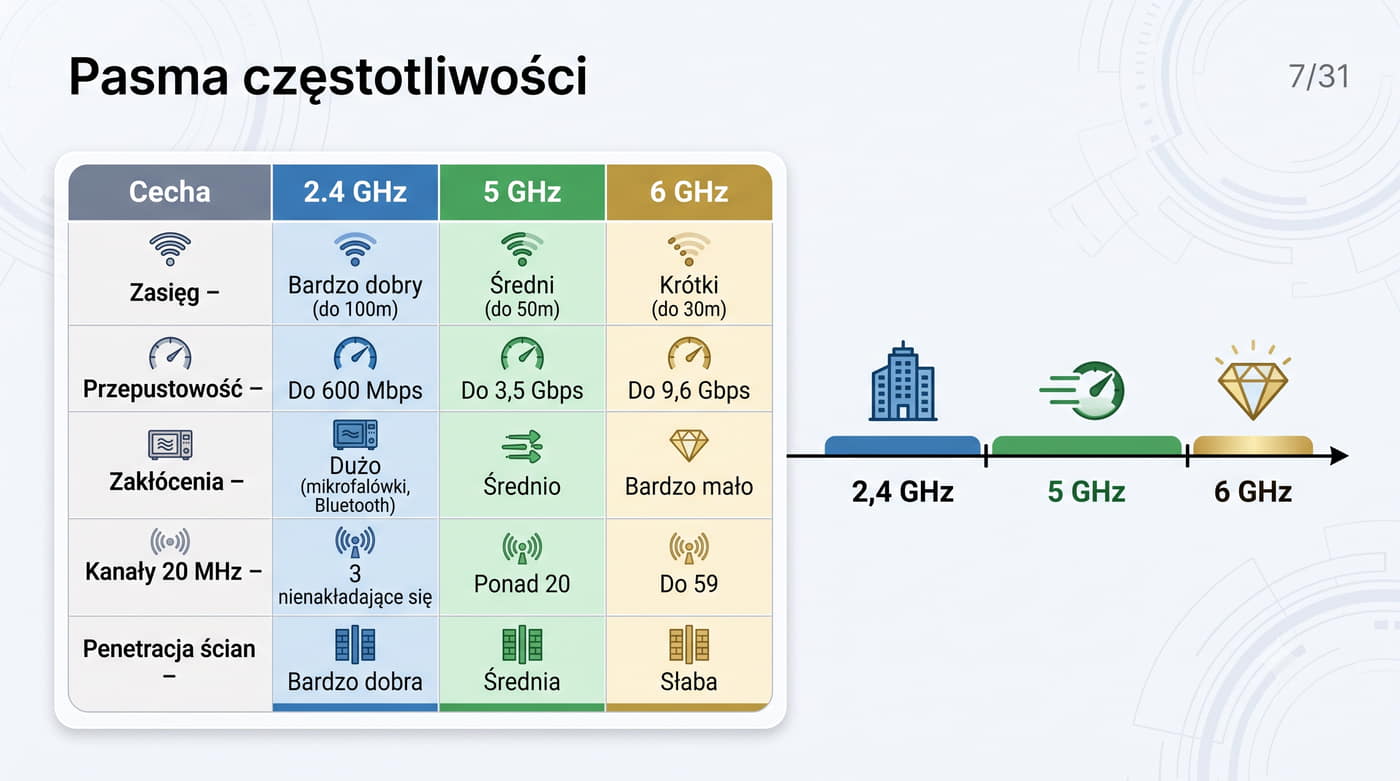
7/31 Pasma częstotliwości – 2,4 GHz vs 5 GHz vs 6 GHz
Cecha2,4 GHz5 GHz6 GHz
ZasięgBardzo dobry (do 50 m w pomieszczeniu, do 100 m na zewnątrz)Średni (do 30 m w pomieszczeniu)Krótki (do 15 m w pomieszczeniu)
PrzepustowośćDo 600 Mbps (Wi-Fi 4)Do 3,5 Gbps (Wi-Fi 5)Do 9,6 Gbps (Wi-Fi 6E)
ZakłóceniaDuże (mikrofalówki, Bluetooth)ŚrednieBardzo małe
Liczba kanałów (20 MHz)3 nienakładające się (1, 6, 11)Ponad 20Do 59
Penetracja ścianBardzo dobraŚredniaSłaba

Wybór pasma zależy od potrzeb.

2,4 GHz zapewnia lepszy zasięg i penetrację ścian, ale jest bardziej zatłoczone.

5 GHz oferuje wyższe prędkości kosztem zasięgu.

6 GHz (dostępne w Wi-Fi 6E i Wi-Fi 7) to najmniej zatłoczone pasmo, idealne dla zastosowań wymagających niskiego opóźnienia.

Regulacje prawne dotyczące pasm częstotliwości różnią się znacząco między Europą i USA – Europejski Instytut Norm Telekomunikacyjnych (ETSI) określa bardziej restrykcyjne limity mocy nadawania niż amerykańska Federalna Komisja Łączności (FCC), co wpływa na zasięg i wydajność sieci Wi-Fi w poszczególnych regionach świata. Pojęcie EIRP (Equivalent Isotropically Radiated Power) wyraża całkowitą moc wypromieniowywaną przez antenę i jest kluczowym parametrem regulowanym prawnie – w Europie maksymalna dozwolona EIRP dla pasma 2,4 GHz wynosi 20 dBm dla urządzeń wewnętrznych, podczas gdy w USA dopuszczalne są wyższe wartości.

Stosowanie kanałów o szerokości 40 MHz, 80 MHz i 160 MHz w paśmie 5 GHz znacząco zwiększa przepustowość, ale redukuje liczbę dostępnych kanałów, co w gęsto zaludnionych obszarach może prowadzić do konfliktów i konieczności współdzielenia widma z sąsiednimi sieciami. W praktyce kanały 160 MHz w paśmie 5 GHz są rzadko używane ze względu na ograniczoną dostępność widma i wymóg stosowania DFS, co zmusza administratorów do starannego planowania.

Pasmo 6 GHz, udostępnione w standardach Wi-Fi 6E i Wi-Fi 7, jest nazywane nowym złotem dla Wi-Fi ze względu na brak zakłóceń ze starszymi urządzeniami, ogromną liczbę dostępnych kanałów oraz możliwość stosowania szerokich kanałów 160 MHz i 320 MHz bez ryzyka interferencji. Jego głównym ograniczeniem pozostaje słaba penetracja przeszkód budowlanych, co wymaga gęstszego rozmieszczenia punktów dostępowych w porównaniu z pasmem 2,4 GHz.

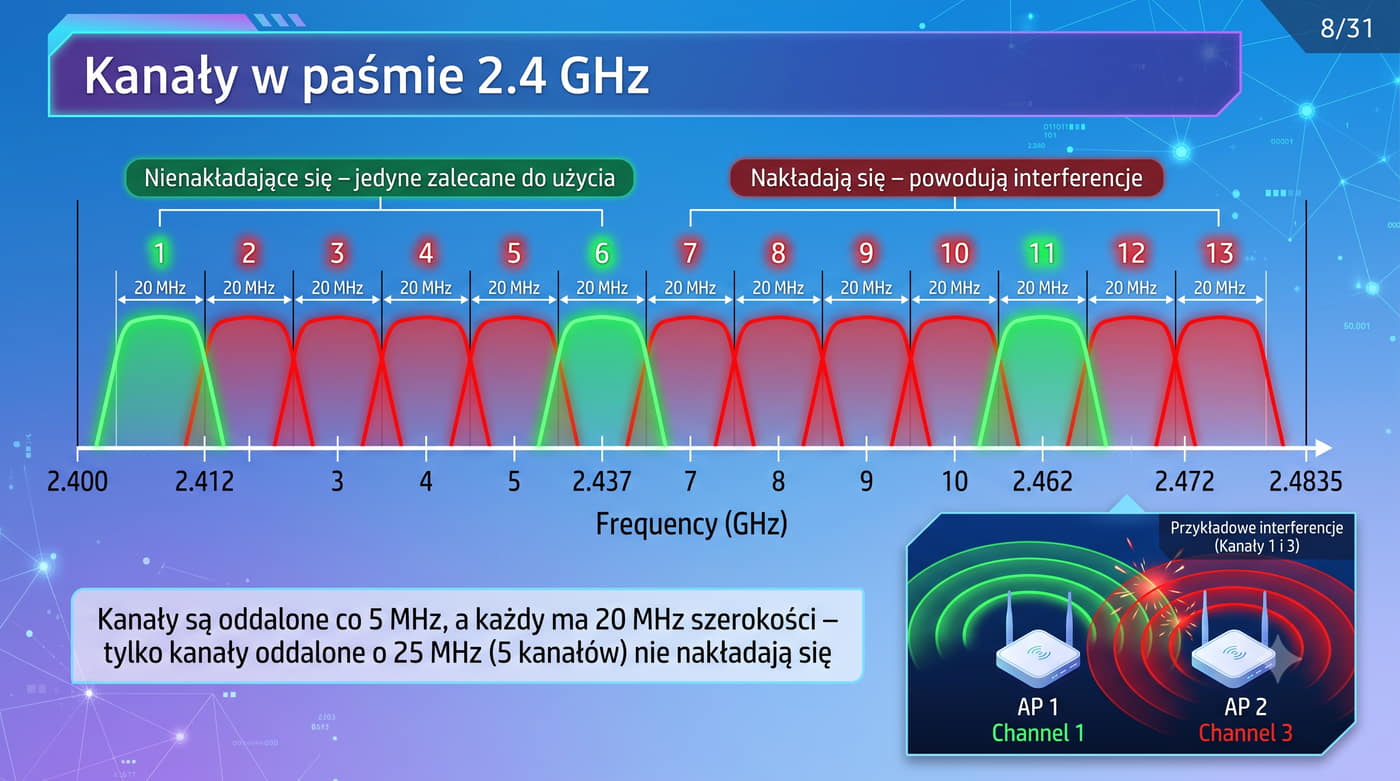
8/31 Kanały w paśmie 2,4 GHz
Wyróżnienie: Tylko kanały 1, 6, 11 nie nakładają się w paśmie 2,4 GHz. Używanie innych kanałów w obecności sąsiednich sieci Wi-Fi powoduje degradację jakości połączenia.

Pasmo 2,4 GHz jest podzielone na 13 kanałów (w Europie), każdy o szerokości 20 MHz.

Kanały są rozmieszczone co 5 MHz, co powoduje ich wzajemne nakładanie się.

Tylko kanały 1, 6 i 11 nie nakładają się na siebie – są oddalone o 25 MHz (5 MHz odstępu między kanałami × 5 = 25 MHz = 20 MHz kanału + 5 MHz bufora).

Nakładanie się kanałów prowadzi do interferencji między sąsiednimi sieciami Wi-Fi.

Jeśli dwa AP w tym samym obszarze używają kanałów 1 i 3, będą się wzajemnie zakłócać, zmniejszając przepustowość obu sieci.

Dlatego w gęsto zaludnionych obszarach (bloki mieszkalne, biurowce) zaleca się używanie wyłącznie kanałów 1, 6, 11.
Widmo pasma 2,4 GHz jest intensywnie wykorzystywane nie tylko przez sieci Wi-Fi, ale także przez urządzenia Bluetooth stosujące technikę AFH (Adaptive Frequency Hopping), która dynamicznie omija zajęte kanały, oraz przez kuchenki mikrofalowe emitujące silne zakłócenia w okolicach częstotliwości 2,45 GHz. Interferencje te mogą powodować znaczący spadek przepustowości i zwiększone opóźnienia w sieciach Wi-Fi, szczególnie gdy kuchenka mikrofalowa znajduje się w bliskiej odległości od punktu dostępowego.

W sieciach Wi-Fi wyróżnia się dwa rodzaje interferencji między kanałami – Co-Channel Interference (CCI) występuje, gdy dwa punkty dostępowe pracują na tym samym kanale, natomiast Adjacent-Channel Interference (ACI) powstaje przy używaniu częściowo nakładających się kanałów, co w paśmie 2,4 GHz dotyczy praktycznie wszystkich kombinacji poza kanałami 1, 6 i 11. Do analizy zajętości widma i identyfikacji źródeł zakłóceń stosuje się narzędzia takie jak Wireshark do przechwytywania ramek zarządczych oraz Wi-Fi Analyzer do wizualizacji widma w czasie rzeczywistym.

Problem zagęszczenia kanałów w blokach mieszkalnych jest szczególnie dotkliwy, ponieważ w typowym apartamentowcu kilkadziesiąt sieci Wi-Fi konkuruje o zaledwie trzy nienakładające się kanały, co prowadzi do chronicznego przeciążenia i degradacji wydajności wszystkich sieci w okolicy. W takich środowiskach jedynym skutecznym rozwiązaniem jest migracja do pasma 5 GHz lub 6 GHz, które oferują znacznie więcej dostępnych kanałów.

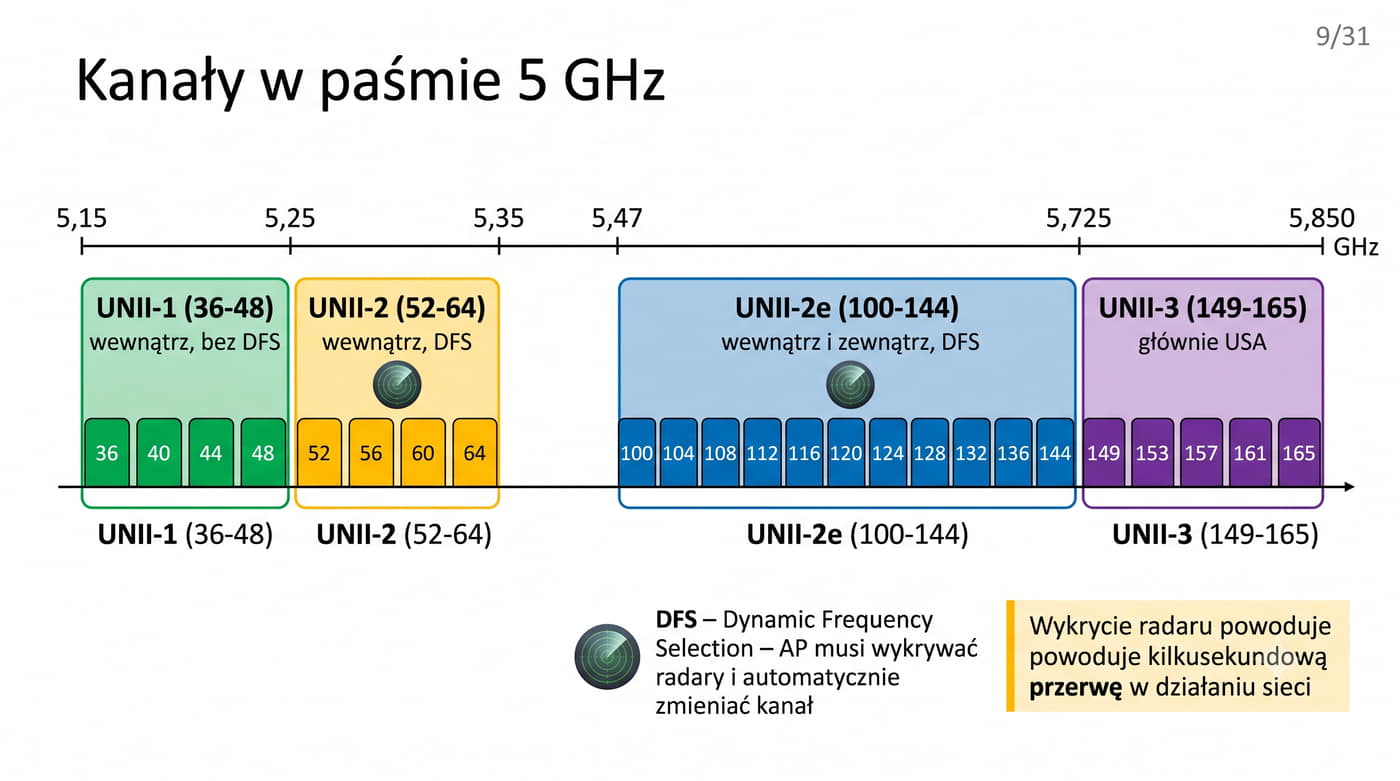
9/31 Kanały w paśmie 5 GHz

Pasmo 5 GHz oferuje znacznie więcej kanałów niż 2,4 GHz – w zależności od regulacji krajowych od 20 do 25 kanałów o szerokości 20 MHz.

Kanały są podzielone na grupy: UNII-1 (36-48) do użytku wewnętrznego, UNII-2 (52-64) z wymogiem DFS (tylko wewnątrz), UNII-2e (100-144) z DFS (wewnątrz i na zewnątrz).

Kanały UNII-3 (149-165) są przeznaczone głównie dla USA – w Europie zazwyczaj niedostępne.

DFS (Dynamic Frequency Selection) to mechanizm wymagany w niektórych kanałach 5 GHz.

AP musi wykrywać obecność radarów i automatycznie zmieniać kanał, jeśli radar zostanie wykryty.

Może to powodować kilkusekundową przerwę w działaniu sieci podczas przełączania.

Kanały z DFS są rzadziej używane przez sąsiadów, co może być zaletą w gęstej zabudowie.

Mechanizm DFS (Dynamic Frequency Selection) został wprowadzony w celu ochrony systemów radarowych przed zakłóceniami ze strony sieci Wi-Fi, które współdzielą pasmo 5 GHz z radarami wojskowymi, meteorologicznymi i lotniczymi. Gdy punkt dostępowy wykryje sygnał radarowy na aktualnie używanym kanale, ma obowiązek opuścić go w ciągu 10 sekund i przenieść transmisję na inny dostępny kanał, co może skutkować chwilową przerwą w działaniu sieci.

Przed pierwszym użyciem kanału z DFS punkt dostępowy przeprowadza procedurę CAC (Channel Availability Check) trwającą od 60 do 120 sekund, podczas której nasłuchuje sygnałów radarowych bez nadawania własnego sygnału. Konsekwencją dla użytkowników jest wydłużony czas uruchamiania sieci oraz ryzyko nagłych przerw w transmisji przy zmianie kanału, szczególnie w pobliżu lotnisk i instalacji wojskowych.

W Europie dostęp do kanałów 5 GHz jest bardziej restrykcyjny niż w USA – niektóre kanały z zakresu UNII-3 (149-165) są w Europie niedostępne dla Wi-Fi, natomiast w Stanach Zjednoczonych mogą być używane bez ograniczeń. TPC (Transmit Power Control) to mechanizm uzupełniający DFS, który automatycznie reguluje moc nadawania punktów dostępowych w celu redukcji zakłóceń, wymagany w Europie dla kanałów z zakresu UNII-2 i UNII-2e, gdzie maksymalna dozwolona EIRP jest niższa niż w przypadku kanałów bez DFS.

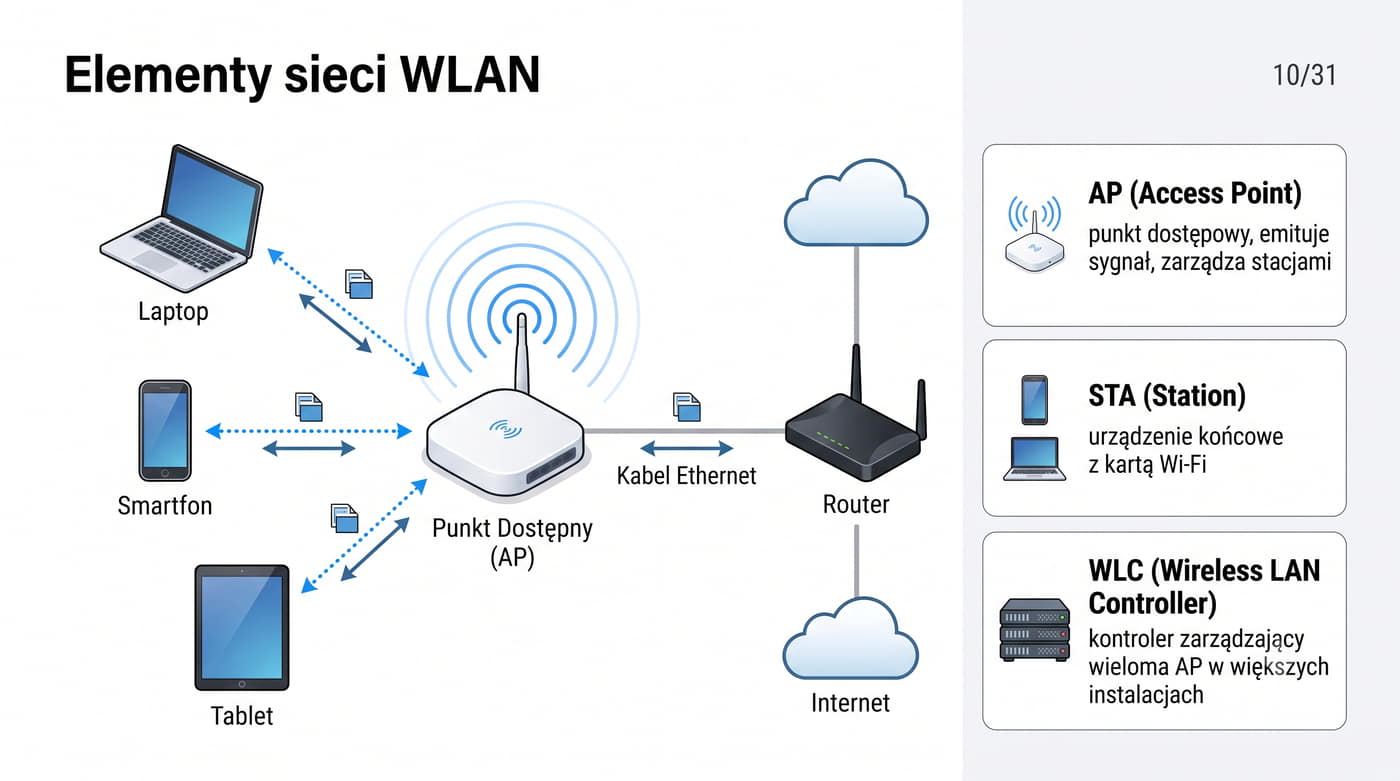
10/31 Elementy sieci WLAN

Podstawowe elementy sieci WLAN to: Access Point (AP) – punkt dostępowy, który emituje sygnał i zarządza stacjami; STA (Station) – urządzenie końcowe wyposażone w kartę Wi-Fi (laptop, telefon, IoT); WLC (Wireless LAN Controller) – kontroler zarządzający wieloma AP w większych instalacjach; oraz router, który łączy sieć WLAN z siecią LAN/WAN i zapewnia dostęp do Internetu.

W małych sieciach domowych funkcje AP, routera i przełącznika są często zintegrowane w jednym urządzeniu (router Wi-Fi).

W sieciach korporacyjnych stosuje się osobne AP zarządzane centralnie przez kontroler (WLC) – rozwiązanie to zapewnia lepszą skalowalność, zarządzanie roamingiem i bezpieczeństwem.

Kontroler WLC (Wireless LAN Controller) w sieciach korporacyjnych pełni kluczową rolę w zarządzaniu wieloma punktami dostępowymi, zapewniając płynny roaming między AP bez przerywania trwających sesji, co jest niezbędne w aplikacjach czasu rzeczywistego takich jak VoIP. Dodatkowo WLC odpowiada za zarządzanie zasobami radiowymi RF, automatycznie regulując moc nadawania i dobierając optymalne kanały w celu minimalizacji zakłóceń oraz zapewnienia równomiernego pokrycia sygnałem na całym obszarze.

Do komunikacji między kontrolerem a punktami dostępowymi stosuje się protokoły CAPWAP (Control And Provisioning of Wireless Access Points) oraz starszy LWAPP (Lightweight Access Point Protocol), które tunelują ruch zarządczy i dany między AP a WLC. W architekturze controller-based punkty dostępowe działają w trybie lekkim (thin AP) i nie wymagają indywidualnej konfiguracji, ponieważ cała inteligencja sieci znajduje się w kontrolerze, natomiast w architekturze autonomicznej każdy AP działa samodzielnie i wymaga oddzielnej konfiguracji.

Coraz większą popularność zyskują rozwiązania chmurowe, takie jak Cisco Meraki i Aruba Central, które przenoszą funkcje kontrolera do chmury, eliminując konieczność utrzymywania lokalnego sprzętu i upraszczając zarządzanie rozproszonymi oddziałami firmy. Rozwiązania chmurowe oferują dodatkowe funkcje analityczne, automatyczne aktualizacje oprogramowania oraz scentralizowany wgląd w stan całej infrastruktury bezprzewodowej z poziomu przeglądarki internetowej.

11/31 Access Point (AP) – budowa i działanie

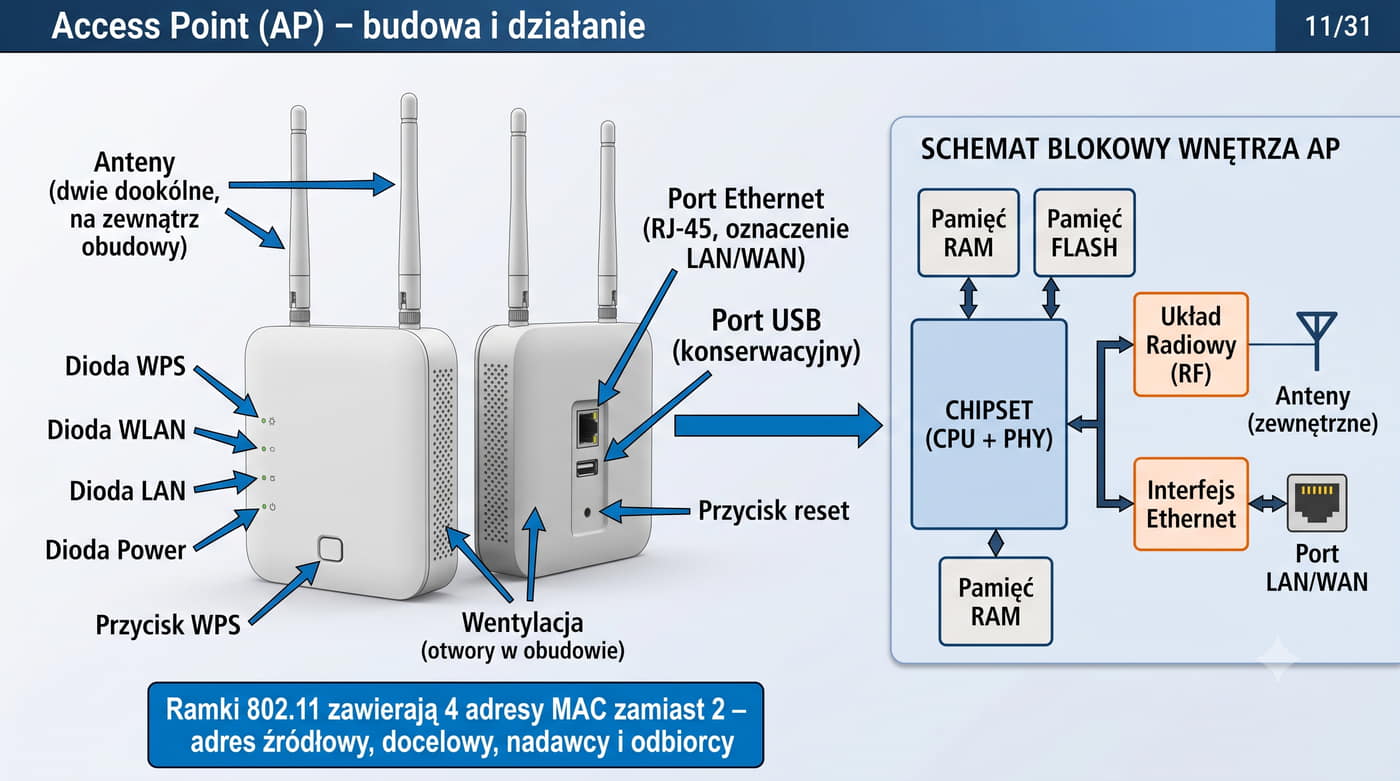
Access Point to urządzenie warstwy 2, które działa jako most bezprzewodowy – konwertuje ramki Ethernet na ramki 802.11 i odwrotnie.

AP posiada interfejs przewodowy (Ethernet) do połączenia z siecią LAN oraz jeden lub więcej interfejsów radiowych do komunikacji z klientami.

AP transmituje ramki zarządcze (Beacon) ogłaszające obecność sieci.

Każda sieć identyfikowana jest przez SSID (Service Set Identifier) – nazwę sieci widoczną dla klientów.

BSSID to adres MAC interfejsu radiowego AP.

Ramki 802.11 różnią się od ramek Ethernet – zawierają 4 adresy MAC (zamiast 2): adres źródłowy, docelowy, nadawcy i odbiorcy, co jest niezbędne przy komunikacji przez AP.

Wewnętrzna budowa punktu dostępowego obejmuje procesor aplikacyjny zarządzający stosem protokołów 802.11, chipset radiowy odpowiedzialny za modulację i demodulację sygnału, wzmacniacze mocy oraz niskoszumne wzmacniacze odbiorcze, a także złącza antenowe i port Ethernet obsługujący standard Power over Ethernet (PoE). Standardy PoE, takie jak 802.3af dostarczający do 15,4 W i 802.3at dostarczający do 25,5 W, determinują maksymalną moc dostępną dla punktu dostępowego, co jest szczególnie istotne w przypadku AP montowanych w trudno dostępnych miejscach, na przykład pod sufitami. Nowoczesne AP obsługują również standard 802.3bt oferujący do 90 W, co umożliwia zasilanie nawet zaawansowanych jednostek z wieloma radiami i antenami.

Skanowanie pasywne polega na ciągłym nasłuchiwaniu przez klienta ramek Beacon transmitowanych okresowo przez AP co około 100 ms, natomiast skanowanie aktywne wymaga wysłania przez stację ramki Probe Request i odebrania odpowiedzi Probe Response, która zawiera szczegółowe informacje o obsługiwanych sieciach. Ramki Probe Response przekazują między innymi obsługiwane prędkości transmisji, metodę uwierzytelniania oraz informacje o dodatkowych parametrach, takich jak obsługa WMM czy kanały sąsiednie. Klienci stosują oba rodzaje skanowania naprzemiennie w celu szybkiego wykrycia dostępnych sieci i wyboru optymalnego punktu dostępowego do asocjacji.

Technologia wirtualnych punktów dostępowych (VAP) pozwala na emisję wielu niezależnych SSID na jednym fizycznym interfejsie radiowym, co umożliwia segregację ruchu sieciowego i stosowanie odrębnych polityk bezpieczeństwa i jakości usług dla różnych grup użytkowników. Każdy VAP działa jako logicznie odrębny punkt dostępowy z własnym BSSID, tablicą asocjacji i konfiguracją zabezpieczeń, co jest powszechnie wykorzystywane w sieciach korporacyjnych i publicznych hotspotach.

12/31 Tryby pracy AP

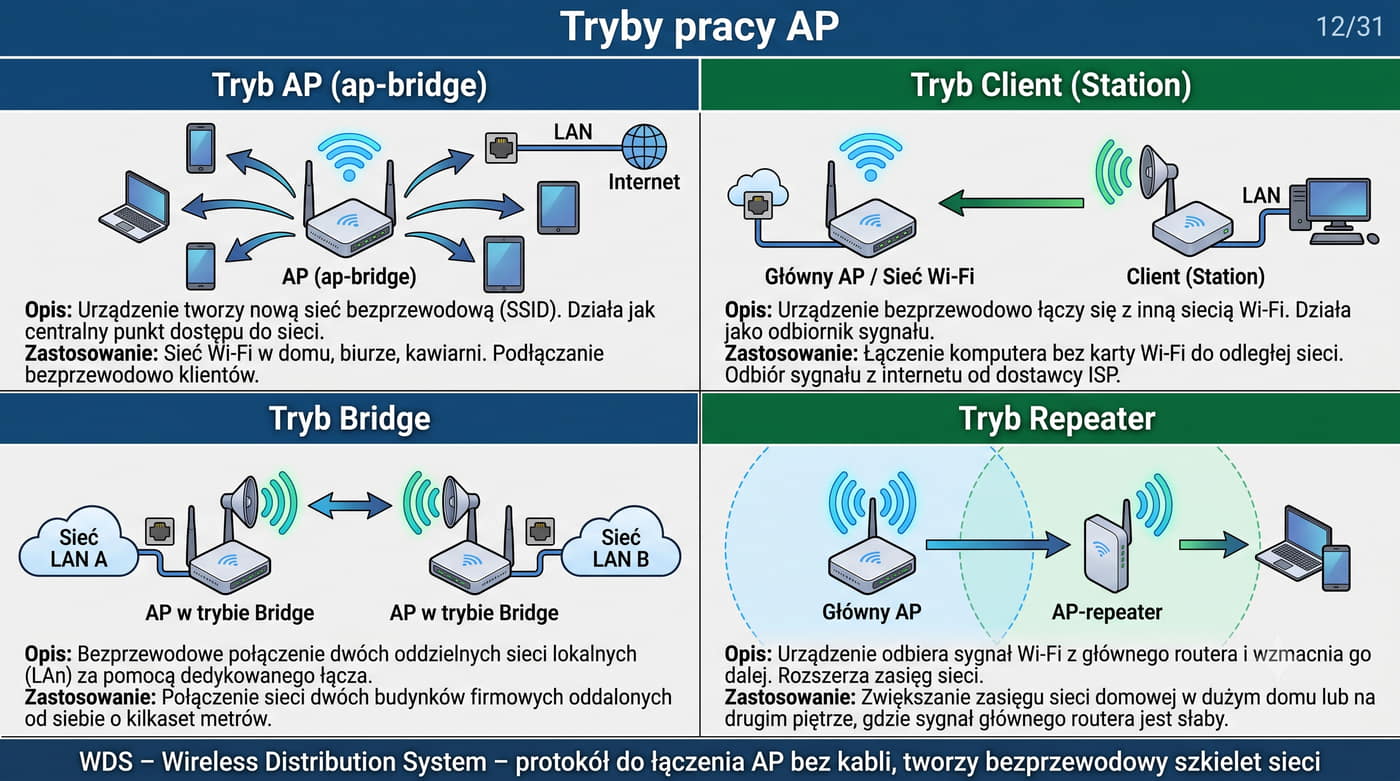
Punkty dostępowe i interfejsy radiowe mogą pracować w kilku trybach.

Tryb AP (Access Point / ap-bridge) – tworzy sieć Wi-Fi, do której mogą przyłączać się klienci.

Tryb Client (Station) – urządzenie działa jak klient i łączy się z innym AP, np. w celu wykorzystania go jako bezprzewodowego łącza WAN.

Tryb Bridge – łączy dwie sieci przewodowe przez łącze bezprzewodowe, często z użyciem dedykowanych anten kierunkowych.

Tryb Repeater – AP wzmacnia sygnał istniejącej sieci Wi-Fi, retransmitując ramki.

WDS (Wireless Distribution System) – protokół umożliwiający łączenie AP bez kabli, tworząc bezprzewodowy szkielet sieci.

Tryb WDS (Wireless Distribution System) umożliwia łączenie punktów dostępowych bez użycia kabli, tworząc bezprzewodowy szkielet sieci, jednak jego głównym ograniczeniem jest spadek przepustowości o około 50% przy każdym hopie, ponieważ pojedyncze radio musi naprzemiennie nadawać i odbierać dane w tym samym paśmie. WDS wymaga również ręcznej konfiguracji adresów MAC sąsiednich AP oraz identycznej konfiguracji kanału i szyfrowania na wszystkich urządzeniach w łańcuchu, co czyni go mało elastycznym rozwiązaniem. W odróżnieniu od WDS, nowoczesne systemy Mesh wykorzystują zaawansowane protokoły routingu, takie jak HWMP, oraz dedykowane backhaile pracujące w odrębnych pasmach, co minimalizuje degradację przepustowości przy wieloskokowej transmisji i umożliwia automatyczne tworzenie optymalnych ścieżek.

Tryb repeatera polega na retransmisji ramek odebranych od głównego punktu dostępowego, ale ze względu na konieczność pracy w half-duplex i ponownego nadawania każdej ramki następuje podwójne zużycie widma radiowego, co drastycznie obniża ogólną przepustowość sieci. Repeater musi odebrać całą ramkę, przetworzyć ją i ponownie wysłać, co dodatkowo wprowadza opóźnienie rzędu milisekund i może być odczuwalne w aplikacjach czasu rzeczywistego. W systemie RouterOS dostępne są dodatkowe tryby pracy, takie jak station-bridge, który umożliwia klientowi bezprzewodowemu translację mostu warstwy drugiej, oraz station-pseudobridge, w którym klient zachowuje oryginalny adres MAC w ramkach wychodzących do sieci przewodowej, co jest przydatne w scenariuszach z translacją adresów.

Tryb monitor (sniffer) pozwala na przechwytywanie wszystkich ramek 802.11 w zasięgu interfejsu radiowego bez konieczności asocjacji z punktem dostępowym, co jest niezwykle przydatne w diagnostyce sieci, analizie widma oraz wykrywaniu nieautoryzowanych punktów dostępowych i ataków typu deauth. W połączeniu z narzędziami takimi jak Wireshark tryb monitor umożliwia szczegółową analizę ramek zarządczych, kontrolnych i danych, co stanowi podstawę profesjonalnego troubleshootingu sieci bezprzewodowych.

13/31 Szyfrowanie w sieciach Wi-Fi – historia i rodzaje
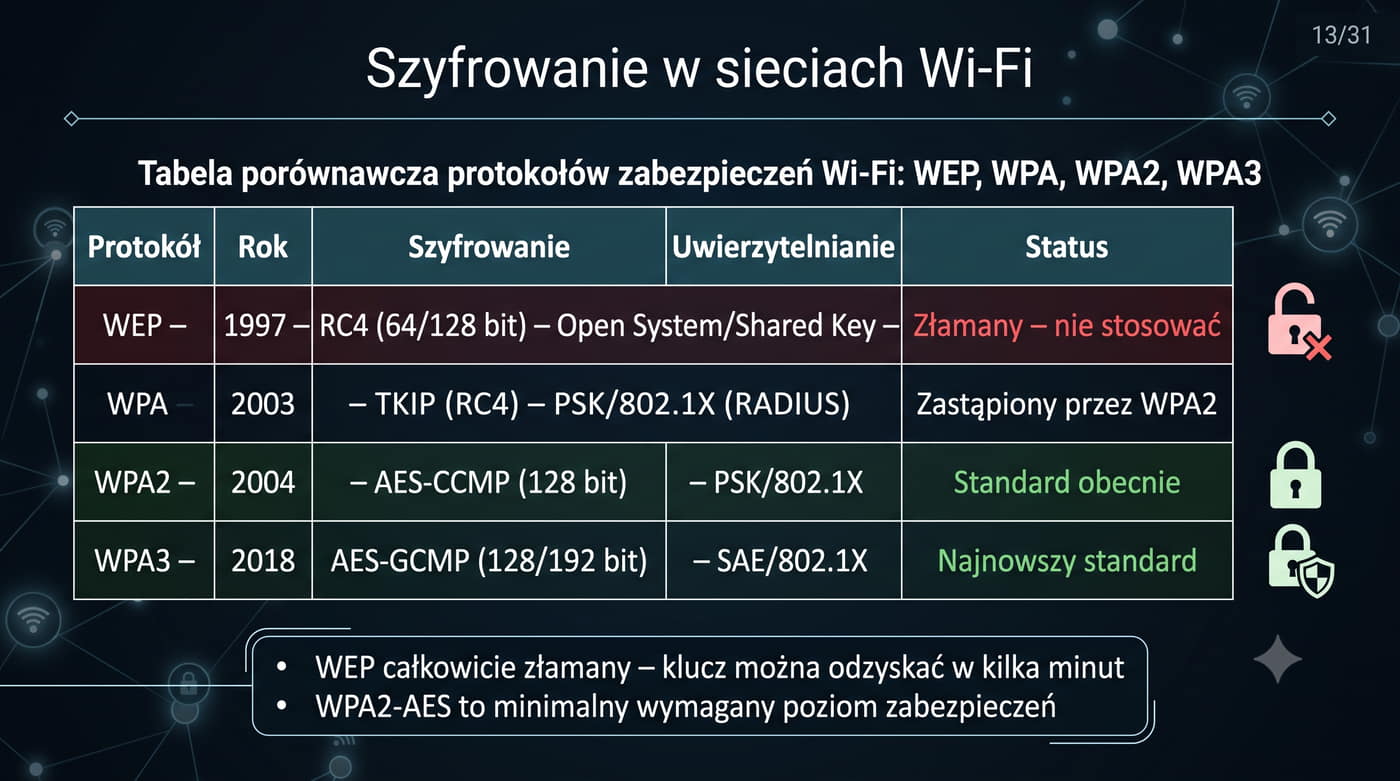
ProtokółRokSzyfrowanieUwierzytelnianieStatus
WEP1997RC4 (64/128 bit)Open System / Shared KeyZłamany – nie stosować
WPA2003TKIP (RC4)PSK / 802.1X (RADIUS)Zastąpiony przez WPA2
WPA22004AES-CCMP (128 bit)PSK / 802.1XStandard obecnie
WPA32018AES-GCMP (128/192 bit)SAE / 802.1XNajnowszy standard

WEP (Wired Equivalent Privacy) był pierwszym protokołem zabezpieczającym Wi-Fi, ale został całkowicie złamany – klucz można odzyskać w kilka minut.

WPA (Wi-Fi Protected Access) był tymczasowym rozwiązaniem z TKIP.

WPA2 z AES-CCMP jest obecnie minimalnym wymaganym poziomem zabezpieczeń.

WPA3 wprowadza SAE (Simultaneous Authentication of Equals) odporne na ataki słownikowe offline.

Protokół WEP opierał się na algorytmie RC4 z 24-bitowym wektorem inicjującym (IV), co przy niewielkiej liczbie możliwych kombinacji IV prowadziło do szybkiego wyczerpania puli i ponownego użycia tych samych kluczy szyfrujących. Dodatkową słabością WEP był brak mechanizmu integralności ramek, co umożliwiało atakującemu modyfikację przesyłanych danych bez wykrycia. Atak ARP replay pozwalał na przechwycenie dużej liczby pakietów z identycznym IV, które następnie mogły zostać wykorzystane przez narzędzie aircrack-ng do odzyskania klucza w ciągu kilku minut, co całkowicie skompromitowało ten standard.

Protokół TKIP wprowadzony w WPA zachował algorytm RC4 dla kompatybilności ze starszym sprzętem, ale dodał mechanizm Michael MIC zapewniający integralność wiadomości oraz sekwencjonowanie IV (IV Sequencing) zapobiegające atakom typu replay. Mimo tych usprawnień TKIP pozostawał podatny na niektóre ataki, co przyspieszyło prace nad nowym standardem. Dokument IEEE 802.11i opublikowany w 2004 roku definiował WPA2 z obowiązkowym użyciem szyfrowania AES-CCMP z 128-bitowym kluczem, eliminując całkowicie słabości algorytmu RC4 i znacząco podnosząc poziom bezpieczeństwa sieci bezprzewodowych.

Różnica między AES-CCMP a AES-GCMP polega na zastosowanym trybie szyfrowania: CCMP łączy tryb licznikowy z uwierzytelnianiem CBC-MAC w dwóch oddzielnych przebiegach, podczas gdy GCMP wykorzystuje tryb GCM łączący szyfrowanie z uwierzytelnianiem w jednym przebiegu kryptograficznym. Dzięki temu AES-GCMP oferuje wyższą wydajność przy zachowaniu porównywalnego poziomu bezpieczeństwa, co jest szczególnie istotne w sieciach o wysokiej przepustowości, takich jak Wi-Fi 6 i Wi-Fi 7.

14/31 WPA2 – szczegółowo
Wyróżnienie: WPA2 z AES-CCMP jest obecnie minimalnym akceptowalnym poziomem bezpieczeństwa Wi-Fi. Wszystkie urządzenia starsze niż WPA2 (WEP, WPA-TKIP) powinny zostać wycofane z użytku.

WPA2 (IEEE 802.11i) wykorzystuje szyfrowanie AES-CCMP (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol) z kluczem 128-bitowym.

CCMP zapewnia poufność, integralność i uwierzytelnianie źródła danych.

WPA2 występuje w dwóch odmianach: Personal (PSK – Pre-Shared Key), gdzie wszystkie stacje używają tego samego hasła, oraz Enterprise, gdzie uwierzytelnianie odbywa się przez serwer RADIUS.

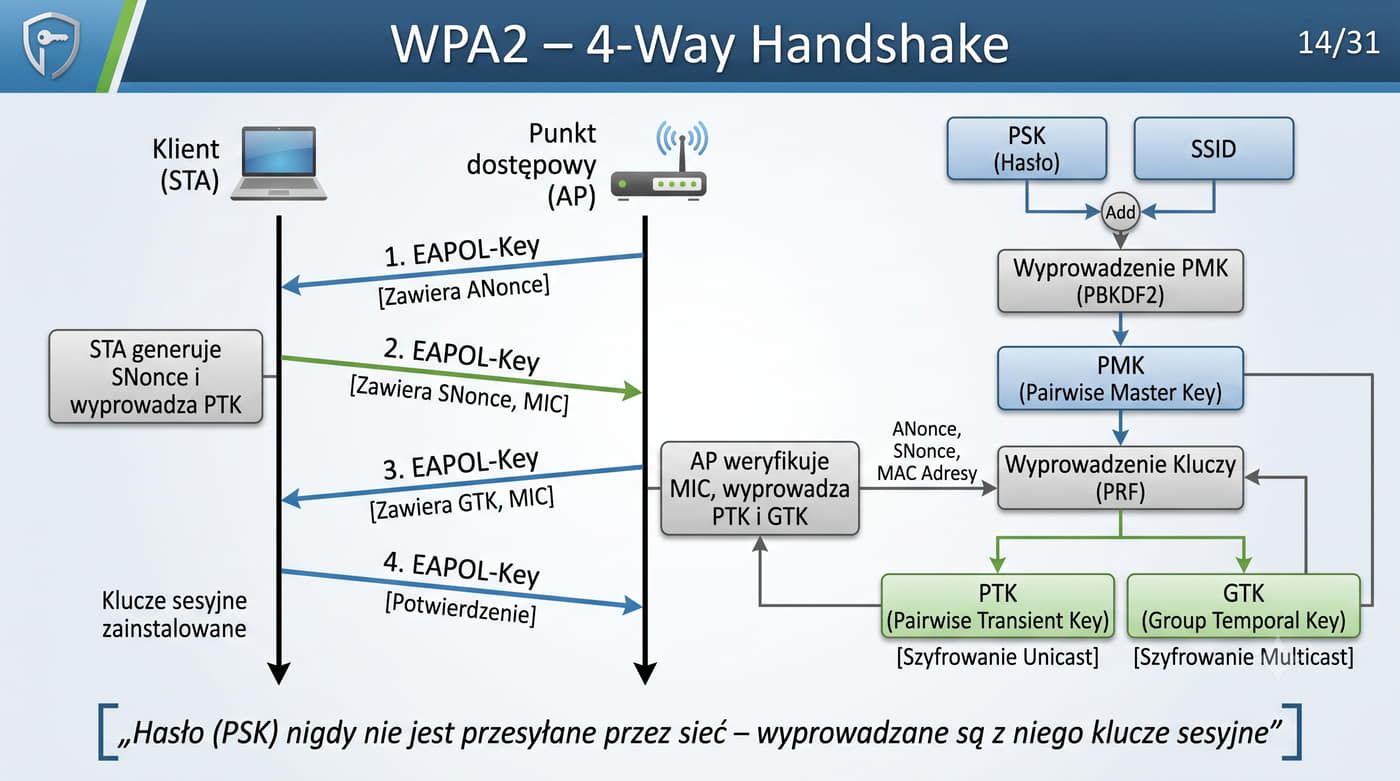
Proces nawiązywania połączenia WPA2-PSK obejmuje 4-Way Handshake.

Stacja i AP uzgadniają klucze sesyjne bez przesyłania hasła przez sieć.

Hasło (PMK – Pairwise Master Key) jest wyprowadzane z PSK i SSID.

Następnie generowane są: PTK (Pairwise Transient Key) do szyfrowania unicast oraz GTK (Group Temporal Key) do szyfrowania multicast.

4-Way Handshake składa się z czterech komunikatów EAPOL-Key.

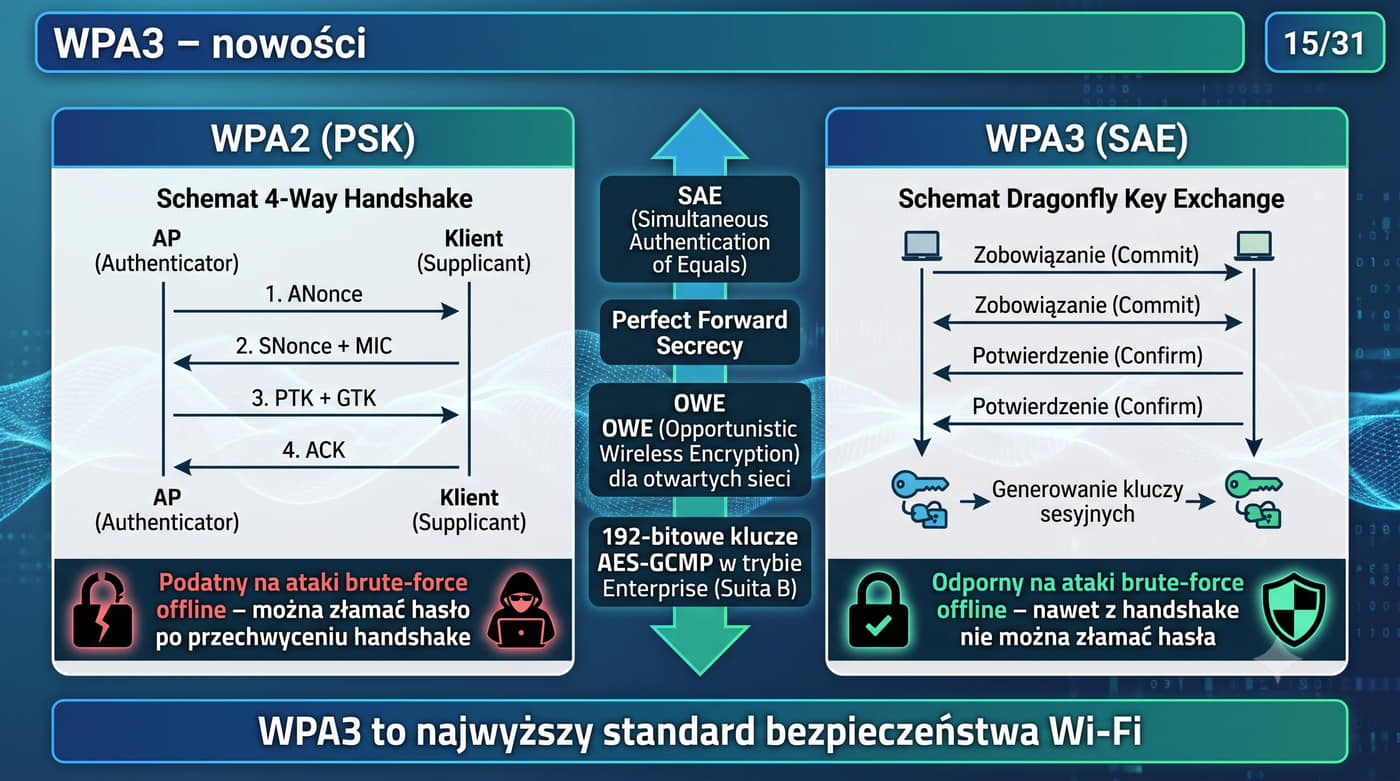
Proces czterokrotnego uzgadniania kluczy (4-Way Handshake) w WPA2 rozpoczyna się od wysłania przez punkt dostępowy komunikatu EAPOL-Key zawierającego losową wartość ANonce, na który stacja odpowiada własnym SNonce oraz obliczonym kodem MIC potwierdzającym znajomość PMK (Pairwise Master Key). W trzecim komunikacie AP przesyła uzgodniony GTK (Group Temporal Key) zaszyfrowany przy użyciu PTK oraz potwierdza zakończenie procesu, a w czwartym komunikacie stacja wysyła finalne potwierdzenie, po czym obie strony mogą rozpocząć szyfrowaną transmisję danych. Przebieg 4-Way Handshake gwarantuje, że hasło nigdy nie jest przesyłane przez sieć w postaci jawnej, a jedynie jego kryptograficzna pochodna w postaci PMK jest wykorzystywana do generowania kluczy sesyjnych.

Klucz PTK (Pairwise Transient Key) jest generowany z PMK przy użyciu funkcji PRF-384, która jako parametry przyjmuje PMK, ANonce, SNonce oraz adresy MAC AP i stacji, co gwarantuje unikalność klucza sesyjnego dla każdej pary urządzeń i każdej sesji komunikacyjnej. Kod MIC (Message Integrity Code) w każdym komunikacie 4-Way Handshake zapobiega modyfikacji ramek przez osoby trzecie, ponieważ jest obliczany z użyciem klucza pochodnego od PMK, który jest znany tylko autoryzowanym stronom, a każde naruszenie integralności powoduje natychmiastowe przerwanie procesu uwierzytelniania. GTK natomiast jest kluczem grupowym wspólnym dla wszystkich stacji w danej sieci, służącym do szyfrowania transmisji multicast i broadcast.

W trybie Enterprise uwierzytelnianie odbywa się za pośrednictwem protokołu 802.1X działającego w architekturze z trzema rolami: suplikant (klient), autentykator (AP) oraz serwer uwierzytelniający RADIUS, którym może być FreeRADIUS w systemach Linux lub Windows NPS w środowisku Microsoft. Serwer RADIUS obsługuje różne metody EAP, w tym PEAP wykorzystujący tunel TLS z wewnętrznym uwierzytelnianiem hasłem, EAP-TLS oparty na certyfikatach klienckich zapewniający najwyższy poziom bezpieczeństwa oraz EAP-TTLS łączący tunel TLS z różnymi metodami uwierzytelniania wewnętrznego, takimi jak PAP, CHAP lub MS-CHAPv2.

15/31 WPA3 – nowości

WPA3, wprowadzony w 2018 roku, przynosi istotne ulepszenia bezpieczeństwa.

Najważniejszą zmianą w trybie Personal jest zastąpienie PSK przez SAE (Simultaneous Authentication of Equals), znane jako Dragonfly Key Exchange.

SAE jest odporne na ataki brute-force offline – nawet jeśli atakujący przechwyci 4-Way Handshake, nie może go odszyfrować bez znajomości hasła.

OWE (Opportunistic Wireless Encryption) to nowość dla otwartych sieci Wi-Fi (np. w kawiarniach).

Dzięki OWE komunikacja jest automatycznie szyfrowana, nawet jeśli sieć nie wymaga hasła – zapobiega to pasywnemu podsłuchiwaniu.

W trybie Enterprise WPA3 wymusza użycie 192-bitowych kluczy AES-GCMP, co spełnia wymagania organizacji rządowych i wojskowych (Suita B).

Protokół SAE (Simultaneous Authentication of Equals), znany również jako Dragonfly, zastępuje w WPA3 tradycyjne PSK i opiera się na kryptografii krzywych eliptycznych (ECP), gdzie obie strony wymiany wyliczają wspólny sekret bez przesyłania go przez sieć w postaci jawnej. Dzięki zastosowaniu tak zwanej funkcji pułapkowej w schemacie commit-then-confirm atakujący nie może przeprowadzić ataku słownikowego offline na przechwycone ramki 4-Way Handshake, ponieważ do weryfikacji hasła niezbędna jest interakcja z serwerem w czasie rzeczywistym. Nawet w przypadku przechwycenia pełnego przebiegu uwierzytelniania SAE, atakujący nie jest w stanie odtworzyć hasła bez przeprowadzenia kosztownych obliczeń dla każdej próby.

Mechanizm OWE (Opportunistic Wireless Encryption) zdefiniowany w RFC 8110, znany jako Enhanced Open, zapewnia automatyczne szyfrowanie komunikacji w otwartych sieciach Wi-Fi bez konieczności podawania hasła przez użytkownika, co znacząco podnosi bezpieczeństwo w hotspotach publicznych i zapobiega pasywnemu podsłuchiwaniu ruchu. W trybie Enterprise WPA3 wprowadza zarządzanie kluczami zgodne z wymaganiami 192-bitowej Suity B, która wykorzystuje dłuższe klucze AES-GCMP i silniejsze krzywe eliptyczne, spełniając najbardziej rygorystyczne normy bezpieczeństwa organizacji rządowych i wojskowych. Tryb 192-bit wymaga również dłuższego 4-Way Handshake z użyciem funkcji PRF-768 zamiast PRF-384 stosowanej w standardowym WPA2.

Technologia Easy Connect oparta na protokole DPP (Device Provisioning Protocol) umożliwia łatwą i bezpieczną konfigurację urządzeń IoT w sieci Wi-Fi bez konieczności podawania hasła, wykorzystując do wstępnego uwierzytelnienia kody QR lub komunikację NFC. DPP znacząco upraszcza proces dodawania nowych urządzeń do sieci, eliminując potrzebę ręcznego wpisywania długich haseł na urządzeniach bez wygodnego interfejsu użytkownika, co jest szczególnie istotne w przypadku czujników, oświetlenia i innych elementów inteligentnego domu.

16/31 Bezpieczeństwo WLAN – zagrożenia

Sieci bezprzewodowe są narażone na szereg specyficznych zagrożeń.

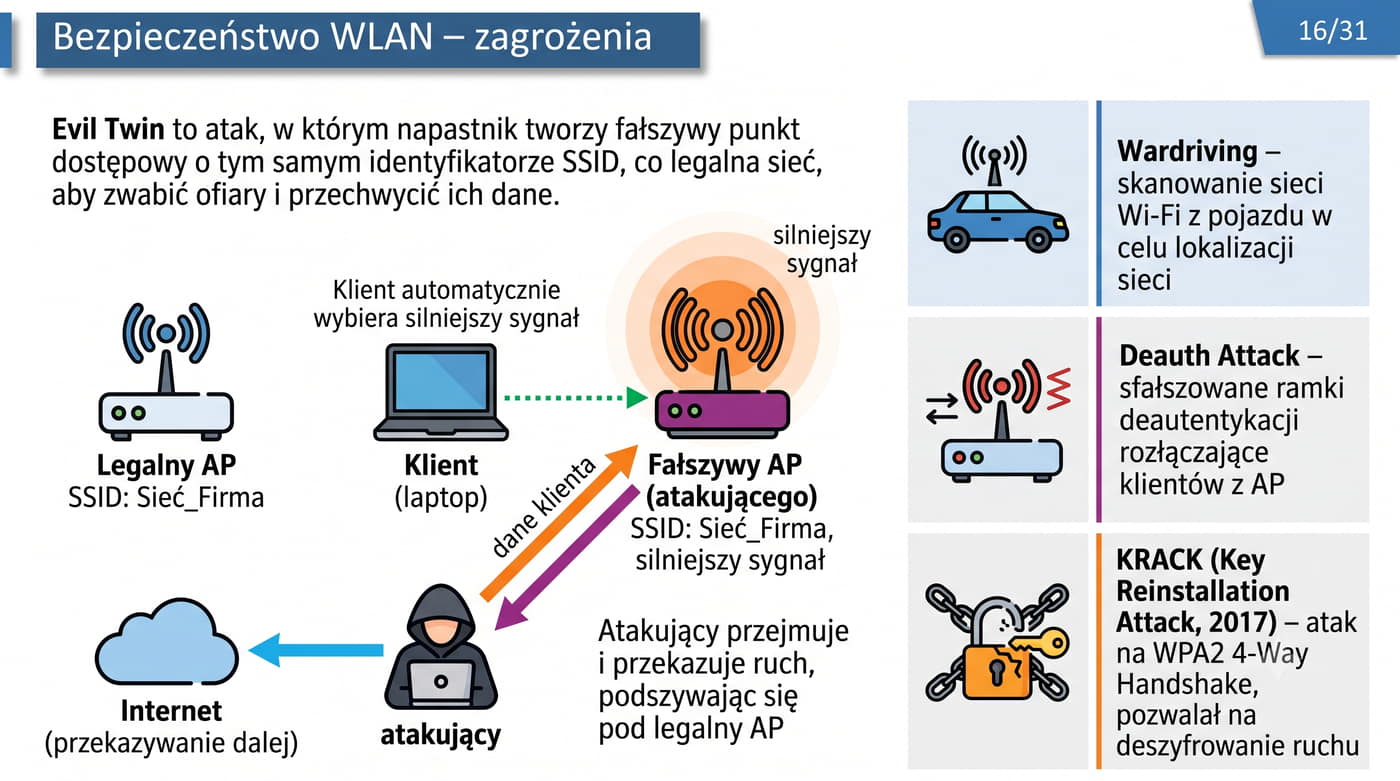
Wardriving – skanowanie sieci Wi-Fi z pojazdu przy użyciu przenośnego komputera i anteny – pozwala zlokalizować sieci, określić ich typ zabezpieczeń i potencjalne cele ataku.

Evil Twin – atak polegający na utworzeniu fałszywego AP o tym samym SSID co legalna sieć – klienci łączą się z atakującym, który może przechwytywać dane.

Deauth Attack (Deauthentication Attack) – atakujący wysyła sfałszowane ramki deautentykacji, zmuszając klientów do rozłączenia się z AP.

Może być używany do ataku DoS lub do zmuszenia klienta do przełączenia się na fałszywy AP.

KRACK (Key Reinstallation Attack, 2017) – poważny atak na protokół WPA2, wykorzystujący ponowną instalację klucza podczas 4-Way Handshake.

Pozwalał na deszyfrowanie ruchu bez znajomości hasła.

WPA3 i zaktualizowane implementacje WPA2 są na niego odporne.

Atak KRACK (Key Reinstallation Attack) odkryty w 2017 roku przez Mathy'ego Vanhoefa wykorzystywał podatność w czwartym komunikacie czterokrotnego uzgadniania klucza WPA2, umożliwiając atakującemu wymuszenie ponownej instalacji już używanego klucza sesyjnego poprzez retransmisję przechwyconych ramek EAPOL-Key. Poprzez zresetowanie licznika pakietów u klienta atakujący mógł odszyfrowywać ruch sieciowy bez znajomości hasła, a podatność dotyczyła praktycznie wszystkich implementacji, w szczególności systemów Linux z biblioteką wpa_supplicant, a także Androida, iOS i Windows. Łatka zastosowana przez producentów polegała na windowingu klucza, czyli odrzucaniu żądań ponownej instalacji dla już potwierdzonych numerów sekwencyjnych, co całkowicie uniemożliwiło przeprowadzenie tego ataku w zaktualizowanych implementacjach.

W przypadku WPA3 również wykryto podatności, w tym ataki downgrade umożliwiające zdegradowanie połączenia do słabszego WPA2 oraz luki Dragonblood w protokole SAE wykorzystujące analizę czasu wykonania operacji kryptograficznych na krzywych eliptycznych. Atak Rogue AP polega na nieautoryzowanym podłączeniu fałszywego punktu dostępowego do sieci przewodowej, który może przechwytywać dane uwierzytelniające klientów i podsłuchiwać ich komunikację. Atak PMKID umożliwia odzyskanie klucza głównego pary na podstawie identyfikatora PMKID przechwyconego z pierwszej ramki EAPOL-Key (wysyłanej przez AP podczas 4-Way Handshake) bez konieczności przechwytywania pełnego uzgadniania i bez wymagania obecności klienta w sieci.

Do najpopularniejszych narzędzi wykorzystywanych w pentestingu Wi-Fi należą aircrack-ng do łamania szyfrowania i analizy przechwyconego ruchu, a także BetterCAP do zaawansowanych ataków typu Man-in-the-Middle i monitorowania sieci w czasie rzeczywistym. Wifite automatyzuje proces audytu bezpieczeństwa wielu sieci jednocześnie, umożliwiając szybką identyfikację podatności bez ręcznego wprowadzania poleceń. Hashcat z kolei umożliwia błyskawiczne odzyskiwanie haseł z przechwyconych hashów przy użyciu mocy obliczeniowej procesorów graficznych i wsparcia dla wielu algorytmów jednocześnie.

17/31 Anteny w sieciach Wi-Fi

W sieciach Wi-Fi stosuje się różne typy anten.

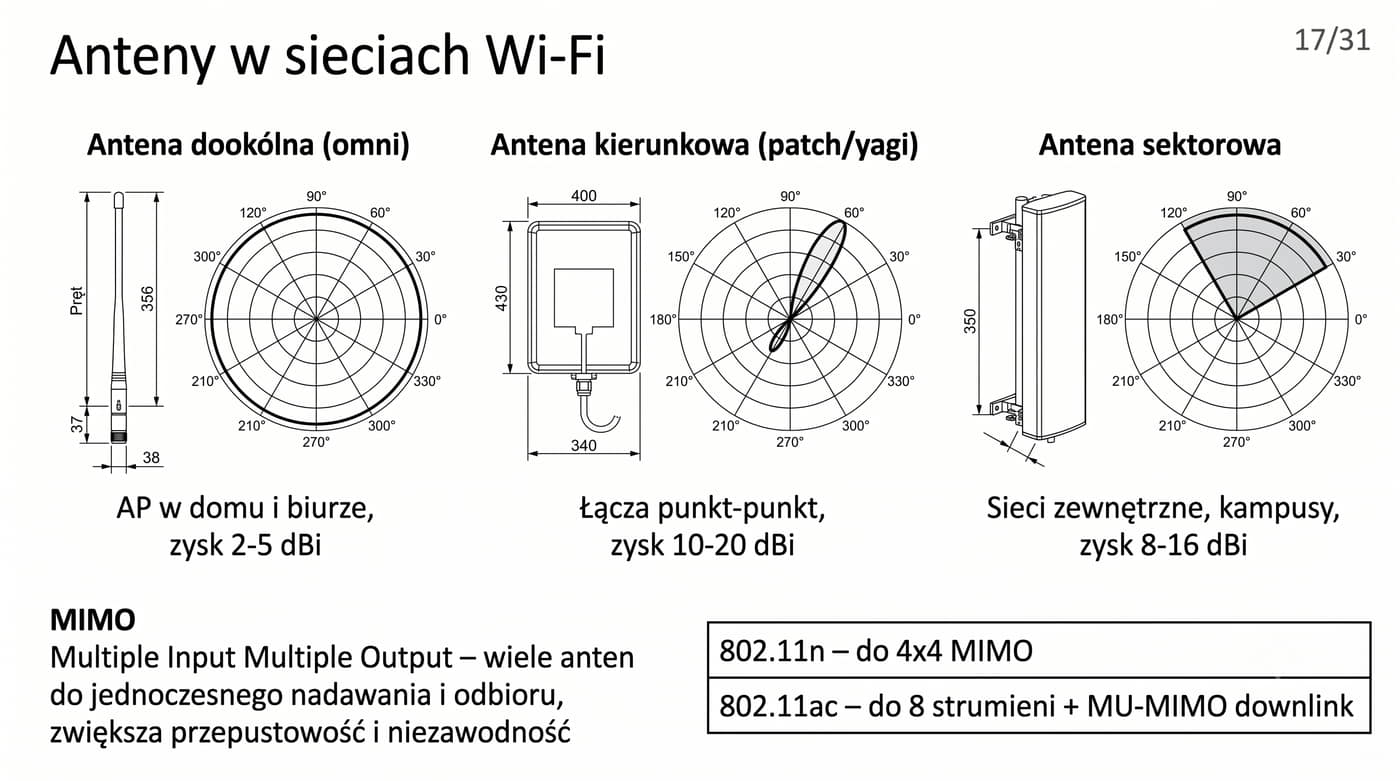
Anteny dookólne (omni) promieniują we wszystkich kierunkach – typowe dla AP w domu i biurze.

Anteny kierunkowe skupiają wiązkę w jednym kierunku – stosowane do łączy punkt-punkt (budynki).

Anteny sektorowe pokrywają wycinek przestrzeni (np. 60–120 stopni) – używane w sieciach zewnętrznych i na kampusach.

Zysk energetyczny anteny wyraża się w dBi (decybele względem izotropowego źródła).

Im wyższy zysk, tym bardziej skupiona wiązka i większy zasięg w danym kierunku.

MIMO (Multiple Input Multiple Output) to technologia wykorzystująca wiele anten do jednoczesnego nadawania i odbioru, zwiększająca przepustowość i niezawodność łącza.

Standard 802.11n obsługiwał do 4x4 MIMO, 802.11ac do 8 strumieni oraz MU-MIMO (downlink).

Zysk energetyczny anteny wyrażany w dBi określa stosunek mocy promieniowanej w kierunku maksymalnym do mocy źródła izotropowego, a każdy wzrost o 3 dBi podwaja moc w danym kierunku kosztem odpowiedniego zwężenia wiązki głównej. Kąt promieniowania definiuje szerokość kątową wiązki głównej mierzoną w punktach połowy mocy, a polaryzacja anten określa orientację pola elektrycznego fali, przy czym niedopasowanie polaryzacji nadajnika i odbiornika powoduje znaczące straty transmisji sięgające nawet kilkudziesięciu decybeli. VSWR (Voltage Standing Wave Ratio) mierzy dopasowanie impedancyjne anteny do toru nadawczego, gdzie wartość poniżej 1,5 oznacza doskonałe dopasowanie, a powyżej 2,0 wskazuje na znaczące odbicia mocy mogące uszkodzić stopień nadawczy nadajnika.

Anteny dipolowe wykonane z drutu lub pręta oferują prostą konstrukcję, niskie straty omowe i szerokie pasmo pracy, podczas gdy anteny PCB (drukowane) są tańsze produkcyjnie i bardziej powtarzalne, ale charakteryzują się niższym zyskiem i węższym pasmem pracy. Technologia MIMO wykorzystuje macierz wielu anten po stronie nadajnika i odbiornika do tworzenia niezależnych strumieni przestrzennych, a kodowanie Alamoutiego stanowi najprostszą implementację różnorodności przestrzennej dla systemu z dwiema antenami nadawczymi. W standardzie 802.11ac maksymalna liczba strumieni przestrzennych wynosi osiem, co w połączeniu z MU-MIMO umożliwia jednoczesną obsługę wielu klientów przy użyciu tych samych zasobów widma.

Beamforming w standardach 802.11ac i 802.11ax polega na kształtowaniu wiązki poprzez odpowiednie przesunięcie fazowe sygnałów nadawanych z poszczególnych anten, co zwiększa siłę sygnału w kierunku konkretnego klienta i redukuje zakłócenia w innych kierunkach. W praktyce stosuje się różne typy złącz antenowych dostosowane do zastosowania: RP-SMA w urządzeniach konsumenckich, N-Type w profesjonalnych instalacjach zewnętrznych wymagających dużej odporności na warunki atmosferyczne oraz U.FL i IPEX w miniaturowych modułach Wi-Fi w laptopach i urządzeniach mobilnych.

18/31 Konfiguracja AP w RouterOS
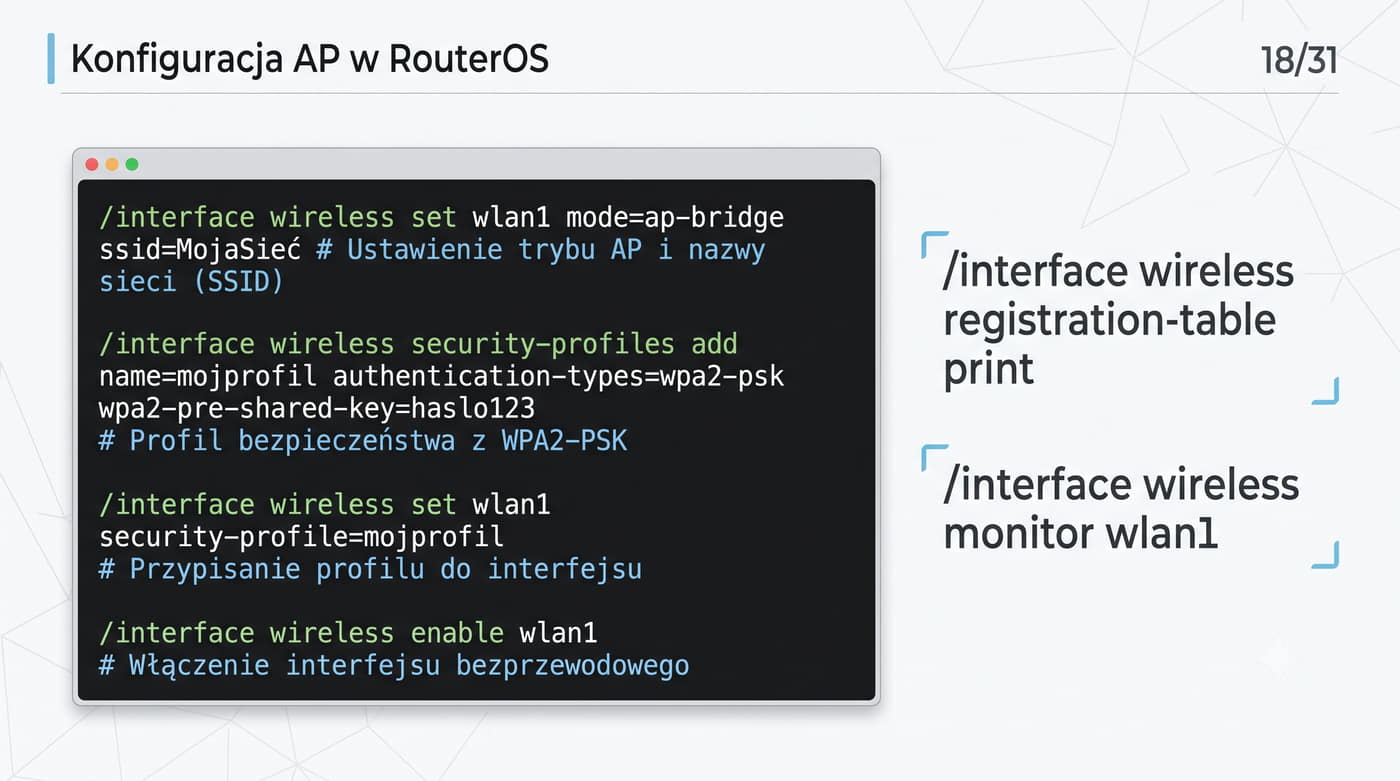
/interface wireless set wlan1 mode=ap-bridge ssid=MojaSieć
# Ustawienie trybu AP i nazwy sieci (SSID)

/interface wireless security-profiles add name=mojprofil authentication-types=wpa2-psk wpa2-pre-shared-key=haslo123
# Profil bezpieczeństwa z WPA2-PSK

/interface wireless set wlan1 security-profile=mojprofil
# Przypisanie profilu do interfejsu

/interface wireless enable wlan1
# Włączenie interfejsu bezprzewodowego

Po konfiguracji można sprawdzić podłączonych klientów poleceniem /interface wireless registration-table print oraz monitorować kanał i siłę sygnału poleceniem /interface wireless monitor wlan1.

RouterOS (MikroTik) umożliwia łatwą konfigurację punktu dostępowego.

Poniżej przykład dla urządzenia hAP ac2 z interfejsem wlan1 pracującym w trybie AP.

Uwaga: Powyższe polecenia dotyczą RouterOS 6.x. W RouterOS 7.x (z pakietem wifi/wifiwave2) składnia jest inna – m.in. /interface wifi set wlan1 mode=ap ssid=... oraz /interface wifi security ....

Ekosystem MikroTik obejmuje szeroką gamę urządzeń, od małych routerów domowych z serii hAP przez zaawansowane RouterBoard z możliwością rozbudowy po wirtualne routery CHR (Cloud Hosted Router) uruchamiane w środowiskach chmurowych oraz wydajne Cloud Core Routery przeznaczone dla dużych sieci operatorskich i korporacyjnych. Do konfiguracji urządzeń MikroTik można wykorzystać trzy główne narzędzia: WinBox oferujący graficzny interfejs z szybkim dostępem do wszystkich funkcji, WebFig zapewniający konfigurację przez przeglądarkę internetową oraz interfejs wiersza poleceń CLI umożliwiający skryptowanie i automatyzację powtarzalnych zadań. Każde z tych narzędzi korzysta z tego samego API RouterOS, co oznacza, że zmiany wprowadzone w jednym narzędziu są natychmiast widoczne w pozostałych.

W RouterOS w wersji 7 znacząco zmienił się stos bezprzewodowy, a pakiet wifi/wifiwave2 stopniowo zastępuje starszy pakiet wireless, oferując lepszą obsługę standardów 802.11ac i 802.11ax, wyższą wydajność na sprzęcie wielordzeniowym oraz pełne wsparcie dla WPA3 i zarządzania pasmem. Pakiet wireless z RouterOS 6.x jest nadal dostępny dla zachowania kompatybilności wstecznej ze starszymi urządzeniami, ale nie obsługuje nowych funkcji, takich jak OFDMA i MU-MIMO z Wi-Fi 6. Różnice w składni poleceń między pakietami są znaczące i wymagają od administratora znajomości obu podejść przy migracji istniejących konfiguracji do nowszej wersji systemu.

Koncepcja master interface w RouterOS polega na przypisaniu interfejsu fizycznego jako nadrzędnego dla wirtualnych punktów dostępowych (Virtual AP), które współdzielą tę samą kartę radiową, ale mogą mieć różne SSID, profile bezpieczeństwa i ustawienia VLAN. CAPsMAN (Controlled Access Point system Manager) umożliwia scentralizowane zarządzanie wieloma punktami dostępowymi MikroTik z jednego kontrolera, automatyzując dystrybucję konfiguracji, kanałów i profili bezpieczeństwa do wszystkich zarządzanych urządzeń. Dzięki CAPsMAN administrator może zarządzać siecią złożoną z kilkudziesięciu AP bez konieczności konfigurowania każdego urządzenia z osobna, co znacząco upraszcza utrzymanie spójnej konfiguracji w całej infrastrukturze.

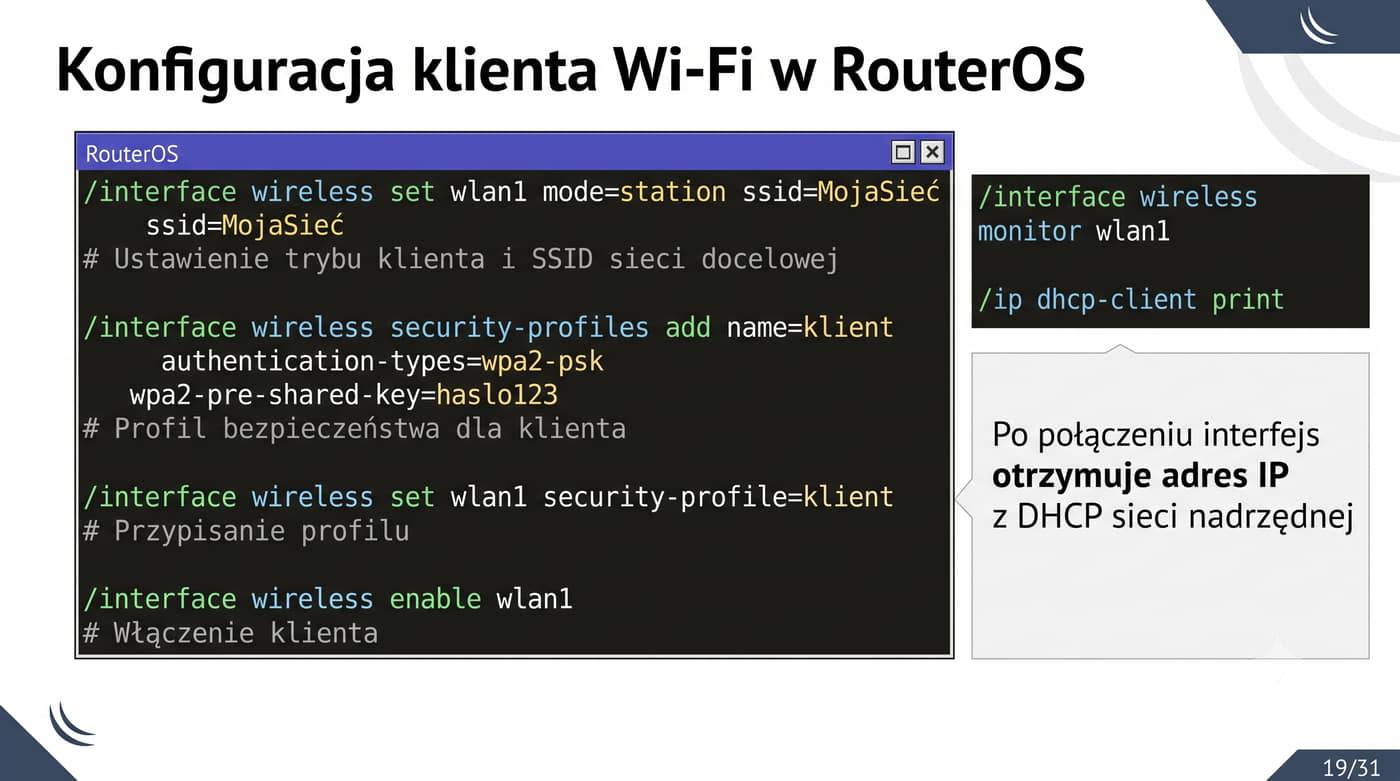
19/31 Konfiguracja klienta Wi-Fi w RouterOS
/interface wireless set wlan1 mode=station ssid=MojaSieć
# Ustawienie trybu klienta i SSID sieci docelowej

/interface wireless security-profiles add name=klient authentication-types=wpa2-psk wpa2-pre-shared-key=haslo123
# Profil bezpieczeństwa dla klienta

/interface wireless set wlan1 security-profile=klient
# Przypisanie profilu

/interface wireless enable wlan1
# Włączenie klienta

Po połączeniu interfejs wlan1 otrzymuje adres IP z DHCP sieci nadrzędnej.

Status połączenia można sprawdzić poleceniem /interface wireless monitor wlan1 oraz /ip dhcp-client print.

Urządzenie MikroTik może działać jako klient Wi-Fi, łącząc się z istniejącą siecią bezprzewodową.

Jest to przydatne, gdy router ma być używany jako bezprzewodowy klient WAN lub jako repeater.

Uwaga: W RouterOS 7.x tryb klienta konfiguruje się przez /interface wifi set wlan1 mode=station ssid=....

RouterOS oferuje kilka trybów pracy klienta Wi-Fi dostosowanych do różnych scenariuszy zastosowań, a podstawowym z nich jest tryb station umożliwiający urządzeniu działanie jako standardowy klient sieci bezprzewodowej z dostępem do sieci przez translację adresów NAT. Tryb station-bridge pozwala na mostowanie ruchu L2 między interfejsem bezprzewodowym a przewodowym bez translacji adresów, co jest przydatne w scenariuszach wymagających przezroczystej integracji z siecią nadrzędną, jednak nakłada ograniczenia na obsługę wielu klientów za tym samym interfejsem. Tryb station-wds umożliwia połączenie z punktem dostępowym obsługującym WDS, co pozwala na pełne mostowanie L2 z zachowaniem obsługi wielu adresów MAC za interfejsem bezprzewodowym, ale wymaga wsparcia WDS po obu stronach łącza.

Tryb station-pseudobridge jest rozwiązaniem pośrednim umożliwiającym obsługę wielu klientów za interfejsem bezprzewodowym bez konieczności stosowania WDS, poprzez wykorzystanie tablicy translacji adresów MAC w urządzeniu MikroTik. Ograniczenia mostowania L2 przez Wi-Fi wynikają z natury protokołu 802.11, który nie został zaprojektowany do transparentnej obsługi wielu adresów MAC w ramkach, co może prowadzić do problemów z wydajnością przy dużej liczbie klientów za interfejsem mostkowym. W praktyce tryb station-bridge sprawdza się dobrze przy niewielkiej liczbie urządzeń, natomiast przy większej skali zaleca się stosowanie routingu z translacją adresów lub dedykowanych rozwiązań do łączności bezprzewodowej.

Connect-list w RouterOS stanowi zaawansowany mechanizm definiowania reguł wyboru sieci docelowej, umożliwiający określenie priorytetów, minimalnej siły sygnału i preferowanych pasm częstotliwości dla poszczególnych SSID, co jest szczególnie przydatne w środowiskach z wieloma dostępnymi sieciami. WPS (Wi-Fi Protected Setup) oferuje alternatywną metodę konfiguracji klienta przez naciśnięcie przycisku lub wprowadzenie kodu PIN, jednak ze względu na poważne podatności umożliwiające odzyskanie hasła w ataku brute-force na PIN, zaleca się wyłączenie tej funkcji w profesjonalnych instalacjach. Zamiast WPS administratorzy powinni stosować bezpieczniejsze metody dystrybucji hasła, takie jak scentralizowane zarządzanie konfiguracją przez CAPsMAN lub bezpieczne protokoły uwierzytelniania z serwerem RADIUS.

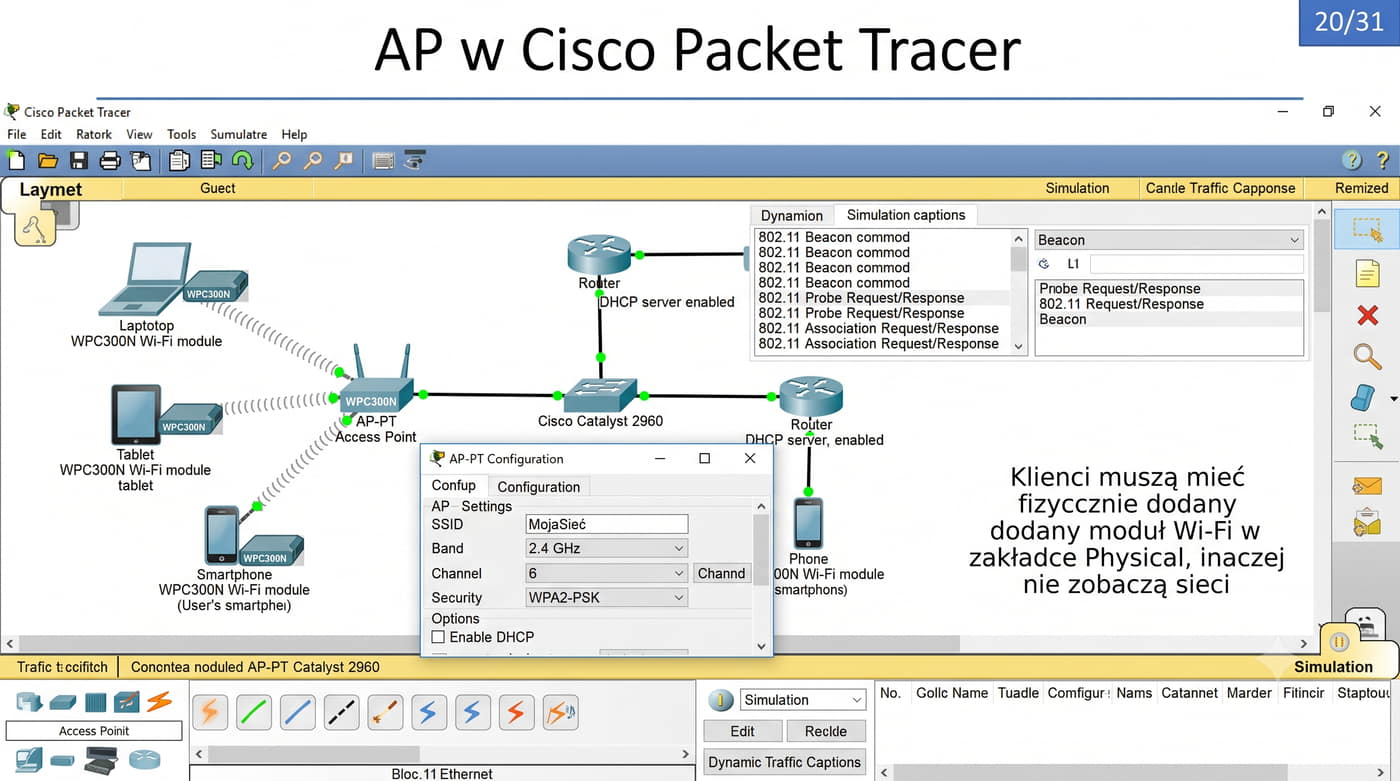
20/31 AP w Cisco Packet Tracer

W Packet Tracer punkt dostępowy jest urządzeniem bezprzewodowym z graficznym interfejsem konfiguracyjnym (GUI) oraz CLI.

AP posiada zazwyczaj jeden port Ethernet (do połączenia z przełącznikiem/routerem) oraz interfejs radiowy Wi-Fi.

Konfiguracja AP w Packet Tracer obejmuje: ustawienie SSID (np.

MojaSieć), wybór pasma (2,4 GHz lub 5 GHz), ustawienie kanału (najlepiej 1, 6 lub 11 w 2,4 GHz), wybór zabezpieczeń (WPA2-PSK lub WPA3, jeśli dostępne), oraz ustawienie hasła.

Po skonfigurowaniu AP klienci Wi-Fi (laptopy z modułem WPC300N) mogą się łączyć.

W trybie Simulation widoczne są ramki 802.11 – Beacon, Probe Request/Response, Association Request/Response oraz ramki danych ze zmodyfikowanym nagłówkiem.

Cisco Packet Tracer udostępnia trzy modele punktów dostępowych o różnym stopniu zaawansowania: PT-AP (prosty AP z ograniczonymi funkcjami), AP-PT (bardziej zaawansowany z obsługą VLAN i wielu SSID) oraz AP-Business (najbardziej rozbudowany z wsparciem dla PoE i zaawansowanych funkcji bezpieczeństwa). Konfiguracja AP w Packet Tracer jest możliwa zarówno przez graficzny interfejs GUI dostępny po kliknięciu na urządzenie, jak i przez wiersz poleceń CLI przypominający składnię rzeczywistych urządzeń Cisco, co pozwala studentom na naukę obu metod konfiguracji. Różnice między GUI a CLI są znaczące: GUI oferuje prostszy i szybszy dostęp do podstawowych ustawień, podczas gdy CLI umożliwia precyzyjną kontrolę nad zaawansowanymi parametrami i lepiej przygotowuje do pracy z rzeczywistym sprzętem.

Packet Tracer symuluje propagację sygnału radiowego w ograniczonym zakresie, uwzględniając podstawowe tłumienie sygnału przez ściany i odległość między urządzeniami, co pozwala na obserwację wpływu przeszkód na zasięg sieci bezprzewodowej w trybie Simulation. Tryb Simulation w Packet Tracer umożliwia szczegółową analizę ramek 802.11 dla klientów Wi-Fi, w tym ramek Beacon, Probe Request i Association Request, wraz z wglądem w ich pełną strukturę nagłówka zawierającą cztery adresy MAC. Dodatkowo w trybie tym można obserwować proces skanowania pasywnego i aktywnego, co stanowi cenną pomoc dydaktyczną w zrozumieniu mechanizmów wykrywania sieci przez klientów Wi-Fi.

Należy jednak pamiętać o istotnych ograniczeniach Packet Tracera w symulacji sieci bezprzewodowych, w tym o braku modelowania zakłóceń elektromagnetycznych od innych urządzeń pracujących w tym samym paśmie. Symulator nie uwzględnia również mechanizmu DFS wymaganego w paśmie 5 GHz ani zaawansowanych funkcji warstwy fizycznej, takich jak MIMO z wieloma strumieniami przestrzennymi, beamforming czy modulacje wyższego rzędu powyżej 64-QAM. Mimo tych ograniczeń Packet Tracer pozostaje wartościowym narzędziem edukacyjnym do nauki podstaw konfiguracji i diagnostyki sieci bezprzewodowych w bezpiecznym i kontrolowanym środowisku wirtualnym.

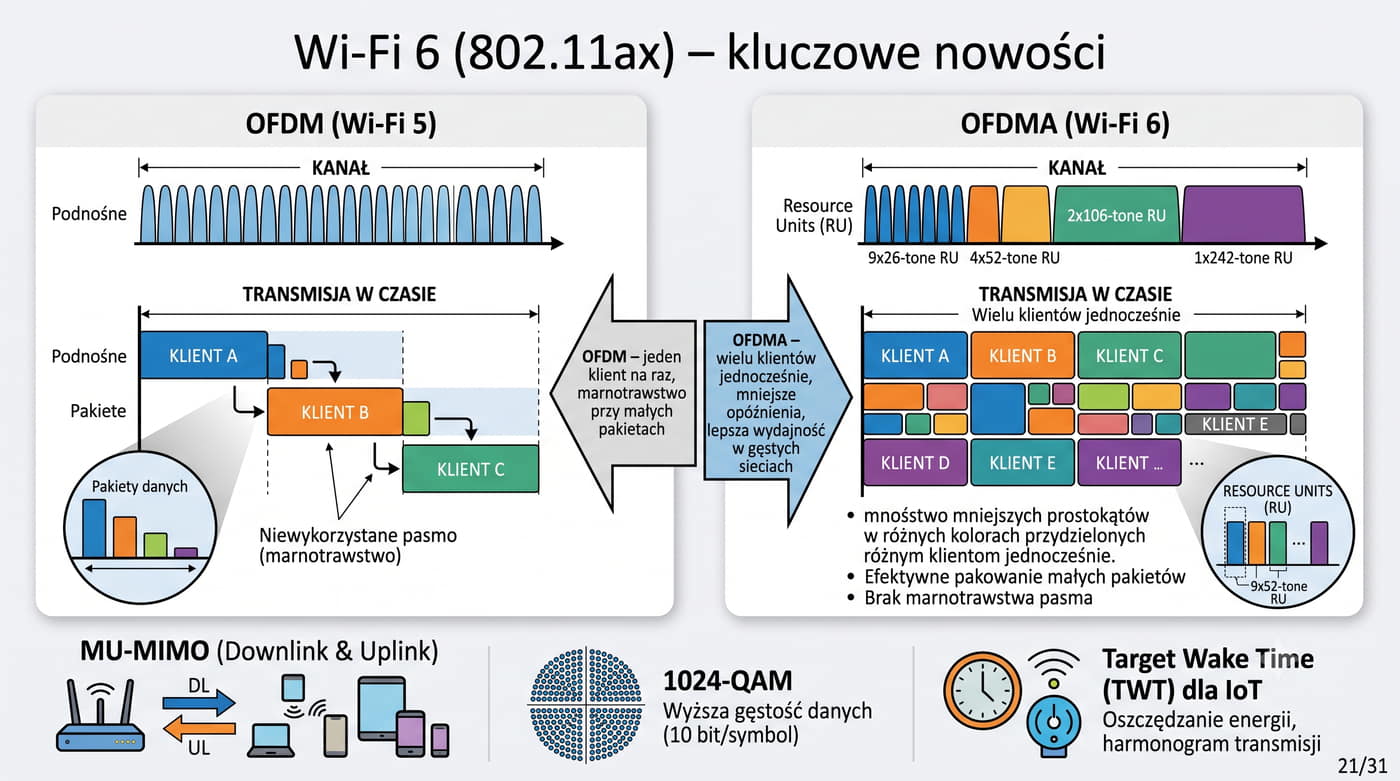
21/31 Wi-Fi 6 (802.11ax) – kluczowe nowości

Wi-Fi 6 (802.11ax) to standard wprowadzony w 2019 roku, zaprojektowany z myślą o wydajności w gęstych sieciach (stadiony, lotniska, biura open-space).

Najważniejszą innowacją jest OFDMA (Orthogonal Frequency Division Multiple Access), które dzieli kanał na mniejsze jednostki zwane Resource Units (RU).

W przeciwieństwie do OFDM (Wi-Fi 5), gdzie cały kanał był przydzielany jednemu klientowi na cały czas transmisji, OFDMA pozwala na jednoczesną transmisję do wielu klientów w różnych częściach kanału.

MU-MIMO (Multi-User MIMO) w Wi-Fi 6 obsługuje jednoczesną komunikację z wieloma klientami zarówno w downlinku (jak Wi-Fi 5), jak i w uplinku.

1024-QAM (Quadrature Amplitude Modulation) zwiększa liczbę bitów na symbol z 8 (256-QAM w Wi-Fi 5) do 10, co daje około 25% wzrost przepustowości.

Target Wake Time (TWT) to mechanizm oszczędzania energii – urządzenia IoT mogą negocjować harmonogram uśpienia i wybudzania, znacznie wydłużając czas pracy na baterii.

OFDMA w standardzie Wi-Fi 6 dzieli kanał na Resource Units o rozmiarach 26, 52, 106, 242, 484 i 996 tonów, co umożliwia elastyczne przydzielanie zasobów widma zarówno klientom wymagającym wąskopasmowych transmisji, jak i szerokopasmowych strumieni danych. Harmonogramowanie w OFDMA odbywa się oddzielnie dla kierunku downlink i uplink, przy czym w uplinku punkt dostępowy przydziela poszczególne RU i synchronizuje nadawanie klientów, eliminując rywalizację o dostęp do medium. Mechanizm BSS Coloring dodaje do nagłówka ramki sześciobitowy identyfikator koloru, umożliwiający odróżnienie ramek własnej sieci od ramek sąsiednich. W ramach Spatial Reuse urządzenie może kontynuować transmisję nawet przy wykryciu zajętości medium przez ramkę o innym kolorze, co znacząco redukuje interferencje w gęstych sieciach. Target Wake Time w konfiguracji Wi-Fi 6 Halow i zastosowaniach IoT pozwala punktowi dostępowemu negocjować z klientem harmonogram uśpienia i wybudzania, co umożliwia wielomiesięczną pracę urządzeń bateryjnych przy minimalnym narzucie sygnalizacyjnym.

W praktycznych testach wydajnościowych Wi-Fi 6 osiąga realne przepustowości od 600 do 1200 Mbps w zależności od konfiguracji kanałów i liczby strumieni MIMO, podczas gdy Wi-Fi 5 w analogicznych warunkach oferuje od 300 do 600 Mbps. Technologia OFDMA w połączeniu z MU-MIMO w obu kierunkach transmisji pozwala na efektywniejsze wykorzystanie dostępnego widma w porównaniu z czysto kontencyjnym dostępem stosowanym we wcześniejszych standardach. Wi-Fi 6 wprowadza również ulepszone zarządzanie energią i transmisją dla urządzeń IoT, co czyni ten standard bardziej uniwersalnym niż poprzednie generacje.

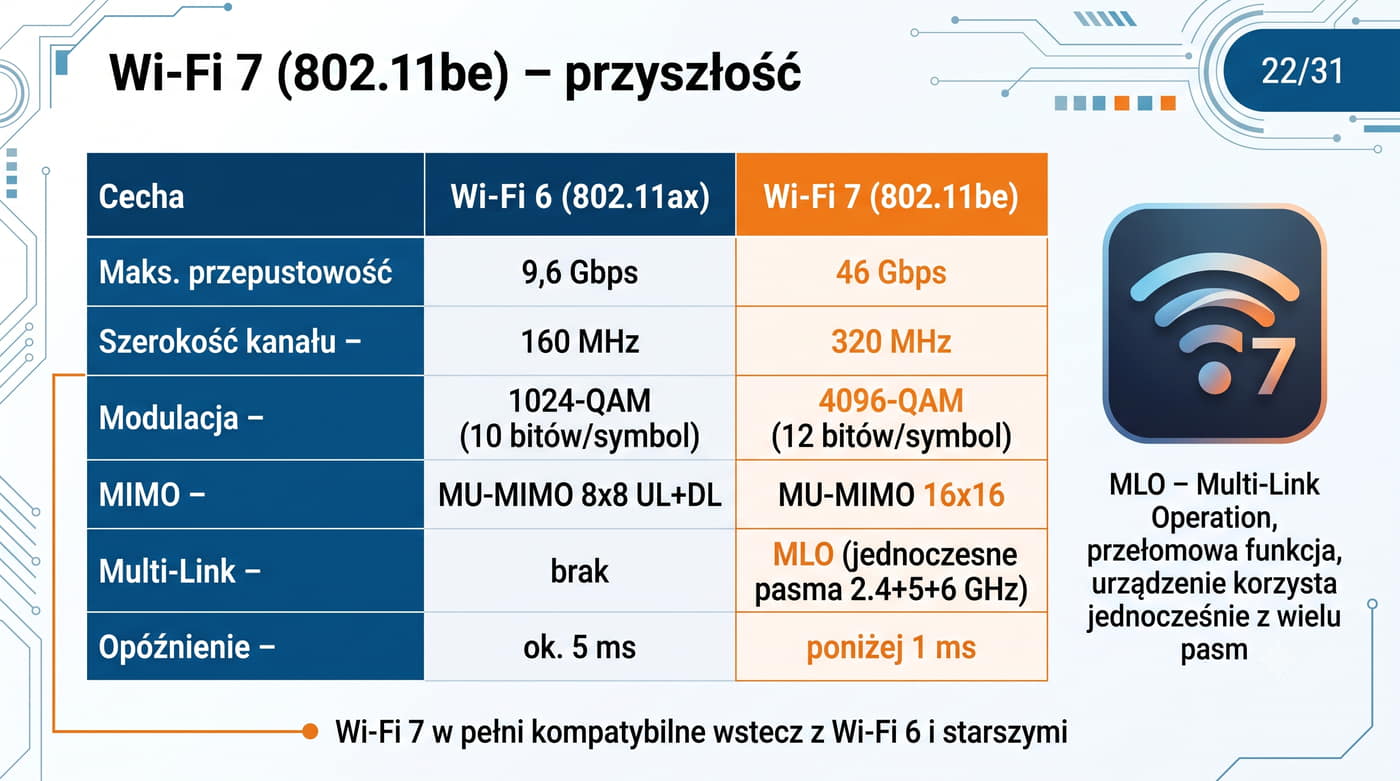
22/31 Wi-Fi 7 (802.11be) – przyszłość
Najważniejsze ulepszenia w porównaniu do Wi-Fi 6 to: podwojona szerokość kanału do 320 MHz (z 160 MHz), co pozwala na przesyłanie dwukrotnie więcej danych w jednej transmisji, oraz 4096-QAM (z 1024-QAM), co daje 12 bitów na symbol – wzrost o 20% w stosunku do Wi-Fi 6.

Wi-Fi 7 (802.11be), zatwierdzony w 2024 roku, to kolejny krok w ewolucji sieci bezprzewodowych.

Multi-Link Operation (MLO) to przełomowa funkcja – urządzenie może jednocześnie korzystać z wielu pasm (2,4, 5, 6 GHz) do jednej sesji, co zwiększa przepustowość i niezawodność.

Teoretyczna maksymalna prędkość Wi-Fi 7 wynosi do 46 Gbps, co zbliża się do szybkości przewodowego Ethernetu 40GbE.

Wi-Fi 7 jest w pełni kompatybilne wstecz z Wi-Fi 6 i starszymi standardami.

Multi-Link Operation w standardzie Wi-Fi 7 umożliwia urządzeniom jednoczesną transmisję danych w wielu pasmach częstotliwości, a tryb STR pozwala na niezależne nadawanie i odbiór na każdym z łączy, podczas gdy eMLSR umożliwia odbiór na wielu łączach przy nadawaniu tylko na jednym, co optymalizuje wykorzystanie widma przy ograniczeniach sprzętowych. Modulacja 4096-QAM przenosi 12 bitów na symbol, co daje dwudziestoprocentowy wzrost przepustowości w stosunku do 1024-QAM stosowanego w Wi-Fi 6, jednak wymaga znacznie wyższego stosunku sygnału do szumu rzędu co najmniej 35 dB do stabilnej pracy przy maksymalnych szybkościach transmisji. Kanały 320 MHz w paśmie 6 GHz podwajają szerokość dostępną w poprzednim standardzie, ale ich praktyczne wykorzystanie zależy od lokalnych regulacji prawnych i dostępności wolnego widma w danym regionie. Mechanizm Puncturing pozwala na wybiórcze wyłączanie podnośnych w przypadku zajętości części widma przez inne usługi lub interferencje, co umożliwia kontynuację transmisji na szerokim kanale bez konieczności przełączania na węższe pasmo. Retransmisja danych na wielu łączach jednocześnie zwiększa niezawodność transmisji w przypadku zakłóceń na jednym z pasm oraz skraca czas potrzebny na odzyskanie utraconych pakietów.

Wi-Fi 7 stanowi odpowiedź na rosnące wymagania aplikacji takich jak rzeczywistość rozszerzona, strumieniowanie wideo w rozdzielczości 8K i zdalna chirurgia, które potrzebują przepustowości rzędu kilkudziesięciu gigabitów na sekundę i opóźnień poniżej jednej milisekundy. Technologia MLO w połączeniu z szerokimi kanałami i zaawansowaną modulacją czyni Wi-Fi 7 realną konkurencją dla przewodowych interfejsów sieciowych w zastosowaniach profesjonalnych, choć wymaga całkowicie nowej infrastruktury sprzętowej po stronie zarówno punktów dostępowych, jak i klientów.

23/31 Mesh Wi-Fi – sieć kratowa

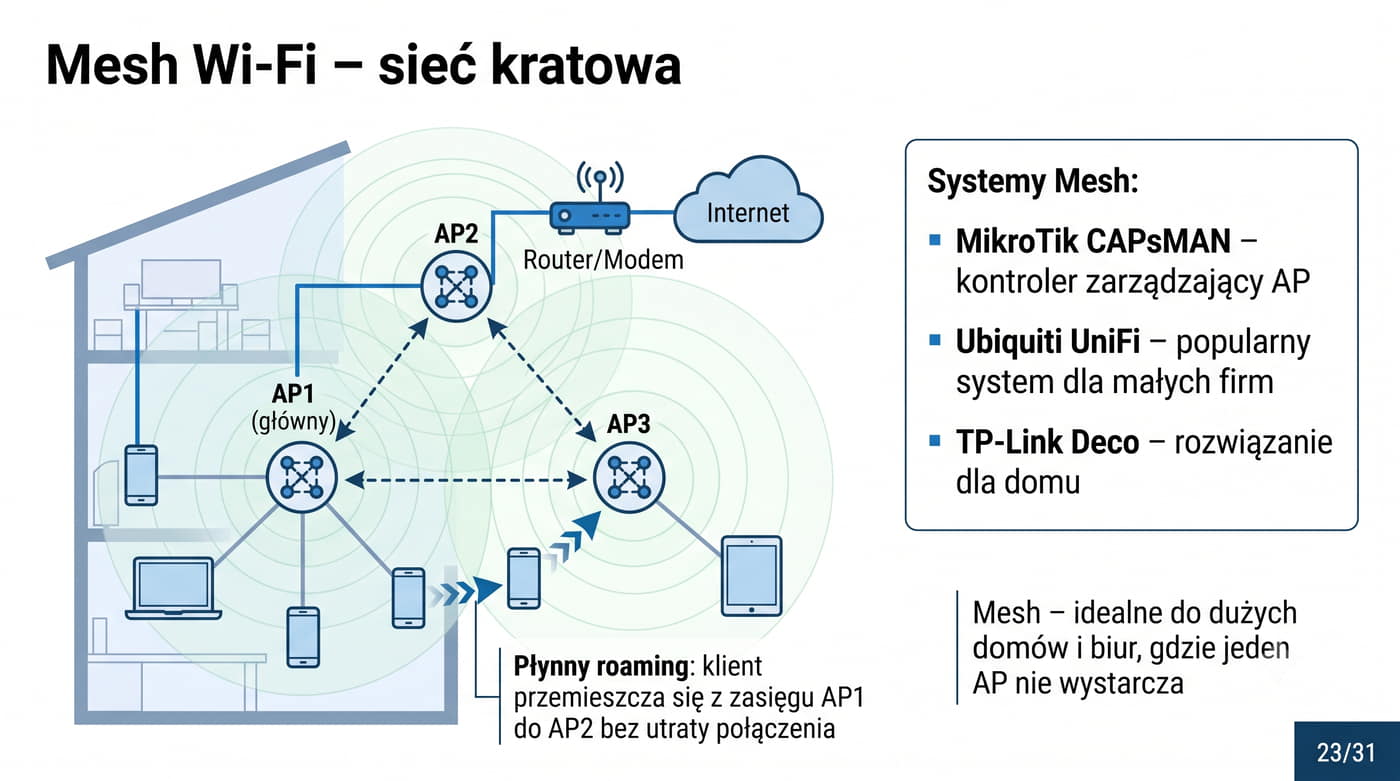
Sieć Mesh (kratowa) to architektura, w której wiele punktów dostępowych komunikuje się między sobą, tworząc jednolitą sieć Wi-Fi.

W przeciwieństwie do tradycyjnych AP pracujących niezależnie, AP w sieci Mesh współpracują, zapewniając płynny roaming – klient automatycznie przełącza się do AP z najlepszym sygnałem bez utraty połączenia.

Rozwiązania Mesh różnią się sposobem komunikacji między AP.

Backhaul może być przewodowy (Ethernet) lub bezprzewodowy (dedykowane pasmo lub współdzielone z klientami).

Przykłady systemów Mesh: MikroTik CAPsMAN (Controlled Access Point system Manager) – kontroler zarządzający AP; Ubiquiti UniFi – popularny system dla małych firm; TP-Link Deco – rozwiązanie dla domu.

Sieć Mesh jest idealna do dużych domów, biur i obiektów, gdzie jeden AP nie zapewnia wystarczającego pokrycia.

Protokół IEEE 802.11s definiuje architekturę sieci kratowej Mesh, w której węzły komunikują się za pomocą protokołu HWMP, będącego hybrydą routingu proaktywnego i reaktywnego, co umożliwia automatyczne wykrywanie topologii i wybór optymalnej ścieżki transmisji między węzłami. W przeciwieństwie do tradycyjnego repeatera, który retransmituje sygnał z jednoczesną utratą około pięćdziesięciu procent przepustowości, węzły Mesh wykorzystują dedykowane protokoły routingu oraz mogą komunikować się przez wiele ścieżek, co eliminuje problem degradacji wydajności i zapewnia samonaprawianie sieci w przypadku awarii jednego z węzłów. Standard EasyMesh opracowany przez Wi-Fi Alliance gwarantuje interoperacyjność urządzeń Mesh różnych producentów, co umożliwia budowanie spójnych sieci kratowych z mieszanego sprzętu bez utraty funkcjonalności. Topologie Mesh mogą przybierać formę gwiazdy z centralnym węzłem głównym, drzewa z hierarchicznym połączeniem węzłów lub pełnej siatki, w której każdy węzeł łączy się z wieloma sąsiadami, co zapewnia najwyższą odporność na awarie, ale wymaga największej liczby połączeń.

Systemy tri-band Mesh wykorzystują trzy pasma częstotliwości, z czego jedno jest dedykowane wyłącznie do komunikacji backhaul między węzłami, co eliminuje rywalizację o widmo między transmisją szkieletową a obsługą klientów i znacząco podnosi wydajność całej sieci. Rozwiązania Mesh znajdują zastosowanie w dużych domach jednorodzinnych, biurach open space, hotelach i magazynach, gdzie pojedynczy punkt dostępowy nie jest w stanie zapewnić równomiernego pokrycia sygnałem. Płynny roaming między węzłami Mesh jest możliwy dzięki scentralizowanemu zarządzaniu informacjami o klientach i mechanizmowi Fast BSS Transition, co jest kluczowe dla aplikacji czasu rzeczywistego, takich jak VoIP i wideokonferencje. Nowoczesne systemy Mesh oferują również zaawansowane funkcje zarządzania ruchem i priorytetyzacji, które automatycznie dostosowują alokację pasma do bieżących potrzeb użytkowników.

24/31 Diagnostyka sieci Wi-Fi
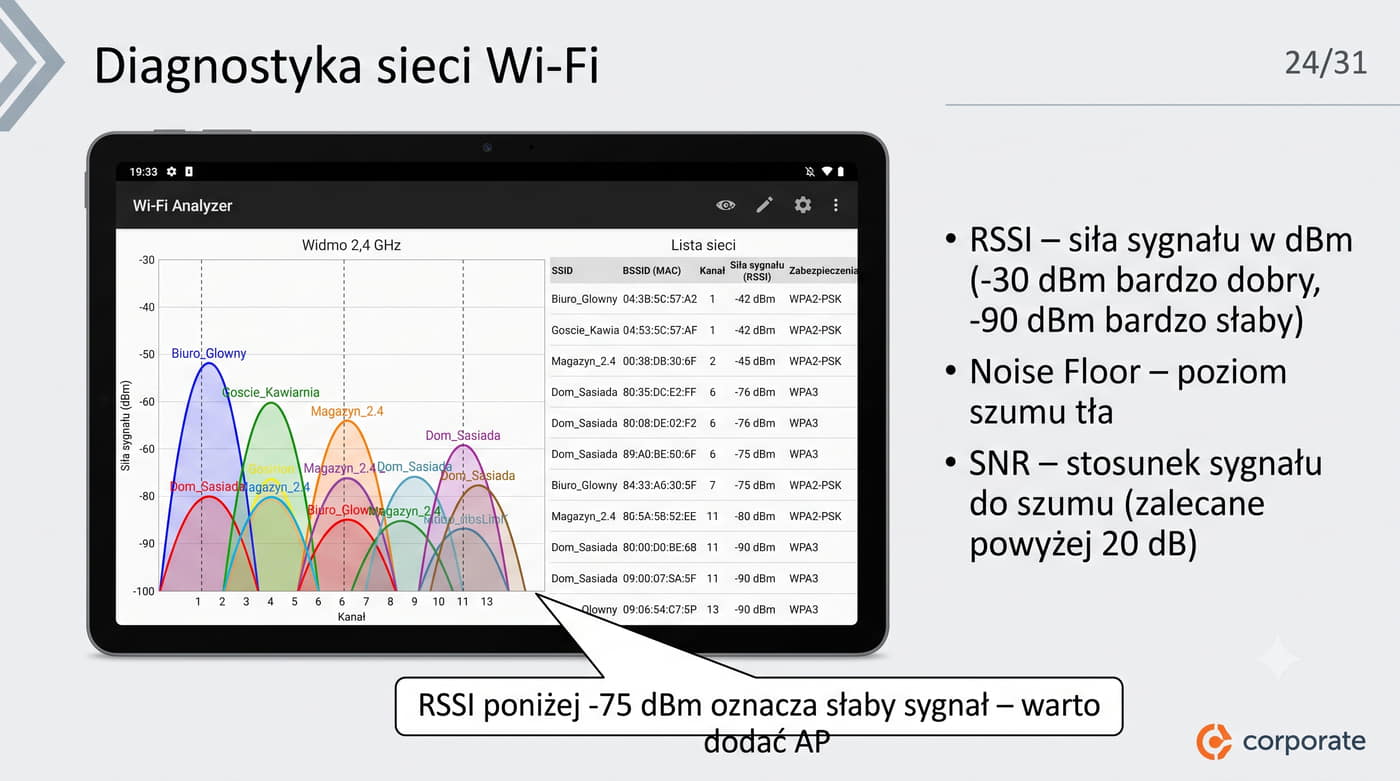
Wskazówka: RSSI poniżej -75 dBm oznacza słaby sygnał – warto rozważyć dodanie AP lub zmianę lokalizacji. SNR poniżej 15 dB wskazuje na silne zakłócenia.
Kluczowe parametry diagnostyczne to: RSSI (Received Signal Strength Indicator) – siła sygnału w dBm (wartości od -30 dBm dla bardzo dobrego do -90 dBm dla bardzo słabego sygnału).

Noise Floor – poziom szumu tła.

Diagnostyka sieci Wi-Fi rozpoczyna się od skanowania dostępnych sieci i analizy zajętości kanałów.

W RouterOS (wersja 6.x) służy do tego polecenie /interface wireless scan wlan1, które wyświetla listę AP w zasięgu z informacją o SSID, adresie MAC, sile sygnału, kanale i zabezpieczeniach. Uwaga: w RouterOS 7.x składnia zmieniła się na /interface wifi scan wlan1.

SNR (Signal-to-Noise Ratio) – stosunek sygnału do szumu, im wyższy, tym lepsza jakość łącza (zalecane powyżej 20 dB).

Narzędzia takie jak Wi-Fi Analyzer (Android), inSSIDer, Wireshark pozwalają na wizualizację widma i identyfikację zakłóceń.

Narzędzie Wireshark umożliwia przechwytywanie i szczegółową analizę ramek 802.11, a odpowiednie filtry wyświetlania pozwalają na wyizolowanie określonych typów ramek zarządczych, kontrolnych i danych w celu identyfikacji problemów z autoryzacją lub retransmisjami. Aplikacja Wi-Fi Analyzer w systemie Android przeprowadza analizę widma radiowego, przedstawiając graficznie zajętość kanałów w poszczególnych pasmach i ułatwiając wybór optymalnego kanału dla punktu dostępowego. Ekahau HeatMapper to profesjonalne narzędzie do site survey, które na podstawie pomiarów siły sygnału w różnych punktach tworzy mapę cieplną pokrycia sieci, umożliwiając identyfikację martwych stref i optymalizację rozmieszczenia AP. Do kluczowych wskaźników diagnostycznych należą RSSI określający siłę sygnału w decybelach, SNR opisujący stosunek sygnału do szumu, Noise Floor jako poziom szumu tła oraz Channel Utilization wyrażający procentowy czas zajętości kanału. Interpretacja tych wskaźników wymaga uwzględnienia specyfiki środowiska i rodzaju aplikacji, ponieważ wartości akceptowalne dla poczty elektronicznej mogą być niewystarczające dla transmisji wideo w wysokiej rozdzielczości.

Test przepustowości z użyciem iPerf3 w trybie TCP pozwala zmierzyć maksymalną osiągalną prędkość transmisji w sieci, podczas gdy tryb UDP umożliwia ocenę strat pakietów i fluktuacji opóźnienia, co jest szczególnie istotne dla aplikacji czasu rzeczywistego. Wysoki poziom retransmisji ramek oraz błędy CRC w przechwyconych pakietach świadczą o złej jakości łącza radiowego, wynikającej z interferencji, zbyt słabego sygnału lub przeciążenia kanału, i stanowią podstawę do podjęcia działań naprawczych. Regularne wykonywanie testów diagnostycznych i porównywanie wyników z historycznymi pomiarami pozwala na szybkie wykrycie degradacji wydajności sieci i identyfikację źródła problemów.

25/31 Dobre praktyki w sieciach Wi-Fi

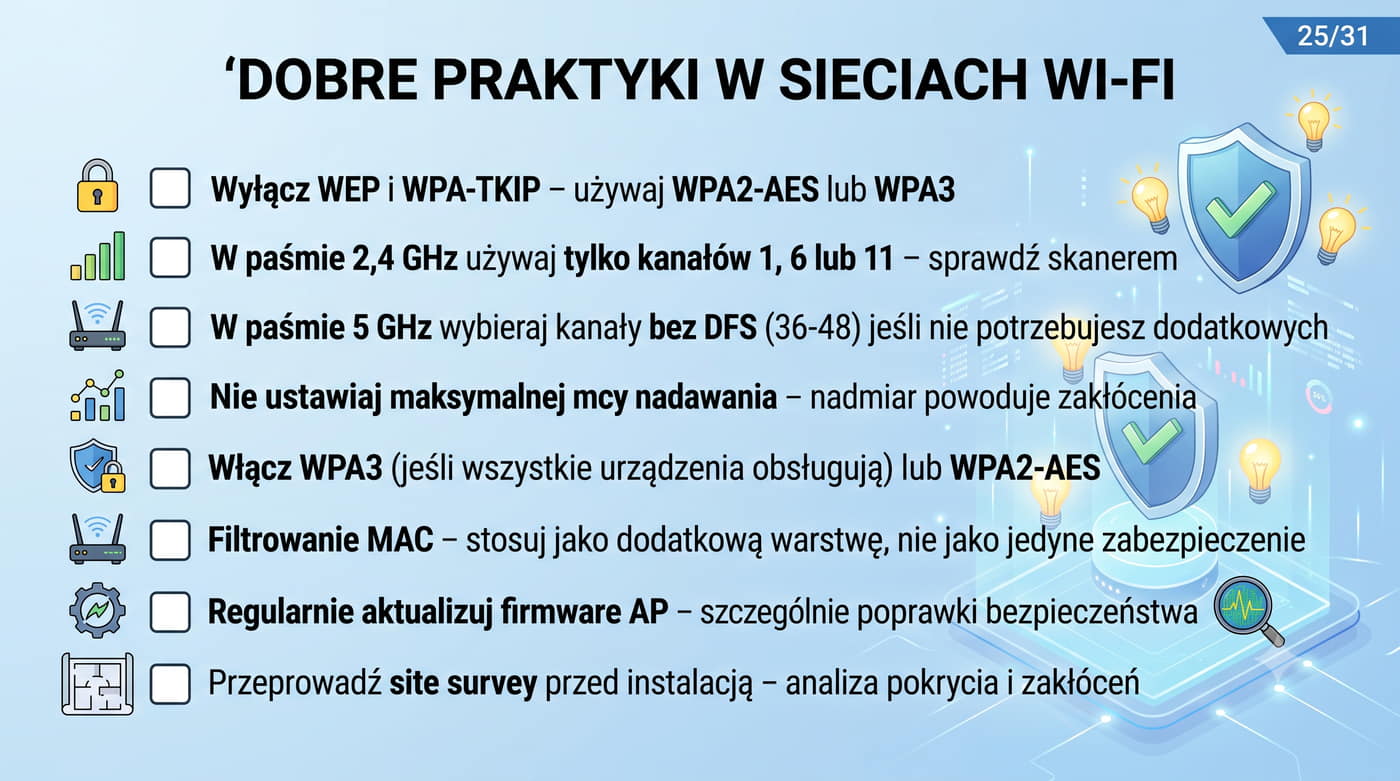
Wyłącz WEP i WPA-TKIP.

Lista dobrych praktyk przy konfiguracji sieci Wi-Fi.

Wybór kanału: w paśmie 2,4 GHz używaj wyłącznie kanałów 1, 6 lub 11 – sprawdź skanerem, który jest najmniej zajęty.

W paśmie 5 GHz wybieraj kanały bez DFS (36-48), chyba że potrzebujesz dodatkowych kanałów.

Ustawienie mocy nadawania: nie ustawiaj maksymalnej mocy, jeśli nie jest to konieczne – nadmierna moc powoduje zakłócenia u sąsiadów i może pogorszyć działanie sieci.

Bezpieczeństwo: włącz WPA3 (jeśli wszystkie urządzenia je obsługują) lub WPA2-AES.

Filtrowanie MAC stosuj jako dodatkową warstwę, ale nie jako jedyne zabezpieczenie – adres MAC można łatwo zmienić.

Regularnie aktualizuj firmware AP, szczególnie w kontekście poprawek bezpieczeństwa.

Profesjonalny site survey rozpoczyna się od analizy dokumentacji budynku i określenia wymagań dotyczących pokrycia sygnałem oraz przepustowości w poszczególnych strefach, a następnie obejmuje pomiary siły sygnału w wielu punktach przy użyciu dedykowanych narzędzi programowych i sprzętowych. Wyniki pomiarów pozwalają na identyfikację martwych stref, w których sygnał jest zbyt słaby, oraz obszarów nadmiernego pokrycia, gdzie dochodzi do interferencji między sąsiednimi punktami dostępowymi, co umożliwia optymalizację rozmieszczenia AP. Systemy zarządzania zasobami radiowymi w kontrolerowych sieciach Wi-Fi automatycznie dostosowują kanały i moc nadawania do bieżących warunków radiowych, minimalizując interferencje i zapewniając równomierne obciążenie punktów dostępowych bez ręcznej interwencji administratora. Zaawansowane algorytmy RRM analizują również obciążenie poszczególnych AP i mogą dynamicznie przenosić klientów do mniej obciążonych punktów dostępowych w celu optymalizacji wydajności.

Mechanizm WMM zdefiniowany w standardzie 802.11e wprowadza cztery kategorie dostępu dla ruchu o różnym priorytecie, gdzie AC_VO obsługuje transmisje głosowe z najwyższym priorytetem i najmniejszym opóźnieniem, AC_VI obsługuje strumienie wideo, AC_BE odpowiada domyślnemu ruchowi best-effort, a AC_BK przetwarza dane o niskim priorytecie. Regularne aktualizacje firmware punktów dostępowych są niezbędne nie tylko dla łatania podatności bezpieczeństwa, ale także dla uzyskania dostępu do nowych funkcji i poprawy stabilności działania urządzeń w zmieniającym się środowisku radiowym. Wdrożenie polityki regularnych audytów bezpieczeństwa i aktualizacji oprogramowania stanowi podstawę utrzymania wydajnej i bezpiecznej sieci bezprzewodowej w dłuższej perspektywie czasowej. Właściwe zarządzanie jakością usług oraz systematyczna konserwacja infrastruktury sieciowej przekładają się bezpośrednio na satysfakcję użytkowników i niezawodność działania aplikacji biznesowych.

26/31 Podsumowanie bloku III – WLAN (1/2)
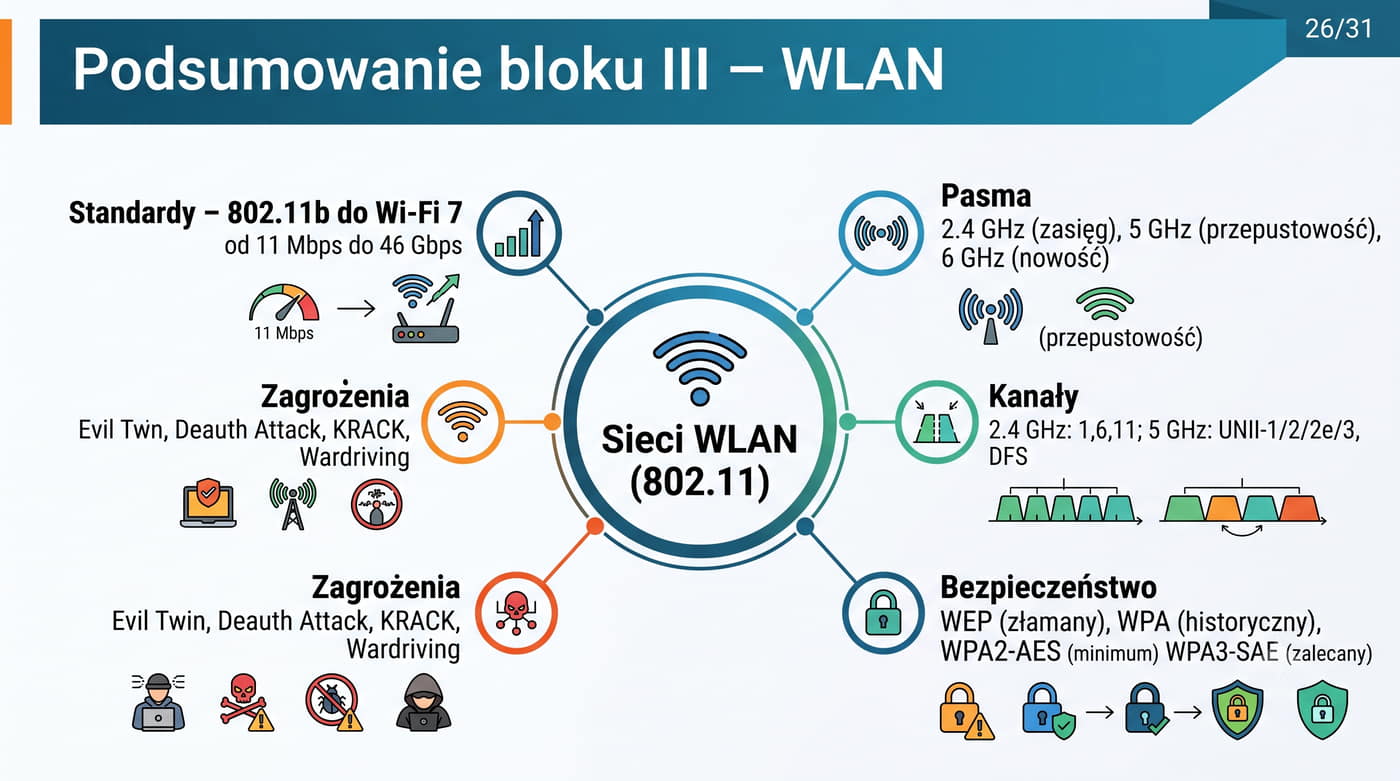
  • Standardy 802.11: od 1-2 Mbps (802.11, 1997) do 46 Gbps (802.11be / Wi-Fi 7).
  • Pasma: 2,4 GHz (zasięg), 5 GHz (przepustowość), 6 GHz (nowość w Wi-Fi 6E/7).
  • Kanały w 2,4 GHz: tylko 1, 6, 11 nie nakładają się.
  • Bezpieczeństwo: WPA2 (AES-CCMP) to minimum, WPA3 (SAE) to zalecany standard.
  • Zagrożenia: Evil Twin, Deauth Attack, KRACK – ochrona poprzez aktualizacje i szyfrowanie.
  • Diagnostyka: RSSI, SNR, skanowanie kanałów – kluczowe dla optymalizacji sieci.

Wiedza o sieciach bezprzewodowych stanowi dziś nieodzowny element warsztatu każdego specjalisty IT, ponieważ zdecydowana większość urządzeń końcowych łączy się z siecią za pomocą Wi-Fi. Znajomość standardów 802.11 i umiejętność rozróżniania poszczególnych generacji Wi-Fi to podstawa przy projektowaniu niezawodnych i wydajnych sieci bezprzewodowych. Zrozumienie propagacji sygnału radiowego oraz umiejętność doboru odpowiedniego pasma częstotliwości do konkretnych warunków środowiskowych decydują o sukcesie wdrożenia i satysfakcji użytkowników końcowych.

Ewolucja Wi-Fi od standardu 802.11n z technologią MIMO do najnowszego Wi-Fi 7 z kanałami 320 MHz i modulacją 4096-QAM diametralnie zmieniła architekturę sieci korporacyjnych. Gęste rozmieszczenie punktów dostępowych zarządzanych centralnie przez kontrolery WLC pozwala na osiągnięcie przepustowości zbliżonych do sieci przewodowych. Coraz częściej sieci bezprzewodowe stają się podstawowym medium transmisyjnym w biurach, a Ethernet rezerwuje się wyłącznie dla serwerów i urządzeń infrastrukturalnych.

Projektanci sieci muszą uwzględniać nie tylko bieżące potrzeby użytkowników, ale także przewidywać rozwój technologii w perspektywie najbliższych lat. Inwestycja w znajomość zagadnień związanych z WLAN zwraca się wielokrotnie w postaci optymalnie zaprojektowanej i bezpiecznej infrastruktury sieciowej. Świadome projektowanie sieci bezprzewodowej wymaga dziś interdyscyplinarnej wiedzy łączącej fizykę propagacji fal z praktycznymi aspektami konfiguracji sprzętu.

27/31 Podsumowanie bloku III – WLAN (2/2)
Kluczowe innowacje to MIMO, MU-MIMO, OFDMA, kanały 320 MHz i 4096-QAM.
Bezpieczeństwo Wi-Fi przeszło długą drogę od całkowicie złamanego WEP przez WPA-TKIP do WPA2-AES (obecne minimum) i WPA3-SAE (zalecany standard). Świadomość zagrożeń (Evil Twin, KRACK, deauth) i stosowanie dobrych praktyk (wybór kanału, odpowiednia moc, aktualizacje) są kluczowe dla utrzymania bezpiecznej i wydajnej sieci bezprzewodowej.

Sieci bezprzewodowe WLAN oparte na standardzie IEEE 802.11 (Wi-Fi) ewoluowały od przepustowości 1-2 Mbps (1997) do 46 Gbps (Wi-Fi 7, 2024).

Wybór pasma (2,4/5/6 GHz) zależy od wymaganego zasięgu i przepustowości.

Bezpieczeństwo sieci bezprzewodowych to zagadnienie, które nigdy nie traci na aktualności, ponieważ każdego dnia odkrywane są nowe podatności i wektory ataku. W żadnym wypadku nie można traktować zabezpieczenia Wi-Fi jako jednorazowej czynności konfiguracyjnej wykonywanej podczas uruchamiania punktu dostępowego. Jest to ciągły proces wymagający regularnych przeglądów ustawień, aktualizacji oprogramowania i monitorowania ruchu sieciowego pod kątem anomalii.

Audyty bezpieczeństwa sieci bezprzewodowej powinny być przeprowadzane cyklicznie, z wykorzystaniem zarówno narzędzi do skanowania widma, jak i zaawansowanych systemów wykrywania intruzów. Monitoring parametrów radiowych i analiza logów z punktów dostępowych pozwalają na wczesne wykrycie prób nieautoryzowanego dostępu. Administrator sieci musi być świadomy, że zagrożenia ewoluują razem z technologiami zabezpieczeń, a to co było bezpieczne rok temu, dziś może być podatne na atak.

Ciągłe doskonalenie wiedzy o nowych zagrożeniach i mechanizmach obronnych to obowiązek każdego administratora odpowiedzialnego za utrzymanie sieci bezprzewodowej. Warto śledzić raporty bezpieczeństwa publikowane przez organizacje takie jak CERT, a także brać udział w szkoleniach i webinariach poświęconych tematyce bezpieczeństwa WLAN. Tylko proaktywne podejście do bezpieczeństwa pozwala na skuteczną ochronę danych i zachowanie ciągłości działania sieci.

28/31 Porównanie – sieć przewodowa vs bezprzewodowa
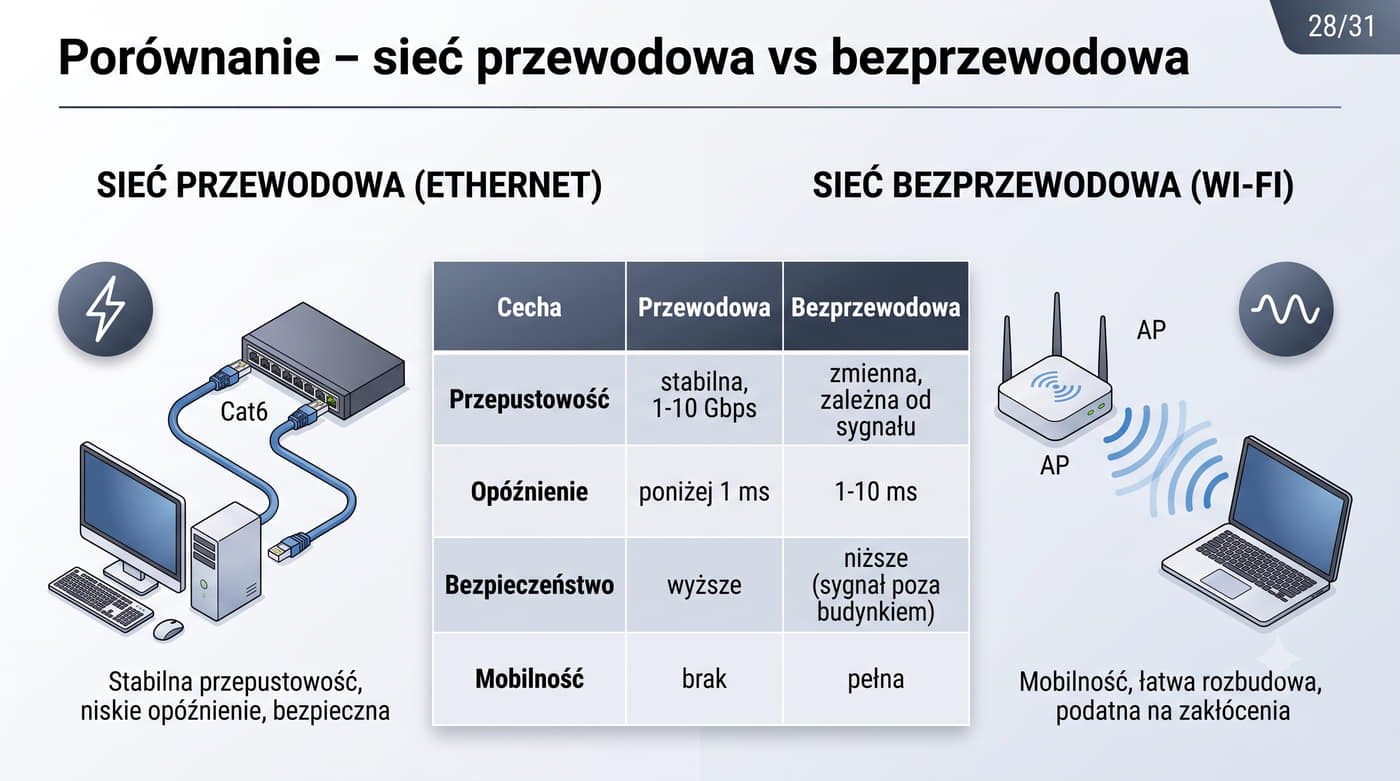
CechaSieć przewodowa (Ethernet)Sieć bezprzewodowa (Wi-Fi)
PrzepustowośćStabilna, 1-10 Gbps (Cat5e-Cat6a)Zmienna, zależna od sygnału i zakłóceń
OpóźnienieBardzo niskie (< 1 ms w segmencie LAN)Wyższe (1-10 ms, zależne od warunków)
ZakłóceniaBrak (kabel ekranowany)Występują (ściany, inne sieci, urządzenia)
BezpieczeństwoWyższe – wymaga fizycznego dostępuNiższe – sygnał propaguje się poza budynek
MobilnośćBrak – kabel ograniczaPełna – swoboda przemieszczania się
Koszt instalacjiWyższy (okablowanie, robocizna)Niższy (brak kabli)

Dla mobilności i wygody – Wi-Fi.

Wybór między siecią przewodową a bezprzewodową zależy od wymagań.

Dla aplikacji wymagających niskiego opóźnienia i stabilnej przepustowości (gaming, streaming 4K, VoIP) zalecany jest Ethernet.

W praktyce sieci hybrydowe łączą zalety obu technologii.

Opóźnienie w sieciach komputerowych składa się z czterech podstawowych składowych: opóźnienia propagacji związanego z czasem rozchodzenia się sygnału w medium, opóźnienia transmisji wynikającego z prędkości nadawania interfejsu, opóźnienia kolejkowania w buforach urządzeń sieciowych oraz opóźnienia przetwarzania w procesorach przełączników i routerów. W sieciach bezprzewodowych szczególnie istotne jest opóźnienie kolejkowania, które może znacząco wzrosnąć w przypadku rywalizacji wielu klientów o dostęp do medium. Zjawisko jitter, czyli zmienność opóźnienia w czasie, jest znacznie bardziej widoczne w Wi-Fi niż w Ethernetze ze względu na mechanizm CSMA/CA i zmienne warunki propagacji.

Aplikacje czasu rzeczywistego, takie jak VoIP, gaming sieciowy i przetwarzanie strumieni w VR, stawiają przed siecią szczególne wymagania dotyczące stabilności opóźnienia. Nawet niewielkie skoki jittera w sieci Wi-Fi mogą powodować zniekształcenia dźwięku w rozmowach VoIP lub opóźnienia w transmisji danych w grach online. Z tego powodu w zastosowaniach profesjonalnych często decyduje się na podłączenie kluczowych urządzeń przewodowo, rezerwując łączność bezprzewodową dla urządzeń mobilnych.

Porównując koszty utrzymania obu rozwiązań, należy wziąć pod uwagę zarówno wydatki inwestycyjne CAPEX, jak i koszty operacyjne OPEX. Sieć przewodowa wymaga wyższych nakładów początkowych na okablowanie strukturalne i roboty budowlane, ale w dłuższej perspektywie cechuje się niższymi kosztami utrzymania i dłuższą żywotnością infrastruktury. Sieć bezprzewodowa generuje niższe koszty początkowe, ale wymaga częstszych modernizacji sprzętu i większego nakładu pracy przy optymalizacji i diagnostyce.

29/31 Pytania kontrolne – WLAN
  1. Jakie są główne różnice między pasmami 2,4 GHz a 5 GHz w kontekście zasięgu, przepustowości i zakłóceń?
  2. Dlaczego w paśmie 2,4 GHz zaleca się używanie wyłącznie kanałów 1, 6 i 11?
  3. Czym różni się WPA2 od WPA3 pod względem mechanizmu uwierzytelniania i szyfrowania?
  4. Co to jest atak Evil Twin i jakie metody ochrony można zastosować?
  5. Jakie są kluczowe zalety Wi-Fi 6 (802.11ax) w porównaniu do Wi-Fi 5 (802.11ac)?
  6. Co to jest OFDMA i jaką przewagę daje w gęstych sieciach Wi-Fi?

Aby skutecznie przygotować się do odpowiedzi na pytania kontrolne z zakresu sieci bezprzewodowych, warto przede wszystkim usystematyzować wiedzę teoretyczną wokół czterech głównych obszarów: standardów i architektury WLAN, konfiguracji urządzeń, bezpieczeństwa oraz diagnostyki. Najlepszym sposobem na utrwalenie materiału jest próba samodzielnego wyjaśnienia każdego z zagadnień własnymi słowami, bez zaglądania do notatek. Wiedza zdobyta w ten sposób zostaje w pamięci na znacznie dłużej niż bierne czytanie slajdów.

Źródłem dodatkowych informacji wartym polecenia jest oficjalna dokumentacja standardu IEEE 802.11, która dostępna jest w formie otwartej na stronie IEEE Xplore. Białe księgi publikowane przez producentów sprzętu, takich jak Cisco, MikroTik czy Ubiquiti, zawierają wiele praktycznych przykładów i studiów przypadku. Warto również sięgać do artykułów branżowych na portalach takich jak Network World, które często omawiają najnowsze trendy i wyzwania w świecie Wi-Fi.

Same studia teoretyczne nie wystarczą, dlatego gorąco zachęcam do samodzielnych eksperymentów w Cisco Packet Tracer, gdzie można bezpiecznie testować różne scenariusze konfiguracyjne. Jeśli macie dostęp do rzeczywistego sprzętu sieciowego, tym lepiej praktyczna konfiguracja punktów dostępowych i klientów Wi-Fi dostarczy bezcennego doświadczenia. Pamiętajcie, że w sieciach bezprzewodowych teoria i praktyka często różnią się od siebie, a umiejętność rozwiązywania realnych problemów zdobywa się tylko poprzez działanie.

30/31 Najważniejsze wnioski
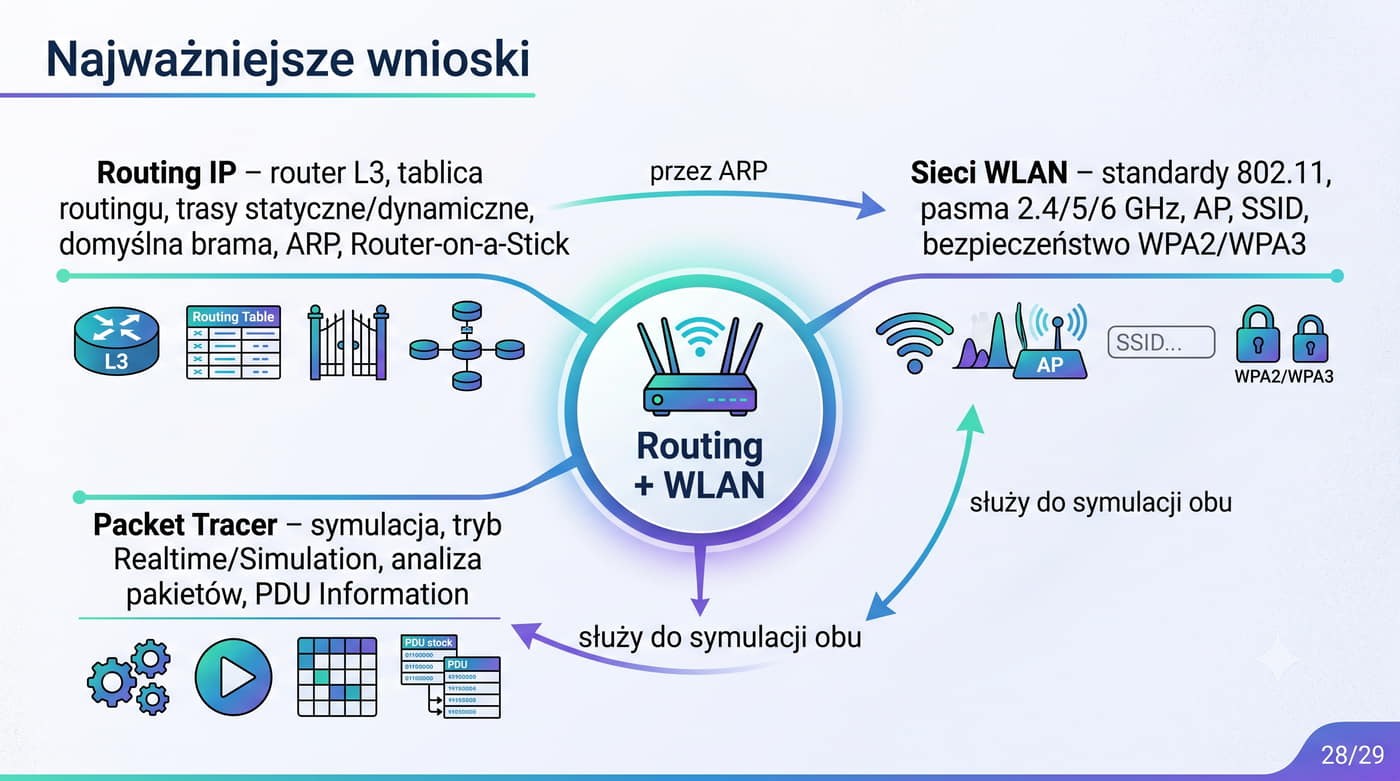
  1. Sieci WLAN (IEEE 802.11) ewoluowały od 1-2 Mbps (802.11, 1997) do 46 Gbps (802.11be / Wi-Fi 7), wykorzystując pasma 2,4, 5 i 6 GHz.
  2. WPA3 (SAE) to najnowszy standard bezpieczeństwa Wi-Fi – odporny na ataki brute-force offline, zalecany we wszystkich nowych sieciach.
  3. Narzędzia takie jak Cisco Packet Tracer umożliwiają bezpieczne symulowanie sieci i dogłębne zrozumienie protokołów sieciowych.

Pierwszy wniosek o ewolucji sieci WLAN od przepustowości 1-2 Mbps do 46 Gbps w ciągu zaledwie trzech dekad pokazuje, jak dynamicznie rozwija się ta dziedzina technologii. Historycznie każda kolejna generacja Wi-Fi wprowadzała nie tylko wyższe prędkości, ale także fundamentalnie nowe mechanizmy dostępu do medium, od prostego DSSS przez OFDM aż po zaawansowane OFDMA. Perspektywy dalszego rozwoju są niezwykle obiecujące, choć wiążą się z narastającymi wyzwaniami natury fizycznej i regulacyjnej.

Drugi wniosek dotyczący WPA3 jako najnowszego standardu bezpieczeństwa wymaga uzupełnienia o kontekst ciągłego wyścigu między twórcami zabezpieczeń a atakującymi. Mimo że SAE skutecznie chroni przed atakami słownikowymi offline, nowe wektory ataku pojawiają się regularnie, wymuszając dalsze prace nad protokołami bezpieczeństwa. W praktyce wdrożenie WPA3 to dopiero początek drogi do bezpiecznej sieci, która wymaga wielowarstwowego podejścia do ochrony.

Trzeci wniosek dotyczący przyszłości Wi-Fi 8, znanego również jako 802.11bn, otwiera fascynującą perspektywę wykorzystania pasma 60 GHz, które oferuje ogromne przepustowości kosztem bardzo krótkiego zasięgu. Integracja sieci Wi-Fi z technologiami komórkowymi 5G i 6G stanie się w najbliższych latach standardem, umożliwiając płynne przełączanie między sieciami w zależności od dostępności i wymagań aplikacji. Dalsze zwiększanie efektywności widmowej poprzez zaawansowane techniki modulacji i inteligentne zarządzanie interferencjami pozostaje kluczowym wyzwaniem dla konstruktorów układów radiowych.

31/31 Podsumowanie

Koniec prezentacji nr 5 – WLAN.

Dziękuję za uwagę.

Prezentacja przedstawiła sieci bezprzewodowe WLAN (IEEE 802.11) – technologię, która stanowi obecnie standardowy sposób dostępu do sieci w domach, biurach i przestrzeni publicznej.

Ewolucja od 802.11b do Wi-Fi 7 przyniosła ogromny wzrost przepustowości, a nowe mechanizmy (OFDMA, MU-MIMO, MLO) czynią Wi-Fi coraz bardziej konkurencyjnym wobec sieci przewodowych.

Bezpieczeństwo pozostaje kluczowym wyzwaniem – stosowanie WPA3 i świadomość zagrożeń to podstawa ochrony sieci bezprzewodowych.

Sieci bezprzewodowe stały się nieodłącznym elementem zarówno codziennego życia, jak i funkcjonowania nowoczesnych przedsiębiorstw, zmieniając sposób, w jaki pracujemy, komunikujemy się i korzystamy z rozrywki. Dynamiczny rozwój technologii Wi-Fi sprawia, że sieci bezprzewodowe coraz częściej zastępują tradycyjny Ethernet w wielu zastosowaniach biurowych i przemysłowych. Trend ten będzie się nasilał wraz z upowszechnianiem się Wi-Fi 7 i przyszłych standardów oferujących przepustowości porównywalne z szybkimi łączami przewodowymi.

Wykorzystanie sztucznej inteligencji i uczenia maszynowego w zarządzaniu sieciami Wi-Fi otwiera zupełnie nowe możliwości w zakresie automatycznej optymalizacji parametrów transmisji i przewidywania awarii. Technologia Wi-Fi Sensing, pozwalająca na wykrywanie ruchu i obecności ludzi za pomocą analizy zmian sygnału radiowego, znajduje zastosowanie w inteligentnych budynkach i systemach bezpieczeństwa. Te innowacje pokazują, że potencjał sieci bezprzewodowych wykracza daleko poza prostą transmisję danych.

Zachęcam do dalszego zgłębiania wiedzy o sieciach bezprzewodowych poprzez zdobywanie profesjonalnych certyfikatów, takich jak CCNA Wireless od Cisco czy MTCWE od MikroTika. Inwestycja w rozwój kompetencji w dziedzinie WLAN to jedna z najlepszych decyzji zawodowych, jaką może podjąć początkujący specjalista IT. Życzę powodzenia w dalszej nauce i satysfakcji z rozwijania umiejętności w tej fascynującej dziedzinie informatyki.