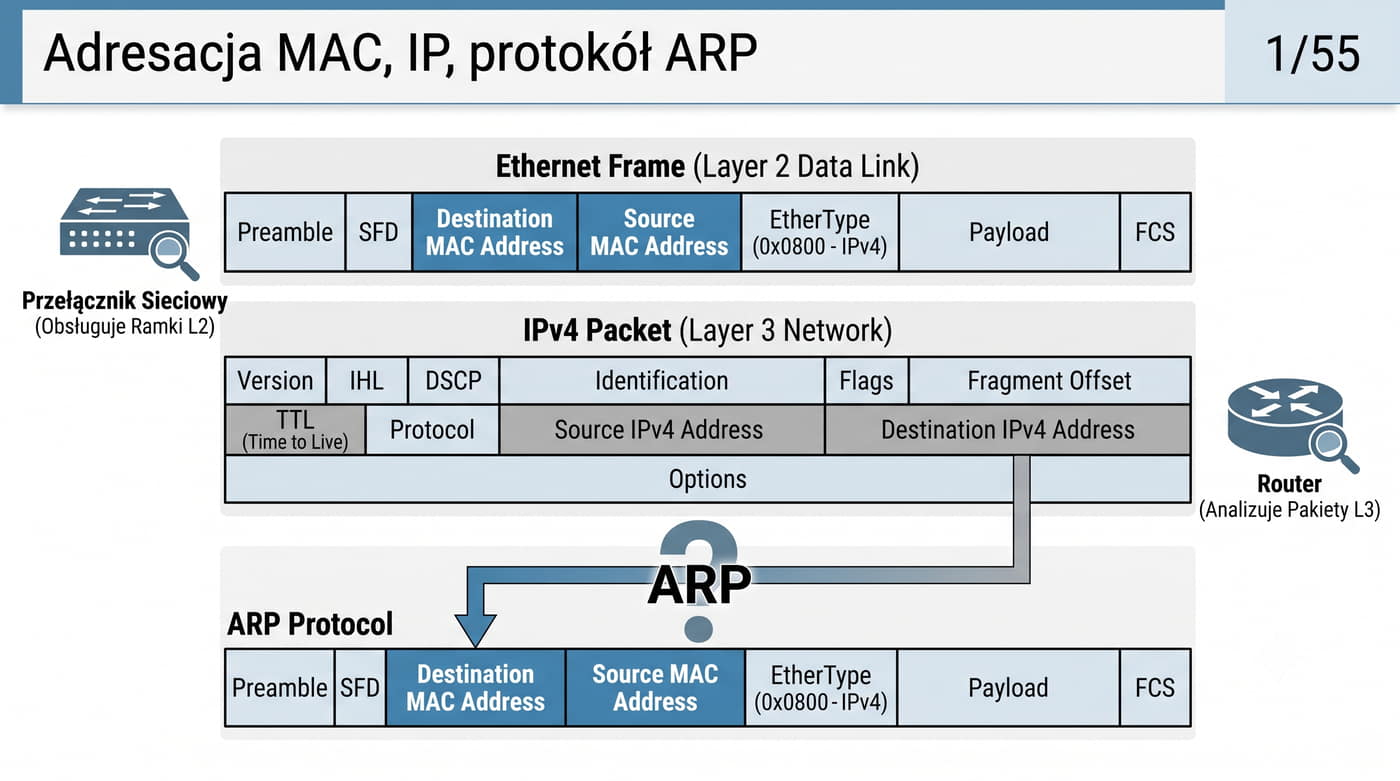
1/55 Adresacja MAC, IP, protokół ARP

Fundamenty adresacji w sieciach Ethernet i IPv4

Przedmiot: Sieci komputerowe – wykład 3

Prezentacja dogłębnie omawia budowę adresu MAC (48 bitów, OUI, bity I/G i U/L), adresację IPv4 (32 bity, klasy, CIDR, maska, podział na podsieci) oraz protokół ARP – budowę pakietu, sekwencję Request/Reply, tablicę ARP.

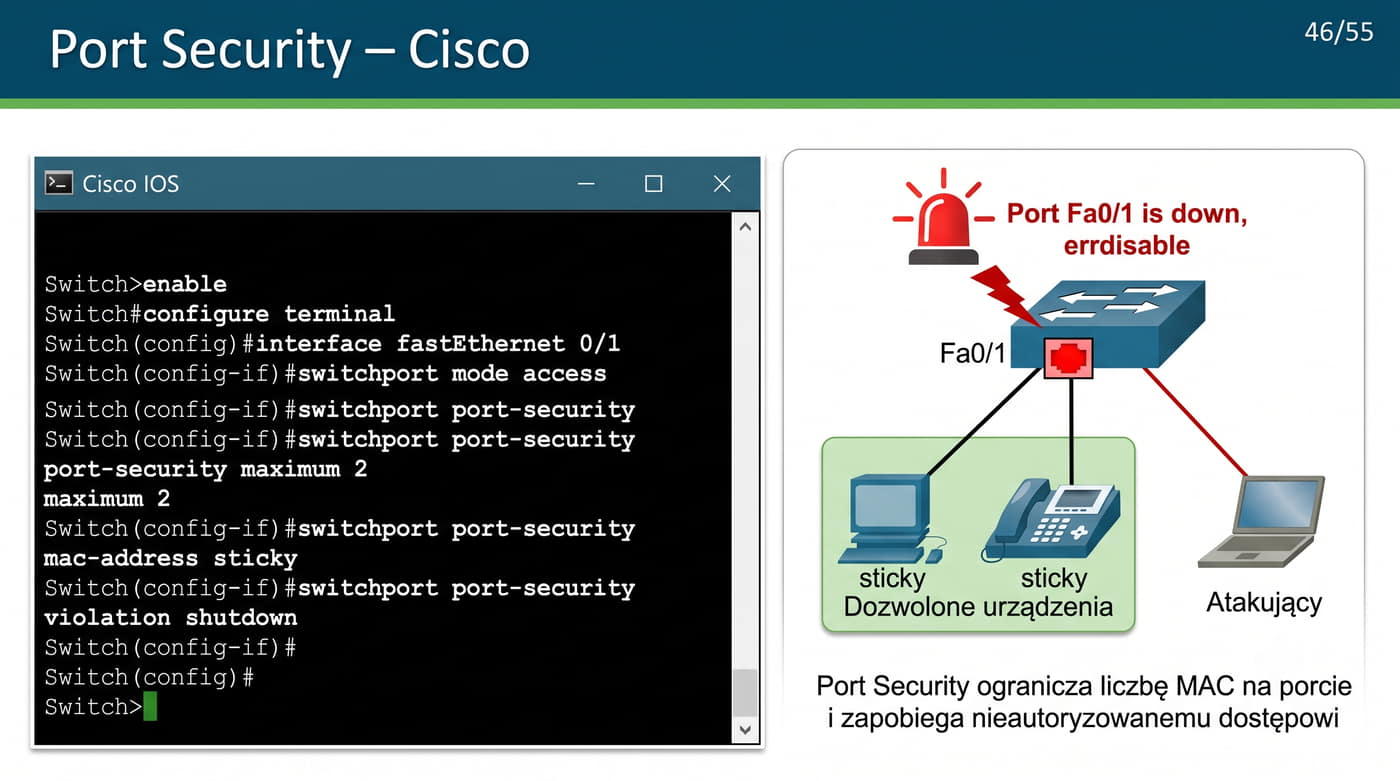
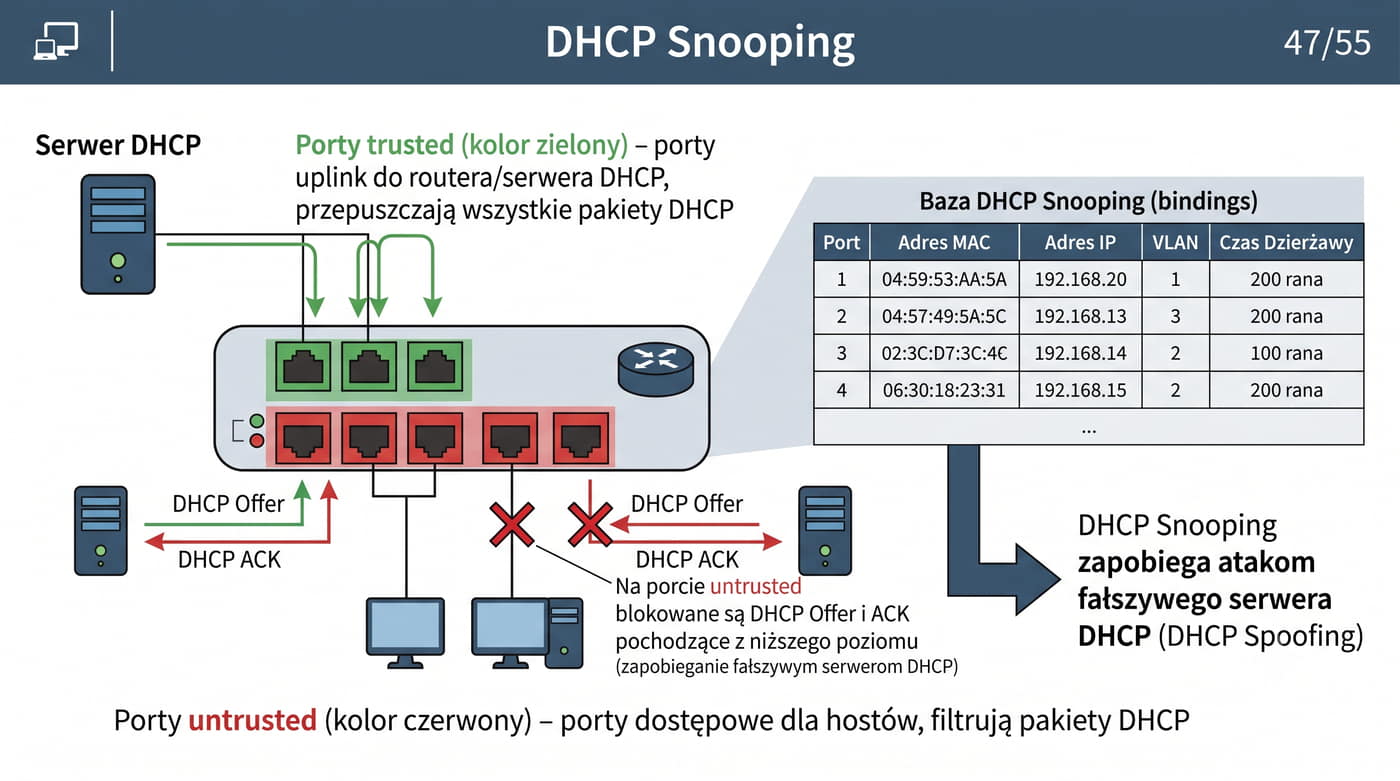
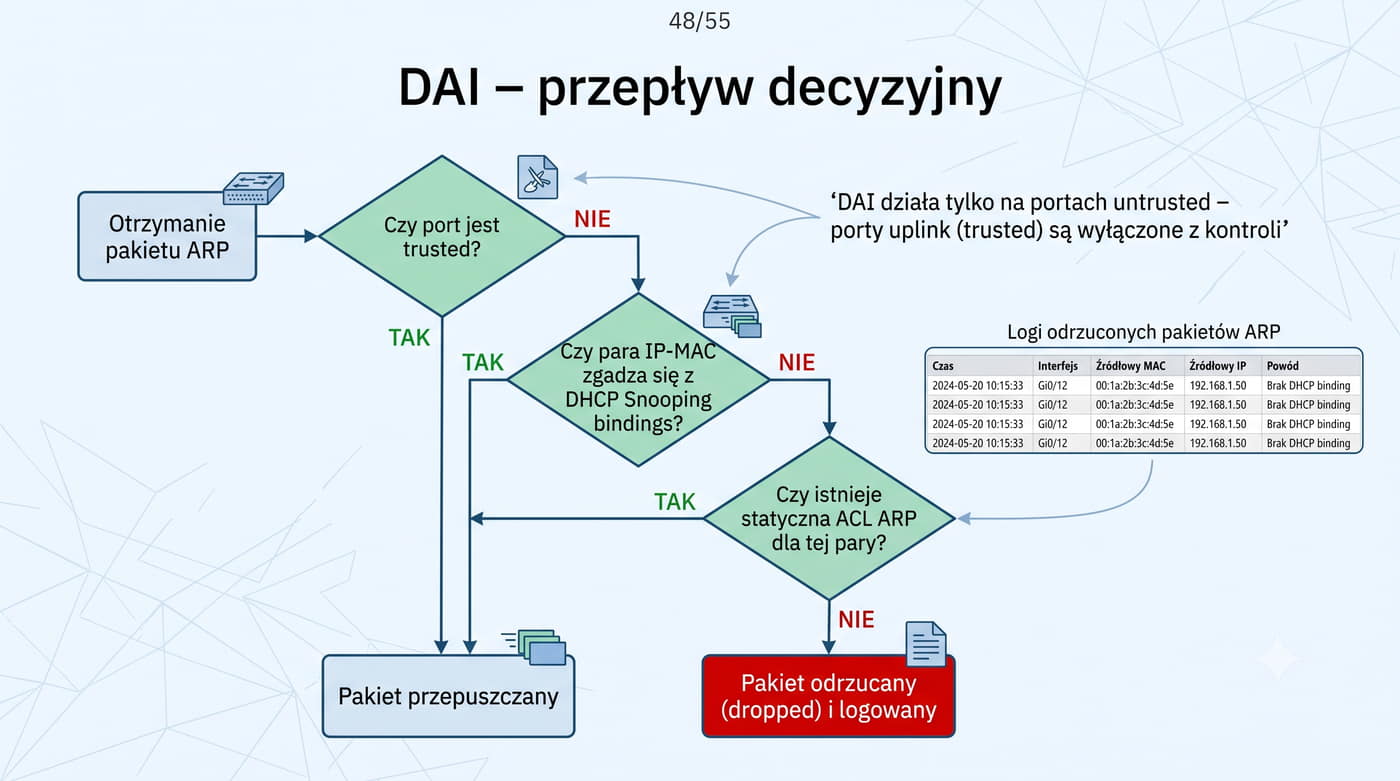
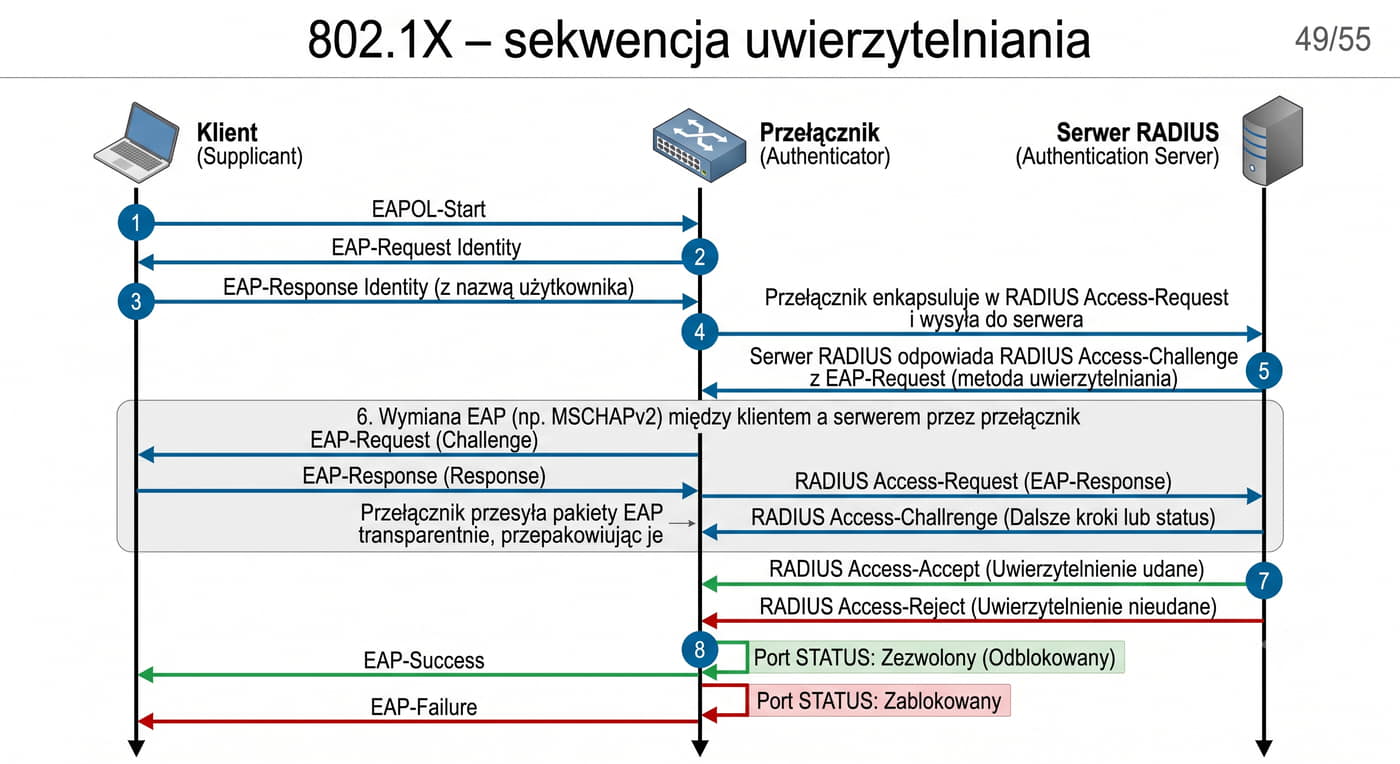
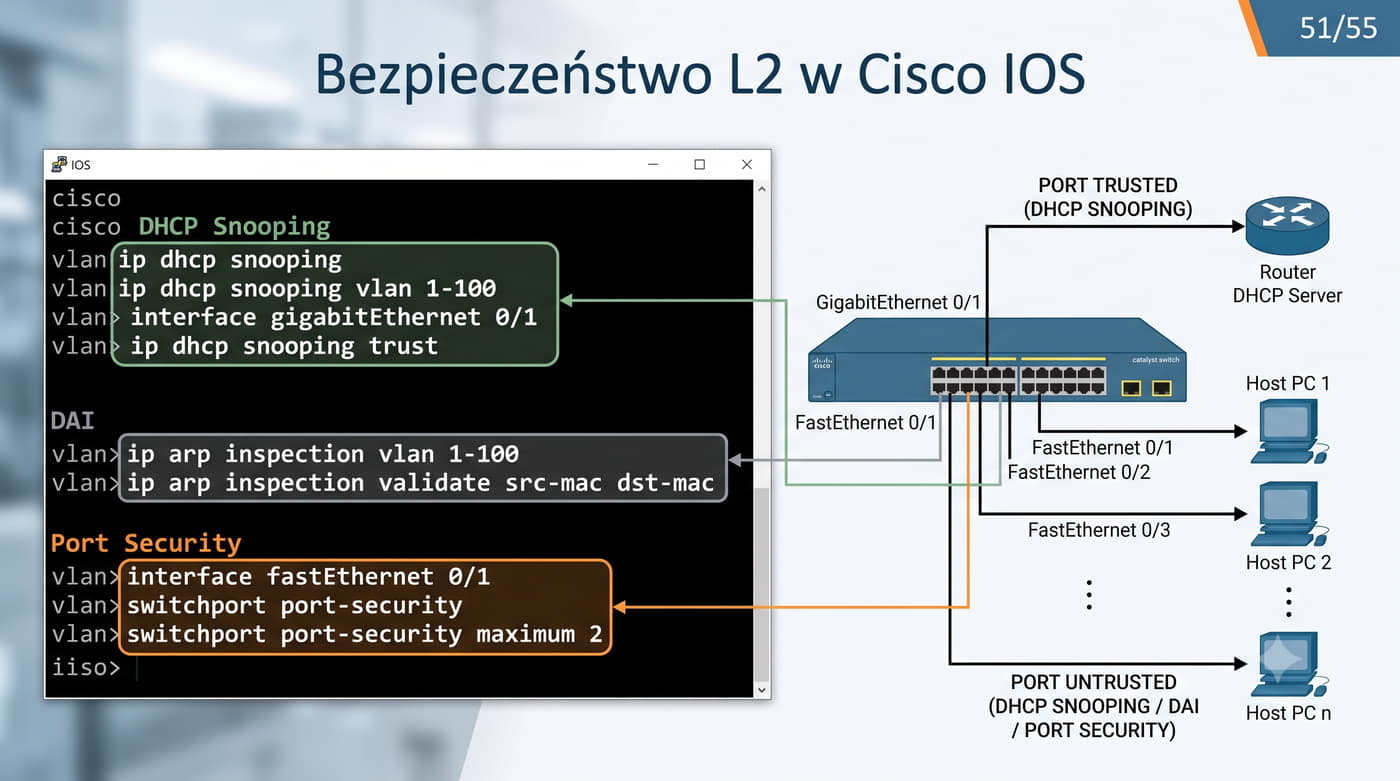
Ostatnia część poświęcona jest zagrożeniom warstwy 2 (ARP Spoofing, MAC Flooding) i mechanizmom ochrony (Port Security, DHCP Snooping, DAI, 802.1X).

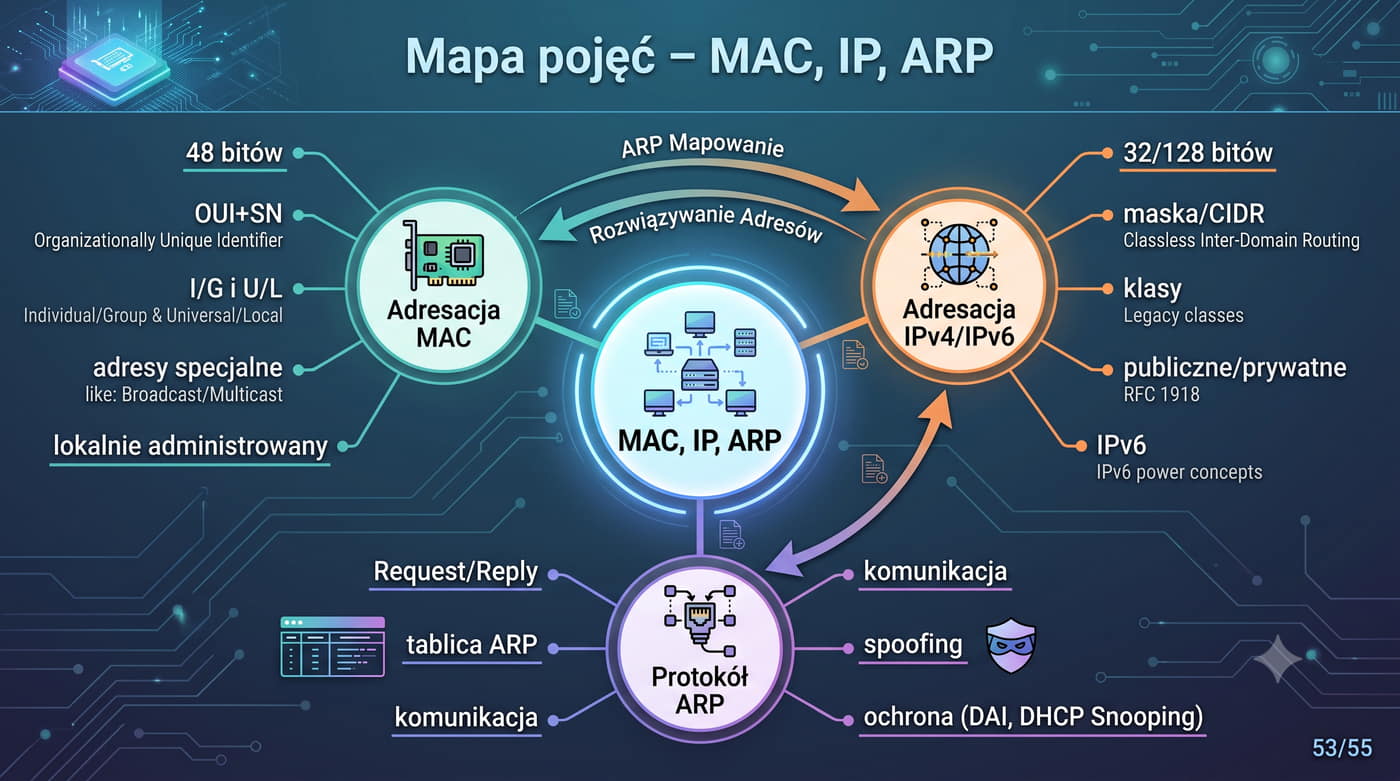
Adresacja sieciowa stanowi jeden z fundamentalnych koncepcji komunikacji we współczesnych sieciach komputerowych, łącząc dwa wzajemnie uzupełniające się systemy identyfikacji urządzeń.

Adres MAC (Media Access Control), będący 48-bitowym identyfikatorem przypisanym fabrycznie do interfejsu sieciowego, operuje na warstwie łącza danych modelu OSI i zapewnia jednoznaczną identyfikację urządzenia w segmencie lokalnym.

Adres IP (Internet Protocol), jako 32-bitowy adres logiczny warstwy sieciowej, wraz z maską podsieci determinuje przynależność urządzenia do konkretnej podsieci logicznej, umożliwiając routowanie pakietów w skali globalnej.

Protokół ARP (Address Resolution Protocol) pełni funkcję pośrednika między tymi dwoma systemami adresowymi, realizując dynamiczne mapowanie adresów warstwy sieciowej na odpowiadające im adresy MAC warstwy łącza danych w segmencie lokalnym.

Bez sprawnego działania protokołu ARP żaden host w sieci Ethernet nie może zainicjować komunikacji z innym urządzeniem, nawet dysponując jego adresem IP, ponieważ ramka Ethernet wymaga podania adresu MAC odbiorcy.

Mechanizm ten pozostaje całkowicie transparentny dla użytkownika i aplikacji, jednak stanowi krytyczny element infrastruktury sieciowej, od którego zależy działanie wszystkich protokołów wyższych warstw.

Znajomość zagadnień związanych z adresacją MAC, IPv4 oraz protokołem ARP stanowi niezbędną kompetencję przy projektowaniu, konfiguracji i diagnostyce sieci komputerowych.

Praktyczne umiejętności w tym zakresie obejmują obliczanie adresów podsieci z wykorzystaniem notacji CIDR, analizę zawartości tablic ARP oraz konfigurację mechanizmów bezpieczeństwa warstwy drugiej, takich jak DHCP Snooping i Dynamic ARP Inspection.

Kompleksowe zrozumienie tych zagadnień pozwala na efektywne zarządzanie sieciami o różnej skali i złożoności.

2/55 Streszczenie

Adresacja w sieciach komputerowych opiera się na dwóch rodzajach adresów: MAC (warstwa 2) i IP (warstwa 3).

Adres MAC to 48-bitowy, fabrycznie nadawany identyfikator interfejsu sieciowego, składający się z OUI (producent) i SN (numer seryjny).

Adres IPv4 to 32-bitowy adres logiczny, który wraz z maską określa przynależność do podsieci.

Protokół ARP łączy te dwa światy – mapuje adresy IP na adresy MAC, umożliwiając komunikację w segmencie lokalnym.

Znajomość tych mechanizmów jest kluczowa dla zrozumienia działania sieci oraz zagrożeń warstwy 2.

We współczesnych sieciach komputerowych funkcjonują dwa odrębne, lecz ściśle powiązane systemy adresacji, które operują na różnych warstwach modelu OSI i pełnią zasadniczo odmienne funkcje.

Adres MAC jest fizycznie przypisany do interfejsu sieciowego w procesie produkcji i teoretycznie pozostaje niezmienny przez cały okres eksploatacji urządzenia, natomiast adres IP podlega swobodnej konfiguracji i może być dostosowywany do wymogów konkretnej topologii sieciowej.

Dualizm ten wynika z fundamentalnie różnych celów obu typów adresów: identyfikacji interfejsu w sieci lokalnej (MAC) oraz umożliwienia routowania w skali globalnej (IP).

Protokół ARP został zaprojektowany jako mechanizm automatycznego wykrywania zależności między adresami IP a adresami MAC w sieci lokalnej, eliminując konieczność ręcznego konfigurowania tych mapowań przez administratora.

Dzięki niemu host wysyłający dane nie musi znać adresu MAC odbiorcy, a jedynie jego adres IP, co znacząco upraszcza zarządzanie sieciami, szczególnie w środowiskach o zmiennej topologii i dużej liczbie urządzeń.

Proces rozstrzygania adresów przebiega w dwóch etapach: zapytanie rozgłoszeniowe ARP Request oraz odpowiedź unicast ARP Reply, które są w pełni przezroczyste dla użytkownika końcowego.

Zagrożenia bezpieczeństwa warstwy drugiej, takie jak ARP Spoofing i MAC Flooding, są często niedoceniane przez administratorów, jednak mogą prowadzić do poważnych naruszeń poufności i integralności danych przesyłanych w sieci.

Ataki te wykorzystują fundamentalne słabości protokołów warstwy łącza danych, które nie posiadają wbudowanych mechanizmów uwierzytelniania ani weryfikacji autentyczności nadawcy.

Znajomość mechanizmów ochronnych, takich jak Port Security, DHCP Snooping i Dynamic ARP Inspection, jest zatem niezbędna do utrzymania odpowiedniego poziomu bezpieczeństwa w nowoczesnych sieciach komputerowych.

3/55 Literatura

Książki

  1. Sieci komputerowe – Andrew S. Tanenbaum, David J. Wetherall, wyd. Rebis
  2. Adresacja IP. Podział na podsieci – Krzysztof Pytel, wyd. WSIP
  3. Protokoły komunikacyjne w sieciach LAN – Józef Woźniak, Krzysztof Nowicki, wyd. UG
  4. Bezpieczeństwo sieci LAN – Piotr Biernacki, wyd. Helion

Źródła internetowe

  1. Baza OUI IEEE – regauth.standards.ieee.org
  2. RFC 826 – Address Resolution Protocol (omówienia na polskich stronach branżowych)
  3. Dokumentacja MikroTik – ARP, DHCP Snooping, DAI – wiki.mikrotik.com
  4. Materiały dydaktyczne Katedry Telekomunikacji AGH – www.kt.agh.edu.pl

Literatura dotycząca sieci komputerowych obejmuje zarówno klasyczne podręczniki akademickie, jak i najnowsze publikacje branżowe oraz bogate zasoby internetowe, które stanowią nieocenione wsparcie w procesie kształcenia i codziennej pracy administratora.

Książka Andrew S. Tanenbauma i Davida J. Wetheralla "Sieci komputerowe" od lat pozostaje podstawowym źródłem wiedzy dla studentów informatyki i telekomunikacji na całym świecie, oferując przekrojowe spojrzenie na wszystkie aspekty działania sieci, od warstwy fizycznej po aplikacyjną.

Warto również sięgnąć po specjalistyczne publikacje dotyczące konkretnych protokołów, takie jak "Protokoły komunikacyjne w sieciach LAN" Józefa Woźniaka i Krzysztofa Nowickiego.

Dokumentacja techniczna producentów sprzętu sieciowego, w tym Cisco IOS Documentation i MikroTik Wiki, dostarcza praktycznej wiedzy niezbędnej w codziennej pracy administratora, zawierając szczegółowe opisy poleceń i przykłady konfiguracji.

Oficjalne specyfikacje protokołów w formie dokumentów RFC (Request for Comments) stanowią autorytatywne źródło informacji o standardach internetowych i są dostępne bezpłatnie w archiwach internetowych.

Baza OUI prowadzona przez IEEE jest nieocenionym narzędziem podczas analizy ruchu sieciowego i identyfikacji producentów urządzeń na podstawie adresów MAC.

Materiały dydaktyczne dostępne na stronach polskich uczelni technicznych, takich jak Akademia Górniczo-Hutnicza w Krakowie czy Politechnika Warszawska, zawierają wartościowe przykłady i ćwiczenia praktyczne z zakresu adresacji sieciowej i protokołu ARP.

Systematyczne poszerzanie wiedzy teoretycznej i praktycznej poprzez studiowanie literatury, analizę dokumentacji technicznej oraz udział w kursach certyfikacyjnych jest kluczowe dla rozwoju kompetencji w zawodzie administratora sieci.

Rekomenduje się również korzystanie z platform edukacyjnych oferujących symulacje sieciowe, takie jak Cisco Packet Tracer czy GNS3.

4/55 Budowa adresu MAC – przypomnienie

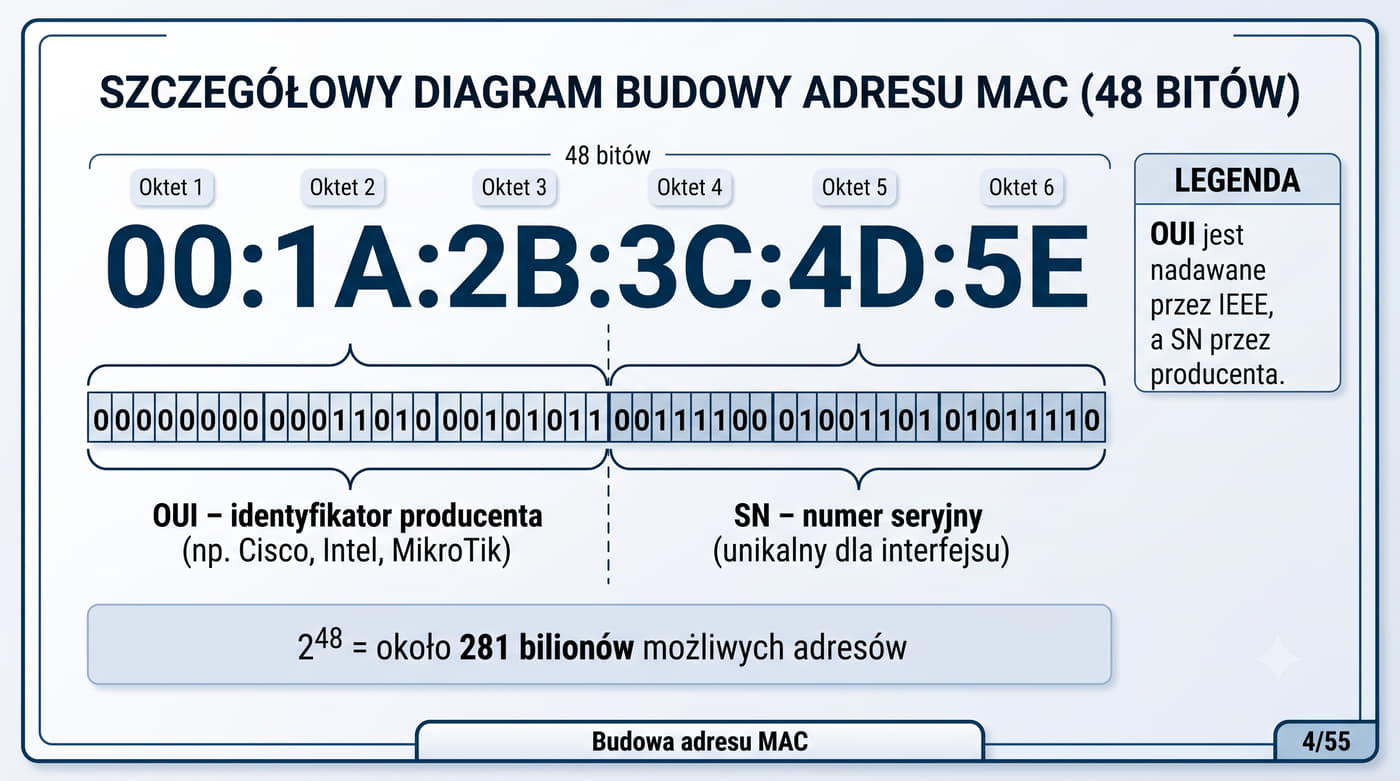
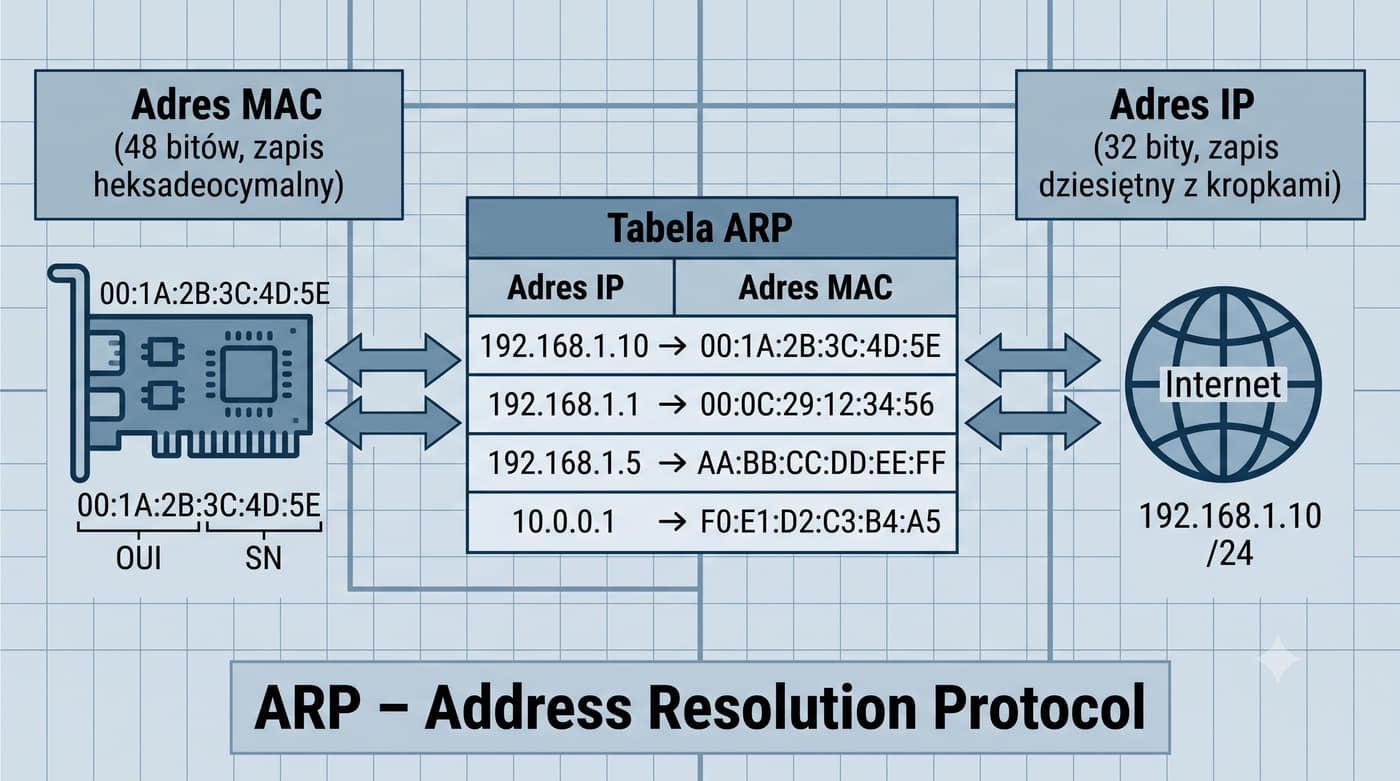
Przykład: 00:1A:2B:3C:4D:5E.

Adres MAC (Media Access Control) ma 48 bitów, co odpowiada 6 oktetom.

Zapisuje się go heksadecymalnie, zwykle w formacie xx:xx:xx:xx:xx:xx.

Pierwsze 3 oktety (24 bity) to OUI – Organizationally Unique Identifier, czyli identyfikator producenta.

Ostatnie 3 oktety (24 bity) to SN – Serial Number, unikalny numer nadany przez producenta dla danego interfejsu.

Razem dają teoretycznie 2^48 (około 281 bilionów) unikalnych adresów.

Adres MAC o długości 48 bitów jest zapisywany w systemie szesnastkowym, co znacząco skraca jego reprezentację w porównaniu do postaci binarnej i ułatwia odczyt przez człowieka podczas analizy ruchu sieciowego.

Każdy z sześciu oktetów jest reprezentowany przez dwie cyfry szesnastkowe, co daje czytelną notację w formacie xx:xx:xx:xx:xx:xx, która jest powszechnie stosowana we wszystkich systemach operacyjnych i narzędziach sieciowych.

Wewnętrzna struktura adresu jest interpretowana w systemie binarnym przez urządzenia sieciowe podczas podejmowania decyzji o przekazywaniu ramek na warstwie łącza danych.

Podział adresu MAC na OUI (Organizationally Unique Identifier) i numer seryjny (SN) ma głębokie uzasadnienie praktyczne i umożliwia jednoznaczną identyfikację producenta urządzenia na podstawie pierwszych trzech oktetów.

Dzięki tej strukturze wystarczy znać pierwsze trzy oktety adresu MAC, aby określić producenta karty sieciowej, co jest powszechnie wykorzystywane w narzędziach do inwentaryzacji i monitorowania sieci, takich jak Wireshark, Nmap czy PRTG.

Liczba dostępnych kombinacji OUI wynosi 2^24, co daje ponad 16 milionów możliwych identyfikatorów producentów zarejestrowanych w bazie IEEE.

Producenci kart sieciowych mogą posiadać wiele przydzielonych bloków OUI, co jest częste w przypadku dużych korporacji wytwarzających szeroką gamę urządzeń sieciowych, takich jak Cisco Systems czy Intel Corporation.

Numery seryjne w ramach jednego OUI są zazwyczaj przydzielane sekwencyjnie, co zapewnia elastyczność producentom przy jednoczesnym zachowaniu globalnej unikalności adresów MAC.

W praktyce, mimo teoretycznej możliwości wyczerpania 48-bitowej przestrzeni adresowej, liczba dostępnych kombinacji jest wystarczająca dla obecnych i przewidywanych przyszłych potrzeb rynku urządzeń sieciowych.

5/55 Bity sterujące w adresie MAC

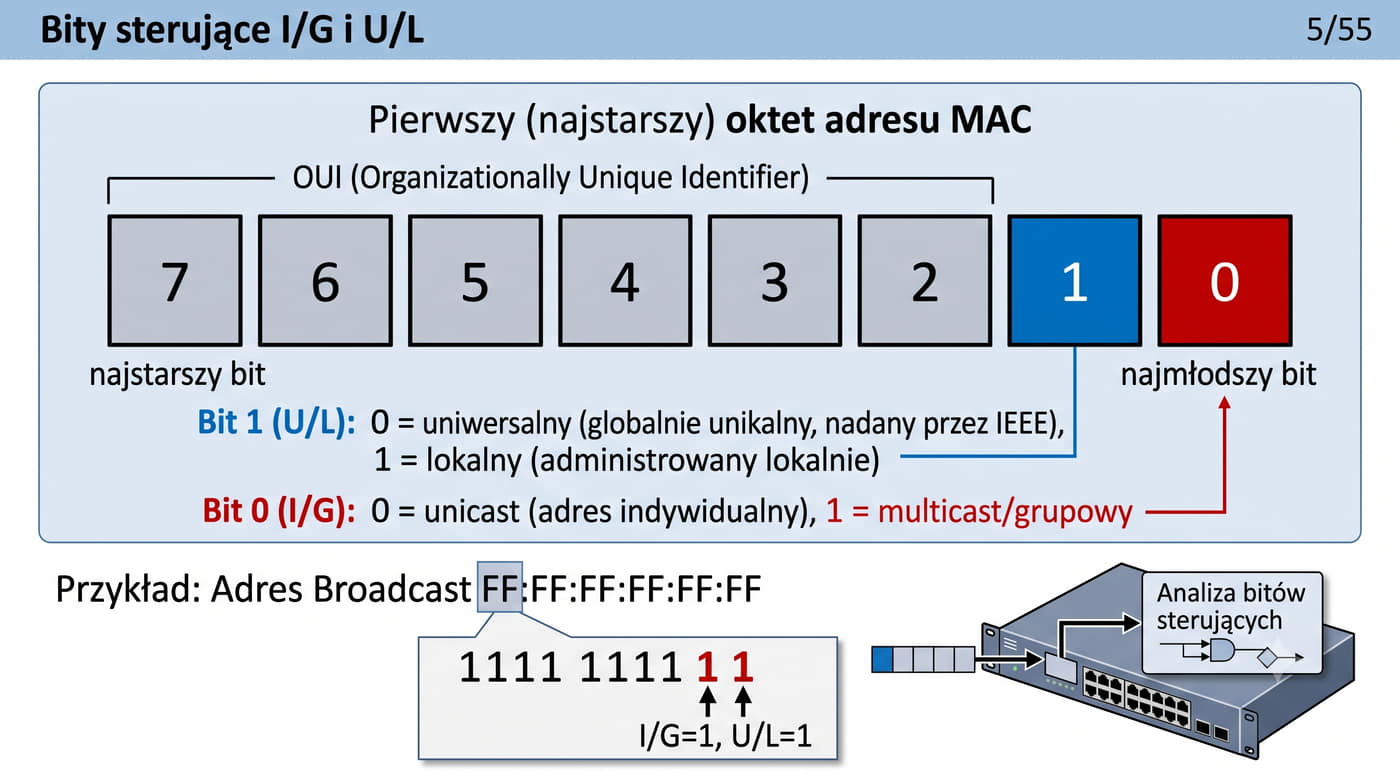
Przykład: adres broadcast FF:FF:FF:FF:FF:FF ma wszystkie bity ustawione na 1, zatem I/G = 1 (group) i U/L = 1 (local).

W najstarszym oktecie adresu MAC dwa najmłodsze bity pełnią funkcje sterujące.

Bit I/G (Individual/Group) – najmłodszy bit – określa typ adresu: 0 = unicast (individual), 1 = multicast (group).

Bit U/L (Universal/Local) – drugi najmłodszy bit – określa zakres adresu: 0 = globalnie unikalny (universal), 1 = lokalnie administrowany (local).

Bity sterujące I/G (Individual/Group) i U/L (Universal/Local) znajdują się w najmłodszych pozycjach najstarszego oktetu adresu MAC i determinują kluczowe właściwości identyfikatora sieciowego.

Najmłodszy bit I/G informuje odbiorcę, czy ramka Ethernet jest adresowana do konkretnego urządzenia (wartość 0 oznacza unicast), czy też do grupy urządzeń (wartość 1 oznacza multicast lub broadcast).

Informacja ta jest szczególnie istotna dla przełączników sieciowych, które muszą odpowiednio przetwarzać ramki multicastowe i rozgłoszeniowe, aby zapewnić efektywną dystrybucję ruchu w sieci bez niepotrzebnego obciążania niezaangażowanych urządzeń.

Drugi najmłodszy bit U/L określa zakres administrowania adresem MAC i ma kluczowe znaczenie dla elastyczności konfiguracji sieci.

Wartość 0 oznacza adres globalnie unikalny, nadany przez producenta zgodnie z rejestracją w IEEE, natomiast wartość 1 oznacza adres lokalnie administrowany, który może być dowolnie ustawiony przez administratora sieci lub system operacyjny.

Ta elastyczność jest szczególnie przydatna w środowiskach zwirtualizowanych, kontenerowych oraz w konfiguracjach klastrów wysokiej dostępności, gdzie niezbędne jest zarządzanie wieloma wirtualnymi interfejsami sieciowymi.

Praktyczne zastosowanie znajomości bitów sterujących jest widoczne podczas analizy przechwyconego ruchu sieciowego w narzędziach takich jak Wireshark, które wyświetlają informację o typie adresu MAC na podstawie wartości tych bitów.

Administratorzy sieci powinni zwracać szczególną uwagę na adresy MAC z bitem U/L ustawionym na 1 podczas monitorowania środowiska pod kątem nieautoryzowanych zmian konfiguracji, ponieważ mogą one świadczyć o próbie podszycia się pod inne urządzenie w sieci.

W połączeniu z innymi mechanizmami bezpieczeństwa, analiza bitów sterujących stanowi wartościowe narzędzie w arsenale administratora sieci.

6/55 Adresy MAC specjalne
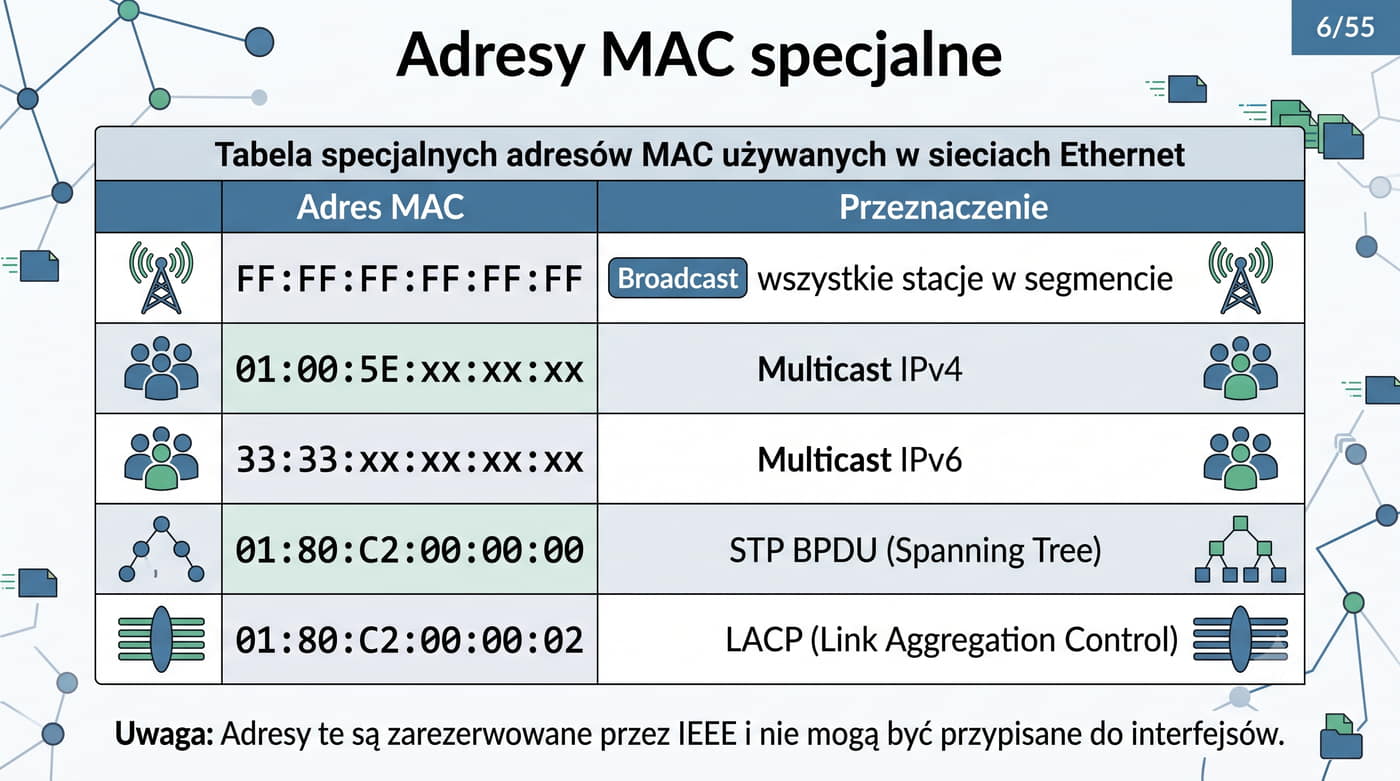
Adres MACPrzeznaczenie
FF:FF:FF:FF:FF:FFBroadcast – wszystkie stacje w segmencie
01:00:5E:xx:xx:xxMulticast IPv4 (I/G = 1)
33:33:xx:xx:xx:xxMulticast IPv6
01:80:C2:00:00:00STP BPDU (Spanning Tree Protocol)
01:80:C2:00:00:02LACP (Link Aggregation Control Protocol)

Adresy specjalne są zarezerwowane przez IEEE i nie mogą być przypisane do interfejsów sieciowych.

Przełączniki i routery rozpoznają je i odpowiednio przetwarzają.

Adres broadcast FF:FF:FF:FF:FF:FF jest fundamentalnym adresem specjalnym w sieciach Ethernet, używanym do komunikacji ze wszystkimi urządzeniami w segmencie lokalnym jednocześnie.

Ramki wysłane z tym adresem docelowym są odbierane i przetwarzane przez każdy interfejs sieciowy w danej domenie rozgłoszeniowej, co jest niezbędne do działania protokołów takich jak ARP przy wysyłaniu zapytań o adresy MAC oraz DHCP podczas procesu przydzielania konfiguracji IP.

Mechanizm broadcastu, choć niezwykle użyteczny, generuje znaczne obciążenie sieci, ponieważ każda ramka broadcast musi być przetworzona przez wszystkie urządzenia w segmencie.

Adresy multicast IPv4 z zakresu 224.0.0.0/4 mają ściśle określone przeznaczenie i są rozpoznawane przez odpowiednie protokoły routingu i komunikacji grupowej.

Przykładowo adres 224.0.0.5 jest używany przez protokół OSPF, a 224.0.0.9 przez EIGRP do wymiany informacji o trasach między routerami w segmencie.

Adres 01:80:C2:00:00:00 jest zarezerwowany dla ramek BPDU protokołu Spanning Tree, który zapobiega powstawaniu pętli w sieciach z nadmiarowymi połączeniami poprzez blokowanie nadmiarowych portów.

Multicast dostarcza pakiety wyłącznie do urządzeń, które zadeklarowały chęć odbioru danej grupy multicast za pomocą protokołu IGMP, podczas gdy broadcast dociera do wszystkich urządzeń bez wyjątku, niezależnie od ich zainteresowania daną transmisją.

Ta selektywność sprawia, że multicast jest znacznie bardziej efektywny w przypadku komunikacji grupowej na dużą skalę, takiej jak transmisje strumieniowe w sieciach IPTV.

W sieciach IPv6 rola broadcastu została całkowicie zastąpiona przez multicast, co przyczynia się do zmniejszenia niepotrzebnego obciążenia sieci i poprawy skalowalności.

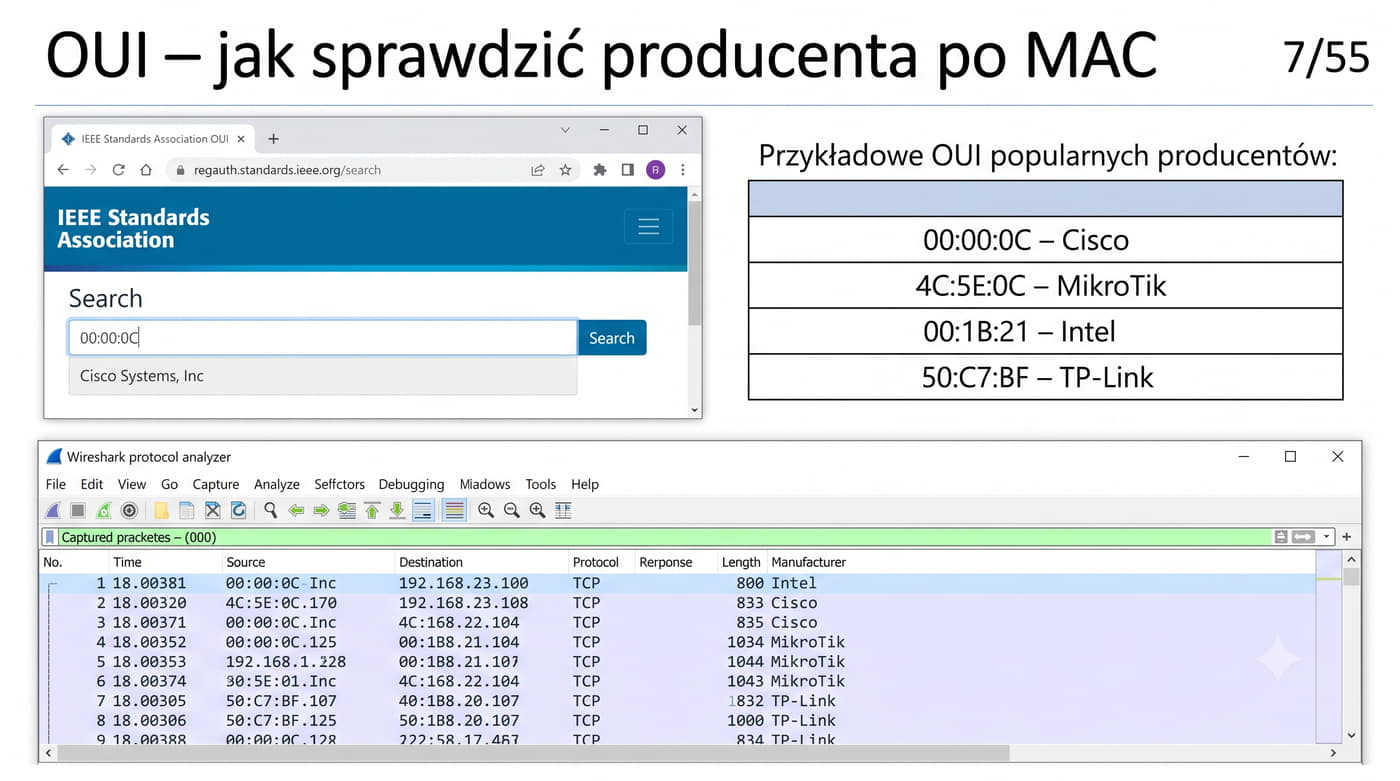
7/55 OUI – jak sprawdzić producenta po MAC
OUIProducent
00:00:0CCisco
4C:5E:0CMikroTik
00:1B:21Intel
50:C7:BFTP-Link

Narzędzia sieciowe (np. Wireshark, RouterOS) automatycznie rozpoznają producenta na podstawie OUI i wyświetlają nazwę obok adresu MAC.

Organizacja IEEE utrzymuje publiczną bazę OUI dostępną na stronie regauth.standards.ieee.org. Po wpisaniu pierwszych 3 oktetów (6 znaków hex) adresu MAC można odczytać nazwę producenta.

Baza OUI prowadzona przez IEEE Standards Association jest nieocenionym narzędziem dla administratorów sieci, umożliwiającym identyfikację producenta urządzenia na podstawie pierwszych trzech oktetów jego adresu MAC.

Aktualizacje bazy są publikowane regularnie, a dostęp do niej jest bezpłatny poprzez stronę internetową IEEE, co pozwala na bieżące weryfikowanie przypisań OUI.

Wiele profesjonalnych narzędzi do monitorowania sieci, takich jak Wireshark, PRTG, Nmap czy SolarWinds, automatycznie odwołuje się do lokalnych kopii tej bazy podczas analizy ruchu i wyświetla nazwę producenta obok każdego wykrytego adresu MAC.

Znajomość OUI ma szczególne znaczenie w kontekście bezpieczeństwa sieci, ponieważ pozwala na szybkie wykrycie nieautoryzowanych urządzeń pojawiających się w infrastrukturze sieciowej.

Jeśli w monitorowanej sieci pojawi się urządzenie z adresem MAC producenta, który nie jest używany w danej organizacji, może to świadczyć o próbie nieautoryzowanego dostępu lub obecności obcego sprzętu.

Narzędzia do wykrywania intruzów (IDS/IPS) często wykorzystują OUI jako jeden z parametrów analizy anomalii w ruchu sieciowym, co zwiększa skuteczność wykrywania potencjalnych zagrożeń.

W praktyce zawodowej należy jednak pamiętać, że adres MAC może być zmieniony programowo w procesie MAC spoofingu, co czyni identyfikację na podstawie OUI zawodną w przypadku świadomych działań atakującego.

Dlatego OUI powinno być traktowane jako dodatkowe źródło informacji wspomagające proces identyfikacji, a nie jedyna metoda weryfikacji tożsamości urządzenia w sieci.

W połączeniu z innymi mechanizmami bezpieczeństwa, takimi jak 802.1X i DHCP Snooping, analiza OUI daje jednak solidną podstawę do kontroli dostępu do sieci oraz efektywnego zarządzania inwentaryzacją sprzętu sieciowego.

8/55 Lokalnie administrowany adres MAC

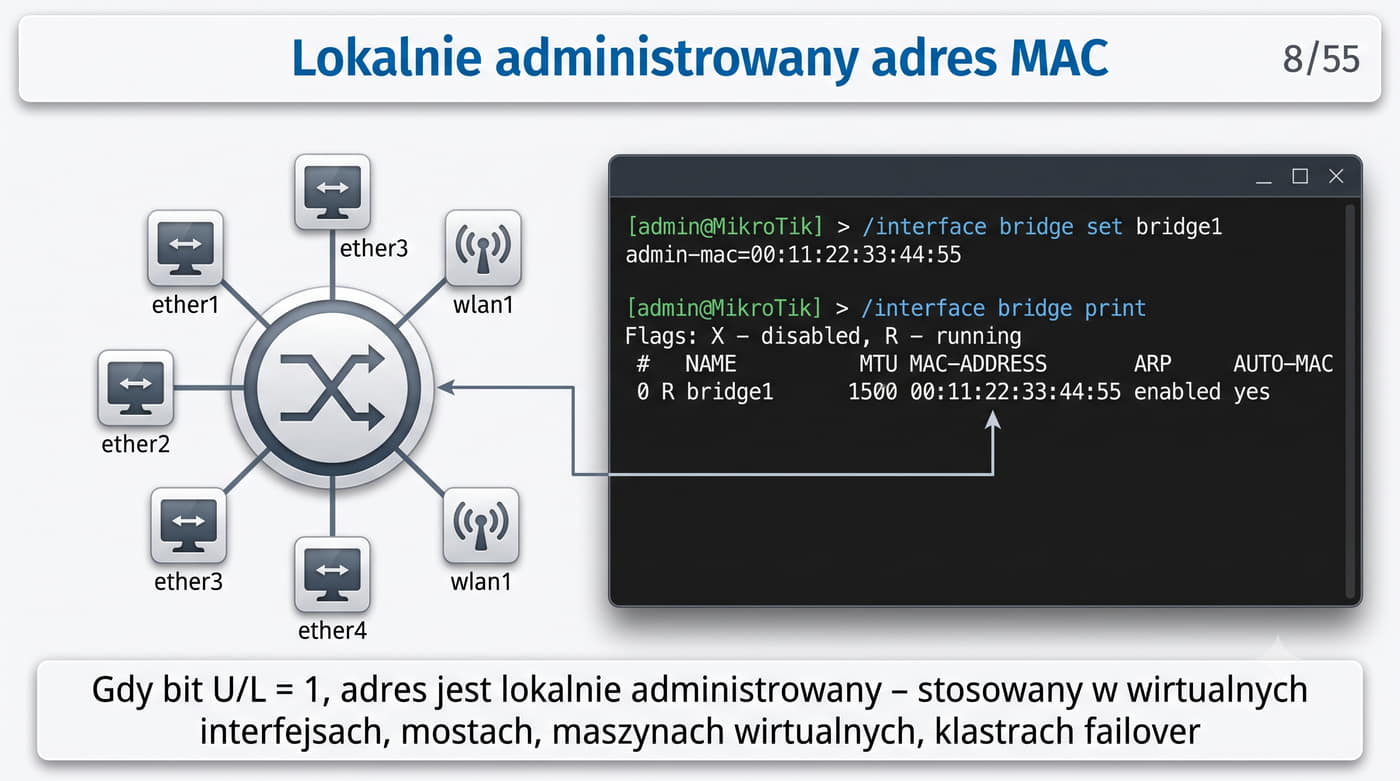
Gdy bit U/L w adresie MAC jest ustawiony na 1, oznacza to, że adres jest lokalnie administrowany – nie pochodzi od producenta i nie jest globalnie unikalny.

Takie adresy MAC są stosowane w wirtualnych interfejsach (mosty, VLAN-y), maszynach wirtualnych, klastrach failover.

Przykładem jest adres interfejsu mostu (bridge) w RouterOS – po utworzeniu mostu system generuje lokalnie administrowany adres MAC.

Administrator może również ręcznie zmienić adres interfejsu na dowolny z bitem U/L = 1.

Adresy lokalnie administrowane, z bitem U/L ustawionym na 1, są powszechnie stosowane w środowiskach wirtualizacyjnych, gdzie maszyny wirtualne potrzebują unikalnych adresów MAC w ramach jednego hosta fizycznego bez konieczności rejestracji w IEEE.

Hipervisory takie jak VMware ESXi, Microsoft Hyper-V oraz KVM generują adresy MAC z bitem U/L ustawionym na 1, aby uniknąć konfliktów z adresami nadanymi fabrycznie przez producentów sprzętu oraz zapewnić izolację między maszynami wirtualnymi.

W przypadku klastrów failover wirtualny adres MAC może być płynnie przenoszony między węzłami w razie awarii, co zapewnia ciągłość komunikacji sieciowej bez konieczności zmian w konfiguracji klientów.

Mosty sieciowe (bridge) w systemach Linux i RouterOS domyślnie generują lokalnie administrowane adresy MAC, co pozwala na ich łatwą identyfikację podczas analizy ruchu sieciowego i odróżnienie od interfejsów fizycznych.

Administrator może ręcznie zmienić adres MAC mostu na dowolną wartość, pod warunkiem że bit U/L pozostanie ustawiony na 1, co gwarantuje, że adres nie będzie kolidował z adresami nadanymi fabrycznie.

Należy jednak zachować szczególną ostrożność, aby nie wprowadzić duplikatów adresów MAC w obrębie jednej domeny rozgłoszeniowej, co mogłoby prowadzić do nieprzewidywalnego działania przełączników sieciowych i problemów z komunikacją.

W środowiskach kontenerowych, takich jak Docker, każdy kontener otrzymuje własny adres MAC generowany lokalnie przez silnik konteneryzacji, co jest niezbędne do izolacji sieciowej między aplikacjami.

W skali dużego klastra orkiestracyjnego, takiego jak Kubernetes, zarządzanie tysiącami kontenerów może prowadzić do teoretycznej możliwości kolizji adresów, choć prawdopodobieństwo jest niewielkie ze względu na 46-bitową przestrzeń adresową dostępną po odjęciu bitów sterujących.

Dlatego w zaawansowanych konfiguracjach stosuje się scentralizowane zarządzanie adresami MAC z wykorzystaniem dedykowanych serwerów lub funkcji wbudowanych w platformy zarządzania chmurą obliczeniową.

9/55 MAC a warstwa 2 – podsumowanie

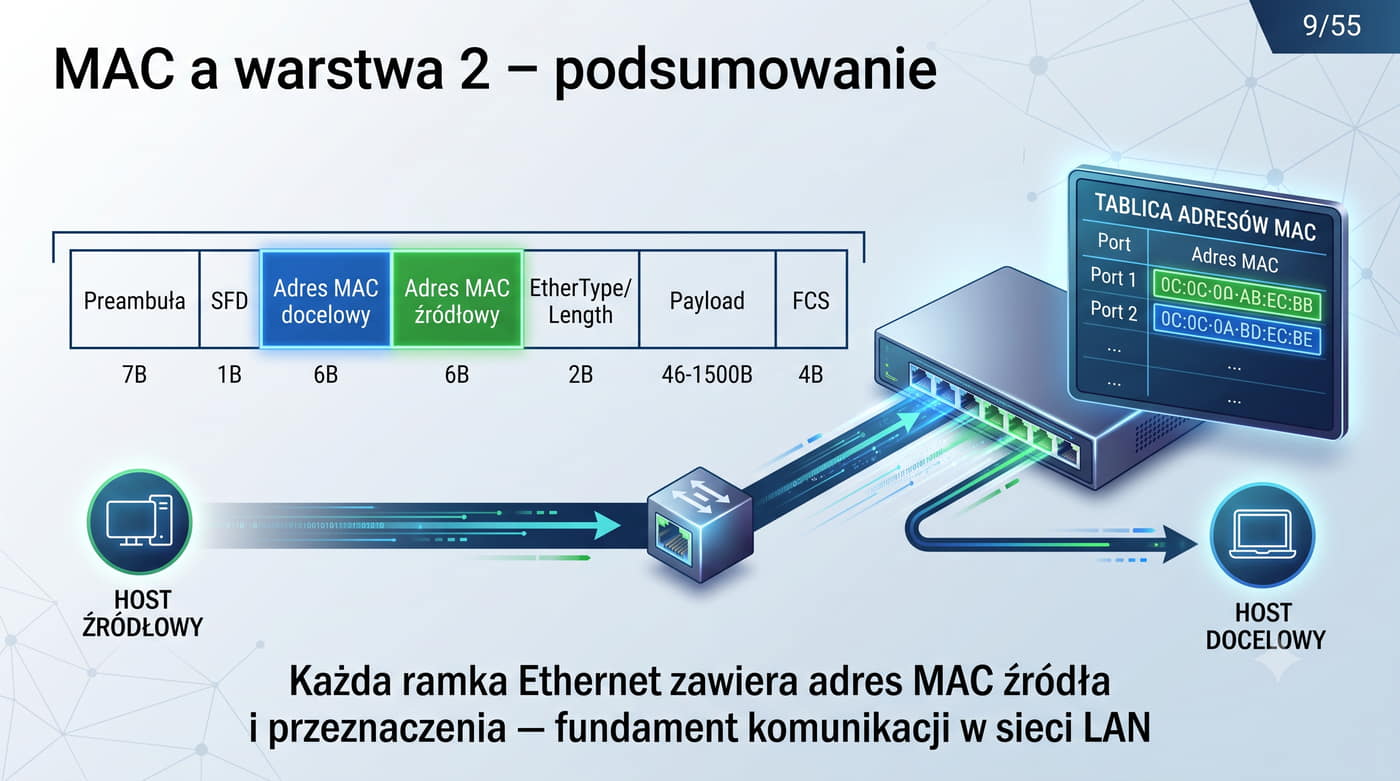
Adres MAC stanowi fundament komunikacji w sieci lokalnej (warstwa 2).

Jest niezależny od warstwy 3 (IP) – dwie stacje mogą komunikować się po MAC bez użycia protokołu IP (choć w praktyce IP jest prawie zawsze obecny).

Unikalność adresu MAC jest wymagana na poziomie segmentu sieci – w obrębie jednej domeny rozgłoszeniowej adresy MAC nie mogą się powtarzać.

Na poziomie globalnym duplikaty są niepożądane, ale nie uniemożliwiają komunikacji, jeśli hosty znajdują się w różnych segmentach.

Komunikacja w sieci Ethernet na warstwie łącza danych opiera się wyłącznie na adresach MAC, niezależnie od protokołów wyższych warstw, co stanowi fundamentalną cechę architektury sieciowej.

Każda ramka Ethernet zawiera adres MAC źródła i adres MAC przeznaczenia, które są interpretowane przez przełączniki sieciowe w celu podjęcia decyzji o przekazywaniu ramki do odpowiedniego portu.

Przełączniki na podstawie adresów źródłowych w odebranych ramkach budują dynamiczną tablicę MAC (CAM), która umożliwia precyzyjne przekazywanie ramek tylko do odpowiednich portów zamiast rozsyłania ich na wszystkie interfejsy, co znacząco optymalizuje wykorzystanie dostępnego pasma.

Duplikacja adresów MAC w obrębie jednego segmentu sieci prowadzi do poważnych problemów z komunikacją, ponieważ przełącznik nie jest w stanie jednoznacznie określić portu docelowego dla ramek adresowanych do powtarzającego się adresu.

W takiej sytuacji ramki mogą być dostarczane do niewłaściwego urządzenia lub rozsyłane na wszystkie porty w sieci VLAN, co powoduje degradację wydajności i stwarza potencjalne zagrożenie dla poufności danych.

Diagnostyka takich problemów wymaga użycia analizatora protokołów, takiego jak Wireshark, oraz ręcznego sprawdzenia i porównania adresów MAC na podejrzanych urządzeniach w segmencie.

Mechanizm uczenia się adresów MAC w przełącznikach jest kluczowy dla wydajności sieci, ponieważ pozwala na selektywne przekazywanie ramek zamiast ich zalewania na wszystkie porty w sieci VLAN.

Tablica CAM w nowoczesnych przełącznikach może przechowywać dziesiątki tysięcy wpisów, co pozwala na obsługę dużych sieci korporacyjnych z tysiącami urządzeń końcowych.

W przypadku przekroczenia pojemności tablicy MAC przełącznik przechodzi w tryb zalewania wszystkich ramek na wszystkie porty, co drastycznie obniża wydajność i zwiększa ryzyko nieautoryzowanego nasłuchu ruchu sieciowego przez niepowołane osoby.

10/55 Przykład CLI Cisco – adresacja MAC
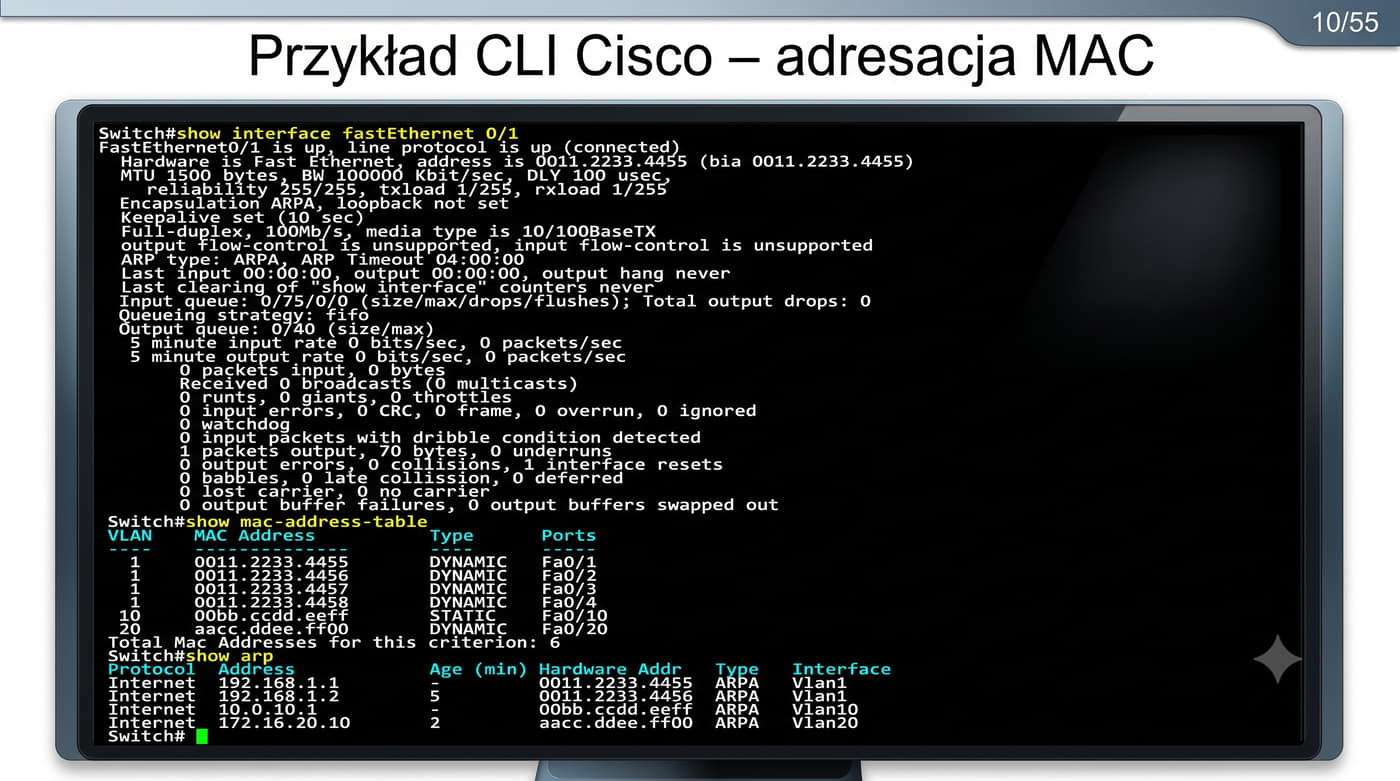
show interfaces fastEthernet 0/1
! Wyświetla m.in. adres MAC interfejsu i liczniki błędów

show mac-address-table
! Tablica adresów MAC na przełączniku

show arp
! Tablica ARP – mapowanie IP na MAC

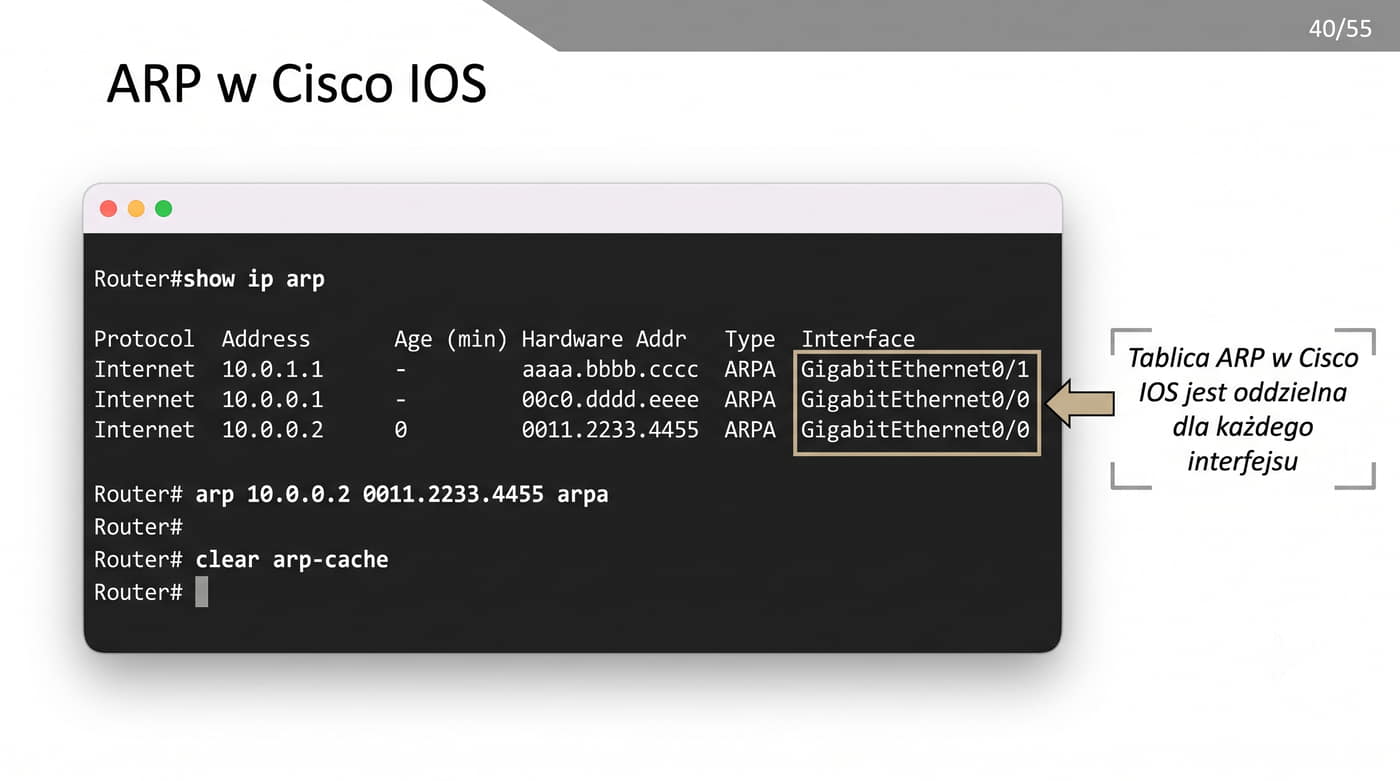
Polecenie show arp wyświetla wszystkie wpisy w tablicy ARP urządzenia – adres IP, adres MAC, typ enkapsulacji (arpa) oraz interfejs.

Jest to podstawowe narzędzie diagnostyczne przy problemach z komunikacją w sieci lokalnej.

Interfejs wiersza poleceń systemu Cisco IOS oferuje rozbudowany zestaw narzędzi do zarządzania adresacją MAC i diagnostyki sieci, które są niezbędne w codziennej pracy administratora.

Polecenie show interface dostarcza kompleksowych informacji o każdym interfejsie, w tym o adresie MAC, statystykach ruchu przychodzącego i wychodzącego, błędach CRC i kolizjach, co jest nieocenione podczas rozwiązywania problemów z łącznością na warstwie fizycznej i łącza danych.

Polecenie show mac-address-table umożliwia podgląd dynamicznej tablicy adresów MAC przełącznika wraz z przypisanymi portami i numerami VLAN, co pozwala na szybką identyfikację położenia urządzeń w topologii sieci.

Polecenie show arp jest jednym z najczęściej używanych narzędzi diagnostycznych w codziennej praktyce administracyjnej, ponieważ pozwala na natychmiastowe sprawdzenie mapowania między adresami IP i MAC w sieci lokalnej.

Umożliwia ono identyfikację interfejsu, przez który dostępny jest dany host, oraz weryfikację poprawności wpisów w tablicy ARP.

W przypadku problemów z komunikacją pierwszym krokiem diagnostycznym powinno być sprawdzenie, czy w tablicy ARP znajduje się prawidłowy wpis dla docelowego adresu IP bramy domyślnej lub hosta docelowego.

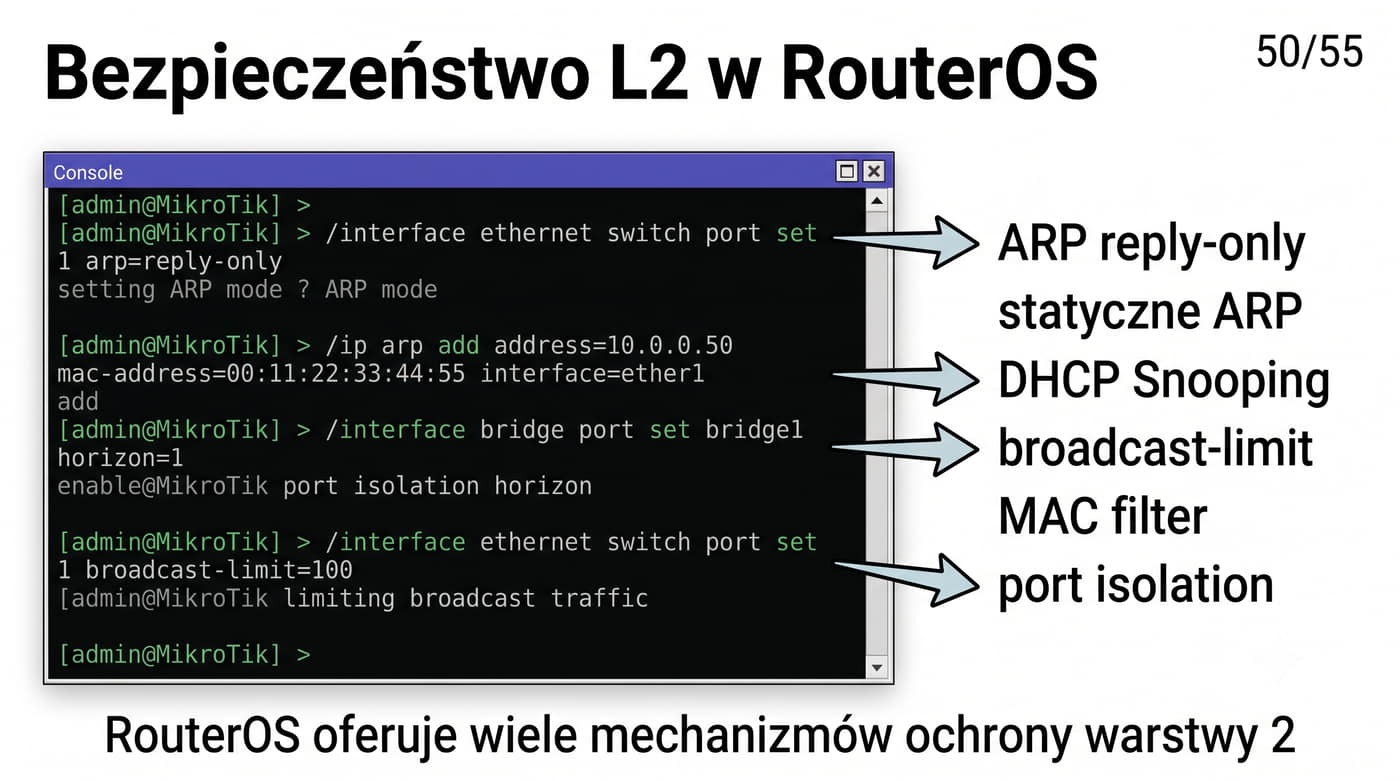
Tryb konfiguracyjny Cisco IOS umożliwia również ustawienie statycznych wpisów ARP, co jest szczególnie przydatne w przypadku urządzeń krytycznych, takich jak serwery czy bramy domyślne, których adresy MAC rzadko się zmieniają.

Statyczne wpisy ARP są całkowicie odporne na ataki ARP Spoofing, ponieważ nie ulegają przedawnieniu i nie są modyfikowane przez fałszywe odpowiedzi ARP przychodzące z sieci.

Należy jednak pamiętać, że administrowanie statycznymi wpisami w większych sieciach może być czasochłonne i podatne na błędy konfiguracyjne, dlatego zaleca się ich stosowanie wyłącznie dla kluczowych zasobów infrastruktury sieciowej.

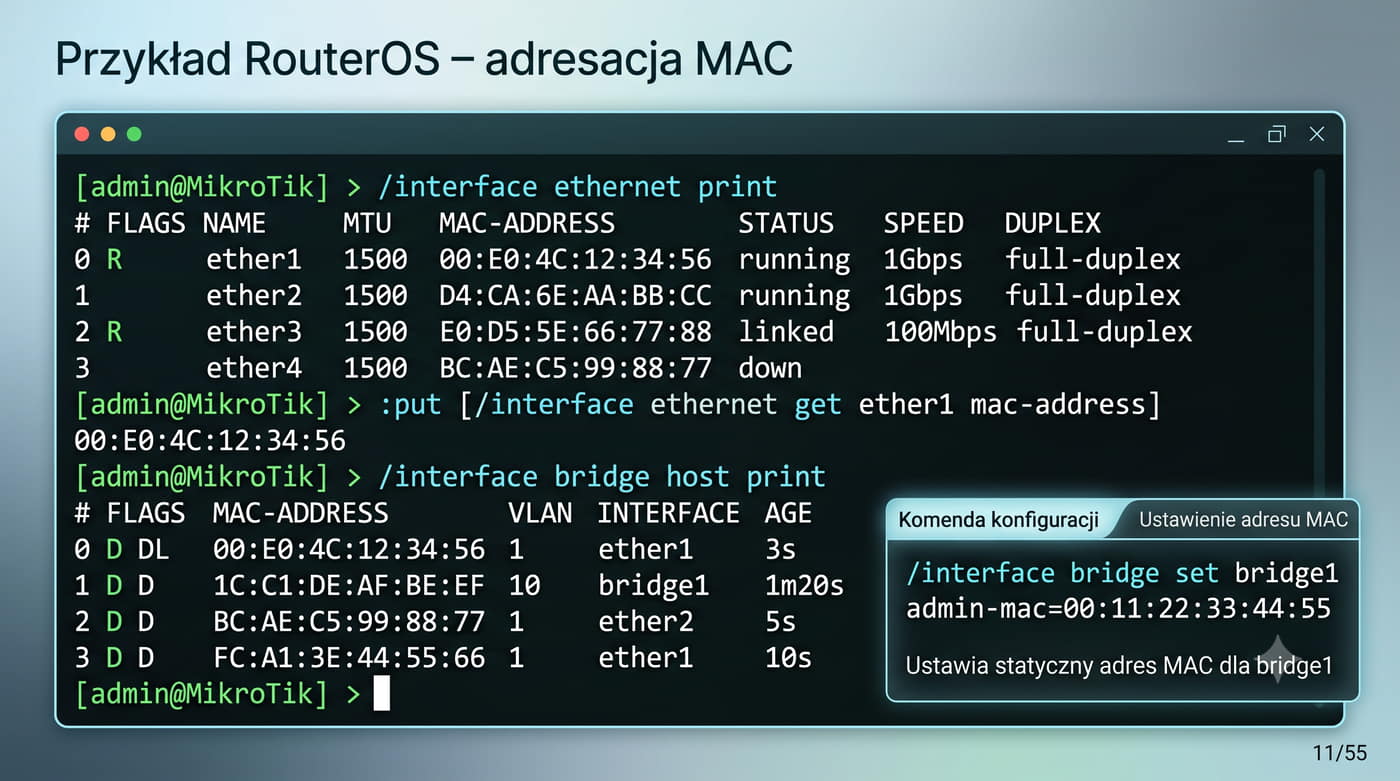
11/55 Przykład RouterOS – adresacja MAC
/interface ethernet print
# Lista interfejsów z adresami MAC i statusem

:put [/interface ethernet get ether1 mac-address]
# Wyświetlenie MAC konkretnego interfejsu

/interface bridge host print
# Tablica MAC mostu (uczone adresy)

W RouterOS adres MAC mostu można ustawić ręcznie: /interface bridge set bridge1 admin-mac=00:11:22:33:44:55.

Przydatne, gdy chcemy zachować stały adres MAC po restarcie urządzenia.

RouterOS firmy MikroTik zapewnia elastyczne narzędzia do zarządzania adresacją MAC, dostępne zarówno w interfejsie konsolowym CLI, jak i w graficznych narzędziach WinBox i WebFig.

Polecenie /interface ethernet print wyświetla szczegółowe informacje o wszystkich interfejsach fizycznych, w tym adres MAC, typ łącza, negocjowaną prędkość oraz parametr duplex, co jest szczególnie przydatne podczas inwentaryzacji sprzętu.

Weryfikacja poprawności podłączenia urządzeń sieciowych oraz diagnozowanie problemów z autonegocjacją parametrów łącza to typowe scenariusze wykorzystania tego polecenia w praktyce administracyjnej.

Polecenie /interface bridge host print stanowi odpowiednik tablicy MAC w przełącznikach zarządzalnych, umożliwiając podgląd wszystkich adresów MAC uczonych przez most wraz z przypisanymi portami.

Administrator może dzięki niemu sprawdzić, przez który port mostu dostępne jest dane urządzenie, co ułatwia lokalizację hostów w topologii sieci i diagnostykę problemów z łącznością na warstwie drugiej.

Most w RouterOS wspiera również zaawansowane funkcje bezpieczeństwa, takie jak filtrowanie adresów MAC i limitowanie liczby uczonych adresów na poszczególnych portach dostępowych.

Możliwość skryptowania w RouterOS za pomocą wbudowanego języka skryptowego pozwala na automatyzację wielu zadań związanych z zarządzaniem adresacją MAC w sieci.

Przykładowo można napisać skrypt regularnie sprawdzający tablicę mostu i wysyłający powiadomienie o pojawieniu się nowego urządzenia w sieci, co jest szczególnie przydatne w kontekście monitorowania bezpieczeństwa.

Automatyzacja tych procesów umożliwia szybkie wykrywanie nieautoryzowanych urządzeń oraz efektywne egzekwowanie polityk dostępu do infrastruktury sieciowej bez konieczności ręcznego monitorowania.

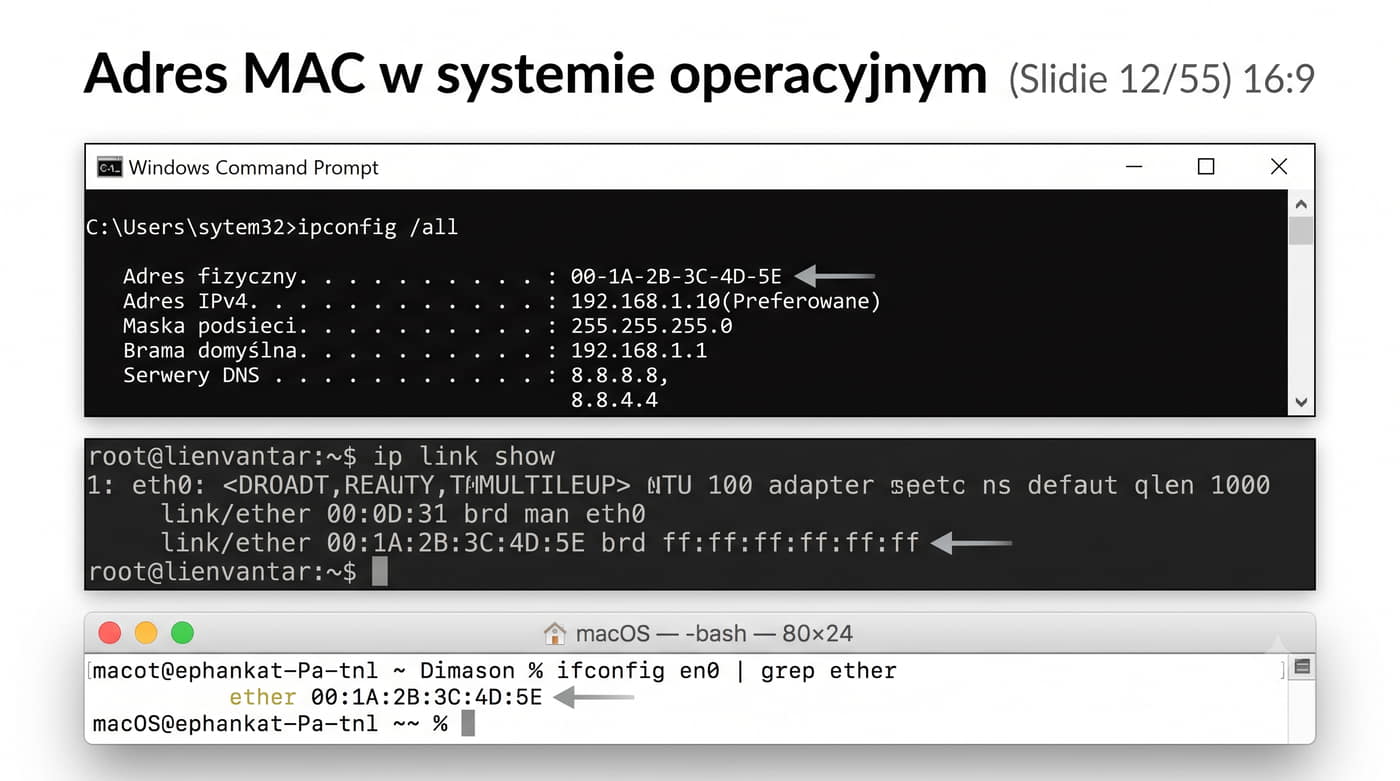
12/55 Adres MAC w systemie operacyjnym
  • Windows: ipconfig /all – wyświetla adres MAC jako "Adres fizyczny" dla każdej karty sieciowej.
  • Linux: ip link show lub ifconfig – pokazuje adres MAC w polu "link/ether".
  • macOS: ifconfig en0 | grep ether – filtruje tylko adres MAC interfejsu en0.

W systemach operacyjnych adres MAC można sprawdzić za pomocą prostych poleceń:

Każdy system operacyjny oferuje własne narzędzia do sprawdzania adresu MAC interfejsów sieciowych, jednak cel tych poleceń pozostaje ten sam: odczytanie unikalnego identyfikatora sprzętowego karty sieciowej.

W systemie Windows narzędzie ipconfig jest podstawowym elementem diagnostyki sieciowej, wyświetlającym nie tylko adres MAC jako Adres fizyczny, ale również informacje o konfiguracji IP, masce podsieci i serwerach DNS.

W nowszych wersjach Windows dostępne jest również polecenie getmac, które wyświetla wyłącznie adresy MAC wszystkich interfejsów sieciowych w systemie wraz z nazwami połączeń i statusem.

W systemie Linux zestaw narzędzi iproute2, a w szczególności polecenie ip link, dostarcza zaawansowanych funkcji zarządzania interfejsami sieciowymi z poziomu wiersza poleceń.

Polecenie to pozwala nie tylko na odczyt adresu MAC z pola link/ether, ale również na jego zmianę, wyłączenie i włączenie interfejsu oraz konfigurację dodatkowych parametrów warstwy łącza, takich jak MTU, kolejki transmisyjne i flagi interfejsu.

Wiele dystrybucji Linuksa wciąż zawiera starsze polecenie ifconfig dla zachowania kompatybilności wstecznej ze skryptami i dokumentacją.

W systemie macOS polecenie ifconfig działa podobnie jak w Linux, ale z pewnymi różnicami wynikającymi z architektury systemu operacyjnego i stosu sieciowego.

Warto również wspomnieć o narzędziu networksetup dostępnym w macOS, które oferuje zaawansowane opcje zarządzania interfejsami sieciowymi z poziomu wiersza poleceń, w tym możliwość zmiany adresu MAC dla poszczególnych interfejsów.

Niezależnie od systemu operacyjnego, znajomość tych narzędzi stanowi podstawową umiejętność każdego administratora sieci, umożliwiającą szybką diagnostykę i rozwiązywanie problemów z łącznością.

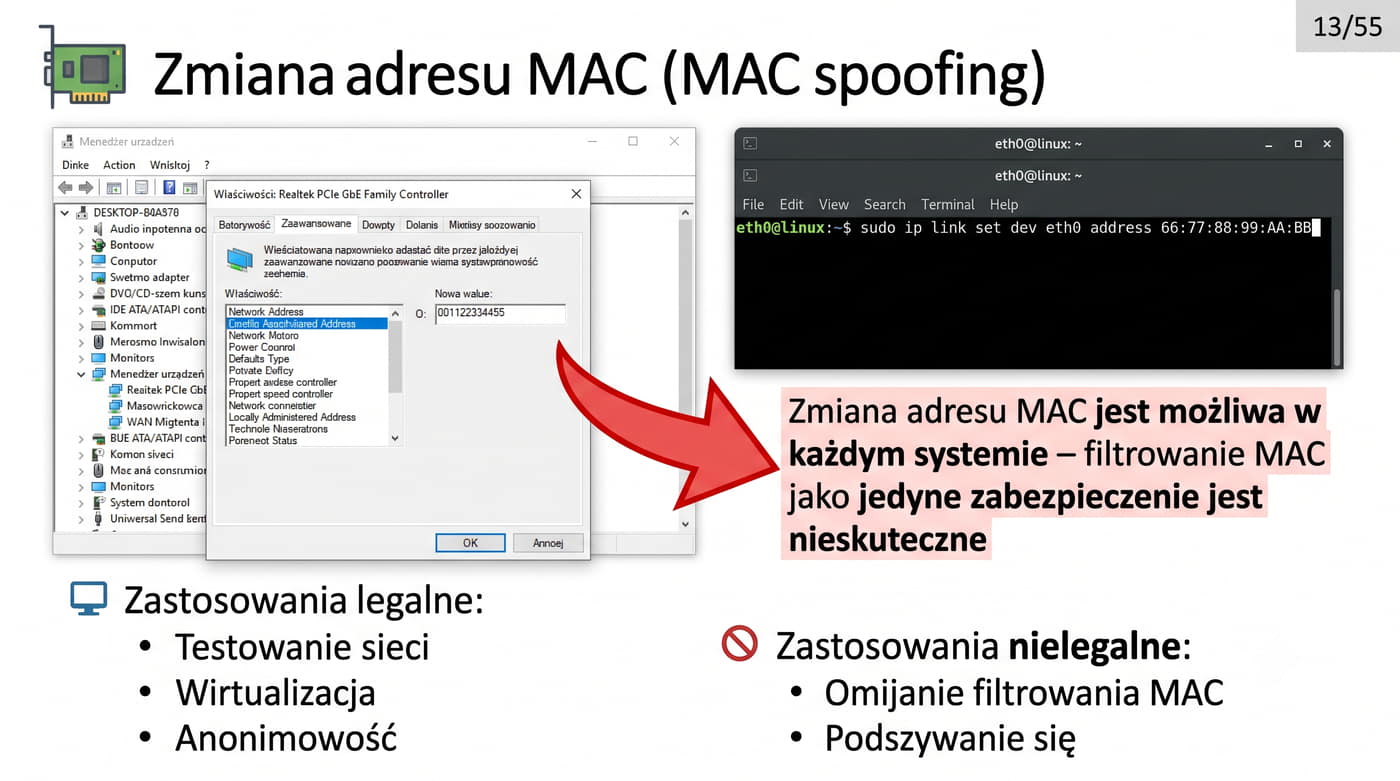
13/55 Zmiana adresu MAC (MAC spoofing)
Wyróżnienie: Zmiana adresu MAC jest możliwa w każdym systemie operacyjnym. Poleganie na filtrowaniu MAC jako jedynym mechanizmie bezpieczeństwa jest nieskuteczne.

Adres MAC można zmienić programowo – nie jest on trwale przypisany do sprzętu.

W systemie Windows można go zmienić w Menedżerze urządzeń (karta sieciowa → zakładka Zaawansowane → Network Address).

W Linux:ip link set dev eth0 address XX:XX:XX:XX:XX:XX.

Zastosowania legalne: testowanie sieci, wirtualizacja, zachowanie anonimowości w sieciach publicznych.

Zastosowania nielegalne: omijanie filtrowania MAC (MAC filtering), podszywanie się pod inne urządzenia.

Możliwość programowej zmiany adresu MAC jest cechą wszystkich nowoczesnych kart sieciowych i systemów operacyjnych, wynikającą z konstrukcji sterowników i interfejsu programowego karty sieciowej.

Sterowniki kart sieciowych umożliwiają nadpisanie fabrycznego adresu MAC wartością przekazaną przez system operacyjny, co jest realizowane na poziomie sprzętowym poprzez zapis odpowiednich rejestrów karty sieciowej.

W systemie Windows zmiana ta jest dostępna w Menedżerze urządzeń w zakładce Zaawansowane jako parametr Network Address lub za pomocą polecenia w PowerShell, natomiast w Linux wymaga użycia polecenia ip link set dev eth0 address z odpowiednim adresem MAC.

Zmiana adresu MAC ma wiele uzasadnionych zastosowań w administracji sieciową i wirtualizacji, które nie mają charakteru nielegalnego.

W środowiskach wirtualizacyjnych zmiana adresu MAC jest standardową procedurą podczas tworzenia maszyn wirtualnych, które potrzebują unikalnych identyfikatorów w ramach jednego hosta fizycznego bez konieczności rejestracji w IEEE.

W sieciach korporacyjnych zmiana adresu MAC może być wykorzystywana do testowania mechanizmów bezpieczeństwa, takich jak port security czy filtrowanie MAC w sieciach bezprzewodowych, a także do zachowania anonimowości w sieciach publicznych.

Należy jednak pamiętać, że filtrowanie MAC jako jedyny mechanizm kontroli dostępu jest całkowicie nieskuteczne z punktu widzenia bezpieczeństwa, ponieważ adres MAC może być zmieniony w ciągu kilku sekund bez konieczności posiadania uprawnień administracyjnych w systemie.

Dlatego w profesjonalnych sieciach stosuje się dodatkowe, znacznie bardziej zaawansowane mechanizmy uwierzytelniania, takie jak 802.1X, które zapewniają weryfikację tożsamości użytkownika lub urządzenia przed przyznaniem dostępu do sieci.

Poleganie wyłącznie na adresie MAC jako mechanizmie autoryzacji stanowi rażące naruszenie podstawowych zasad bezpieczeństwa sieciowego.

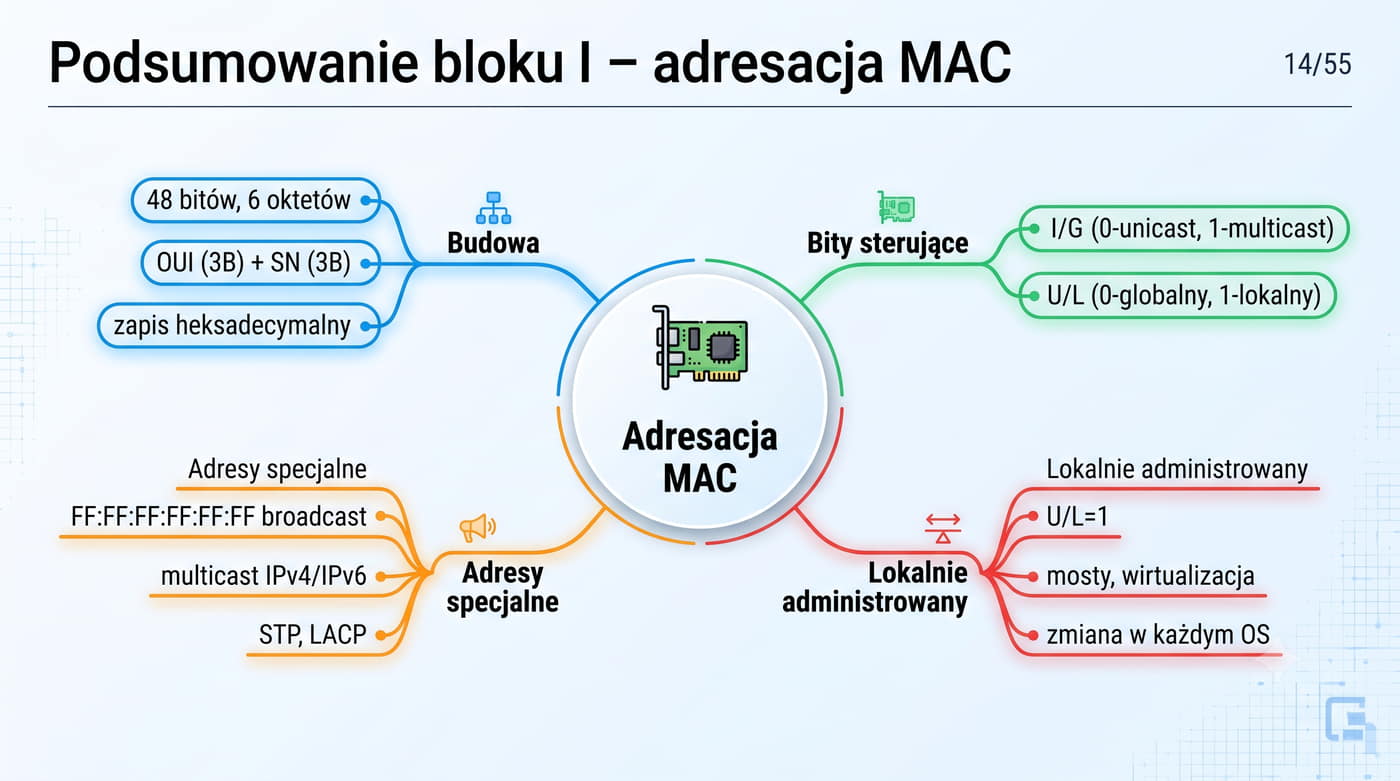
14/55 Podsumowanie bloku I – adresacja MAC
  • Adres MAC: 48 bitów, zapis heksadecymalny, OUI (3B) + SN (3B).
  • Bity I/G (individual/group) i U/L (universal/local) w najstarszym oktecie.
  • Adresy specjalne: broadcast FF:FF:FF:FF:FF:FF, multicast IPv4/IPv6, STP, LACP.
  • Lokalnie administrowany MAC (U/L=1) – wirtualne interfejsy, mosty.
  • Zmiana adresu MAC jest możliwa w każdym systemie – nie stanowi zabezpieczenia.

Blok pierwszy prezentacji stanowił szczegółowe wprowadzenie do adresacji MAC, która jest fundamentem komunikacji w sieciach Ethernet i warstwie łącza danych modelu OSI.

Omówione zostały kluczowe aspekty budowy adresu, w tym 48-bitowa struktura z podziałem na OUI i SN, znaczenie bitów sterujących I/G i U/L oraz charakterystyka adresów specjalnych, takich jak broadcast i multicast.

Adresy lokalnie administrowane zostały przedstawione jako istotny element współczesnych środowisk wirtualizacyjnych i kontenerowych, gdzie elastyczność adresacji MAC jest niezbędna do sprawnego funkcjonowania infrastruktury.

Praktyczne przykłady konfiguracji na urządzeniach Cisco i MikroTik pokazały, w jaki sposób w rzeczywistych sieciach zarządza się adresacją MAC w codziennej pracy administratora sieci.

Polecenia takie jak show mac-address-table w Cisco IOS czy /interface bridge host print w RouterOS są niezbędne do monitorowania topologii sieci i diagnostyki problemów z łącznością na warstwie drugiej.

Zmiana adresu MAC, choć możliwa technicznie w każdym systemie operacyjnym, niesie ze sobą zarówno korzyści w postaci elastyczności konfiguracji, jak i zagrożenia bezpieczeństwa związane z możliwością podszywania się pod inne urządzenia w sieci.

Zrozumienie adresacji MAC stanowi niezbędną podstawę do dalszej nauki o protokole ARP, adresacji IPv4 oraz mechanizmach bezpieczeństwa warstwy drugiej, które będą omawiane w kolejnych blokach tematycznych.

Bez solidnego opanowania tych fundamentalnych zagadnień trudno jest efektywnie projektować, konfigurować i diagnozować sieci komputerowe o dowolnej skali.

Kolejne części prezentacji rozwiną te tematy w kontekście adresacji IP oraz protokołu ARP, które bezpośrednio opierają się na znajomości adresów MAC i mechanizmów warstwy łącza danych.

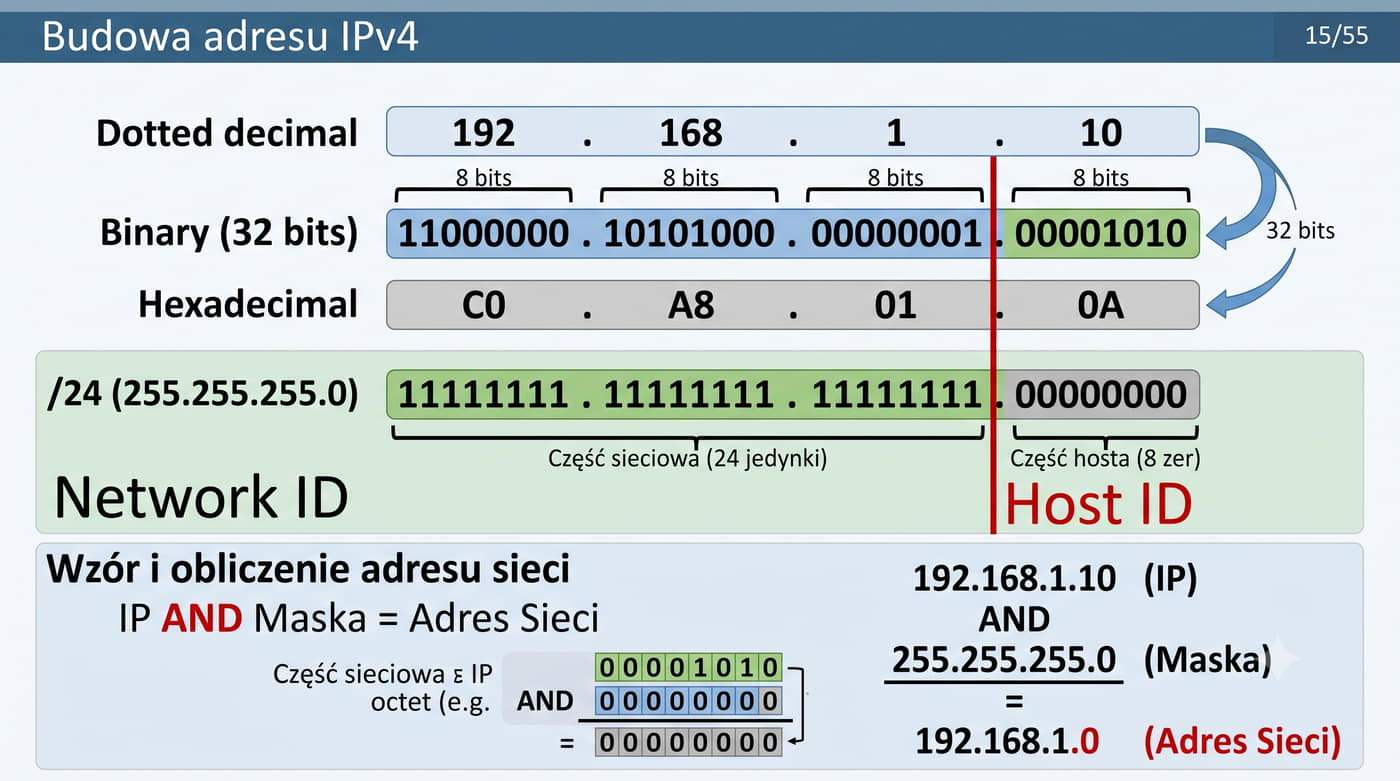
15/55 Budowa adresu IPv4 – przypomnienie

Przykład: 192.168.1.10.

Adres IPv4 ma 32 bity, podzielone na 4 oktety (bajty), zapisywane w notacji dziesiętnej z kropkami – każdy oktet ma zakres 0–255.

Adres dzieli się na część sieciową (network ID), która identyfikuje sieć, oraz część hosta (host ID), która identyfikuje konkretne urządzenie w tej sieci.

Maska podsieci wyznacza granicę między tymi częściami.

Adresacja IPv4, mimo że ma już ponad cztery dekady od momentu standaryzacji, wciąż stanowi podstawę funkcjonowania współczesnego Internetu i większości sieci prywatnych na świecie.

32-bitowa przestrzeń adresowa, choć teoretycznie wystarczająca w momencie projektowania protokołu w latach 80.

XX wieku, okazała się niewystarczająca wobec gwałtownego rozwoju Internetu i lawinowego wzrostu liczby podłączonych urządzeń.

Każdy z czterech oktetów adresu IPv4 może przyjmować wartości od 0 do 255, co daje łącznie 2^32 możliwych kombinacji adresowych, czyli około 4,3 miliarda adresów.

Notacja dziesiętna z kropkami (dotted decimal) została zaprojektowana z myślą o maksymalnej czytelności dla człowieka, podczas gdy wszystkie operacje routingu i adresowania wykonywane przez urządzenia sieciowe są realizowane w systemie binarnym.

Zrozumienie konwersji między reprezentacją dziesiętną a binarną poszczególnych oktetów jest niezbędne do poprawnego obliczania adresów sieci, broadcast i dostępnych zakresów hostów.

W praktyce inżynierskiej często wykonuje się te obliczenia za pomocą kalkulatorów podsieci, jednak kluczowe znaczenie ma zrozumienie zasad stojących za tymi operacjami.

Maska podsieci jest fundamentalnym narzędziem adresacji, które precyzyjnie określa granicę między częścią sieciową a hostową adresu IPv4.

Im więcej bitów jest przeznaczonych na część sieciową, tym więcej podsieci można utworzyć z danego bloku adresowego, ale kosztem mniejszej liczby hostów w każdej z nich.

Dobór odpowiedniej maski jest kluczowym elementem projektowania sieci i wymaga uwzględnienia zarówno bieżących potrzeb organizacji, jak i przewidywanego wzrostu liczby urządzeń w przyszłości.

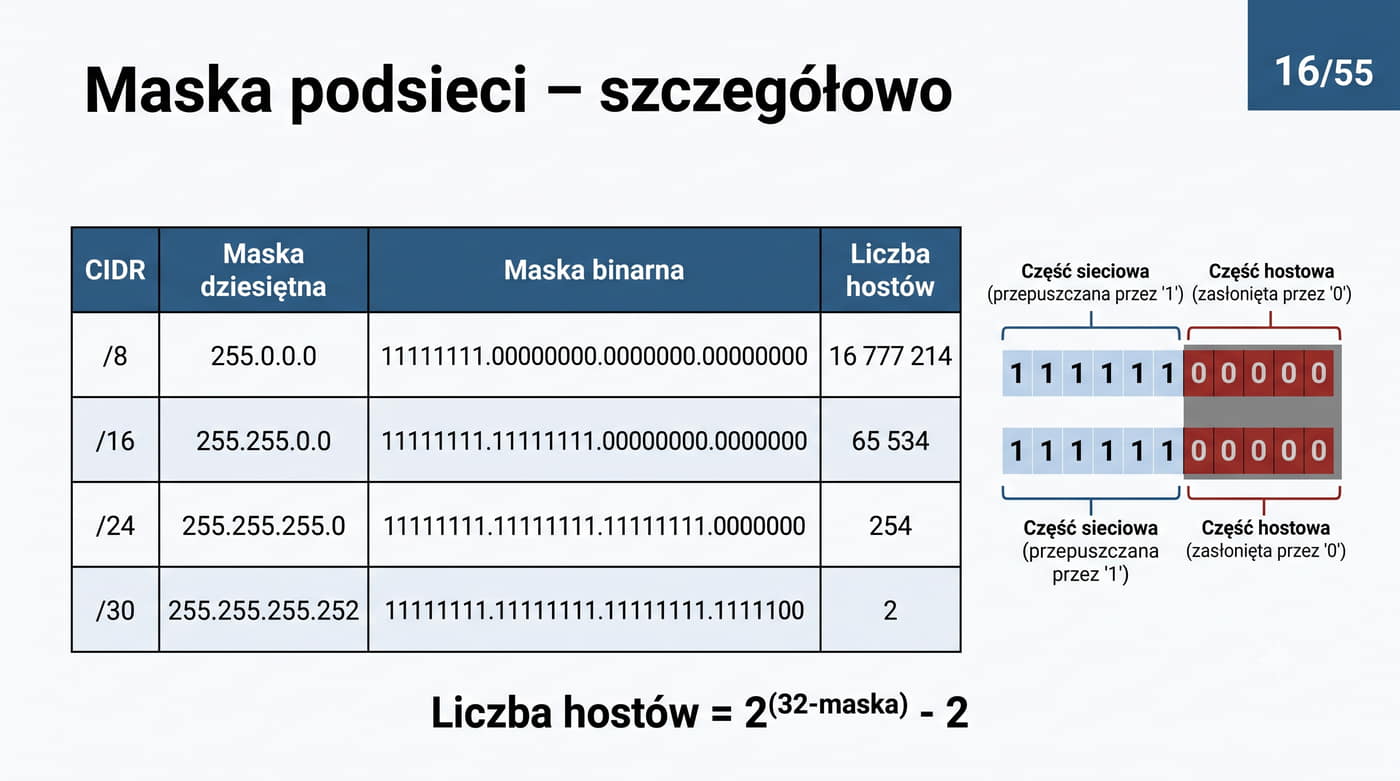
16/55 Maska podsieci – szczegółowo
CIDRMaska dziesiętnaLiczba hostów
/8255.0.0.016 777 214
/16255.255.0.065 534
/24255.255.255.0254
/30255.255.255.2522 (łącze punkt-punkt)

Maska podsieci to 32-bitowa liczba, w której bity części sieciowej są ustawione na 1, a bity części hosta na 0.

Zapisuje się ją w notacji CIDR (/N) lub dziesiętnej (255.x.x.x).

Maska podsieci jest 32-bitową wartością, która w systemie binarnym składa się z ciągu logicznych jedynek odpowiadających części sieciowej i zer logicznych odpowiadających części hosta, co precyzyjnie określa granicę między tymi dwoma obszarami.

Notacja CIDR, oznaczana jako /N i podająca liczbę bitów sieciowych, jest obecnie standardowym i zalecanym sposobem określania maski, ponieważ jest bardziej zwięzła i elastyczna niż tradycyjna notacja dziesiętna z kropkami.

Na przykład maska /24 odpowiada dziesiętnemu 255.255.255.0 i oznacza 24 bity sieciowe, pozostawiając 8 bitów dla hostów, co daje 254 adresy IP użyteczne dla urządzeń końcowych.

Wybór odpowiedniej maski ma kluczowe znaczenie dla efektywnego wykorzystania przestrzeni adresowej IPv4, szczególnie w kontekście ograniczonej liczby dostępnych adresów publicznych.

Maska /30 (255.255.255.252) jest optymalna dla łączy punkt-punkt między routerami, ponieważ zapewnia dokładnie dwa adresy IP hosta, co jest minimalną wymaganą liczbą dla tego typu połączeń.

Maska /29 (255.255.255.248) daje 6 adresów i jest często stosowana w małych sieciach, natomiast /24 jest standardem dla sieci lokalnych w firmach średniej wielkości, umożliwiając podłączenie do 254 urządzeń.

Znajomość masek i umiejętność obliczania liczby hostów w podsieci jest podstawową kompetencją każdego administratora sieci, niezbędną przy projektowaniu i konfiguracji infrastruktury sieciowej.

W praktyce warto zapamiętać najpopularniejsze maski od /8 do /30 oraz odpowiadające im liczby hostów, ponieważ są one najczęściej używane w projektach sieciowych o różnej skali.

Narzędzia takie jak kalkulatory podsieci mogą być pomocne w codziennej pracy, jednak wyłączne poleganie na nich bez zrozumienia zasad działania maski może prowadzić do poważnych błędów konfiguracyjnych.

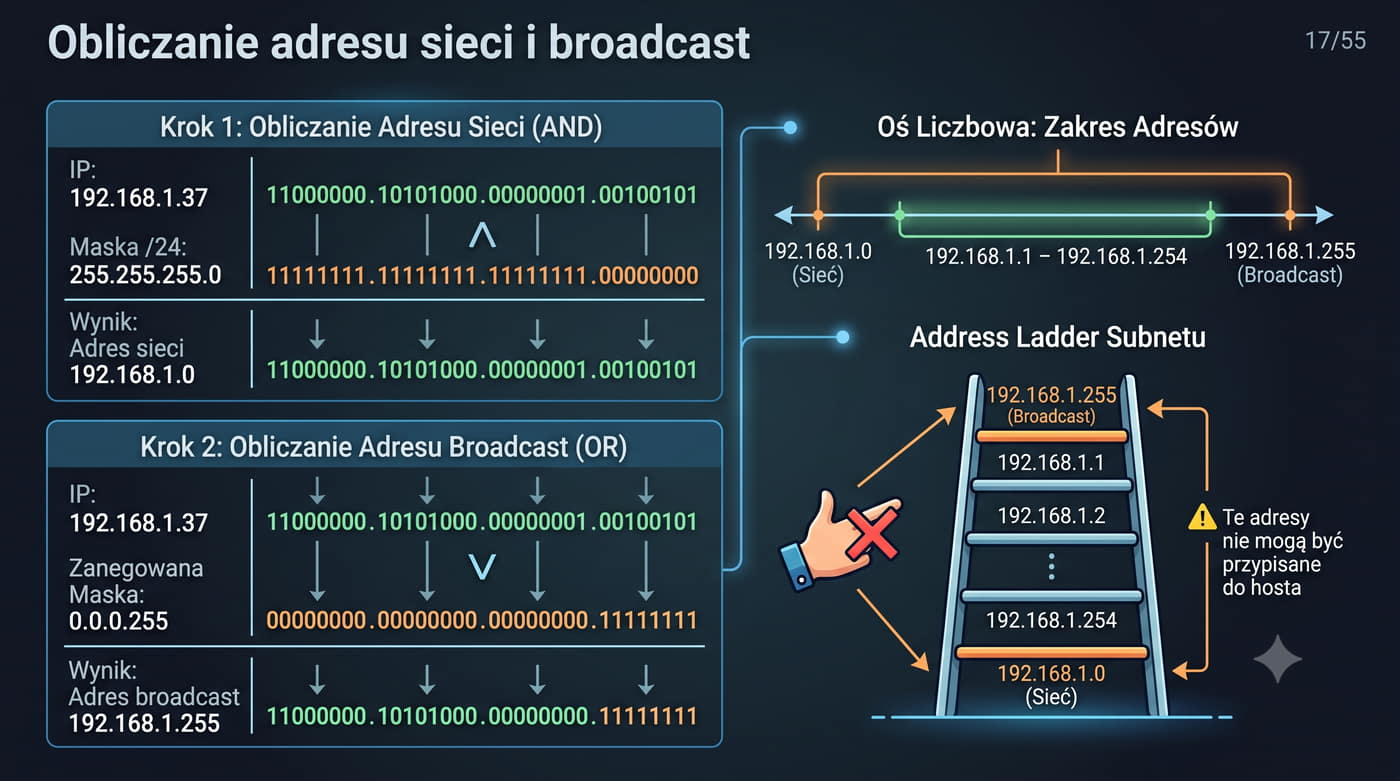
17/55 Obliczanie adresu sieci i broadcast
Przykład: IP: 192.168.1.37, maska: /24 (255.255.255.0).
Sieć: 192.168.1.0 (37 AND 0 = 0 w ostatnim oktecie).
Broadcast: 192.168.1.255 (37 OR 255 = 255 w ostatnim oktecie).
Hosty: 192.168.1.1 – 192.168.1.254 (razem 254).

Liczba hostów = 2^(32-maska) - 2.

Adres sieci oblicza się wykonując logiczną operację AND na adresie IP i masce podsieci.

Adres broadcast uzyskuje się przez operację OR na adresie IP i zanegowanej masce.

Obliczanie adresu sieci i broadcast jest jedną z podstawowych umiejętności w projektowaniu i konfiguracji sieci IPv4, niezbędną dla każdego administratora sieci niezależnie od skali zarządzanej infrastruktury.

Operacja AND na adresie IP i masce podsieci zeruje wszystkie bity części hosta, dając w wyniku adres sieci, który dla maski /24 jest zawsze podzielny przez 256 w ostatnim oktecie.

Adres broadcast jest obliczany przez ustawienie wszystkich bitów części hosta na 1 w wyniku operacji OR z zanegowaną maską, co daje ostatni adres w danym zakresie i umożliwia komunikację rozgłoszeniową w obrębie podsieci.

Wzór na liczbę hostów 2^(32 - maska) - 2 uwzględnia utratę dwóch adresów: adresu sieci, w którym wszystkie bity hosta są równe 0, oraz adresu broadcast, w którym wszystkie bity hosta są równe 1.

W przypadku maski /30 dostępne są tylko dwa adresy IP hosta, co jest powszechnie wykorzystywane w łączach punkt-punkt między routerami, gdzie nie ma potrzeby przydzielania dodatkowych adresów.

Dla maski /24, najpopularniejszej w sieciach LAN, dostępnych jest 254 adresy IP dla urządzeń końcowych, co w większości przypadków jest wystarczające dla potrzeb małej i średniej firmy.

Częstym błędem popełnianym przez początkujących administratorów jest przypisanie adresu sieci lub broadcast jako adresu hosta do interfejsu sieciowego, co całkowicie uniemożliwia poprawną komunikację w sieci.

Dlatego każdy adres IP przeznaczony do konfiguracji interfejsu powinien być starannie sprawdzony pod kątem przynależności do poprawnego zakresu adresów hosta przed przypisaniem.

W praktyce zawodowej warto wyrobić sobie nawyk weryfikacji, czy adres IP nie jest adresem sieci lub broadcast danej podsieci, szczególnie przy użyciu masek niestandardowych, takich jak /25, /26 czy /27.

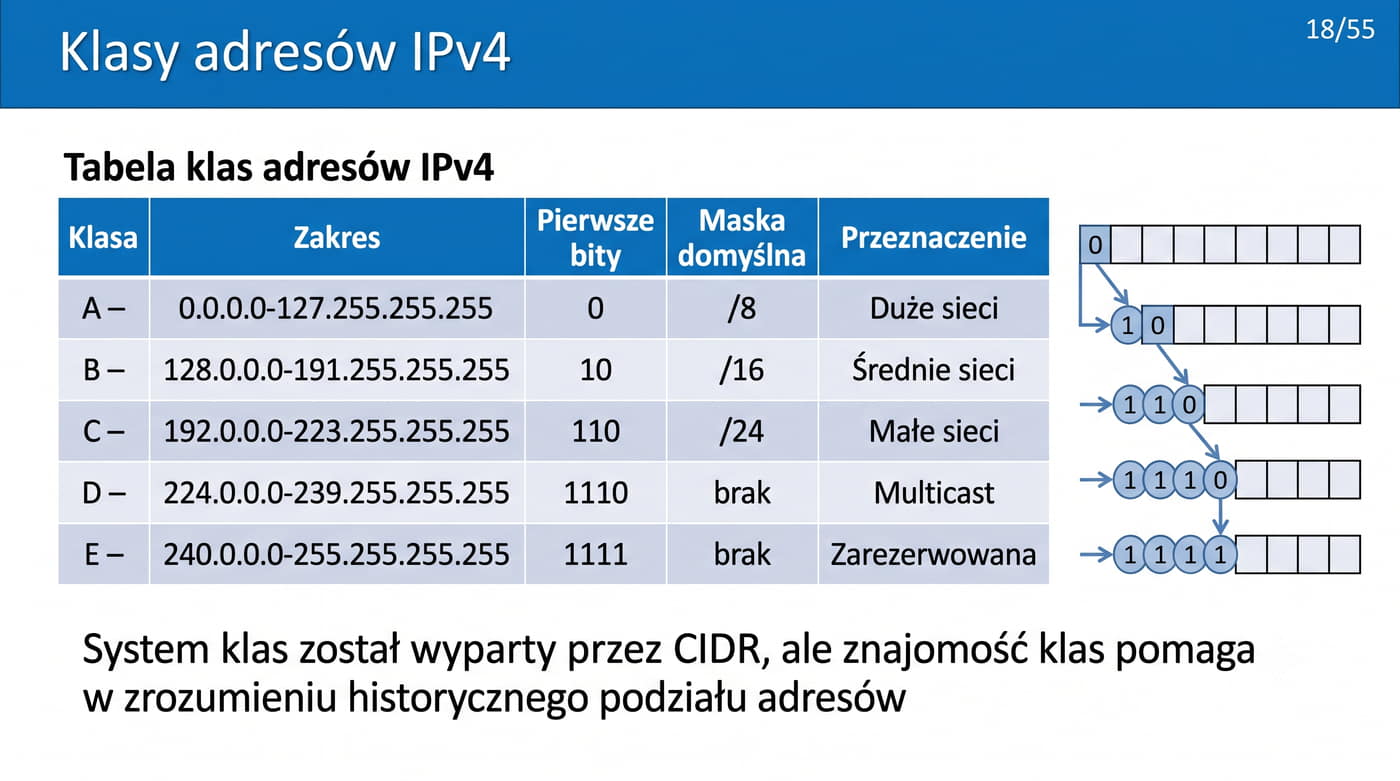
18/55 Klasy adresów IPv4 – przypomnienie i uzupełnienie
KlasaZakresPierwsze bityMaska
A0.0.0.0 – 127.255.255.2550/8
B128.0.0.0 – 191.255.255.25510/16
C192.0.0.0 – 223.255.255.255110/24
D224.0.0.0 – 239.255.255.2551110multicast
E240.0.0.0 – 255.255.255.2551111zarezerwowana

Historycznie adresy IPv4 dzielono na klasy rozpoznawane po pierwszych bitach:

System klas został w dużej mierze wyparty przez CIDR, ale znajomość klas wciąż pomaga w zrozumieniu historycznego podziału adresów.

Historyczny podział adresów IPv4 na klasy A, B, C, D i E został opracowany w latach 80.

XX wieku, gdy Internet był jeszcze w powijakach, a liczba podłączonych sieci nie przekraczała kilkuset, co uzasadniało taki schemat alokacji.

System ten opierał się na identyfikacji klasy na podstawie pierwszych bitów adresu, co pozwalało routerom na szybkie określenie maski bez potrzeby dodatkowych informacji konfiguracyjnych.

Klasa A, rozpoznawana po pierwszym bicie równym 0, była przeznaczona dla bardzo dużych sieci mogących obsłużyć ponad 16 milionów hostów, klasa B z bitami 10 dla sieci średniej wielkości, a klasa C z bitami 110 dla małych sieci lokalnych.

Podstawowym problemem systemu klasowego było ogromne marnotrawstwo cennej przestrzeni adresowej, które przyspieszało wyczerpywanie się puli dostępnych adresów IPv4.

Organizacja potrzebująca więcej niż 254 hosty musiała otrzymać klasę B z 65 534 adresami, z czego większość pozostawała niewykorzystana, co było skrajnie nieefektywne.

Doprowadziło to do konieczności wprowadzenia bardziej elastycznego systemu CIDR w 1993 roku, który umożliwił stosowanie dowolnej maski, a nie tylko klasowych /8, /16 i /24, znacząco poprawiając efektywność wykorzystania przestrzeni adresowej.

Klasa D, obejmująca adresy IP od 224.0.0.0 do 239.255.255.255, została zarezerwowana dla komunikacji multicastowej, gdzie adresy IP nie są przypisywane do pojedynczych interfejsów, ale do grup odbiorców zainteresowanych danym strumieniem danych.

Klasa E, od 240.0.0.0 do 255.255.255.255, pozostała zarezerwowana do celów badawczych i eksperymentalnych, nigdy nie została powszechnie wdrożona w praktyce.

Mimo że system klasowy został w dużej mierze wyparty przez CIDR, znajomość klas wciąż pomaga w zrozumieniu historycznego podziału adresów oraz struktury początkowej puli adresowej IPv4.
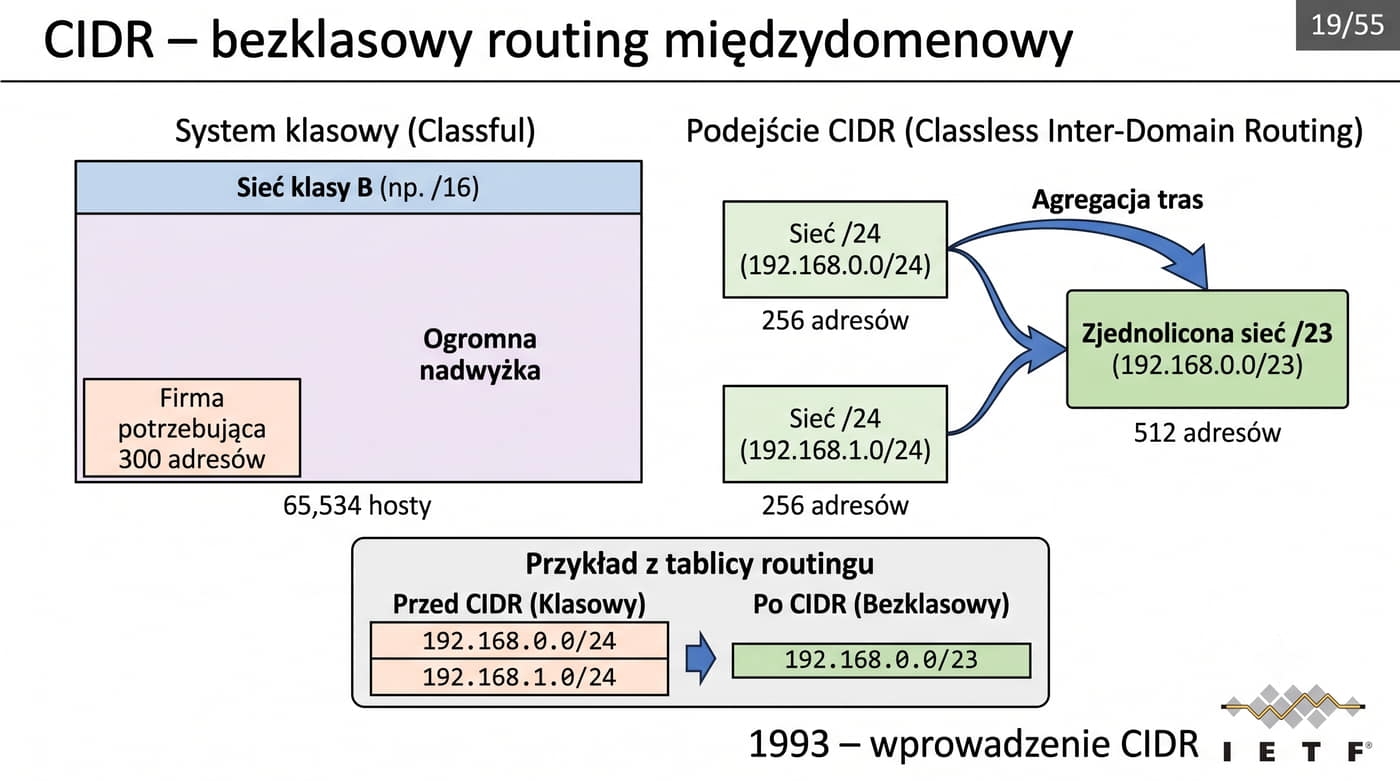
19/55 CIDR – bezklasowy routing międzydomenowy

Przykład: zamiast dwóch sieci /24 (192.168.0.0/24 i 192.168.1.0/24) można użyć jednej sieci /23 (192.168.0.0/23) dającej 512 adresów.

CIDR umożliwia agregację tras (route summarization), co zmniejsza rozmiar tablic routingu w Internecie.

System klas adresów IPv4 prowadził do marnotrawstwa – np. firma z 300 hostami musiała wziąć klasę B (65 534 hostów), marnując większość adresów.

CIDR (Classless Inter-Domain Routing), wprowadzony w 1993 roku, pozwala na użycie dowolnej maski, nie tylko /8, /16, /24.

Wprowadzenie CIDR (Classless Inter-Domain Routing) w 1993 roku było przełomowym momentem w historii adresacji IPv4, który znacząco spowolnił proces wyczerpywania się puli dostępnych adresów globalnych.

Przed CIDR obowiązkowe stosowanie masek klasowych prowadziło do sytuacji, w której bloki adresowe były przydzielane w sposób skrajnie nieefektywny, marnując ogromne ilości cennej przestrzeni adresowej.

Na przykład dostawca Internetu musiał przydzielić całą klasę B firmie zatrudniającej zaledwie 300 pracowników, marnując ponad 65 tysięcy adresów, które mogłyby posłużyć innym organizacjom.

CIDR umożliwił stosowanie dowolnej maski podsieci, co pozwoliło na precyzyjne dopasowanie wielkości bloku adresowego do rzeczywistych potrzeb organizacji bez zbędnego marnotrawstwa.

Dzięki temu blok /23 może obsłużyć firmę z 512 urządzeniami, a blok /27 wystarczy dla małego biura z 30 hostami, co eliminuje konieczność przydzielania nadmiernie dużych bloków adresowych.

Ta elastyczność była kluczowa dla racjonalnego gospodarowania kurczącą się przestrzenią adresową IPv4 i opóźniła moment wyczerpania puli dostępnych adresów o ponad dwie dekady.

Agregacja tras, znana również jako sumaryzacja tras, jest kolejną kluczową zaletą CIDR, która ma ogromne znaczenie dla skalowalności globalnego Internetu.

Pozwala ona na zastąpienie wielu wpisów w tablicy routingu jednym wpisem reprezentującym cały blok adresowy, co redukuje rozmiar tablic routingu w routerach szkieletowych.

Na przykład zamiast reklamować 256 oddzielnych sieci /24, dostawca Internetu może reklamować pojedynczy blok /16, co radykalnie zmniejsza rozmiar globalnej tablicy routingu BGP, przyspiesza działanie routerów i zmniejsza wymagania pamięciowe urządzeń sieciowych.

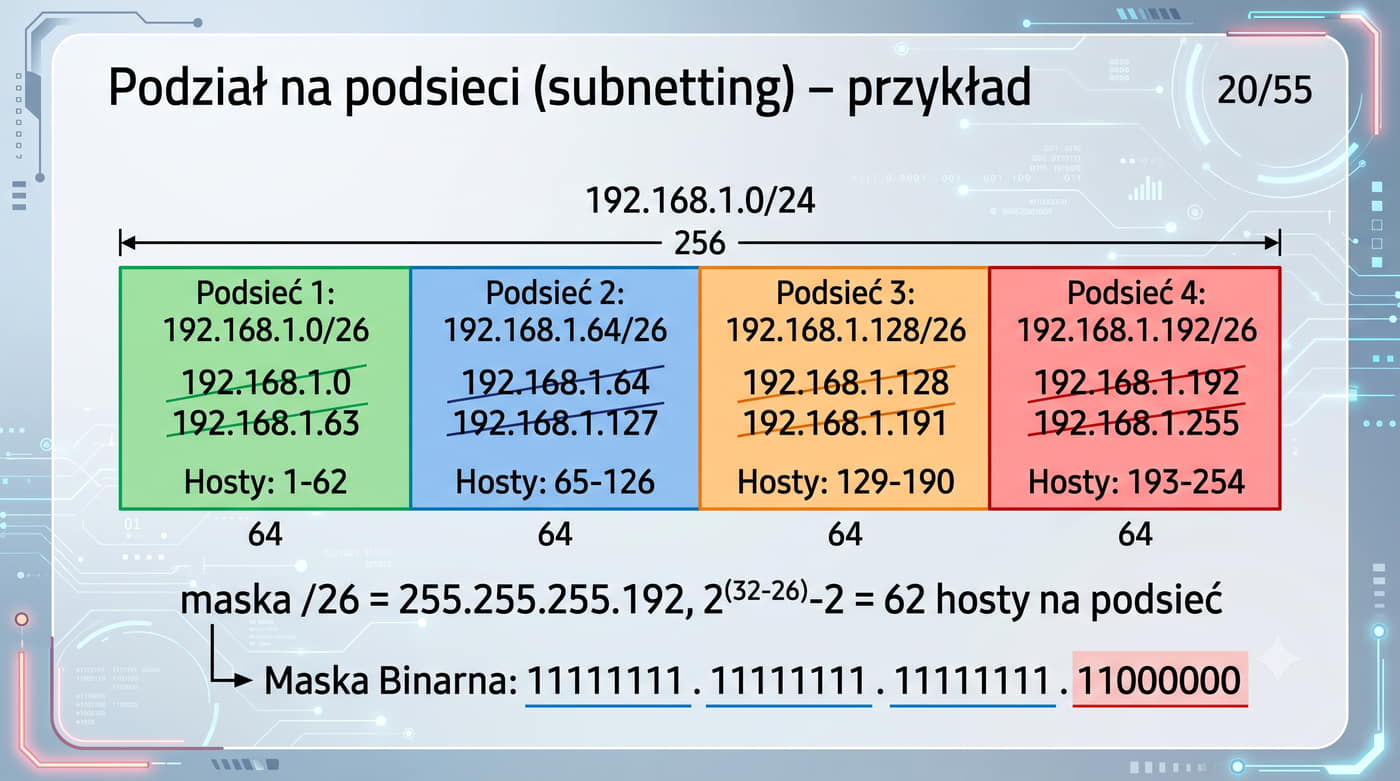
20/55 Podział na podsieci (subnetting) – przykład
Wskazówka: Przy podziale na podsieci adres sieci i broadcast każdej podsieci są tracone (nie mogą być przypisane do hosta). Liczba użytecznych adresów = 2^(liczba bitów hosta) - 2.

Mamy blok 192.168.1.0/24 (254 hosty).

Potrzebujemy 4 podsieci po maksymalnie 62 hosty każda.

Maska /26 (255.255.255.192) daje 2^(32-26)-2 = 62 hosty na podsieć.

Podsieci: 192.168.1.0/26 (hosty 1–62), 192.168.1.64/26 (hosty 65–126), 192.168.1.128/26 (hosty 129–190), 192.168.1.192/26 (hosty 193–254).

Każda podsieć ma własny adres sieci i broadcast.

Technika VLSM (Variable Length Subnet Mask) pozwala na jeszcze bardziej elastyczny podział przestrzeni adresowej poprzez zastosowanie różnych masek w różnych podsieciach w ramach jednej sieci nadrzędnej, co optymalizuje wykorzystanie dostępnych adresów.

Dzięki VLSM można zaoszczędzić znaczną liczbę adresów, przydzielając mniejszym segmentom krótsze maski i unikając konieczności stosowania jednakowej maski dla wszystkich podsieci niezależnie od ich potrzeb.

W projektowaniu sieci korporacyjnych często stosuje się hierarchiczny schemat adresacji z wykorzystaniem VLSM, który ułatwia agregację tras i znacząco zmniejsza rozmiar tablic routingu w routerach.

Przy podziale bloku adresowego na podsieci należy uwzględnić nie tylko bieżące potrzeby liczby hostów w każdej podsieci, ale także przewidywany wzrost liczby urządzeń w przyszłości.

Pozostawienie odpowiedniej rezerwy adresowej w każdej podsieci zapobiega konieczności przeprojektowywania całego schematu adresacji przy rozbudowie sieci lub dodawaniu nowych urządzeń.

W praktyce inżynierskiej często stosuje się zasadę przydzielania podwójnej liczby adresów względem bieżącego zapotrzebowania, co zapewnia elastyczność na wypadek nieprzewidzianego wzrostu liczby hostów.

Narzędzia do kalkulacji podsieci, takie jak kalkulatory online dostępne w Internecie czy wbudowane funkcje w systemach Cisco IOS i RouterOS, znacznie ułatwiają proces planowania adresacji i minimalizują ryzyko błędów obliczeniowych.

Automatyzacja obliczeń jest szczególnie przydatna w złożonych schematach z wykorzystaniem VLSM, gdzie ręczne określanie adresów sieci i broadcast dla każdej podsieci byłoby czasochłonne i podatne na błędy.

Znajomość ręcznego obliczania adresów jest jednak niezbędna do zrozumienia mechanizmów leżących u podstaw dzielenia na podsieci oraz do skutecznego diagnozowania problemów sieciowych bez polegania wyłącznie na automatycznych narzędziach.

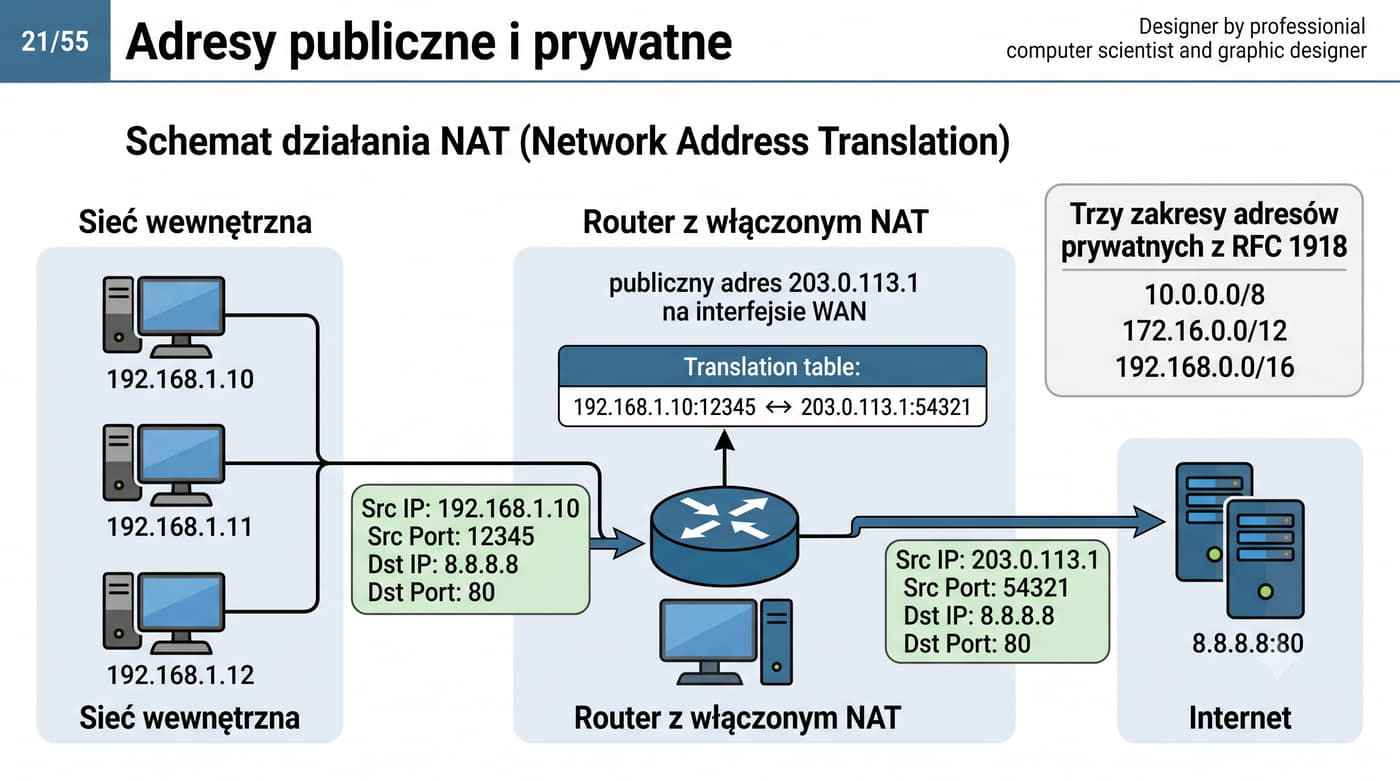
21/55 Adresy publiczne i prywatne – przypomnienie

Adresy publiczne są routowalne w Internecie i muszą być globalnie unikalne.

Adresy prywatne (RFC 1918) są przeznaczone wyłącznie do użytku w sieciach lokalnych i nie są routowane w Internecie.

Zakresy prywatne: 10.0.0.0/8 (ponad 16 mln adresów), 172.16.0.0/12 (ok. 1 mln), 192.168.0.0/16 (65 534).

Regionalne rejestry internetowe, takie jak RIPE NCC dla Europy, ARIN dla Ameryki Północnej i APNIC dla Azji i Pacyfiku, zarządzają przydziałem publicznych adresów IP na poszczególnych kontynentach według ściśle określonych procedur.

Każda organizacja ubiegająca się o blok adresów publicznych musi uzasadnić zapotrzebowanie i spełnić określone kryteria, a proces przydziału jest regulowany, aby zapobiegać marnotrawstwu cennej przestrzeni adresowej.

Mechanizm ten zapewnia, że publiczne adresy IP są dystrybuowane w sposób sprawiedliwy i efektywny na całym świecie, zgodnie z rzeczywistymi potrzebami operatorów telekomunikacyjnych i dostawców usług internetowych.

Mechanizm NAT (Network Address Translation), choć niezwykle użyteczny w kontekście oszczędzania publicznych adresów IP, wprowadza znaczące komplikacje w działaniu protokołów wymagających bezpośredniego połączenia end-to-end.

Rozwiązaniem tych problemów jest stosowanie przekierowań portów (port forwarding) oraz protokołów pomocniczych, takich jak STUN, TURN i UPnP, które umożliwiają nawiązywanie bezpośrednich połączeń mimo obecności NAT.

Adresy prywatne są powszechnie stosowane w sieciach korporacyjnych i domowych, umożliwiając elastyczne adresowanie wewnętrzne bez konieczności uzyskiwania publicznych bloków adresowych.

W połączeniu z NAT adresy IP prywatne pozwalają na obsługę praktycznie nieograniczonej liczby urządzeń w sieci lokalnej przy użyciu jednego lub kilku publicznych adresów IP.

Standard RFC 1918 definiuje trzy zakresy adresów prywatnych o różnej wielkości: 10.0.0.0/8 z ponad 16 milionami adresów dla dużych sieci korporacyjnych, 172.16.0.0/12 z około 1 milionem adresów dla sieci średniej wielkości oraz 192.168.0.0/16 z 65 534 adresami dla małych sieci i zastosowań domowych.

Odpowiedni dobór zakresu prywatnego pozwala na dopasowanie do skali organizacji i uniknięcie konieczności późniejszej readresacji.

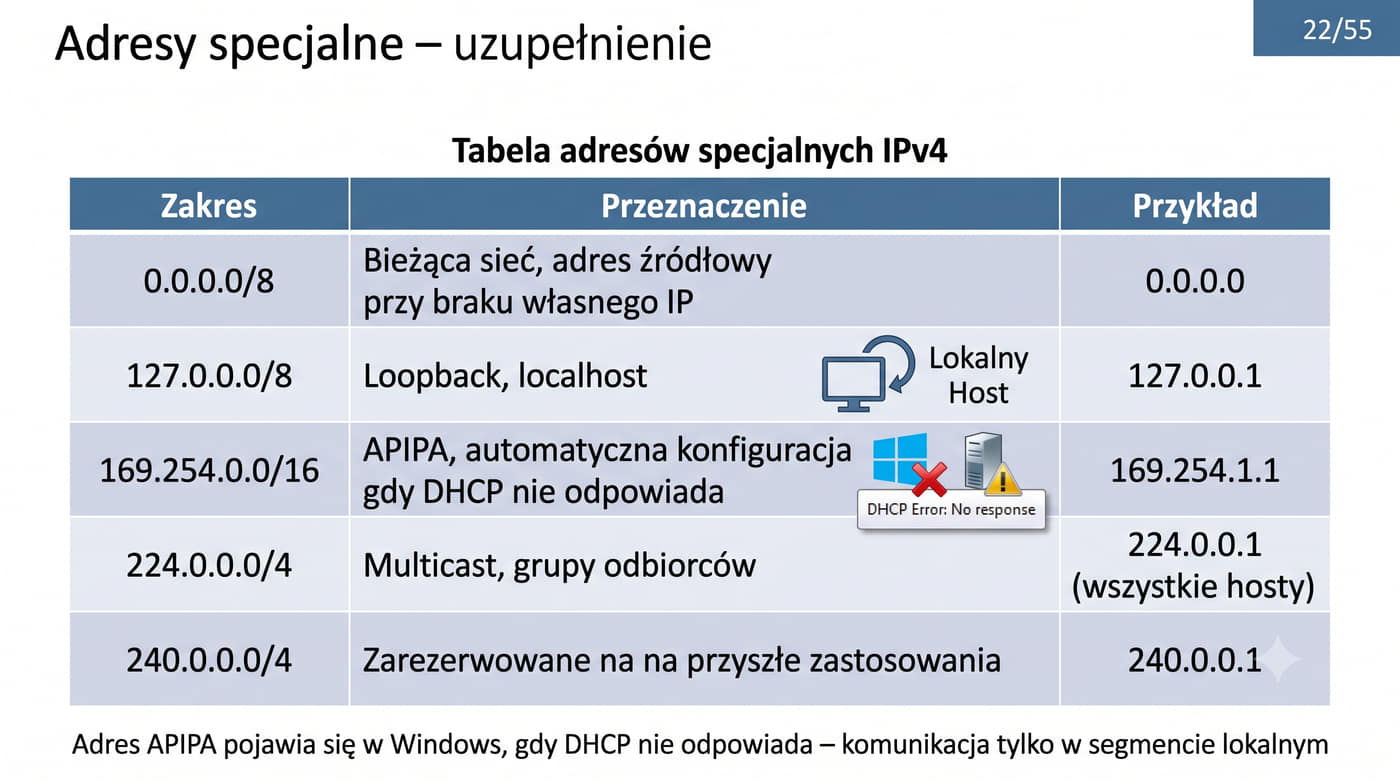
22/55 Adresy specjalne – uzupełnienie
ZakresPrzeznaczenie
0.0.0.0/8Bieżąca sieć – adres źródłowy przy braku własnego IP
127.0.0.0/8Loopback – localhost (127.0.0.1)
169.254.0.0/16APIPA – automatyczna konfiguracja, gdy DHCP nie odpowiada
224.0.0.0/4Multicast (grupy, np. 224.0.0.1 = wszystkie hosty w segmencie)
240.0.0.0/4Zarezerwowane (przyszłe zastosowania)

Adres APIPA (169.254.x.x) pojawia się w systemach Windows, gdy karta sieciowa jest ustawiona na automatyczne pobieranie adresu IP (DHCP), ale serwer DHCP nie odpowiada.

Komunikacja jest możliwa tylko w obrębie lokalnego segmentu.

Adres 0.0.0.0/8, choć często kojarzony z adresem nieokreślonym lub zerowym, ma ściśle określone zastosowanie w protokole IP jako adres źródłowy używany w sytuacjach, gdy host nie posiada jeszcze własnego adresu IP.

Host korzystający z protokołu DHCP wysyła pakiety z adresem źródłowym 0.0.0.0 w początkowych fazach procesu konfiguracji sieci, ponieważ w momencie rozruchu nie posiada jeszcze przypisanego adresu IP.

Adres docelowy 255.255.255.255 w takich pakietach umożliwia dotarcie komunikatu DHCP Discover do serwera DHCP bez znajomości jego adresu IP.

Adres loopback 127.0.0.1 jest niezastąpionym narzędziem do testowania stosu TCP/IP na lokalnym hoście bez angażowania fizycznego interfejsu sieciowego i bez generowania rzeczywistego ruchu w sieci.

Pakiety wysłane na adres 127.0.0.1 są przetwarzane wewnętrznie przez system operacyjny i nigdy nie opuszczają urządzenia, co czyni je idealnymi do testowania aplikacji sieciowych i diagnostyki stosu protokołów.

Zakres 127.0.0.0/8 jest w całości zarezerwowany dla funkcji loopback, choć w praktyce używa się prawie wyłącznie adresu 127.0.0.1, który jest uniwersalnie rozpoznawany jako localhost we wszystkich systemach operacyjnych.

Adresy APIPA z zakresu 169.254.0.0/16 są automatycznie konfigurowane przez system Windows, gdy karta sieciowa ustawiona na pozyskiwanie adresu z DHCP nie otrzymuje odpowiedzi od serwera w ustalonym czasie.

Mechanizm ten umożliwia podstawową komunikację między hostami w segmencie lokalnym nawet przy całkowitym braku infrastruktury DHCP, co jest szczególnie przydatne w małych sieciach ad-hoc lub awaryjnych.

Komunikacja APIPA jest jednak ograniczona wyłącznie do lokalnej domeny rozgłoszeniowej i nie pozwala na dostęp do Internetu ani do innych podsieci, co stanowi istotne ograniczenie tego mechanizmu.

23/55 Przykład CLI Cisco – konfiguracja IP
interface vlan 1
 ip address 192.168.1.1 255.255.255.0
 no shutdown

show ip interface brief
! Zwięzły stan interfejsów z adresami IP

show ip route
! Tablica routingu (tylko sieci bezpośrednio podłączone bez routingu)

W Cisco IOS adres IP przypisuje się do interfejsu (fizycznego lub SVI – Switch Virtual Interface).

Polecenie show ip interface brief jest pierwszym krokiem diagnostyki – pokazuje, które interfejsy mają adres IP i są w stanie UP.

Przełączniki Cisco obsługują konfigurację adresów IP zarówno na interfejsach fizycznych w trybie routera (routed ports), jak i na interfejsach wirtualnych SVI (Switch Virtual Interface) w trybie przełączania wielowarstwowego.

W przypadku przełączników wielowarstwowych istnieje możliwość włączenia routingu między sieciami VLAN za pomocą polecenia ip routing w trybie konfiguracji globalnej, co umożliwia komunikację między różnymi podsieciami VLAN bez konieczności stosowania zewnętrznego routera.

Każdy interfejs SVI może mieć przypisany adres IP z odpowiednią maską oraz wiele dodatkowych adresów pomocniczych (secondary), co jest przydatne w migracji między zakresami adresowymi.

Polecenie show ip interface brief jest jednym z najczęściej używanych poleceń diagnostycznych w Cisco IOS, dostarczającym w zwięzłej formie kluczowych informacji o stanie każdego interfejsu.

W jednym wierszu dla każdego interfejsu wyświetlane są: adres IP, stan łącza (up/down) oraz stan protokołu (up/down), co pozwala na szybką ocenę kondycji sieci.

Interfejs z przypisanym adresem IP, ale znajdujący się w stanie administratively down (wyłączony administracyjnie poleceniem shutdown), jest częstą przyczyną problemów sieciowych wynikających z błędów konfiguracyjnych lub celowego wyłączenia interfejsu.

Polecenia ping i traceroute w Cisco IOS umożliwiają kompleksowe testowanie łączności z innymi urządzeniami w sieci przy użyciu protokołu ICMP, co jest podstawą diagnostyki sieciowej.

Rozszerzony ping, uruchamiany poprzez samo polecenie ping bez parametrów, pozwala na precyzyjne określenie adresu źródłowego, rozmiaru pakietu, czasu oczekiwania na odpowiedź oraz liczby wysyłanych pakietów testowych.

Narzędzia te są niezbędne podczas diagnozowania problemów z routingiem i dostępnością urządzeń, a także do weryfikacji poprawności konfiguracji tras statycznych i dynamicznych w tablicy routingu.

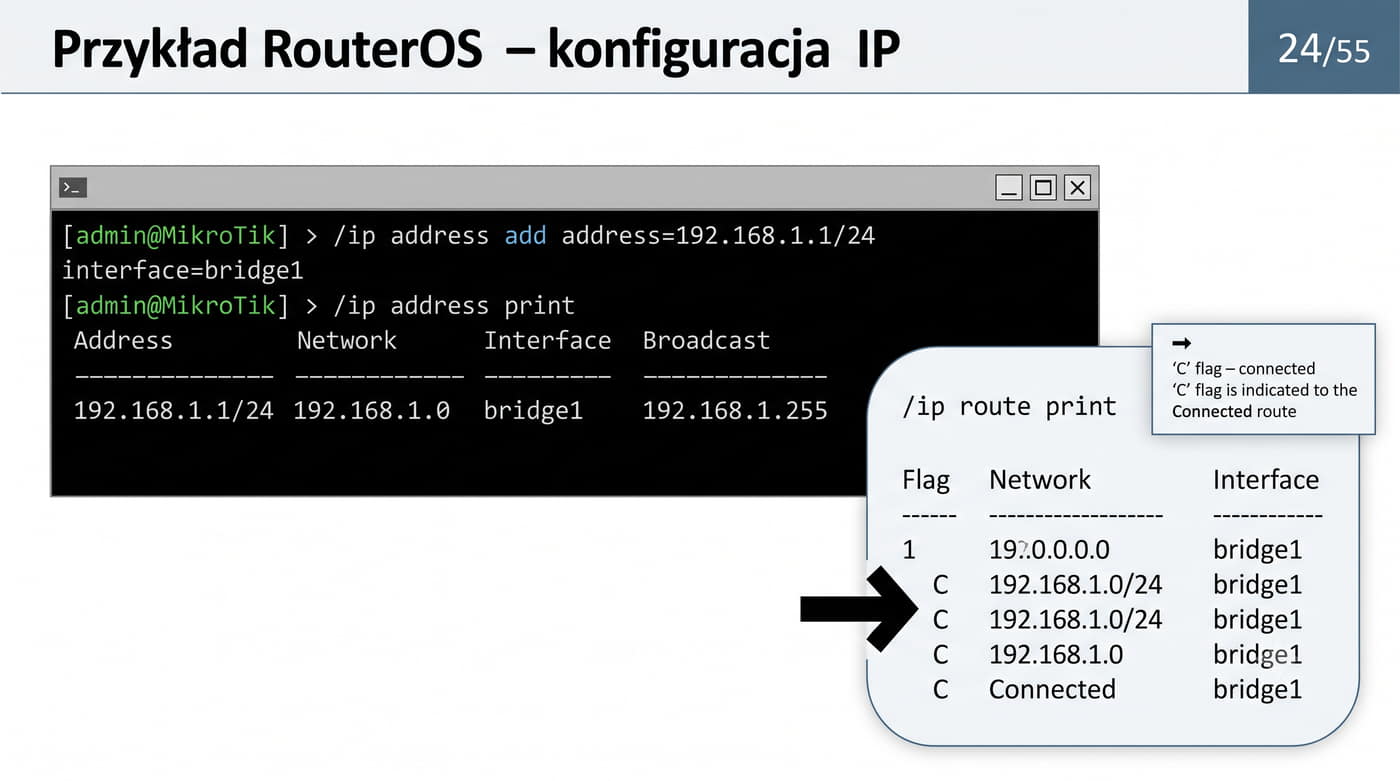
24/55 Przykład RouterOS – konfiguracja IP
/ip address add address=192.168.1.1/24 interface=bridge1
# Dodanie adresu IP do interfejsu mostu

/ip address print
# Wyświetlenie wszystkich adresów IP

/ip route print
# Tablica routingu

W RouterOS adres IP przypisuje się do interfejsu z maską w notacji CIDR.

Wiele adresów IP może być przypisanych do jednego interfejsu. /ip address print pokazuje interfejs, adres, sieć i broadcast.

Router obsługujący wiele sieci VLAN może mieć przypisane adresy IP z różnych podsieci na tym samym interfejsie fizycznym przy użyciu podinterfejsów 802.1Q, co jest standardową praktyką w sieciach korporacyjnych.

W RouterOS konfigurację taką wykonuje się poprzez dodanie wielu wpisów /ip address z różnymi adresami na tym samym interfejsie lub poprzez utworzenie dedykowanych podinterfejsów VLAN z oddzielnymi adresami IP.

Rozwiązanie to jest powszechnie stosowane w modelu router-na-kiju (router-on-a-stick), gdzie jeden interfejs fizyczny obsługuje ruch dla wielu sieci VLAN oznaczonych różnymi znacznikami 802.1Q i wymaga odpowiedniej konfiguracji przełącznika.

Polecenie /ip route print w RouterOS wyświetla tablicę routingu z kolumnami destination, gateway, distance i routing-mark, umożliwiając administratorowi szybki podgląd wszystkich znanych tras i ich metryk.

Trasy statyczne dodaje się poleceniem /ip route add, określając sieć docelową w notacji CIDR, adres bramy (gateway) oraz opcjonalnie dystans administracyjny (distance) i znacznik routingu.

System RouterOS wspiera również routing polityczny (policy routing), który pozwala na kierowanie pakietów według dodatkowych kryteriów, takich jak adres źródłowy, port, protokół czy interfejs przychodzący.

Interfejs graficzny WinBox oferuje wygodny podgląd i konfigurację adresów IP w zakładce IP i Addresses, a wbudowane narzędzia Ping i Traceroute umożliwiają szybką diagnostykę łączności bez konieczności korzystania z konsoli CLI.

RouterOS pozwala również na konfigurację adresów IP przez REST API oraz skrypty, co umożliwia automatyzację zarządzania większą liczbą urządzeń za pomocą zewnętrznych systemów orkiestracji.

Integracja z narzędziami takimi jak Ansible, Puppet czy Terraform pozwala na scentralizowane zarządzanie konfiguracją setek urządzeń MikroTik z jednego punktu.

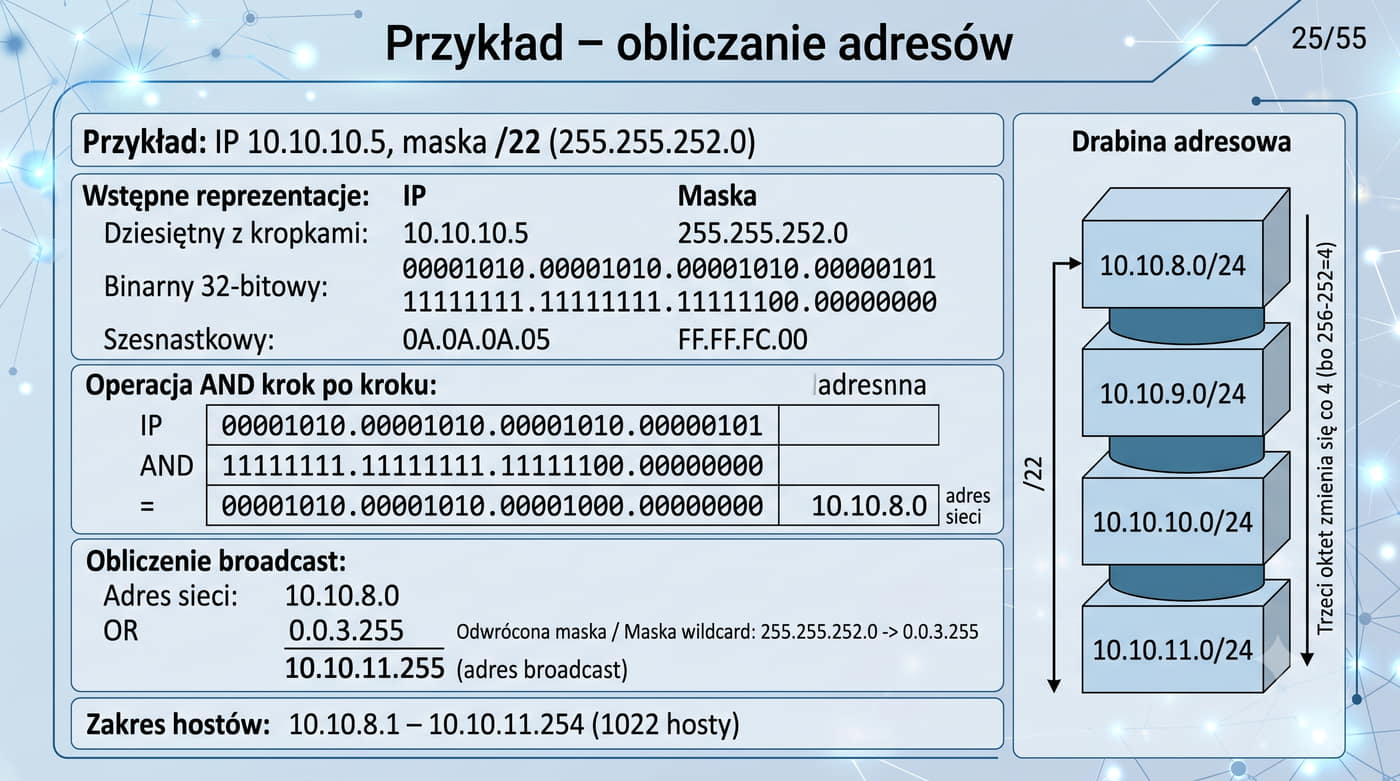
25/55 Przykład – obliczanie adresów
Przykład: IP: 10.10.10.5/22. Maska: /22 = 255.255.252.0.
Obliczenie adresu sieci: 10.10.10.5 AND 255.255.252.0 = 10.10.8.0.
Obliczenie broadcast: 10.10.8.0 OR 0.0.3.255 = 10.10.11.255.
Liczba hostów: 2^(32-22) - 2 = 2^10 - 2 = 1024 - 2 = 1022 hosty.
Zakres hostów: 10.10.8.1 – 10.10.11.254.

Warto zapamiętać: maska /22 oznacza, że pierwsze 22 bity są stałe (część sieciowa), pozostałe 10 bitów to część hosta.

Trzeci oktet zmienia się co 4 (bo 256-252=4).

Umiejętność obliczania adresów sieci i broadcast dla masek o niestandardowej długości jest kluczowa przy projektowaniu zaawansowanych schematów adresacji z wykorzystaniem VLSM, szczególnie w sieciach o złożonej topologii.

Dla maski /22, gdzie trzeci oktet maski w systemie dziesiętnym wynosi 252, krok co 4 w trzecim oktecie wynika z prostej zależności 256 minus 252, co oznacza, że podsieci zaczynają się od wartości 0, 4, 8, 12, 16 w trzecim oktecie.

Znajomość tej reguły pozwala na szybkie określenie przynależności dowolnego adresu IP do konkretnej podsieci bez konieczności wykonywania pełnych obliczeń binarnych.

Ćwiczenia praktyczne z obliczania adresów sieci, broadcast i zakresów hostów są niezbędne do pełnego opanowania technik subnettingu i VLSM, które są wymagane na egzaminach certyfikacyjnych.

Każdy przyszły administrator sieci powinien umieć szybko i bezbłędnie określić adres sieci i broadcast bez korzystania z kalkulatora, ponieważ w sytuacjach awaryjnych umiejętność ta jest nieoceniona.

W praktyce zawodowej szybkie obliczenie poprawnych parametrów sieci może znacząco skrócić czas przestoju i przyspieszyć przywracanie działania usług sieciowych po awarii.

Adres sieci ma wszystkie bity hosta wyzerowane, a adres broadcast wszystkie bity hosta ustawione na 1, co wynika bezpośrednio z definicji tych adresów w standardzie IPv4.

Próba przypisania tych adresów interfejsowi sieciowemu zakończy się błędem konfiguracji lub spowoduje nieprzewidywalne działanie sieci.

Należy również pamiętać, że adres sieci i broadcast każdej podsieci są tracone i nie mogą być przypisane do urządzeń końcowych, co jest uwzględnione w standardowym wzorze na liczbę użytecznych adresów: 2^(32-maska) - 2.

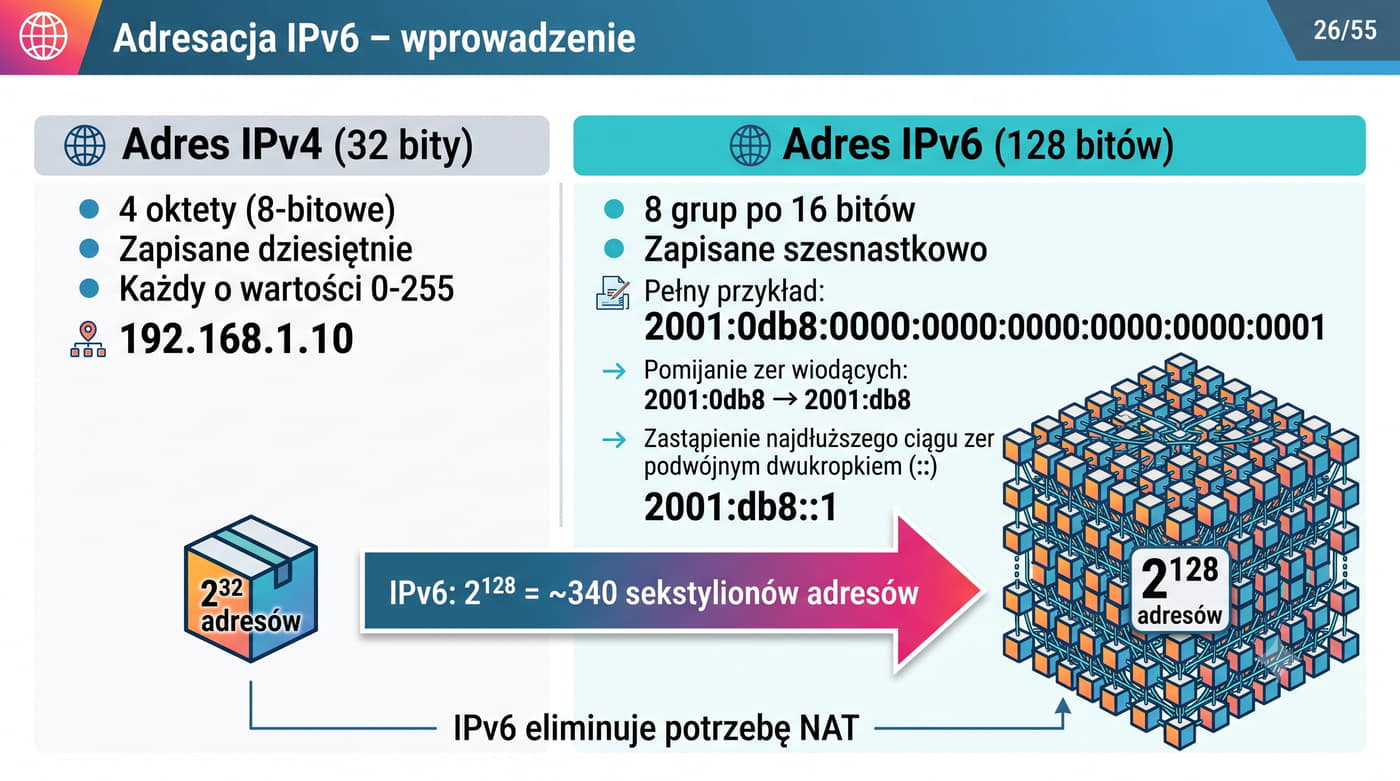
26/55 Adresacja IPv6 – wprowadzenie

Przykład: 2001:db8::1.

2001:db8:0:0:0:0:0:1 → 2001:db8::1.

IPv6 to następca IPv4, zaprojektowany przede wszystkim w celu rozwiązania problemu wyczerpania adresów IPv4.

Adres IPv6 ma 128 bitów (16 oktetów), zapisywany w notacji szesnastkowej z dwukropkami.

Zasady skracania zapisu: pomijanie zer wiodących w każdej grupie (np. 2001:0db8 → 2001:db8) oraz zastąpienie najdłuższego ciągu zer pojedynczym :: (np. 2001:0:0:0:0:0:0:1 → 2001::1).

Ogromna przestrzeń adresowa (2^128 = około 340 sekstylionów adresów) eliminuje potrzebę NAT.

Migracja z IPv4 na IPv6 jest procesem długotrwałym i złożonym, wymagającym jednoczesnego wsparcia obu protokołów w okresie przejściowym, który może trwać jeszcze wiele lat.

Mechanizmy przejściowe, takie jak podwójny stos (dual stack), tunelowanie i translacja protokołów, umożliwiają stopniowe wdrażanie IPv6 bez zakłócania działania istniejących usług sieciowych.

Większość nowoczesnych systemów operacyjnych i urządzeń sieciowych obsługuje już IPv6, ale wiele starszych aplikacji i usług wciąż wymaga IPv4, co wydłuża okres koegzystencji obu protokołów.

Konfiguracja automatyczna SLAAC w IPv6 wykorzystuje komunikaty ICMPv6 Router Advertisement (RA) do informowania hostów o parametrach sieci, w tym o prefiksie sieci i adresie bramy domyślnej.

Host generuje swój adres na podstawie prefiksu ogłoszonego przez router oraz własnego adresu MAC, stosując mechanizm EUI-64 do utworzenia 64-bitowego identyfikatora interfejsu przez wstawienie wartości 0xFFFE w środek adresu MAC.

Alternatywnie, w celach prywatności, systemy operacyjne mogą generować losowe adresy IP tymczasowe (privacy extensions według RFC 4941), które zmieniają się okresowo, utrudniając śledzenie aktywności użytkownika.

IPv6 wprowadza znaczące ulepszenia w obsłudze jakości usług dzięki polu Flow Label w nagłówku, które umożliwia identyfikację strumieni ruchu bez analizy wyższych warstw protokołu.

Pole to pozwala routerom na szybsze przetwarzanie pakietów i efektywniejszą implementację QoS, co jest szczególnie istotne w sieciach operatorskich i szkieletowych.

Nagłówek IPv6 ma stałą długość 40 bajtów, w przeciwieństwie do zmiennego nagłówka IPv4, co upraszcza implementację sprzętową w routerach i znacząco przyspiesza przetwarzanie pakietów w wyspecjalizowanym sprzęcie ASIC.

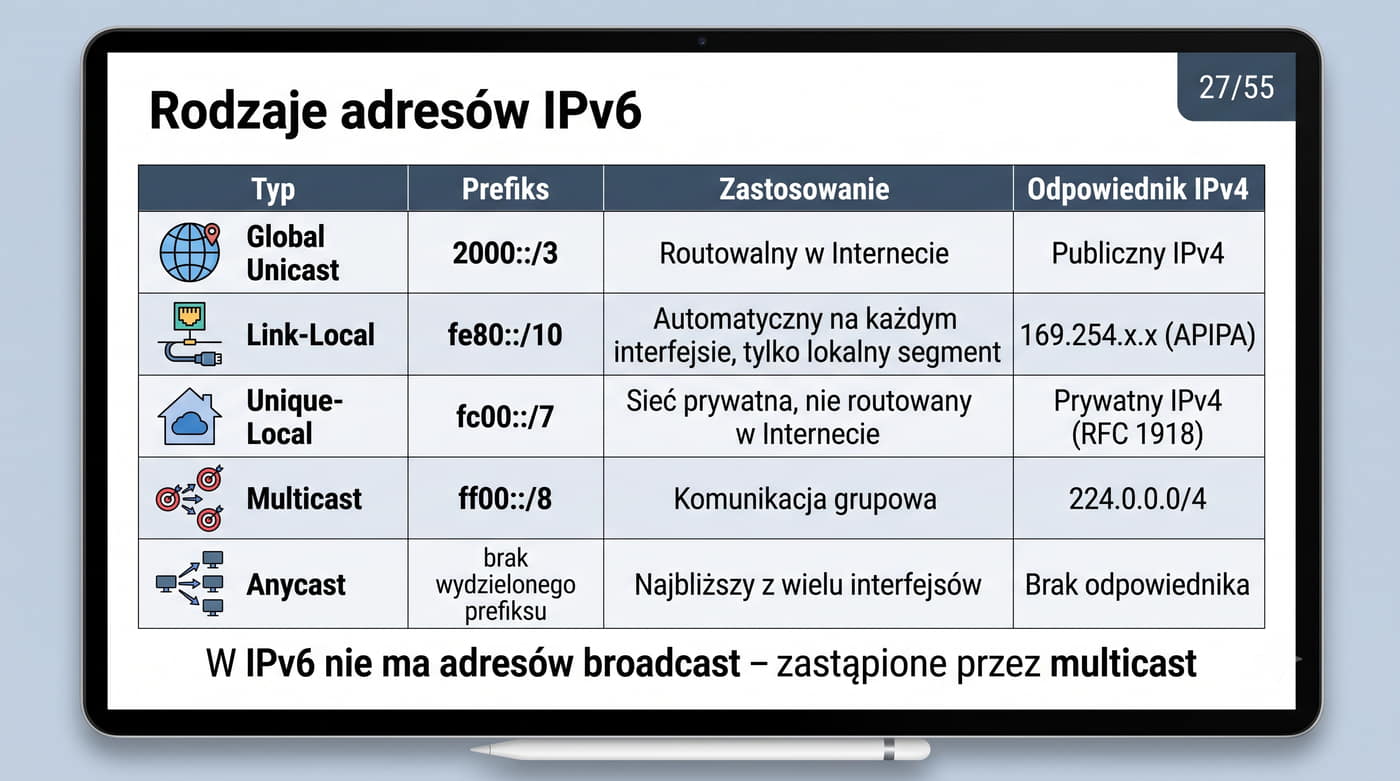
27/55 Rodzaje adresów IPv6

W IPv6 wyróżnia się trzy typy adresów unicast.

Globalne (2000::/3) – odpowiednik publicznych adresów IPv4, routowalne w Internecie.

Link-local (fe80::/10) – automatycznie konfigurowane na każdym interfejsie, komunikacja tylko w segmencie lokalnym.

Unique-local (fc00::/7) – odpowiednik prywatnych adresów IPv4.

Multicast (ff00::/8) zastępuje broadcast z IPv4 – nie ma już adresów broadcast w IPv6.

Anycast to nowy typ – adres przypisany do wielu interfejsów, pakiet dostarczany do najbliższego (mierząc w liczbie skoków).

Adresy link-local IPv6, rozpoczynające się od prefiksu fe80::/10, są automatycznie generowane na każdym interfejsie sieciowym niezależnie od konfiguracji sieciowej i nie wymagają obecności serwera DHCP ani routera.

Służą one wyłącznie do komunikacji w ramach pojedynczego segmentu sieci i nie są routowane przez routery, co oznacza, że pakiety z adresem link-local jako źródłowym lub docelowym nigdy nie opuszczają lokalnej podsieci.

Mechanizm autokonfiguracji adresów link-local wykorzystuje adres MAC interfejsu do wygenerowania unikalnego 64-bitowego identyfikatora interfejsu według standardu EUI-64, co zapewnia unikalność w segmencie.

Adresy multicast IPv6 zastępują broadcast znany z IPv4, co przynosi wymierne korzyści w postaci znaczącego zmniejszenia obciążenia sieci niepotrzebnym ruchem.

Zamiast wysyłać ramkę do wszystkich hostów w segmencie, multicast IPv6 dociera wyłącznie do urządzeń, które zarejestrowały się w danej grupie multicast za pomocą protokołu MLD.

Protokół ICMPv6 pełni w IPv6 znacznie ważniejszą rolę niż w IPv4, obsługując między innymi wykrywanie sąsiadów (Neighbor Discovery Protocol NDP), autokonfigurację adresów SLAAC oraz wykrywanie duplikatów adresów DAD.

Adresy anycast w IPv6 umożliwiają dostarczenie pakietu do najbliższego z wielu interfejsów o tym samym adresie, mierząc odległość w liczbie skoków (hop count) według metryk protokołu routingu.

Mechanizm ten znajduje praktyczne zastosowanie w równoważeniu obciążenia serwerów DNS i innych usług sieciowych, gdzie wiele serwerów może obsługiwać ten sam adres anycast, a routing sam wybiera najbliższy geograficznie.

W przeciwieństwie do multicastu, anycast nie wymaga zarządzania grupami odbiorców ani protokołów dołączania do grupy, co upraszcza jego implementację i administrację.

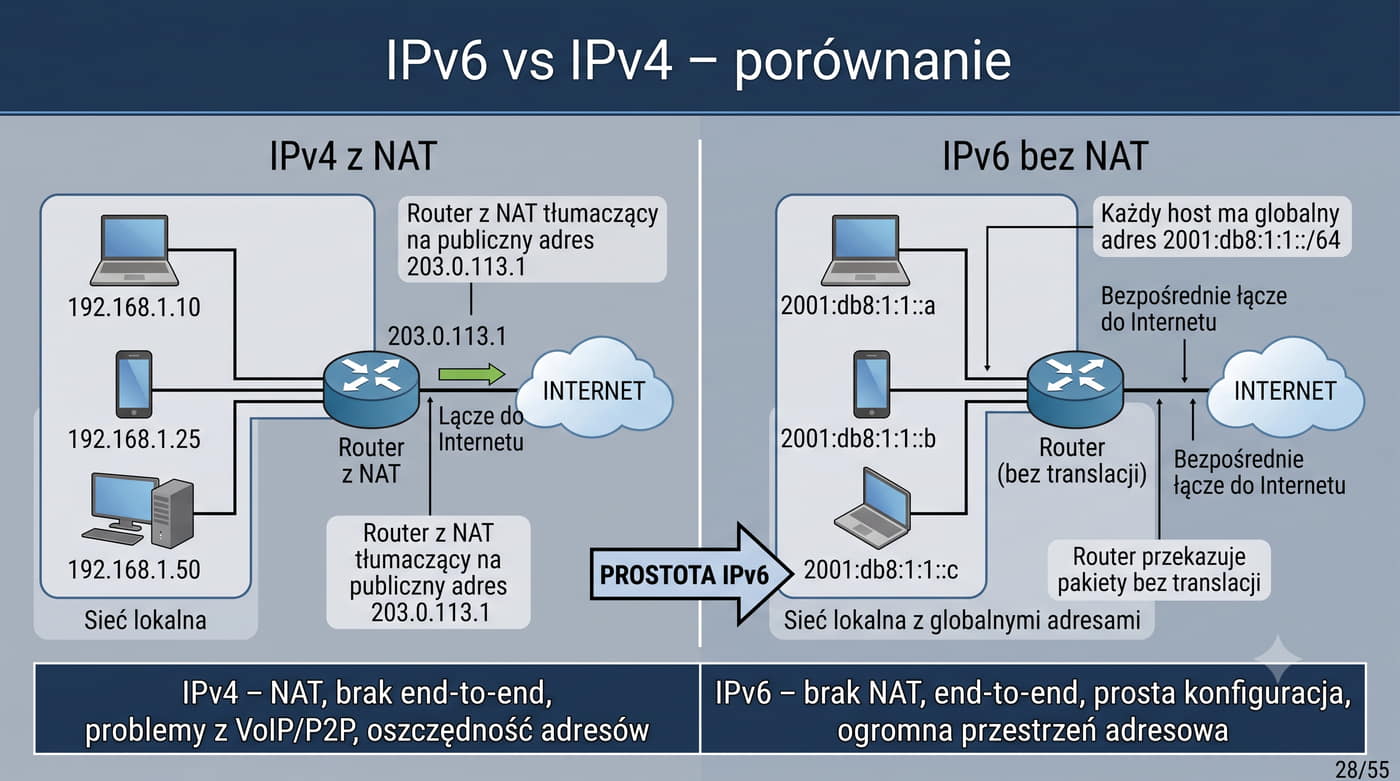
28/55 IPv6 vs IPv4 – porównanie
CechaIPv4IPv6
Długość adresu32 bity128 bitów
KonfiguracjaDHCP / statycznaSLAAC + DHCPv6
Broadcasttaknie (zastąpiony multicast)
NATpowszechnyniepotrzebny
IPsecopcjonalnywbudowany
Jakość obsługiToS (Type of Service)Flow Label

IPv6 eliminuje potrzebę NAT – każdy host może mieć globalny, routowalny adres.

Upraszcza to konfigurację, eliminuje problemy z protokołami peer-to-peer oraz poprawia wydajność.

Różnice między IPv4 a IPv6 wykraczają znacząco poza samą długość adresu, obejmując fundamentalne zmiany w architekturze protokołu i sposobie przetwarzania pakietów przez urządzenia sieciowe.

IPv6 upraszcza nagłówek pakietu, usuwając pole checksum sumy kontrolnej i opcje, które w IPv4 są przetwarzane przez każdy router na trasie transmisji.

Brak sumy kontrolnej w nagłówku IPv6 wynika z założenia, że warstwa łącza danych (np. Ethernet) i warstwa transportowa (TCP, UDP) zapewniają wystarczającą kontrolę integralności danych, co eliminuje konieczność ponownego obliczania checksum na każdym przeskoku.

Autokonfiguracja SLAAC w IPv6 wykorzystuje komunikaty Router Solicitation (RS) i Router Advertisement (RA) protokołu ICMPv6 do dystrybucji parametrów sieci w segmencie lokalnym.

Host może automatycznie skonfigurować adres IP, bramę domyślną i adresy IP serwerów DNS bez udziału serwera DHCP, co znacząco upraszcza zarządzanie sieciami.

Mechanizm ten jest szczególnie korzystny w środowiskach z dużą liczbą urządzeń mobilnych i w sieciach IoT, gdzie ręczna konfiguracja każdego urządzenia byłaby niepraktyczna.

Wbudowane wsparcie dla IPsec w IPv6 nie oznacza automatycznego szyfrowania całego ruchu sieciowego, ale standaryzację mechanizmów bezpieczeństwa na poziomie protokołu, co zachęca producentów do implementacji szyfrowania.

Implementacja IPsec w IPv6 jest obowiązkowa według specyfikacji RFC, co gwarantuje, że każde urządzenie obsługujące IPv6 może nawiązać szyfrowane połączenie.

Flow Label, 20-bitowe pole w nagłówku IPv6, umożliwia efektywne oznaczanie strumieni ruchu dla potrzeb QoS bez konieczności analizy portów TCP lub UDP, co przyspiesza klasyfikację ruchu w routerach i przełącznikach.

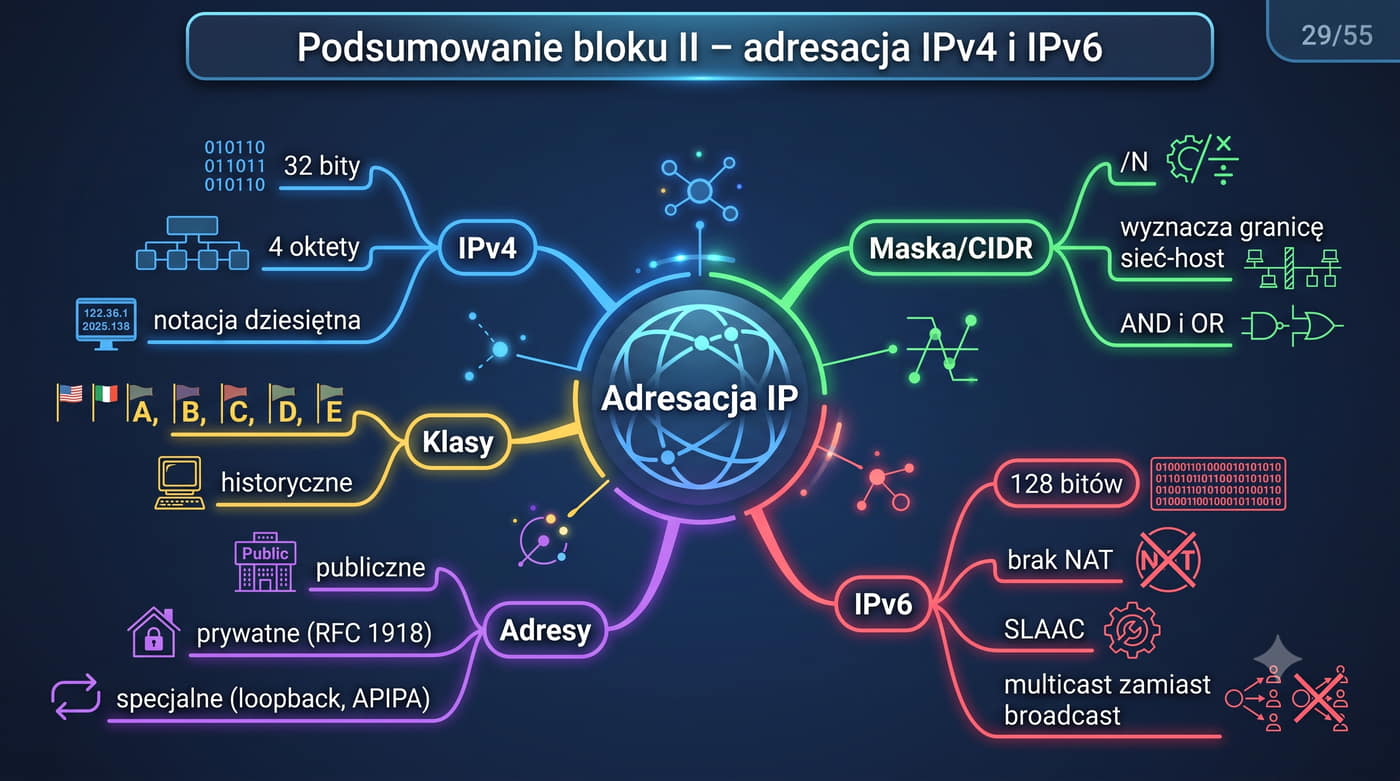
29/55 Podsumowanie bloku II – adresacja IPv4 i IPv6
  • IPv4: 32 bity, notacja dziesiętna, maska podsieci (CIDR / dziesiętna).
  • Klasy: A (/8), B (/16), C (/24), D (multicast), E (zarezerwowana).
  • CIDR: dowolna maska, agregacja tras, efektywne wykorzystanie adresów.
  • Adresy: publiczne (globalne), prywatne (RFC 1918), specjalne (loopback, APIPA).
  • IPv6: 128 bitów, brak NAT, SLAAC, multicast zamiast broadcast.

Blok drugi prezentacji stanowił kompleksowe wprowadzenie do adresacji IPv4, obejmujące zarówno podstawowe pojęcia, jak i zaawansowane techniki podziału na podsieci z wykorzystaniem VLSM i CIDR.

Praktyczna umiejętność obliczania adresów sieci i broadcast jest niezbędna przy projektowaniu każdej sieci, niezależnie od jej skali i przeznaczenia, ponieważ stanowi podstawę poprawnej konfiguracji urządzeń sieciowych.

Zrozumienie mechanizmu maski podsieci i notacji CIDR pozwala na efektywne gospodarowanie przestrzenią adresową i precyzyjne dopasowanie wielkości podsieci do rzeczywistych potrzeb organizacji.

Adresy publiczne i prywatne pełnią zasadniczo różne role w architekturze sieci komputerowych, a NAT (Network Address Translation) stanowi kluczowy mechanizm łączący te dwa światy.

Adresy specjalne, takie jak loopback (127.0.0.1), APIPA (169.254.x.x) i multicast (224.0.0.0/4), mają ściśle określone zastosowania w diagnostyce i komunikacji sieciowej, a ich znajomość jest niezbędna do poprawnej konfiguracji i rozwiązywania problemów.

Znajomość tych adresów pozwala na szybką identyfikację nietypowych zachowań sieci i skuteczne diagnozowanie usterek.

Wprowadzenie do IPv6 ukazuje kierunek ewolucji protokołów internetowych, gdzie ogromna 128-bitowa przestrzeń adresowa eliminuje potrzebę stosowania NAT i umożliwia autokonfigurację SLAAC bez udziału serwera DHCP.

Okres przejściowy między IPv4 a IPv6 wymaga od administratorów znajomości obu wersji protokołu IP oraz mechanizmów translacji i tunelowania między nimi.

IPv6 wprowadza również istotne usprawnienia w zakresie bezpieczeństwa, jakości usług i wydajności przetwarzania pakietów, które stopniowo stają się standardem w nowoczesnych sieciach szkieletowych i dostępowych.

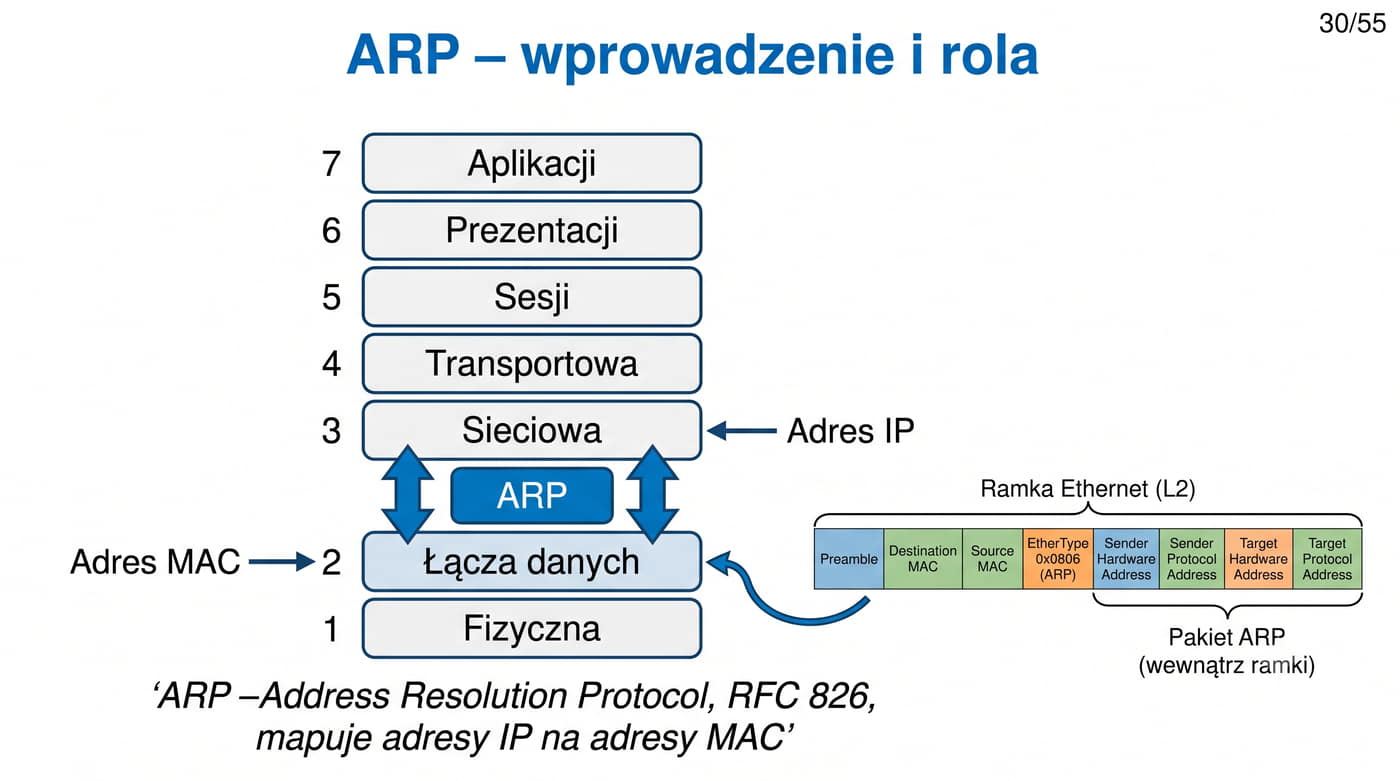
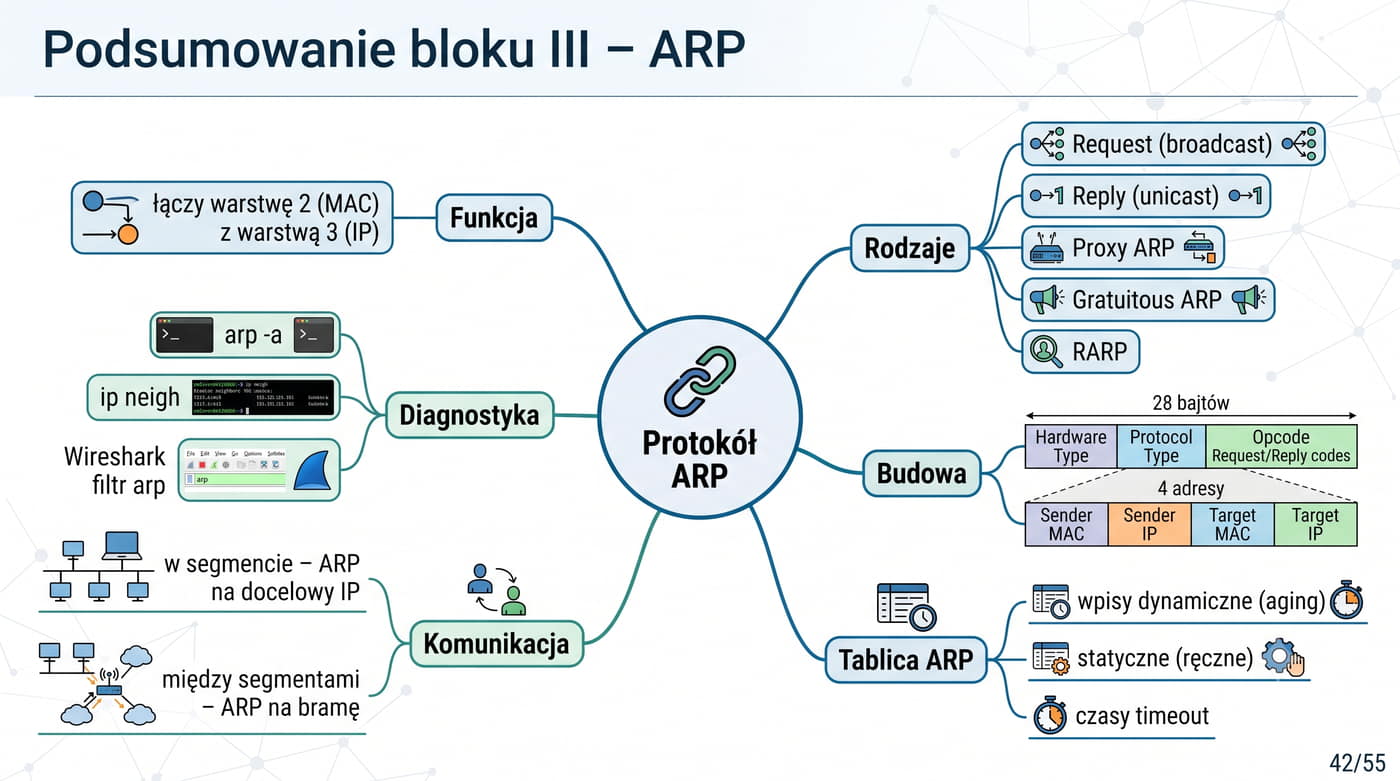
30/55 ARP – wprowadzenie i rola

ARP (Address Resolution Protocol) – protokół RFC 826 mapujący adresy IP na adresy MAC.

Jest niezbędny w komunikacji w segmencie lokalnym – bez znajomości adresu MAC odbiorcy nie można utworzyć ramki Ethernet.

Pracuje samodzielnie i nie wymaga obecności protokołu IP do działania (choć w praktyce mapuje właśnie adresy IP).

Protokół ARP (Address Resolution Protocol), zdefiniowany w RFC 826 w 1982 roku, rozwiązuje fundamentalny problem mapowania adresów logicznych warstwy sieciowej (IPv4) na adresy MAC fizyczne warstwy łącza danych (MAC), co jest niezbędne do enkapsulacji pakietów IP w ramki Ethernet.

Bez poprawnego działania ARP żaden host w sieci Ethernet nie mógłby zainicjować komunikacji z innym urządzeniem, nawet jeśli zna jego adres IP, ponieważ ramka Ethernet wymaga podania adresu MAC odbiorcy.

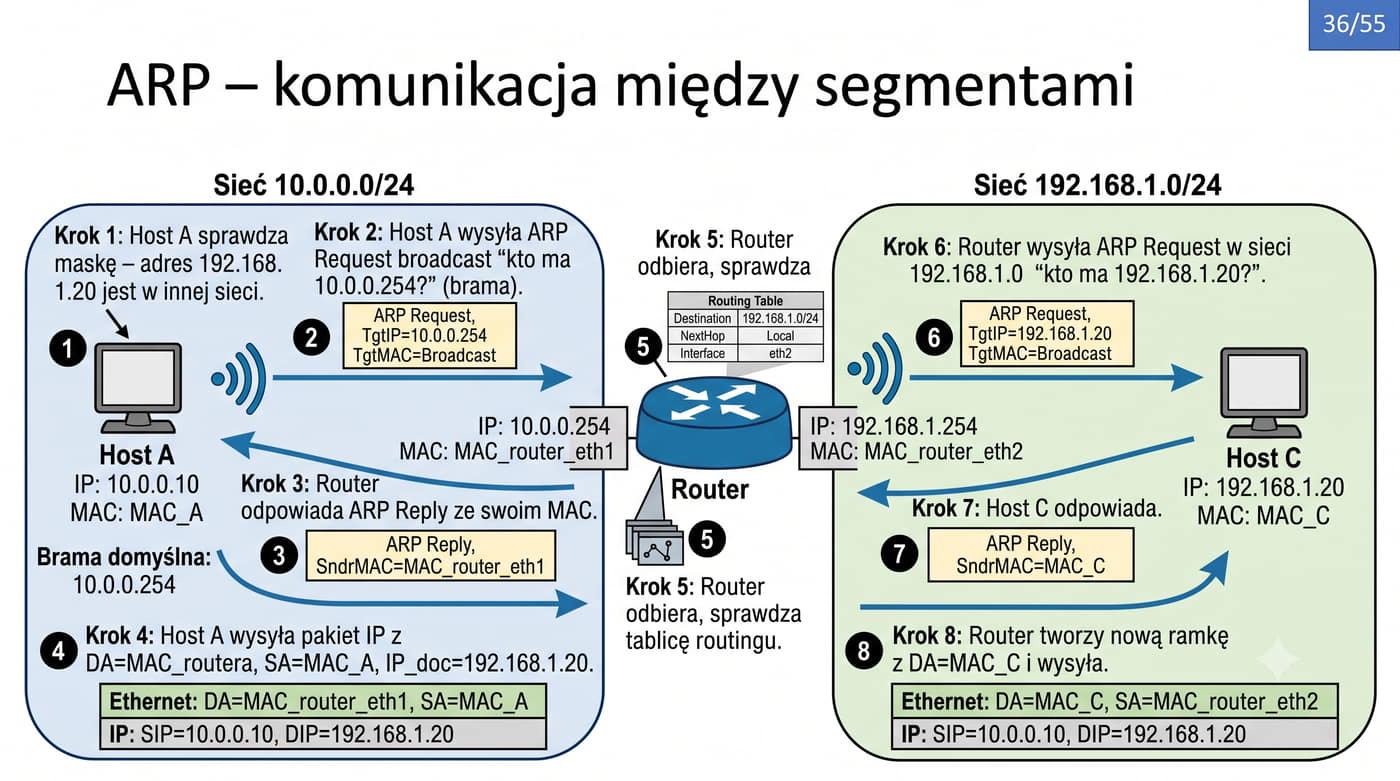
W przypadku próby komunikacji z hostem znajdującym się w innej podsieci, ARP jest używany do poznania adresu MAC bramy domyślnej, a nie docelowego hosta, ponieważ routing odbywa się na poziomie warstwy sieciowej.

Pakiet ARP jest enkapsulowany bezpośrednio w ramkę Ethernet z polem EtherType o wartości 0x0806, co odróżnia go od pakietów IP oznaczonych wartością 0x0800 w tym samym polu.

Protokół ARP może być używany nie tylko w sieciach Ethernet, ale także w innych technologiach warstwy łącza danych, takich jak Wi-Fi, Frame Relay, ATM czy Token Ring.

Każda z tych technologii ma przypisaną unikalną wartość pola Hardware Type w nagłówku pakietu ARP, co umożliwia stosowanie protokołu w różnych środowiskach sieciowych bez modyfikacji jego struktury.

W sieciach IPv6 funkcję ARP przejmuje protokół NDP (Neighbor Discovery Protocol) zdefiniowany w RFC 4861, który oferuje znacznie rozszerzone możliwości w stosunku do klasycznego ARP.

NDP obsługuje nie tylko rozstrzyganie adresów (odpowiednik ARP), ale także wykrywanie sąsiadów, autokonfigurację adresów SLAAC, wykrywanie duplikatów adresów (DAD) oraz znajdowanie routerów w segmencie.

W przeciwieństwie do ARP, który wykorzystuje broadcast warstwy 2, NDP używa multicastu, co jest bardziej efektywne i bezpieczniejsze z punktu widzenia obciążenia sieci.

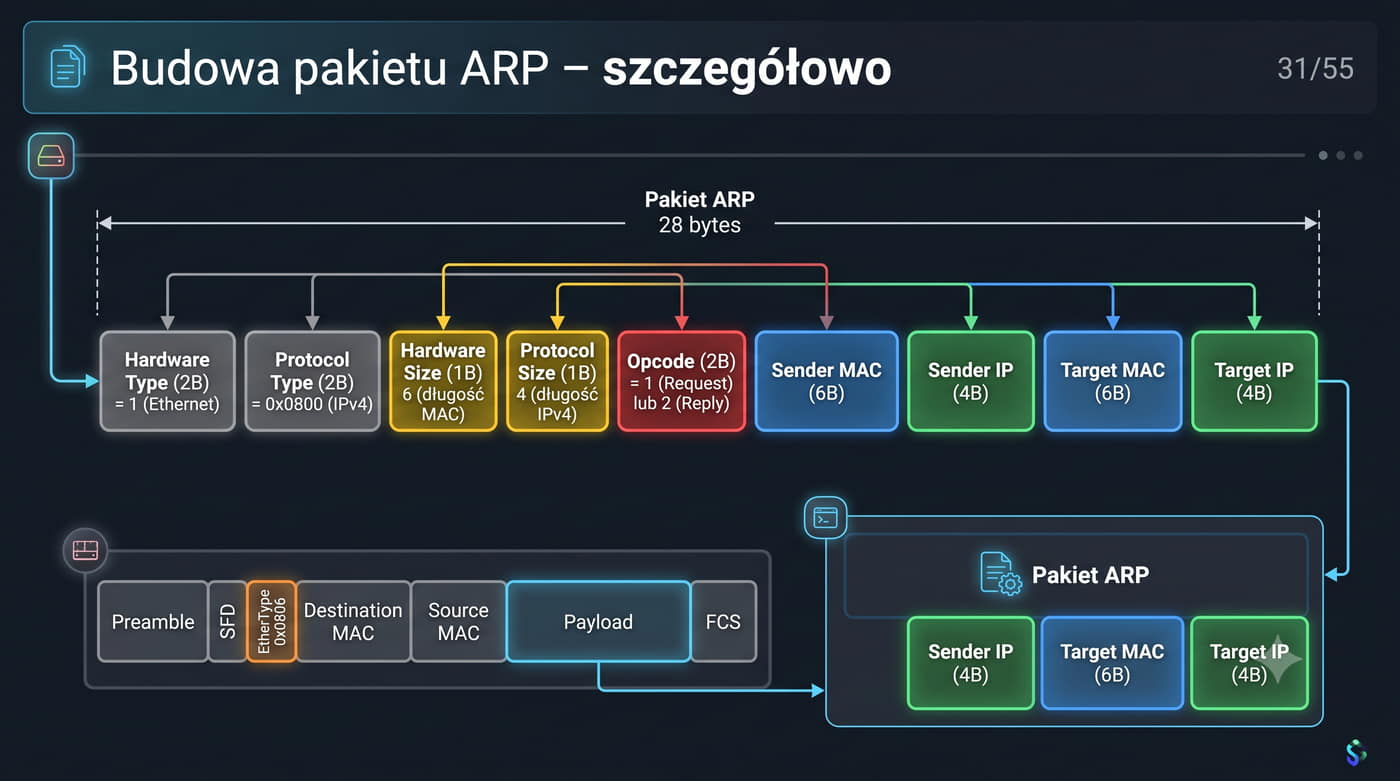
31/55 Budowa pakietu ARP – szczegółowo

Pakiet ARP ma stałą budowę.

Hardware Type (2B): dla Ethernet = 1.

Protocol Type (2B): dla IPv4 = 0x0800.

Hardware Size (1B): 6 (długość adresu MAC).

Protocol Size (1B): 4 (długość adresu IPv4).

Opcode (2B): 1 = ARP Request, 2 = ARP Reply, 3 = RARP Request, 4 = RARP Reply.

Następnie: Sender MAC (6B), Sender IP (4B), Target MAC (6B), Target IP (4B). Łącznie pakiet ARP ma 28 bajtów (bez nagłówka ramki Ethernet).

Pole Opcode w nagłówku ARP jest kluczowe dla interpretacji przeznaczenia pakietu, ponieważ rozróżnia zapytanie (wartość 1) od odpowiedzi (wartość 2) oraz identyfikuje rzadziej używane typy, takie jak RARP Request (3) i RARP Reply (4).

Pole Hardware Type o wartości 1 identyfikuje sieć Ethernet, natomiast Protocol Type o wartości 0x0800 wskazuje na protokół IPv4 jako protokół warstwy sieciowej, który ma być mapowany.

Pola Hardware Size i Protocol Size przyjmują odpowiednio wartości 6 i 4 bajtów, co odpowiada długościom adresów MAC i IPv4, umożliwiając protokołowi ARP obsługę różnych kombinacji typów sieci i protokołów warstwy sieciowej.

Analiza pakietu ARP w narzędziu Wireshark pozwala na szczegółowe prześledzenie każdego pola protokołu, co jest nieocenione podczas diagnostyki problemów sieciowych związanych z rozstrzyganiem adresów.

Wartość Opcode równa 1 oznacza ARP Request wysyłany w celu poznania adresu MAC dla danego adresu IP, natomiast wartość 2 to ARP Reply będący odpowiedzią na zapytanie.

Istnieją również rzadziej używane wartości Opcode, takie jak 3 i 4 dla protokołu RARP (Reverse ARP) oraz 8 i 9 dla InARP (Inverse ARP) stosowanego w sieciach Frame Relay i ATM.

Cztery pola adresowe w pakiecie ARP zajmują łącznie 20 bajtów, co stanowi większość 28-bajtowego pakietu ARP, nie licząc 14-bajtowego nagłówka ramki Ethernet.

Pola Sender MAC i Sender IP jednoznacznie identyfikują nadawcę komunikatu ARP, natomiast Target MAC i Target IP określają odbiorcę, którego adres ma być rozstrzygnięty.

W przypadku ARP Request pole Target MAC jest wypełnione zerami (00:00:00:00:00:00), ponieważ właśnie ten adres jest przedmiotem zapytania, a host docelowy wypełni go własnym adresem MAC w swojej odpowiedzi ARP Reply.

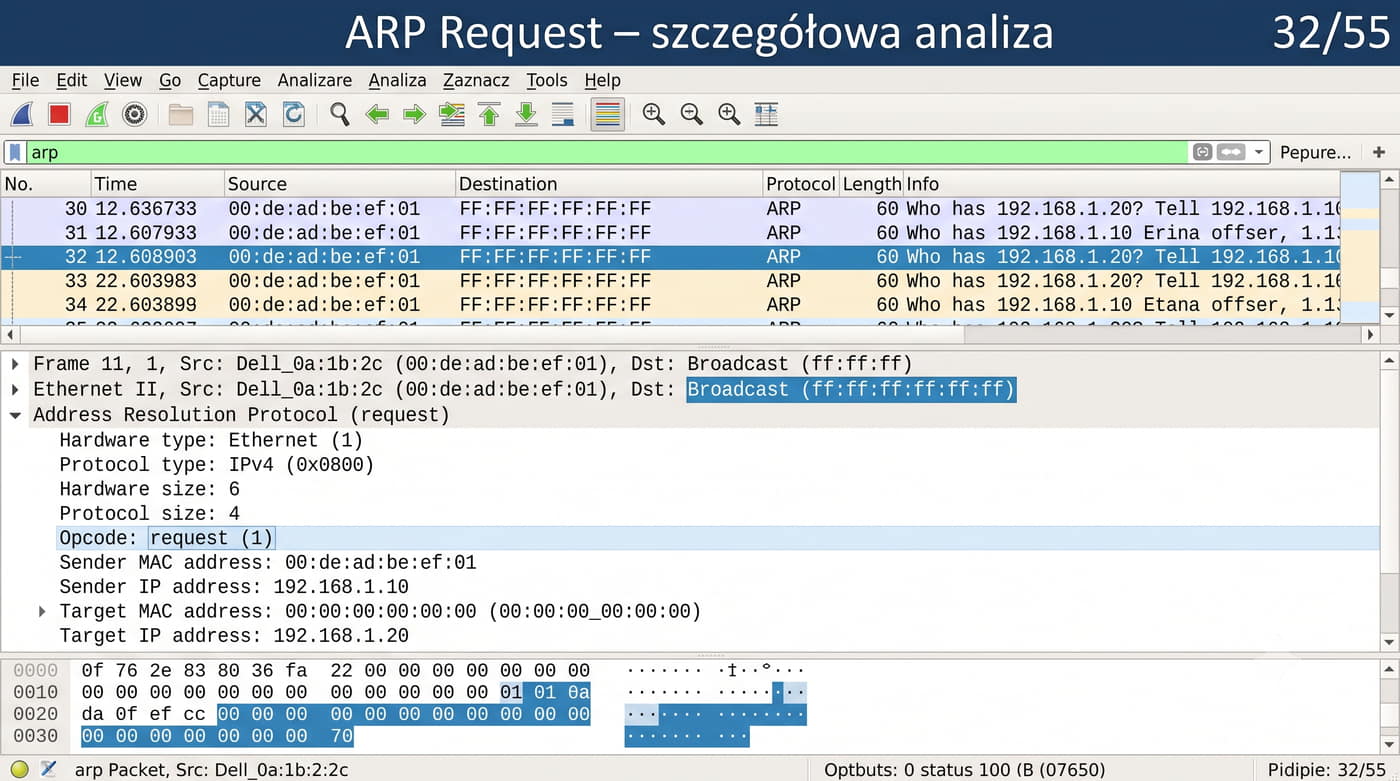
32/55 ARP Request – szczegółowa analiza

ARP i MAC

Opcode = 1.

Sender MAC = MAC nadawcy, Sender IP = IP nadawcy, Target MAC = 00:00:00:00:00:00 (nieznany), Target IP = IP szukanego hosta.

Ramka Ethernet zawierająca ARP Request ma adres docelowy FF:FF:FF:FF:FF:FF (broadcast), ponieważ nadawca nie wie, który host ma szukany adres IP.

Wszystkie hosty w segmencie odbierają tę ramkę i sprawdzają Target IP.

W momencie wysłania ARP Request, host źródłowy uruchamia licznik czasu oczekiwania na odpowiedź, który zazwyczaj wynosi około jednej sekundy w zależności od implementacji systemu operacyjnego.

Jeśli w tym czasie nie nadejdzie ARP Reply, host ponawia zapytanie, zwiększając odstępy między kolejnymi próbami według algorytmu wykładniczego backoff, co zapobiega przeciążeniu sieci.

Po kilku nieudanych próbach, zazwyczaj od trzech do pięciu, host zgłasza błąd Destination Host Unreachable informujący aplikację o niemożności nawiązania komunikacji z docelowym urządzeniem.

W systemie Linux domyślny czas ważności wpisu ARP w stanie REACHABLE wynosi około 30 sekund, po którym host ponownie wysyła ARP Request w celu potwierdzenia ważności wpisu, jeśli nie nastąpiła dalsza komunikacja.

Mechanizm ten zapewnia, że tablica ARP zawiera aktualne mapowania adresów IP na MAC, co jest szczególnie istotne w sieciach, gdzie adresy MAC mogą się zmieniać.

W przypadku aktywnej komunikacji czas ważności wpisu jest przedłużany przy każdej udanej transmisji, aby zminimalizować liczbę zbędnych zapytań ARP i nie przerywać trwających sesji.

W sieciach o dużej liczbie hostów ruch ARP Request może stanowić znaczący procent całego ruchu w segmencie, obciążając procesory wszystkich urządzeń w domenie rozgłoszeniowej.

Każdy ARP Request jest wysyłany jako broadcast warstwy 2, co oznacza, że musi być przetworzony przez wszystkie hosty w danej sieci VLAN, nawet jeśli tylko jeden z nich jest adresatem zapytania.

Dlatego w sieciach VLAN ograniczenie domen rozgłoszeniowych poprzez podział na mniejsze sieci wirtualne znacząco zmniejsza wpływ ruchu ARP na wydajność sieci i procesory urządzeń końcowych.

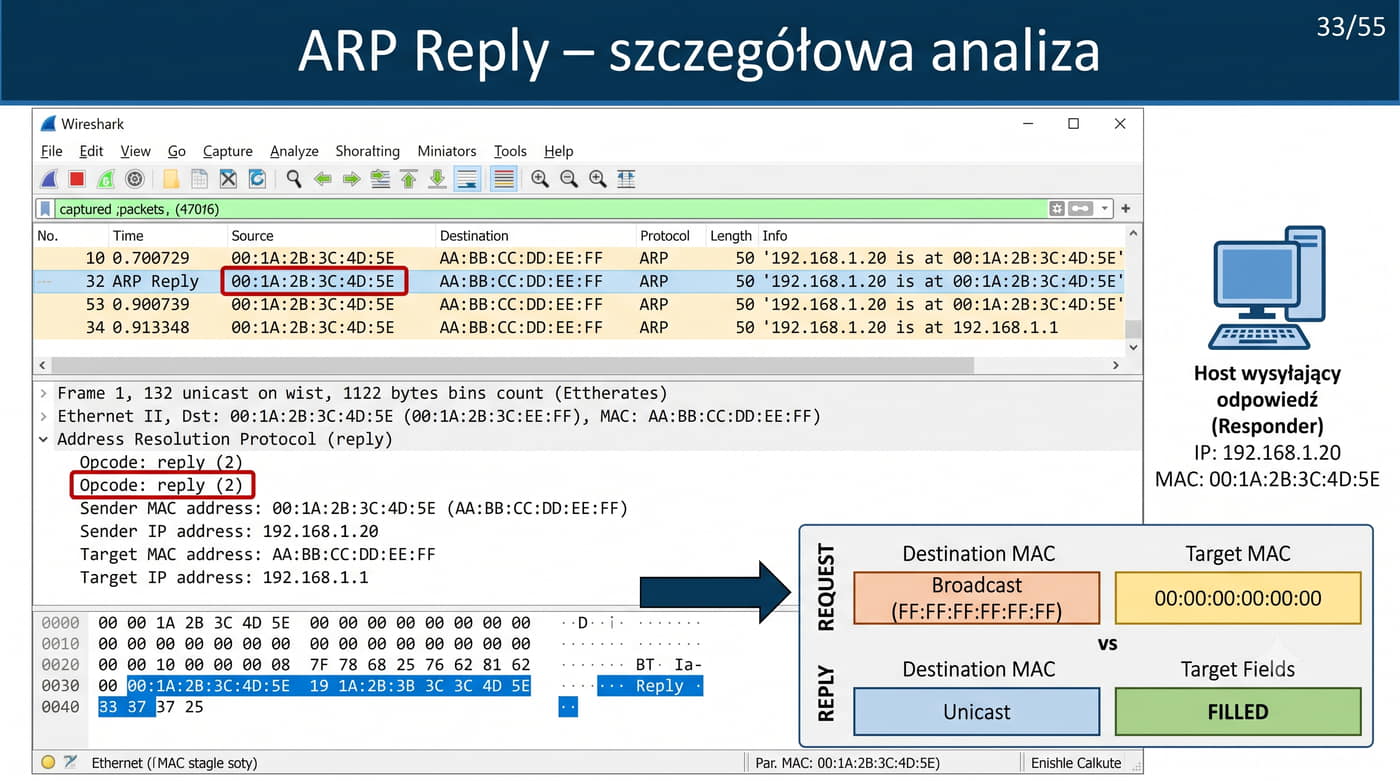
33/55 ARP Reply – szczegółowa analiza

Opcode = 2.

Sender MAC = MAC szukanego hosta, Sender IP = IP szukanego hosta, Target MAC = MAC nadawcy requestu, Target IP = IP nadawcy requestu.

Ramka Ethernet zawierająca ARP Reply ma adres docelowy równy MAC nadawcy requestu (unicast).

Tylko host, który wysłał request, odbiera tę ramkę (ze względu na adres MAC celu).

Po otrzymaniu Reply, nadawca zapisuje parę IP↔MAC w swojej tablicy ARP.

Host odbierający ARP Request, który nie jest adresatem zapytania, po prostu ignoruje pakiet bez generowania jakiejkolwiek odpowiedzi, co gwarantuje, że w segmencie pojawi się tylko jedna odpowiedź na każde zapytanie skierowane do konkretnego adresu IP.

Ta zasada działania minimalizuje niepotrzebny ruch w sieci i zapobiega sytuacjom, w których wiele hostów odpowiadałoby na to samo zapytanie, co mogłoby prowadzić do przeciążenia sieci.

Po otrzymaniu ARP Reply host źródłowy nie tylko zapisuje nowy wpis w tablicy ARP, ale także może zaktualizować istniejący wpis dla nadawcy odpowiedzi, zapewniając aktualność mapowania w przypadku zmiany adresu MAC.

Mechanizm ARP jest całkowicie przezroczysty dla aplikacji korzystających ze stosu TCP/IP, które wysyłają dane bez wiedzy o istnieniu protokołu ARP i procesie rozstrzygania adresów.

W sieciach bezprzewodowych Wi-Fi mechanizm ARP działa identycznie jak w przewodowym Ethernecie, jednak czasy odpowiedzi mogą być dłuższe ze względu na opóźnienia transmisji radiowej.

Punkty dostępowe Wi-Fi, podobnie jak przełączniki Ethernet, uczą się adresów MAC na podstawie ramek przesyłanych przez stacje klienckie, co jest niezbędne do prawidłowego przekazywania ruchu w sieci bezprzewodowej.

Zarządzanie tablicą ARP w środowiskach bezprzewodowych wymaga uwzględnienia specyfiki transmisji radiowej, takiej jak zakłócenia, zmiany siły sygnału i migracja klientów między punktami dostępowymi w procesie roamingu.

W przypadku roamingu klienta Wi-Fi między punktami dostępowymi, jego adres MAC pozostaje ten sam, co ułatwia utrzymanie ciągłości komunikacji na warstwie łącza danych.

Może to jednak wymagać aktualizacji wpisów ARP w przełącznikach sieciowych w celu odzwierciedlenia zmiany punktu przyłączenia do sieci po stronie przewodowej.

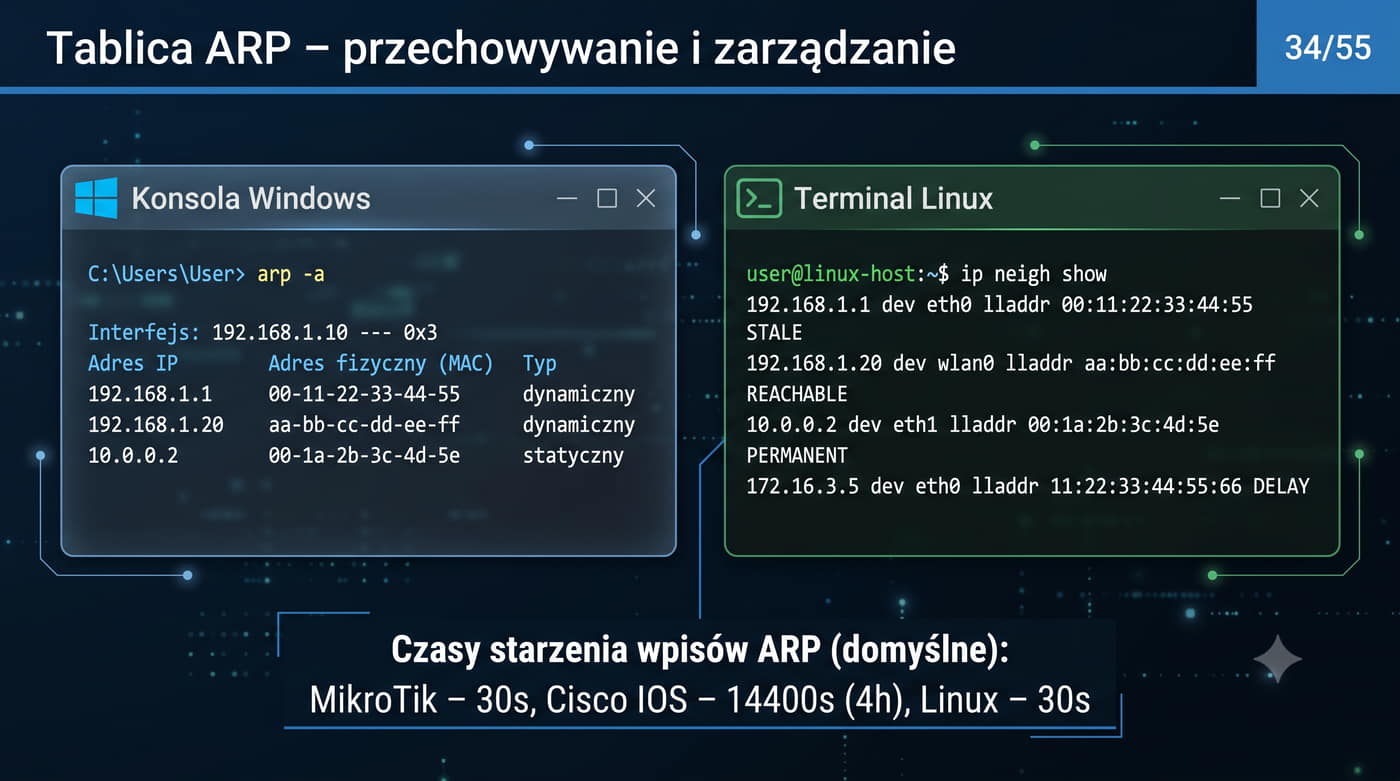
34/55 Tablica ARP – przechowywanie i zarządzanie

Cache ARP (tablica ARP) przechowuje pary IP↔MAC w systemie operacyjnym.

Wpisy dzielą się na dynamiczne (dodane automatycznie po ARP Reply) i statyczne (dodane ręcznie przez administratora).

Wpisy dynamiczne mają określony czas życia (aging).

Czasy ARP timeout różnią się w zależności od systemu: MikroTik – 30 sekund, Cisco IOS – 14400 sekund (4 godziny), Linux – 30 sekund.

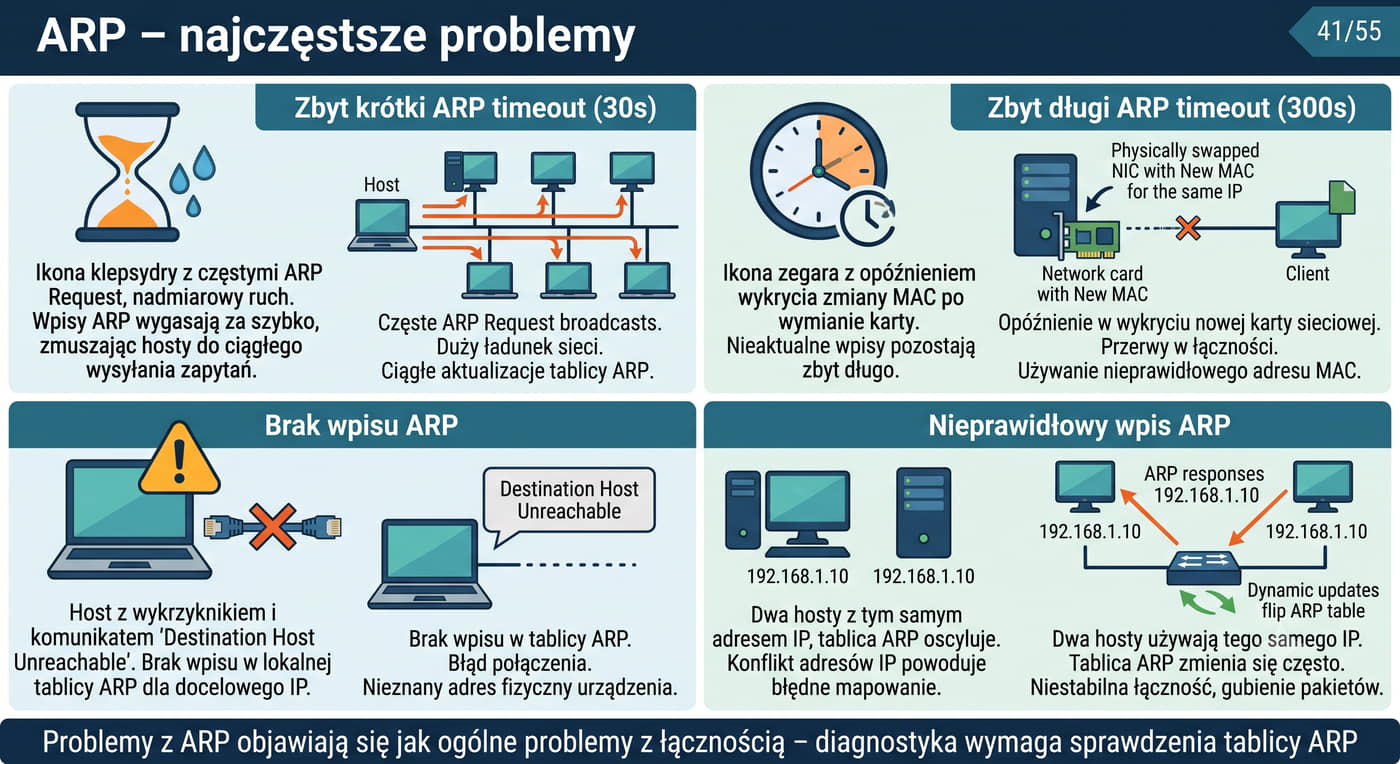
Zbyt krótki timeout generuje nadmiarowy ruch, zbyt długi opóźnia wykrycie zmiany adresu MAC.

Wpisy dynamiczne w tablicy ARP podlegają procesowi starzenia (aging), który usuwa nieużywane wpisy po upływie określonego czasu życia (TTL), aby zapobiec przechowywaniu nieaktualnych mapowań.

Długość czasu życia wpisu ARP ma istotny wpływ na wydajność sieci i szybkość wykrywania zmian konfiguracji, a jego optymalny dobór zależy od dynamiki zmian w danej sieci.

Zbyt krótki czas starzenia powoduje nadmierną liczbę zapytań ARP, obciążając sieć i procesory hostów, natomiast zbyt długi opóźnia wykrycie zmiany adresu MAC po wymianie karty sieciowej lub przełączeniu na zapasowe urządzenie.

W systemie Linux zawartość tablicy ARP można monitorować za pomocą polecenia ip neigh show, które wyświetla informacje o sąsiadach wraz ze statusem każdego wpisu, takim jak REACHABLE, STALE, DELAY czy PERMANENT.

Status REACHABLE oznacza, że wpis jest aktualny i został potwierdzony przez niedawną komunikację, natomiast STALE wskazuje, że od ostatniego potwierdzenia minął dłuższy czas i wymagana jest weryfikacja.

Polecenie ip neigh flush all czyści całą tablicę ARP, wymuszając ponowne rozstrzygnięcie wszystkich adresów przy następnej komunikacji, co jest przydatne w diagnostyce.

Statyczne wpisy ARP są szczególnie przydatne dla urządzeń, których adresy MAC rzadko się zmieniają, takich jak serwery, bramy domyślne i urządzenia infrastrukturalne, ponieważ zwiększają stabilność komunikacji.

Dodanie statycznego wpisu zapobiega atakom ARP Spoofing na te urządzenia, ponieważ system nie nadpisze wpisu na podstawie fałszywego ARP Reply.

W środowiskach o wysokich wymaganiach bezpieczeństwa, takich jak sieci bankowe, rządowe czy centra danych, stosuje się wyłącznie statyczne wpisy ARP dla krytycznych zasobów sieciowych, co całkowicie eliminuje ryzyko zatrucia tablicy ARP.

35/55 ARP – komunikacja w jednym segmencie
  1. Host A (10.0.0.1/24, MAC_A) chce wysłać dane do hosta B (10.0.0.2/24).
  2. Sprawdza, czy B jest w tej samej podsieci (maska /24 → tak, 10.0.0.0/24).
  3. Sprawdza tablicę ARP – brak wpisu dla 10.0.0.2.
  4. A wysyła ARP Request (broadcast): "kto ma 10.0.0.2?"
  5. B odbiera, widzi swoje IP → ARP Reply (unicast): "ja mam, mój MAC = MAC_B".
  6. A zapisuje MAC_B w tablicy ARP i wysyła ramkę Ethernet z DA=MAC_B.

Przed wysłaniem jakichkolwiek danych host źródłowy musi najpierw określić, czy adres docelowy znajduje się w tej samej podsieci, wykonując operację AND na swoim adresie IP i masce podsieci, a następnie na adresie docelowym i tej samej masce.

Jeśli wyniki obu operacji są identyczne, hosty znajdują się w tej samej sieci logicznej i ARP Request jest wysyłany bezpośrednio na adres IP urządzenia docelowego w celu poznania jego adresu MAC.

Operacja ta jest wykonywana automatycznie przez stos TCP/IP przed każdą próbą nawiązania komunikacji i jest całkowicie przezroczysta dla aplikacji użytkownika.

Switch sieciowy odgrywa bierną rolę w procesie ARP, ale jego tablica MAC (CAM) jest kluczowa dla efektywnego przekazywania ramek po rozstrzygnięciu adresu między hostami.

Gdy host wysyła ARP Request jako broadcast warstwy 2, switch przekazuje go na wszystkie porty w danej sieci VLAN, aby dotarł do wszystkich potencjalnych odbiorców.

Po otrzymaniu ARP Reply i rozpoczęciu transmisji danych między hostami, switch uczy się położenia obu urządzeń na podstawie adresów źródłowych w ramkach i od tego momentu przekazuje ramki wyłącznie do odpowiednich portów.

W przypadku braku odpowiedzi na ARP Request, na przykład gdy host docelowy jest wyłączony, odłączony od sieci lub nieosiągalny z innego powodu, host źródłowy po kilku nieudanych próbach otrzymuje błąd Destination Host Unreachable.

Przyczyną braku odpowiedzi może być również błędna konfiguracja adresu IP, nieprawidłowa maska podsieci lub zapora sieciowa blokująca ruch ARP na hoście docelowym.

Diagnostyka tych problemów wymaga sprawdzenia tablicy ARP na hoście źródłowym oraz weryfikacji konfiguracji sieciowej obu hostów za pomocą poleceń takich jak ipconfig, ip address show czy arp -a.

36/55 ARP – komunikacja między segmentami

Router odpowiada swoim adresem MAC.

Router odbiera ramkę i przekazuje dalej.

Przykład: host A (10.0.0.1/24) chce wysłać pakiet do hosta C (192.168.1.10/24).

ARP Request: "kto ma 10.0.0.254?" (adres bramy).

Ramka: DA = MAC_routera, SA = MAC_A, IP_docelowe = IP_C.

Gdy host A chce wysłać dane do hosta C w innej podsieci, nie wysyła ARP Request na IP hosta C.

Zamiast tego wysyła ARP Request na adres domyślnej bramy (default gateway).

To router (brama) jest odpowiedzialny za dostarczenie pakietu do sieci docelowej.

Komunikacja między różnymi podsieciami wymaga obecności routera, który pełni funkcję bramy domyślnej dla hostów w każdej sieci, umożliwiając przekazywanie pakietów między sieciami.

Host źródłowy, po stwierdzeniu na podstawie porównania adresów IP i maski, że adres docelowy znajduje się w innej podsieci, kieruje cały ruch do bramy domyślnej, której adres IP jest skonfigurowany na interfejsie sieciowym hosta.

Adres bramy domyślnej musi znajdować się w tej samej podsieci co adres hosta, aby ARP mógł rozstrzygnąć jej adres MAC.

Router po odebraniu pakietu od hosta źródłowego sprawdza swoją tablicę routingu, aby określić interfejs wyjściowy i adres następnego skoku (next hop) w kierunku sieci docelowej.

Jeśli sieć docelowa jest bezpośrednio podłączona do jednego z interfejsów routera, router wykonuje własne zapytanie ARP w tamtej sieci w celu poznania adresu MAC docelowego hosta i enkapsulacji pakietu.

Router utrzymuje oddzielną tablicę ARP dla każdego swojego interfejsu sieciowego, co pozwala na niezależne zarządzanie wpisami w różnych podsieciach bez wzajemnego zakłócania się.

W zaawansowanych konfiguracjach sieciowych może występować wiele bram domyślnych dla celów niezawodności i równoważenia obciążenia, realizowanych przez protokoły VRRP i HSRP.

Protokoły te umożliwiają grupie routerów współdzielenie wirtualnego adresu IP, który jest konfigurowany jako brama domyślna na hostach końcowych, zapewniając przezroczystą failover.

W przypadku awarii routera głównego, zapasowy router przejmuje wirtualny adres IP i wysyła Gratuitous ARP w celu natychmiastowej aktualizacji tablic ARP w segmencie.

37/55 ARP – typy (Proxy ARP, Gratuitous ARP, RARP)

Proxy ARP – stosowany w starszych sieciach, obecnie rzadko.

Gratuitous ARP – służy do: ogłoszenia swojego adresu, wykrywania konfliktów IP (jeśli inny host odpowie, oznacza to duplikat adresu) oraz aktualizacji tablic ARP w innych hostach po zmianie MAC.

RARP (Reverse ARP) – historyczny protokół do mapowania MAC na IP, zastąpiony przez BOOTP i DHCP.

Proxy ARP to mechanizm, w którym router odpowiada na ARP Request za adresy IP spoza lokalnej podsieci, podając własny adres MAC jako adres docelowego hosta, co umożliwia komunikację bez konfiguracji bramy domyślnej na hostach.

Rozwiązanie to, choć funkcjonalne w starszych sieciach, komplikuje diagnostykę sieci i może prowadzić do problemów z wydajnością routera, dlatego nie jest zalecane w nowoczesnych sieciach z poprawnie skonfigurowanym routingiem.

Współcześnie Proxy ARP znajduje ograniczone zastosowanie w specyficznych scenariuszach tunelowania, mostkowania oraz w sieciach z translacją adresów.

Gratuitous ARP to specjalny typ pakietu ARP Request, w którym host wysyła zapytanie broadcast z własnym adresem IP zarówno w polu Sender IP, jak i Target IP, co pozwala na ogłoszenie swojego adresu MAC w segmencie lokalnym.

Służy on do wykrywania konfliktów adresów IP poprzez sprawdzenie, czy inny host odpowie na zapytanie skierowane do tego samego adresu IP, co świadczy o duplikacie.

Mechanizm ten jest również wykorzystywany przez klastry wysokiej dostępności do ogłaszania przejęcia wirtualnego adresu IP po awarii aktywnego węzła oraz przez karty sieciowe do aktualizacji tablic ARP po zmianie adresu MAC.

RARP (Reverse ARP) był historycznie ważnym protokołem umożliwiającym bezdyskowym stacjom roboczym uzyskanie adresu IP na podstawie adresu MAC w sieci lokalnej.

Protokół ten działał poprzez wysłanie zapytania broadcast z własnym adresem MAC, na które odpowiadał serwer RARP, zwracając odpowiedni adres IP dla tego interfejsu.

RARP został wyparty przez BOOTP (Bootstrap Protocol), a następnie przez DHCP (Dynamic Host Configuration Protocol), które oferują znacznie bogatszy zestaw informacji konfiguracyjnych, w tym adres bramy domyślnej i serwerów DNS.

38/55 ARP w diagnostyce sieci
  • arp -a (Windows/Linux) – wyświetla całą tablicę ARP.
  • arp -d (Windows) lub ip neigh flush all (Linux) – czyszczenie tablicy.
  • arp -s 10.0.0.2 00:11:22:33:44:55 – dodanie statycznego wpisu ARP.

Podstawowe polecenia do diagnostyki ARP:

W Wireshark filtr arp wyświetla tylko pakiety ARP.

Jest to przydatne do obserwacji sekwencji Request/Reply oraz wykrywania podejrzanych pakietów ARP (np. duża liczba Gratuitous ARP od jednego hosta może wskazywać na ARP Spoofing).

Polecenie arp -a w systemie Windows wyświetla zawartość tablicy ARP z adresami IP i MAC oraz typem wpisu, który może być dynamiczny lub statyczny, co pozwala na szybkie sprawdzenie znanych mapowań.

W systemie Linux polecenie ip neigh show oferuje dodatkowe informacje, takie jak status każdego wpisu: REACHABLE dla potwierdzonych, STALE dla niepotwierdzonych przez dłuższy czas, DELAY dla oczekujących na weryfikację oraz PERMANENT dla wpisów stałych.

Polecenie arp -d w Windows lub ip neigh del w Linux pozwala na usunięcie pojedynczego wpisu, co jest przydatne po zmianie karty sieciowej lub modyfikacji konfiguracji.

Monitorowanie ruchu ARP w Wireshark z filtrem arp umożliwia nie tylko diagnostykę standardowych zapytań i odpowiedzi, ale także wykrywanie anomalii i nietypowych wzorców komunikacji mogących świadczyć o ataku.

Duża liczba Gratuitous ARP od jednego hosta w krótkim czasie może wskazywać na próbę zatrucia tablic ARP w ramach ataku ARP Spoofing lub konflikt adresów IP w segmencie.

Analiza zależności czasowych między ARP Request a ARP Reply pozwala na identyfikację problemów z opóźnieniami w sieci oraz wykrywanie nieprawidłowej konfiguracji urządzeń.

W systemach Cisco diagnostyka ARP obejmuje polecenie debug ip arp, które wyświetla na konsoli każdy odebrany i wysłany pakiet ARP wraz z adresami źródłowymi i docelowymi.

Polecenie to jest niezwykle przydatne podczas rozwiązywania problemów z komunikacją, ale należy używać go ostrożnie ze względu na znaczne obciążenie procesora routera.

Po zakończeniu diagnostyki należy obowiązkowo wyłączyć debugowanie poleceniem undebug all, aby nie przeciążać urządzenia.

39/55 ARP w RouterOS
/ip arp print
# Tablica ARP – adres IP, MAC, interfejs, status

/ip arp print detail
# Szczegółowe informacje o wpisach ARP

/ip arp add address=10.0.0.50 mac-address=00:11:22:33:44:55 interface=ether1
# Dodanie statycznego wpisu ARP

/ip settings set arp-timeout=60s
# Zmiana czasu starzenia wpisów ARP

RouterOS oferuje również tryby ARP na interfejsie: enabled (domyślny), disabled (blokada ARP), proxy-arp (Proxy ARP) oraz reply-only (tylko odpowiedzi).

RouterOS firmy MikroTik udostępnia rozbudowane narzędzia do monitorowania i zarządzania protokołem ARP, które mogą być wykorzystywane zarówno w sieciach korporacyjnych, jak i w małych biurach czy sieciach domowych.

Polecenie /ip arp print z parametrami detail i where pozwala na precyzyjne filtrowanie wpisów według interfejsu, adresu IP, adresu MAC czy statusu, co umożliwia szybkie sprawdzenie aktywnych urządzeń w segmencie.

Możliwość dodawania statycznych wpisów ARP w RouterOS jest szczególnie przydatna w sieciach o krytycznym znaczeniu dla ciągłości działania biznesu.

Statyczne mapowania IP na MAC zapewniają stabilność komunikacji z serwerami i urządzeniami infrastrukturalnymi, eliminując ryzyko zatrucia tablicy ARP fałszywymi wpisami.

Parametr arp-timeout w ustawieniach IP RouterOS (/ip settings set arp-timeout=60s) pozwala dostosować częstotliwość odświeżania wpisów do specyfiki danej sieci, na przykład skrócić czas dla sieci z urządzeniami mobilnymi.

Tryb arp=reply-only na interfejsach dostępowych zwiększa bezpieczeństwo, ponieważ urządzenie nie inicjuje niepotrzebnych zapytań ARP, a jedynie odpowiada na przychodzące żądania.

Rozwiązanie z trybem reply-only ogranicza widoczność hosta w sieci i utrudnia potencjalny atak typu reconnaissance, podczas którego atakujący skanuje sieć w poszukiwaniu aktywnych urządzeń.

W połączeniu z DHCP Snooping i Dynamic ARP Inspection na mostach RouterOS, mechanizm ten tworzy solidną podstawę bezpieczeństwa warstwy drugiej.

Dodatkowo, możliwość konfiguracji Port Security na interfejsach mostu pozwala na limitowanie liczby adresów MAC na porcie, co skutecznie zapobiega atakom MAC Flooding.

40/55 ARP w Cisco IOS
show ip arp
! Wyświetla tablicę ARP – IP, MAC, typ enkapsulacji, interfejs

show arp
! To samo co show ip arp

arp 10.0.0.2 0011.2233.4455 arpa
! Dodanie statycznego wpisu ARP

clear arp-cache
! Czyszczenie całej tablicy ARP

W Cisco IOS tablica ARP jest oddzielna dla każdego interfejsu.

Polecenie show ip arp pokazuje wszystkie wpisy z adresami IP, MAC, typem (arpa dla Ethernet) oraz interfejsem.

W systemie Cisco IOS tablica ARP jest integralną częścią procesu routowania i przełączania, ponieważ każdy interfejs musi znać adresy MAC sąsiadów w celu poprawnego enkapsulowania pakietów IP w ramki Ethernet przed transmisją.

Polecenia show ip arp i show arp dostarczają informacji o wszystkich znanych mapowaniach IP na MAC wraz z typem enkapsulacji (arpa dla Ethernet) i interfejsem, przez który dostępne jest dane urządzenie w sieci.

Szczególnie przydatne w diagnostyce jest sprawdzenie, czy wpis ARP dla bramy domyślnej jest obecny i poprawny, a także czy nie występują konflikty adresów IP.

Polecenie clear arp-cache usuwa wszystkie wpisy dynamiczne z tablicy ARP i wymusza ponowne rozstrzygnięcie adresów przy następnej komunikacji, co jest standardową procedurą po zmianie topologii sieci.

Cisco IOS umożliwia konfigurację czasu starzenia wpisów ARP za pomocą polecenia arp timeout w trybie konfiguracji interfejsu, co pozwala dostosować częstotliwość odświeżania do specyfiki sieci i dynamiki zmian.

Domyślny czas starzenia w Cisco IOS wynosi 14400 sekund, czyli 4 godziny, co jest wartością odpowiednią dla stabilnych sieci korporacyjnych.

W zaawansowanych konfiguracjach Cisco IOS wspiera funkcję CEF (Cisco Express Forwarding) Adjacency, która optymalizuje wydajność poprzez buforowanie informacji o sąsiadach w oddzielnej strukturze danych przyspieszającej enkapsulację pakietów.

Mechanizm ten jest szczególnie istotny w routerach brzegowych i szkieletowych obsługujących tysiące równoczesnych połączeń, gdzie każde opóźnienie w przetwarzaniu ma znaczenie dla jakości usług.

Zrozumienie tych zaawansowanych mechanizmów pozwala na skuteczniejszą optymalizację i szybsze rozwiązywanie problemów sieciowych w dużych środowiskach produkcyjnych.

41/55 ARP – najczęstsze problemy

Zbyt krótki ARP timeout (np. 30s) – generuje nadmiarowy ruch ARP, Request wysyłany jest co 30 sekund nawet przy aktywnej komunikacji.

Zbyt długi timeout (np. 300s) – opóźnia wykrycie zmiany adresu MAC (np. po wymianie karty sieciowej).

Brak wpisu ARP – gdy host nie może rozstrzygnąć adresu MAC dla danego IP, komunikacja nie działa. Objaw: timeout przy ping, komunikat "Destination Host Unreachable".

Nieprawidłowy wpis ARP – gdy w tablicy znajduje się błędne mapowanie IP↔MAC. Skutek: komunikacja z niewłaściwym hostem (lub atakującym w przypadku ARP Spoofing).

Problemy związane z protokołem ARP mogą być trudne do zdiagnozowania, ponieważ ich objawy często sugerują ogólne problemy z łącznością, a nie konkretny mechanizm warstwy drugiej wymagający analizy.

Najczęstszym błędem konfiguracyjnym związanym z ARP jest nieprawidłowa maska podsieci, która powoduje, że host nieprawidłowo określa, czy docelowy adres IP znajduje się w tej samej sieci lokalnej, czy w innej podsieci.

W takiej sytuacji host wysyła ARP Request na bramę domyślną zamiast bezpośrednio na docelowy adres IP lub odwrotnie, co prowadzi do niepowodzenia komunikacji.

Konflikty adresów IP w segmencie lokalnym prowadzą do niestabilnych wpisów ARP, gdzie tablica oscyluje między różnymi adresami MAC dla tego samego adresu IP w zależności od tego, które urządzenie ostatnio odpowiedziało na zapytanie.

Zjawisko to można zaobserwować w Wireshark jako serię Gratuitous ARP od różnych hostów kwestionujących posiadanie tego samego adresu IP i informujących o swoim prawie do niego.

Rozwiązaniem problemu jest konsekwentne stosowanie DHCP z odpowiednim zakresem adresów i czasem dzierżawy, co eliminuje ryzyko ręcznego wprowadzenia duplikatu adresu.

W sieciach bezprzewodowych problemy z ARP mogą być spotęgowane przez zmienność połączeń radiowych i migrację urządzeń między punktami dostępowymi w procesie roamingu.

Po zmianie punktu dostępowego host może utrzymywać nieaktualny wpis ARP dla innego urządzenia, które również zmieniło swoją lokalizację w topologii sieci, co prowadzi do błędnego przekazywania ramek.

Dlatego tak ważne jest regularne monitorowanie tablic ARP na przełącznikach i routerach oraz stosowanie odpowiednich czasów starzenia wpisów dostosowanych do charakterystyki i dynamiki danej sieci.
42/55 Podsumowanie bloku III – ARP
  • ARP łączy warstwę 2 (MAC) z warstwą 3 (IP) – mapowanie IP na MAC.
  • ARP Request (broadcast): "kto ma IP X?" / ARP Reply (unicast): "ja mam, mój MAC to Y".
  • Tablica ARP: wpisy dynamiczne (aging) i statyczne (ręczne).
  • Komunikacja w segmencie: ARP na docelowy IP. Między segmentami: ARP na bramę domyślną.
  • Proxy ARP, Gratuitous ARP (wykrywanie konfliktów IP), RARP (historyczny).
  • Diagnostyka: arp -a, Wireshark filtr arp.

Protokół ARP, mimo że został zdefiniowany w 1982 roku w RFC 826, pozostaje fundamentalnym elementem działania sieci IPv4 i nie przewiduje się jego szybkiego zastąpienia w istniejących infrastrukturach sieciowych.

Jego prostota konstrukcji, polegająca na wysyłaniu zapytań broadcast i odbieraniu odpowiedzi unicast, okazała się wystarczająco skuteczna przez dziesięciolecia, co świadczy o wysokiej jakości pierwotnego projektu.

Mechanizm ten jest tak głęboko zintegrowany ze stosem TCP/IP, że użytkownicy rzadko zdają sobie sprawę z jego istnienia, mimo że każda transmisja danych w sieci lokalnej wymaga jego poprawnego działania.

Efektywne zarządzanie tablicą ARP ma bezpośredni wpływ na wydajność sieci, szczególnie w środowiskach z tysiącami urządzeń w jednym segmencie, gdzie każdy broadcast ARP jest przetwarzany przez wszystkie hosty.

Zbyt częste odświeżanie wpisów generuje niepotrzebny ruch broadcast obciążający wszystkie urządzenia w sieci VLAN, natomiast zbyt rzadkie prowadzi do przestarzałych wpisów.

Protokoły pochodne, takie jak Gratuitous ARP i Proxy ARP, rozszerzają podstawowe możliwości protokołu ARP o dodatkowe funkcje wykrywania konfliktów adresów IP i transparentnego routingu.

Wraz z rozwojem IPv6 rola ARP zostanie stopniowo przejęta przez protokół NDP (Neighbor Discovery Protocol), który oferuje podobne funkcjonalności z lepszymi mechanizmami bezpieczeństwa, w tym weryfikację autentyczności komunikatów sąsiedzkich za pomocą SEND.

Znajomość ARP jest jednak niezbędna dla każdego administratora sieci w dającej się przewidzieć przyszłości, ponieważ IPv4 będzie funkcjonował równolegle z IPv6 przez wiele lat.

Umiejętność diagnozowania problemów związanych z ARP pozostanie kluczową kompetencją w rozwiązywaniu problemów sieciowych zarówno w małych, jak i dużych środowiskach produkcyjnych.

43/55 ARP Spoofing – atak

ARP Spoofing (ARP poisoning) – atakujący podmienia adres MAC bramy domyślnej (lub innego hosta) na własny adres MAC.

W rezultacie ruch ofiary skierowany do bramy trafia do atakującego – Man-in-the-Middle (MITM).

Atakujący może następnie przechwytywać, modyfikować lub blokować ruch ofiary, pozostając niewidocznym dla ofiary (ta widzi normalną komunikację, bo atakujący przekazuje pakiety dalej).

Atak ARP Spoofing wykorzystuje fundamentalną słabość protokołu ARP, który nie posiada żadnych mechanizmów uwierzytelniania ani weryfikacji autentyczności pakietów ARP przychodzących do hosta.

Każdy host w segmencie może wysłać ARP Reply z dowolnym adresem IP i MAC, a inne urządzenia w sieci bezkrytycznie zaakceptują tę informację i zaktualizują swoją tablicę ARP bez żadnej weryfikacji.

Atakujący nie potrzebuje do tego specjalistycznego sprzętu, a jedynie komputera z systemem operacyjnym i odpowiednim oprogramowaniem, takim jak Ettercap, Cain & Abel czy arpspoof.

Konsekwencje udanego ataku ARP Spoofing są niezwykle poważne, ponieważ atakujący zyskuje pozycję Man-in-the-Middle i może przechwytywać cały ruch sieciowy ofiary bez jej wiedzy.

Narzędzia takie jak Wireshark czy tcpdump pozwalają atakującemu na szczegółową analizę przechwyconych pakietów i wydobycie poufnych informacji, w tym haseł przesyłanych w formie jawnej.

Atakujący może również modyfikować pakiety w locie, na przykład podmieniając treść strony internetowej, wstrzykując złośliwy kod JavaScript lub przekierowując ofiarę na fałszywą stronę logowania.

Wykrycie ataku ARP Spoofing wymaga systematycznego monitorowania spójności tablic ARP w sieci oraz analizy ruchu ARP pod kątem anomalii mogących świadczyć o ataku.

Narzędzia takie jak arpwatch, XArp czy funkcje wykrywania anomalii w systemach IPS mogą automatycznie alarmować o nietypowych zmianach w mapowaniach IP na MAC.

W środowiskach korporacyjnych niezbędne jest wdrożenie mechanizmów zapobiegawczych, takich jak Dynamic ARP Inspection (DAI) i DHCP Snooping, które skutecznie blokują tego typu ataki na poziomie przełączników sieciowych.

44/55 ARP Spoofing – przykład
Wyróżnienie: ARP Spoofing jest skuteczny, ponieważ ARP nie ma wbudowanych mechanizmów uwierzytelniania – każde ARP Reply jest akceptowane i nadpisuje istniejący wpis w tablicy.

Sieć: 192.168.1.0/24.

Ofiara: 192.168.1.10.

Ofiara aktualizuje tablicę ARP.

Brama: 192.168.1.1 (MAC 00:11:AA:BB:CC:DD).

Atakujący: 192.168.1.100 (MAC 00:DE:AD:BE:EF:00).

Atakujący wysyła ARP Reply do ofiary: "192.168.1.1 jest na MAC 00:DE:AD:BE:EF:00".

Od tej pory cały ruch ofiary do Internetu trafia do atakującego, który może go podsłuchiwać, a następnie przekazuje do rzeczywistej bramy.

W praktycznym scenariuszu ataku ARP Spoofing w sieci 192.168.1.0/24 ofiara o adresie IP 192.168.1.10 normalnie komunikuje się z Internetem poprzez bramę domyślną 192.168.1.1 o adresie MAC 00:11:AA:BB:CC:DD.

Atakujący o adresie 192.168.1.100 z adresem MAC 00:DE:AD:BE:EF:00 uruchamia narzędzie do ARP Spoofing, które wysyła do ofiary spreparowany pakiet ARP Reply z fałszywymi informacjami.

W pakiecie tym atakujący informuje ofiarę, że adres IP bramy 192.168.1.1 znajduje się pod adresem MAC 00:DE:AD:BE:EF:00, który w rzeczywistości należy do niego.

Skutek ataku jest natychmiastowy i całkowicie przezroczysty dla ofiary, która aktualizuje swoją tablicę ARP i od tego momentu wszystkie pakiety przeznaczone do Internetu są wysyłane na adres MAC atakującego.

Aby ofiara nie zauważyła żadnej przerwy w komunikacji, atakujący musi dodatkowo przekazywać pakiety do prawdziwej bramy, działając jako transparentny pośrednik na warstwie łącza danych.

W tym celu atakujący włącza na swoim systemie forwarding IP w systemie Linux lub odpowiednią funkcję w systemie Windows.

Zaawansowane narzędzia do ARP Spoofing oferują dodatkowe funkcje ułatwiające atak, takie jak przechwytywanie haseł z protokołów HTTP i FTP.

Atak SSL Strip automatycznie obniża poziom szyfrowania połączeń HTTPS do HTTP, umożliwiając przechwycenie danych logowania do bankowości internetowej i poczty elektronicznej.

Dlatego nawet w małych sieciach biurowych warto rozważyć wdrożenie podstawowych mechanizmów ochrony, takich jak statyczne wpisy ARP dla kluczowych urządzeń infrastrukturalnych.

45/55 Obrona przed ARP Spoofing

Statyczne wpisy ARP dla krytycznych hostów (brama, serwery) – atakujący nie może nadpisać statycznego wpisu.

Niestety, rozwiązanie to nie skaluje się dla większych sieci.

Podstawowym i najprostszym sposobem ochrony przed ARP Spoofing jest stosowanie statycznych wpisów ARP dla kluczowych urządzeń sieciowych, takich jak brama domyślna i serwery infrastrukturalne.

Na każdym hoście w sieci można ręcznie dodać trwałe mapowanie adresu IP bramy domyślnej na jej prawdziwy adres MAC, co uniemożliwia nadpisanie tego wpisu przez fałszywe ARP Reply.

Rozwiązanie to sprawdza się w małych sieciach liczących kilkanaście urządzeń, ale staje się całkowicie niepraktyczne w środowiskach z setkami lub tysiącami hostów.

Skuteczniejszym i skalowalnym rozwiązaniem jest wdrożenie DHCP Snooping w połączeniu z Dynamic ARP Inspection (DAI) na przełącznikach zarządzalnych, które są dostępne nawet w podstawowych modelach przełączników warstwy 3.

DHCP Snooping buduje bazę danych (binding table) zawierającą legalne przypisania adresów IP do adresów MAC i portów przełącznika, które są tworzone na podstawie udanych transakcji DHCP.

Każdy pakiet ARP Reply przechodzący przez przełącznik jest weryfikowany z tą bazą i natychmiast odrzucany w przypadku jakiejkolwiek niezgodności.

Dodatkowym poziomem ochrony jest zastosowanie Port Security, które ogranicza liczbę adresów MAC na porcie dostępowym i zapobiega atakom MAC Flooding mającym na celu przepełnienie tablicy CAM.

W połączeniu z IEEE 802.1X, który wymaga uwierzytelnienia użytkownika lub urządzenia przed uzyskaniem dostępu do sieci, mechanizmy te tworzą kompleksową strategię bezpieczeństwa warstwy drugiej.

Regularne audyty bezpieczeństwa i monitorowanie ruchu ARP z użyciem narzędzi takich jak Wireshark uzupełniają ochronę.

46/55 MAC Flooding – przypomnienie i obrona

Obroną jest Port Security: limit liczby adresów MAC uczonych na porcie.

Przy przekroczeniu limitu: protect (odrzucenie ramek z nieznanym MAC), restrict (logowanie + odrzucenie), shutdown (wyłączenie portu).

Atak MAC Flooding polega na wysłaniu tysięcy ramek z losowymi adresami źródłowymi MAC w celu przepełnienia tablicy MAC przełącznika.

Gdy tablica jest pełna, nowe wpisy nie są zapisywane, a switch przechodzi w tryb awaryjny (fail-open) – zalewa wszystkie ramki (działa jak hub).

W normalnych warunkach przełącznik przechowuje w tablicy CAM (Content Addressable Memory) skojarzenia między adresami MAC a portami, co pozwala na precyzyjne wysyłanie ramek tylko do właściwego portu docelowego bez zbędnego zalewania.

Wyczerpanie pojemności tablicy CAM zmusza przełącznik do zalewania wszystkich ramek na wszystkie porty w sieci VLAN, co prowadzi do gwałtownej degradacji wydajności sieci.

Atak MAC Flooding stanowi poważne zagrożenie dla stabilności sieci lokalnych, ponieważ przełącznik z przepełnioną tablicą MAC traci zdolność do selektywnego przekazywania ramek.

Nowoczesne przełączniki oferują mechanizm Port Security, który skutecznie zapobiega atakom MAC Flooding poprzez limitowanie liczby adresów MAC uczonych na porcie dostępowym do zdefiniowanej wartości maksymalnej.

Tryb protect po prostu odrzuca ramki z nieznanym adresem źródłowym po przekroczeniu limitu, nie generując żadnych powiadomień dla administratora.

Tryb restrict dodatkowo zapisuje informację o naruszeniu w dzienniku zdarzeń i wysyła powiadomienie SNMP, co pozwala na szybką reakcję.

Tryb shutdown jest najbardziej restrykcyjny i powoduje trwałe wyłączenie portu w stan errdisable przy naruszeniu limitu adresów MAC, co wymaga ręcznej interwencji administratora w celu przywrócenia działania.

Wybór odpowiedniego trybu zależy od polityki bezpieczeństwa organizacji i specyfiki danego segmentu sieci, a w sieciach z dużą liczbą urządzeń gościnnych zaleca się tryb protect.

Automatyczne odblokowanie portu po upływie czasu skonfigurowanego poleceniem errdisable recovery może być stosowane w mniej krytycznych segmentach sieci.

47/55 DHCP Snooping

DHCP Snooping

Mechanizm zabezpieczający warstwy L2, który buduje tabelę wiązań DHCP (DHCP Snooping Binding Table) z informacjami o adresach IP, MAC, porcie i VLAN.

Port trusted to port, do którego podłączony jest zaufany serwer DHCP.

Port untrusted to pozostałe porty – ramki DHCP OFFER i DHCP ACK z tych portów są blokowane.

Ta baza jest wykorzystywana przez DAI (Dynamic ARP Inspection) do weryfikacji pakietów ARP.

Dodatkowo opcja 82 (Relay Agent) dodaje identyfikator portu źródłowego do requestu.

Przełącznik z włączonym DHCP Snooping rozróżnia porty trusted, do których podłączone są autoryzowane serwery DHCP, od portów untrusted, gdzie znajdują się użytkownicy końcowi i potencjalni atakujący.

Wszystkie pakiety DHCP OFFER i DHCP ACK przychodzące na porty untrusted są natychmiast blokowane i odrzucane, co skutecznie zapobiega atakom polegającym na podstawieniu fałszywego serwera DHCP w sieci.

Mechanizm ten eliminuje ryzyko, że nieautoryzowane urządzenie będzie rozdawać nieprawidłowe konfiguracje IP, co mogłoby prowadzić do przechwycenia ruchu ofiary.

Oprócz blokowania fałszywych serwerów DHCP, DHCP Snooping buduje szczegółową bazę danych zwaną DHCP Snooping Binding Table, która stanowi podstawę dla innych mechanizmów bezpieczeństwa.

Baza ta zawiera dla każdego przydzielonego adresu IP informacje o adresie MAC klienta, porcie przełącznika, numerze sieci VLAN oraz czasie dzierżawy adresu.

Każdy wpis w tabeli jest tworzony na podstawie udanej transakcji DHCP i aktualizowany przy odnowieniu lub zwolnieniu dzierżawy.

Baza DHCP Snooping Binding Table jest następnie wykorzystywana przez Dynamic ARP Inspection (DAI), który weryfikuje autentyczność pakietów ARP na podstawie zgromadzonych danych, odrzucając niezgodne pakiety.

Opcja 82 protokołu DHCP (Relay Agent Information Option) umożliwia dodanie do pakietu DHCP informacji o porcie źródłowym przełącznika, co zwiększa precyzję śledzenia urządzeń w sieci.

Dzięki temu administrator może dokładnie określić, na którym fizycznym porcie przełącznika znajduje się dane urządzenie.

48/55 Dynamic ARP Inspection (DAI)

DAI (Dynamic ARP Inspection) – zabezpieczenie ARP przed fałszywymi odpowiedziami ARP Reply.

DAI korzysta z bazy DHCP Snooping, by weryfikować poprawność pakietów ARP.

Gdy na interfejs przychodzi ARP Reply, DAI sprawdza: czy adres IP nadawcy i adres MAC nadawcy zgadzają się z wpisem w bazie DHCP Snooping?

Jeśli którekolwiek pole jest niezgodne – pakiet ARP jest odrzucany.

Dynamic ARP Inspection (DAI) jest mechanizmem bezpieczeństwa działającym na przełącznikach, który weryfikuje autentyczność pakietów ARP w celu zapobiegania atakom ARP Spoofing i ARP Poisoning na poziomie warstwy łącza danych.

DAI sprawdza, czy adres IP nadawcy i adres MAC nadawcy w pakiecie ARP zgadzają się z wpisem w bazie DHCP Snooping Binding Table przed dopuszczeniem pakietu do dalszego przetwarzania.

Każdy pakiet ARP przychodzący na interfejs przełącznika jest przechwytywany i poddawany szczegółowej weryfikacji.

DAI oferuje dwa tryby działania: rygorystyczny (strict) i łagodny (loose), które różnią się sposobem postępowania z pakietami niespełniającymi kryteriów weryfikacji.

Tryb rygorystyczny natychmiast odrzuca wszystkie pakiety ARP, które nie przejdą weryfikacji z bazą DHCP Snooping, co zapewnia maksymalny poziom bezpieczeństwa.

Tryb łagodny pozwala na przepuszczenie niezgodnych pakietów przy jednoczesnym rejestrowaniu zdarzenia w dzienniku.

Konfiguracja DAI wymaga uprzedniego włączenia DHCP Snooping na przełączniku, ponieważ baza binding table stanowi podstawę weryfikacji pakietów ARP i bez niej DAI nie ma danych referencyjnych.

Porty, do których podłączone są zaufane urządzenia, takie jak inne przełączniki, routery czy serwery, powinny być oznaczone jako trusted dla DAI, aby nie blokować prawidłowych pakietów ARP.

Wdrożenie DAI w połączeniu z DHCP Snooping i Port Security stanowi złoty standard bezpieczeństwa warstwy drugiej.

49/55 802.1X – uwierzytelnianie portu

IEEE 802.1X to standard Network Access Control (NAC) – port przełącznika jest zablokowany do momentu autoryzacji podłączonego urządzenia.

W mechanizmie biorą udział trzy role: supplicant (klient – np. system operacyjny z włączonym 802.1X), authenticator (przełącznik – kontroluje dostęp do portu) oraz authentication server (serwer RADIUS – weryfikuje poświadczenia).

Po podłączeniu hosta przełącznik wysyła żądanie EAP-Request.

Supplicant odpowiada danymi uwierzytelniającymi (np. nazwa użytkownika/hasło lub certyfikat).

Serwer RADIUS podejmuje decyzję: ACCEPT (port odblokowany) lub REJECT (port pozostaje zablokowany).

Standard IEEE 802.1X jest obecnie podstawowym mechanizmem Network Access Control (NAC) stosowanym w sieciach korporacyjnych do kontroli dostępu na poziomie portu przełącznika lub punktu dostępowego Wi-Fi.

Przed pomyślnym uwierzytelnieniem port przepuszcza wyłącznie ramki protokołu EAP (Extensible Authentication Protocol), które służą do przeprowadzenia procesu autoryzacji między urządzeniami.

Cała inna komunikacja, w tym ruch ARP, DHCP i IP, jest blokowana do momentu uzyskania zgody serwera uwierzytelniającego.

Architektura 802.1X opiera się na trzech odrębnych komponentach: supplicant jako oprogramowanie klienckie na urządzeniu końcowym, authenticator jako przełącznik lub punkt dostępowy kontrolujący fizyczny port sieciowy oraz authentication server jako centralny serwer RADIUS podejmujący decyzje autoryzacyjne.

Protokół EAP pełni rolę elastycznego nośnika dla różnych metod uwierzytelniania, począwszy od prostego hasła (EAP-MD5), przez certyfikaty cyfrowe (EAP-TLS).

Implementacja 802.1X w środowisku korporacyjnym wymaga starannego planowania i konfiguracji wszystkich trzech komponentów, aby zapewnić płynne działanie.

Serwer RADIUS musi być odpowiednio przygotowany do obsługi żądań uwierzytelniania z różnych sieci VLAN, a klienci muszą mieć skonfigurowane oprogramowanie supplicant, które jest wbudowane w nowoczesne systemy operacyjne.

Po pomyślnym uwierzytelnieniu przełącznik może dynamicznie przypisać urządzenie do odpowiedniej sieci VLAN w zależności od roli użytkownika lub typu urządzenia.

Pozwala to na implementację zaawansowanych polityk dostępu warstwowego, gdzie różne grupy użytkowników mają dostęp do różnych zasobów sieciowych.

50/55 Przykład bezpieczeństwa L2 w RouterOS
/interface bridge dhcp-snooping add bridge=bridge1
# Włączenie DHCP Snooping na moście

/interface bridge port set [find interface=ether1] learn=auto
# Tryb uczenia na porcie (auto = standardowy)

/interface bridge port set [find interface=ether1] unknown-unicast-flood=no
# Blokada zalewania nieznanych unicastów

/interface bridge port set [find interface=ether1] broadcast-flood=no
# Blokada broadcastów na porcie dostępowym

RouterOS oferuje również arp=reply-only – interfejs tylko odpowiada na ARP, nie wysyła requestów, co ogranicza nieautoryzowaną komunikację.

RouterOS firmy MikroTik oferuje rozbudowane możliwości konfiguracji bezpieczeństwa warstwy drugiej, które można realizować zarówno przez interfejs konsolowy CLI, jak i przez graficzne narzędzie WinBox.

Włączenie DHCP Snooping na moście odbywa się poprzez polecenie /interface bridge dhcp-snooping add bridge=bridge1 i stanowi pierwszy krok do budowy infrastruktury bezpieczeństwa L2 w sieci.

Po aktywacji tego mechanizmu przełącznik rozpoczyna monitorowanie ruchu DHCP i budowanie bazy legalnych przypisań adresów IP do adresów MAC.

Zaawansowane opcje konfiguracji portów mostu w RouterOS pozwalają na precyzyjną kontrolę nad ruchem sieciowym, w tym blokowanie nieznanych unicastów i broadcastów.

Parametr unknown-unicast-flood z wartością no zapobiega rozsyłaniu ramek do nieznanych adresów MAC, co ogranicza ryzyko podsłuchiwania ruchu sieciowego.

Parametr broadcast-flood z wartością no blokuje propagację ruchu broadcast na porcie dostępowym, co zwiększa bezpieczeństwo.

RouterOS wspiera również implementację list dostępu na poziomie mostu (ACL), które pozwalają na blokowanie ruchu na podstawie adresów MAC, typów protokołów EtherType lub portów TCP/UDP.

Możliwość tworzenia reguł firewall dla ruchu warstwy drugiej daje administratorowi elastyczne narzędzie do egzekwowania polityk bezpieczeństwa bez dodatkowego sprzętu.

W połączeniu z sieciami VLAN i szyfrowaniem ruchu RouterOS stanowi kompleksowe rozwiązanie bezpieczeństwa dla małych i średnich przedsiębiorstw.

51/55 Przykład CLI Cisco – bezpieczeństwo L2
interface fastEthernet 0/1
 switchport port-security
 switchport port-security maximum 2
 switchport port-security violation shutdown

ip dhcp snooping
ip dhcp snooping vlan 1
interface fastEthernet 0/24
 ip dhcp snooping trust

ip arp inspection vlan 1
interface fastEthernet 0/24
 ip arp inspection trust

Te trzy mechanizmy (Port Security, DHCP Snooping, DAI) stanowią kompleksową ochronę warstwy 2 przed najczęstszymi atakami.

Port Security w Cisco IOS umożliwia ograniczenie liczby adresów MAC uczonych na porcie przełącznika, co skutecznie zapobiega atakom MAC Flooding i ogranicza możliwość nieautoryzowanego podłączenia urządzeń do sieci.

Administrator może określić maksymalną liczbę adresów MAC dla danego portu w zakresie od 1 do kilkuset, a także zdefiniować działanie przy naruszeniu limitu przez nieznane urządzenie.

Wdrożenie Port Security jest pierwszym i najprostszym krokiem w zabezpieczaniu warstwy drugiej przed nieautoryzowanym dostępem.

DHCP Snooping w Cisco IOS wymaga zdefiniowania portów trusted i untrusted dla każdej sieci VLAN, w której ma być aktywny mechanizm ochrony przed fałszywymi serwerami DHCP.

Porty, do których podłączone są zaufane serwery DHCP, muszą być jawnie oznaczone jako trusted poleceniem ip dhcp snooping trust, w przeciwnym razie ich pakiety zostaną odrzucone.

Porty łączące przełączniki między sobą również powinny być oznaczone jako trusted.

Dynamic ARP Inspection (DAI) weryfikuje pakiety ARP na podstawie bazy DHCP Snooping Binding Table, odrzucając fałszywe odpowiedzi ARP i zapobiegając atakom ARP Spoofing.

Konfiguracja mechanizmów bezpieczeństwa warstwy drugiej na przełącznikach Cisco IOS wymaga systematycznego podejścia i zrozumienia współzależności między poszczególnymi funkcjami.

Wdrożenie wszystkich trzech mechanizmów zgodnie z najlepszymi praktykami zapewnia skuteczną ochronę.

52/55 Pytania kontrolne
  1. Jakie informacje niosą bity I/G i U/L w adresie MAC? Podaj przykłady.
  2. Oblicz adres sieci i broadcast dla IP 172.20.15.100/20.
  3. Jaka jest różnica między ARP Request a ARP Reply? Który jest broadcastem, a który unicastem?
  4. Jak działa komunikacja między hostami w różnych podsieciach? Kiedy używany jest ARP na bramę?
  5. Czym różni się ARP Spoofing od MAC Flooding? Który atak wymaga przepełnienia tablicy przełącznika?
  6. Jakie mechanizmy chronią przed atakami warstwy 2? Wyjaśnij zasadę działania DAI.

Pytania kontrolne są kluczowym elementem procesu dydaktycznego, umożliwiającym studentom samodzielną weryfikację stopnia opanowania materiału przed egzaminem lub kolokwium.

Odpowiadając na pytanie o bity I/G i U/L, należy pamiętać, że określają one odpowiednio charakter adresu MAC jako indywidualny lub grupowy oraz jego zakres jako globalnie unikalny lub lokalnie administrowany.

Przykładem adresu grupowego jest broadcast FF:FF:FF:FF:FF:FF, gdzie oba bity sterujące są ustawione na 1.

Obliczenie adresu sieci i broadcast dla IP 172.20.15.100/20 wymaga znajomości konwersji między systemem dziesiętnym a binarnym oraz zrozumienia operacji AND i OR na bitach adresu i maski.

W przypadku maski /20 trzeci oktet jest częściowo sieciowy w pierwszych 4 bitach i częściowo hostowy w pozostałych 4 bitach, co wymaga precyzyjnego obliczenia wartości granicznej między podsieciami.

Adres sieci uzyskuje się przez operację AND adresu IP z maską.

Różnica między ARP Request a ARP Reply polega na typie transmisji oraz przeznaczeniu pakietu w procesie rozstrzygania adresów.

Komunikacja między hostami w różnych podsieciach wymaga użycia bramy domyślnej i ARP jest wykonywany właśnie na adres bramy zamiast na docelowy host.

ARP Spoofing polega na wysyłaniu fałszywych odpowiedzi ARP przechwytujących ruch, podczas gdy MAC Flooding na przepełnieniu tablicy CAM przełącznika.

53/55 Najważniejsze wnioski
  1. MAC = unikalny adres warstwy 2 (48 bitów, OUI+SN, bity I/G i U/L).
  2. IPv4 = adres warstwy 3 (32 bity, maska, CIDR, podział na podsieci).
  3. ARP łączy warstwę 2 i 3 – niezbędny do komunikacji w segmencie lokalnym.
  4. ARP Spoofing i MAC Flooding – podstawowe zagrożenia warstwy 2.
  5. DHCP Snooping + DAI + Port Security = kompleksowa ochrona przed atakami L2.
  6. IPv6 to przyszłość – 128 bitów, brak NAT, wbudowane IPsec, SLAAC.

Z prezentacji wynika, że adresacja sieciowa opiera się na dwóch uzupełniających się systemach: adresach MAC na warstwie łącza danych i adresach IP na warstwie sieciowej, które są ze sobą powiązane przez protokół ARP.

Zrozumienie budowy 48-bitowego adresu MAC z podziałem na OUI i SN oraz funkcji bitów sterujących I/G i U/L stanowi fundament do dalszej nauki o sieciach komputerowych i protokołach komunikacyjnych.

Adresacja IPv4 z maską podsieci i CIDR umożliwia elastyczne zarządzanie przestrzenią adresową.

Protokół ARP, mimo swojej prostoty konstrukcyjnej, jest krytycznym elementem infrastruktury sieciowej, którego awaria lub kompromitacja może prowadzić do poważnych problemów z komunikacją w segmencie lokalnym.

Zagrożenia warstwy drugiej, szczególnie ARP Spoofing i MAC Flooding, stanowią realne ryzyko w każdej sieci lokalnej i wymagają świadomego wdrożenia odpowiednich mechanizmów ochronnych.

DHCP Snooping, Dynamic ARP Inspection i Port Security stanowią kompleksową strategię obrony.

Praktyczna znajomość interfejsów CLI urządzeń Cisco IOS i MikroTik RouterOS pozwala na skuteczne konfigurowanie mechanizmów bezpieczeństwa warstwy drugiej w rzeczywistych środowiskach produkcyjnych.

Regularne szkolenia i audyty bezpieczeństwa uzupełniają techniczne środki ochrony, zapewniając kompleksowe podejście do bezpieczeństwa sieci. Świadomość zagrożeń i znajomość metod ochrony jest niezbędna dla każdego administratora.

54/55 Przykład praktyczny – obliczenia i ARP

AND: 192.168.10.0 – adres sieci.

Broadcast: 192.168.10.63.

Obliczenie adresu sieci i broadcast: IP: 192.168.10.55/26 (maska 255.255.255.192).

55 w binarnym = 00110111, maska 192 = 11000000.

Hosty: 192.168.10.1 – 192.168.10.62 (62 hosty).

ARP w praktyce – ping między hostami: host A (192.168.1.10) ping host B (192.168.1.20).

ARP Request (broadcast): "kto ma 192.168.1.20?" Host B odpowiada ARP Reply: "ja mam, mój MAC to 00:1A:2B:3C:4D:5E".

Host A zapisuje wpis w tablicy ARP i wysyła ICMP Echo Request.

Polecenie arp -a przed i po ping – widoczny nowy wpis dynamiczny.

Przykład obliczeń dla adresu 192.168.10.55 z maską /26 demonstruje praktyczne zastosowanie wiedzy o adresacji IPv4 w codziennej pracy administratora sieci przy projektowaniu podsieci.

Maska /26 oznacza 26 bitów sieciowych i 6 bitów hosta, co przekłada się na 64 adresy IP w podsieci, z czego 62 są użyteczne dla urządzeń końcowych po odjęciu adresu sieci i broadcast.

Wykonując operację AND na adresie IP i masce w trzecim oktecie, otrzymujemy adres sieci 192.168.10.0.

Druga część przykładu ilustruje praktyczne działanie protokołu ARP podczas typowej operacji ping między dwoma hostami w tej samej sieci, co jest najczęstszym testem diagnostycznym.

Przed wykonaniem ping warto wyczyścić tablicę ARP poleceniem arp -d w Windows lub ip neigh flush all w Linux, aby mieć pewność, że obserwujemy pełny proces rozstrzygania adresów.

Po wysłaniu pierwszego pakietu ICMP Echo Request tablica ARP zostaje automatycznie uzupełniona o wpis dynamiczny z adresem MAC.

Warto również zwrócić uwagę na czas życia wpisu ARP po zakończeniu komunikacji między hostami, który można zaobserwować wykonując polecenie arp -a w regularnych odstępach czasu.

W systemie Windows domyślny czas życia wpisu ARP wynosi od 15 do 45 sekund w zależności od aktywności komunikacyjnej.

Zrozumienie tych czasów jest istotne przy diagnozowaniu problemów w sieciach z dużą liczbą urządzeń mobilnych.

55/55 Podsumowanie
  1. Adresacja MAC (48 bitów) i IPv4 (32 bity) stanowią fundament komunikacji w sieciach komputerowych.
  2. ARP jest niezbędnym łącznikiem między warstwą 2 a 3 – bez niego nie ma komunikacji w segmencie lokalnym.
  3. CIDR i VLSM pozwalają na efektywne wykorzystanie przestrzeni adresowej IPv4.
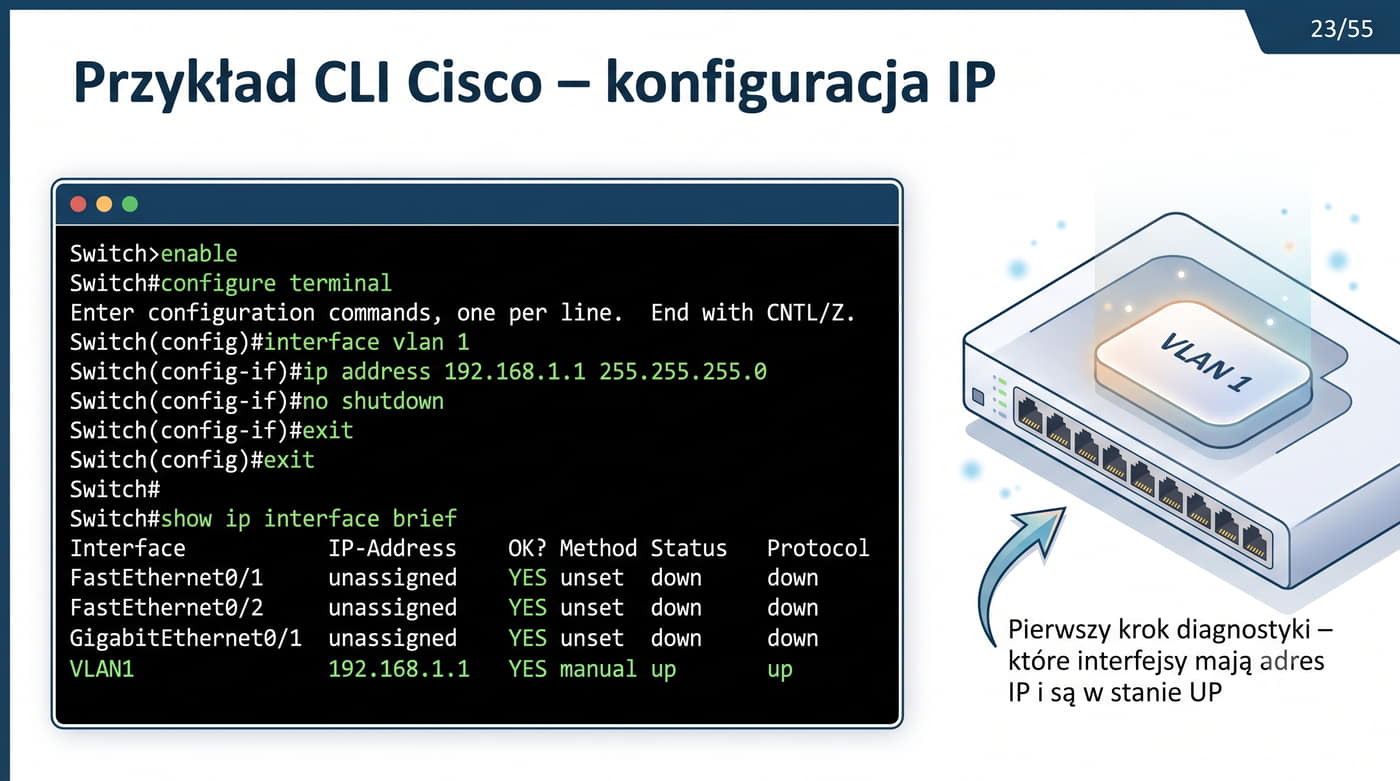
  4. Zagrożenia warstwy 2 (ARP Spoofing, MAC Flooding) wymagają świadomej ochrony (DAI, DHCP Snooping, Port Security).
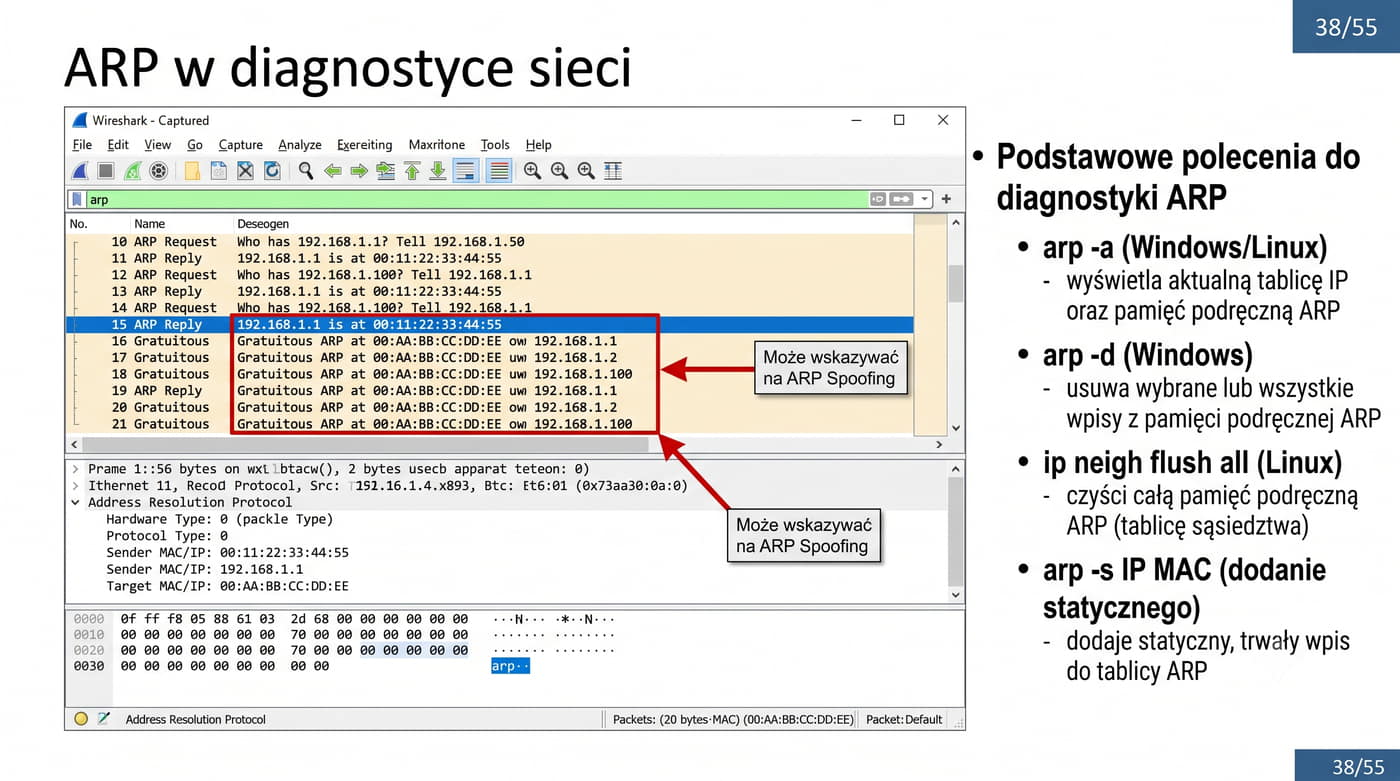
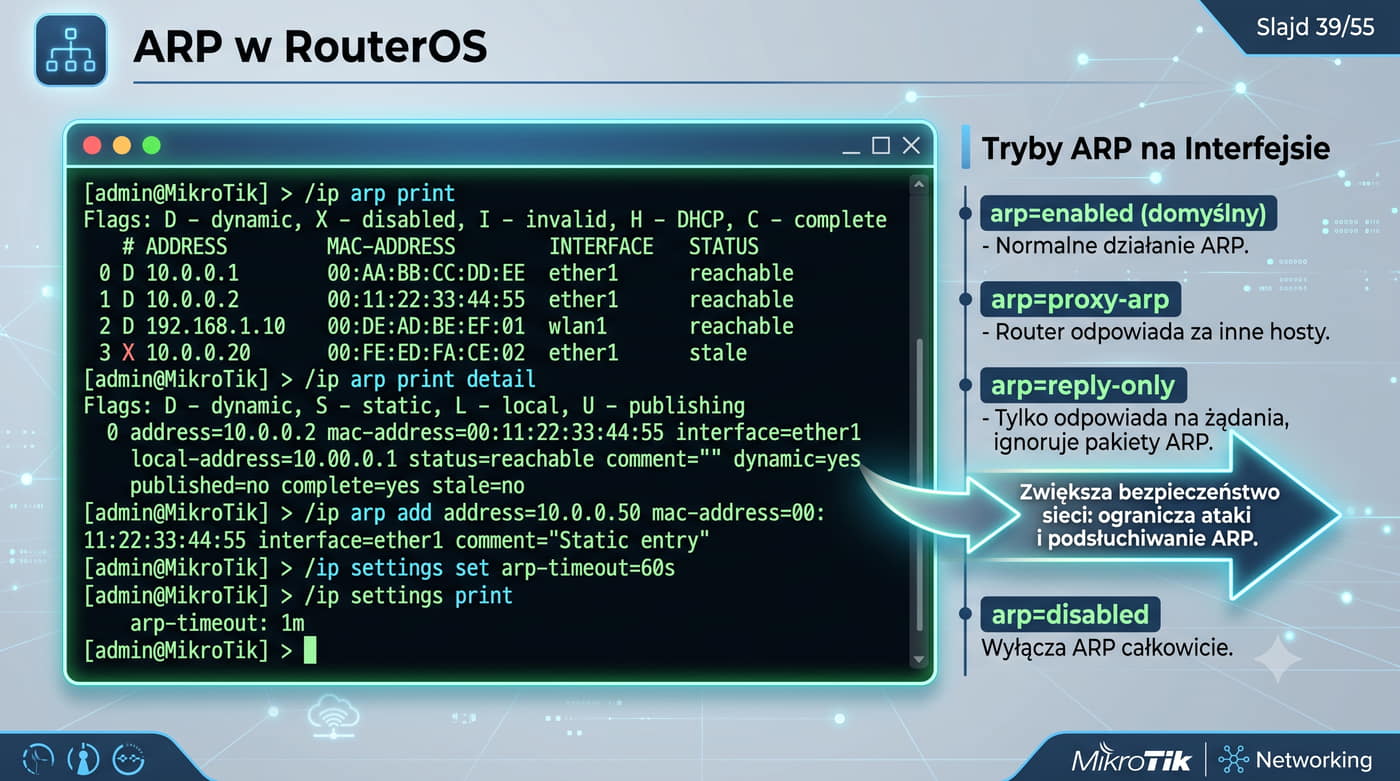
  5. Znajomość CLI Cisco i RouterOS jest niezbędna w praktyce administracyjnej sieci.

Prezentacja w sposób kompleksowy omówiła trzy fundamentalne zagadnienia sieci komputerowych: adresację MAC, adresację IPv4 oraz protokół ARP, które stanowią podstawę egzaminów zawodowych i codziennej pracy administratora sieci.

Adresacja MAC zapewnia unikalną identyfikację interfejsów sieciowych na poziomie sprzętowym warstwy łącza danych, podczas gdy adresacja IPv4 umożliwia logiczne grupowanie urządzeń w sieci.

Protokół ARP pełni rolę pomostu między tymi systemami adresowymi.

Umiejętność obliczania adresów sieci i broadcast przy użyciu maski CIDR jest niezbędna w praktyce administracyjnej i stanowi częsty temat pytań egzaminacyjnych oraz rekrutacyjnych w branży IT.

Znajomość mechanizmów bezpieczeństwa warstwy drugiej, w tym DHCP Snooping, Dynamic ARP Inspection i Port Security, pozwala na skuteczne zabezpieczenie sieci przed najczęstszymi atakami.

Współczesny administrator sieci musi również znać podstawy IPv6.

Regularne monitorowanie tablic ARP i analiza ruchu sieciowego za pomocą narzędzi takich jak Wireshark powinny stanowić standardowe elementy codziennej pracy działu IT w każdej organizacji.

Wiedza teoretyczna musi być poparta praktycznymi umiejętnościami konfiguracji urządzeń Cisco IOS i MikroTik RouterOS.

Dalsze zgłębianie tematyki sieci powinno obejmować routing dynamiczny, sieci WLAN i wirtualizację sieci.